技術要素
ISMSの解説(ITパスポートシラバス用語)
ISMSとは
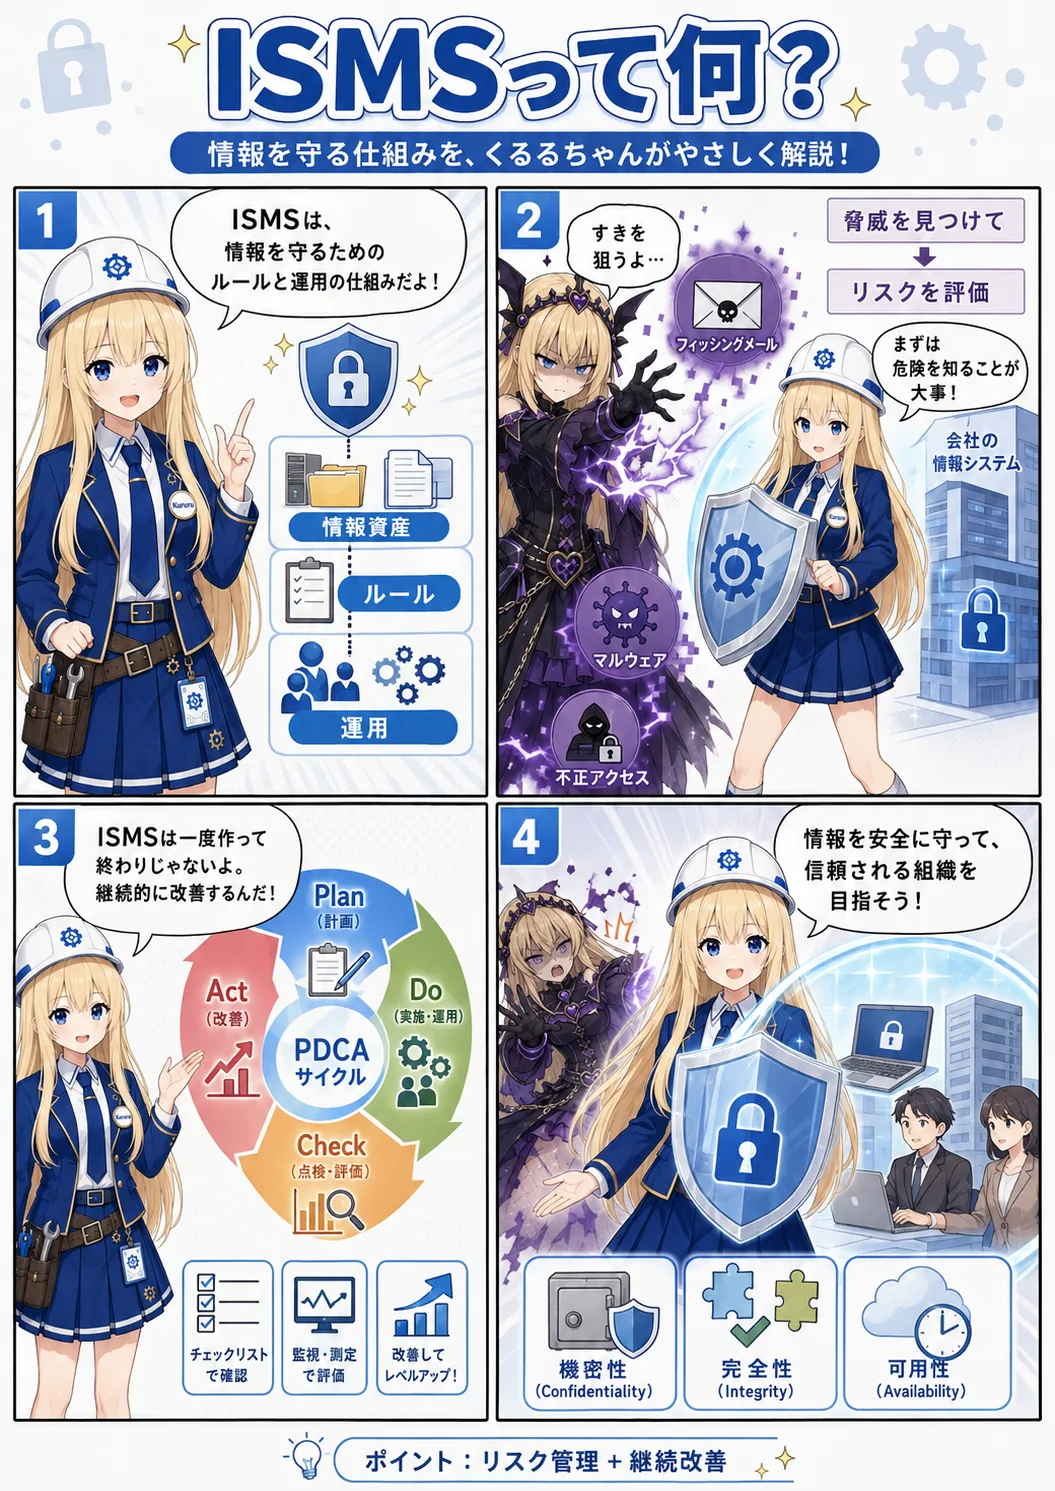
ISMS(情報セキュリティマネジメントシステム)とは、組織が保有するすべての情報資産を総合的に保護し、適切に管理するための仕組みのことです。情報セキュリティの3要素である「機密性・完全性・可用性」をバランスよく維持するために、情報セキュリティ方針の策定、リスク評価、対策の実施、定期的な評価と改善を組織的な体制で継続して行います。一度対策を施して終わりではなく、計画(Plan)、導入(Do)、評価(Check)、改善(Act)の「PDCAサイクル」を回し続けることで、新たな脅威やセキュリティの変化に常に対応し続けます。
具体例
例えば、あるIT企業がISMSを導入する場合、まず「社外秘データを外部に持ち出さないルール」を決めます(Plan)。次に、全社員に対してセキュリティ教育の研修を実施し、データへのアクセス制限を設定します(Do)。その後、監査担当者がルールが守られているか抜き打ち検査を行います(Check)。監査で「パスワードの使い回し」などの問題点が見つかったら、パスワードルールを厳格化するシステム変更を行います(Act)。この継続的な改善活動がISMSの実践です。