追加記事
CAAレコード | 情報処理安全確保支援士試験
CAAレコードは証明書を発行できる認証局を制限するDNSレコード
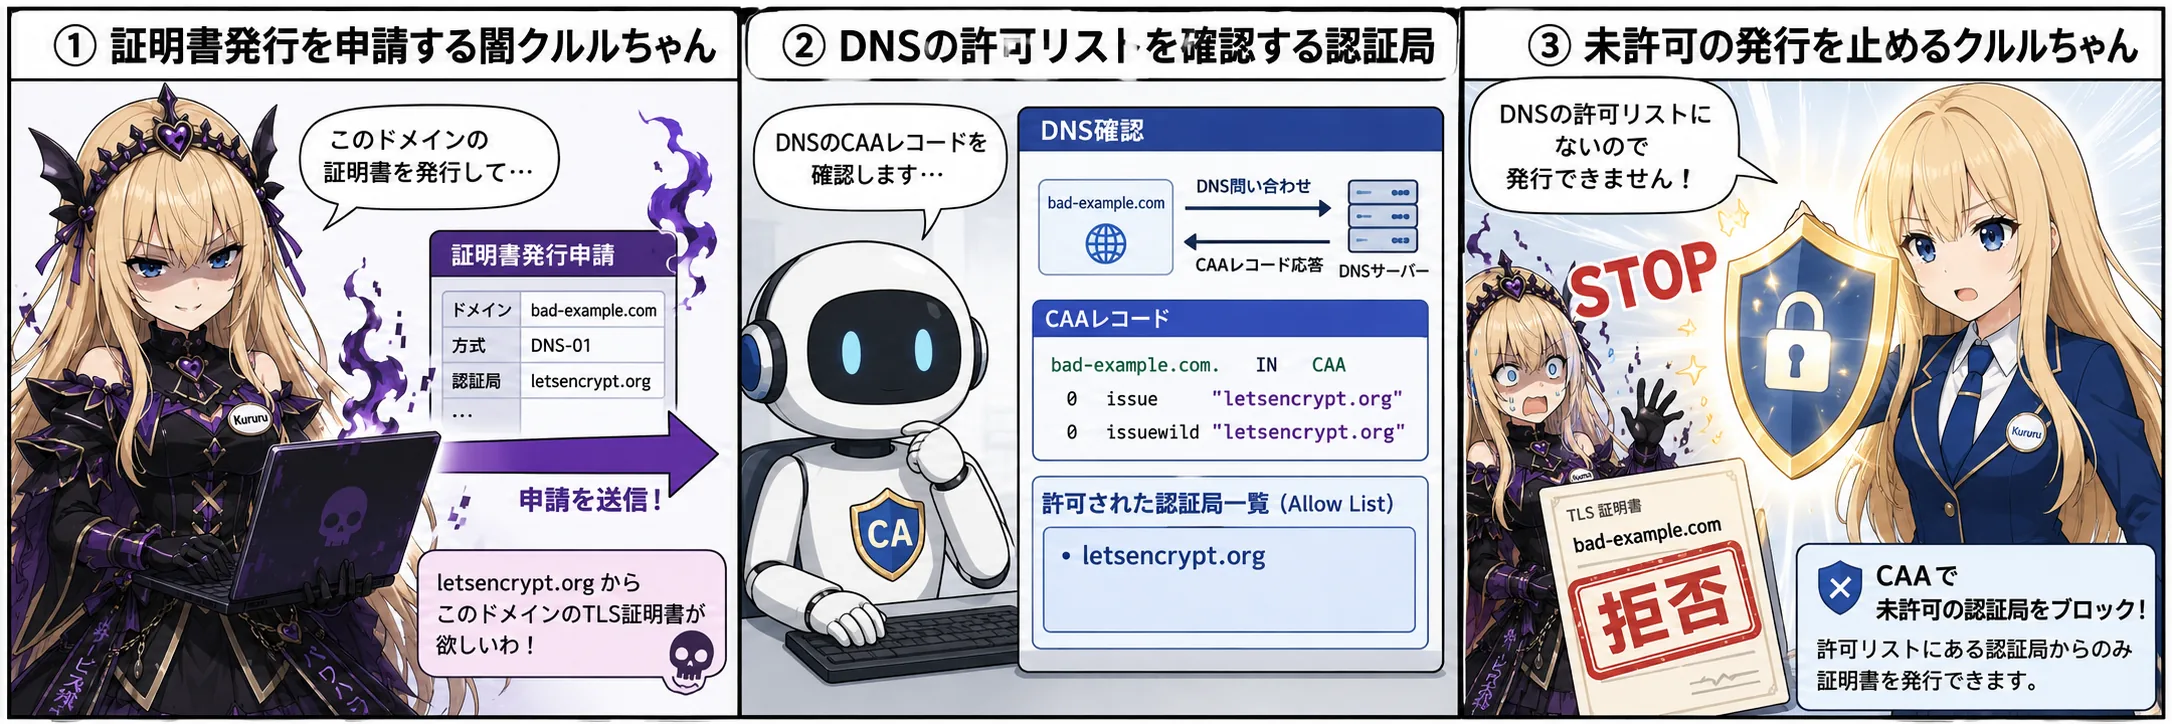
CAAレコードは、ドメインのTLS証明書を発行してよい認証局、つまりCAをDNS上で指定する仕組みです。
例えば、CAAレコードでLet’s Encryptだけを許可すると、ほかの認証局は原則として、そのドメインの公開TLS証明書を発行できなくなります。
CAAレコードの目的は、不正な証明書発行や認証局の誤発行リスクを減らすことです。
ただし、CAAレコードは次の機能ではありません。
すでに発行された証明書を無効化する機能
ブラウザが接続時に確認するアクセス制御
DNS通信を暗号化する機能
認証局の侵害を完全に防止する機能
CAAは、証明書を発行する前に認証局が確認する発行許可リストです。RFC 8659では、CAAを「ドメイン所有者が証明書の発行を許可する認証局を指定するDNSリソースレコード」と定義しています。