情報セキュリティ管理
リスクアセスメントの解説(情報セキュリティマネジメントシラバス用語)
リスクアセスメントとは
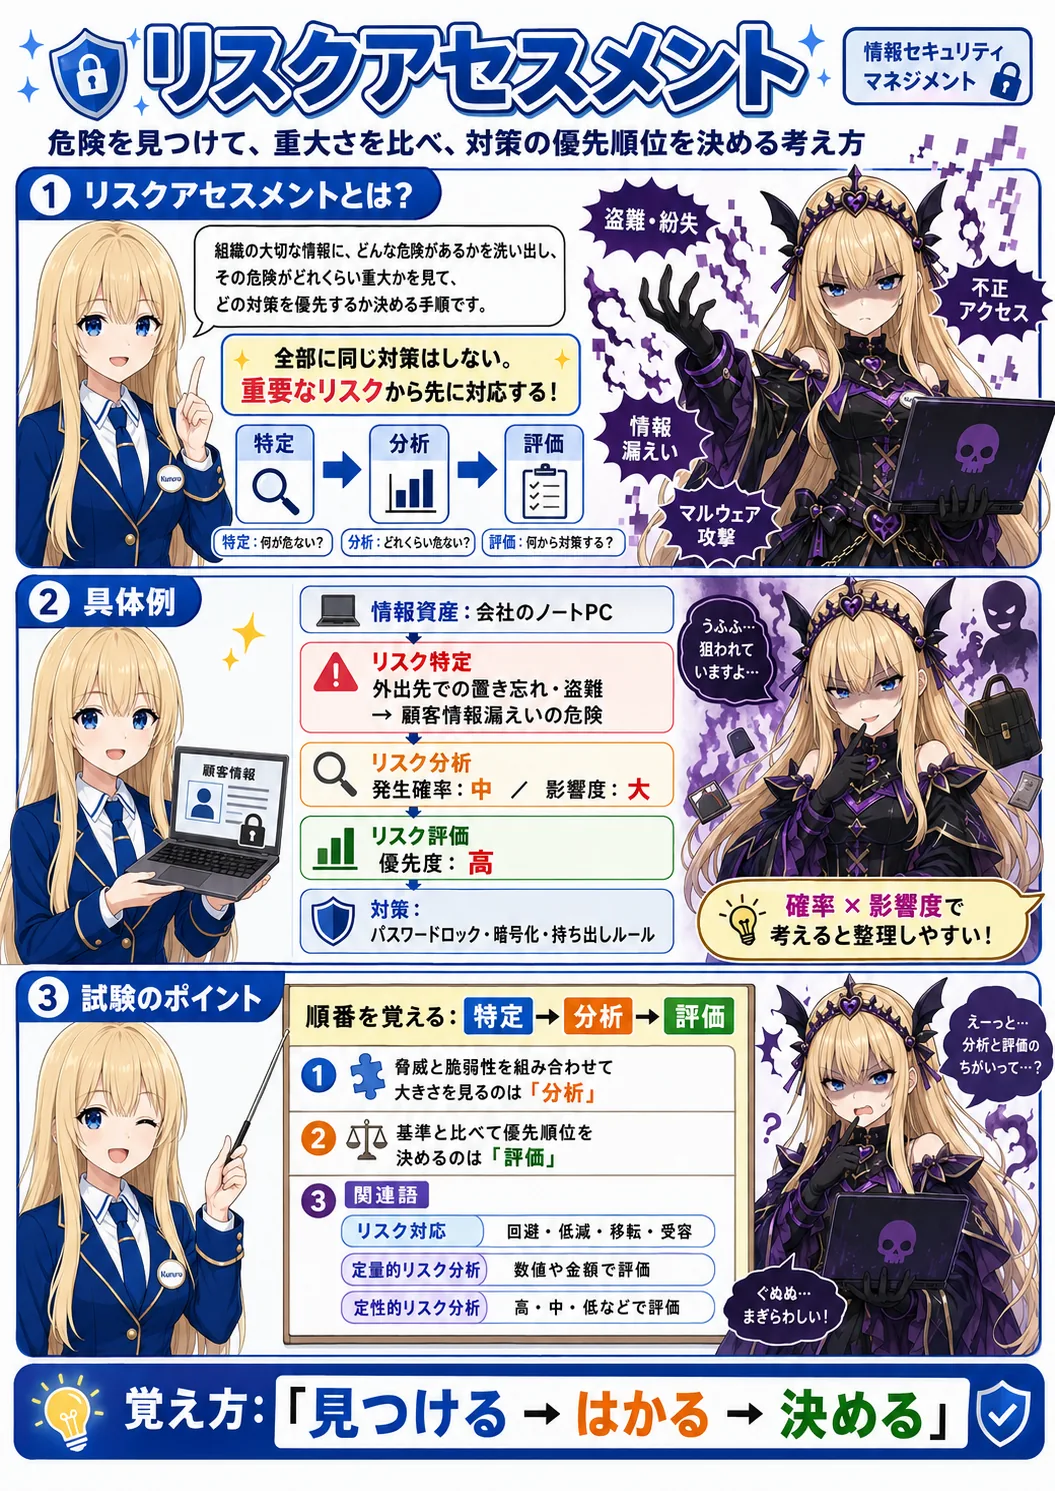
リスクアセスメントとは、企業や組織が保有する大切な情報(顧客データや製品の設計図など)にどのような危険(リスク)が潜んでいるかを洗い出し、その危険がどれくらい重大であるかを分析・評価する一連の手順のことです。セキュリティ対策を行う際、すべてのリスクに対して同じように予算や時間をかけるのは非効率です。そのため、まずは現状を正しく把握し、どのリスクに対して優先的に対策を立てるべきかを決める基準としてリスクアセスメントが実施されます。
リスクアセスメントは一般的に、以下の3つのステップで進められます。
- リスク特定:どのような脅威や脆弱性があるかを洗い出す。
- リスク分析:発生する確率と、被害を受けた際の影響度を見積もる。
- リスク評価:基準値と比較し、対策の優先順位を決定する。
具体例
会社のノートパソコンの管理を例に考えます。