情報セキュリティ管理
定性的リスク分析の解説(情報セキュリティマネジメントシラバス用語)
定性的リスク分析とは
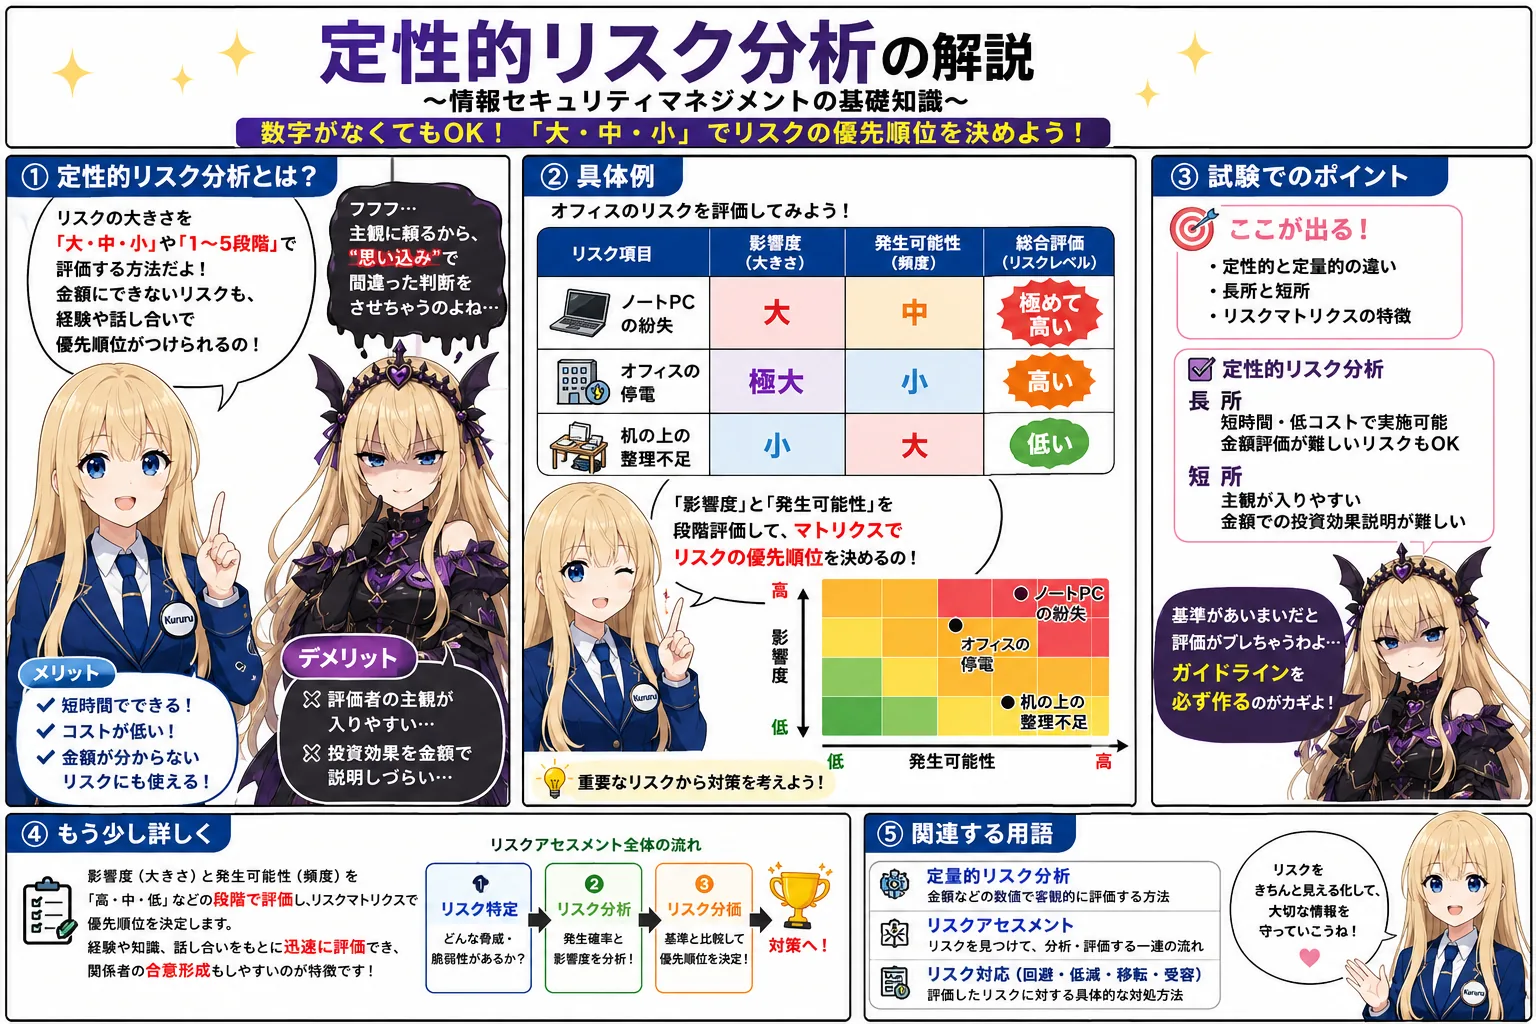
定性的リスク分析(ていせいてきりすくぶんせき)とは、リスクアセスメントにおいて、リスクの大きさや発生確率を具体的な金額ではなく、「大・中・小」や「1〜5段階のスコア」といった評価尺度を使って分析する方法です。すべてのリスクを金額換算することは難しいため、経験者の知識やアンケート、ディスカッションなどを通じて、比較的短時間で直感的にリスクの優先順位を決めたい場合に広く用いられます。
具体例
オフィスの鍵の紛失や、停電によるシステム停止などのリスクを評価してみましょう。
以下のような評価マトリクス(表)を作成し、リスクの「影響度」と「発生可能性」を段階的に判定します。
| リスク項目 | 影響度 | 発生可能性 | 総合評価 |
|---|---|---|---|
| ノートPCの紛失 | 大 | 中 | 極めて高い |
| オフィスの停電 | 極大 | 小 | 高い |
| 机の上の整理不足 | 小 | 大 | 低い |
このように、「ノートPCの紛失は影響が大きいため、すぐに全社的なパスワード強化とルール作成に取り組もう」といった優先順位を素早く合意形成できます。