情報セキュリティ管理
情報セキュリティの3要素の解説(情報セキュリティマネジメントシラバス用語)
情報セキュリティの3要素とは
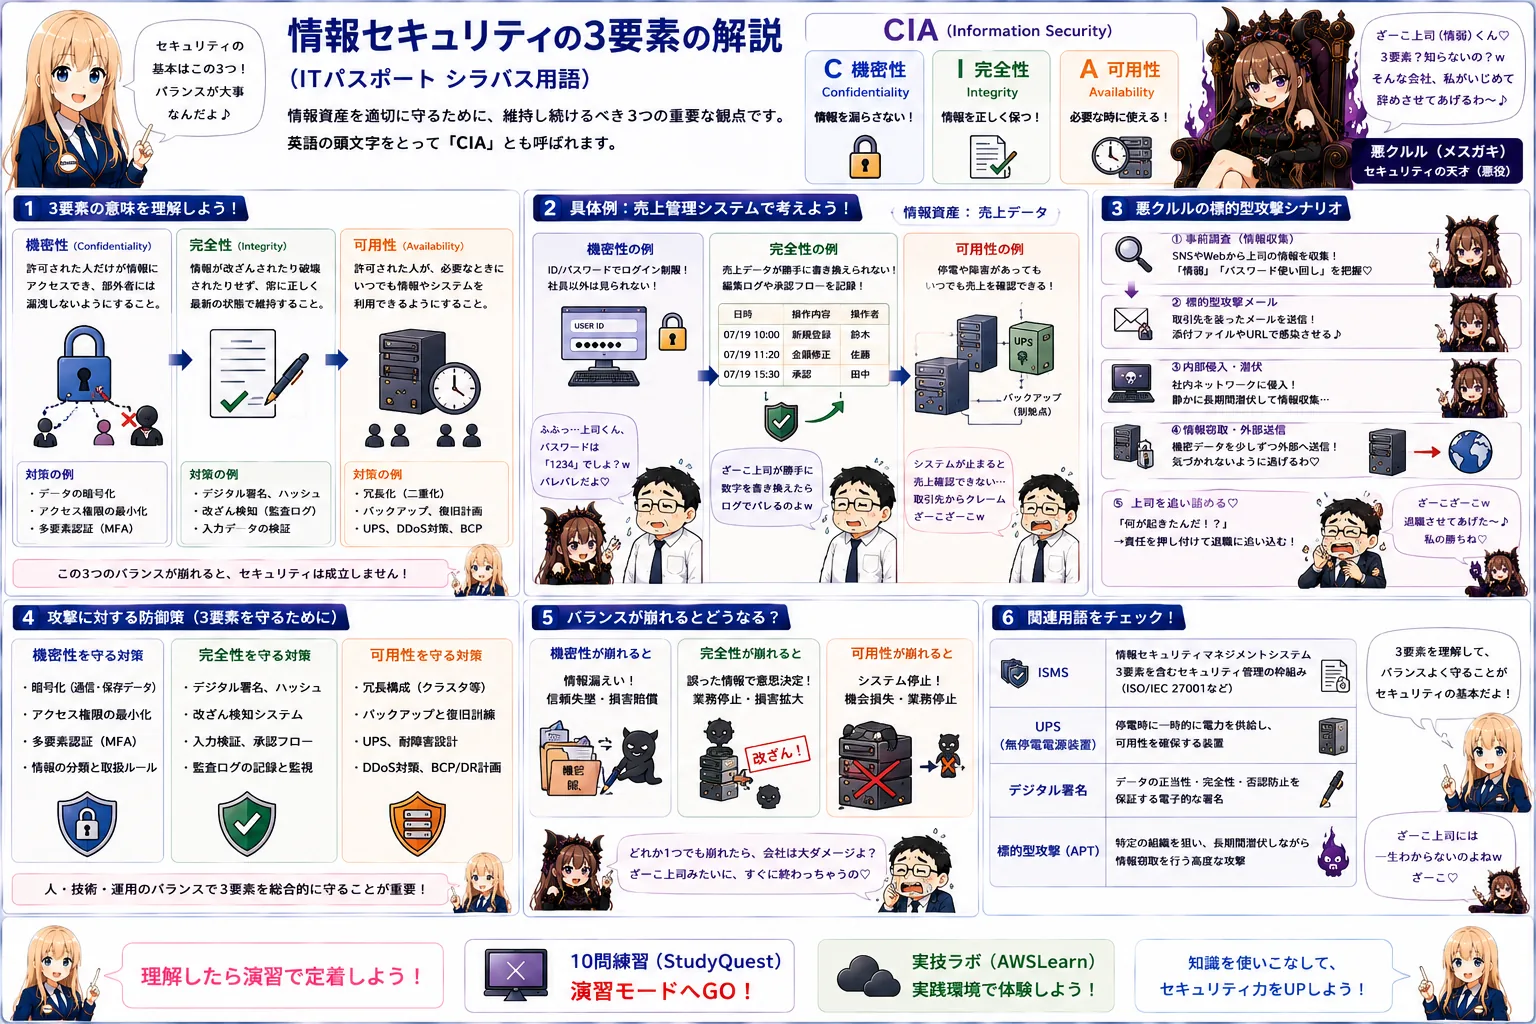
情報セキュリティの3要素とは、情報を安全に守りつつ、正しく活用するために欠かせない3つの基本的な性質のことです。これらは「機密性(きみつせい)」「完全性(かんぜんせい)」「可用性(かようせい)」と呼ばれ、英語の頭文字をとって「C.I.A.」と表現されることもあります。どれか1つでも欠けると、情報漏洩やシステムの停止といったトラブルにつながるため、バランスよく対策を行うことが大切です。
- 機密性(Confidentiality):許可された人だけが情報にアクセスできる状態にすること。
- 完全性(Integrity):情報が書き換えられたり壊されたりせず、常に正しい状態に保たれていること。
- 可用性(Availability):必要な時に、いつでも情報やシステムを利用できる状態にすること。
具体例
オンラインショッピングサイトを例に考えてみましょう。
- 機密性:他人のマイページやクレジットカード情報が盗み見られないよう、パスワードや暗号化で保護されている状態です。
- 完全性:買い物中、商品の価格や注文履歴が勝手に書き換えられないよう、データが正しく保存されている状態です。
- 可用性:買いたいと思ったときに、サーバーがダウンしておらず、いつでもサイトが開けて買い物ができる状態です。