技術要素
情報セキュリティの3要素の解説(ITパスポートシラバス用語)
情報セキュリティの3要素とは
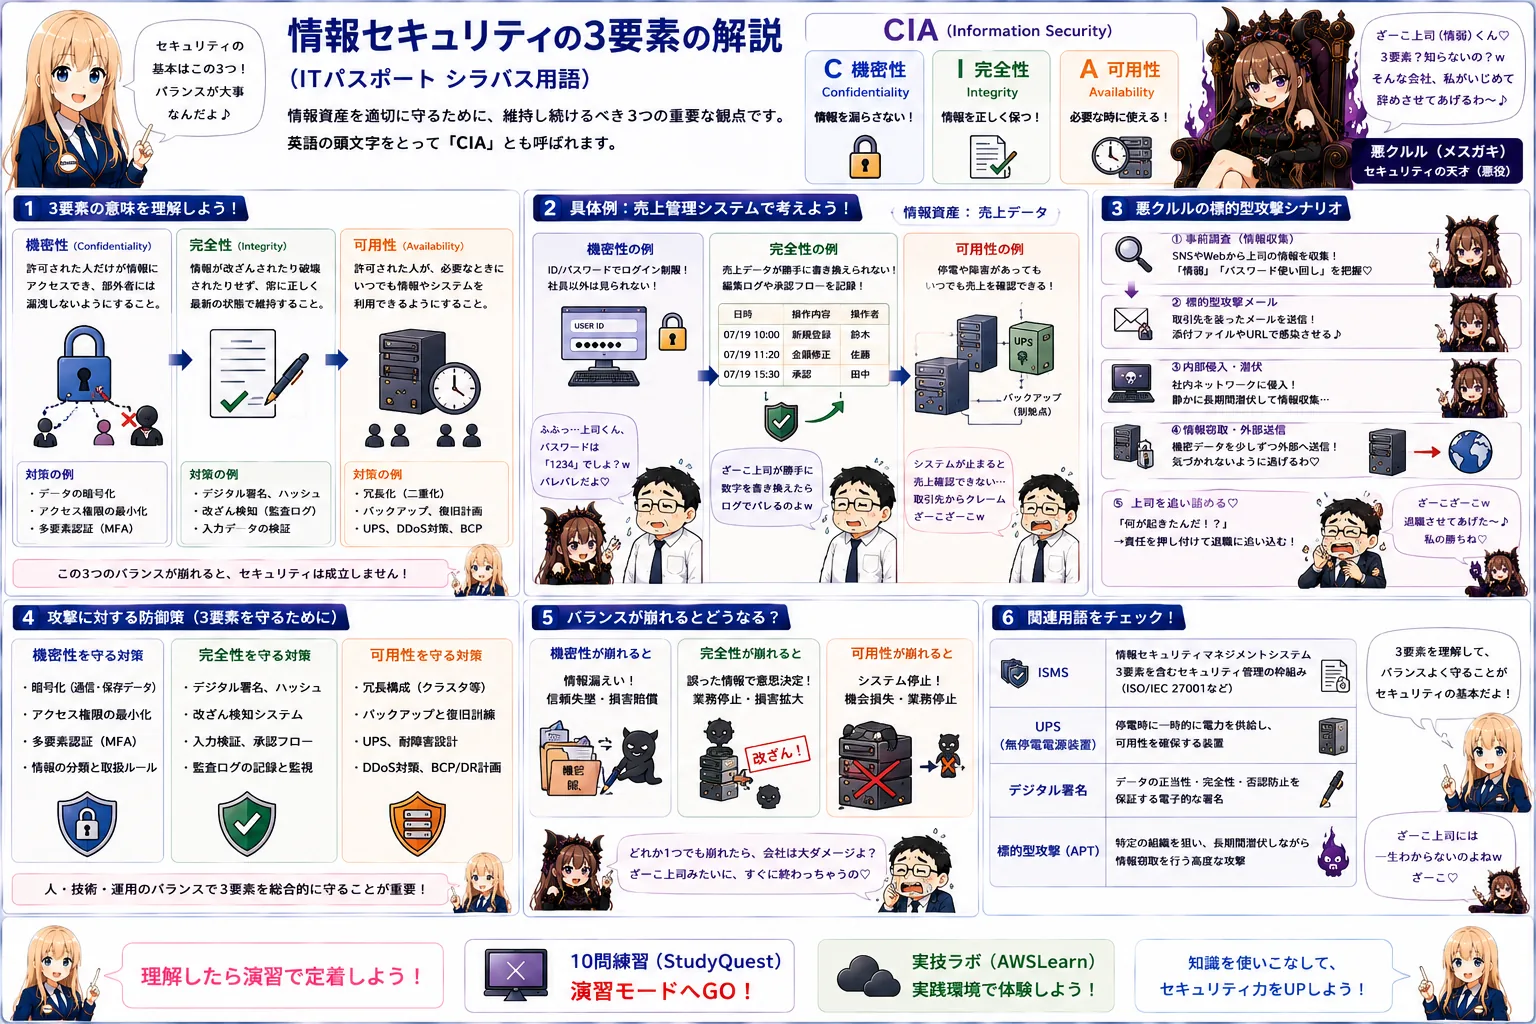
情報セキュリティの3要素とは、組織やシステムが保有する情報資産を適切に守るために、維持し続けなければならない極めて重要な3つの観点のことです。英語の頭文字をとって「CIA」とも呼ばれます。具体的には以下の3つを指します。
- 機密性(Confidentiality):許可された人だけが情報にアクセスでき、部外者には漏洩しないようにすること。
- 完全性(Integrity):情報が改ざんされたり破壊されたりせず、常に正しく最新の状態で維持されていること。
- 可用性(Availability):許可された人が、必要なときにいつでも情報やシステムを利用できること。
セキュリティ対策を考える際は、これら3つのバランスをとることが大切です。