Django製CMSに問い合わせフォームを追加する|wheel連携・入力エラー・メール配送を検証する
Django製CMSへ問い合わせフォームを独立wheelとして追加しました。受付とメール配送を分離し、入力エラー再表示と複数配置のIDを修正。Docker E2Eで確認できた範囲と、入力値の一時保存・配布物検査に残る課題をまとめます。
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「セキュリティ」の記事を表示中× クリア
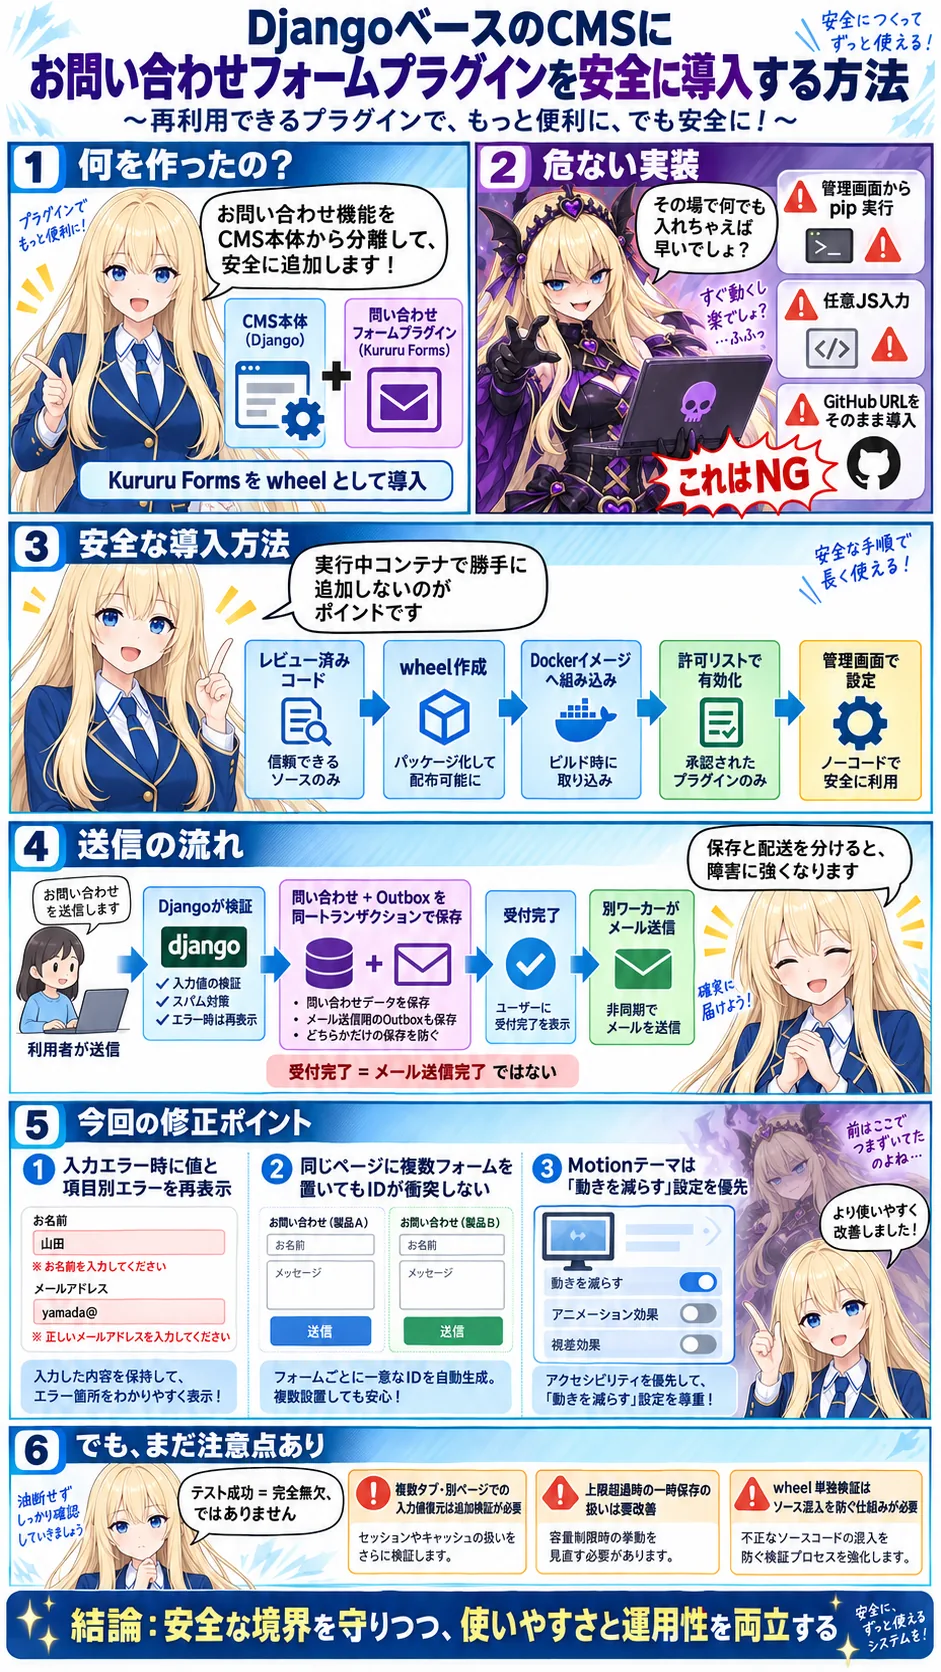
Django製CMSへ問い合わせフォームを独立wheelとして追加しました。受付とメール配送を分離し、入力エラー再表示と複数配置のIDを修正。Docker E2Eで確認できた範囲と、入力値の一時保存・配布物検査に残る課題をまとめます。
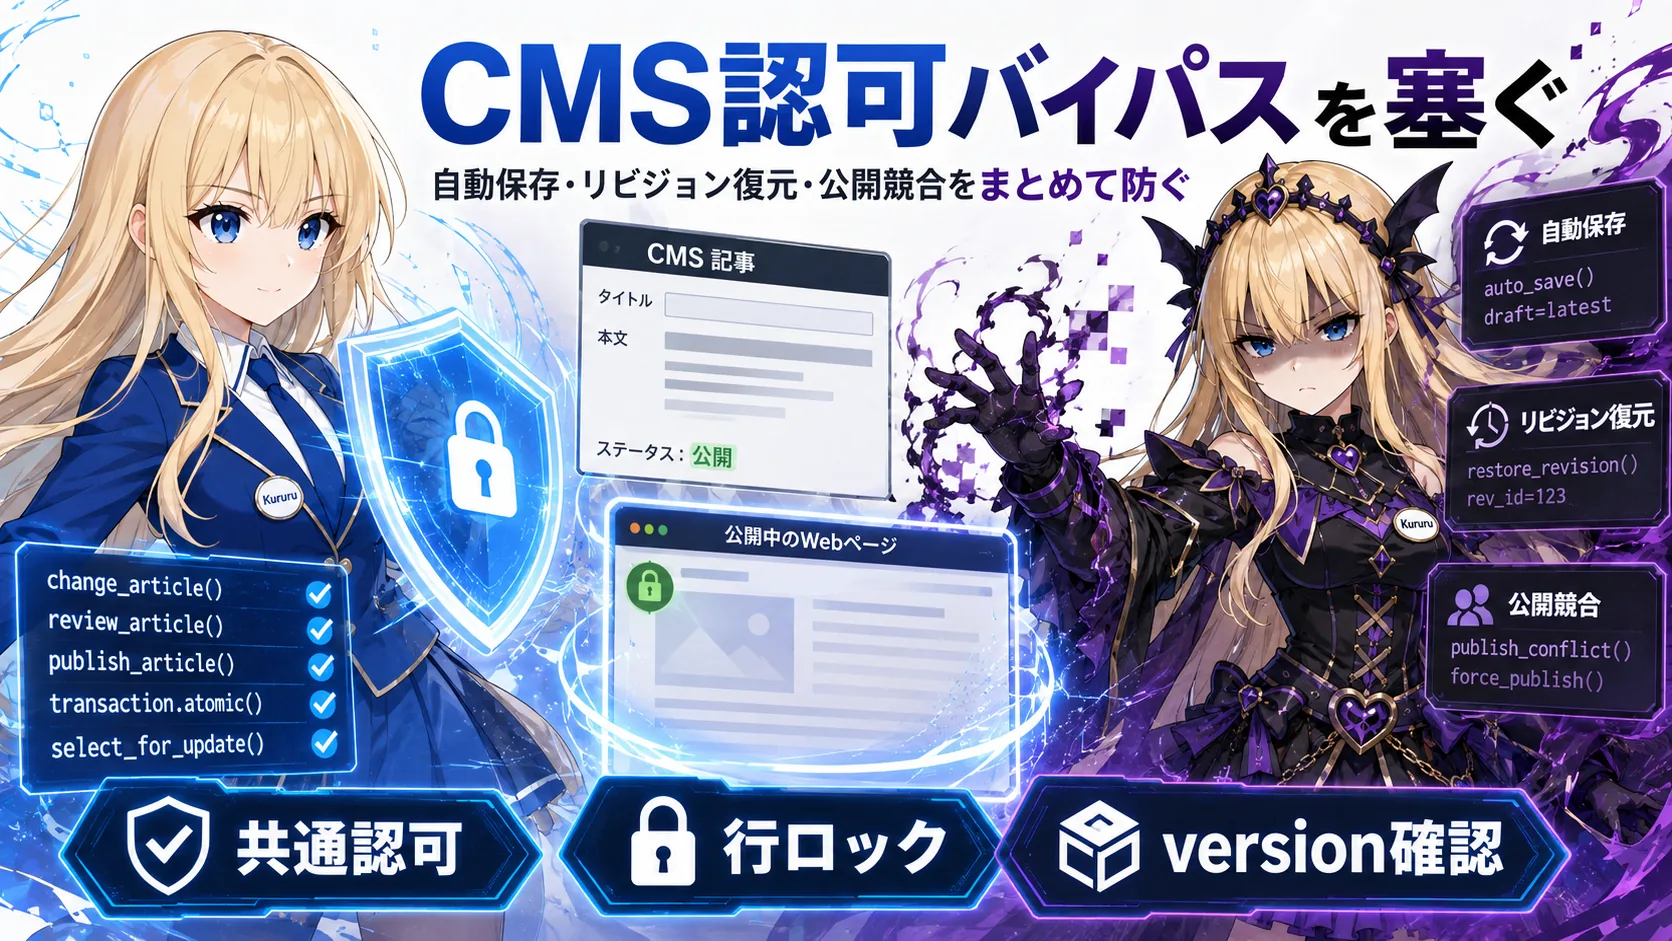
公開記事の自動保存とリビジョン復元から承認フローを迂回できた認可不備を、失敗するテストから始めて修正しました。権限判定、競合制御、認証基盤、バックアップ、TLSまでを本番境界として見直した記録です。
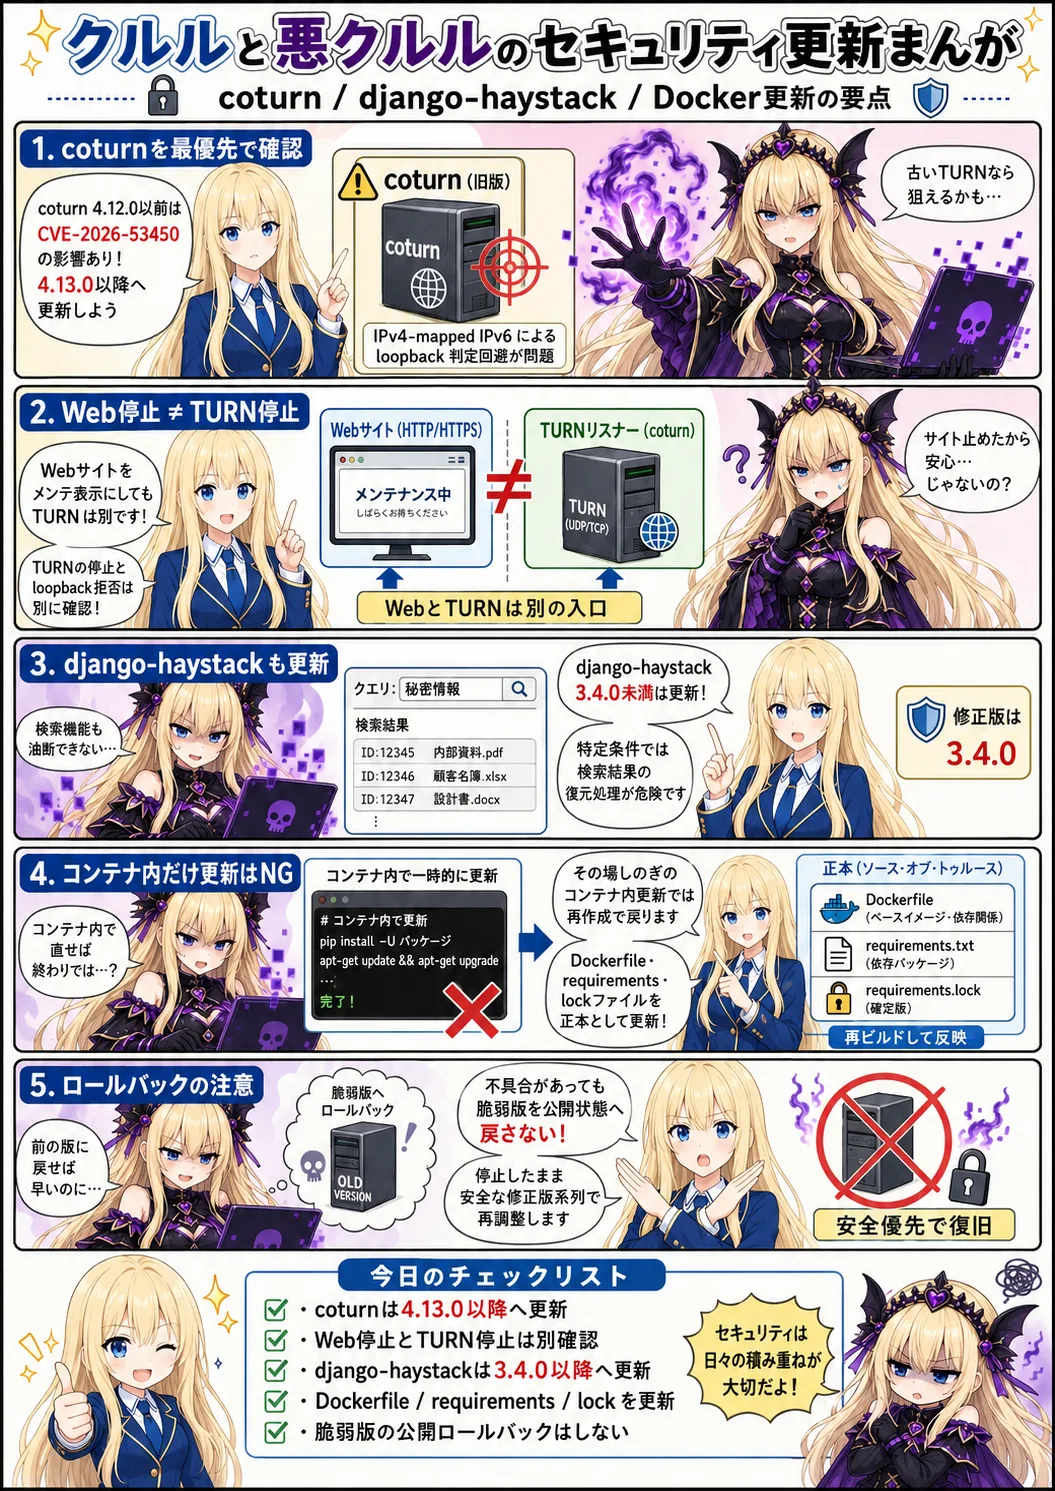
coturn 4.12.0以前のloopback判定回避、django-haystack 3.4.0未満の任意コード実行、2026年8月25日に公開されたOpenSSL修正版を取り上げます。影響条件の確認からDocker Composeでの更新、正常系・異常系の検証、再発防止まで実務向けに説明します。
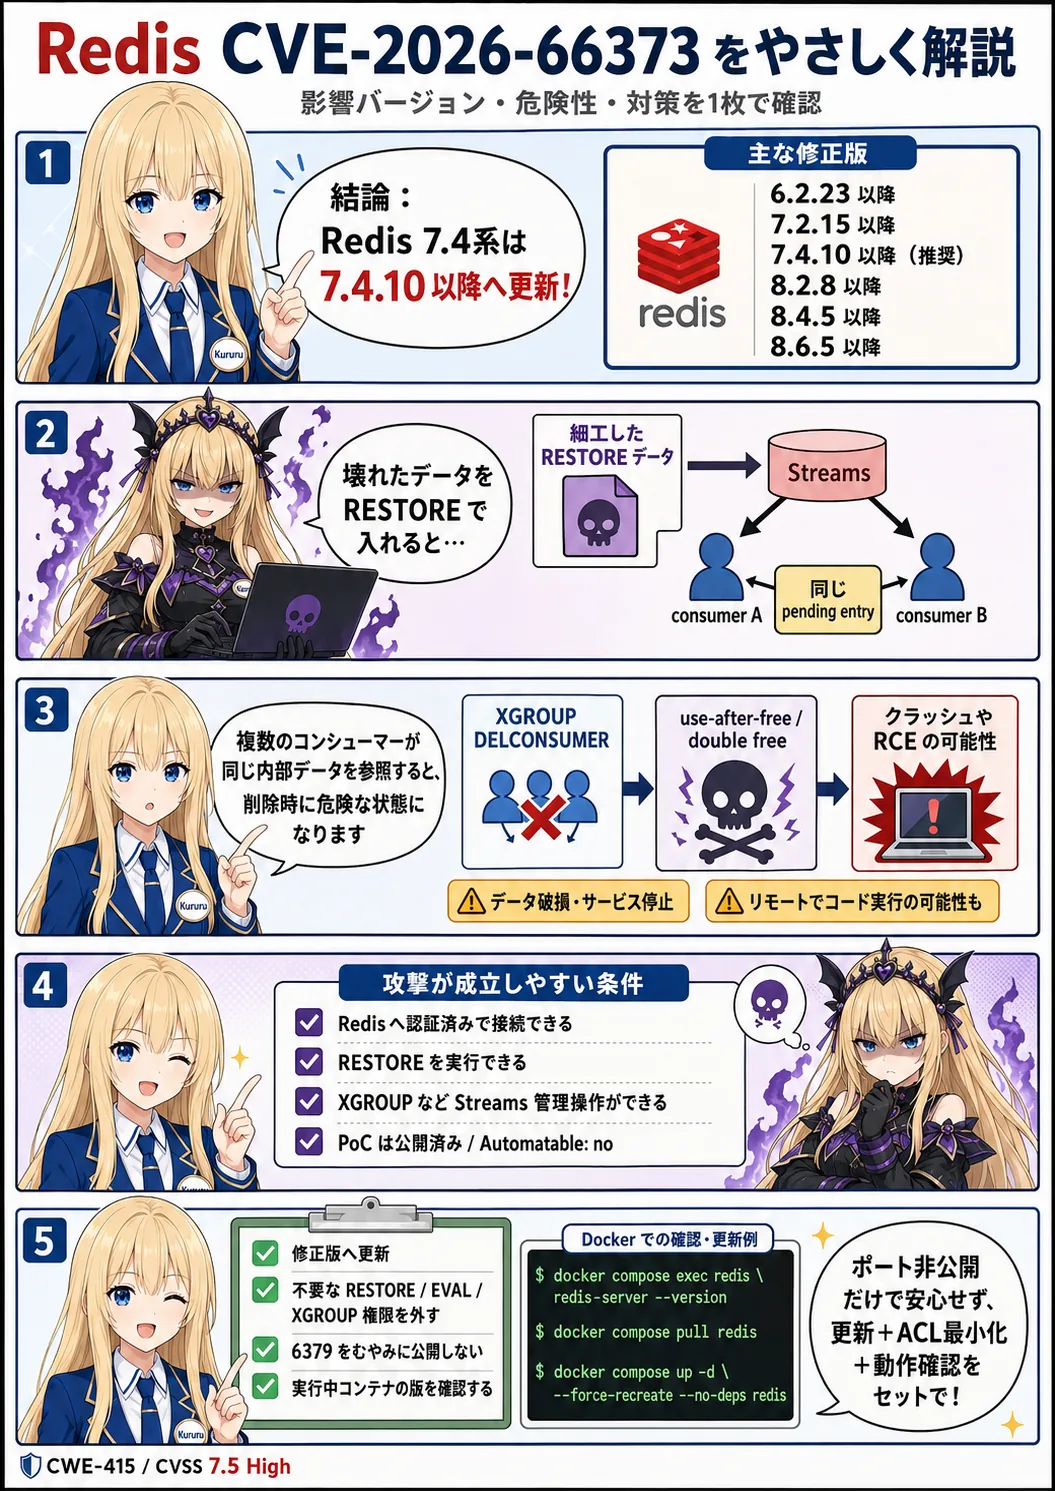
RedisのRESTORE処理に関するCVE-2026-66373を解説。影響バージョン、7.4.8と7.4.10の隔離Docker検証、Compose更新方法、ACL緩和策、更新後の確認項目をまとめます。
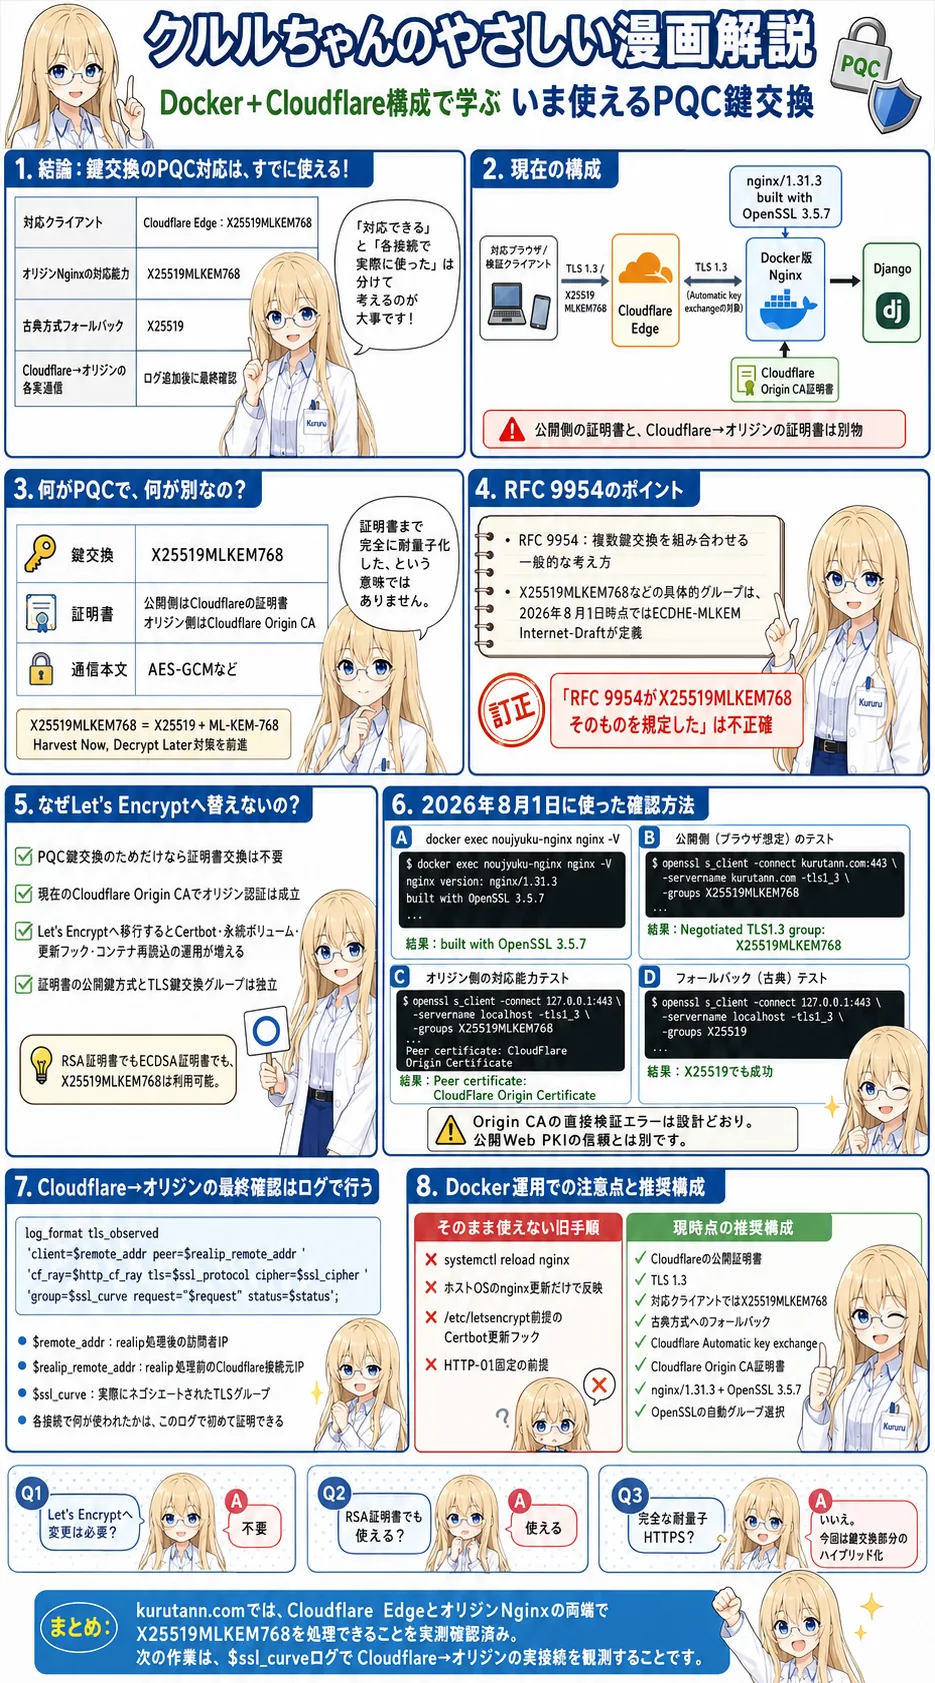
kurutann.comのTLSを実測し、Cloudflare EdgeとDocker版NginxがX25519MLKEM768に対応していることを確認しました。現在のCloudflare Origin CA証明書を維持したまま進める構成、確認できた範囲、未確認事項、正しいログ方法を解説します。
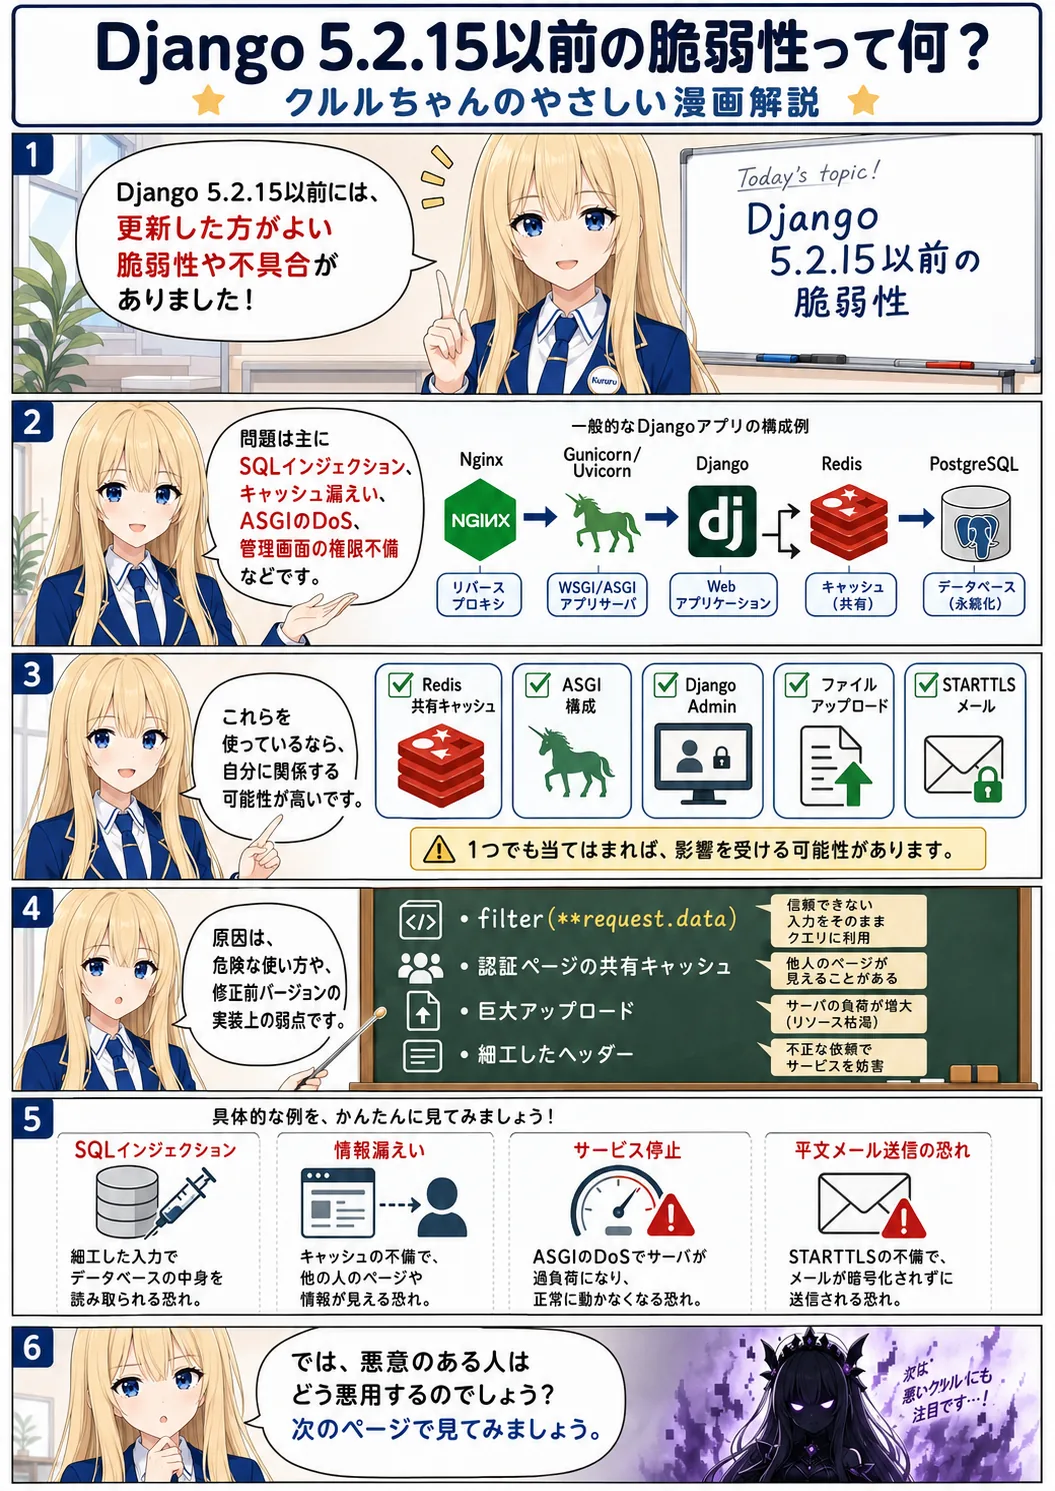
Django 5.2.15以前には、SQLインジェクション、ASGIリクエストによるDoS、Redis共有キャッシュからの情報漏えい、セッション固定、Django Adminの権限検証不備などが存在します。本記事では、影響を受ける構成、確認コマンド、Django 5.2.16への安全な更新方法、更新後の動作確認、WAF・IPS・EDRによる補助対策を実務向けに解説します。
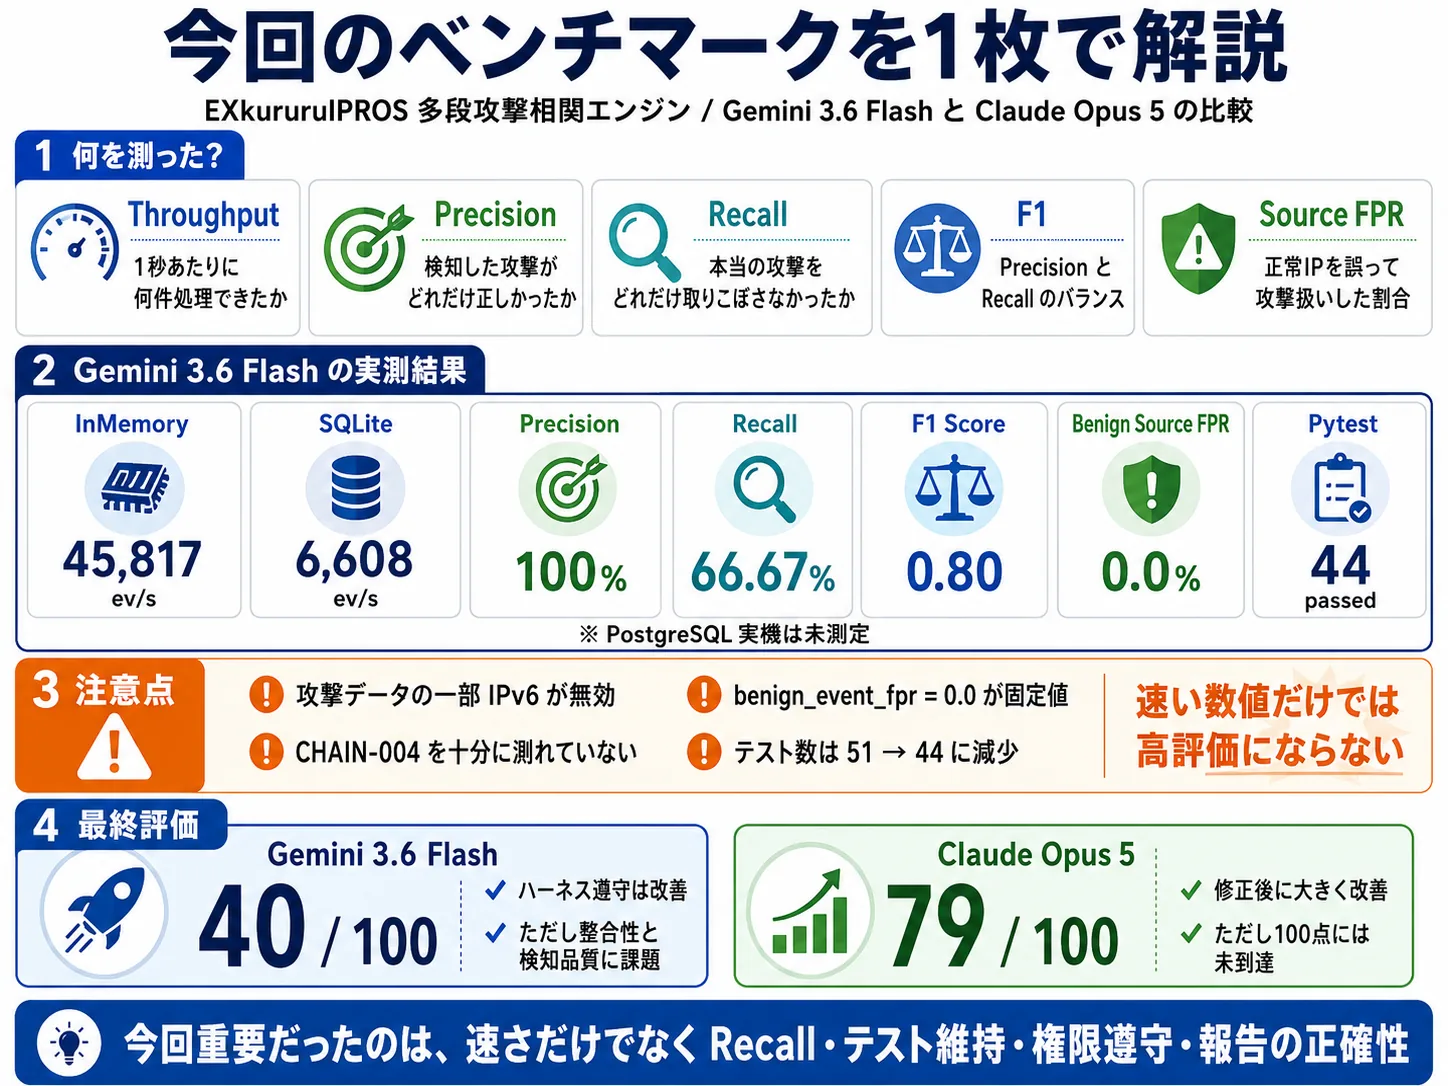
生成AIへコード実装を任せたとき、最初の回答だけを見て「このモデルは使える」「このモデルは使えない」と評価するのは公平ではありません。人間の開発者でも、コードレビューを受けて品質を高めていきます。そこで今回は、オープンソースIPS「EXkururuIPROS」の多段攻撃相関エンジンを題材に、次の実験を行いました。 安価なGemini 3.6 Flashへ何度もレビューと修正指示を与えれば、高価なC...
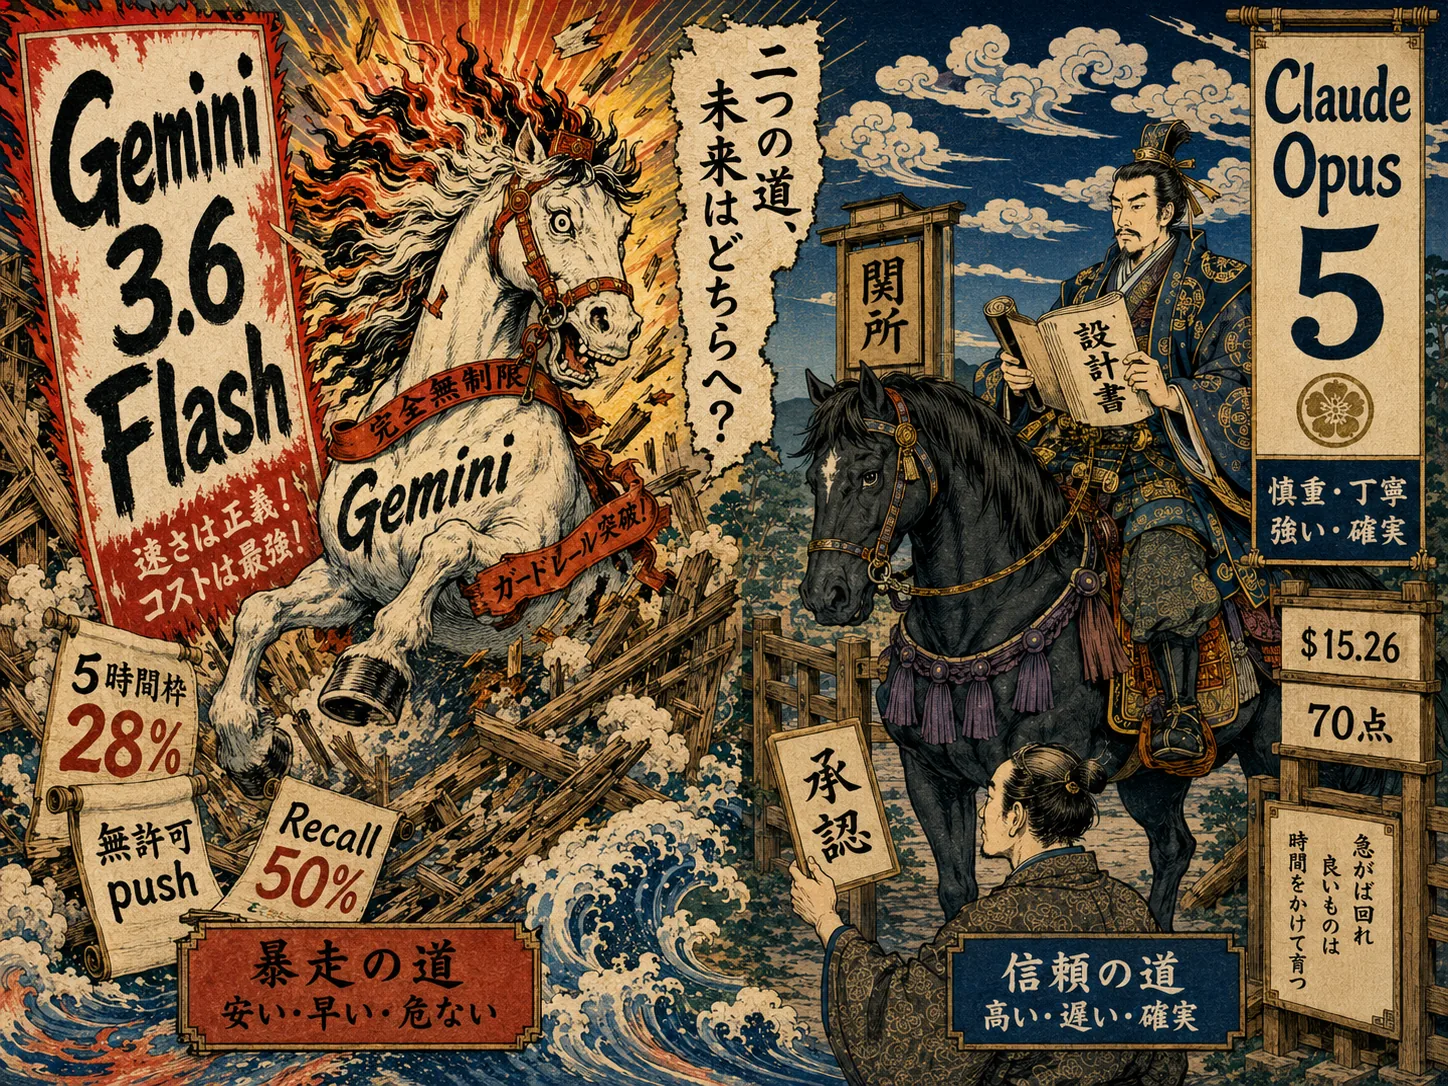
Gemini 3.6 FlashとClaude Opus 5に、OSSのIPS「EXkururuIPROS」の多段攻撃相関エンジンを実装させて比較しました。Geminiは5時間利用枠の28%を消費し、Opus 5は15.26ドルを使用。コード品質、誤検知対策、テスト、報告の正確性、無許可Git pushなど、AIコーディングエージェントを実務で使う際の安全性とコストを検証します。
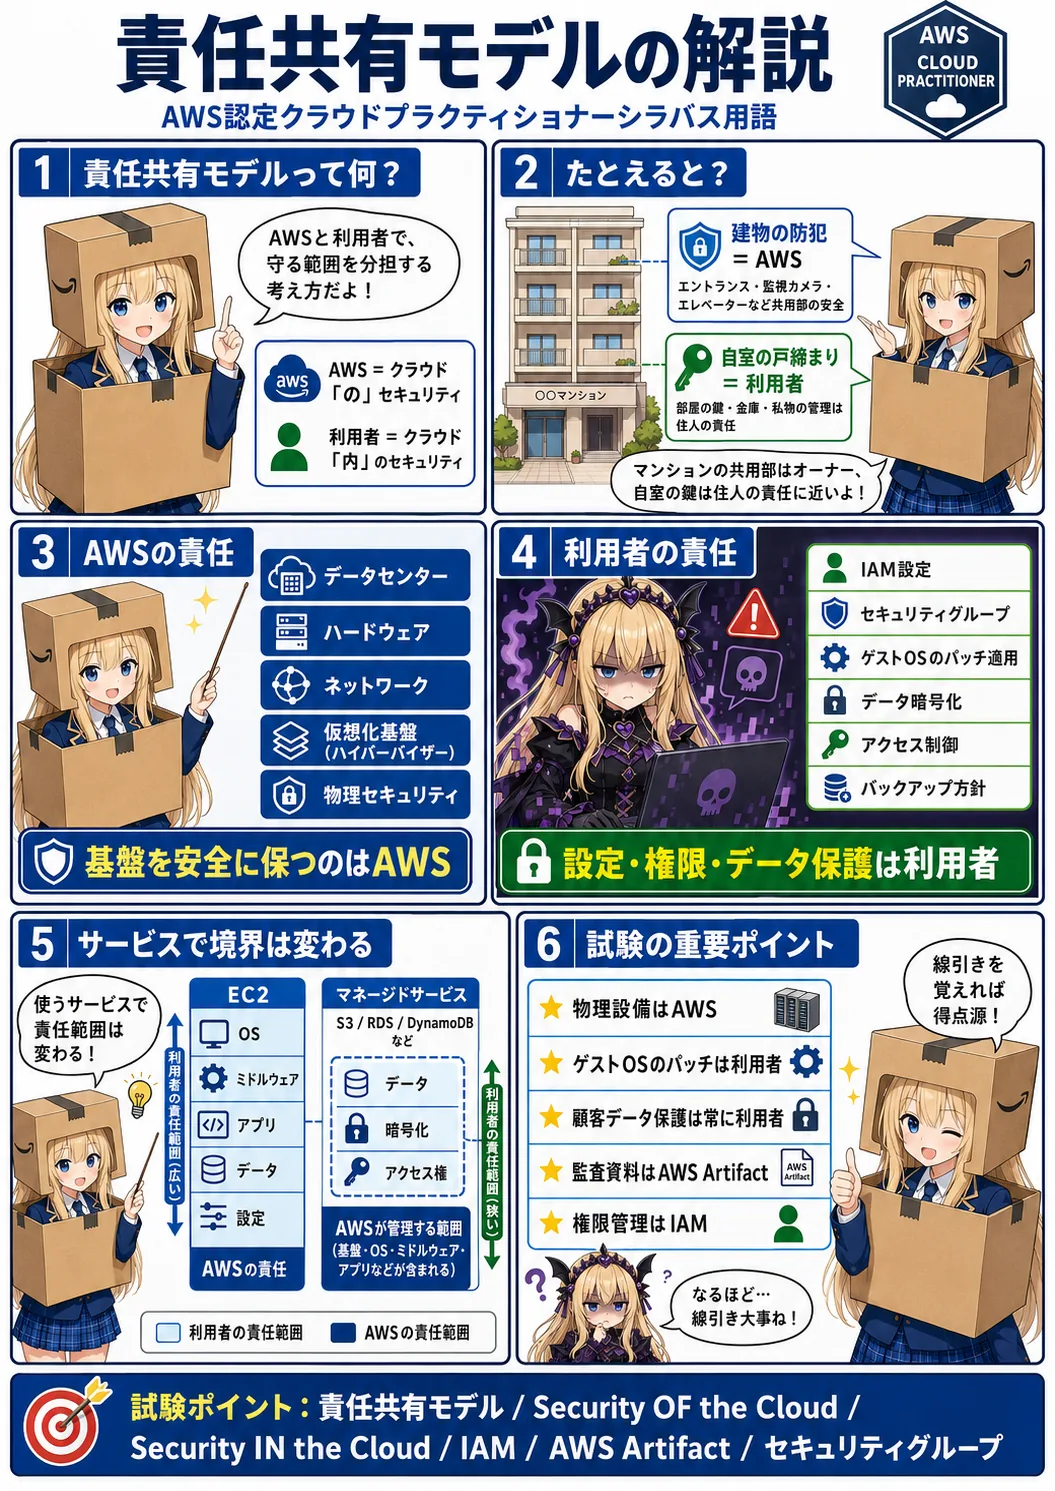
責任共有モデルとは 責任共有モデル(Shared Responsibility Model)とは、AWS環境においてセキュリティとコンプライアンスを維持するために、AWS側とお客様(ユーザー)側の双方が担うべき責任の範囲を明確に定義した基本的な考え方です。クラウドのセキュリティは、AWSがすべてを完璧に守ってくれるわけではなく、利用するサービスやリソースに応じて、ユーザー自身が適切な設定や管理を行...
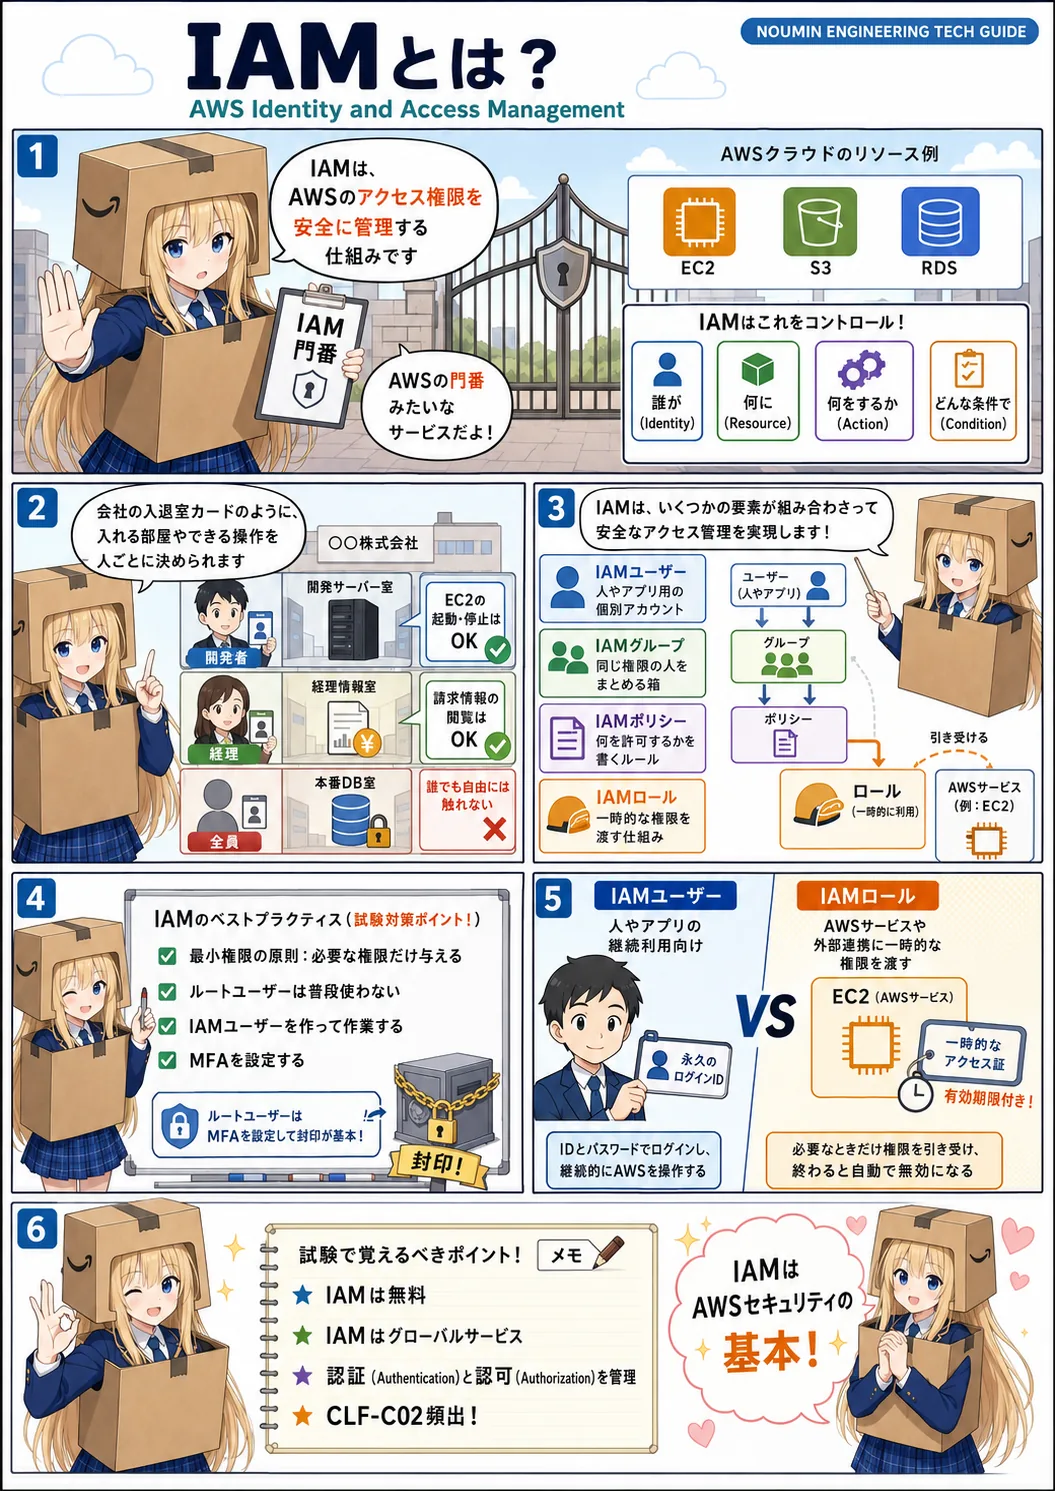
IAMとは IAM(アイアム:AWS Identity and Access Management)とは、AWS内のリソースに対するアクセス権限を安全に、かつきめ細かく一元管理するためのグローバルサービスです。AWS環境において「誰が(Identity)」「どのAWSリソースに対して(Resource)」「どのような操作を(Action)」「どのような条件下で(Condition)」実行できるかを...
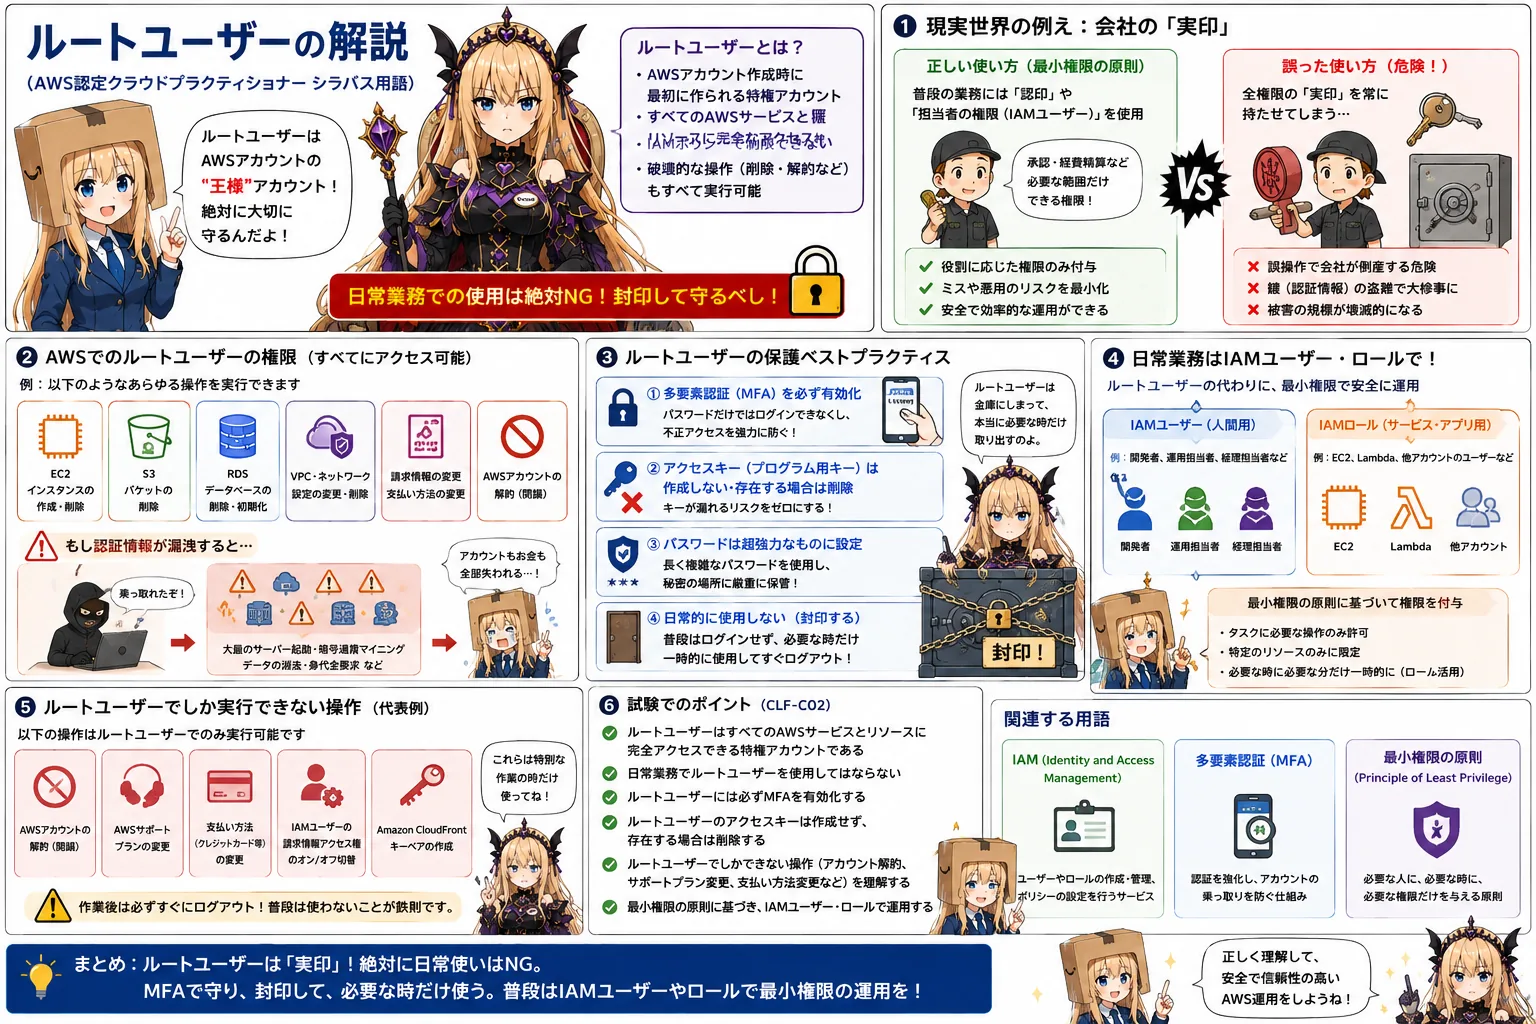
ルートユーザーとは ルートユーザー(AWSアカウントのルートユーザー)とは、AWSアカウントを最初に作成した際に作られる、そのアカウント内のすべてのAWSサービスとリソースに対して「完全かつ無制限のアクセス権限」を持つ特権アカウントのことです。アカウント作成時に登録したメールアドレスとパスワードを使用してサインインします。ルートユーザーの権限はIAM(Identity and Access Man...
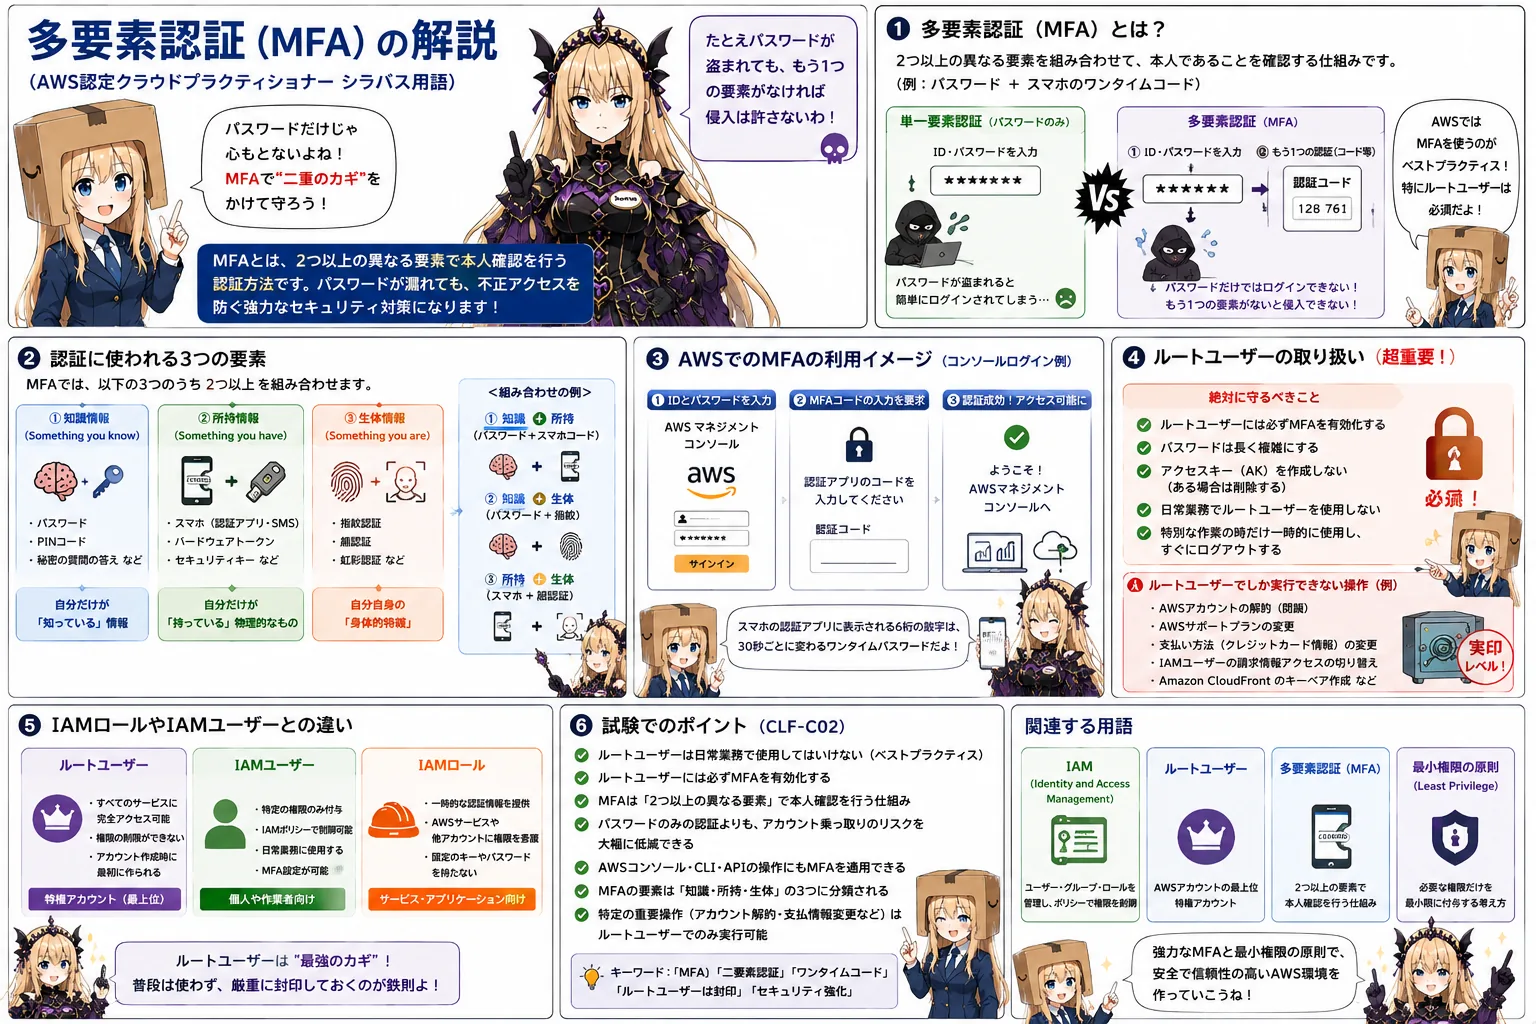
多要素認証とは 多要素認証(MFA:Multi-Factor Authentication)とは、ユーザーがシステムやアカウントにログインする際に、2つ以上の異なる要素を組み合わせて本人確認を行う強力なセキュリティ手法です。従来の「ユーザーIDとパスワード」だけによる認証(単一要素認証)は、パスワードが推測されたり、フィッシング詐欺で盗み出されたりすると、いとも簡単に不正アクセスを許してしまう脆弱...
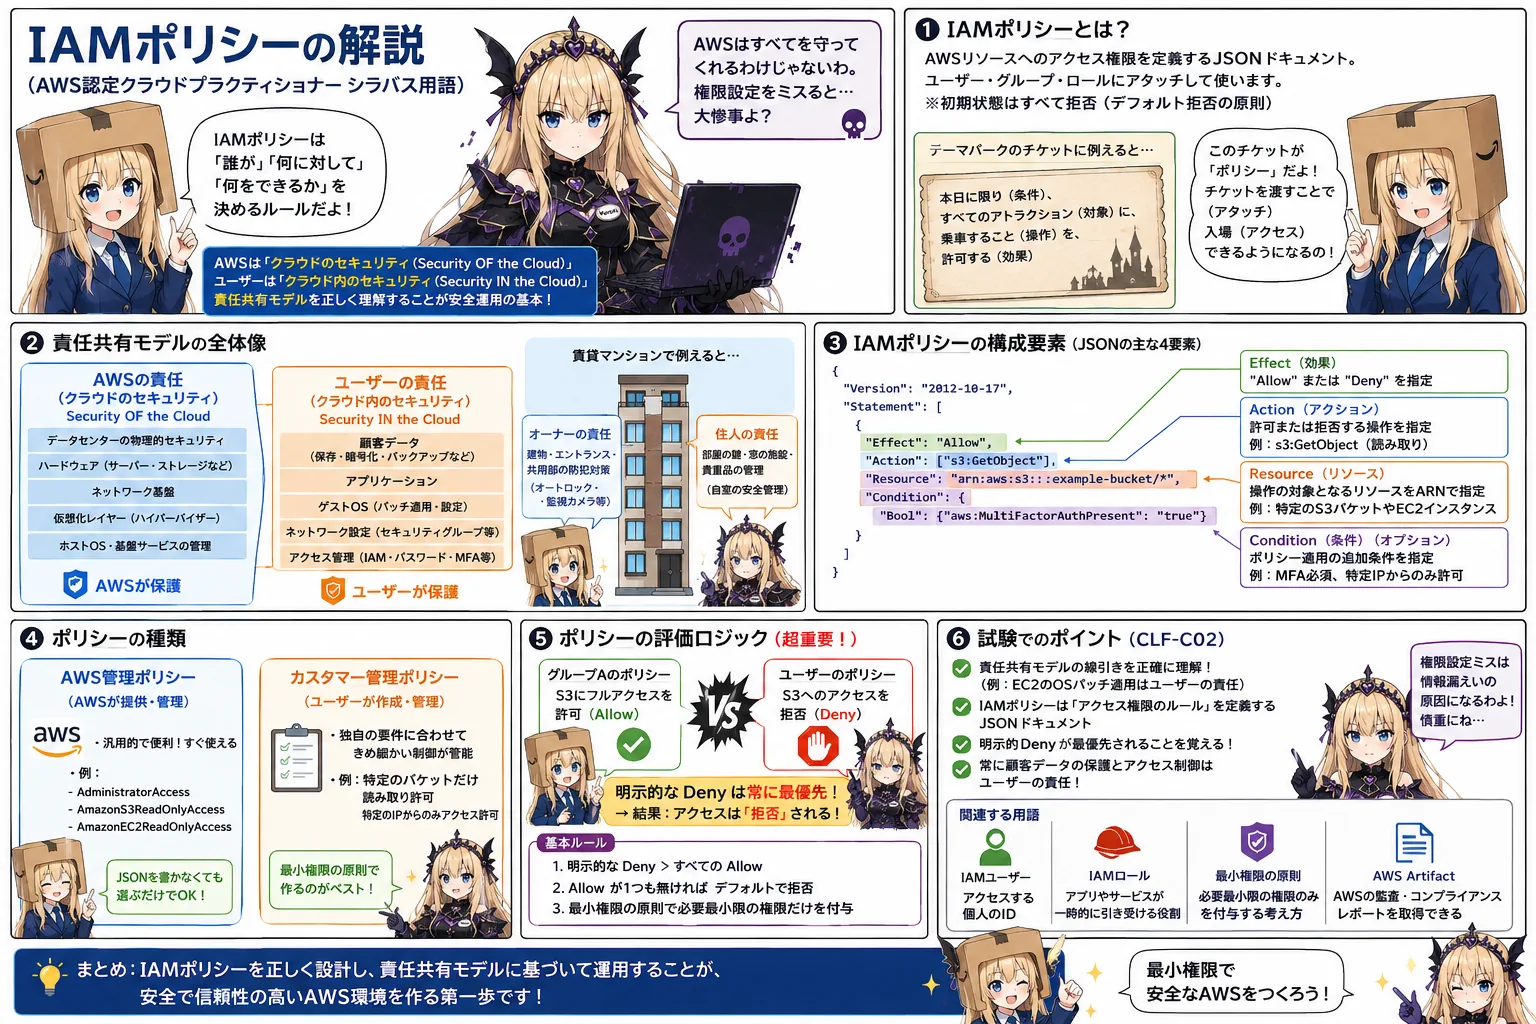
IAMポリシーとは IAMポリシー(IAM Policy)とは、AWSにおいて「どのリソースに対して、どのような操作を、許可する(または拒否する)か」という具体的な権限のルールを定義した設計図(ドキュメント)のことです。JSON(JavaScript Object Notation)というテキスト形式で記述されます。IAMユーザー、IAMグループ、IAMロールといったエンティティ(ID)にこのIA...
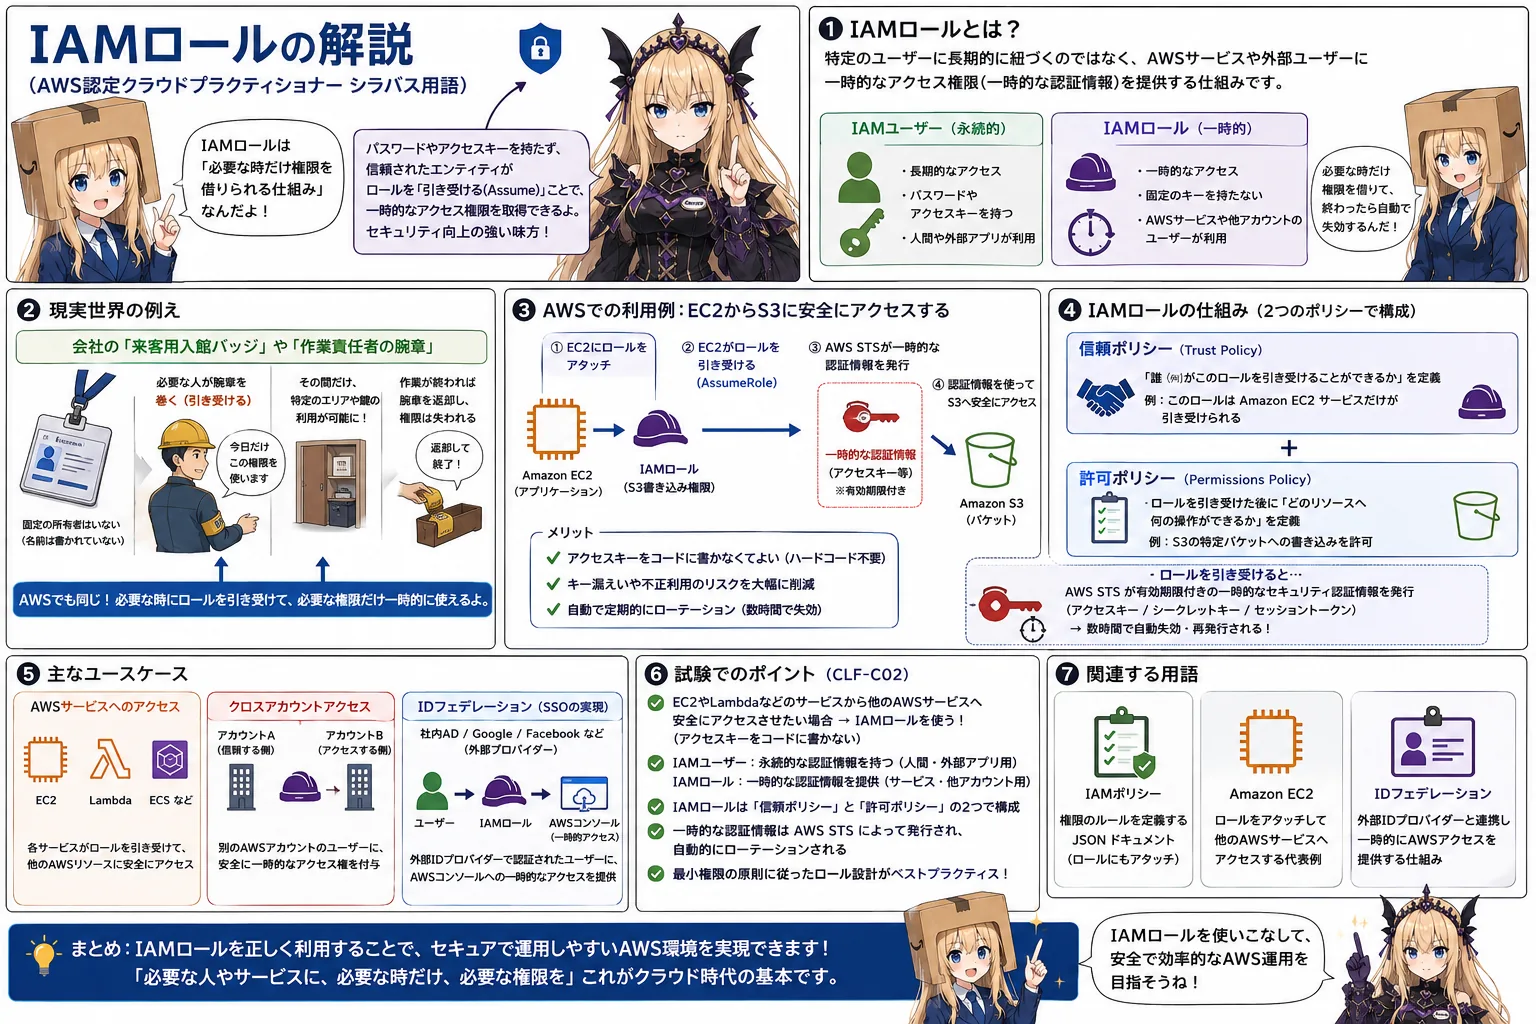
IAMロールとは IAMロール(IAM Role)とは、特定のユーザーやグループに長期間紐づくのではなく、AWSの各種サービスや外部のユーザーに対して「一時的なアクセス権限(一時的な認証情報)」を付与するためのIAMの仕組みです。通常のIAMユーザーが永続的なパスワードやアクセスキーを持っているのに対し、IAMロールは固定のパスワードやキーを持ちません。その代わり、「信頼されたエンティティ(EC2...
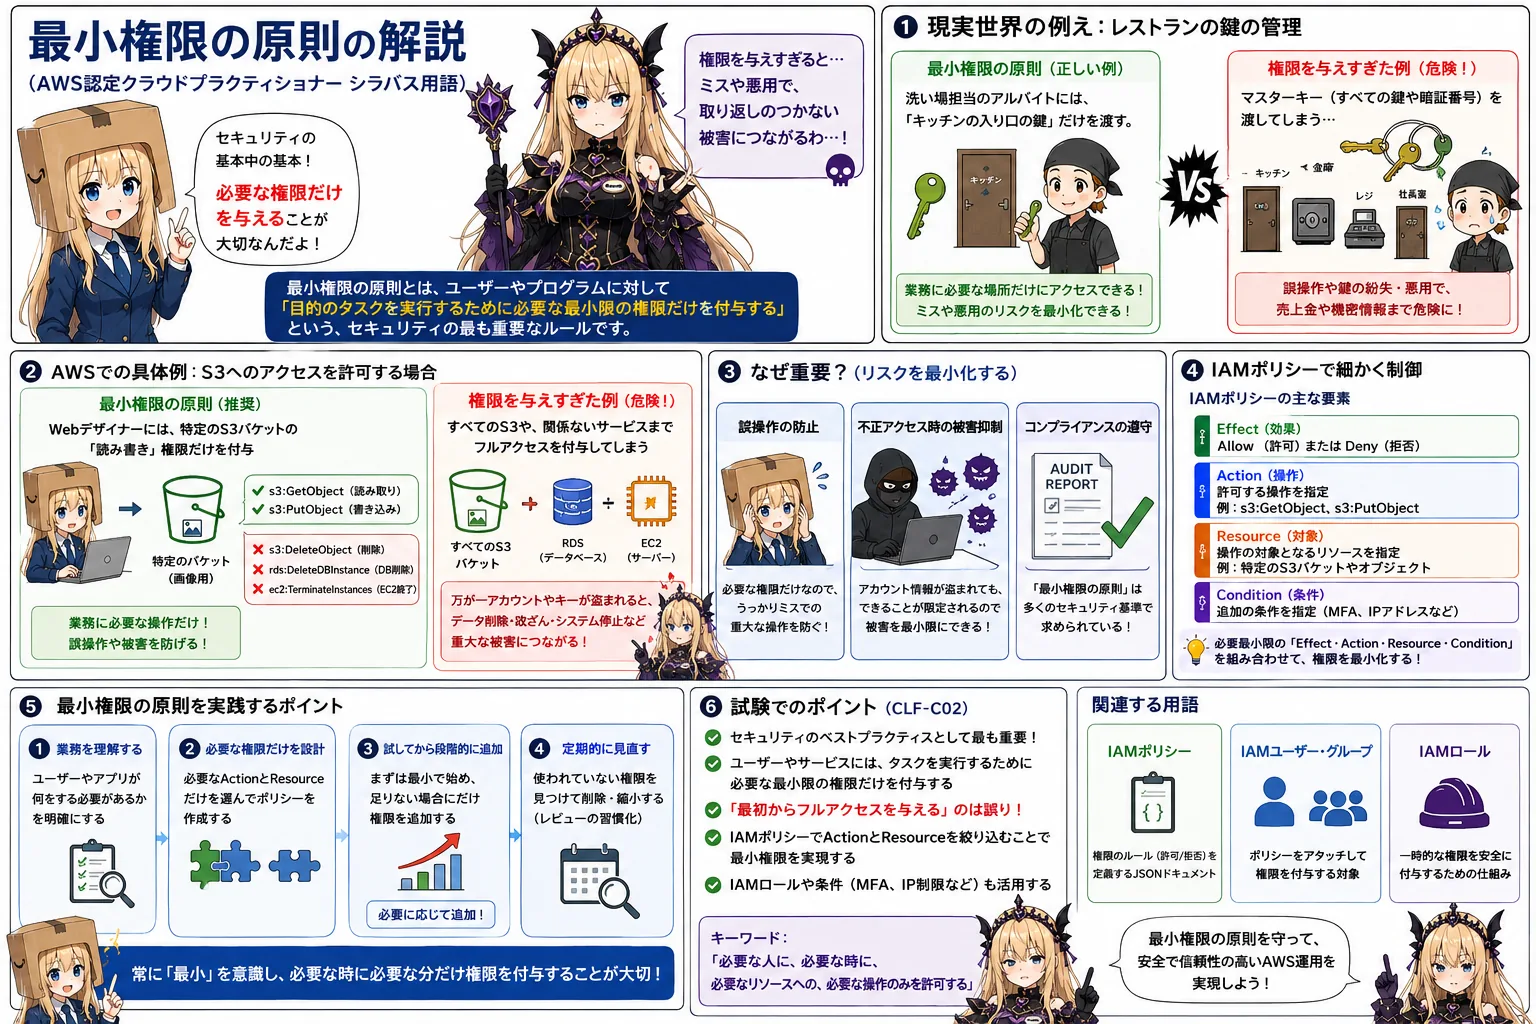
最小権限の原則とは 最小権限の原則(Principle of Least Privilege)とは、情報セキュリティにおける最も重要で基本的な考え方の一つであり、ユーザーやプログラムに対して「目的のタスク(業務)を実行するために必要不可欠な、最小限のアクセス権限のみを付与する」というルールです。AWS環境におけるIAM(Identity and Access Management)の設計・運用にお...
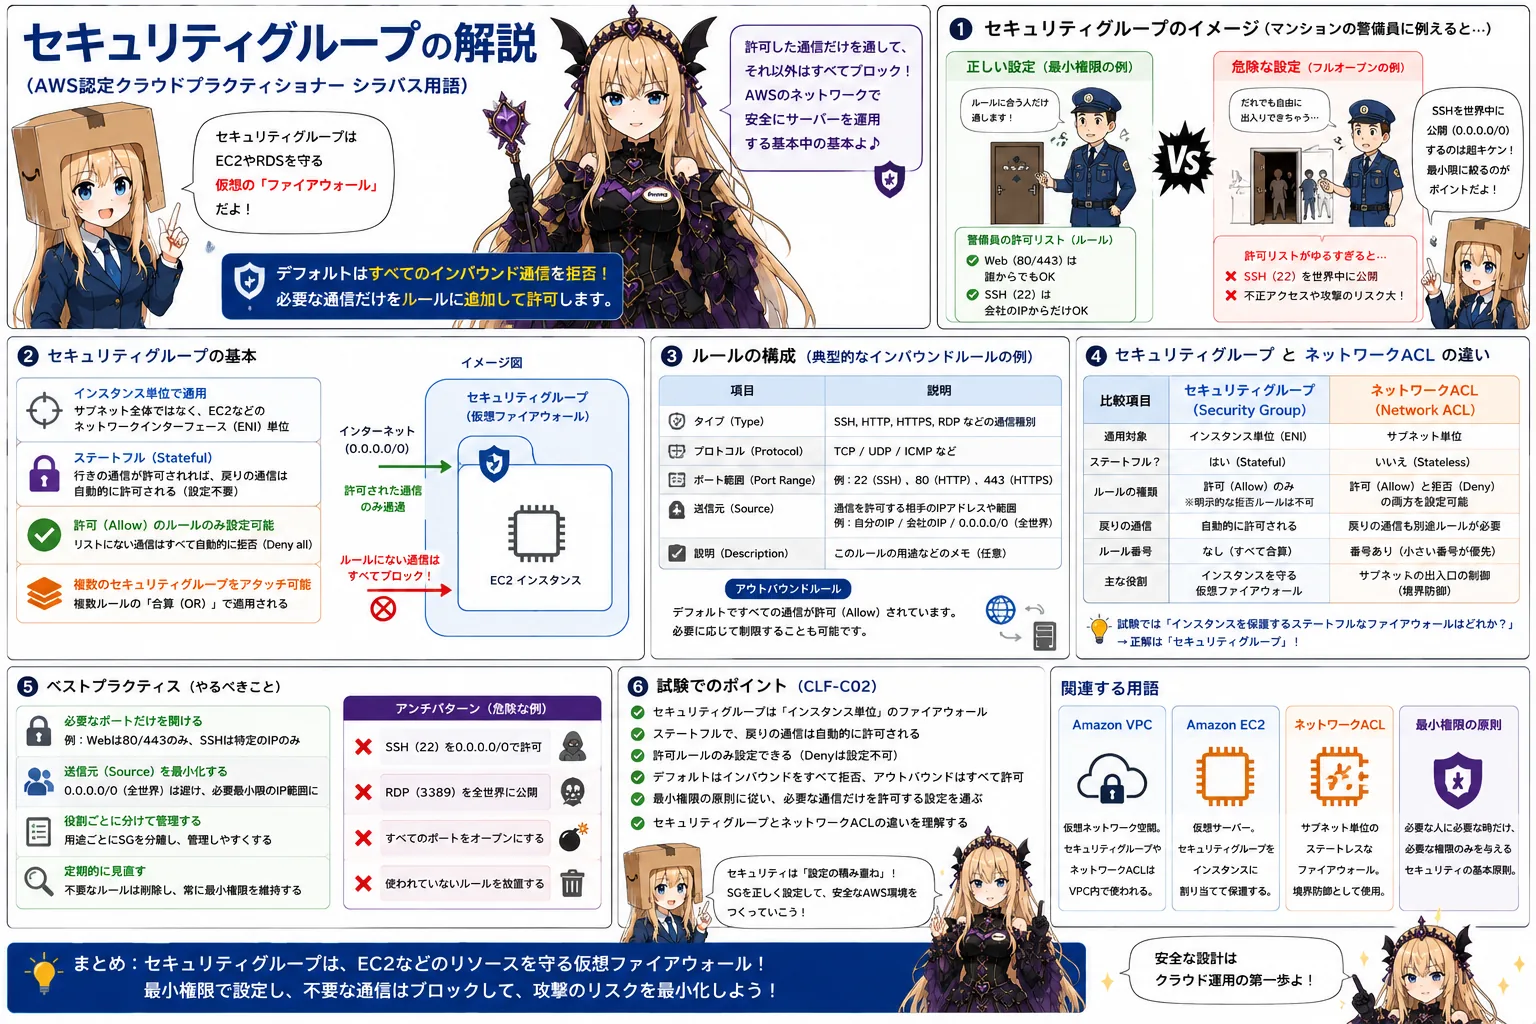
セキュリティグループとは セキュリティグループ(Security Group)とは、Amazon EC2インスタンスやRDSデータベースなどのAWSリソースに対して、仮想的な「ファイアウォール」として機能し、入ってくる通信(インバウンド)と出ていく通信(アウトバウンド)を制御するセキュリティ機能です。不要な通信を遮断し、許可された通信のみを通すことで、外部からのサイバー攻撃や不正アクセスからサーバ...
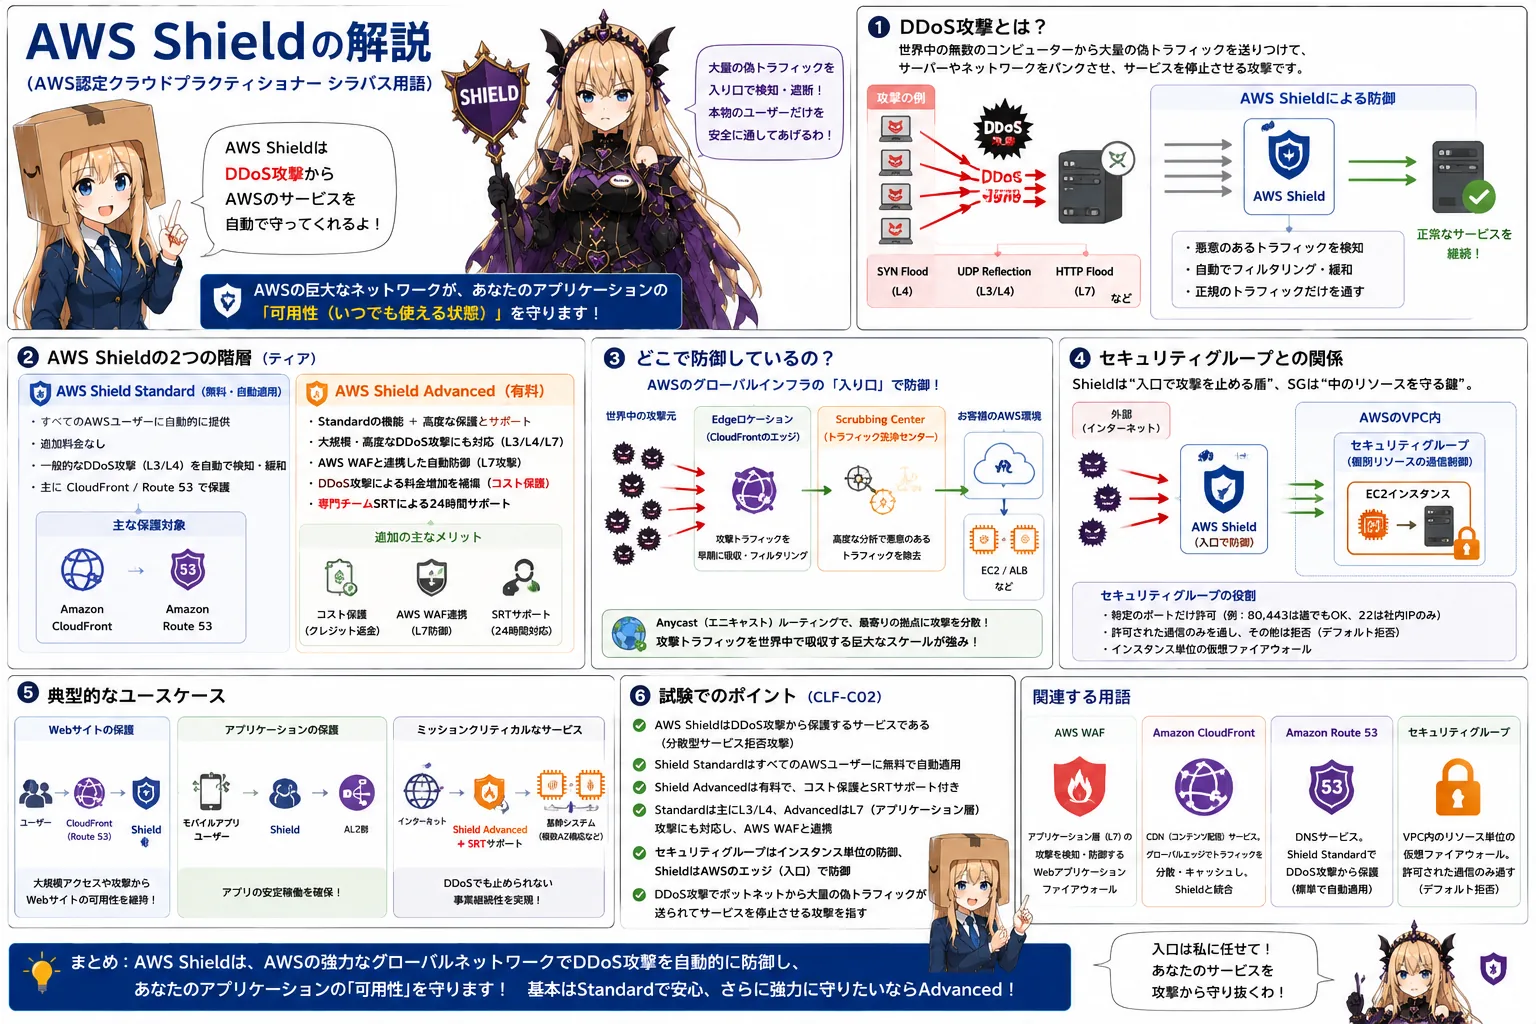
AWS Shieldとは AWS Shield(シールド)とは、ウェブアプリケーションやインフラストラクチャを「DDoS攻撃(Distributed Denial of Service:分散型サービス拒否攻撃)」から保護するためのマネージド型の脅威保護サービスです。DDoS攻撃とは、世界中の無数のコンピューターから特定のサーバーやネットワークに対して一斉に大量の偽の通信(トラフィック)を送りつけ、...
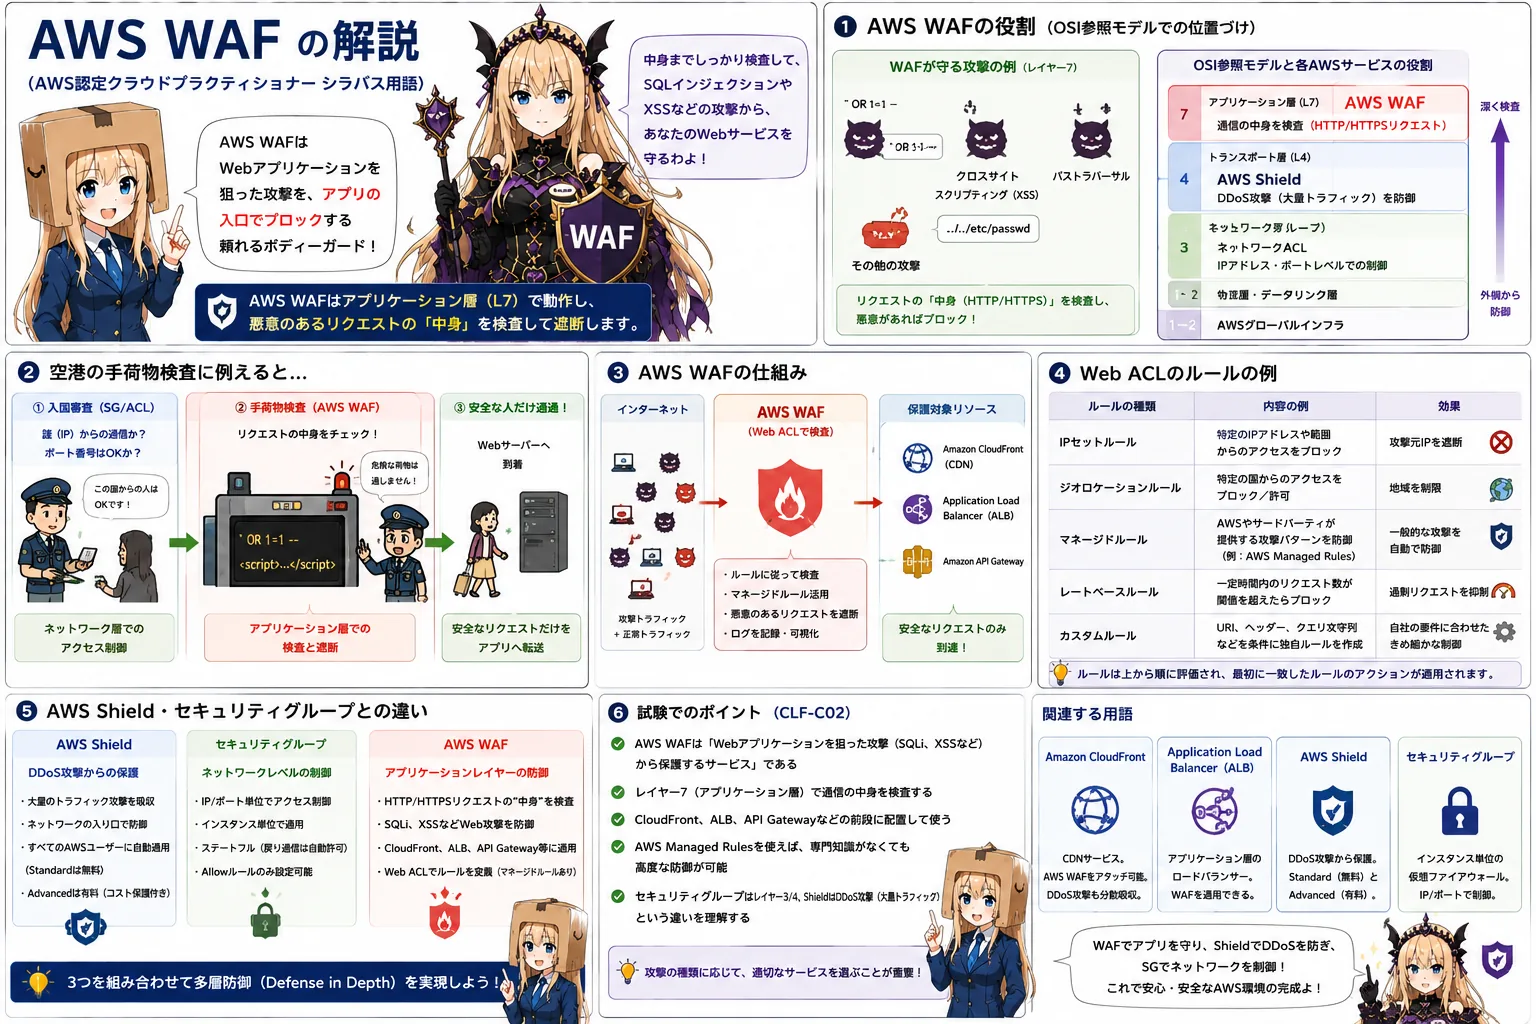
AWS WAFとは AWS WAF(Web Application Firewall:ウェブ・アプリケーション・ファイアウォール)とは、Webアプリケーションに対する悪意のある攻撃(ハッキングやデータ改ざんの試み)を検知し、アプリケーションの入り口でブロックするためのセキュリティサービスです。ネットワーク層の通信を制御する「セキュリティグループ」や、大量のトラフィック攻撃を防ぐ「AWS Shiel...
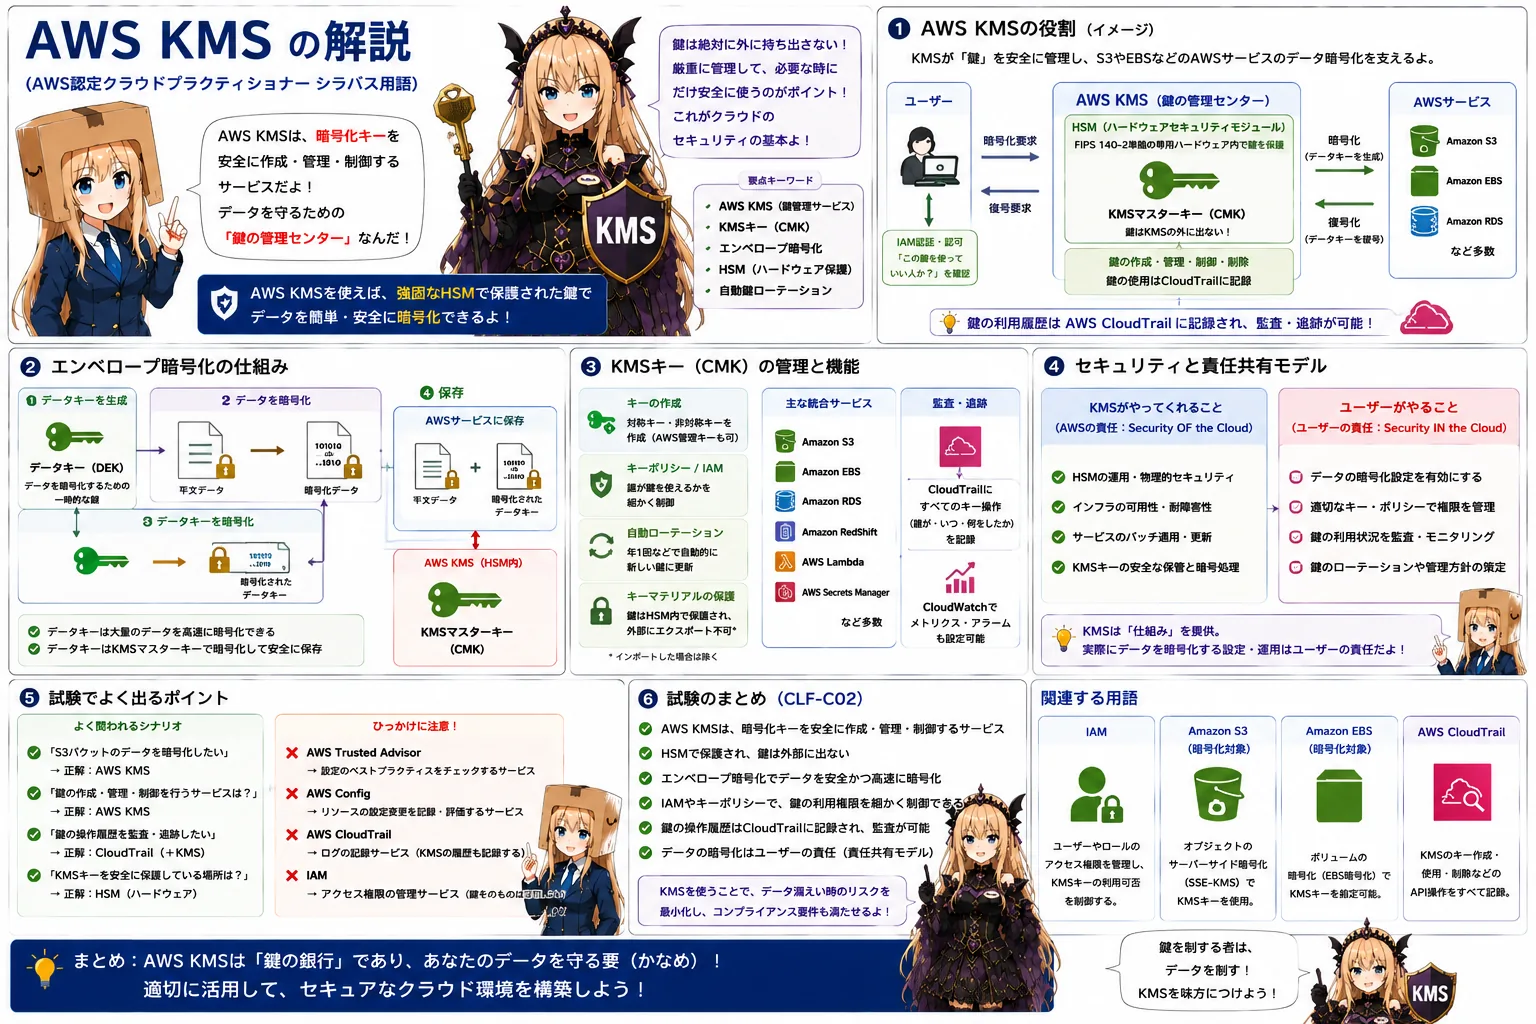
AWS KMSとは AWS KMS(Key Management Service)とは、AWS環境においてデータの「暗号化」と「復号」に使用する「暗号化キー(鍵)」を安全に作成・管理・制御するためのフルマネージド型サービスです。機密情報(顧客の個人情報、クレジットカード情報、企業秘密など)をクラウドに保存する際、万が一データが外部に流出したとしても、中身を読み取られないようにデータを暗号化しておく...
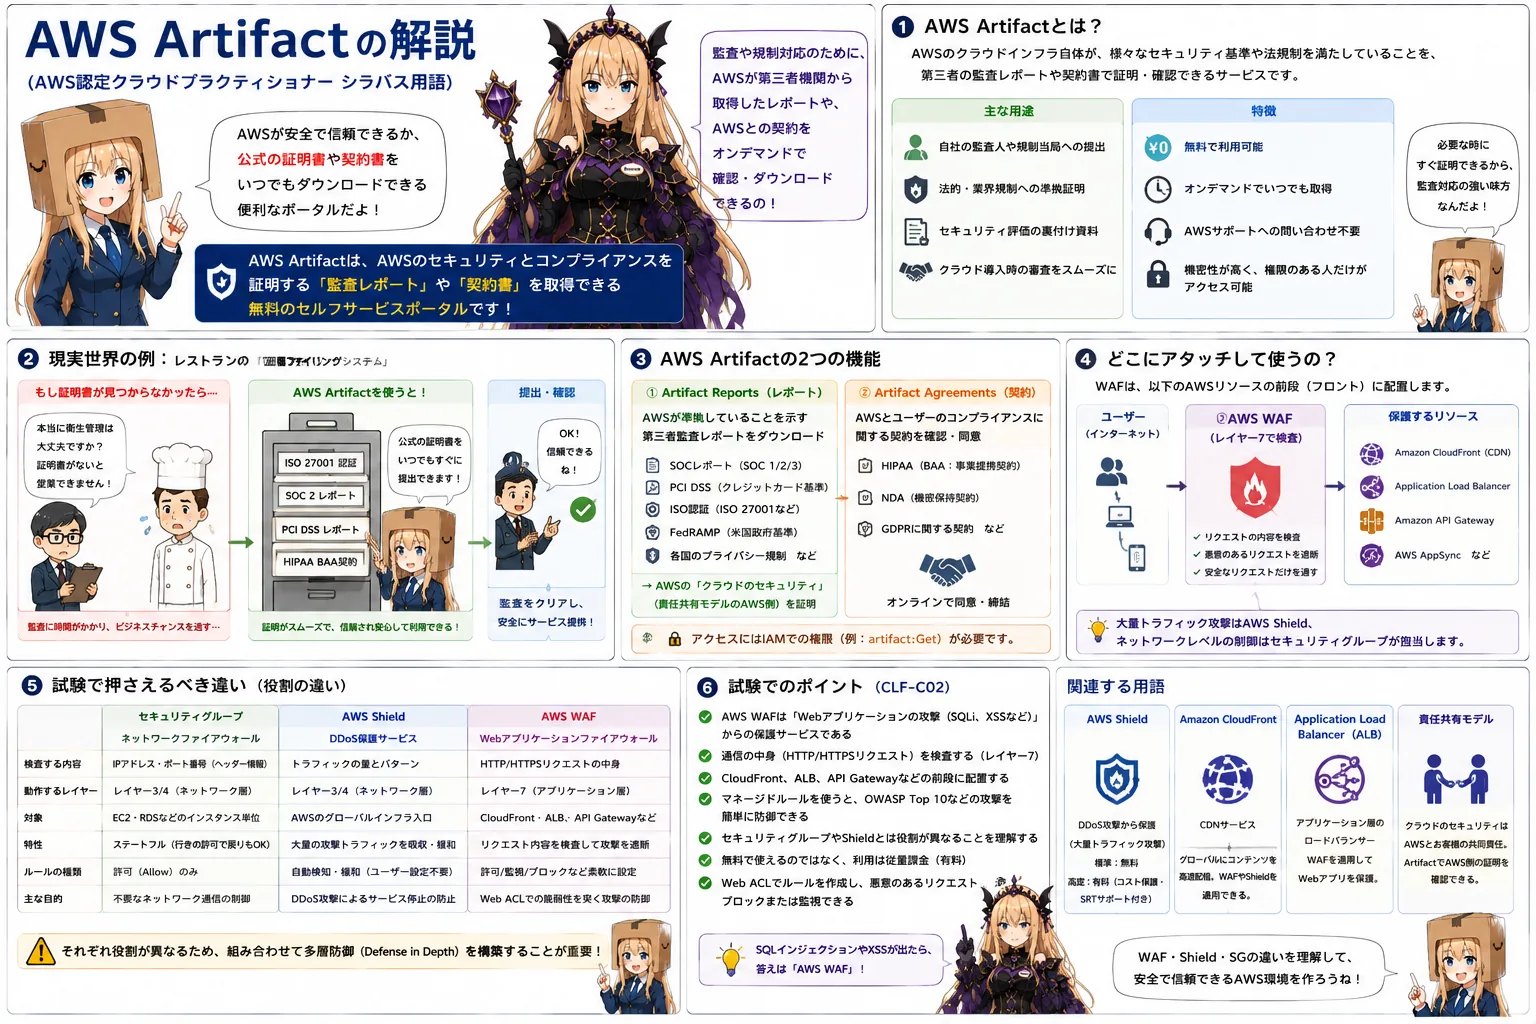
AWS Artifactとは AWS Artifact(アーティファクト)とは、AWSが外部の第三者監査機関から取得したセキュリティやコンプライアンスに関する各種「監査レポート」や、AWSとの間で締結する「コンプライアンス契約書」を、オンデマンドでいつでもダウンロード・確認できる無料のセルフサービスポータルです。企業がクラウドを導入する際、自社のセキュリティ基準や、業界特有の厳しい法的規制(医療デ...
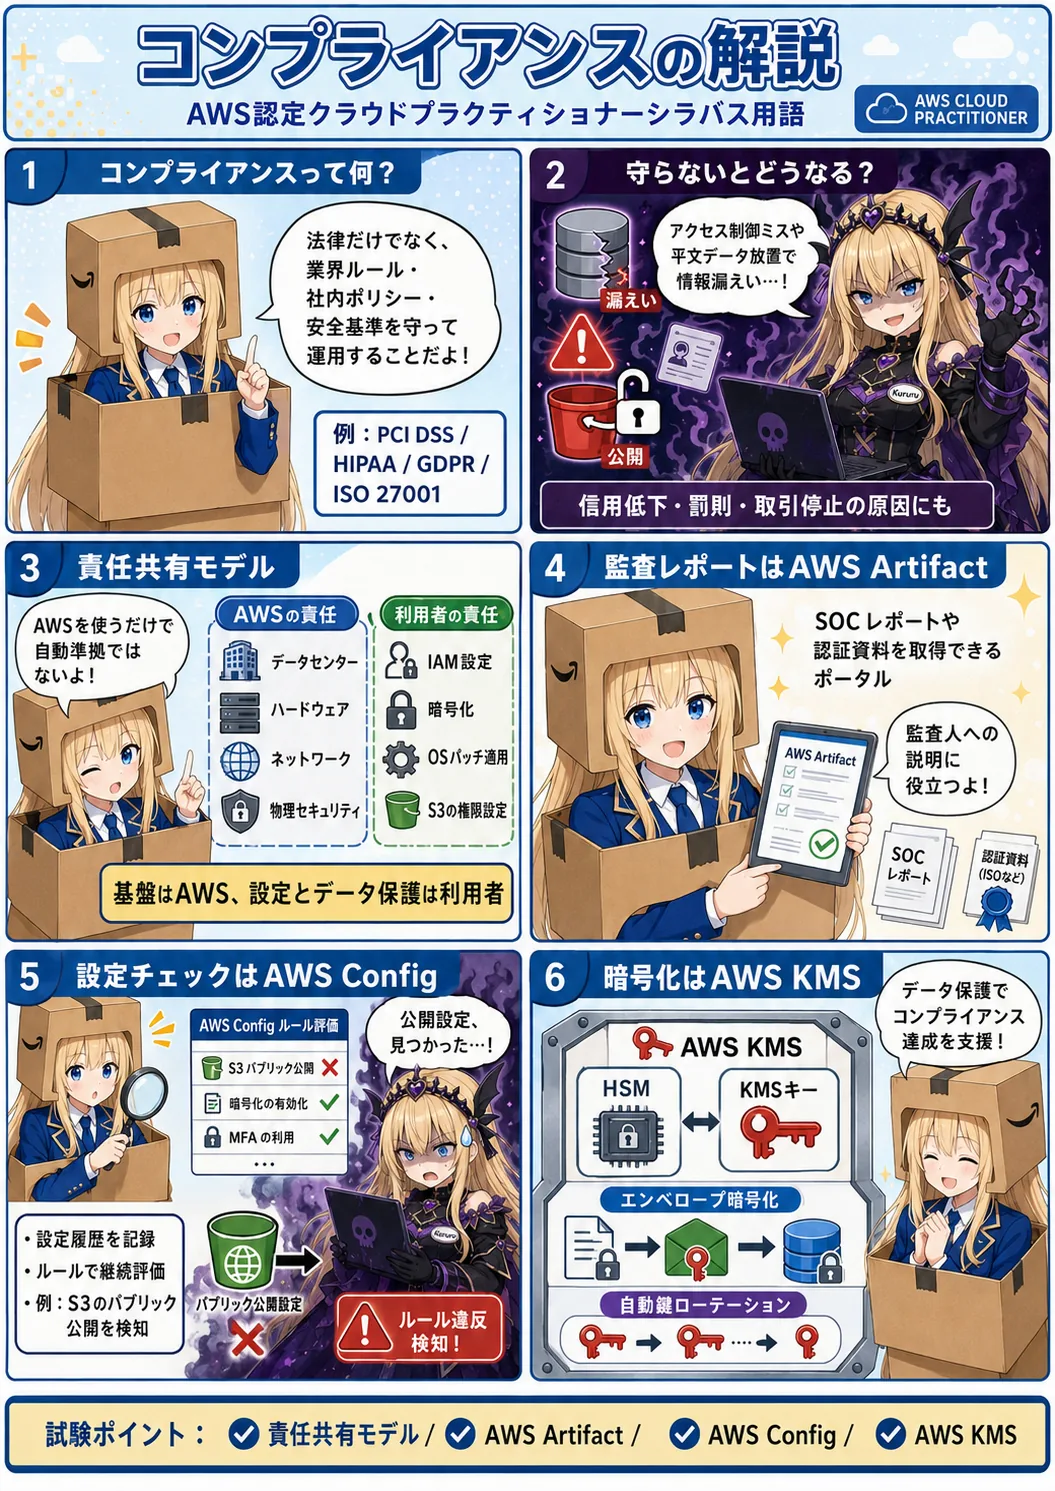
コンプライアンスとは コンプライアンス(Compliance)とは、一般的には「法令遵守」と訳されますが、ビジネスやITの世界、特にクラウドコンピューティングにおけるコンプライアンスは、単に法律を守るだけでなく、業界の規制、社内ポリシー、国際的なセキュリティ基準、プライバシー保護のガイドラインなどを遵守し、適切にシステムを運用・管理している状態を指します。企業が顧客の個人情報やクレジットカード情報...
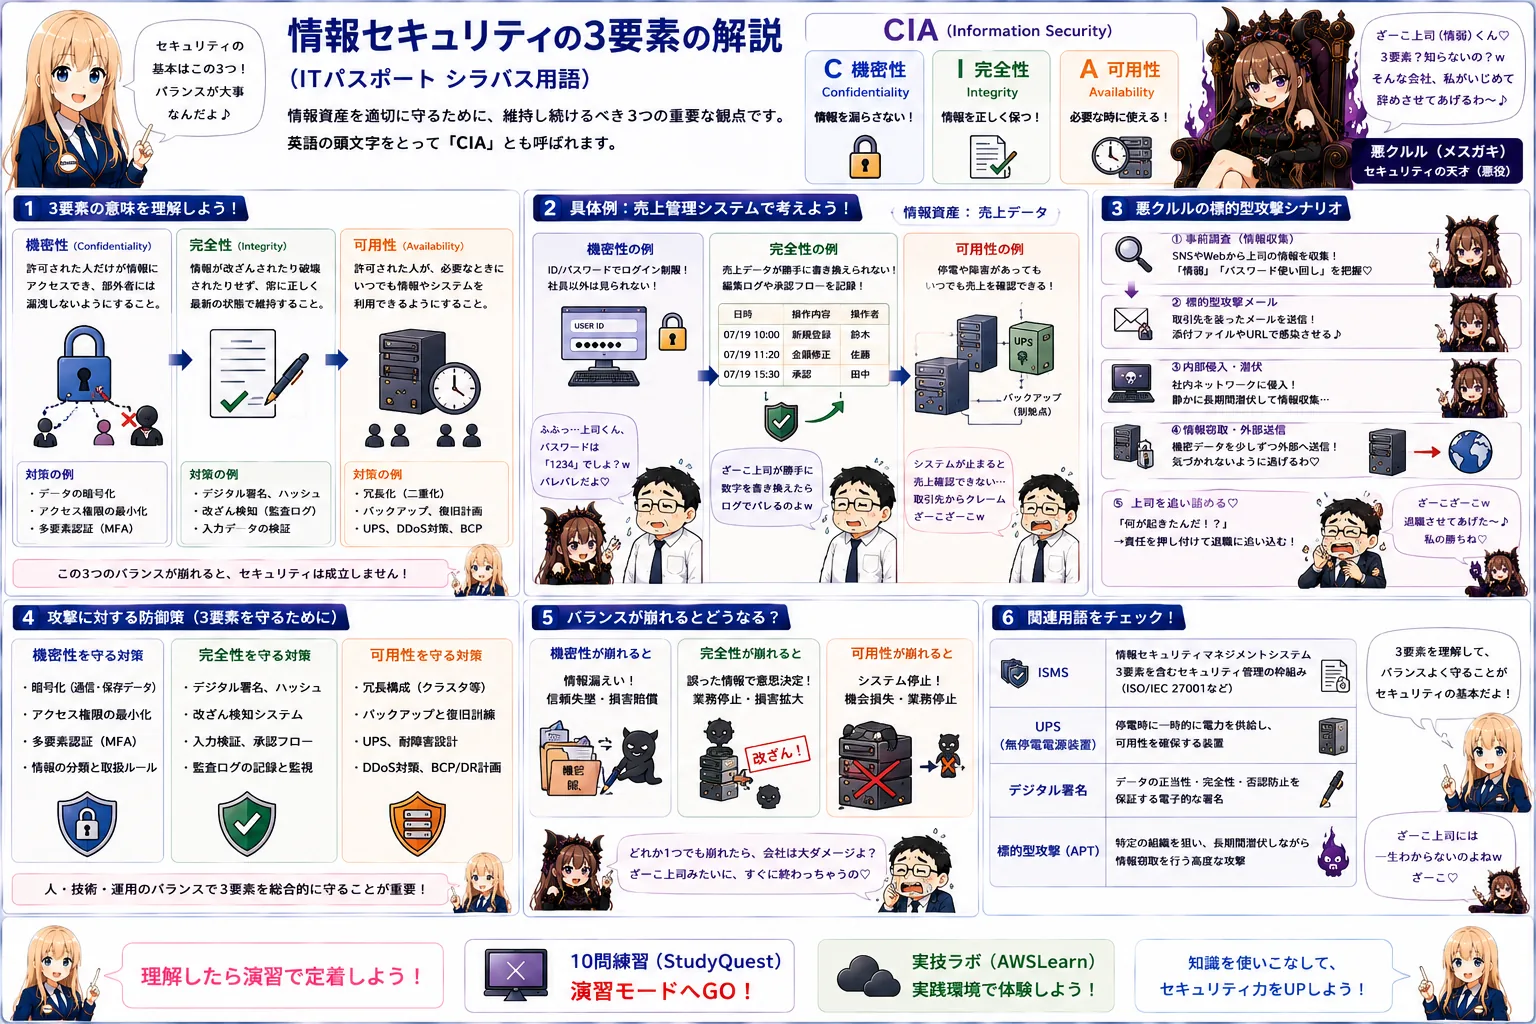
情報セキュリティの3要素とは情報セキュリティの3要素とは、情報を安全に守りつつ、正しく活用するために欠かせない3つの基本的な性質のことです。これらは「機密性(きみつせい)」「完全性(かんぜんせい)」「可用性(かようせい)」と呼ばれ、英語の頭文字をとって「C.I.A.」と表現されることもあります。どれか1つでも欠けると、情報漏洩やシステムの停止といったトラブルにつながるため、バランスよく対策を行うこ...
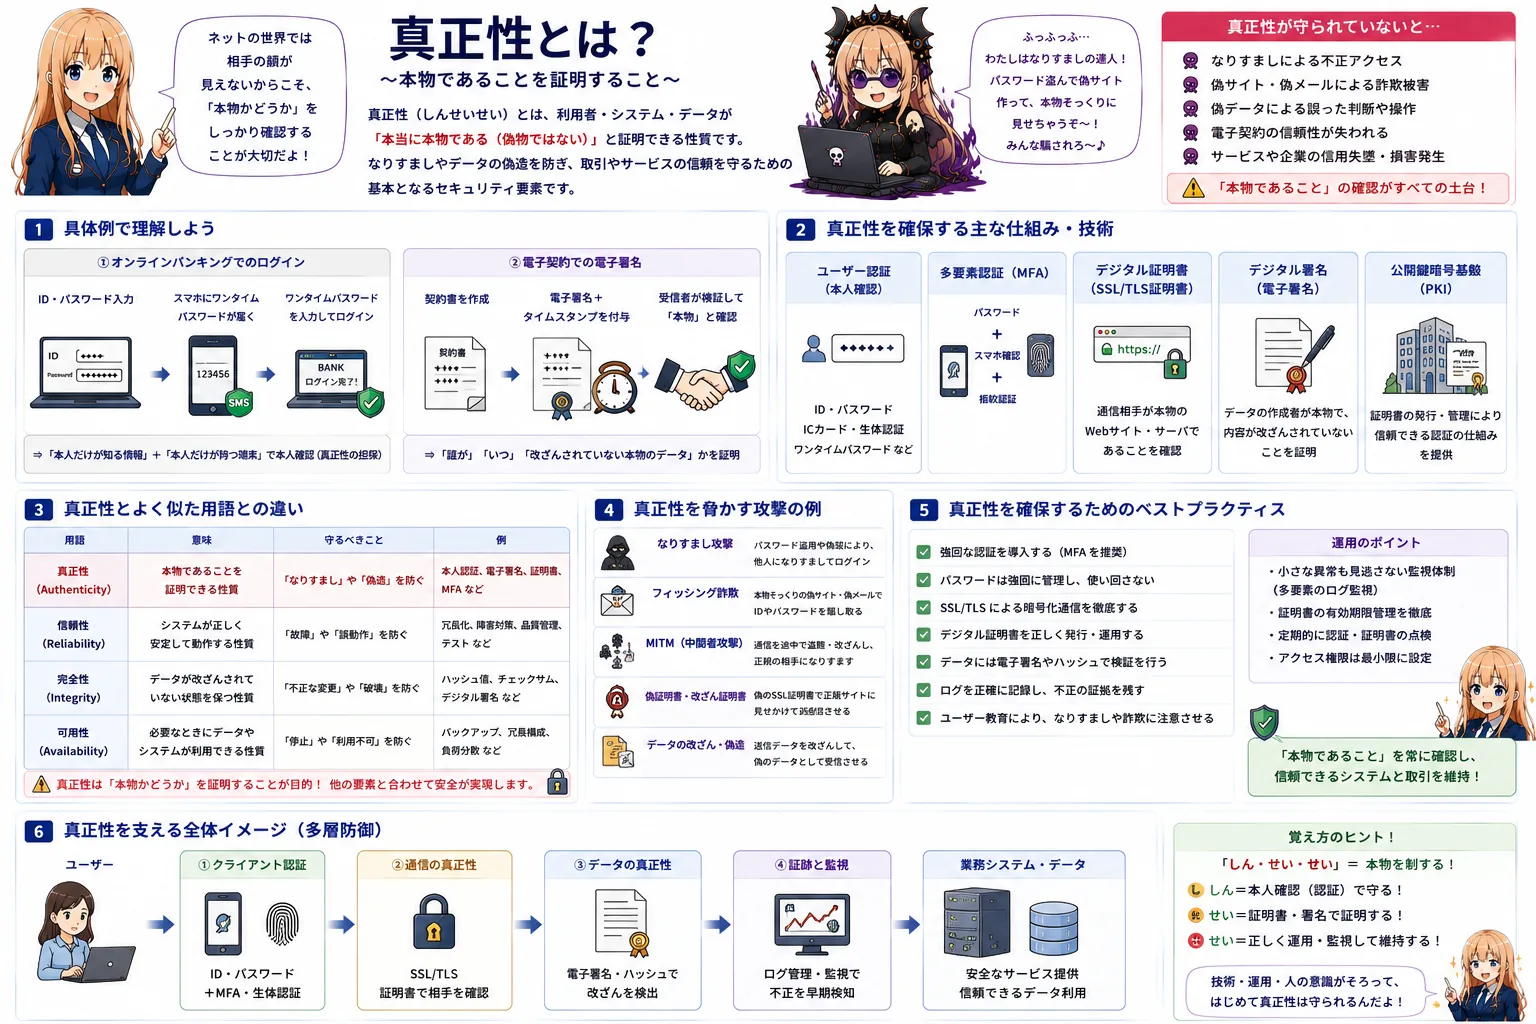
真正性とは真正性(しんせいせい)とは、アクセスしている利用者やシステム、あるいはやり取りされているデータが「本当に本物である(偽物ではない)」と証明できる性質のことです。インターネットの世界では相手の顔が見えないため、なりすましやデータの偽造が簡単にできてしまいます。そのため、操作を行っている人が確かに本人であることや、受信したデータが送信元の作成した本物であることを確認できる仕組みが必要になりま...
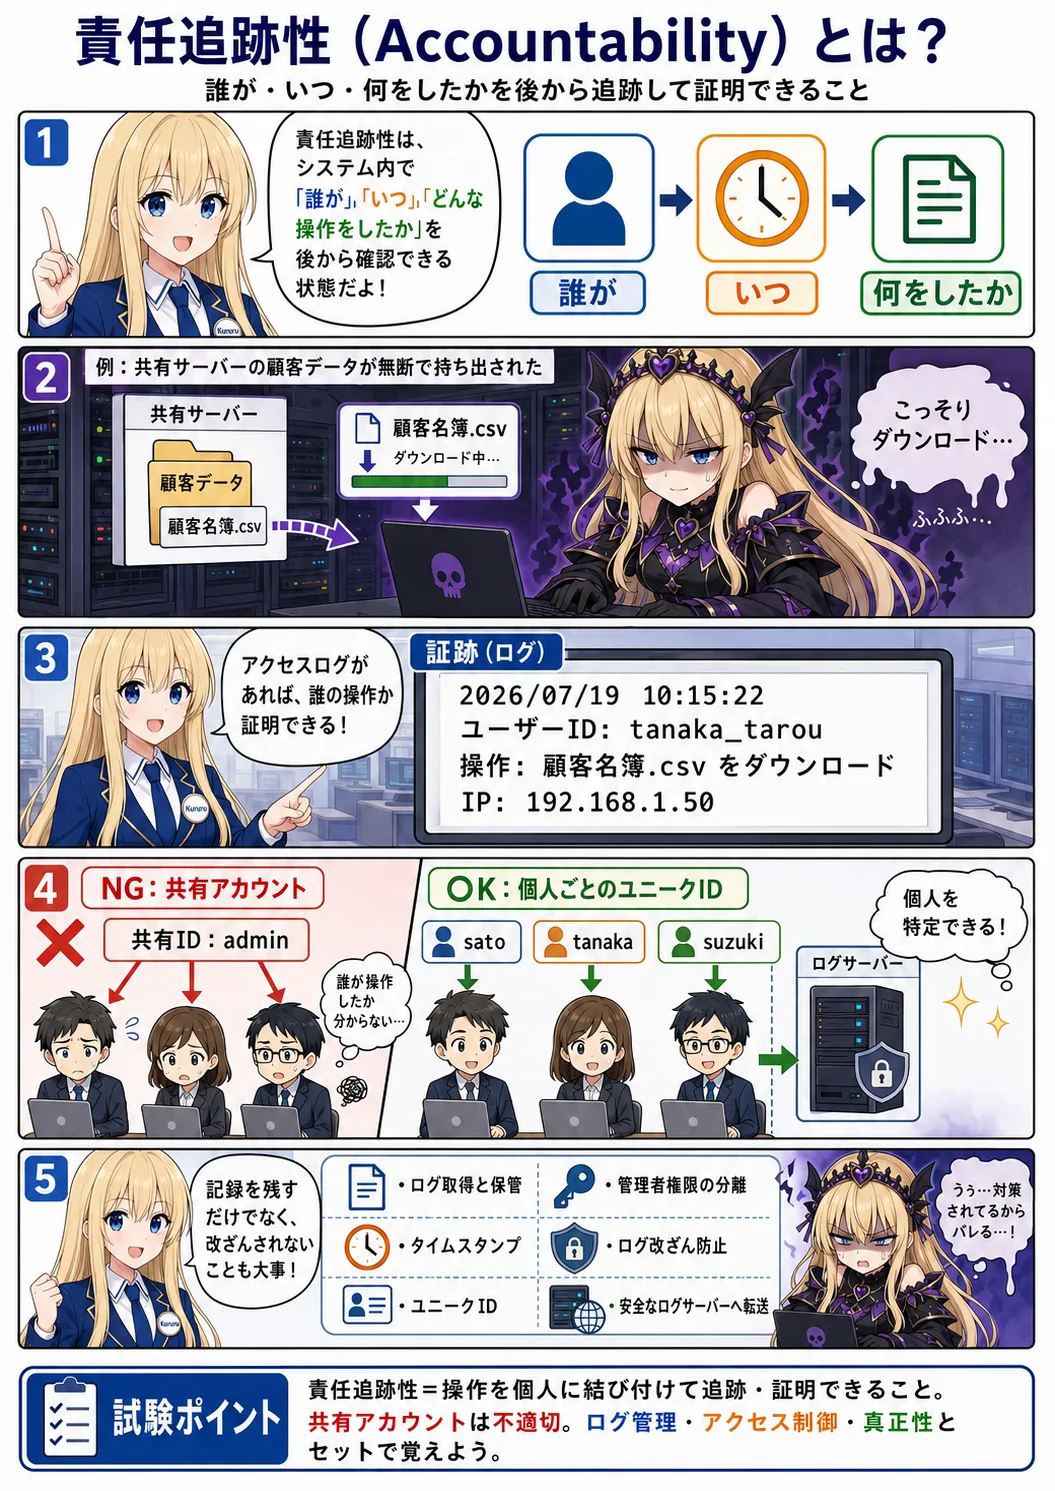
責任追跡性とは責任追跡性(せきにんついせきせい)とは、情報システム内で「誰が」「いつ」「どのような操作を行ったか」を後から確実に追跡し、証明できる状態にしておくことです。万が一、情報の漏洩やデータの不正な書き換えといったセキュリティ事故が発生した際に、その原因や責任の所在を明確にするために非常に重要となります。また、システム内の行動がすべて記録されているという事実自体が、不正行為を思いとどまらせる...