町のアップデート(9月25日)三人称視点・コンボ・新ボス・水質・ゲームパッド
StudyQuest の町(/myroom/town/)を更新しました。戦闘を大きく作り直し、緊急クエストのボスを2体とも新しくしています。ロボット・アーケード・電子図書館はゲームパッドで遊べるようになりました。 三人称視点とコンボ 三人称(肩越し)視点を追加しました。既定は三人称で、C キー(パッドは SELECT、画面の🎥ボタン)で一人称と切り替えられます。選んだ視点は端末に保存されます。 自...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
StudyQuest の町(/myroom/town/)を更新しました。戦闘を大きく作り直し、緊急クエストのボスを2体とも新しくしています。ロボット・アーケード・電子図書館はゲームパッドで遊べるようになりました。 三人称視点とコンボ 三人称(肩越し)視点を追加しました。既定は三人称で、C キー(パッドは SELECT、画面の🎥ボタン)で一人称と切り替えられます。選んだ視点は端末に保存されます。 自...
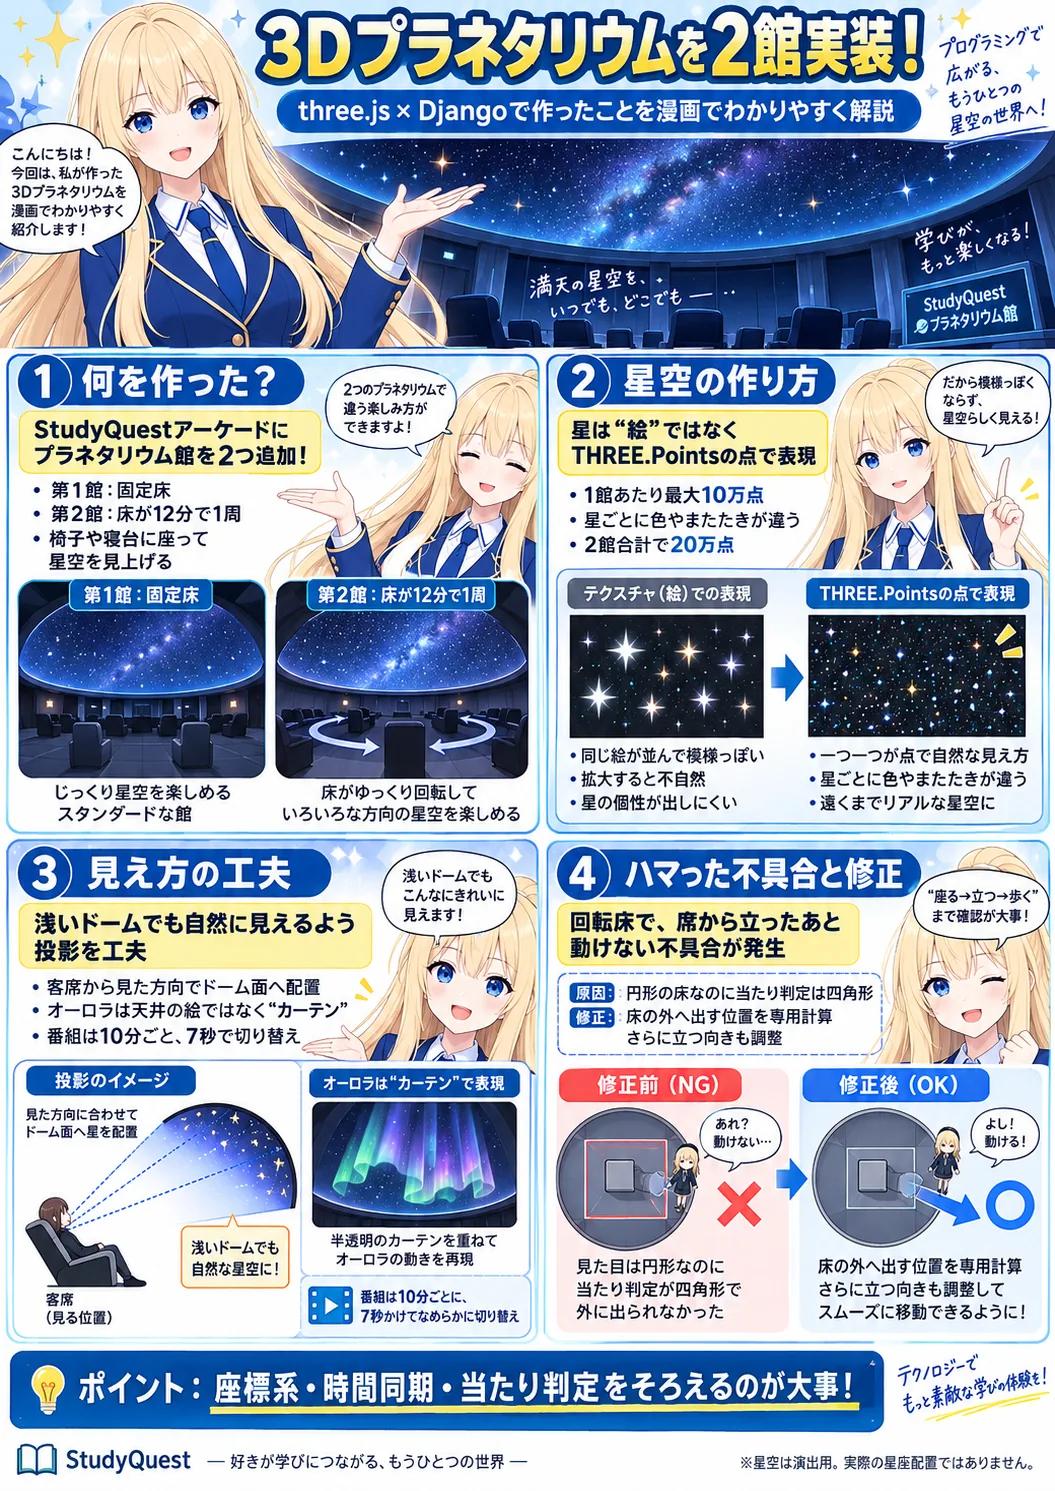
ブラウザで動く 3D のゲームホール(StudyQuest アーケード)に、 遊技のない区画としてプラネタリウム館を 2 つ作りました。椅子に座るか寝台に寝そべると、 天井のドームに星空が映ります。第2館は客席の床そのものがゆっくり回ります。 この記事は、その実装でやったこととハマったことの記録です。three.js(r168)と Django だけで、 新しい依存は増やしていません。 第1プラネ...
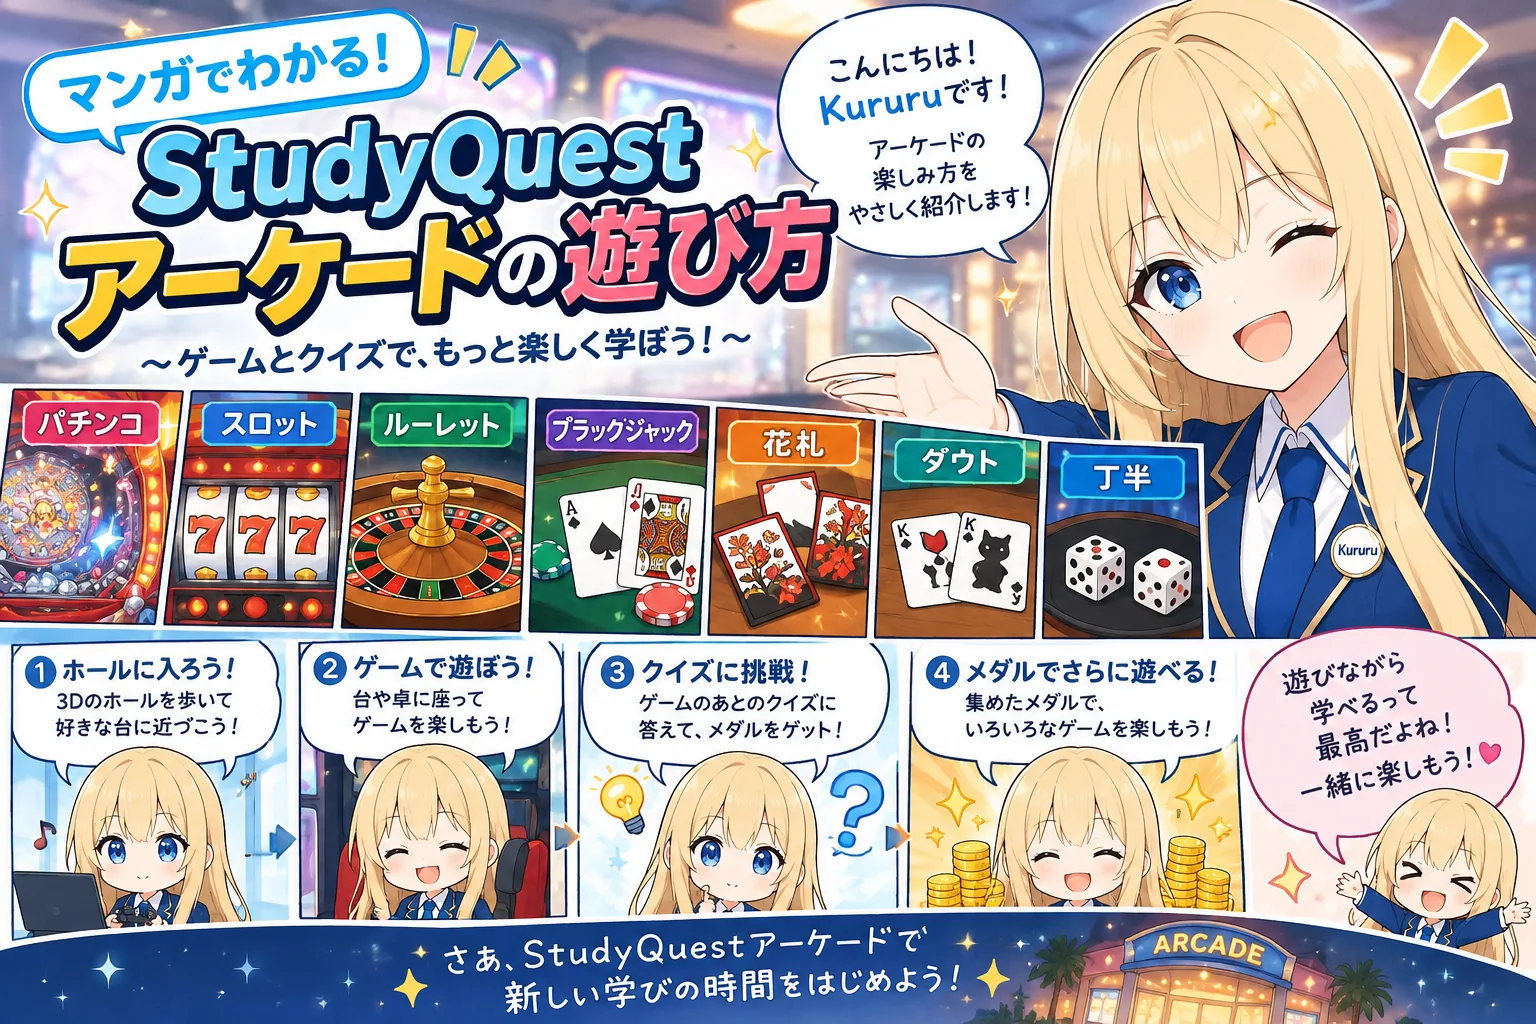
資格勉強の合間に立ち寄れる、3Dゲームホール「StudyQuestアーケード」を公開しました。パチンコやスロット、花札などのゲームと資格クイズが連動。無料メダルのルール、遊び始め方、利用時の注意点を紹介します。
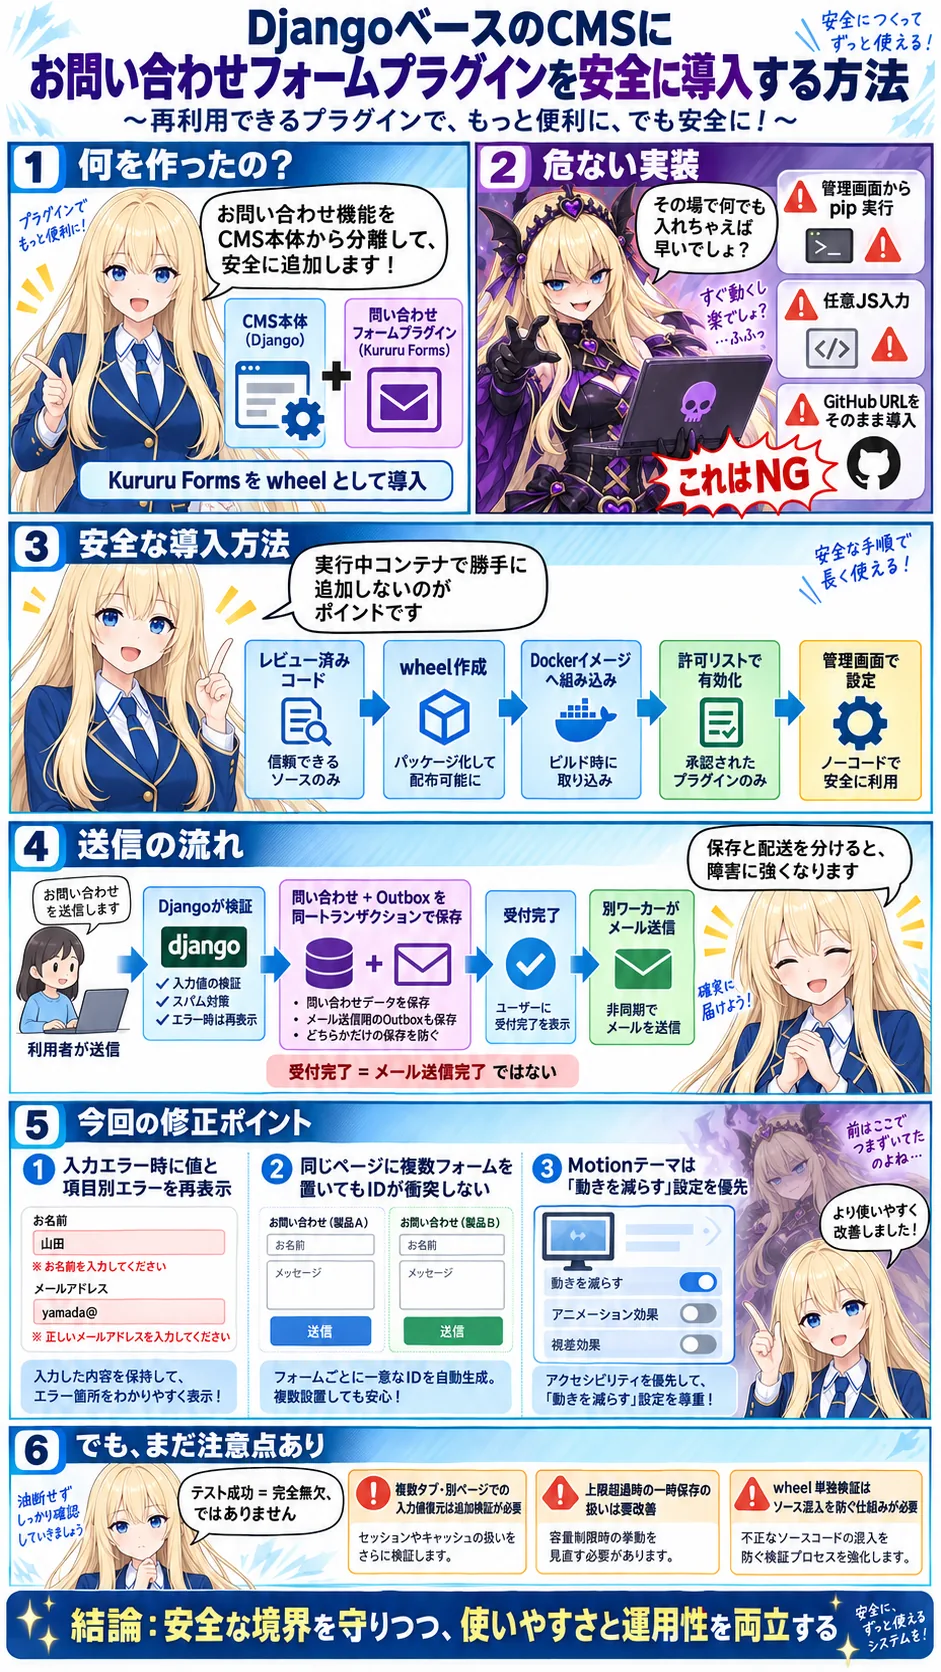
Django製CMSへ問い合わせフォームを独立wheelとして追加しました。受付とメール配送を分離し、入力エラー再表示と複数配置のIDを修正。Docker E2Eで確認できた範囲と、入力値の一時保存・配布物検査に残る課題をまとめます。
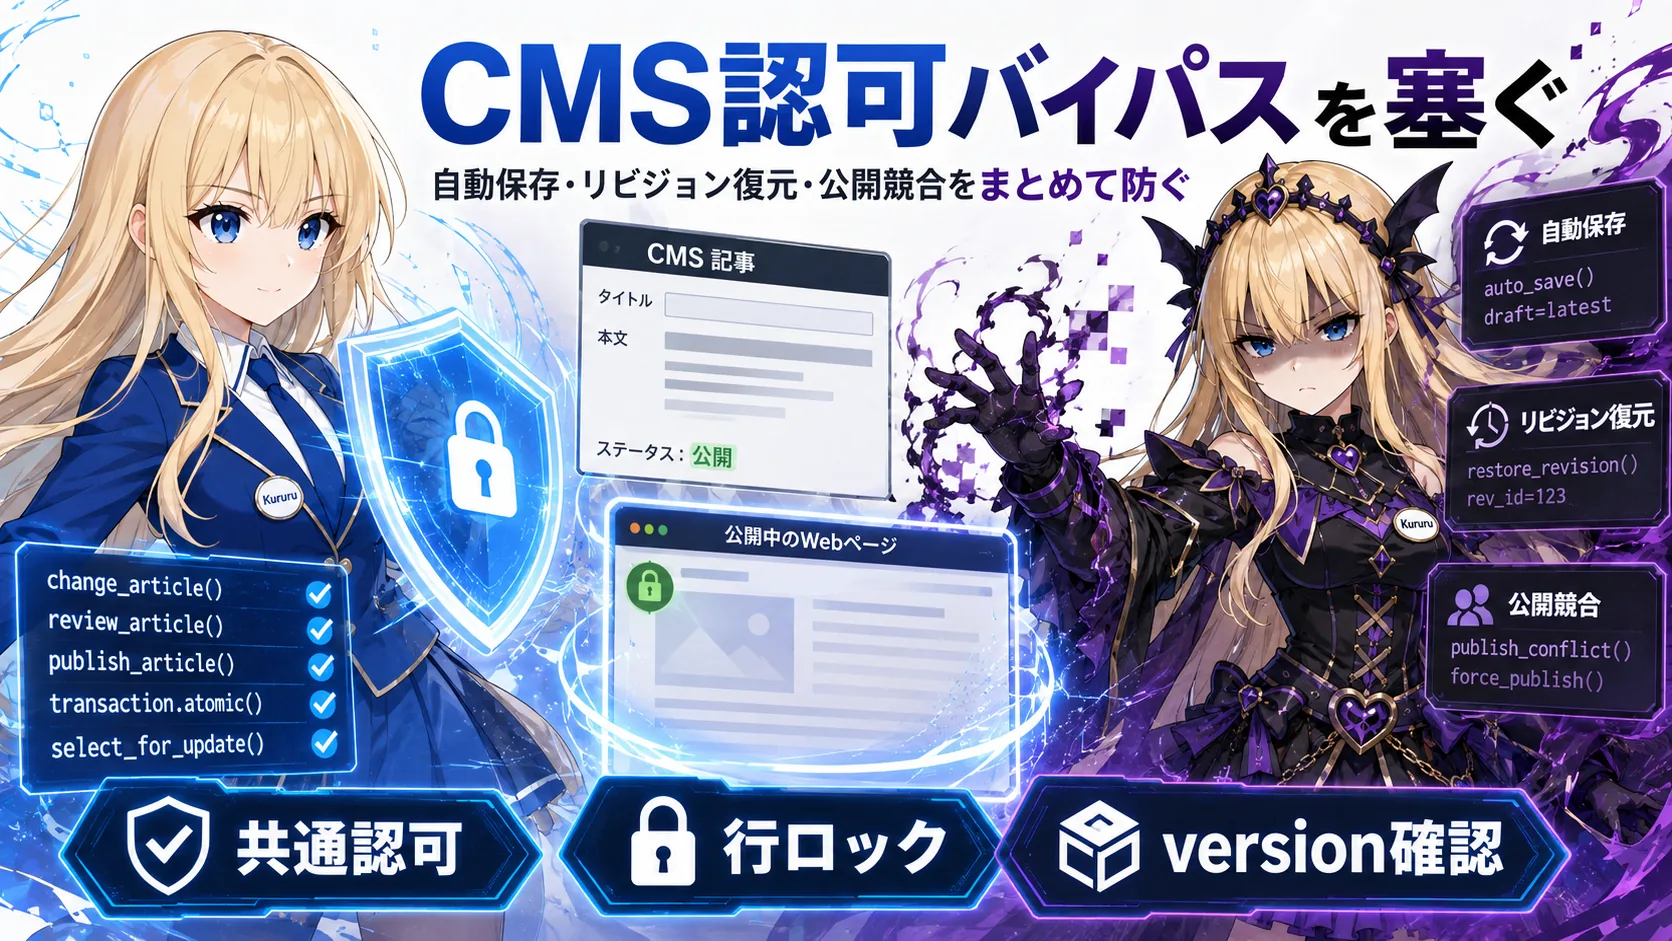
公開記事の自動保存とリビジョン復元から承認フローを迂回できた認可不備を、失敗するテストから始めて修正しました。権限判定、競合制御、認証基盤、バックアップ、TLSまでを本番境界として見直した記録です。
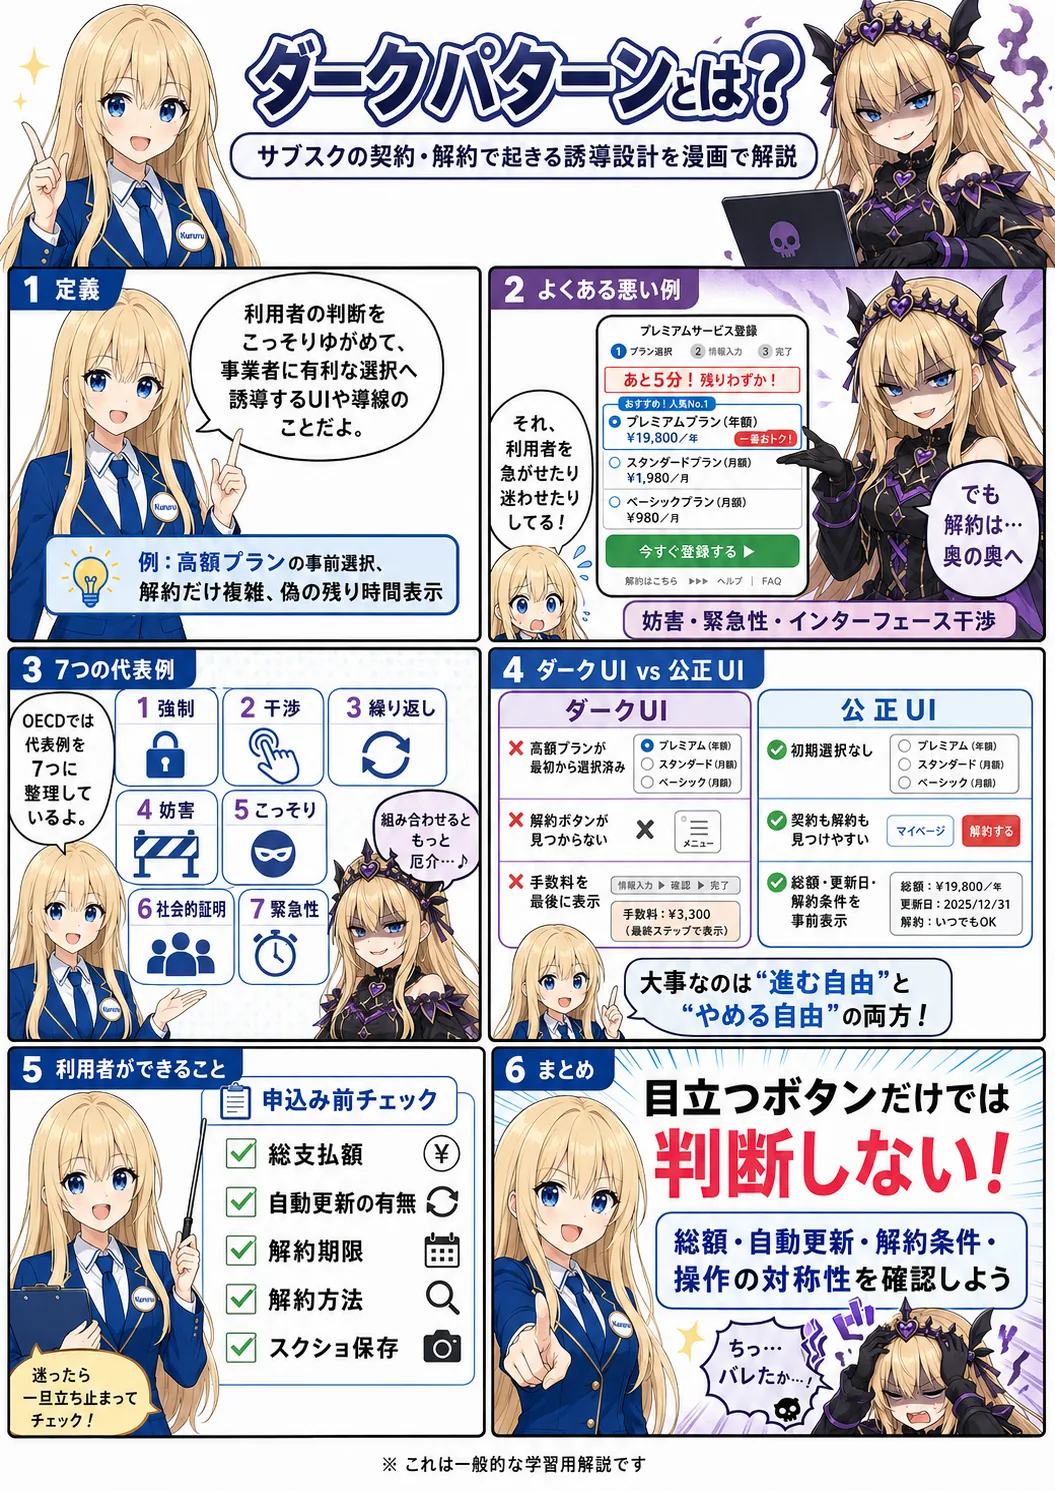
ダークパターンの意味とOECDの7分類を、架空の動画サブスクで安全に疑似体験します。現行法と2026年の検討案、消費者と開発者が確認すべき公正UIの基準も整理します。
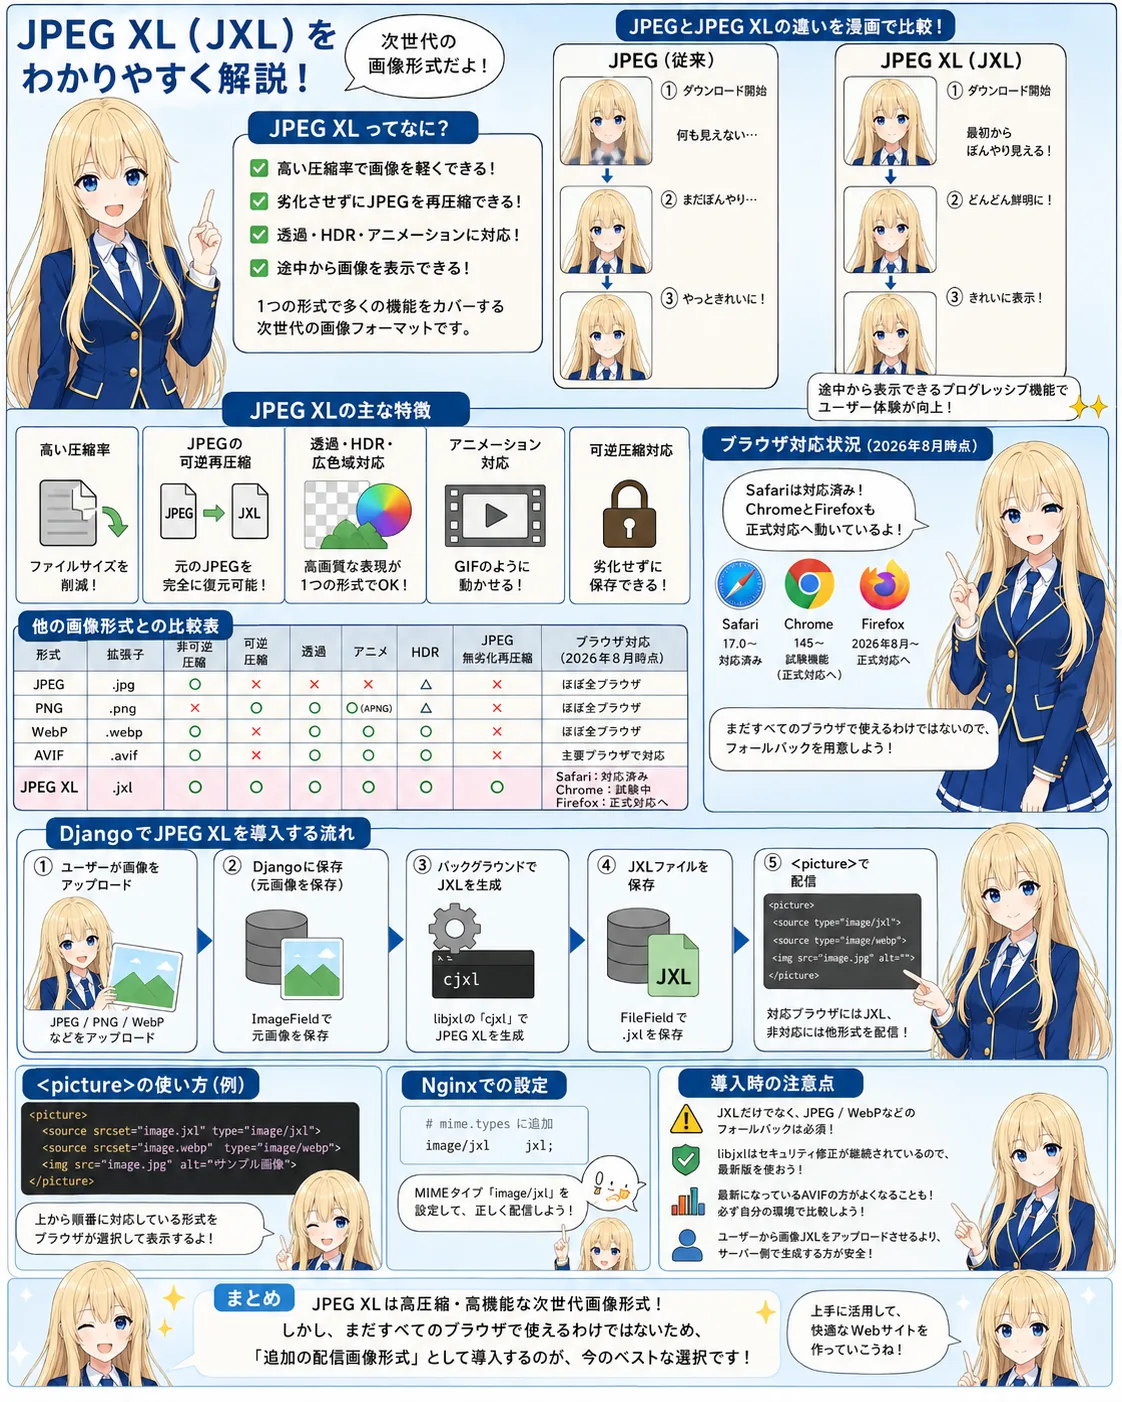
JPEG XLはJPEGの後継候補として開発された次世代画像形式です。非可逆・可逆圧縮、JPEG可逆再圧縮、HDR、透過、アニメーション、プログレッシブ表示に対応します。2026年8月にはSafariに加えてChromeとFirefoxでも正式対応へ向けた動きが進んでいます。本記事ではJPEG・PNG・WebP・AVIFとの比較から、Djangoとlibjxlを使った実際の導入方法、picture要素によるフォールバック、Nginx設定、セキュリティ上の注意点まで解説します。
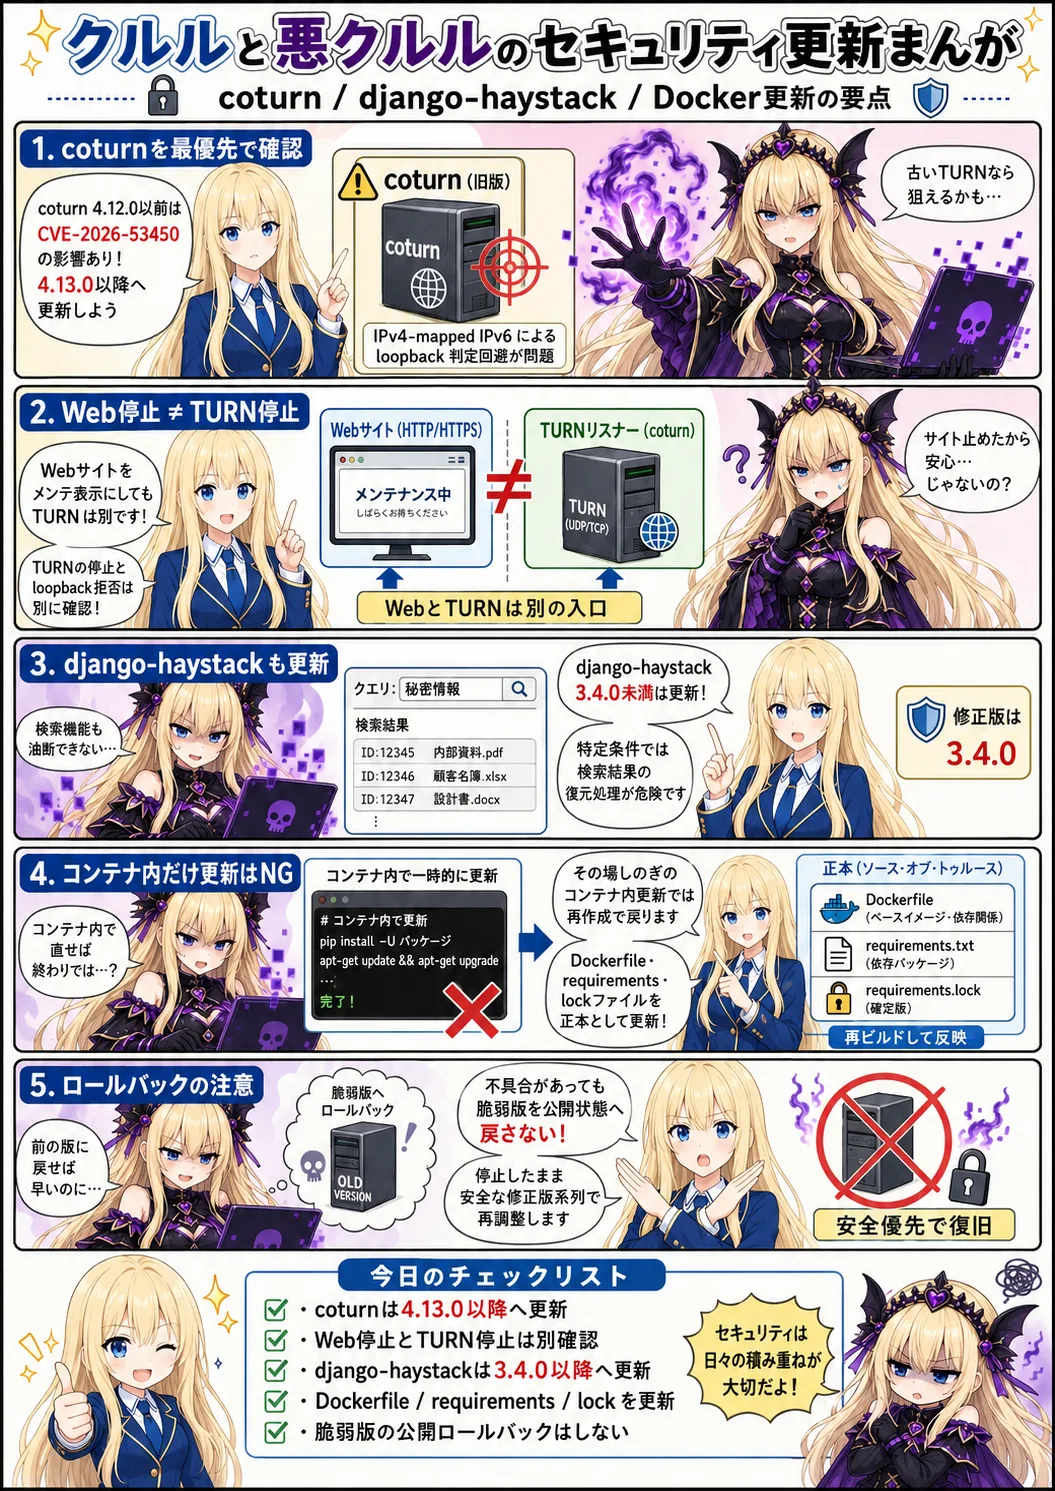
coturn 4.12.0以前のloopback判定回避、django-haystack 3.4.0未満の任意コード実行、2026年8月25日に公開されたOpenSSL修正版を取り上げます。影響条件の確認からDocker Composeでの更新、正常系・異常系の検証、再発防止まで実務向けに説明します。
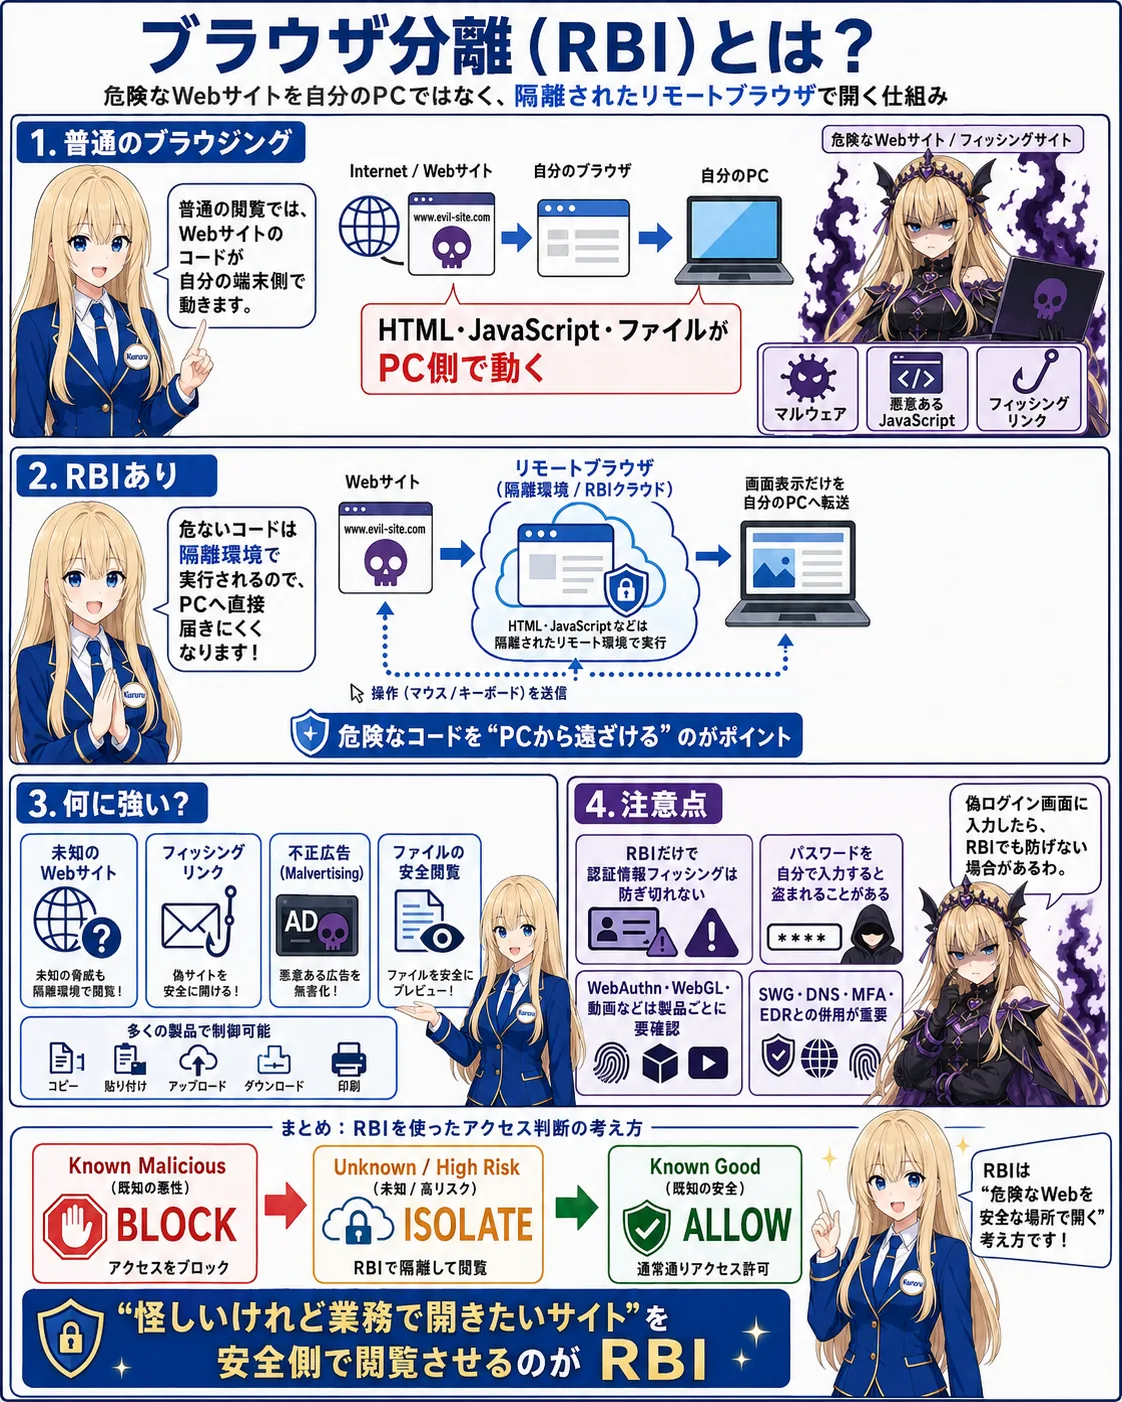
ブラウザ分離(RBI)は、WebサイトのHTMLやJavaScriptを利用者のPCではなく隔離されたリモートブラウザで実行するセキュリティ技術です。マルウェアやブラウザ脆弱性から端末を守る仕組み、フィッシング対策としての限界、SWG・EDR・TLSインスペクションとの違い、安全な導入方法まで詳しく解説します。
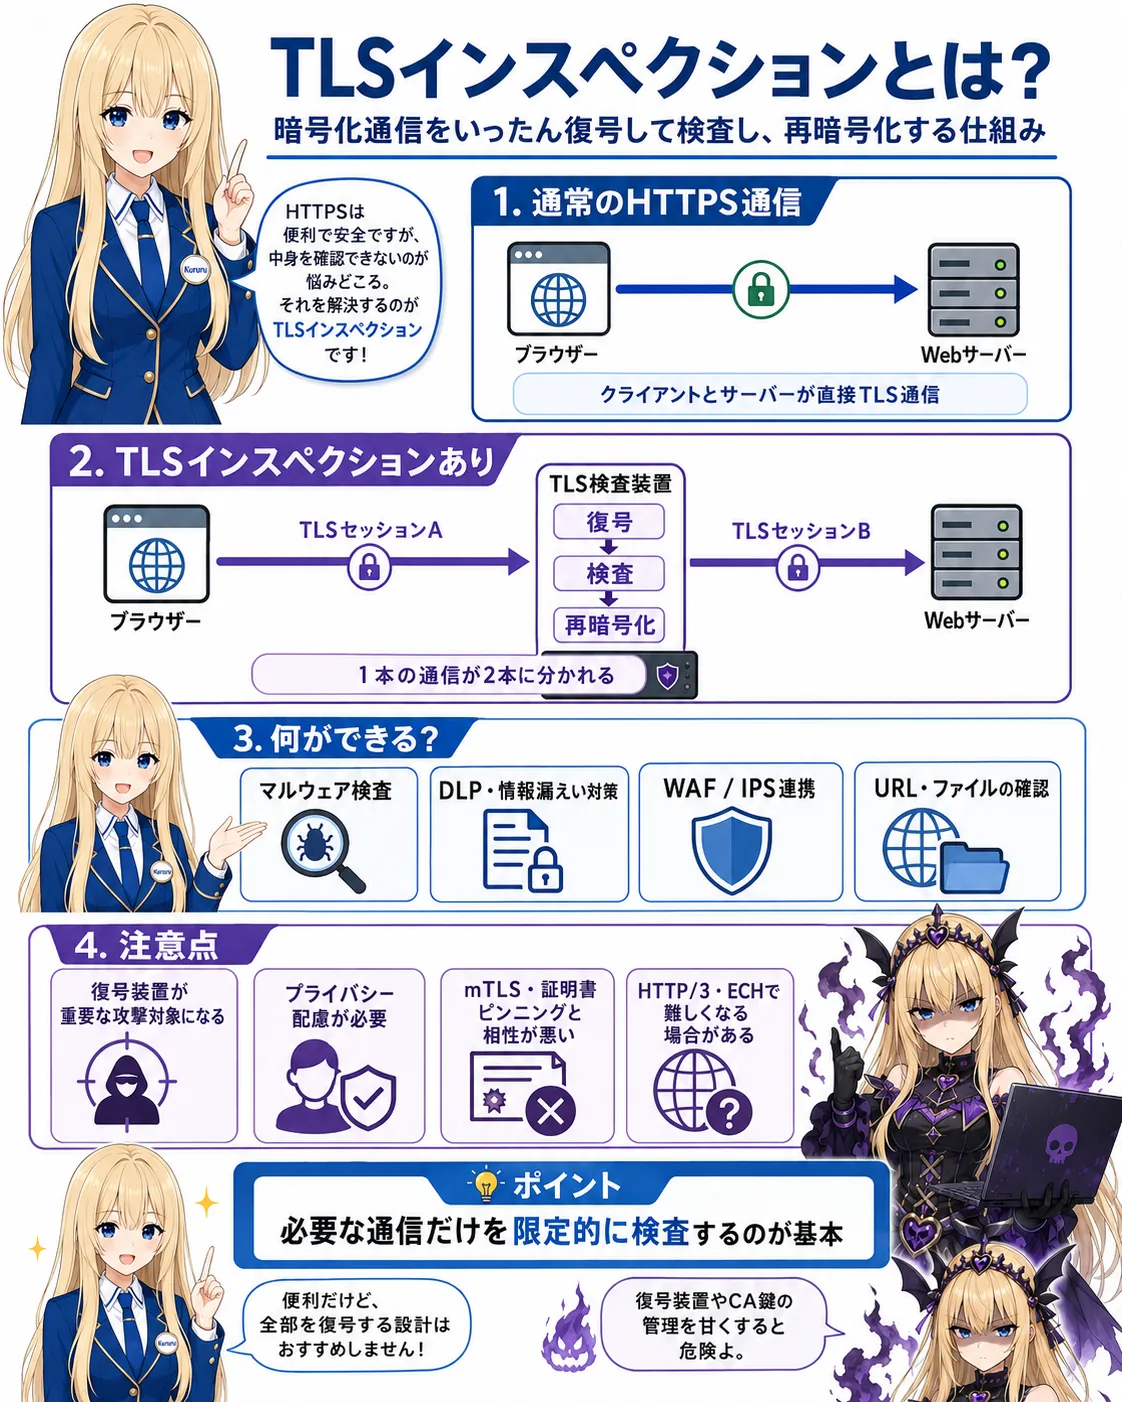
TLSインスペクションは、HTTPS通信を検査装置で復号し、WAF、IPS、DLP、マルウェア検査などへ利用する仕組みです。本記事では、TLS 1.3、ECH、HTTP/3、mTLS、証明書ピンニングへの影響、確認コマンド、安全な導入方法、動作確認、再発防止まで解説します。
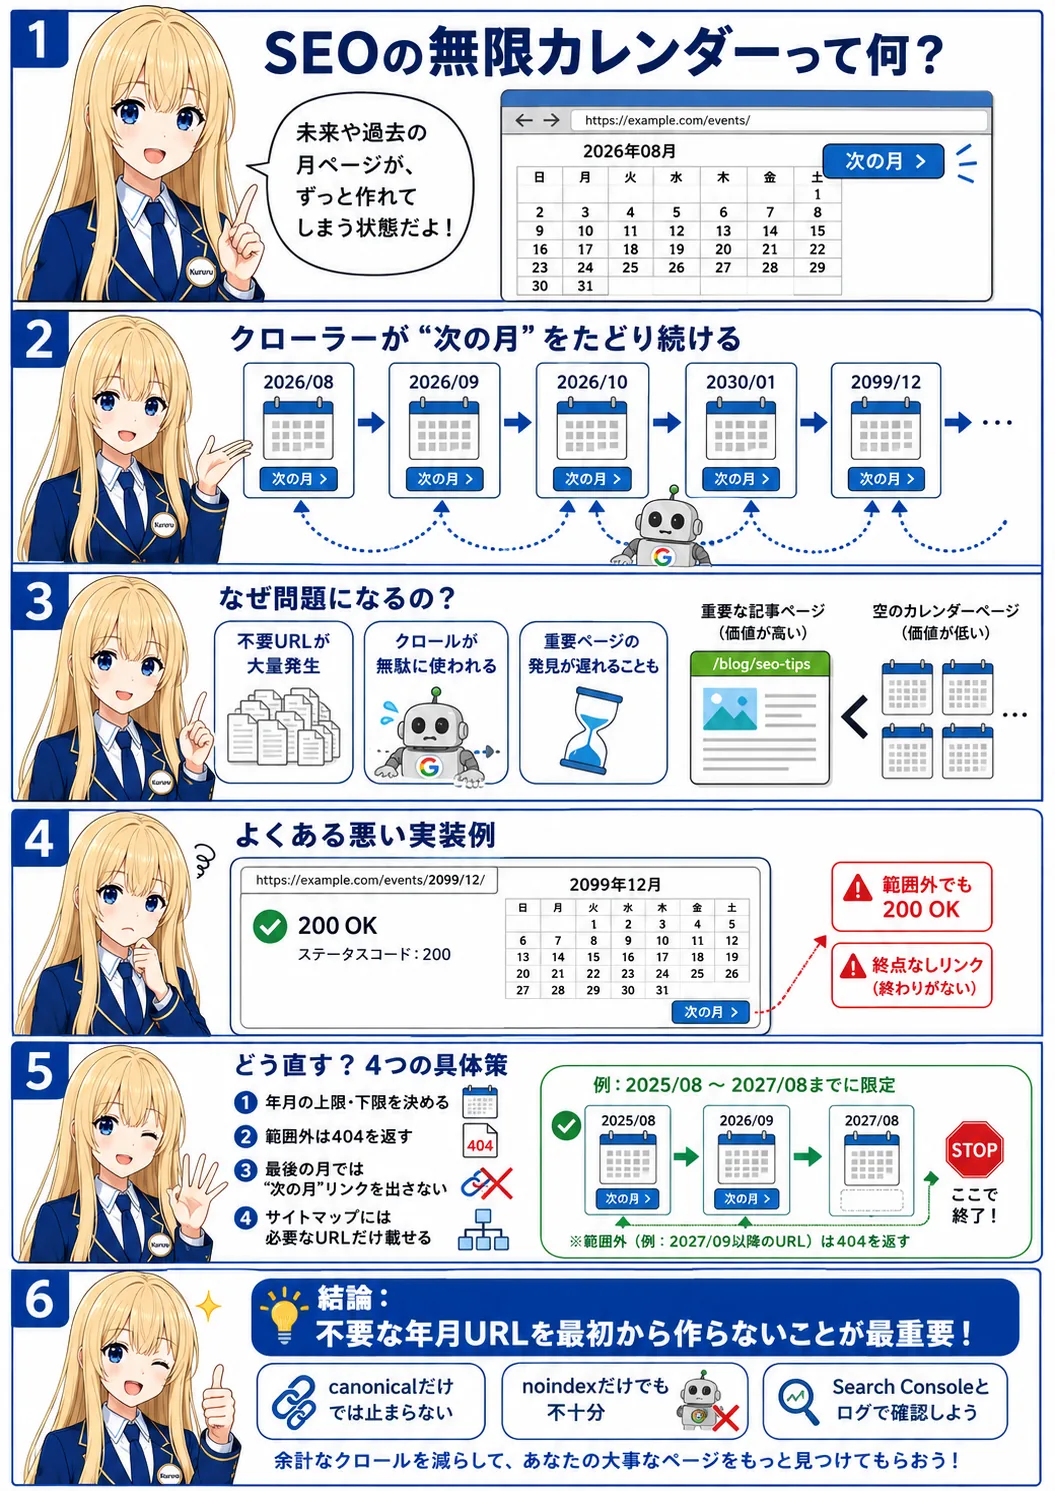
SEOの無限カレンダーとは、未来・過去の年月ページを際限なく生成でき、Googlebotが「次の月」をたどり続けられる状態です。Googleもカレンダーをinfinite spaceの代表例として挙げています。本記事では無限URLが発生する原因、SEOへの影響、Search Consoleやcurlを使った確認方法、404・robots.txt・noindex・canonicalの正しい使い分け、Djangoでの修正方法と再発防止まで解説します。
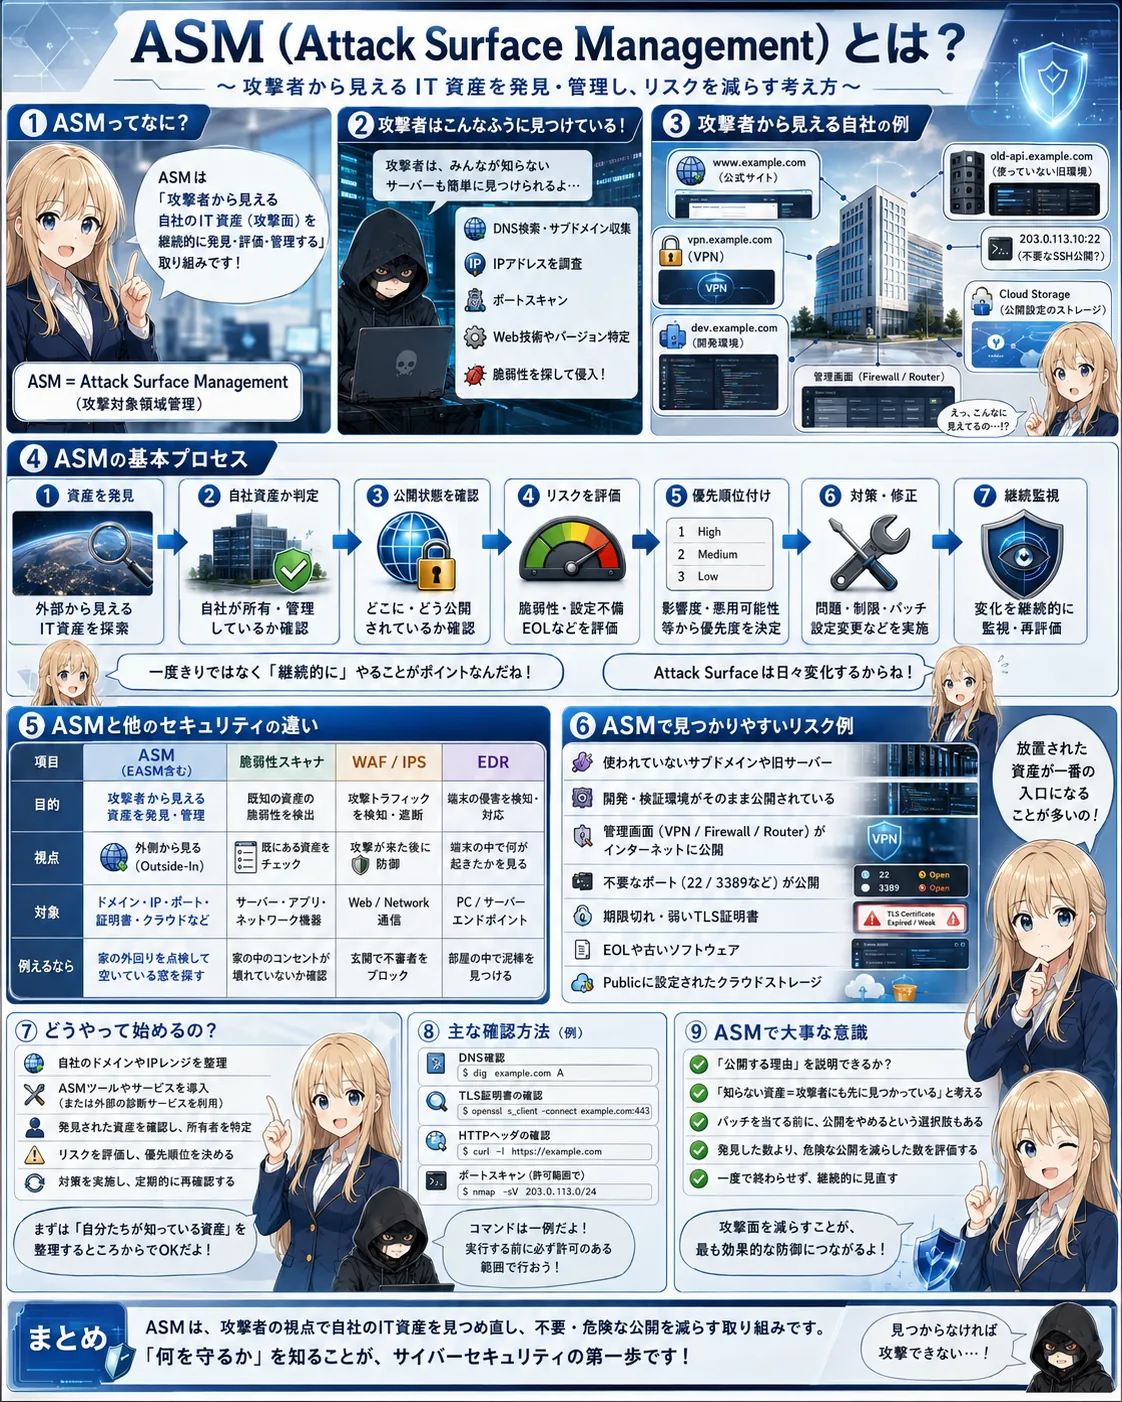
ASM(Attack Surface Management)は、攻撃者から見える自社のDomain、IP、Webアプリ、VPN、Cloud、管理画面などを継続的に発見し、危険な公開状態や脆弱性を管理・削減する取り組みです。本記事ではASMとEASM・脆弱性診断の違い、資産Discoveryの仕組み、確認方法、導入手順、WAF・IPS・EDRとの役割分担、継続運用のポイントまで解説します。
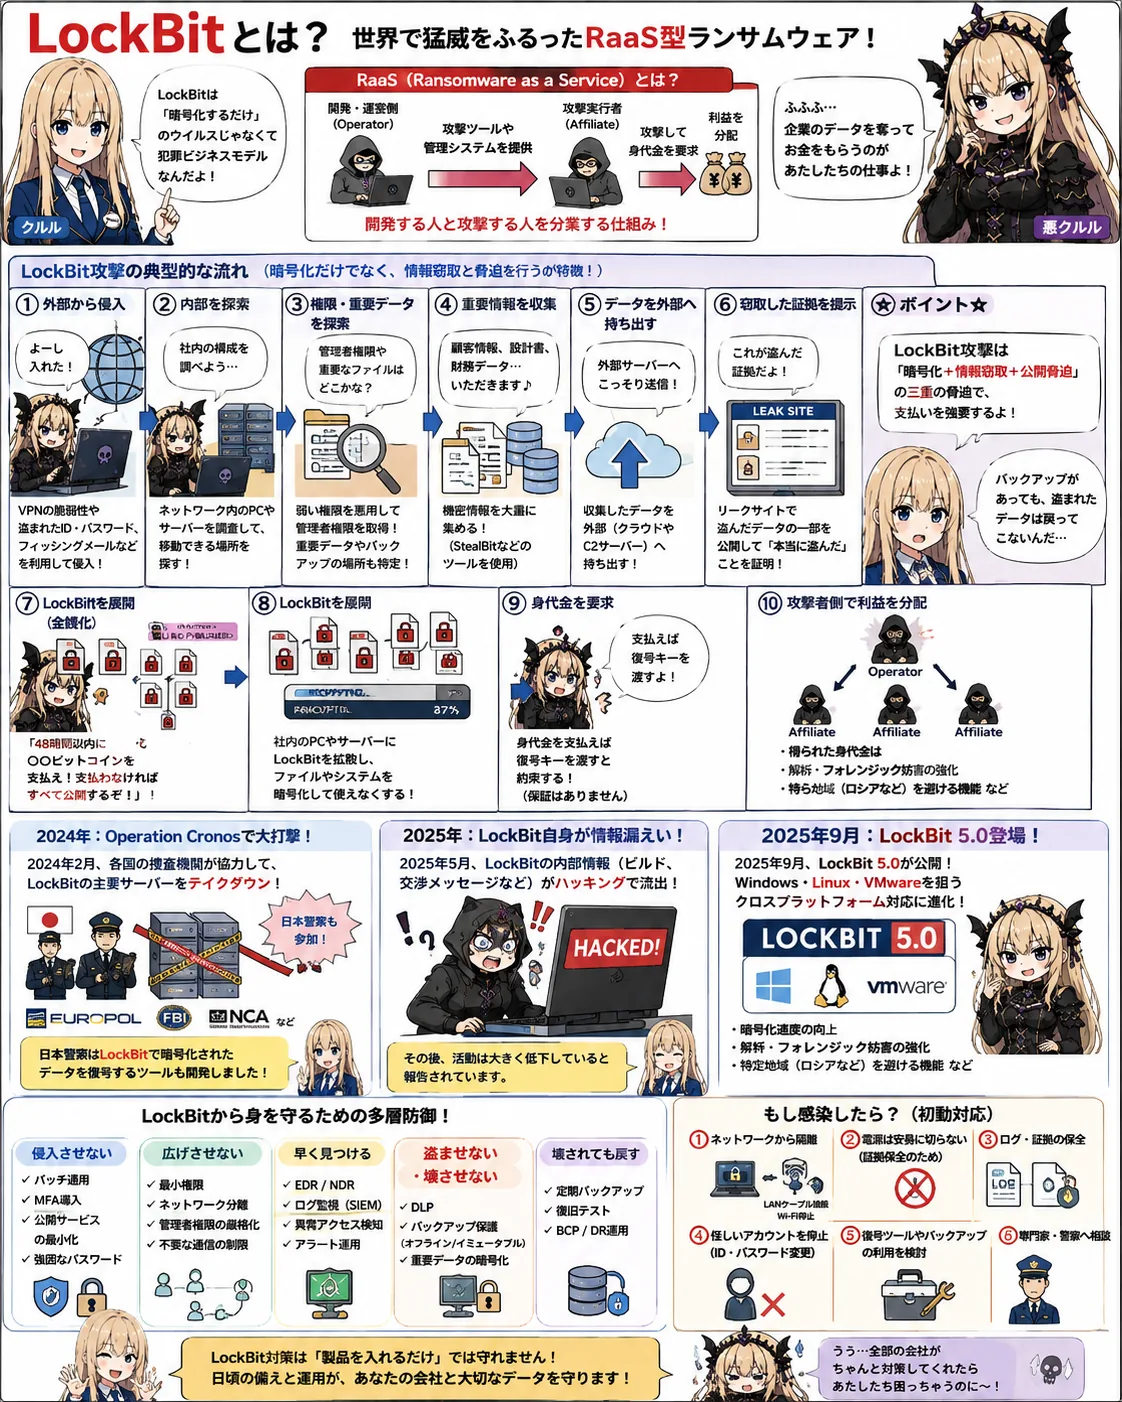
LockBitは、DeveloperとAffiliateを分業させたRaaS型ランサムウェアです。侵入・内部探索・情報窃取・StealBit・暗号化・二重脅迫の流れから、Operation Cronos、日本警察の復号ツール、LockBit 5.0、CVE悪用、EDR・NDR・MFA・バックアップによる防御まで解説します。
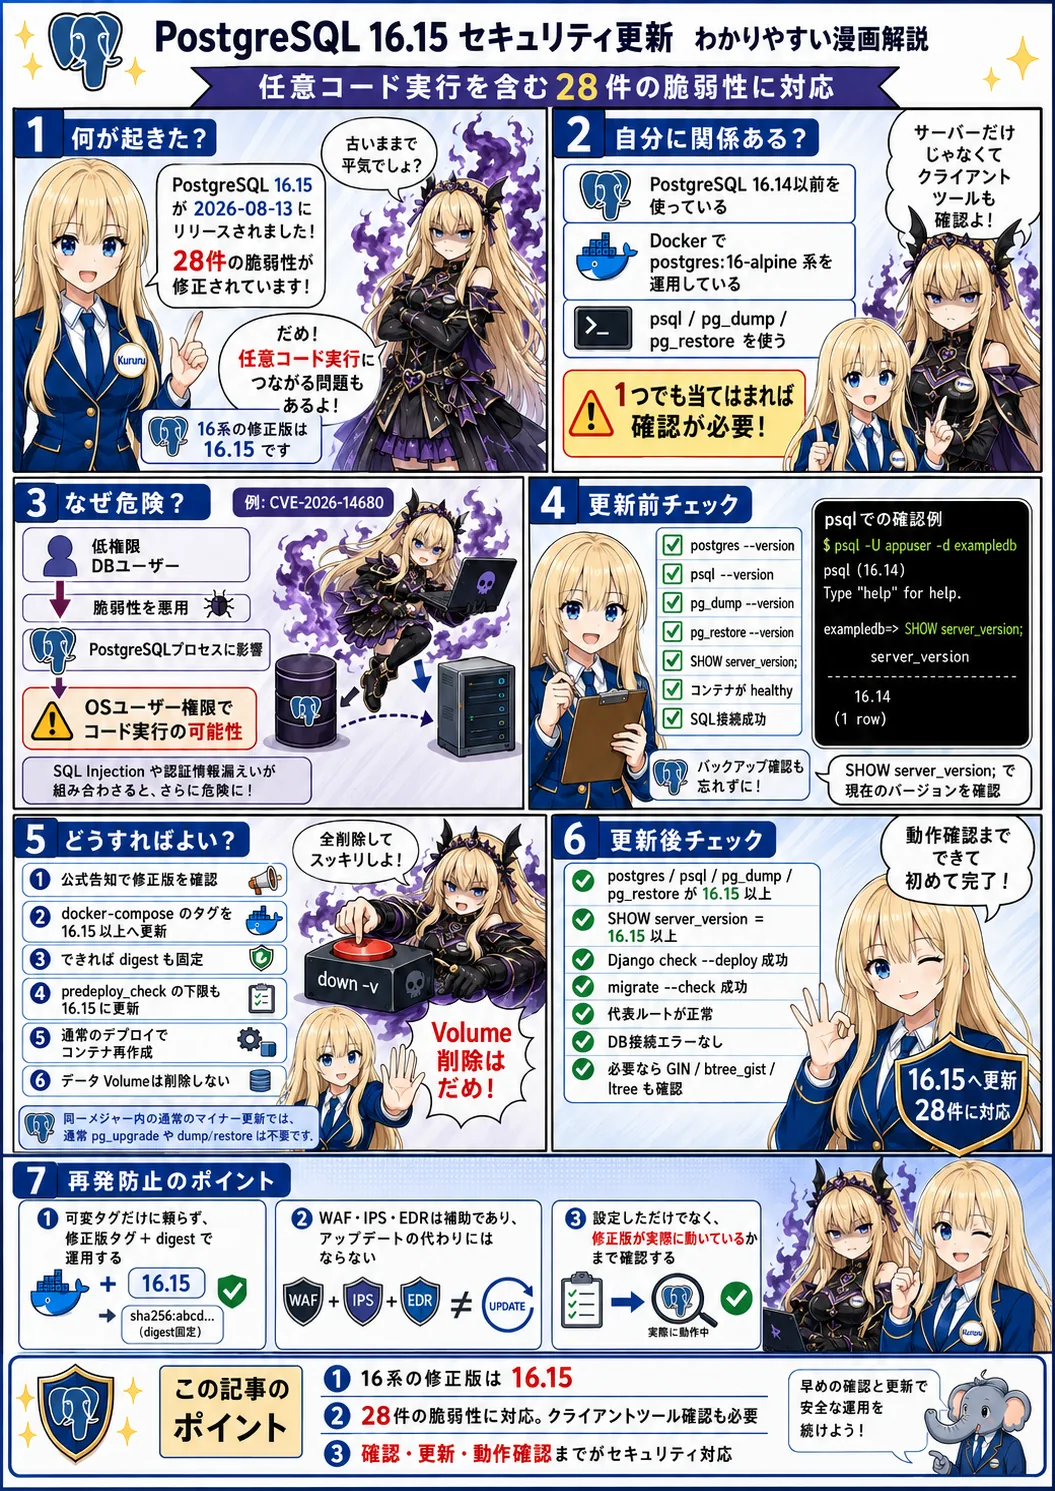
2026年8月13日、PostgreSQL 16.15を含むセキュリティアップデートが公開され、任意コード実行を含む28件の脆弱性が修正されました。本記事ではPostgreSQL 16.14を使用していたDocker本番環境を例に、影響確認、16.15への更新、server・psql・pg_dump・pg_restoreのバージョン確認、Djangoの動作確認、追加のインデックス対策、再発防止まで実務的に解説します。
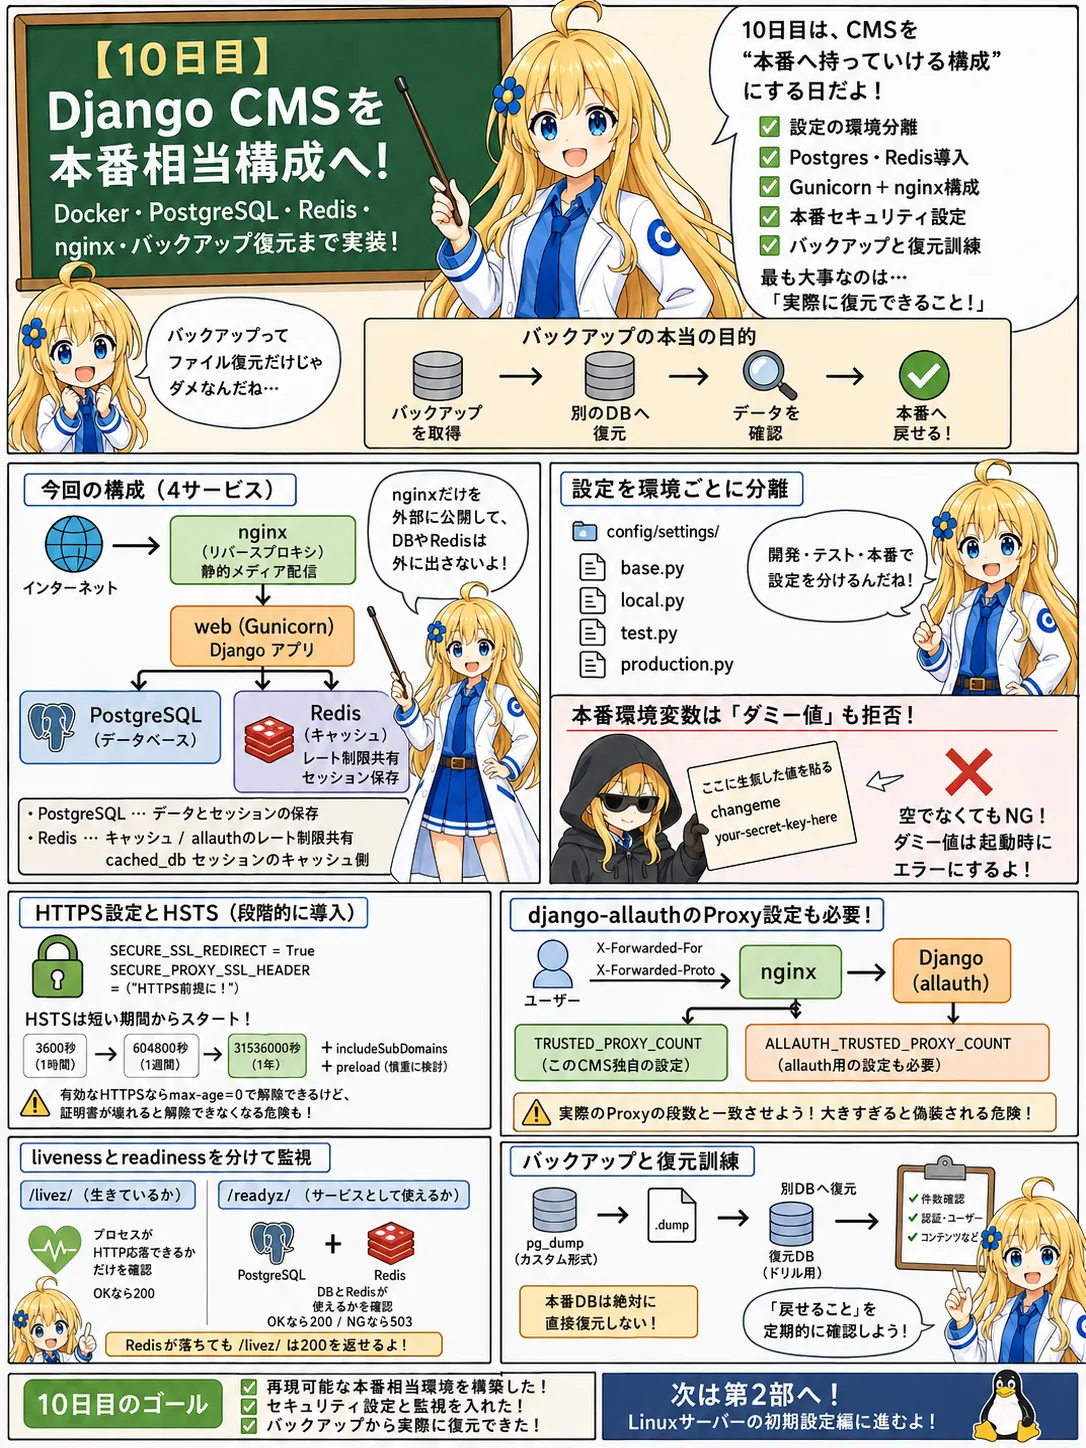
10日で作るDjango CMSの10日目。DjangoをPostgreSQL・Redis・Gunicorn・nginx・Docker Composeで本番相当構成へ移行し、HSTS、Proxy設定、死活監視、バックアップと復元訓練まで実装します。
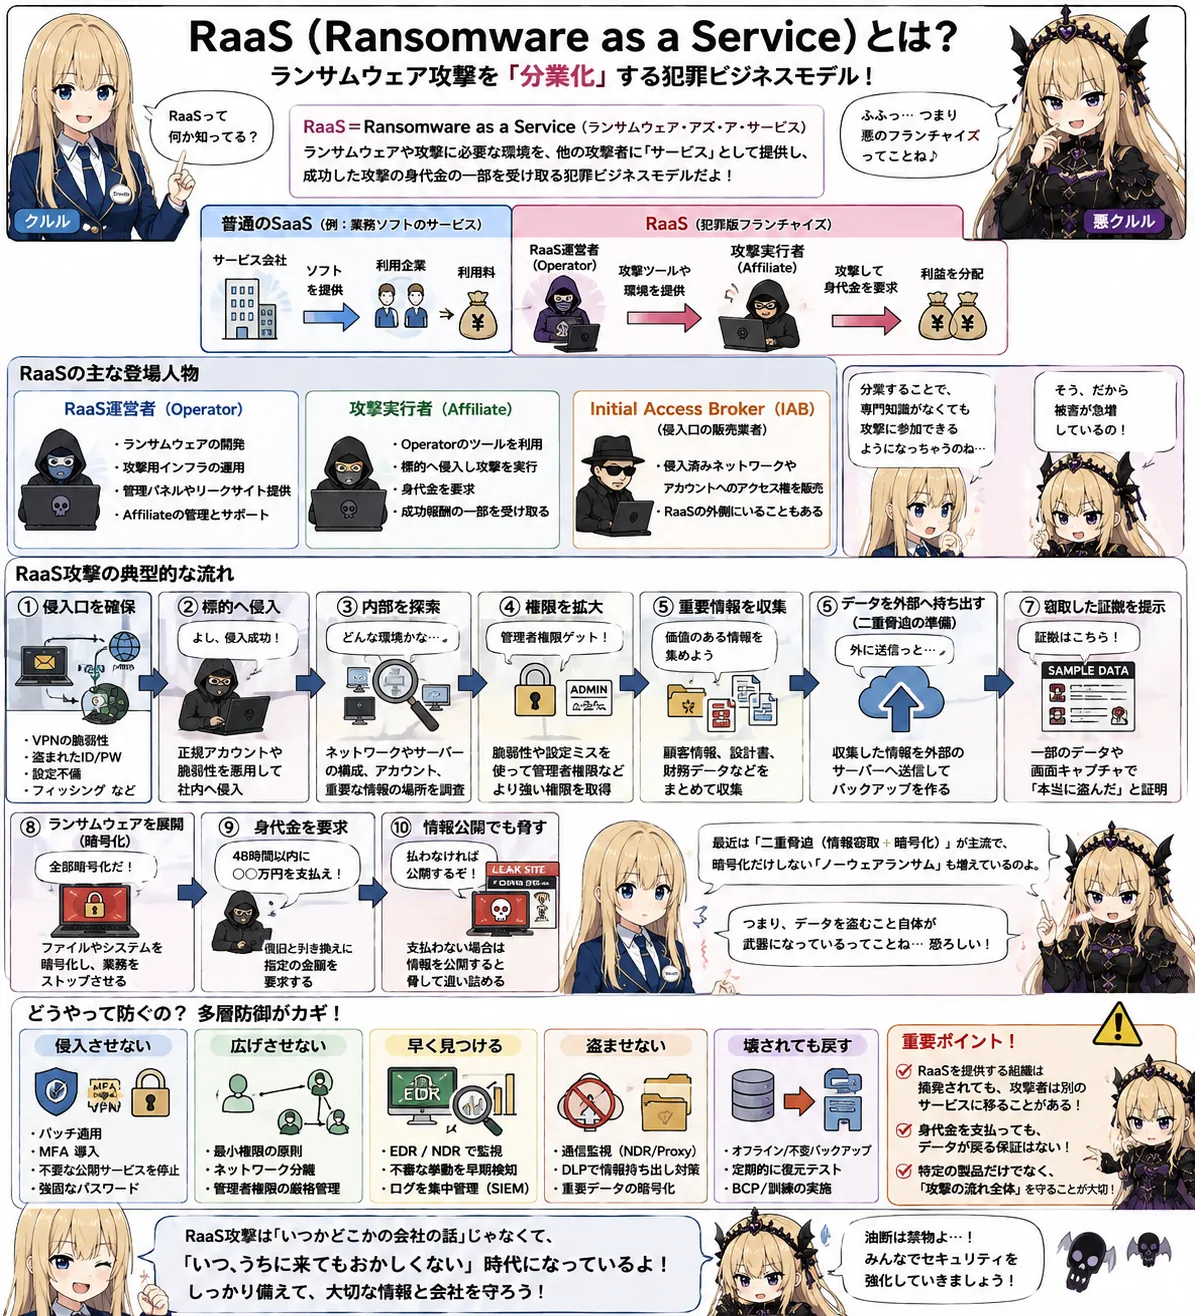
RaaSは、ランサムウェアや犯罪インフラを攻撃実行者へ提供し、ランサムウェア攻撃を分業化する犯罪ビジネスモデルです。Operator、Affiliate、Initial Access Brokerの違いから、侵入・情報窃取・暗号化・恐喝の流れ、EDR・NDR・MFA・バックアップによる防御まで初心者向けに解説します。
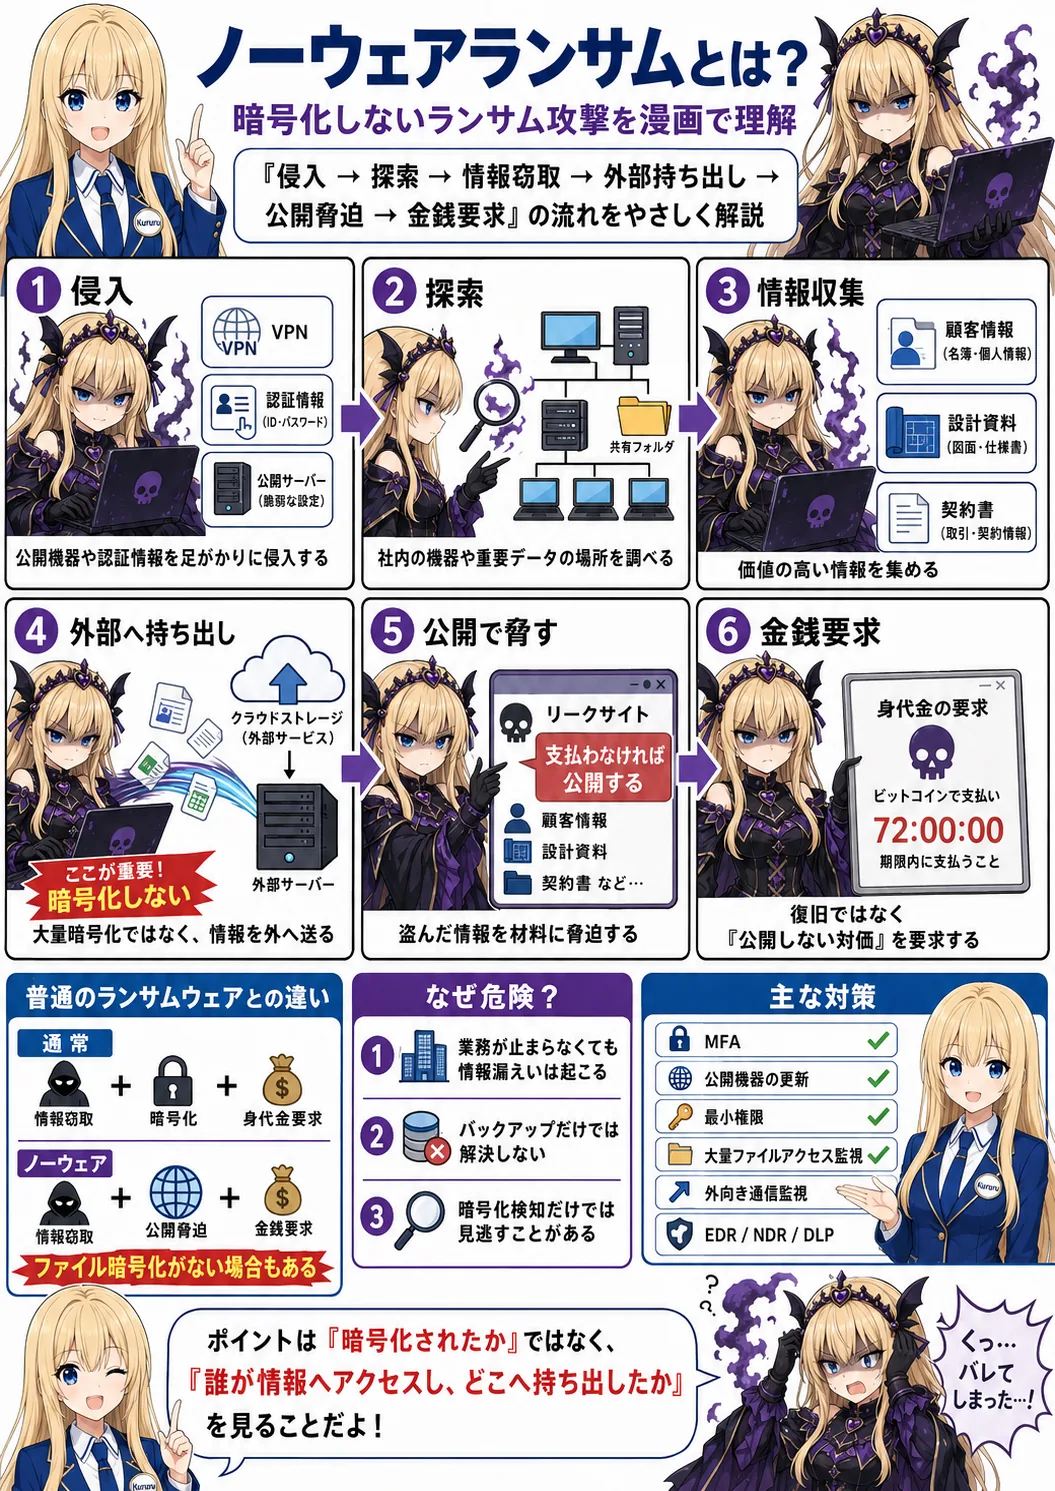
ノーウェアランサムは、ファイルを暗号化せず、盗んだ情報を公開すると脅して金銭を要求するランサム攻撃です。従来型ランサムウェアとの違いから、侵入・情報収集・持ち出し・脅迫の流れ、EDR・NDR・WAF・DLPによる検知と対策まで初心者向けに解説します。
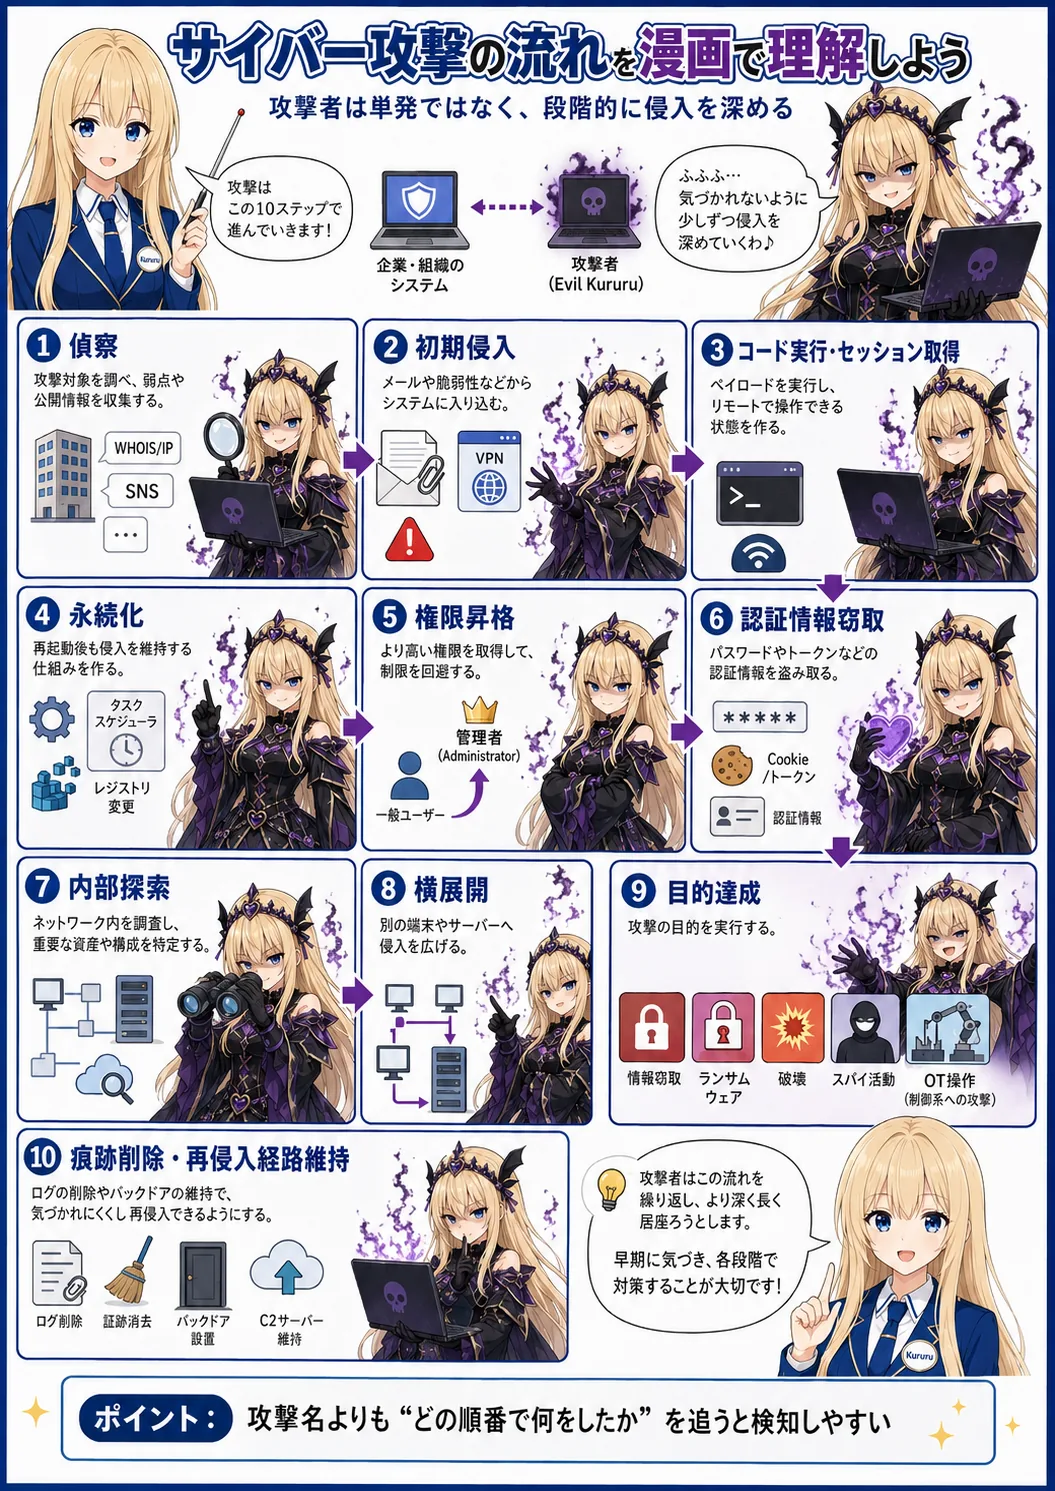
現代のサイバー攻撃は、フィッシングやランサムウェアなど一つの攻撃名だけでは理解できません。攻撃者は初期侵入から認証情報窃取、内部探索、横展開、情報窃取、暗号化まで複数のTTPを連結します。本記事では、Session Cookie・OAuth Token窃取、MFA回避、Living off the Land、ランサムウェア、HTTP/2 Rapid Reset、ゼロデイ、APT-C-60、Volt Typhoonなどを攻撃ライフサイクルとして整理し、実務で必要なログ、検知、対処、再発防止まで解説します。
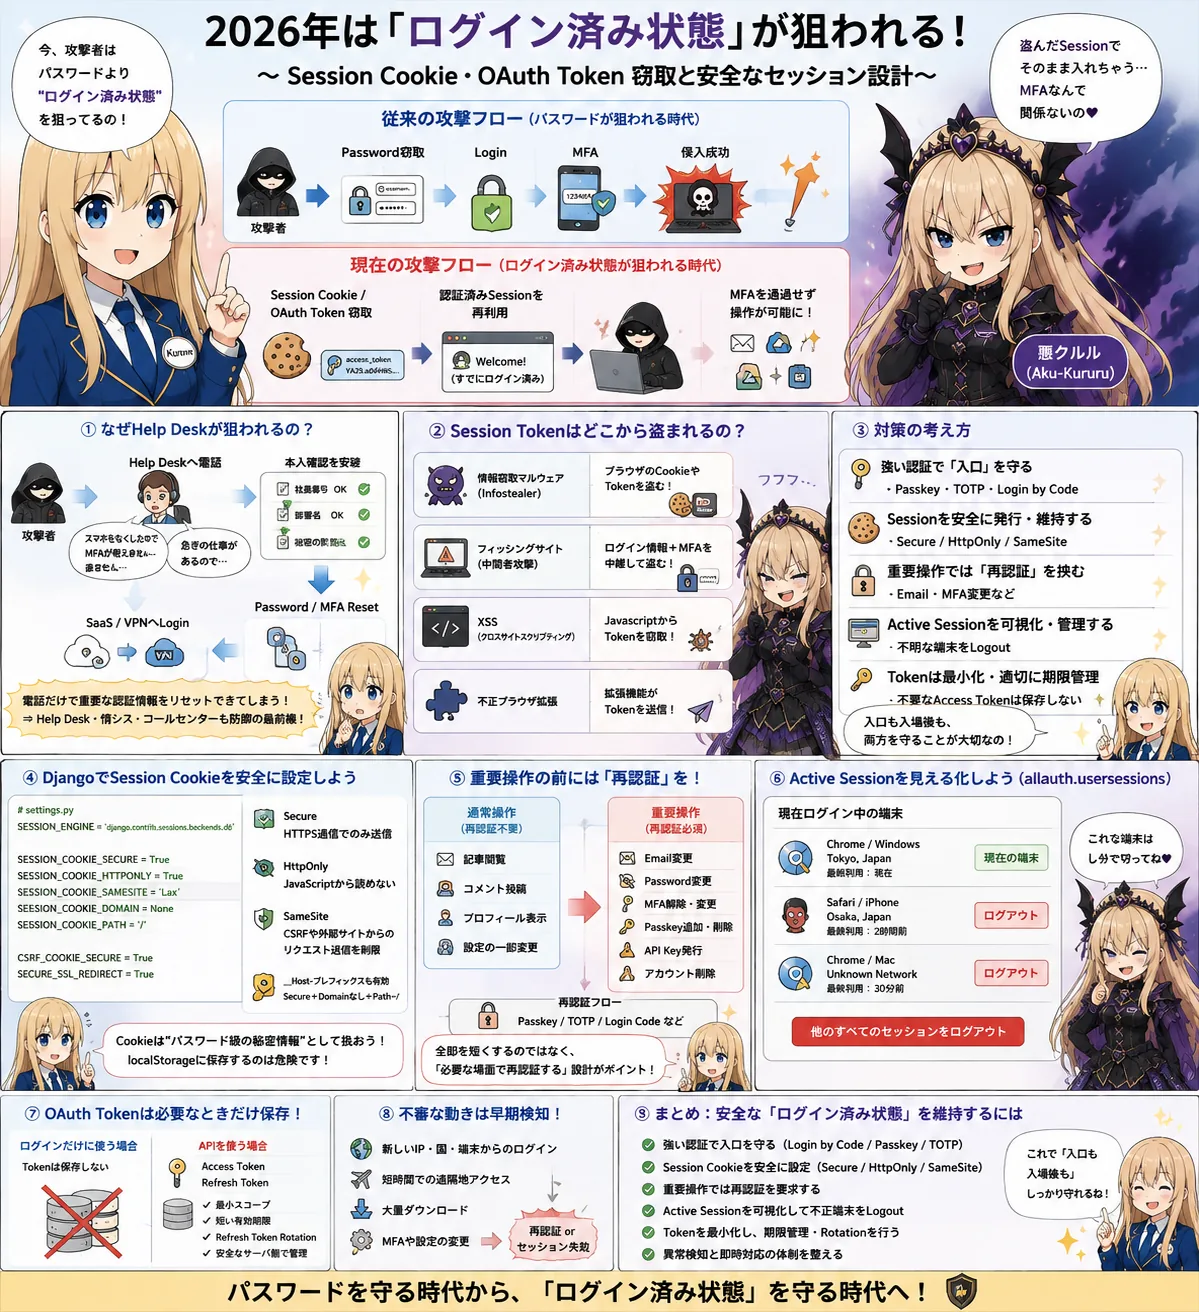
PasskeyやMFAを導入しても、Login後に発行されたSession Cookieが盗まれれば認証済み状態を悪用される可能性があります。M-Trends 2026やCloudflare 2026 Threat Reportで注目されるSession Token窃取を基に、Django・django-allauthでログイン状態を安全に維持するSession Cookie設定、再認証、Active Session管理、OAuth Token保護、異常検知とIncident Responseまで解説します。
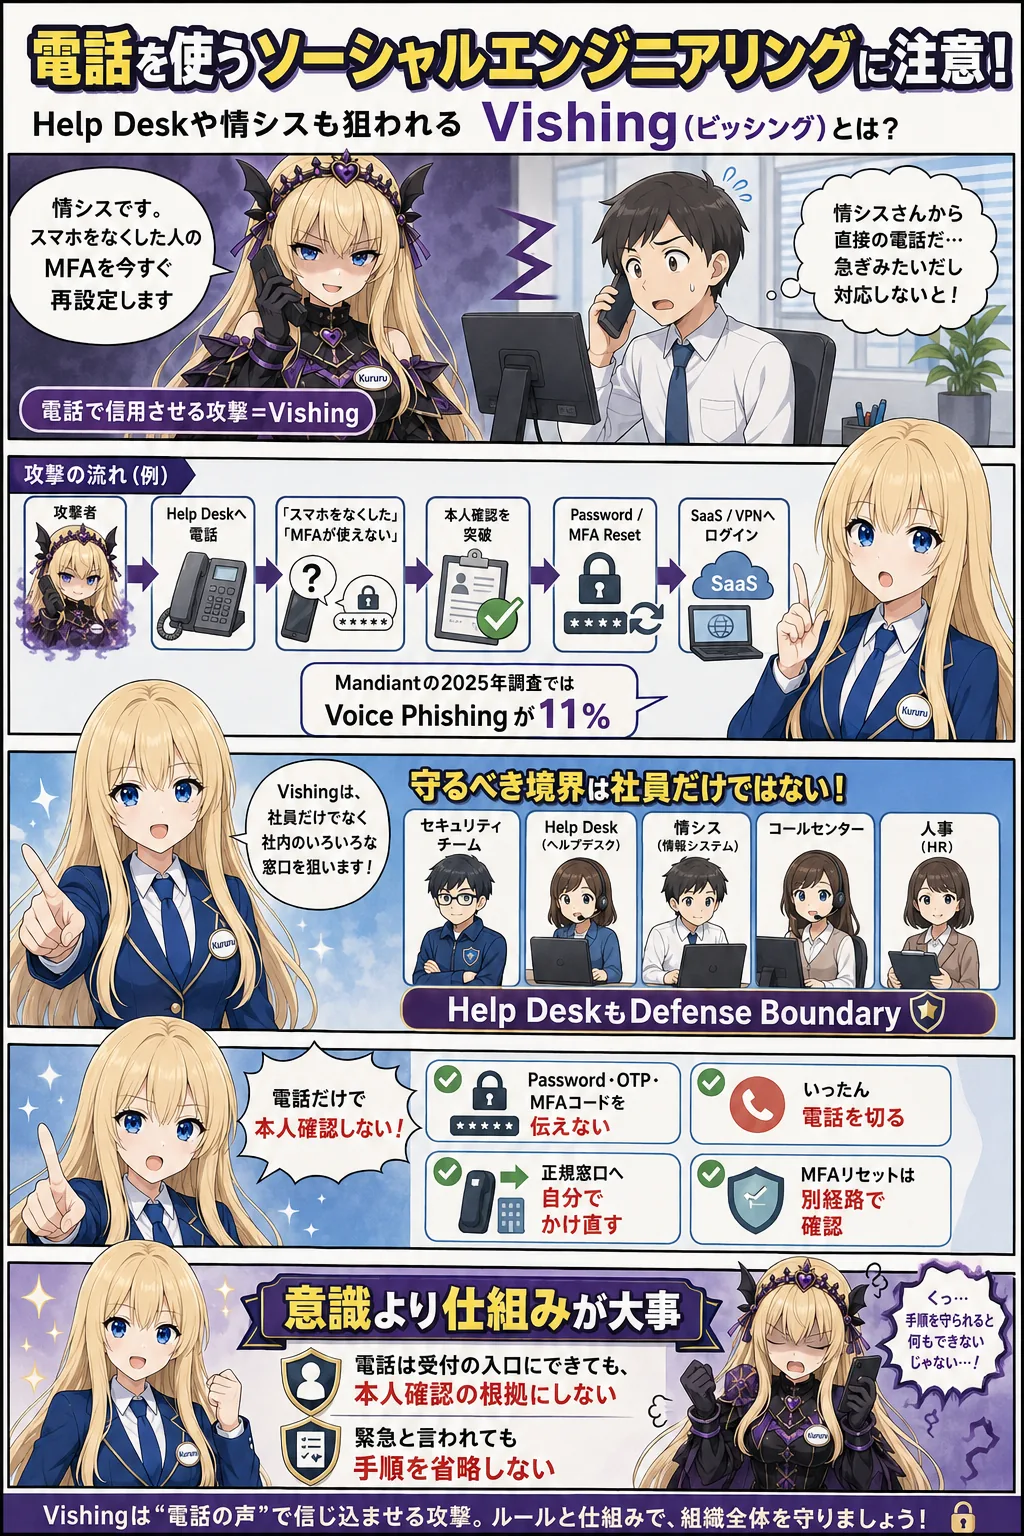
電話を使ったVoice Phishing(Vishing)が企業の新たな侵入経路として重要になっています。攻撃者は社員やHelp Deskになりすまし、PasswordやMFAのリセットからSaaSへ侵入します。本記事では実際の攻撃事例、社員とHelp Deskが持つべき意識、フィッシング耐性MFA、本人確認フロー、Identity監視、インシデント対応まで解説します。
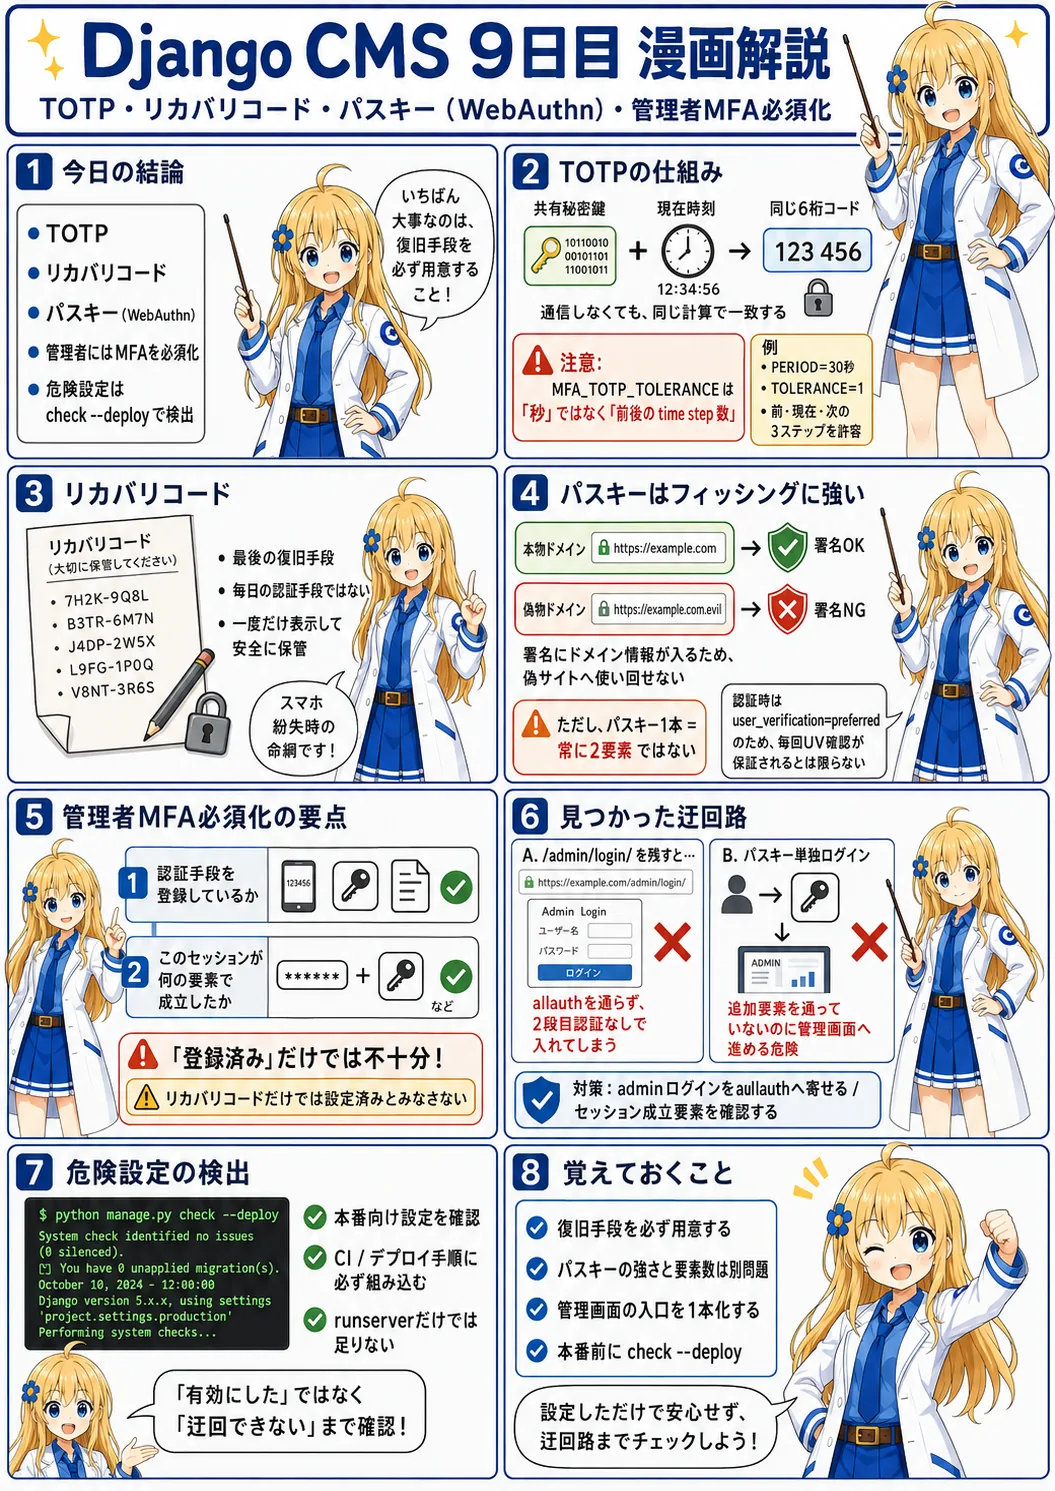
TOTP・リカバリコード・パスキー(WebAuthn)を実装し、管理者にはMFAを必須にします。そのうえで「有効にしたはずの多要素認証を回避できる経路」が2つ見つかりました。パスワードだけで管理画面へ入れる件と、パスキー1本で通る件です。
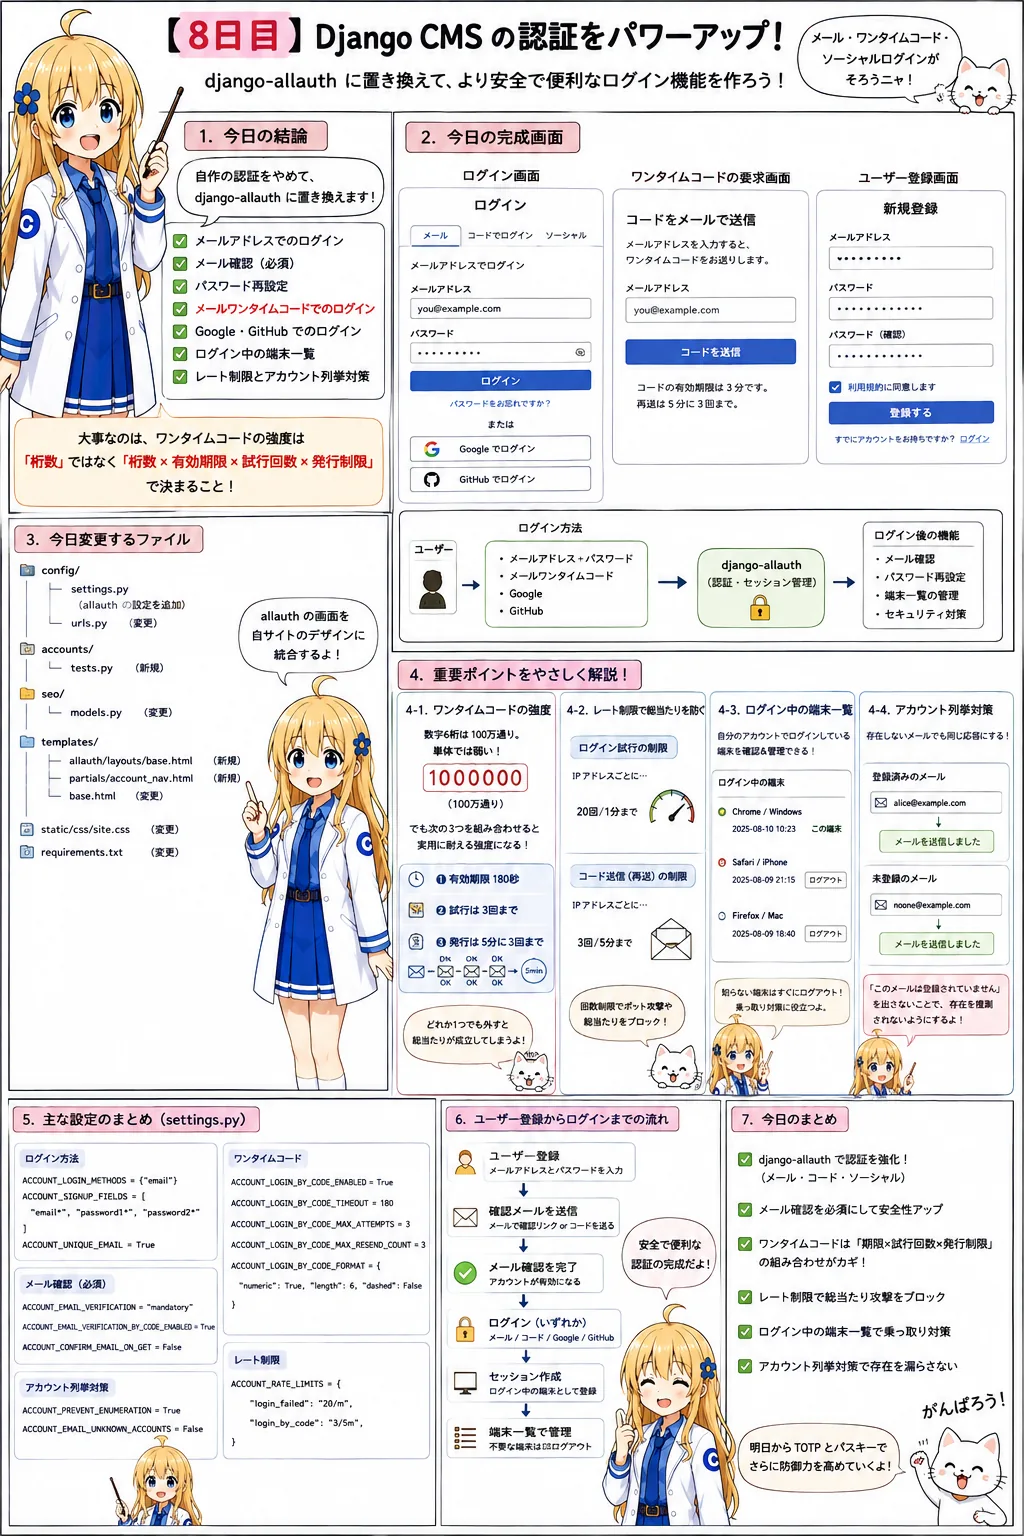
django-allauthでメール認証・ワンタイムコードログイン・ソーシャルログインを導入します。コードの強度は桁数ではなく「桁数×有効期限×試行回数×発行制限」で決まります。
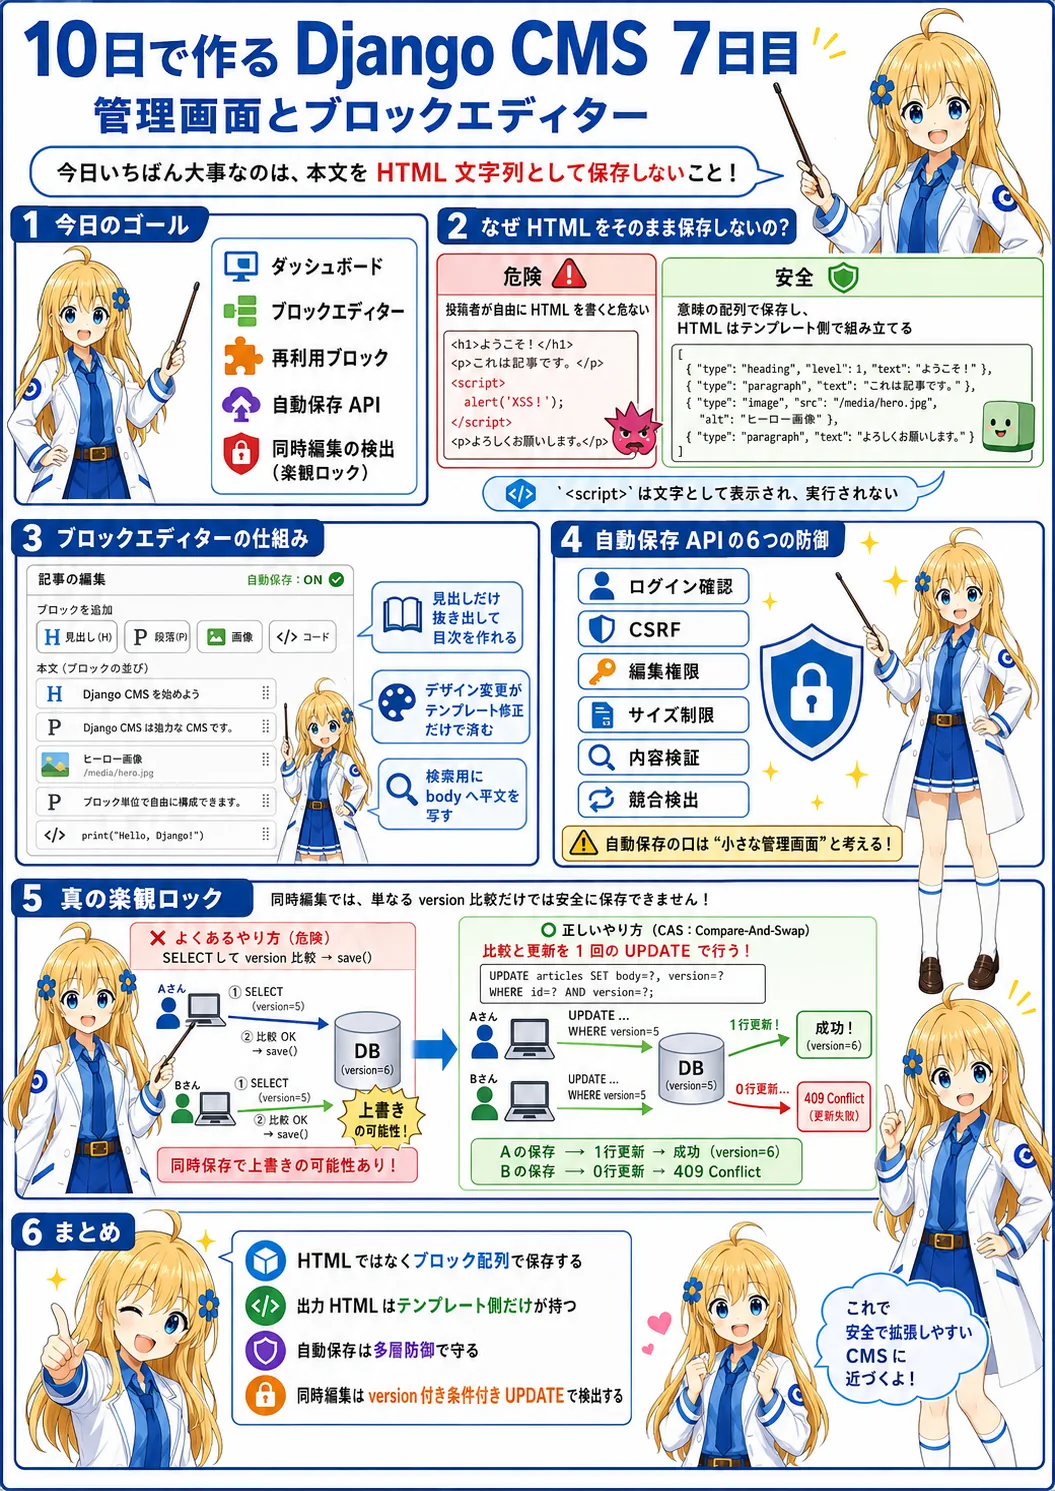
管理画面を自作し、ブロックエディターと自動保存を作ります。同時編集の衝突検出を更新日時ではなく版番号で行う理由を、実際に落ちたテストとともに説明します。
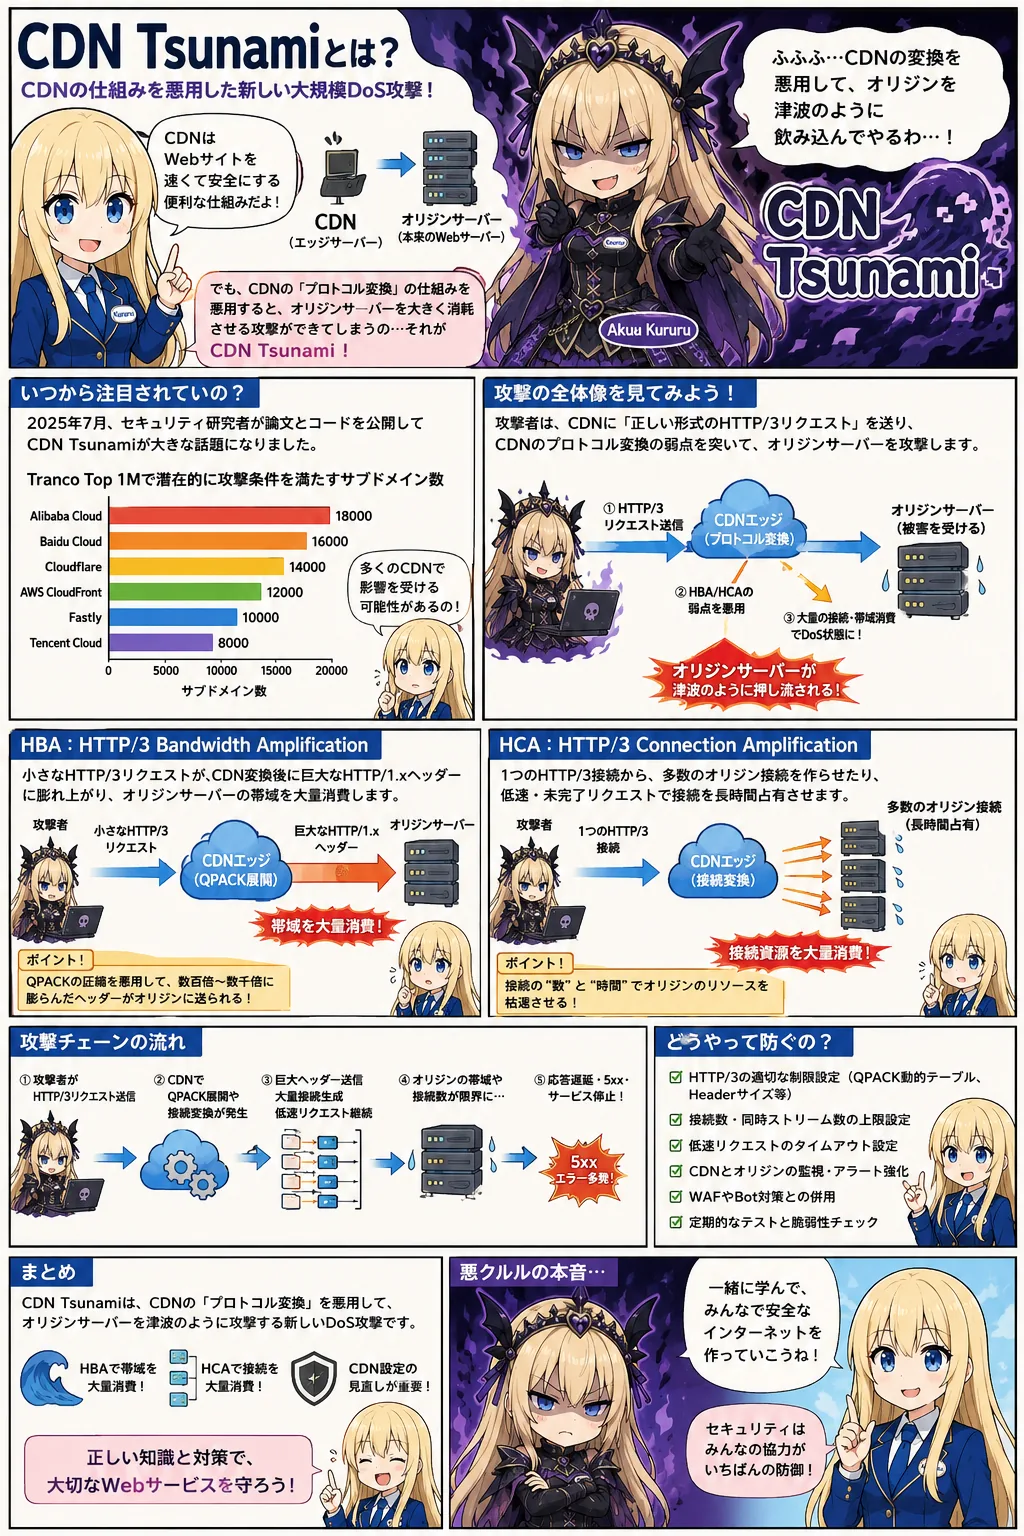
CDN TsunamiはHTTP/3とHTTP/1.1のプロトコル変換差を悪用し、CDNを介してオリジンの帯域や接続数を増幅させる研究上のDoS攻撃です。本記事では研究論文と公式仕様を基に、攻撃チェーン、影響範囲、IoC、検知ルール、フォレンジック、緩和策、復旧まで解説します。