技術ブログ・資格学習データベース

Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。

📖 資格別の電子書籍で読む 基本情報などの用語記事を、章立てされた1冊の本として通読・保存できます 📚 3D図書館で記事を探す カテゴリごとの区画を歩いて記事を発見できる新しい探索画面
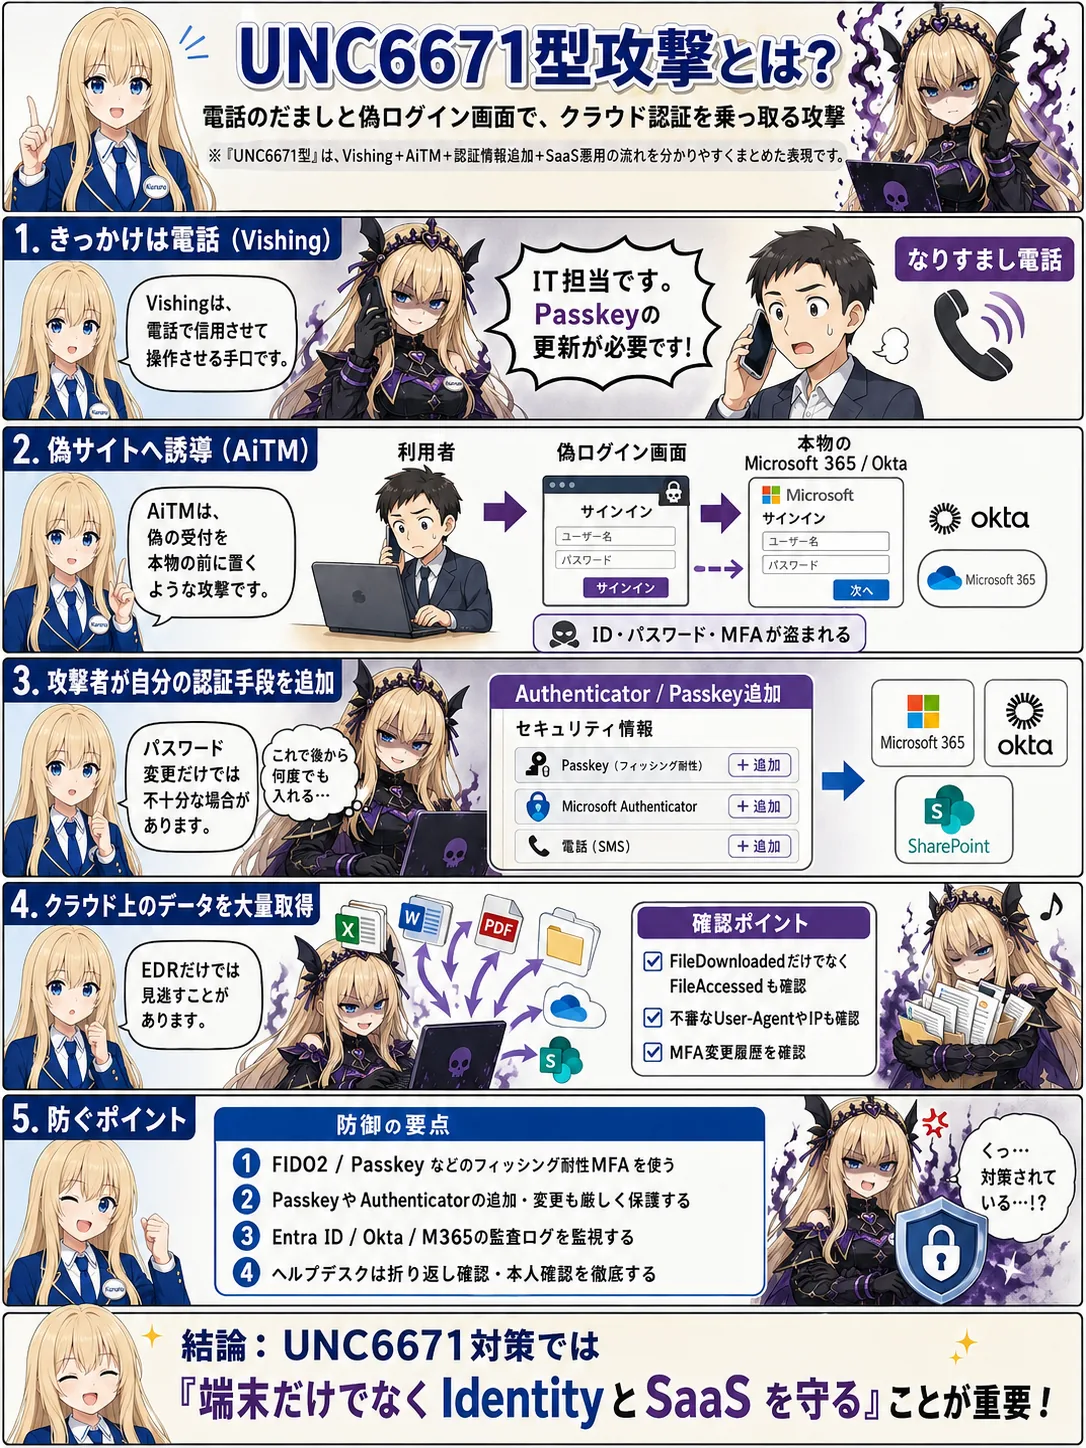
UNC6671型攻撃とは何か:Vishing×AiTMでMicrosoft 365・Oktaを侵害するクラウド恐喝攻撃の検知と対策

UNC6671型攻撃とは何か:Vishing×AiTMでMicrosoft 365・Oktaを侵害するクラウド恐喝攻撃の検知と対策

UNC6671はVishingとAiTMを組み合わせ、Microsoft 365やOktaの正規アカウントを侵害してクラウドデータを窃取する金銭目的の脅威クラスタです。本記事では、攻撃チェーン、IOC、MITRE ATT&CK、Sentinel KQL、Sigma、IPS・EDRの限界、Passkeyとフィッシング耐性MFAを中心とした実践的な防御方法を解説します。
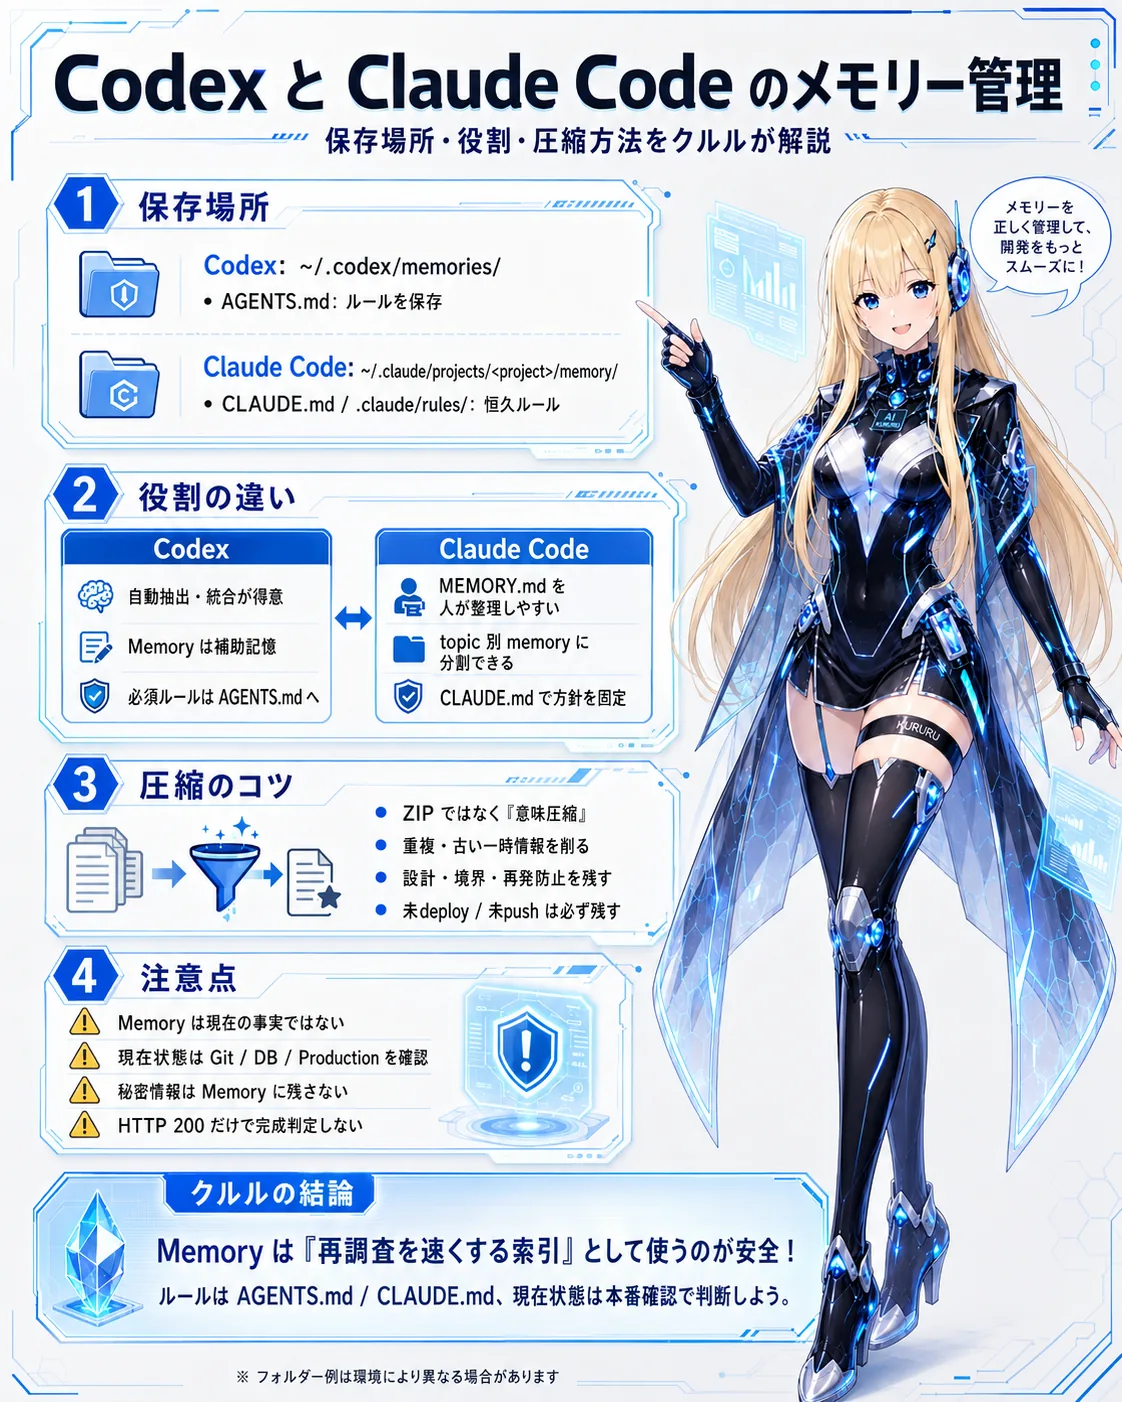
CodexとClaude Codeのメモリー管理を徹底比較――保存場所・圧縮方法・メリット・デメリットまで実践解説

CodexとClaude Codeのメモリー管理を徹底比較――保存場所・圧縮方法・メリット・デメリットまで実践解説

CodexとClaude Codeのメモリー管理は似ているようで設計思想が異なります。本記事では、実際の保存フォルダー、AGENTS.md・CLAUDE.md・Auto memoryの役割、Windowsでの確認方法、バックアップ方法、メモリーを安全に意味圧縮する手順を比較します。さらに、古い本番状態や未デプロイ情報がAIの誤判断につながる問題を取り上げ、大規模プロジェクトで安全にAIメモリーを運用するための構成を解説します。

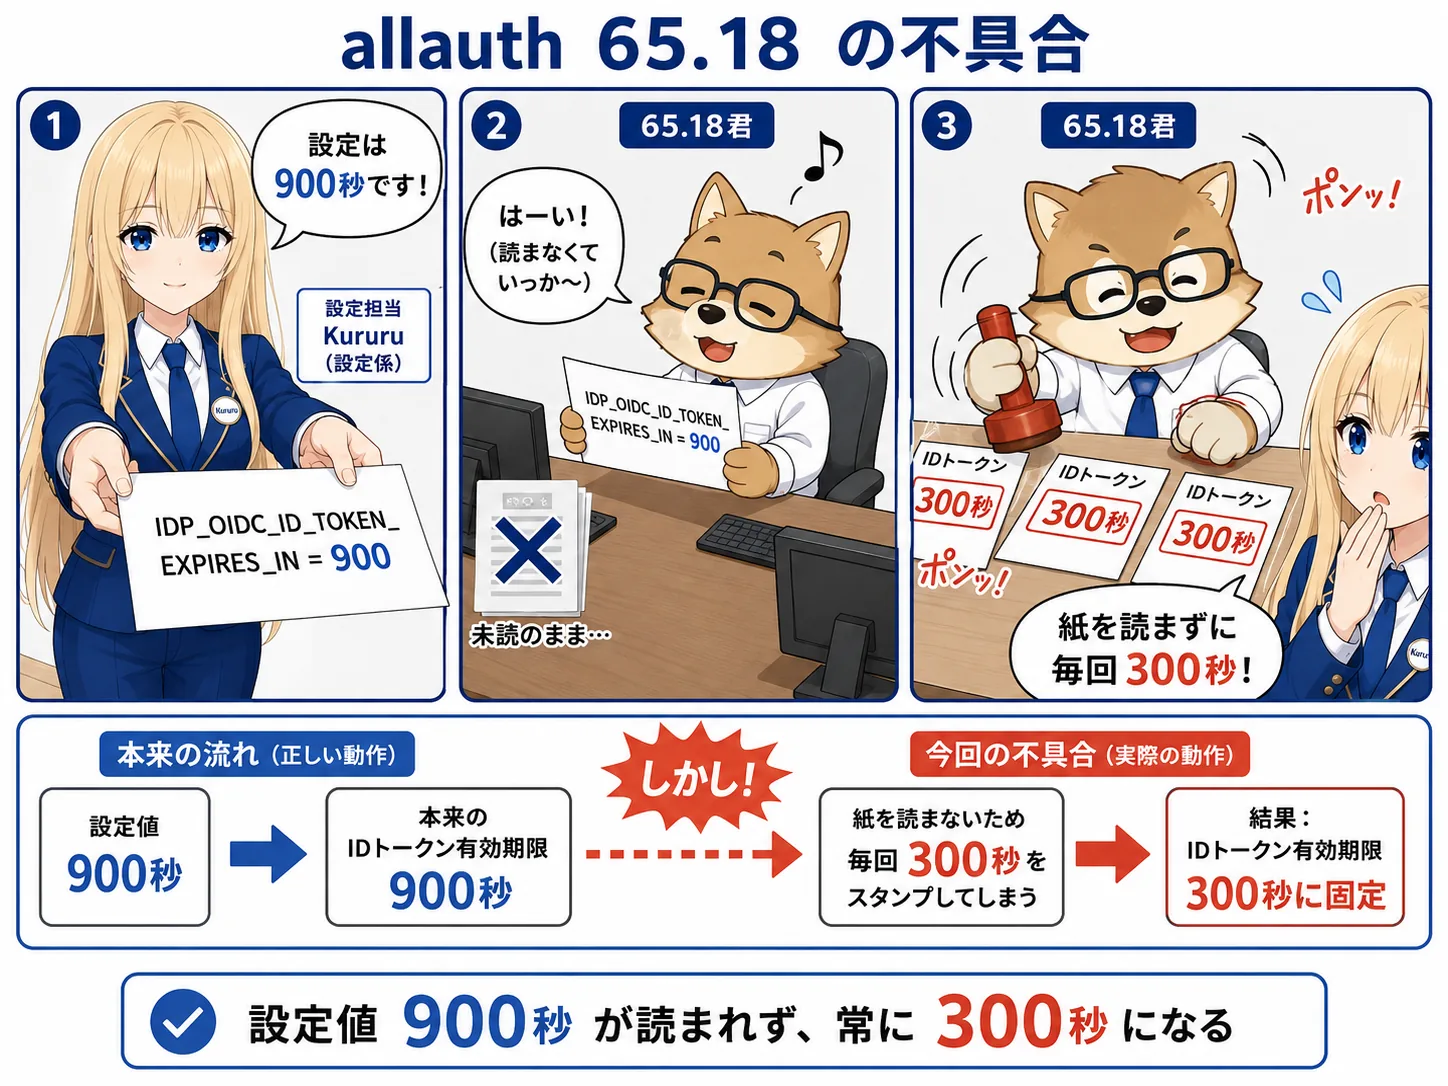
django-allauth 65.18.0でIDトークン有効期限の設定が無視される不具合――IDP_OIDC_ID_TOKEN_EXPIRES_INが常に300秒になる原因と対処

django-allauth 65.18.0でIDトークン有効期限の設定が無視される不具合――IDP_OIDC_ID_TOKEN_EXPIRES_INが常に300秒になる原因と対処

django-allauth 65.18.0では、OIDC IdP設定IDP_OIDC_ID_TOKEN_EXPIRES_INを変更しても値が参照されず、IDトークン有効期限がデフォルトの300秒として扱われます。原因は設定取得処理_setting()の呼出し漏れで、65.19.0で修正されています。影響範囲、確認コマンド、安全な更新方法、再発防止策まで解説します。

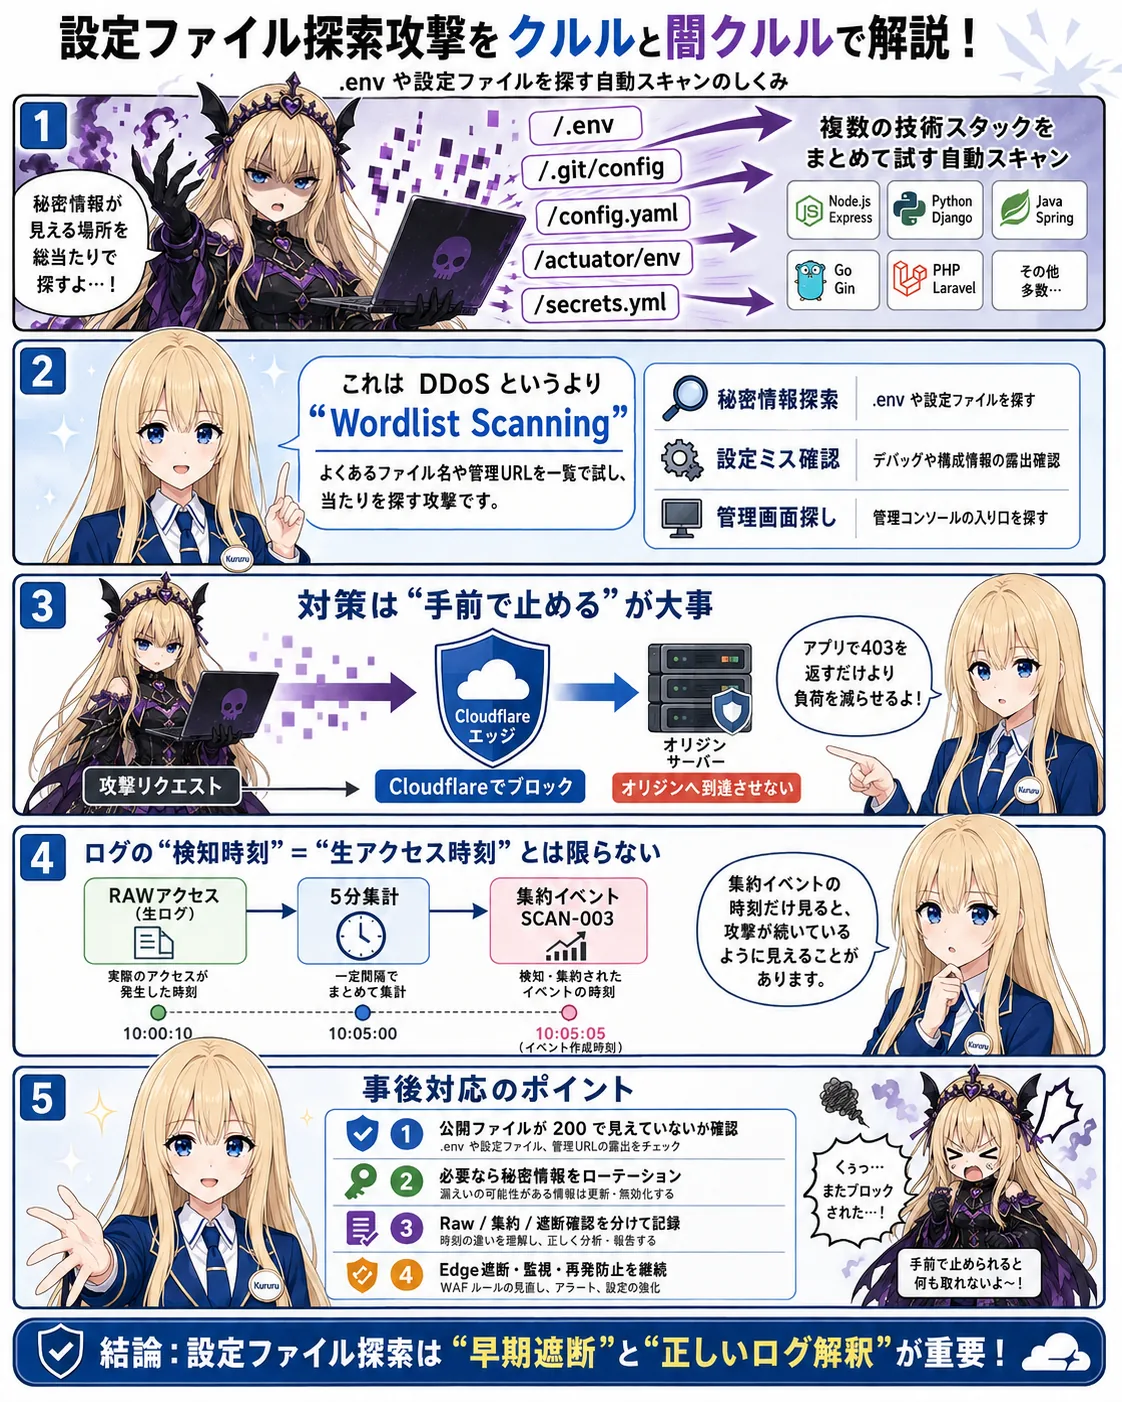
.env・設定ファイルを狙う大量スキャン攻撃とは?CloudflareでEdge遮断した実例と事後対応

.env・設定ファイルを狙う大量スキャン攻撃とは?CloudflareでEdge遮断した実例と事後対応

.envや.git/config、設定ファイル、クラウド認証情報を狙う大量の自動スキャンを観測しました。今回の挙動はMITRE ATT&CK T1595.003 Wordlist Scanningに近く、Application側の拒否に加えてCloudflare Edgeで封じ込めました。本記事では攻撃の仕組み、確認方法、情報漏えい時の対応、ログを正しく読むための注意点まで解説します。

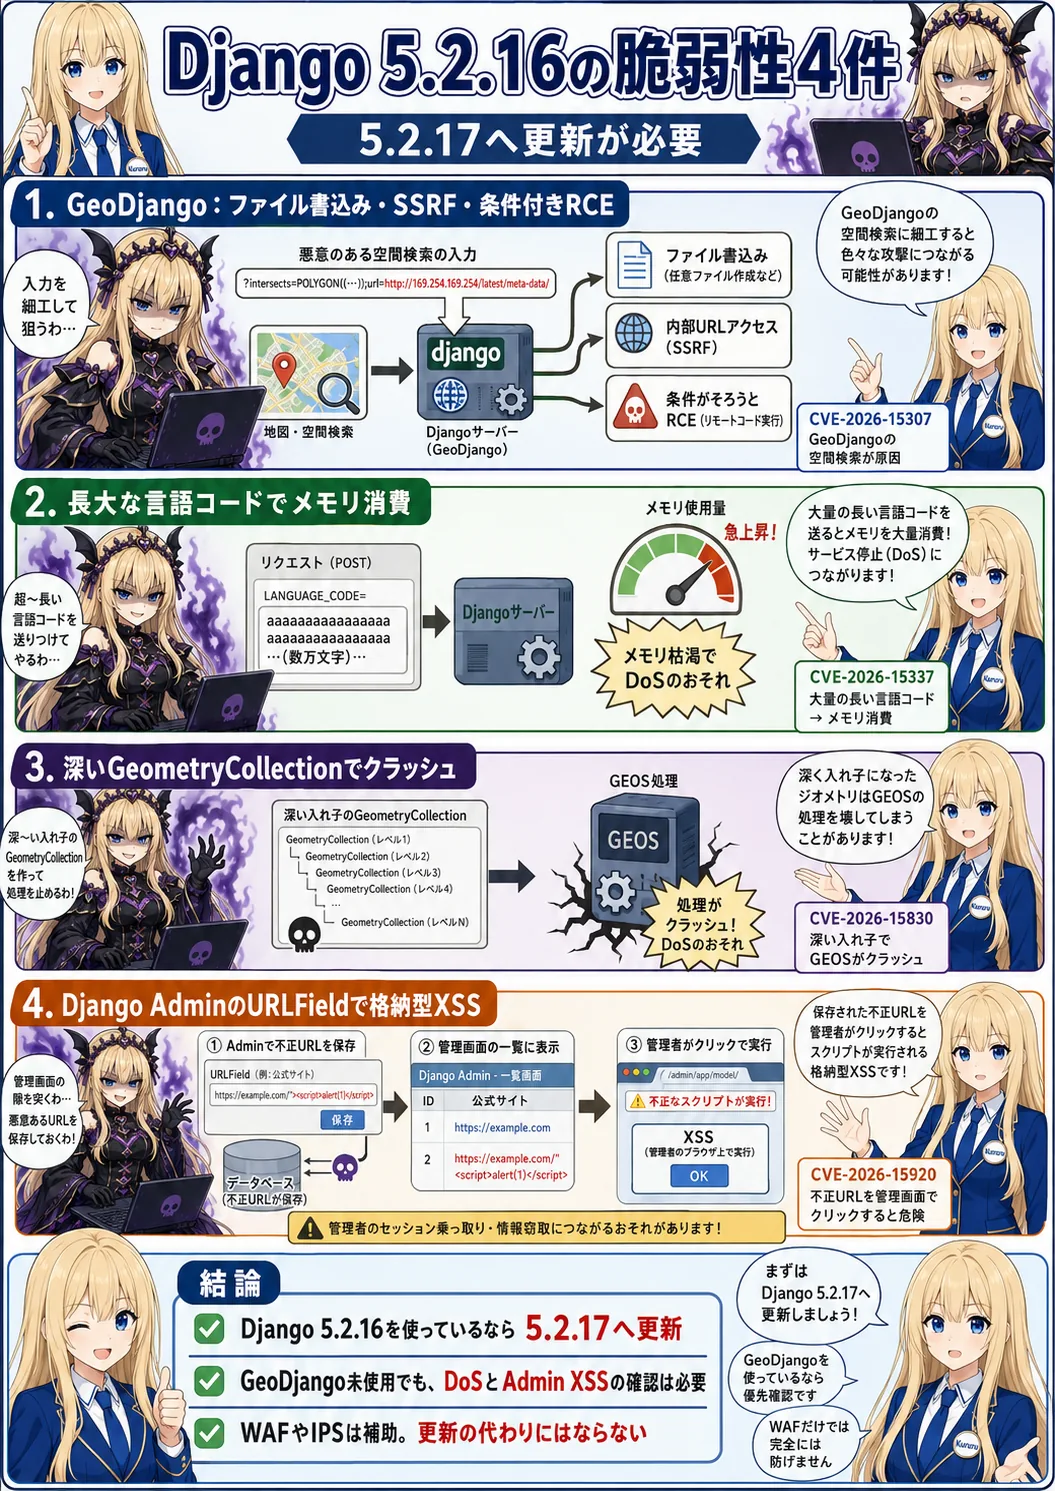
Django 5.2.16の脆弱性4件とは?RCE・SSRF・DoS・XSSの影響と5.2.17への更新方法

Django 5.2.16の脆弱性4件とは?RCE・SSRF・DoS・XSSの影響と5.2.17への更新方法

Django 5.2.16には、GeoDjangoを通じたファイル書込み・SSRF・条件付きRCE、長大な言語コードによるDoS、GeometryCollectionによるクラッシュ、Django AdminのURLFieldによる格納型XSSが存在します。Django 5.2.17への更新方法、影響確認、更新後の動作確認、WAF・IPS・EDRによる補助対策まで解説します。

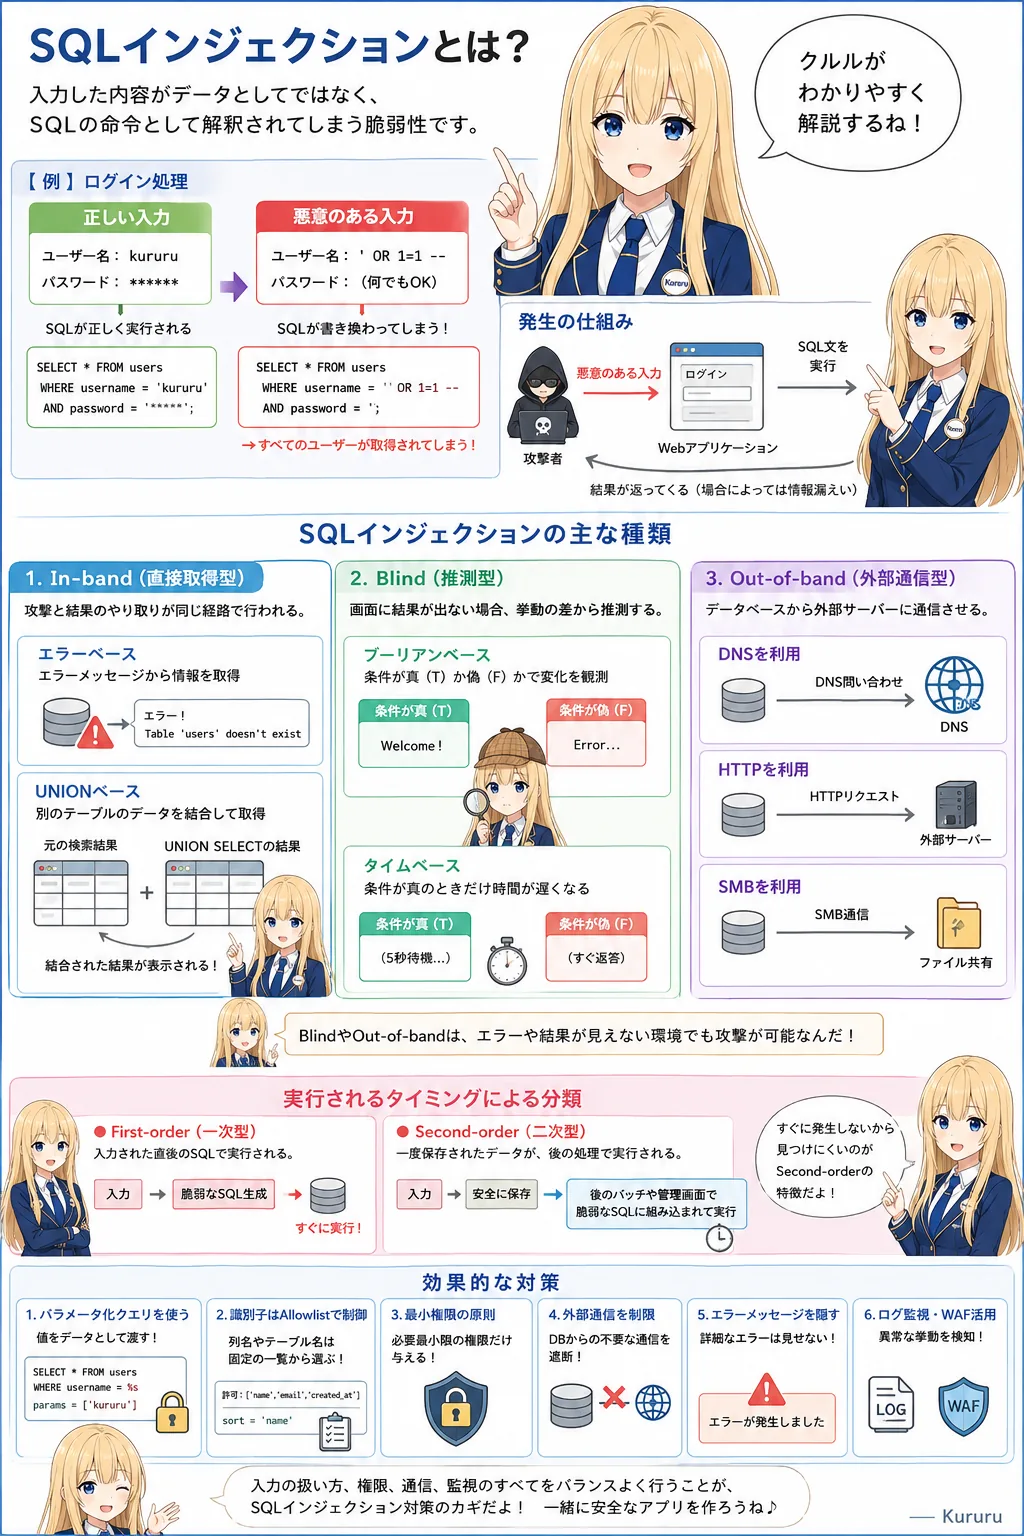
SQLインジェクションの種類を歴史から2026年の最新脅威まで完全解説

SQLインジェクションの種類を歴史から2026年の最新脅威まで完全解説

SQLインジェクションは、入力フォームだけを狙う古い攻撃ではありません。UNION型、エラー型、Blind、時間差型、OOB、Second-order、ORM、GraphQL、非同期処理、LLMによるPrompt-to-SQLまで、歴史と最新動向を体系的に整理し、Djangoでの確認方法、修正方法、動作確認、再発防止を解説します。

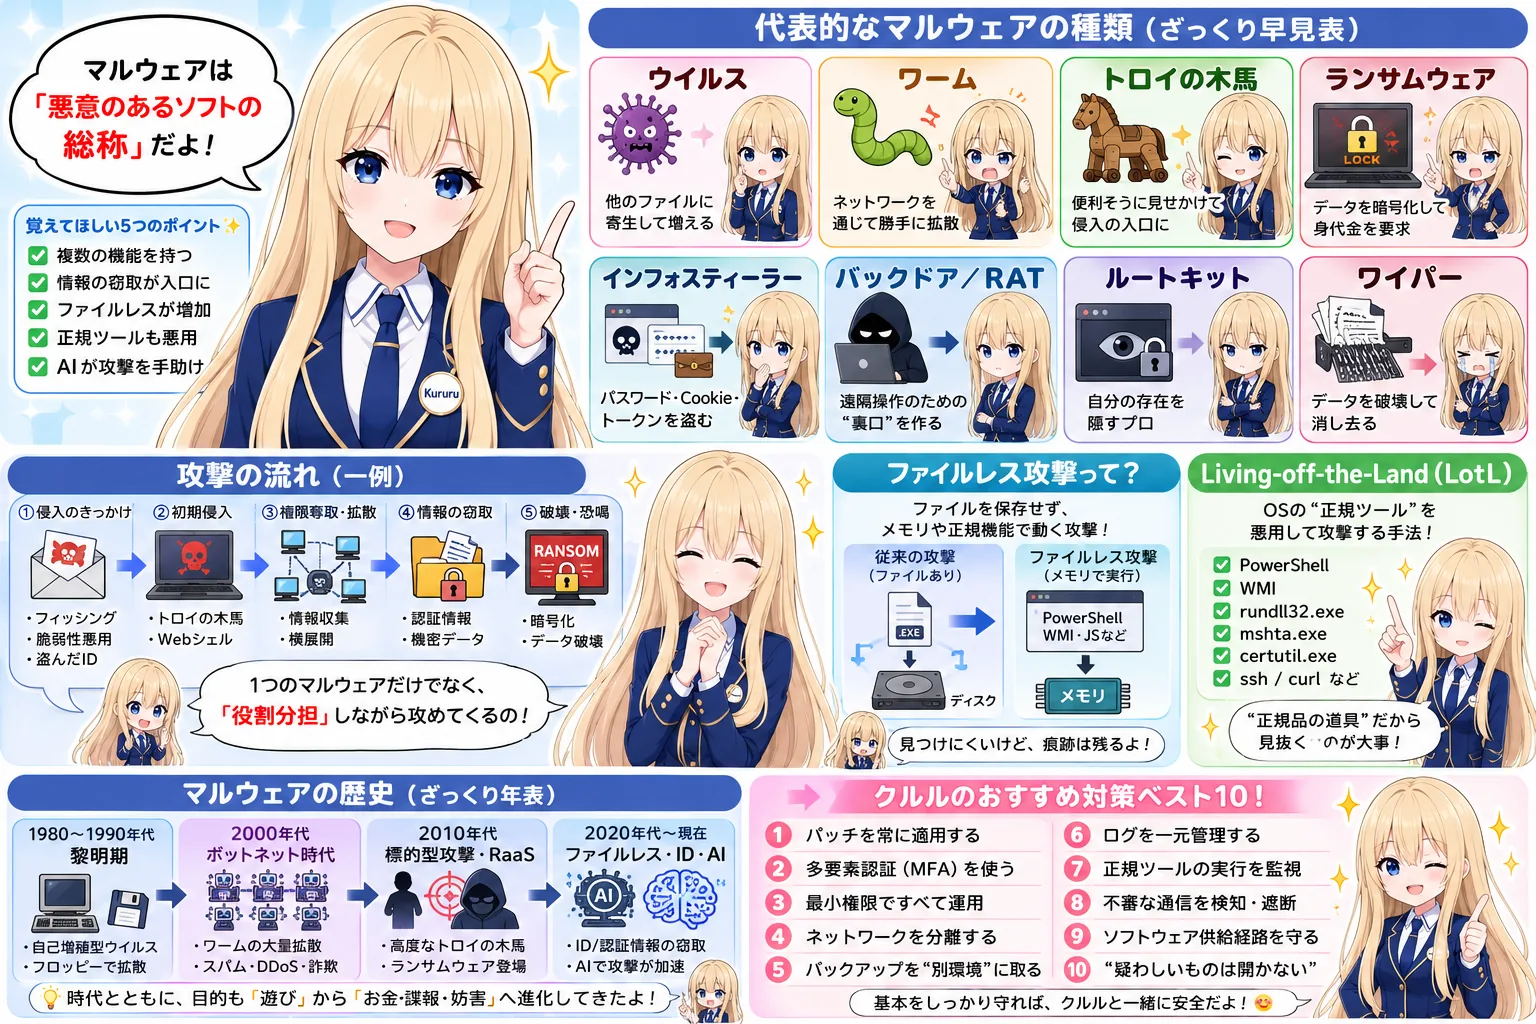
マルウェアとは?種類・歴史・最新のファイルレス攻撃とAI悪用まで徹底解説

マルウェアとは?種類・歴史・最新のファイルレス攻撃とAI悪用まで徹底解説

マルウェアは、ウイルスだけを表す言葉ではありません。ワーム、トロイの木馬、ランサムウェア、インフォスティーラー、RAT、バックドア、ルートキット、ワイパーなど、悪意あるソフトウェア全体の総称です。本記事では、1980年代の自己増殖型から、現代のファイルレス攻撃、正規ツール悪用、クラウド・ID攻撃、AIを利用した最新のマルウェアまで、歴史と仕組みを体系的に解説します。

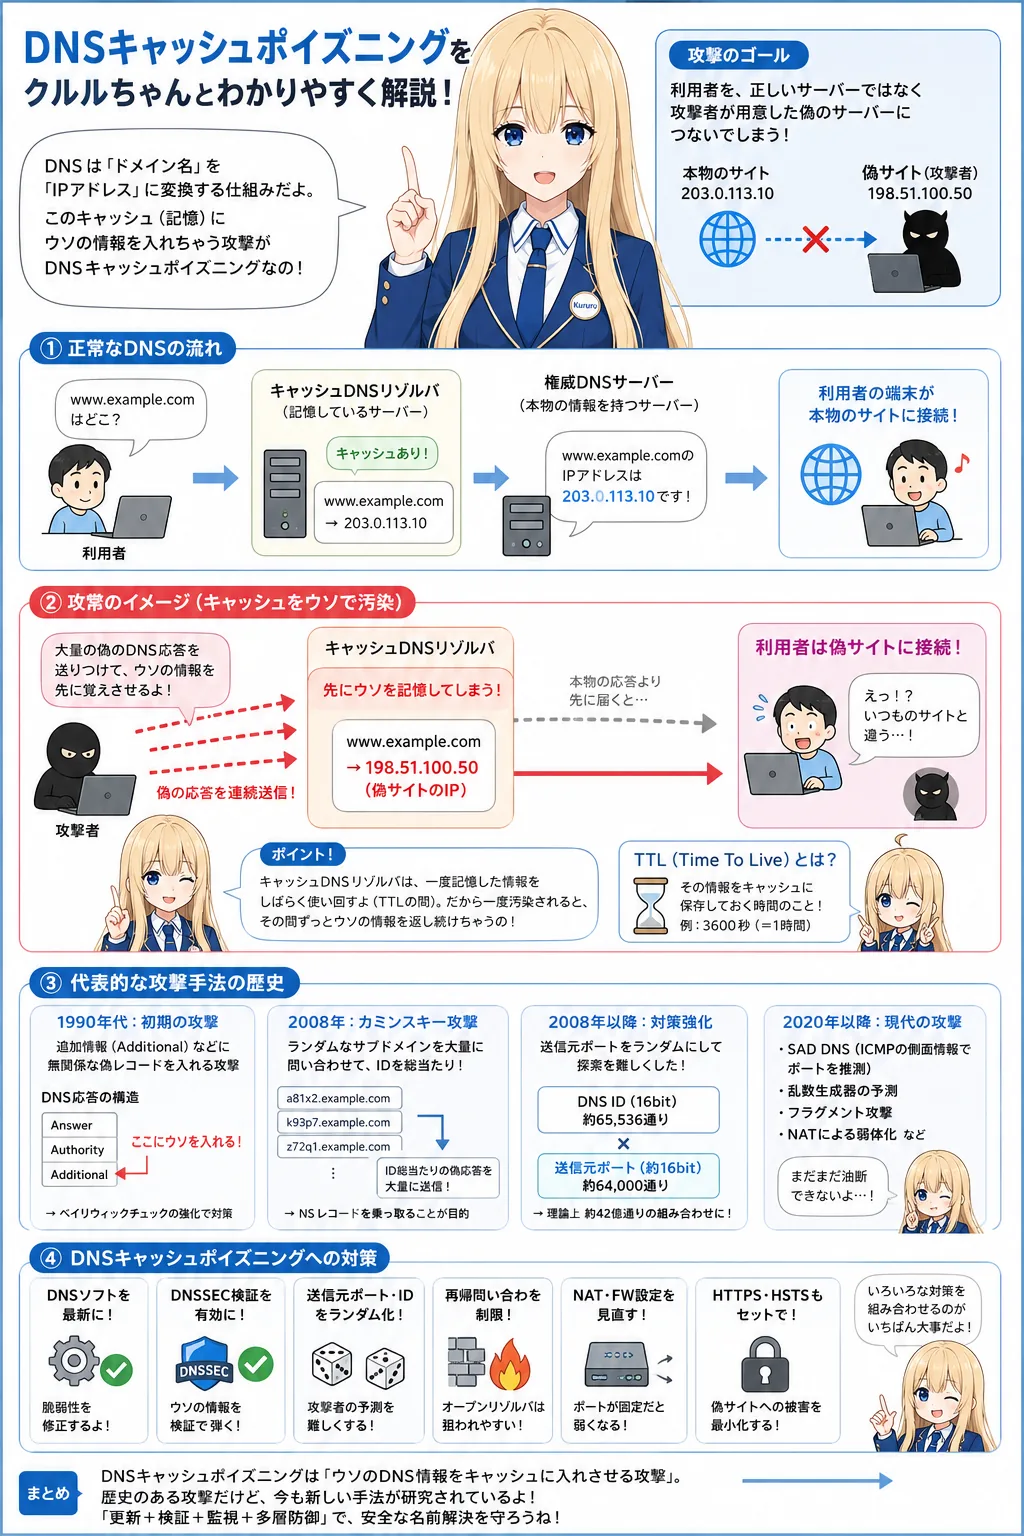
DNSキャッシュポイズニングとは?歴史・種類・現代の攻撃手法・DNSSECによる対策を徹底解説

DNSキャッシュポイズニングとは?歴史・種類・現代の攻撃手法・DNSSECによる対策を徹底解説

DNSキャッシュポイズニングは、キャッシュDNSリゾルバへ偽の名前解決情報を記憶させ、利用者を不正なサーバーへ誘導する攻撃です。2008年のカミンスキー攻撃以降、UDP送信元ポートのランダム化が普及しましたが、SAD DNSや疑似乱数予測などの研究により、現在も継続的な更新と多層防御が必要です。本記事では、攻撃の歴史、種類、BIND 9の脆弱性、DNSSECの仕組み、Linuxでの確認方法、インシデント対応と再発防止を解説します。

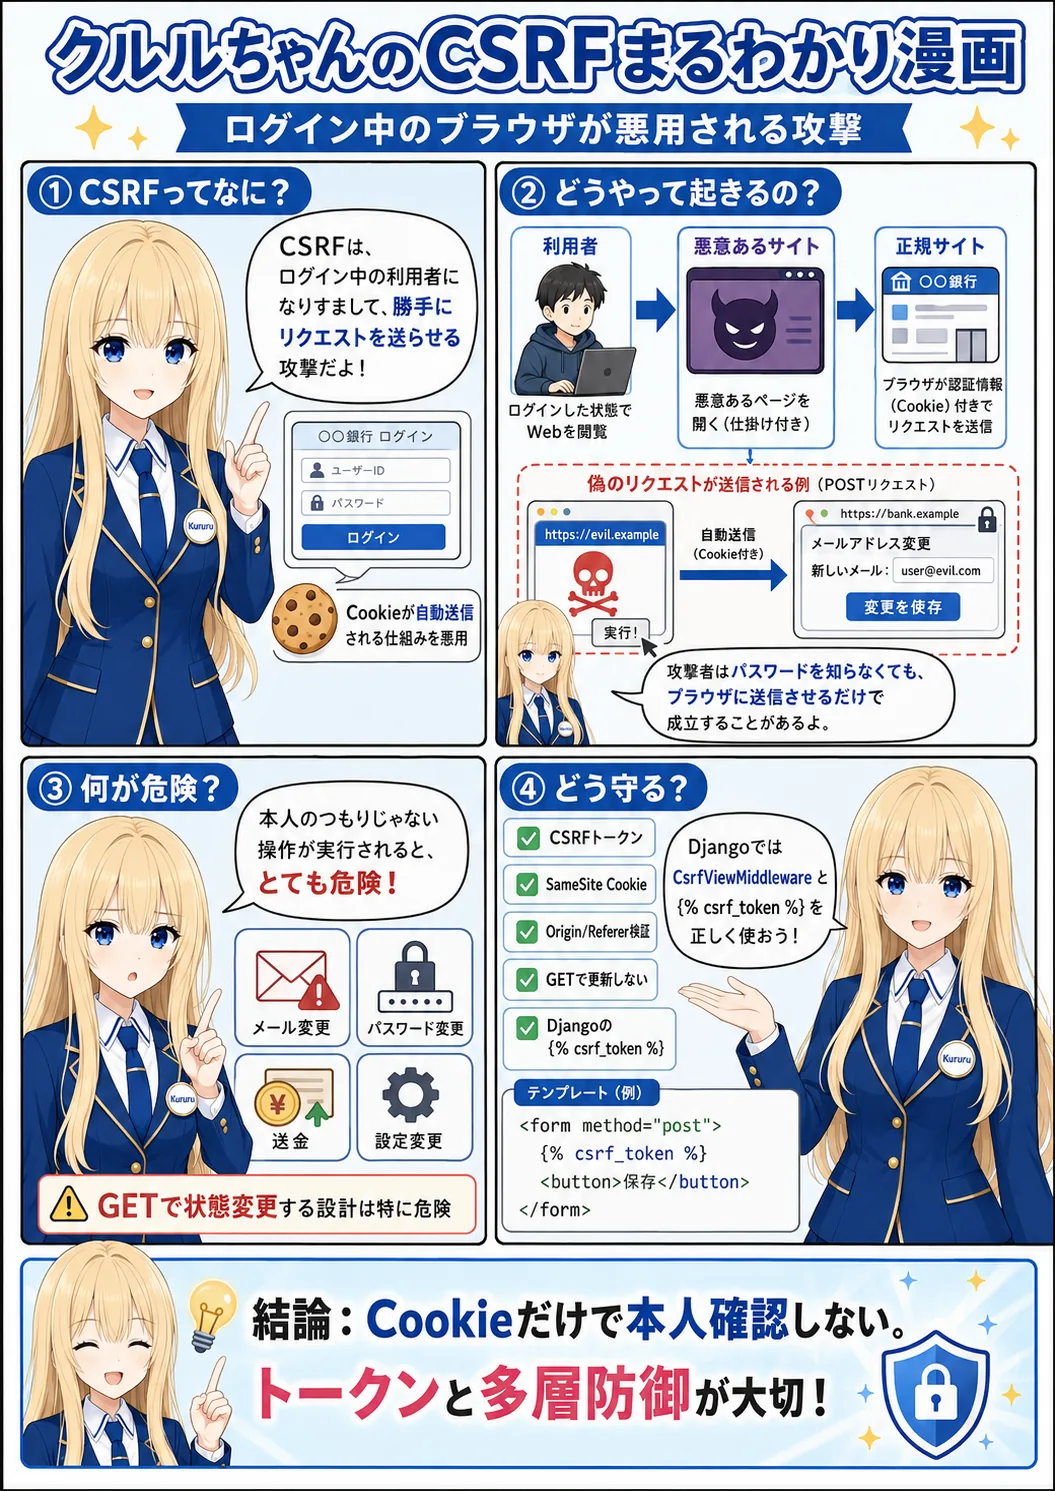
CSRFとは?歴史・攻撃の種類・トークン防御・Djangoでの守り方を徹底解説

CSRFとは?歴史・攻撃の種類・トークン防御・Djangoでの守り方を徹底解説

CSRFは、ログイン中のブラウザに利用者が意図しないリクエストを送らせる攻撃です。SameSite Cookieの普及で単純な攻撃は減りましたが、GETによる状態変更、API、SPA、OAuth、WebSocket、兄弟サブドメインなどの攻撃面は残っています。本記事ではCSRFの歴史と種類、トークン防御の仕組み、Djangoでの設定、確認コマンド、テスト、再発防止まで解説します。

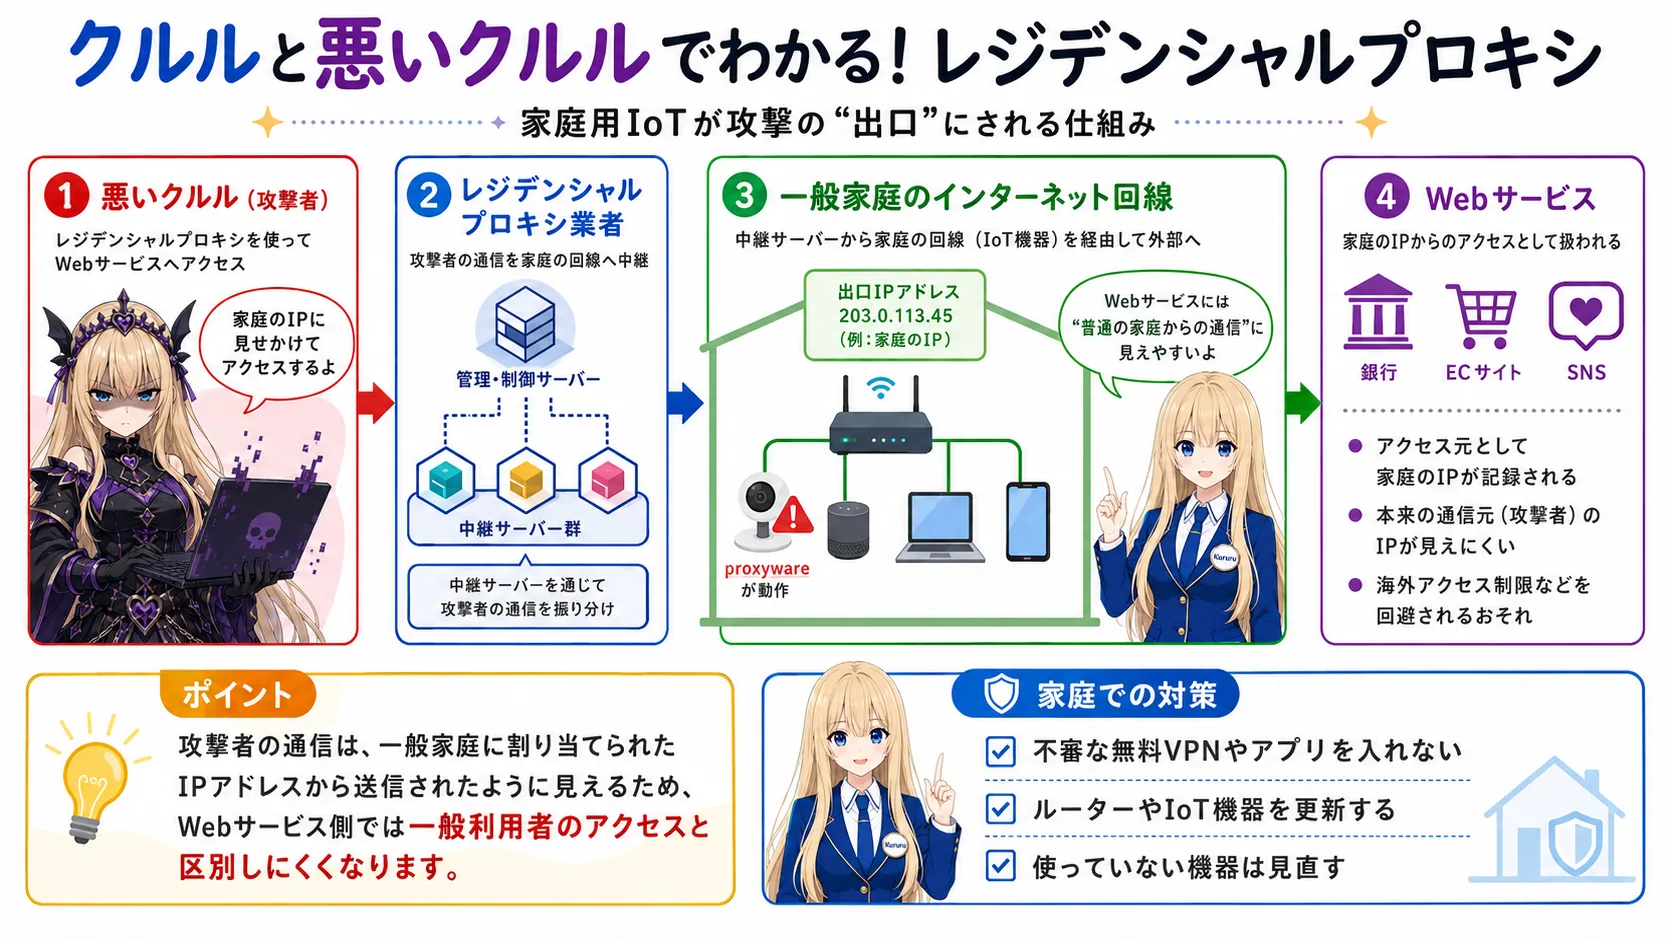
NICT・総務省・警察庁が警告する「レジデンシャルプロキシ」とは?家庭用IoTが犯罪の踏み台になる仕組みと対策

NICT・総務省・警察庁が警告する「レジデンシャルプロキシ」とは?家庭用IoTが犯罪の踏み台になる仕組みと対策

NICT、総務省、警察庁は、家庭用IoT機器を悪用するレジデンシャルプロキシのファクトシートを公表しました。一般家庭のルーターや動画端末が、利用者の知らないうちに不正アクセスや不正送金の通信経路として悪用される可能性があります。本記事では、仕組み、家庭での確認方法、対処方法、Webサイト運営者に必要な防御を解説します。

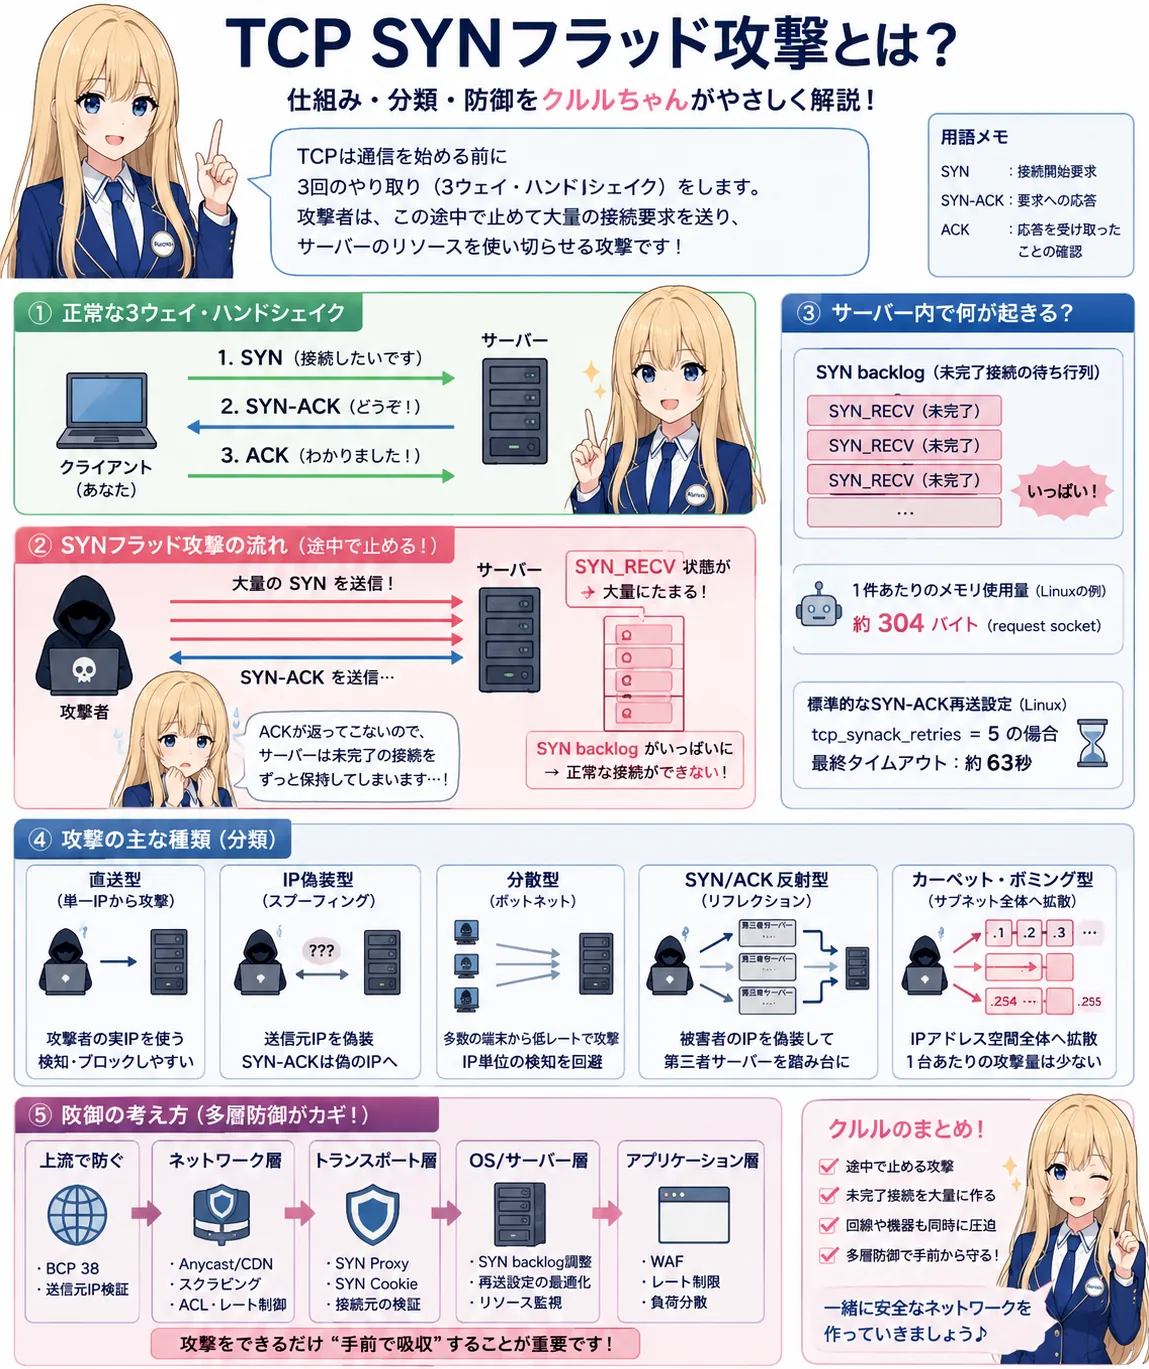
TCP SYNフラッド攻撃とは?分類・仕組み・技術的進化・防御方法を詳しく解説

TCP SYNフラッド攻撃とは?分類・仕組み・技術的進化・防御方法を詳しく解説

TCP SYNフラッドは、TCPの接続開始処理を途中で止め、サーバーやファイアウォールの未完了接続、CPU、回線帯域を枯渇させるDoS・DDoS攻撃です。本記事では、直送型、IP偽装型、分散型、SYN/ACK反射、カーペット・ボミングなどの分類と技術的進化、SYN Cookie、SYN Proxy、CDN、Anycast、XDPを使った多層防御を詳しく解説します。

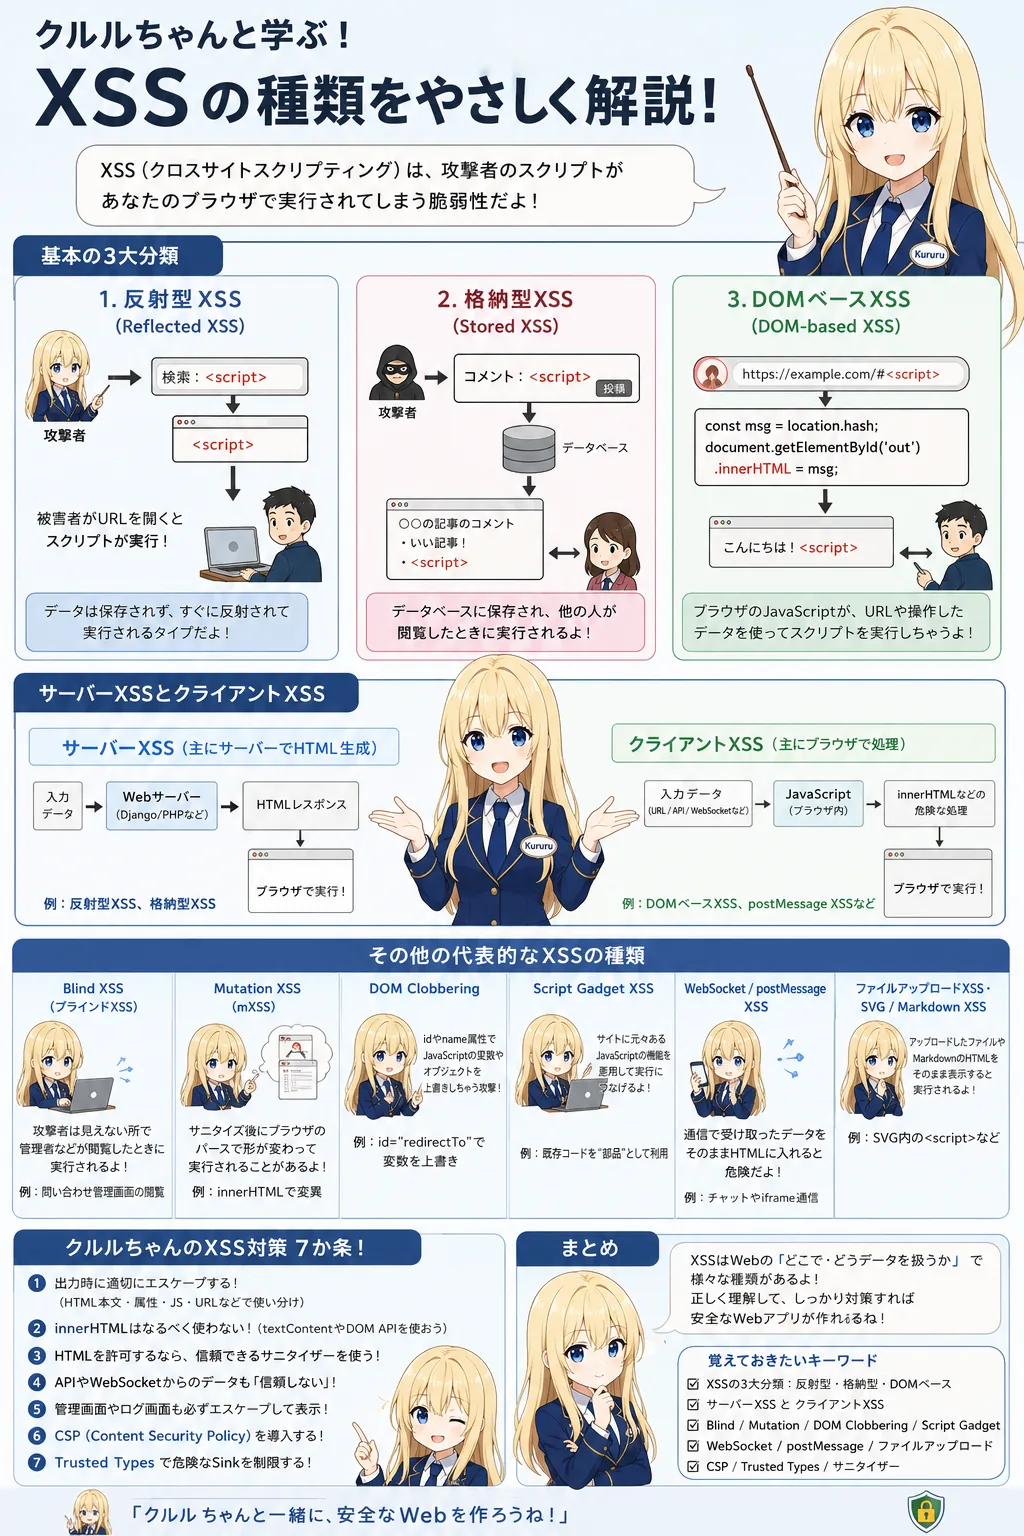
クロスサイトスクリプティング(XSS)の種類を歴史から2026年まで完全整理

クロスサイトスクリプティング(XSS)の種類を歴史から2026年まで完全整理

クロスサイトスクリプティング(XSS)は、反射型・格納型・DOM型の3種類だけでは整理できません。本記事では、Server XSSとClient XSS、Blind XSS、Second-order XSS、Mutation XSS、SVG、Script Gadget、DOM Clobbering、Prototype Pollution、WebSocket、WebView、Universal XSSまでを歴史とともに体系化します。DjangoやJavaScript環境での確認コマンド、修正方法、CSP、Trusted Types、WAF・IPS・EDRによる補助対策、再発防止まで解説します。

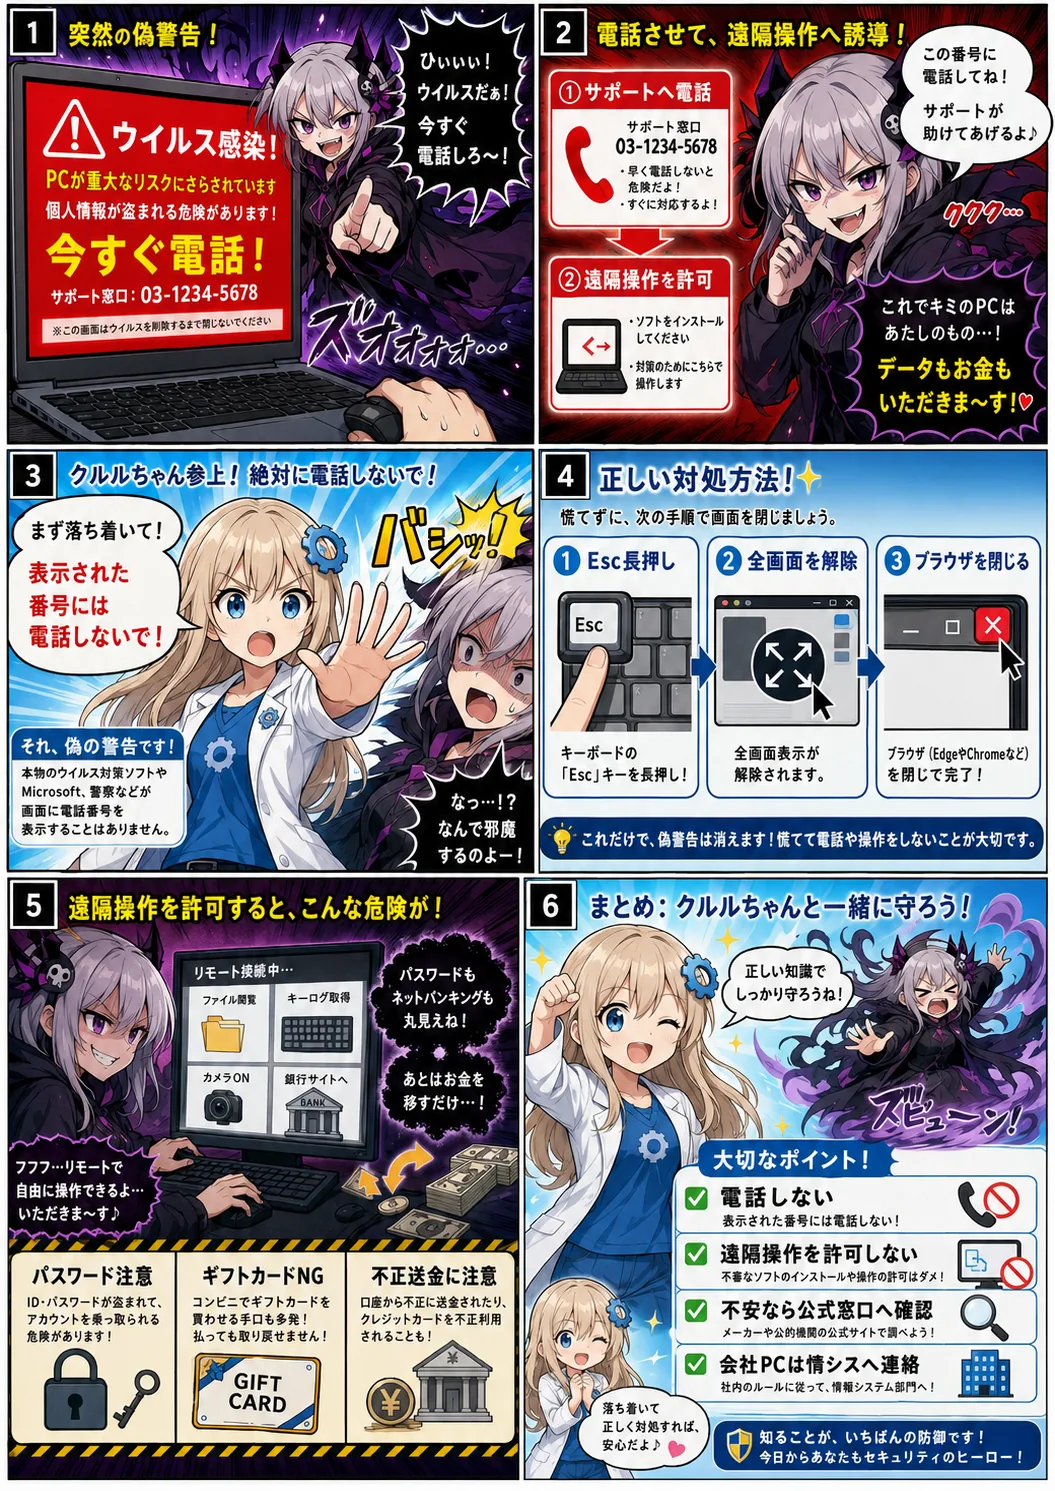
偽ウイルス警告が急増、2026年2Qに1,428件|サポート詐欺の見分け方と対処法

偽ウイルス警告が急増、2026年2Qに1,428件|サポート詐欺の見分け方と対処法

IPAによると、2026年第2四半期に寄せられた偽ウイルス警告の相談は1,428件となり、前四半期から約23.7%増加しました。電話番号付きの警告はサポート詐欺の可能性が高いため、電話や遠隔操作を許可してはいけません。本記事では、警告画面の閉じ方、電話してしまった場合、遠隔操作や送金を許可した場合の対処、企業向けの再発防止策まで解説します。

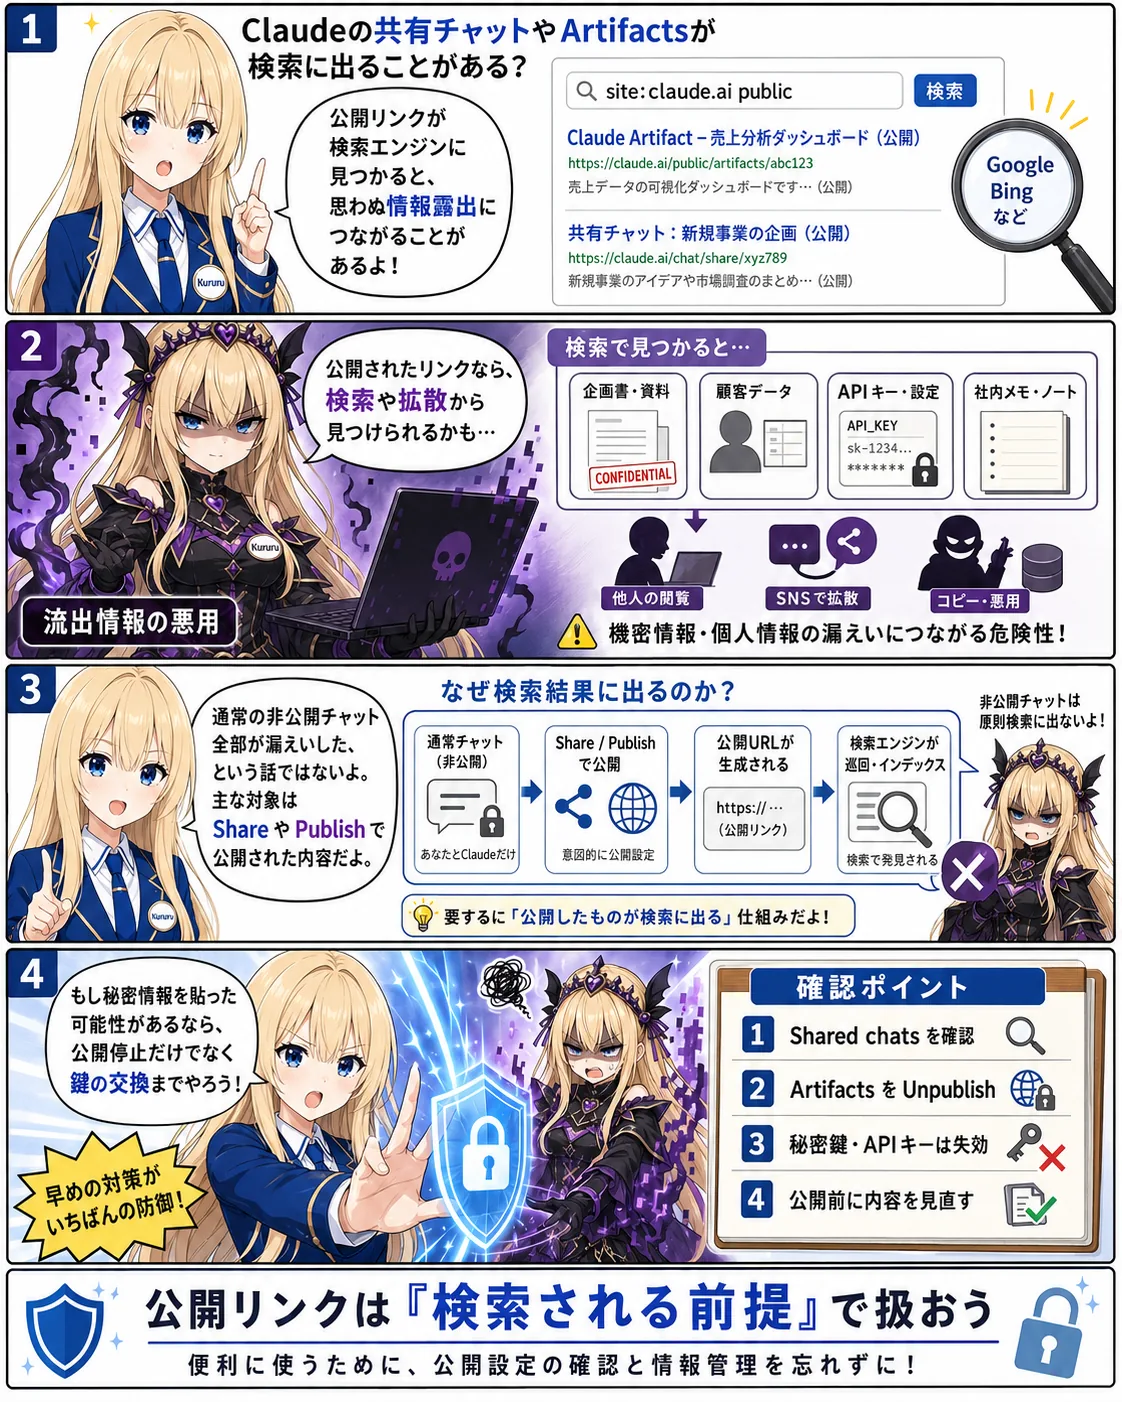
Claudeの公開チャット・ArtifactsがGoogle検索に表示された問題を解説――kurutann.com関連の流出確認と対処方法

Claudeの公開チャット・ArtifactsがGoogle検索に表示された問題を解説――kurutann.com関連の流出確認と対処方法

2026年7月、Claudeの共有チャットや公開Artifactsの一部がGoogle・Bingの検索結果に表示されていたことが報告されました。今回の問題は、すべての非公開チャットが侵害された事件ではなく、ShareやPublishによって公開URLが作成され、検索エンジンに発見されたことが中心です。本記事では、kurutann.com関連の確認結果、公開状況の調査方法、共有解除、APIキーや秘密鍵を公開した場合の対処、再発防止策を解説します。

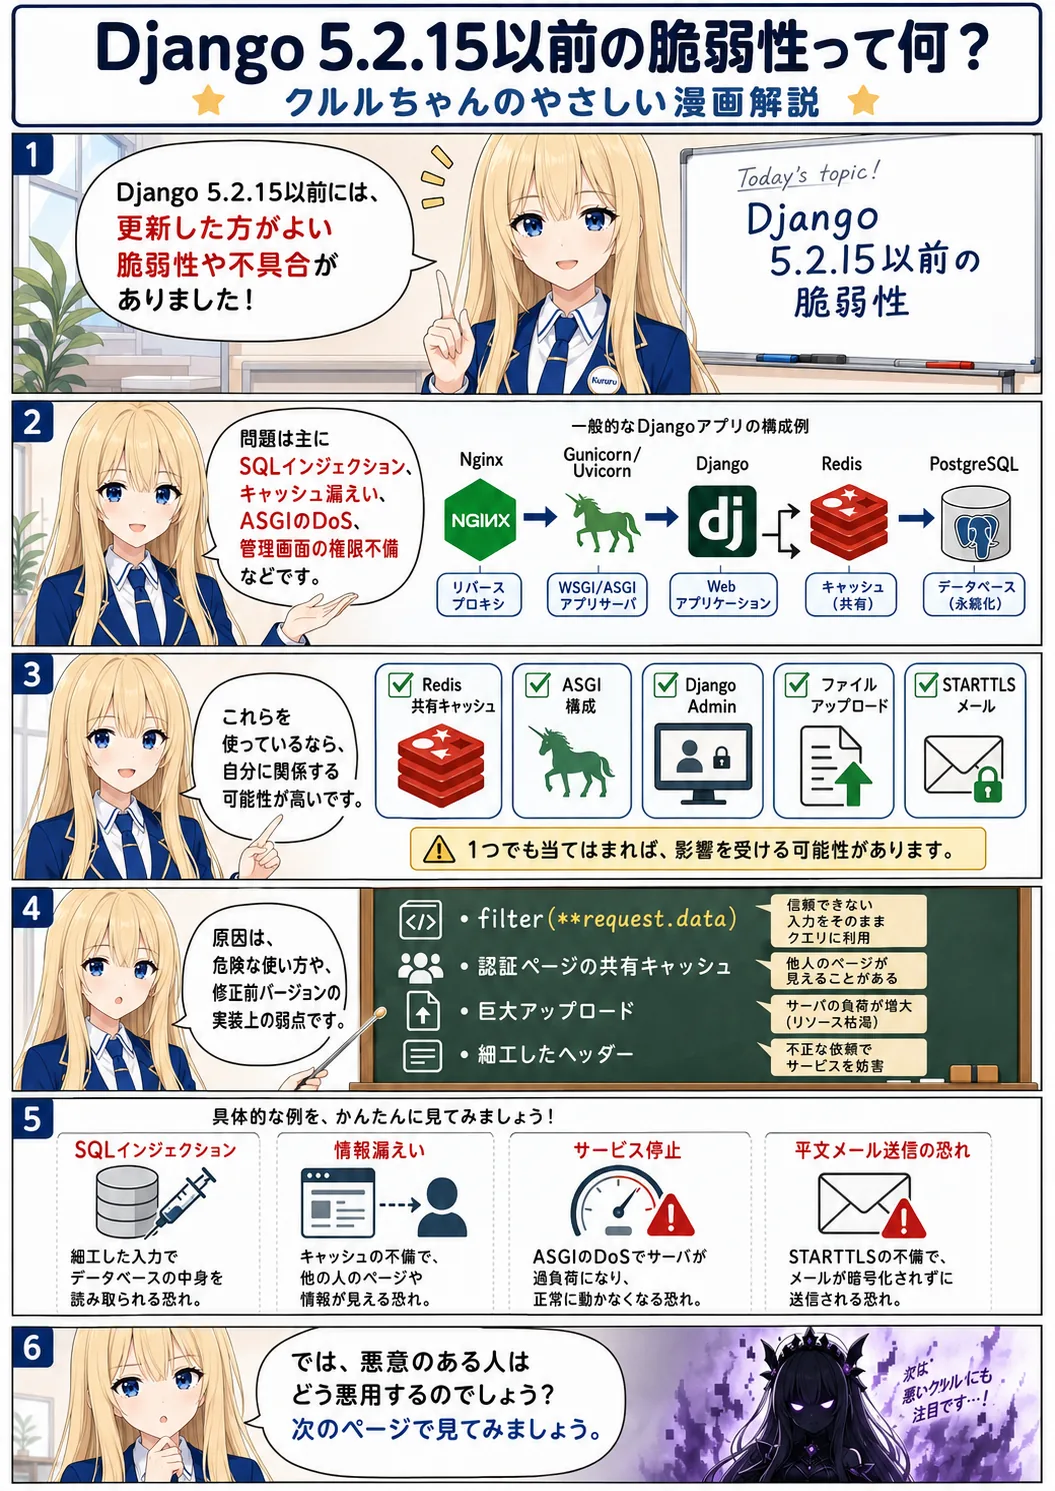
Django 5.2.15以前の脆弱性と重大バグを解説――SQLインジェクション、キャッシュ漏えい、ASGIのDoSに注意

Django 5.2.15以前の脆弱性と重大バグを解説――SQLインジェクション、キャッシュ漏えい、ASGIのDoSに注意

Django 5.2.15以前には、SQLインジェクション、ASGIリクエストによるDoS、Redis共有キャッシュからの情報漏えい、セッション固定、Django Adminの権限検証不備などが存在します。本記事では、影響を受ける構成、確認コマンド、Django 5.2.16への安全な更新方法、更新後の動作確認、WAF・IPS・EDRによる補助対策を実務向けに解説します。

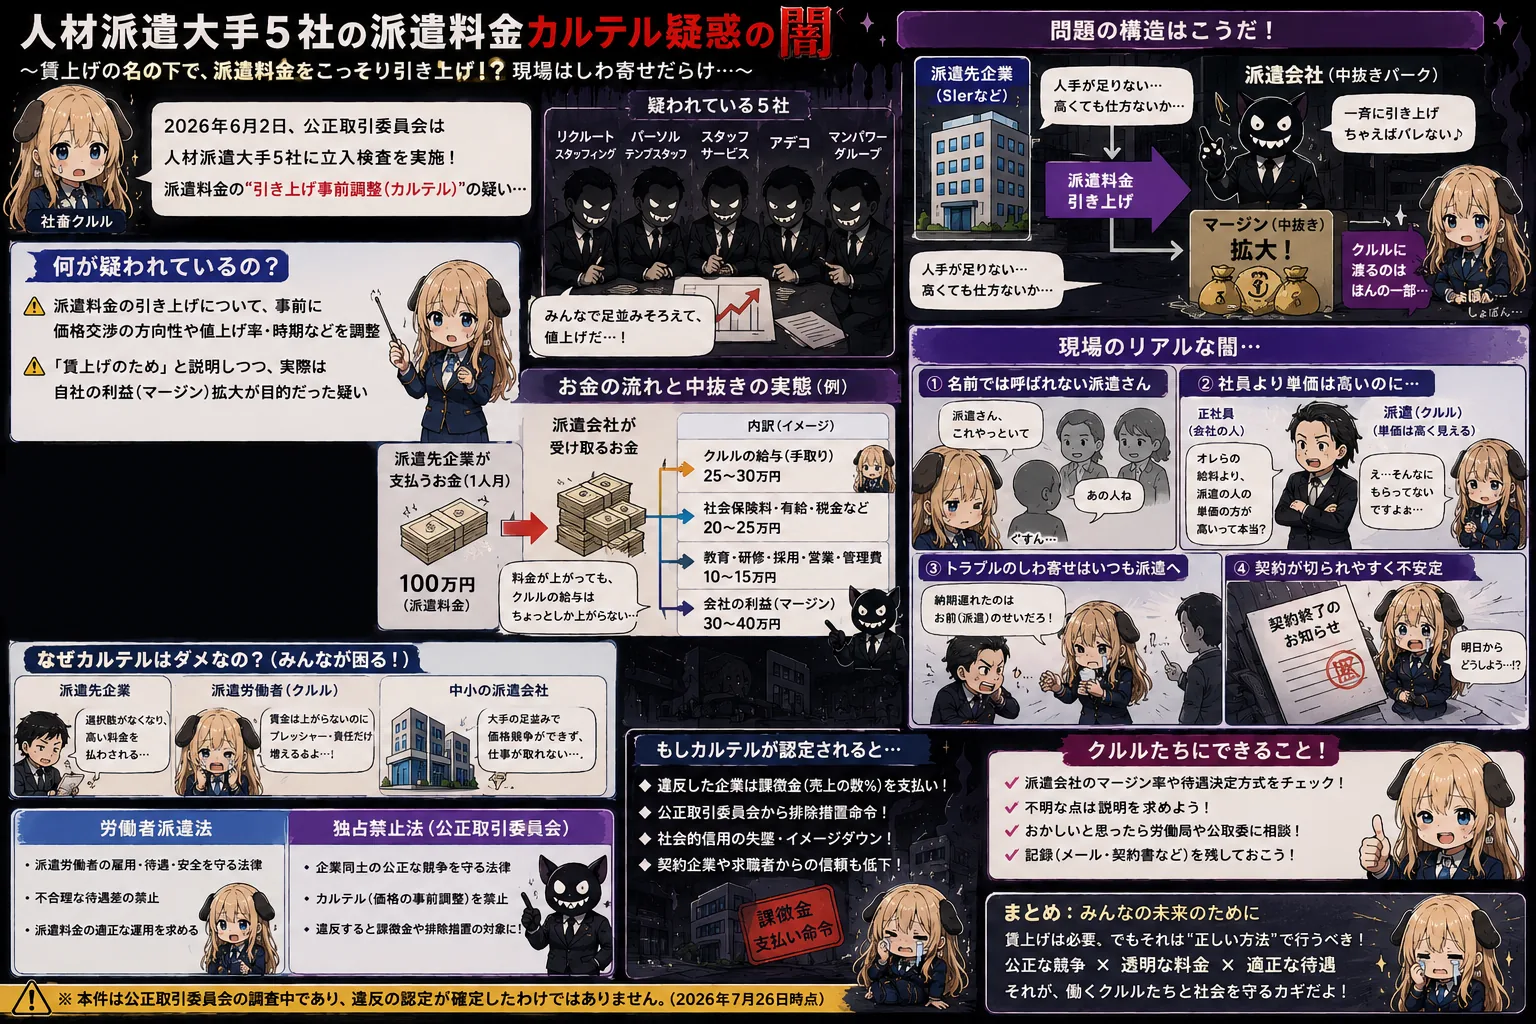
人材派遣大手5社に公取委が立入検査――派遣料金カルテル疑惑と労働者派遣法の関係を解説

人材派遣大手5社に公取委が立入検査――派遣料金カルテル疑惑と労働者派遣法の関係を解説

2026年6月2日、公正取引委員会は派遣料金の引き上げを調整した疑いで、人材派遣大手各社に立入検査を行いました。料金の値上げ自体は違法ではなく、競合会社同士で価格や交渉方針を調整したかが焦点です。本記事では、労働者派遣法と独占禁止法の違い、派遣料金と給与の関係、マージン率の正しい見方を解説します。