スケーラビリティの解説(AWS認定クラウドプラクティショナーシラバス用語)
スケーラビリティとは スケーラビリティ(Scalability:拡張性)とは、システムに対する負荷(トラフィックやデータ量、処理要求)が増大した際に、システムがその要求に合わせてリソース(処理能力)を拡張し、パフォーマンスの低下や停止を起こすことなく正常に処理し続けられる能力のことです。 クラウドコンピューティングにおける最大のメリットの一つであり、システム設計において極めて重要な概念です。 ス...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
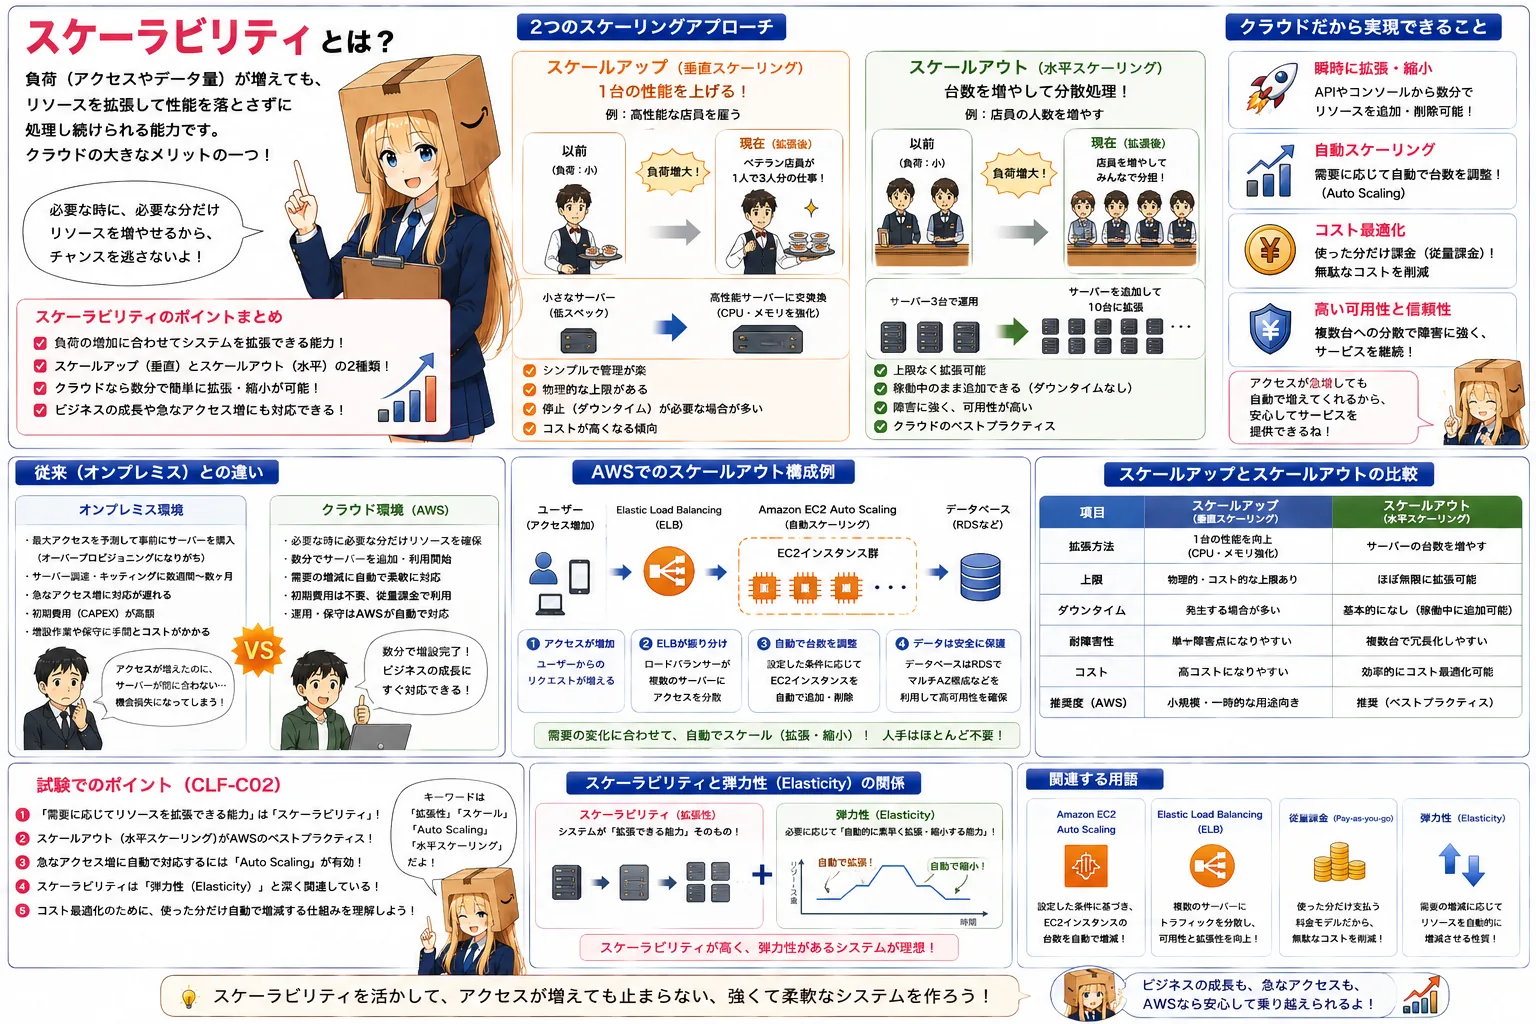
スケーラビリティとは スケーラビリティ(Scalability:拡張性)とは、システムに対する負荷(トラフィックやデータ量、処理要求)が増大した際に、システムがその要求に合わせてリソース(処理能力)を拡張し、パフォーマンスの低下や停止を起こすことなく正常に処理し続けられる能力のことです。 クラウドコンピューティングにおける最大のメリットの一つであり、システム設計において極めて重要な概念です。 ス...
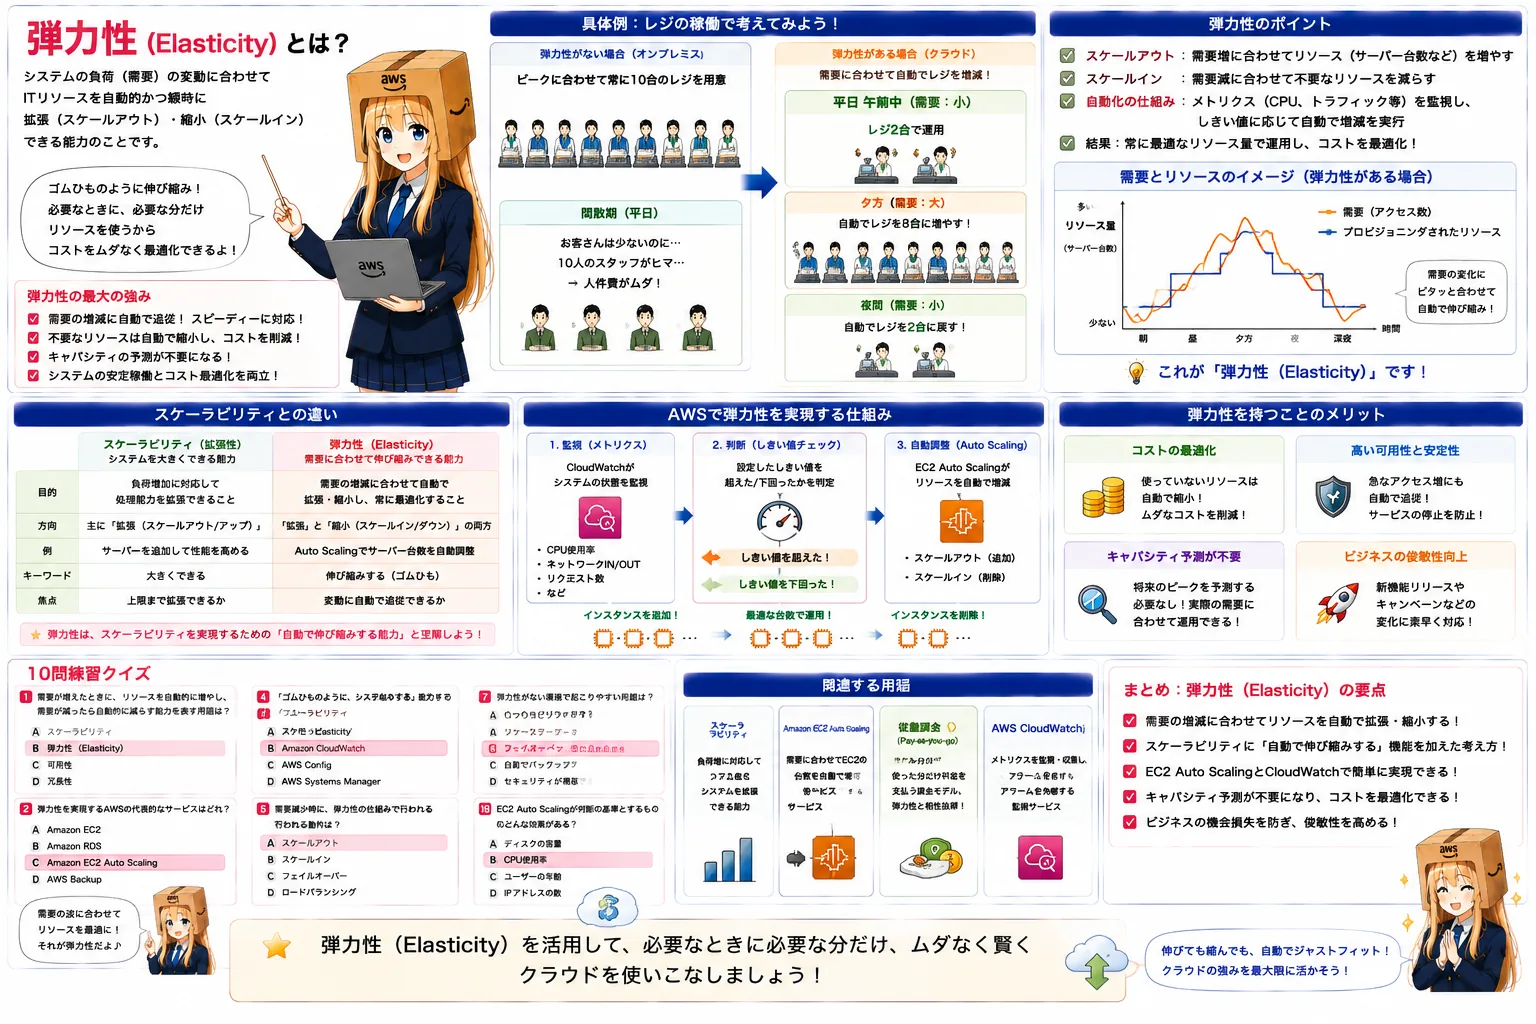
弾力性とは 弾力性(Elasticity:エラスティシティ)とは、クラウドコンピューティングにおいて、システムの負荷( need )の変動に合わせて、ITリソース(サーバーの台数や処理能力)を「自動的かつ瞬時に、拡張および縮小できる能力」のことです。 スケーラビリティ(拡張性)が主に「負荷増加時にシステムを大きくできる能力」に焦点を当てているのに対し、弾力性は「ゴムひものように伸び縮みする」とい...
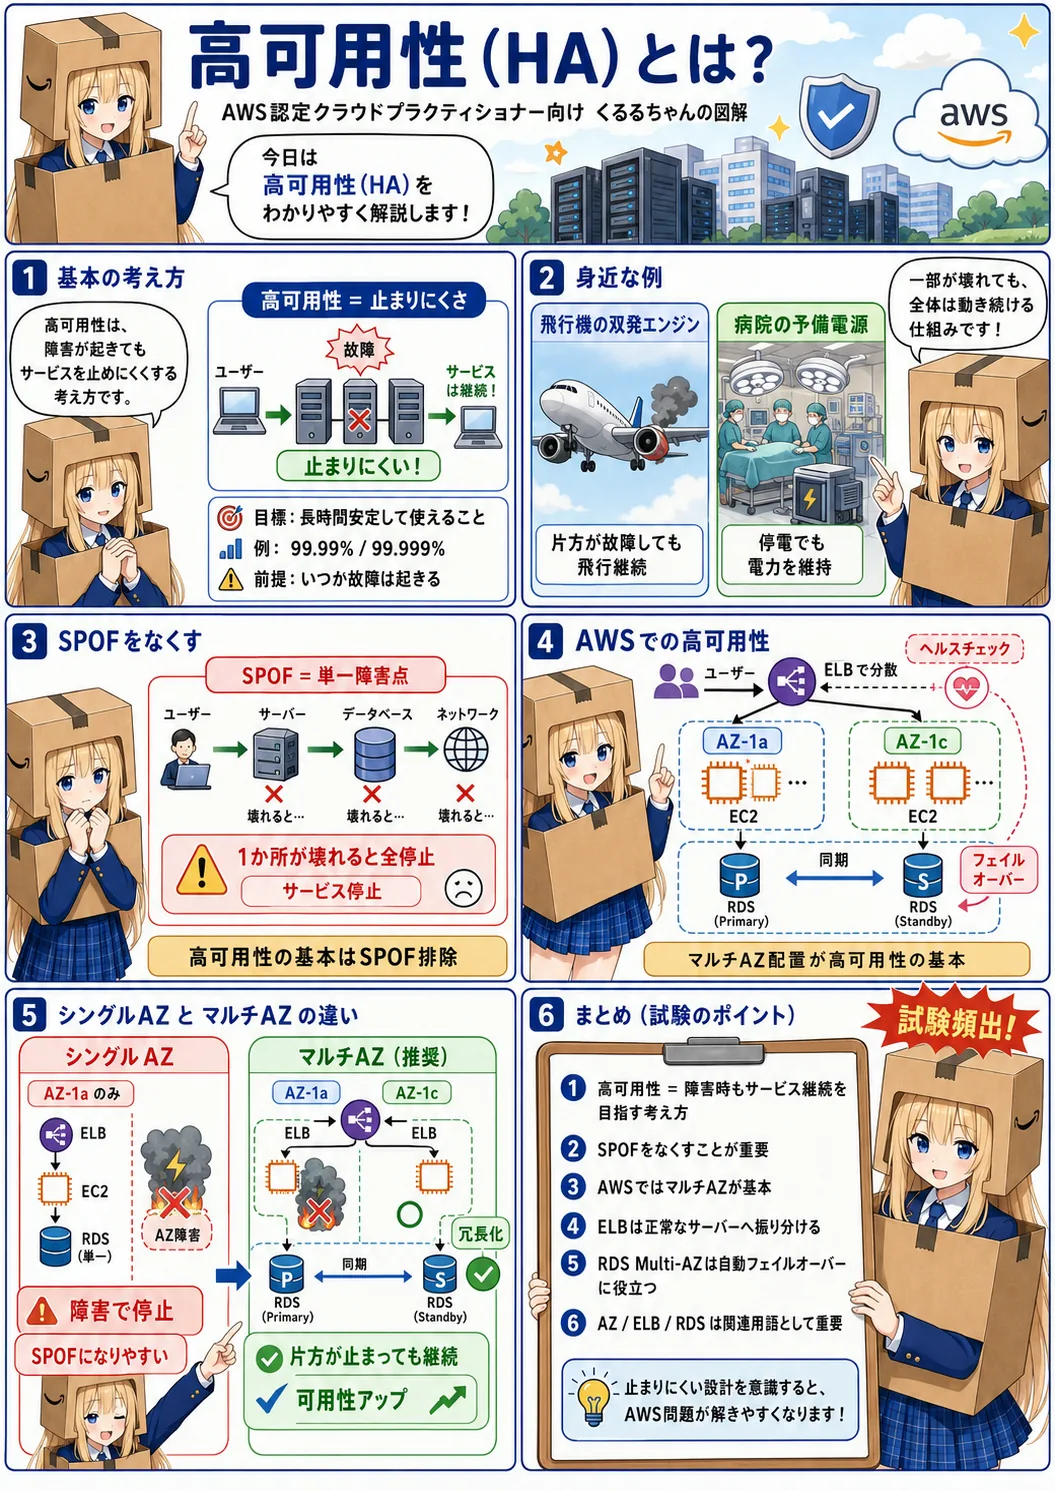
高可用性とは 高可用性(High Availability:HA)とは、システムやサービスが障害や異常事態に直面しても、停止することなく長期間にわたって継続して正常に稼働し続ける能力のことです。 ITインフラにおいて「可用性(Availability)」とはシステムが利用可能な状態を維持している度合いを指し、これを極めて高い水準(例えば年間稼働率99.99%や99.999%など)で維持する設計や...
俊敏性とは 俊敏性(Agility:アジリティ)とは、企業がビジネス環境の変化、顧客の要望、あるいは新しいアイデアに対して、ITリソースを迅速に展開し、スピーディーに対応・実験・イノベーションを起こすことができる能力のことです。 クラウドコンピューティングが企業にもたらす最大の非機能的メリットの一つとされています。 従来型のIT環境(オンプレミス)では、新しいプロジェクトを始めるために数週間から...
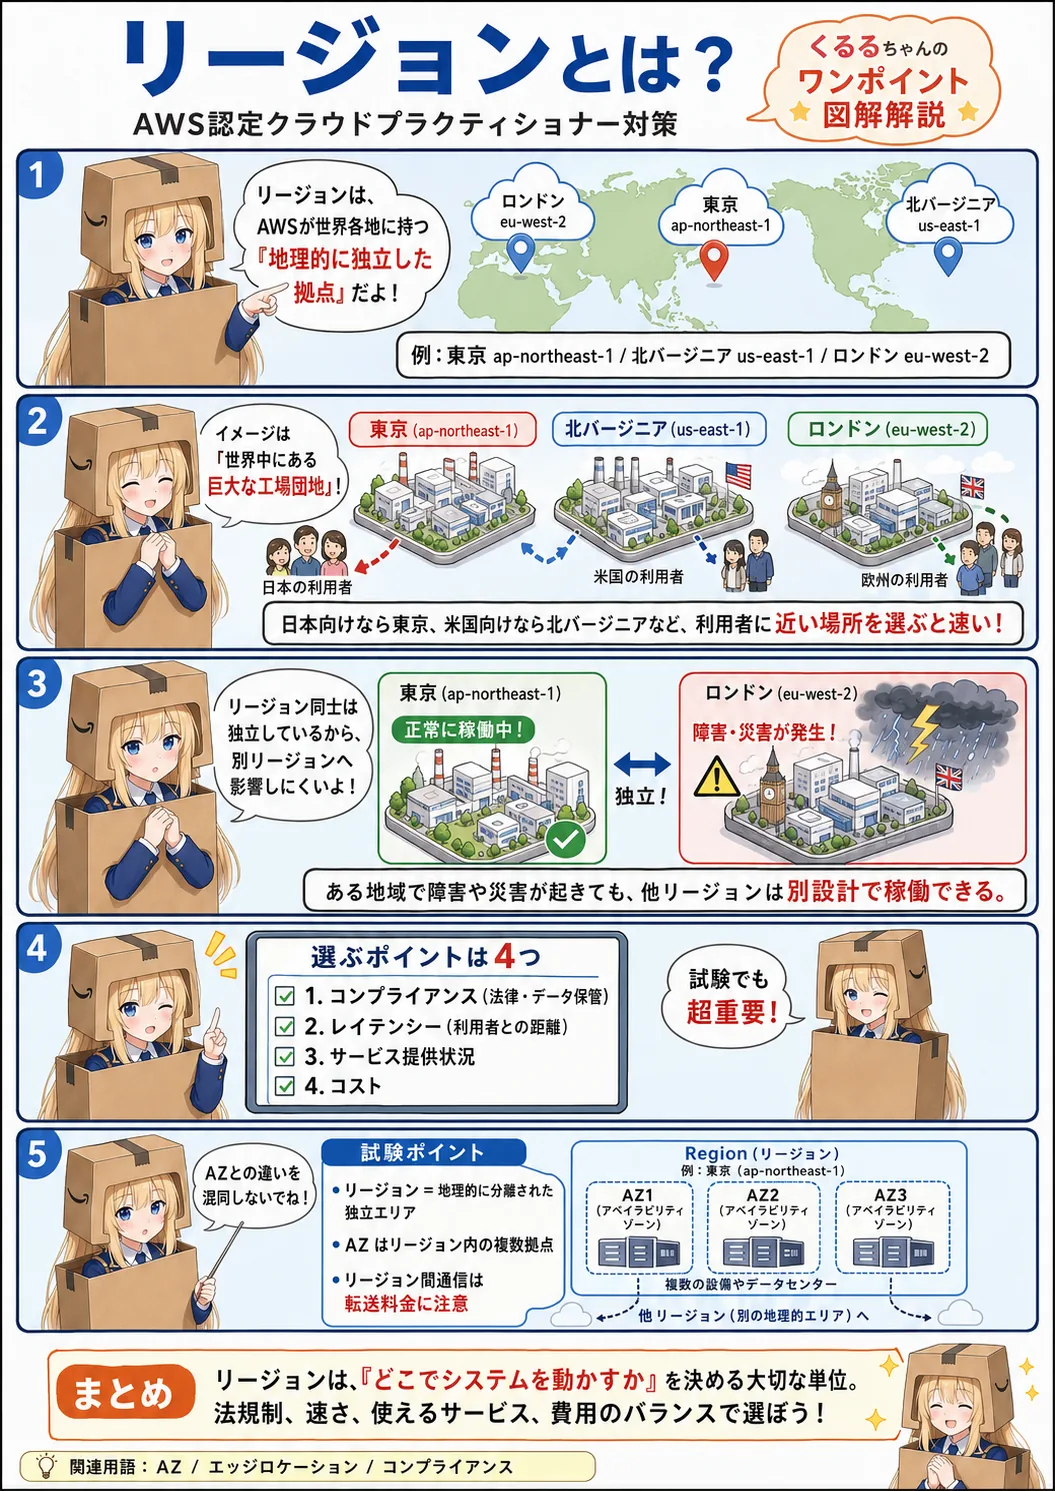
リージョンとは リージョン(Region:AWSリージョン)とは、AWSがクラウドコンピューティングのリソースを提供するために世界各地に設けている、物理的に完全に独立した「地理的な領域」のことです。 例えば、「東京リージョン(ap-northeast-1)」や「北バージニアリージョン(us-east-1)」「ロンドンリージョン(eu-west-2)」など、世界中の主要な国や都市圏に多数配置されて...
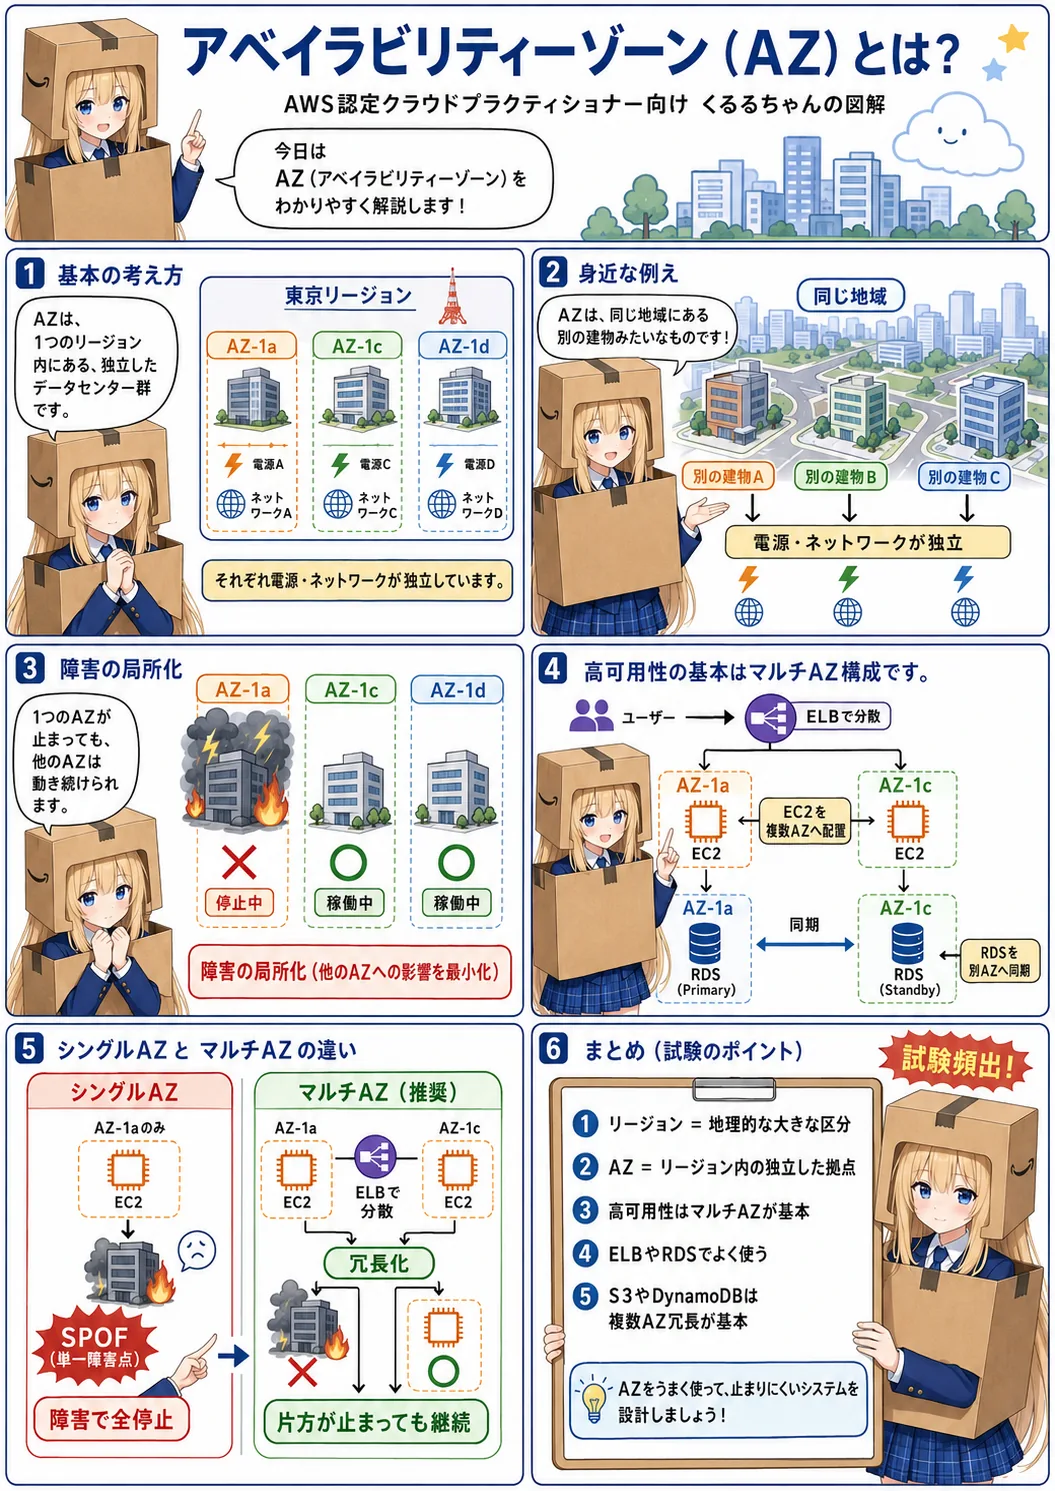
アベイラビリティーゾーンとは アベイラビリティーゾーン(Availability Zone:AZ)とは、1つのAWSリージョン内に存在する、物理的・論理的に完全に独立した「データセンターの集合体(1つ以上のデータセンターで構成)」のことです。 各リージョンには、最低3つ(一部の古いリージョンでは2つ)のアベイラビリティーゾーンが含まれています。 例えば、東京リージョン内には「ap-northea...
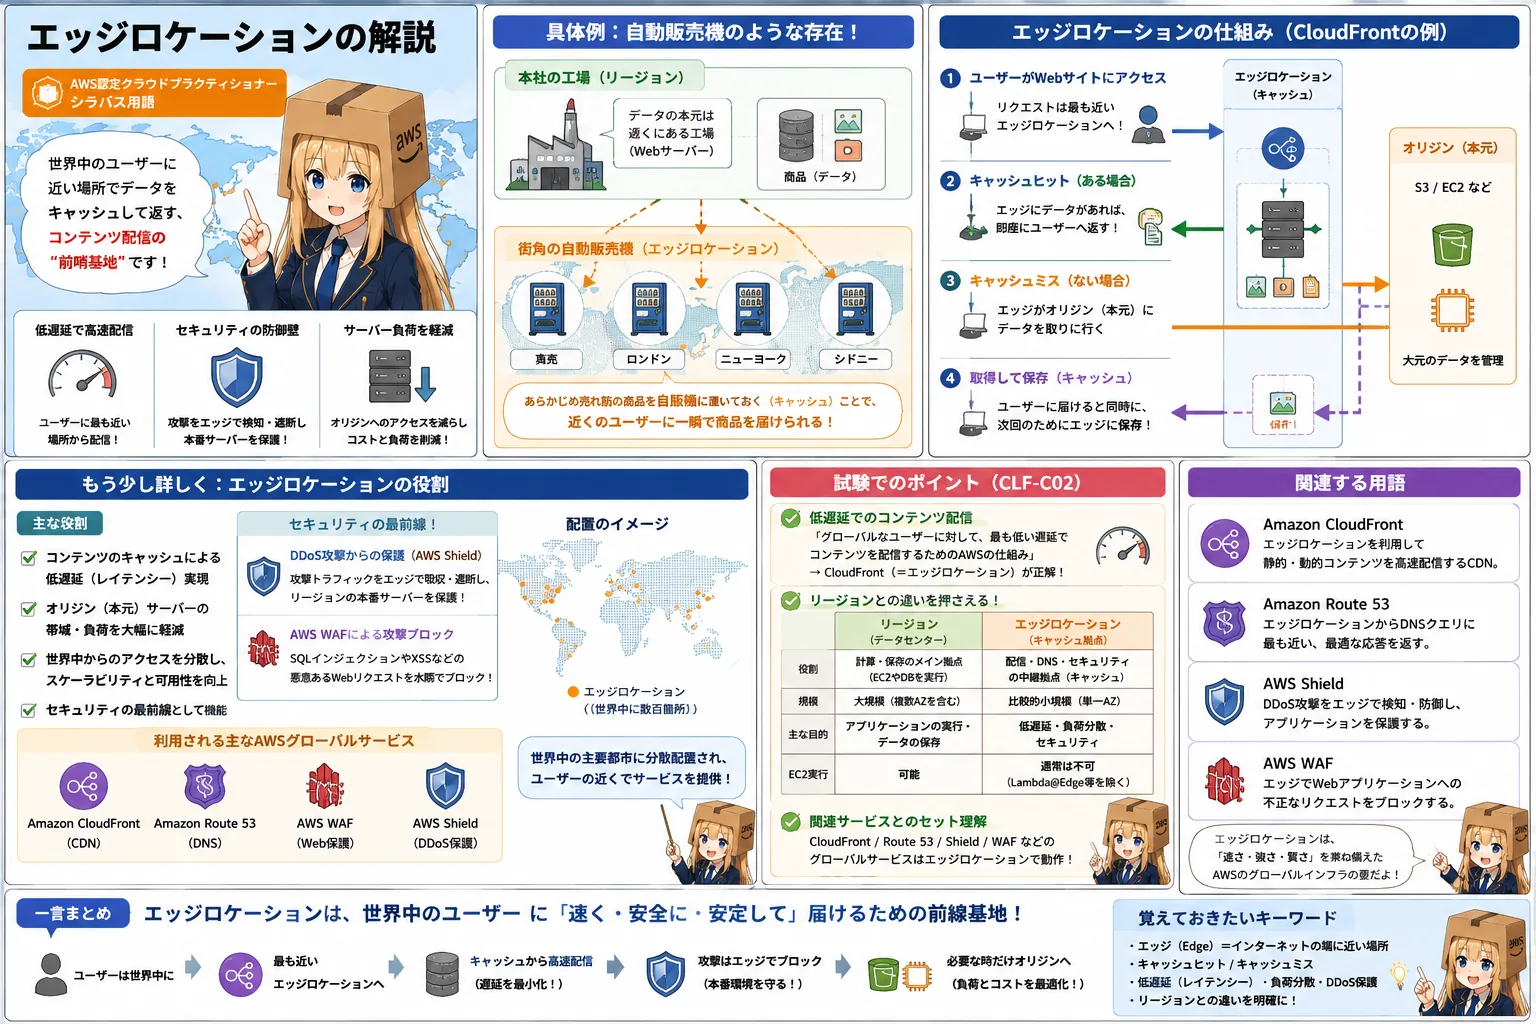
エッジロケーションとは エッジロケーション(Edge Location)とは、AWSが世界中の主要な都市圏に数百箇所配置している、コンテンツの配信速度を向上させるための「キャッシュサーバー(中継基地)を設置した物理拠点」のことです。 AWSリージョン(データセンターが集中する巨大拠点)とは完全に独立しており、インターネットを利用する一般ユーザーにより近いネットワークの「端(エッジ)」に配置されて...
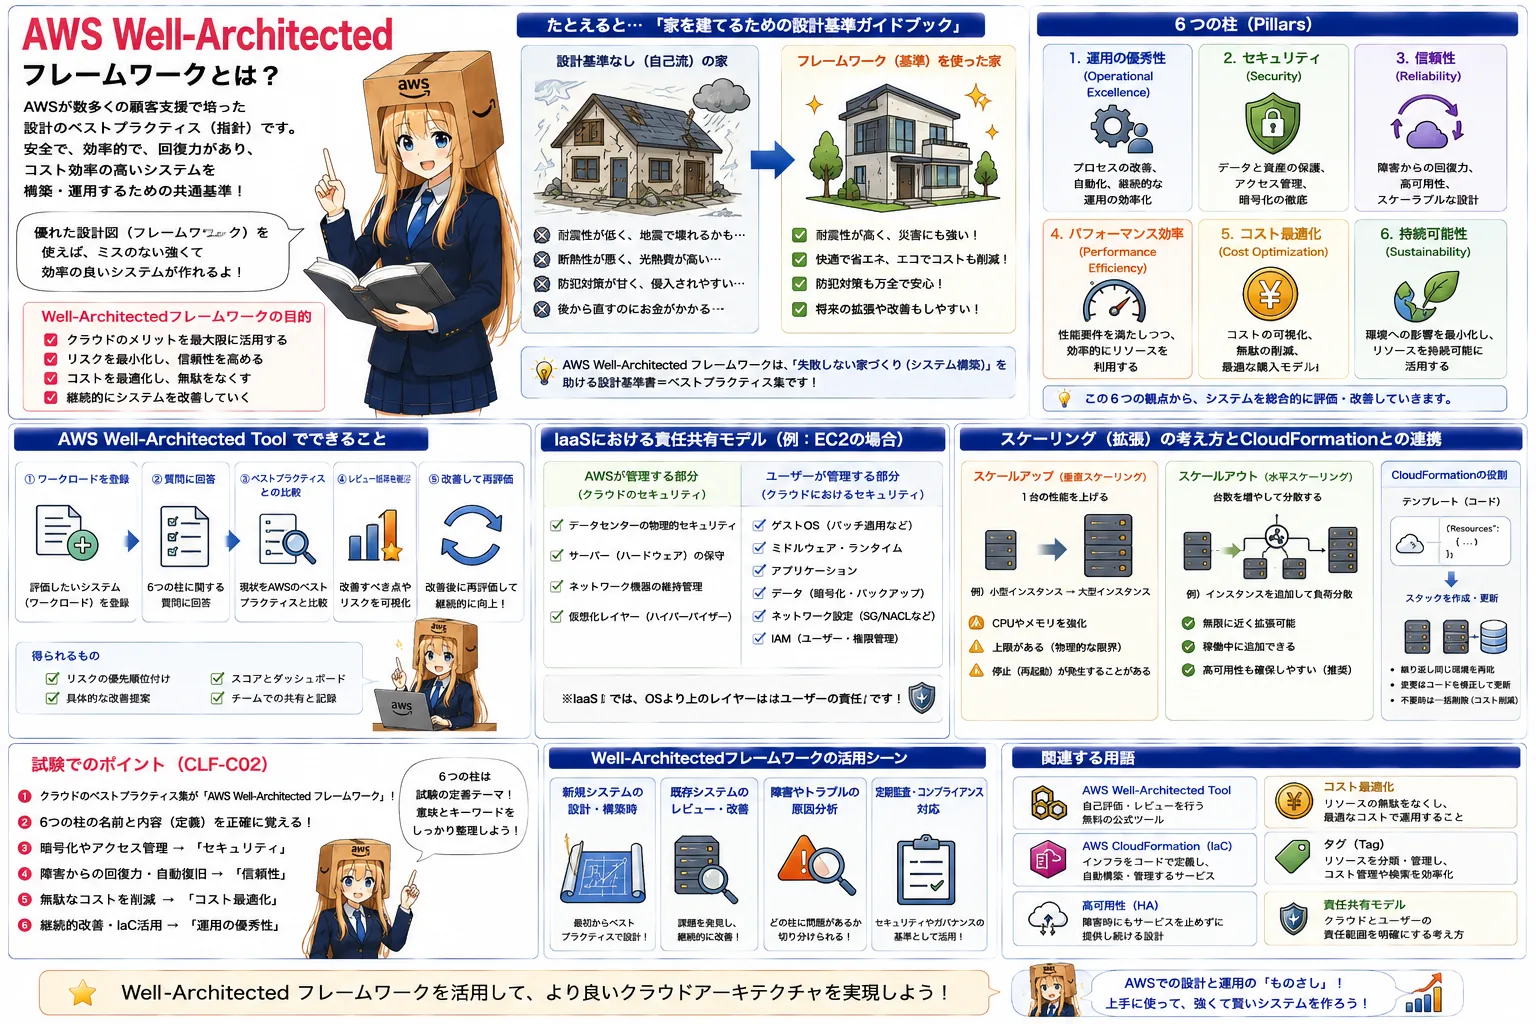
AWS Well-Architectedフレームワークとは AWS Well-Architectedフレームワーク(ウェル・アーキテクテッド・フレームワーク)とは、AWSが長年にわたり数多くの顧客のシステム構築を支援する中で培った経験とノウハウを凝縮した、「クラウドでシステムを構築・運用するためのベストプラクティス(設計の指針・共通の評価基準)」です。 「安全で、効率的で、回復力があり、コスト効...
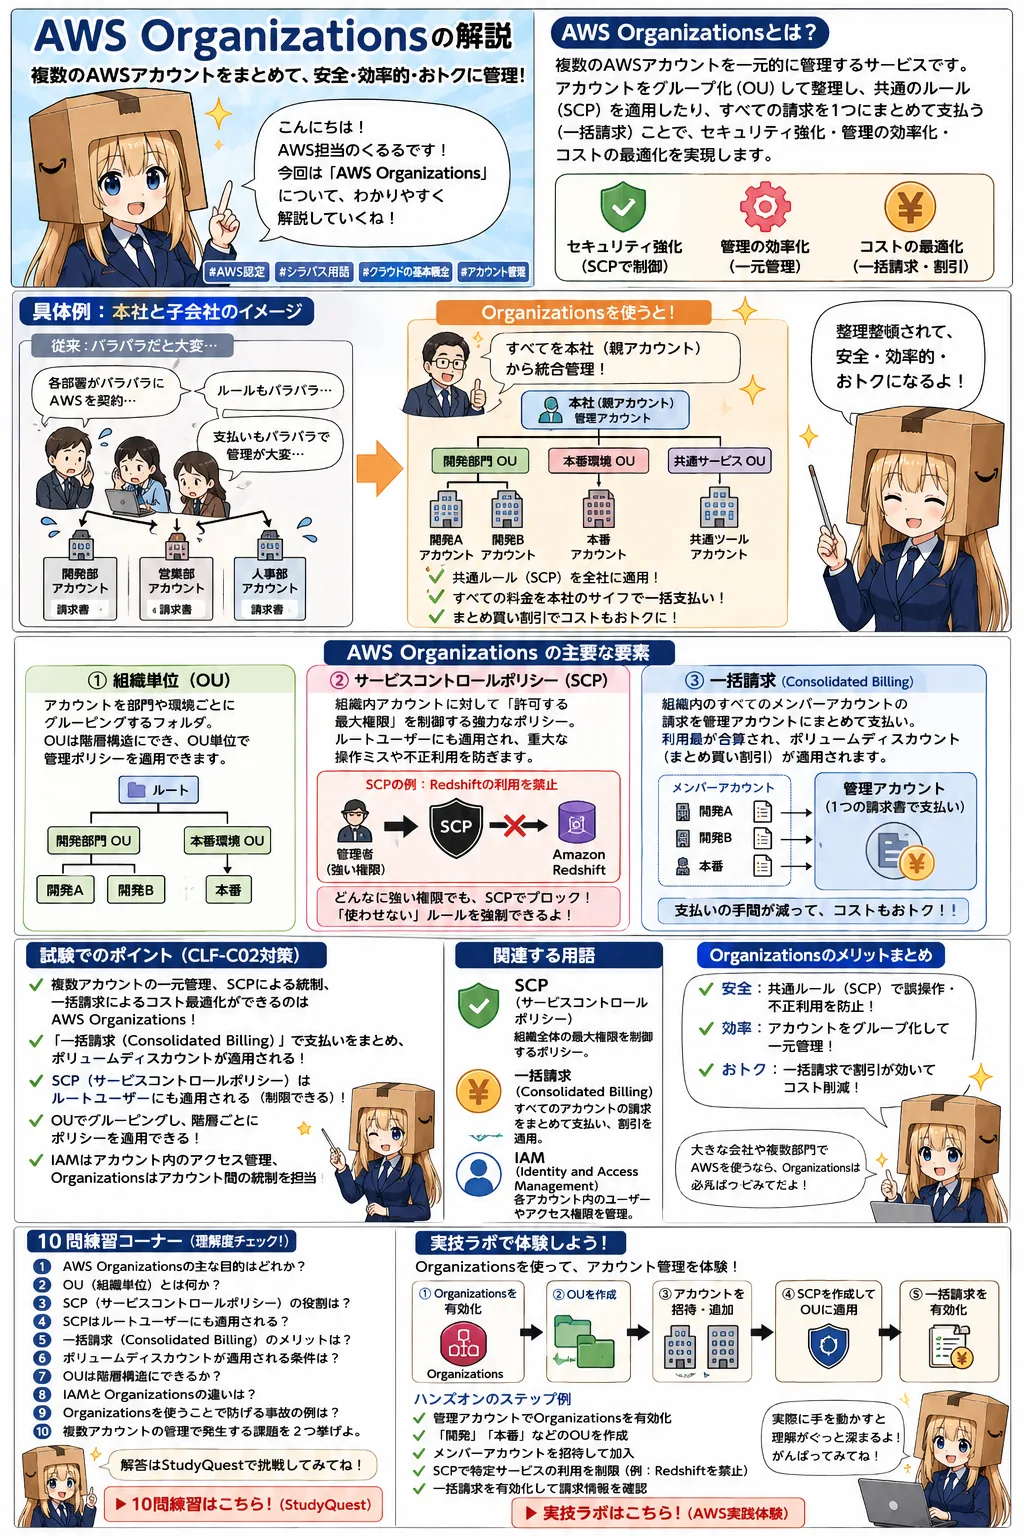
AWS Organizationsとは AWS Organizations(エーダブリューエス オーガニゼーションズ)とは、企業内の複数のAWSアカウントを一元的に統合管理し、管理作業の効率化、セキュリティの強化、およびコストの最適化を実現するためのアカウント管理サービスです。 企業規模が大きくなると、開発部、営業部、人事部などの部門ごと、あるいは開発環境、ステージング環境、本番環境といった環境...
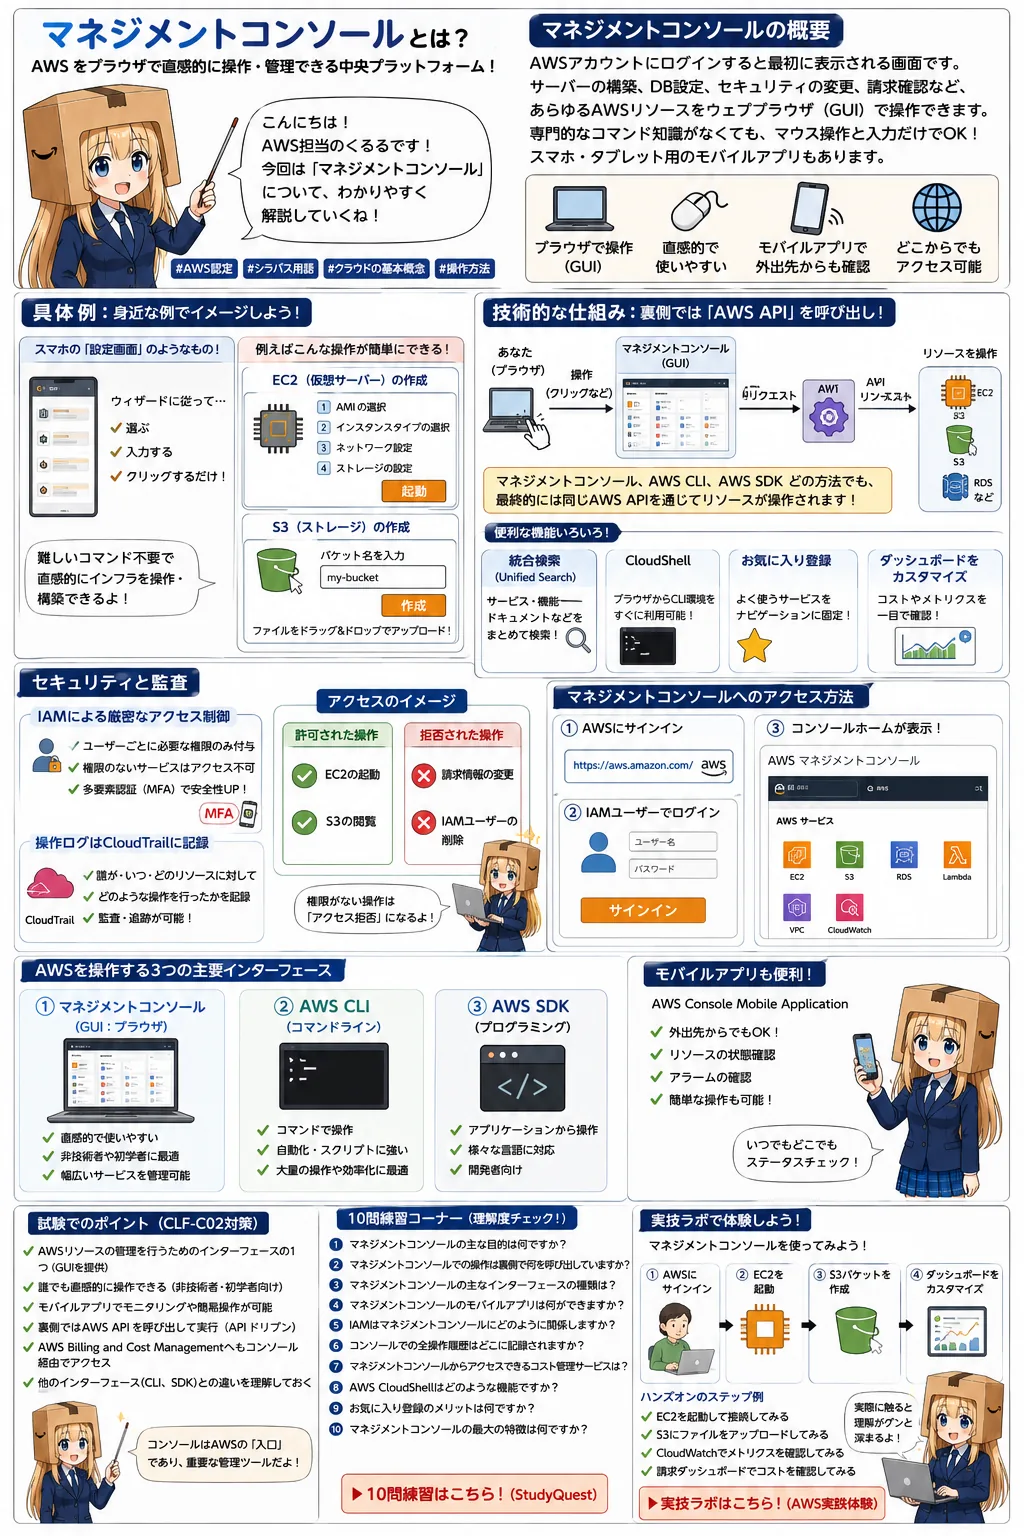
マネジメントコンソールとは AWSマネジメントコンソール(AWS Management Console)とは、AWSの幅広いサービス群をウェブブラウザ上から視覚的(GUI:グラフィカル・ユーザー・インターフェース)に操作・管理するための中央プラットフォームです。AWSアカウントへのログイン後、最初に表示される画面であり、ここからサーバーの構築、データベースの設定、セキュリティルールの変更、請求状況...
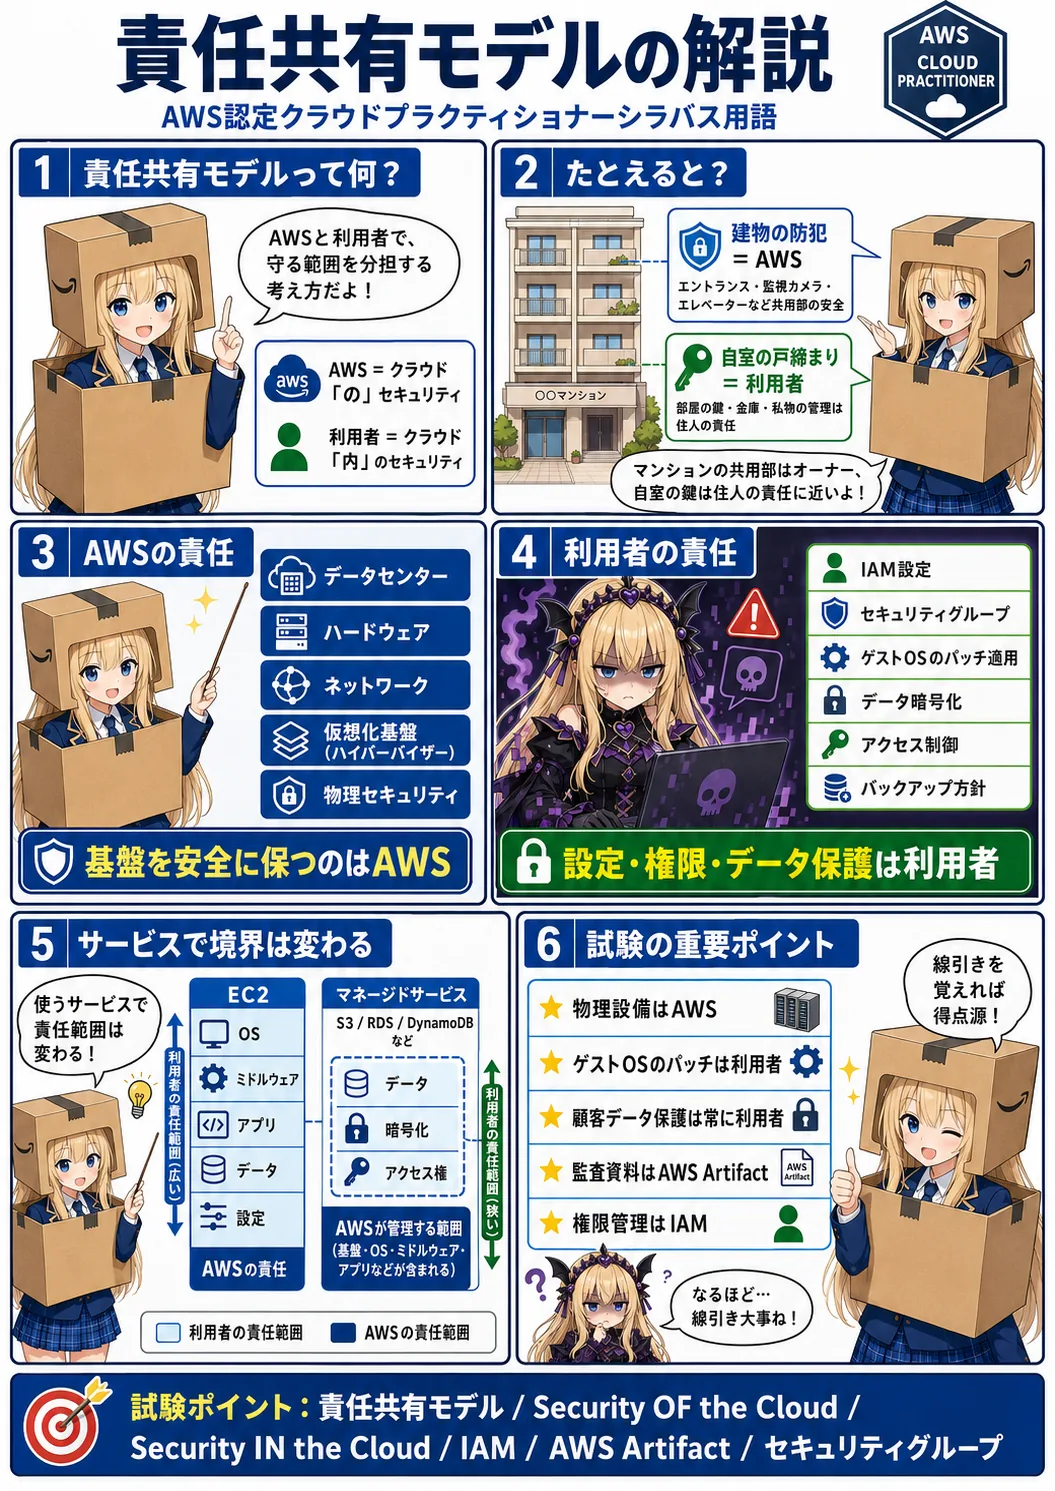
責任共有モデルとは 責任共有モデル(Shared Responsibility Model)とは、AWS環境においてセキュリティとコンプライアンスを維持するために、AWS側とお客様(ユーザー)側の双方が担うべき責任の範囲を明確に定義した基本的な考え方です。クラウドのセキュリティは、AWSがすべてを完璧に守ってくれるわけではなく、利用するサービスやリソースに応じて、ユーザー自身が適切な設定や管理を行...
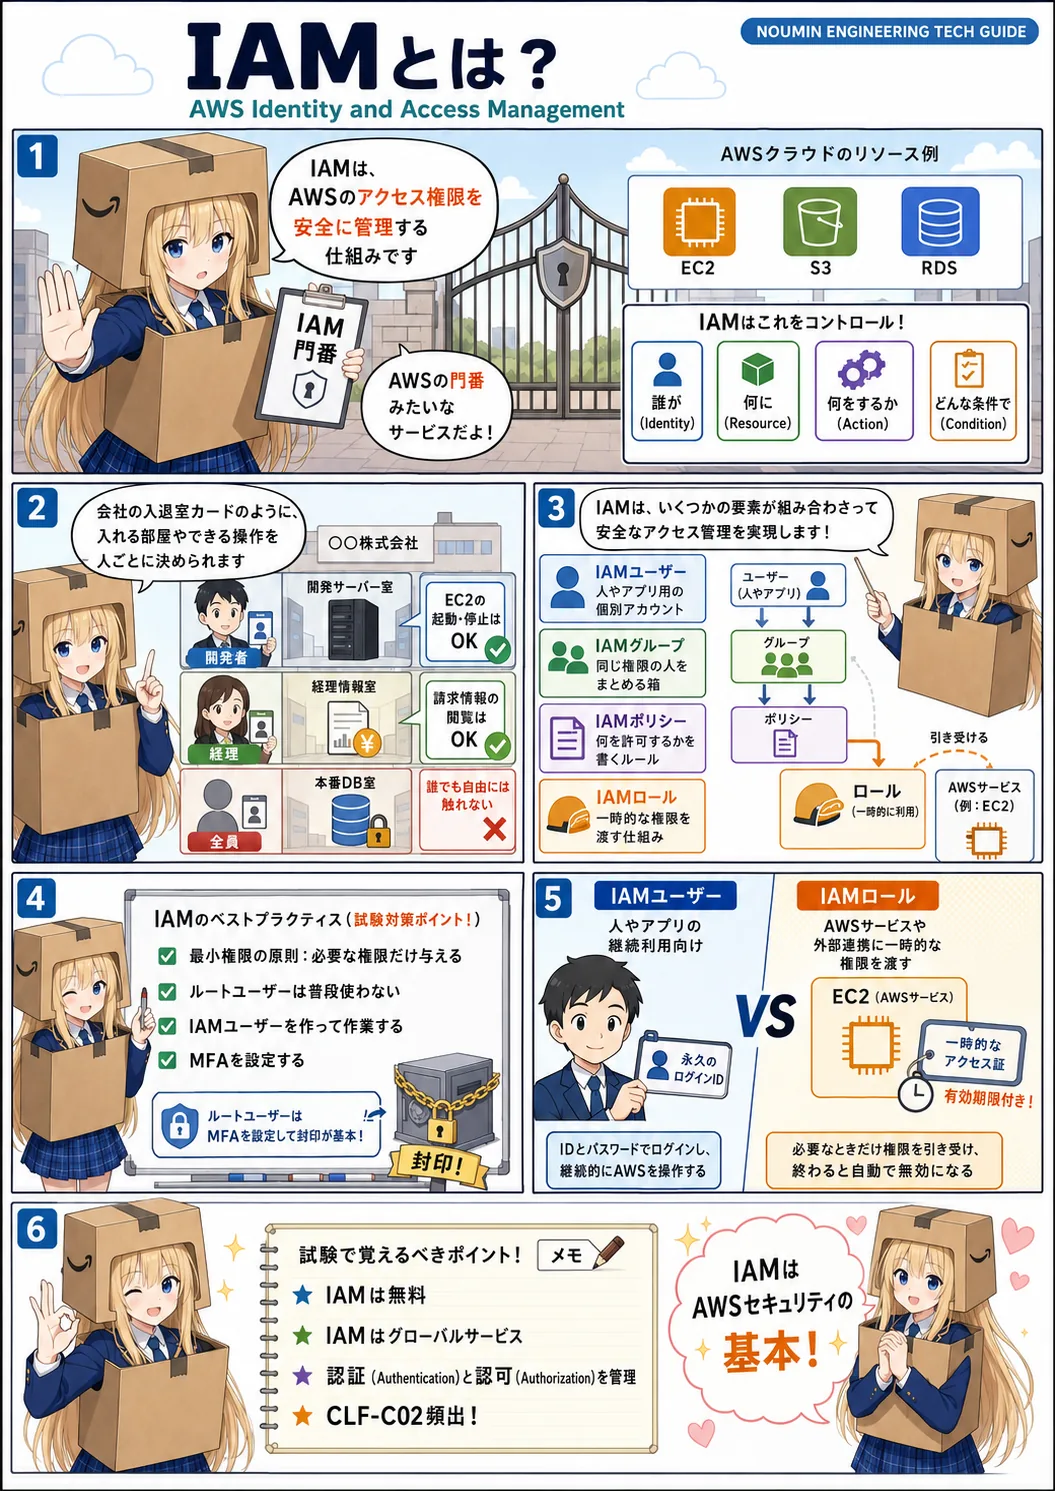
IAMとは IAM(アイアム:AWS Identity and Access Management)とは、AWS内のリソースに対するアクセス権限を安全に、かつきめ細かく一元管理するためのグローバルサービスです。AWS環境において「誰が(Identity)」「どのAWSリソースに対して(Resource)」「どのような操作を(Action)」「どのような条件下で(Condition)」実行できるかを...
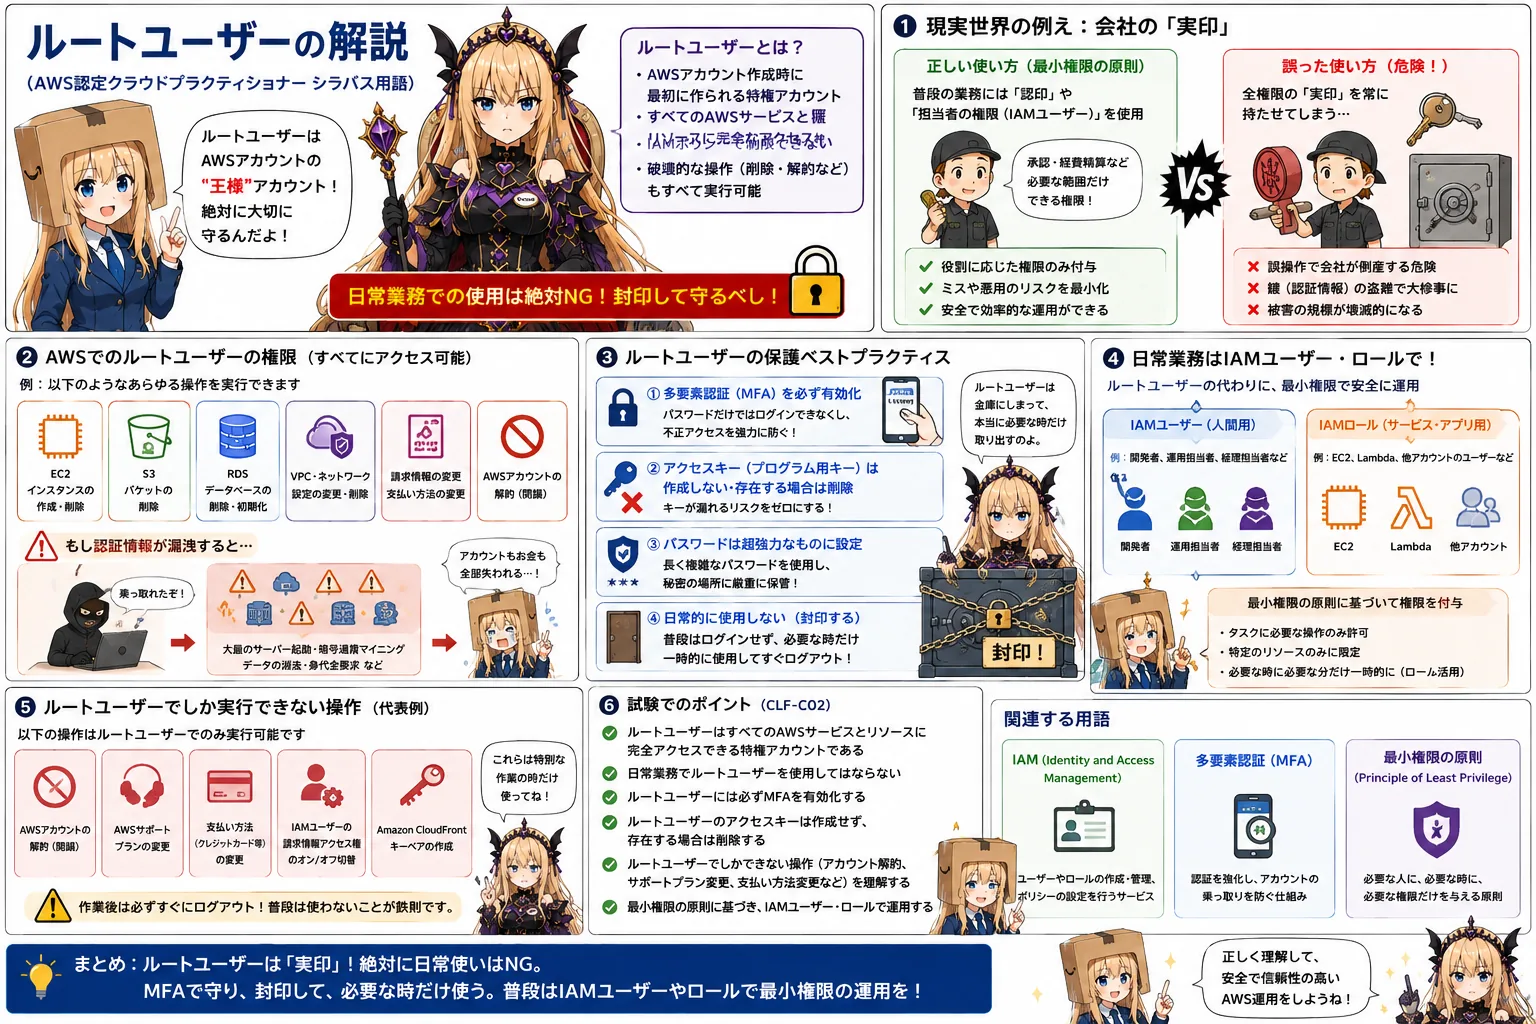
ルートユーザーとは ルートユーザー(AWSアカウントのルートユーザー)とは、AWSアカウントを最初に作成した際に作られる、そのアカウント内のすべてのAWSサービスとリソースに対して「完全かつ無制限のアクセス権限」を持つ特権アカウントのことです。アカウント作成時に登録したメールアドレスとパスワードを使用してサインインします。ルートユーザーの権限はIAM(Identity and Access Man...
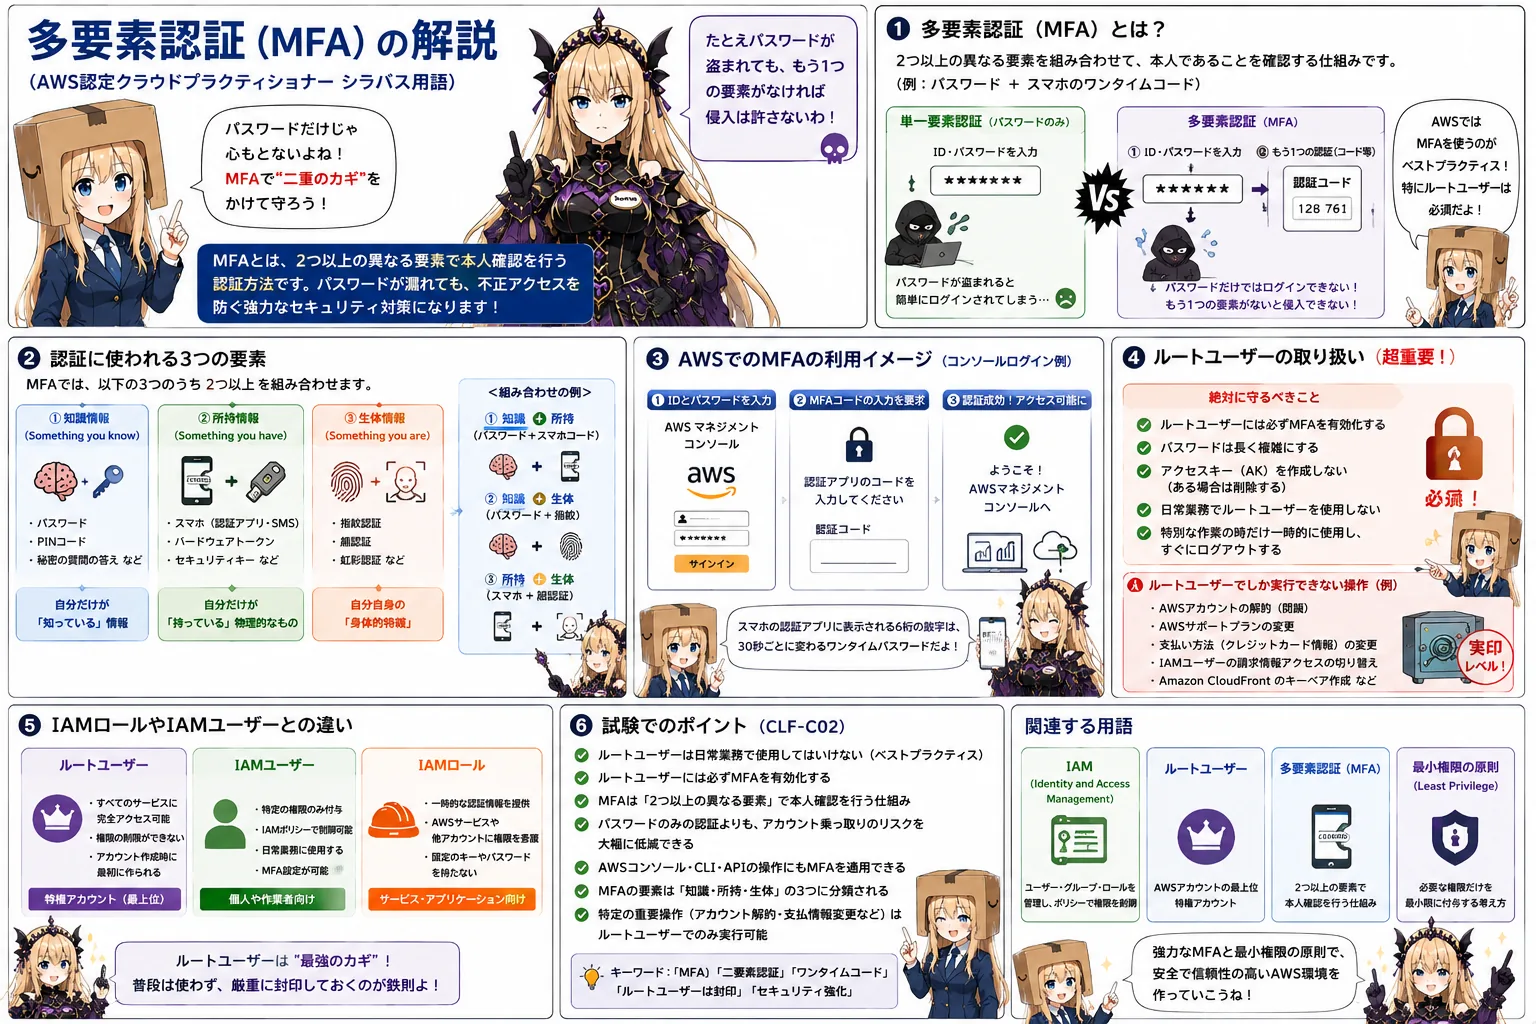
多要素認証とは 多要素認証(MFA:Multi-Factor Authentication)とは、ユーザーがシステムやアカウントにログインする際に、2つ以上の異なる要素を組み合わせて本人確認を行う強力なセキュリティ手法です。従来の「ユーザーIDとパスワード」だけによる認証(単一要素認証)は、パスワードが推測されたり、フィッシング詐欺で盗み出されたりすると、いとも簡単に不正アクセスを許してしまう脆弱...
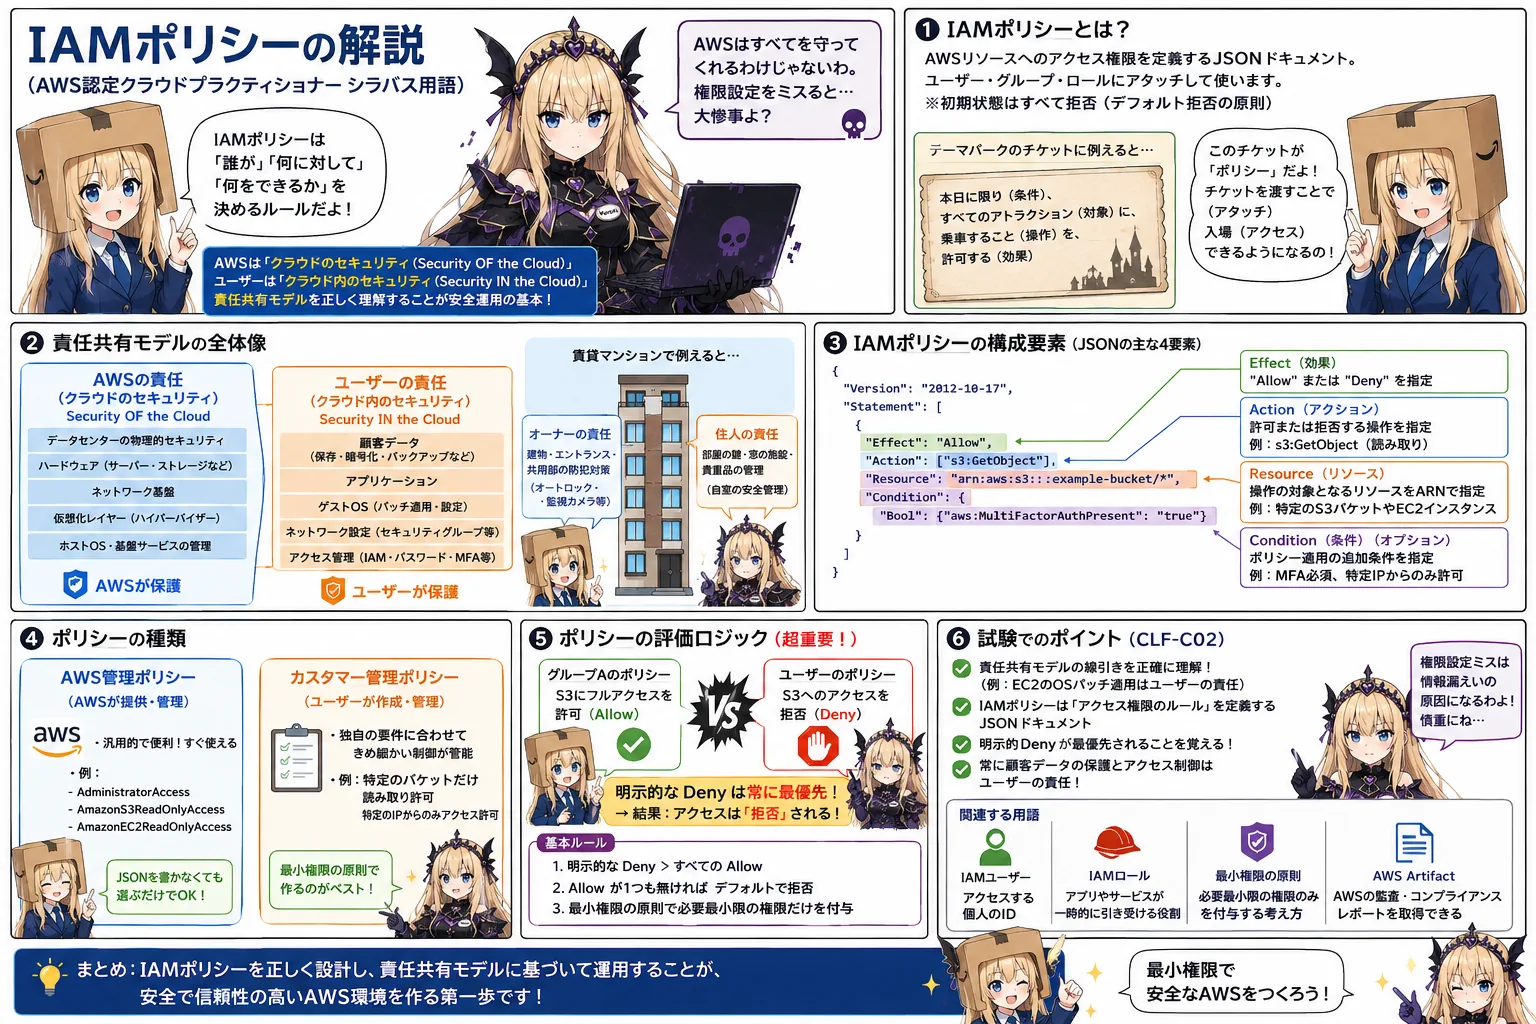
IAMポリシーとは IAMポリシー(IAM Policy)とは、AWSにおいて「どのリソースに対して、どのような操作を、許可する(または拒否する)か」という具体的な権限のルールを定義した設計図(ドキュメント)のことです。JSON(JavaScript Object Notation)というテキスト形式で記述されます。IAMユーザー、IAMグループ、IAMロールといったエンティティ(ID)にこのIA...
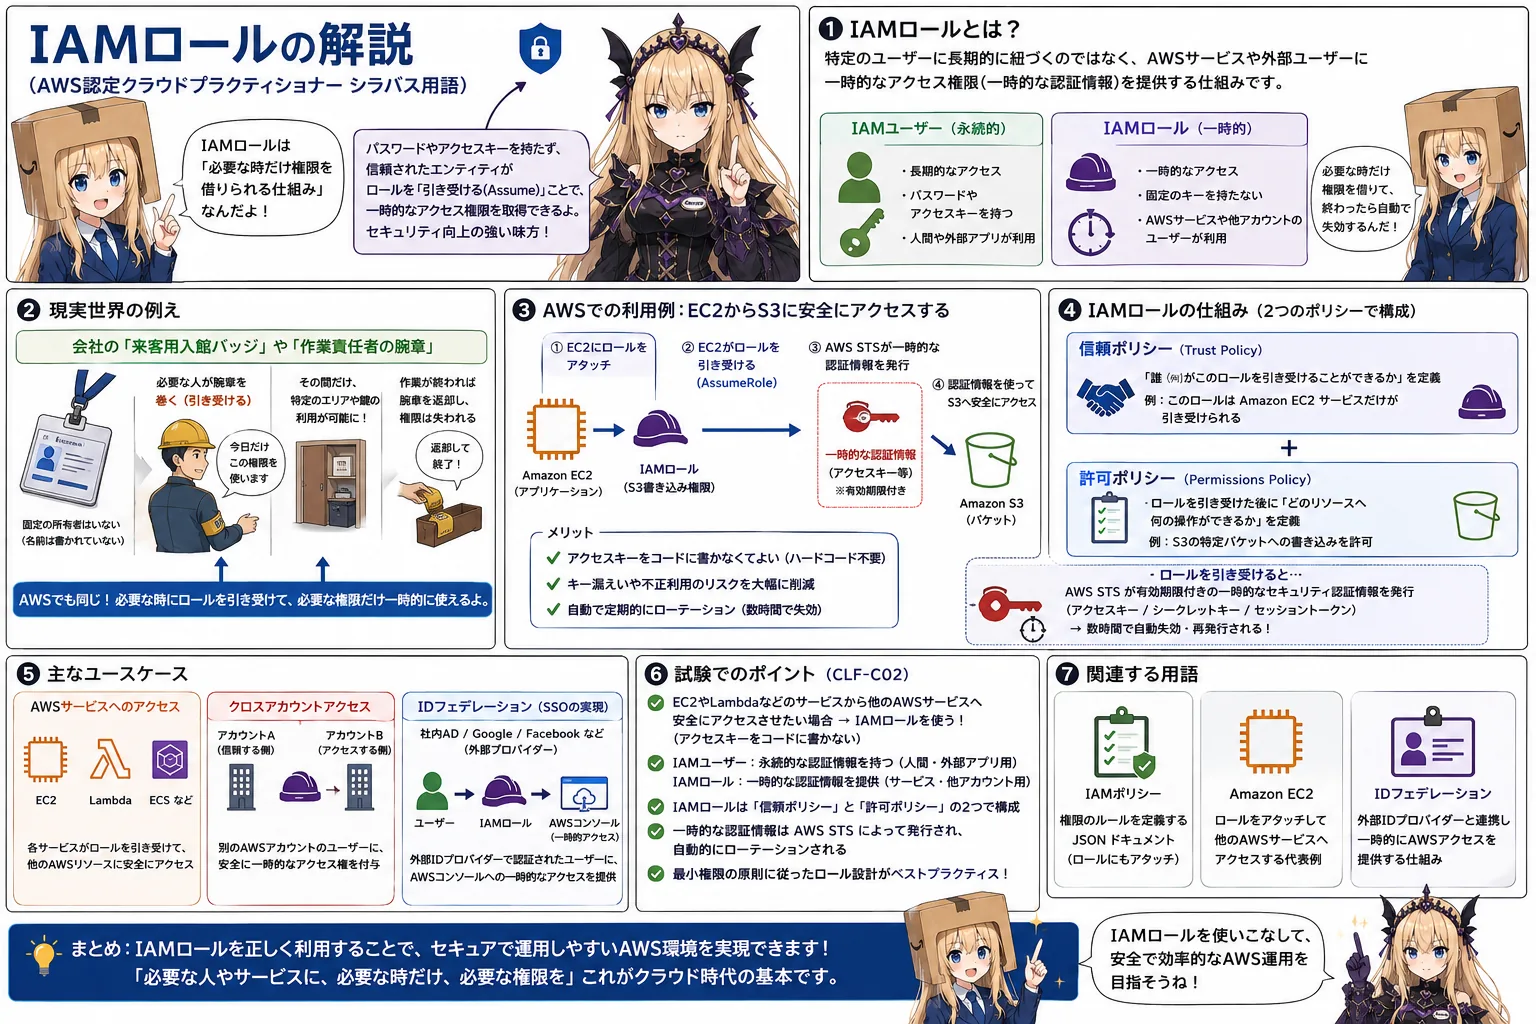
IAMロールとは IAMロール(IAM Role)とは、特定のユーザーやグループに長期間紐づくのではなく、AWSの各種サービスや外部のユーザーに対して「一時的なアクセス権限(一時的な認証情報)」を付与するためのIAMの仕組みです。通常のIAMユーザーが永続的なパスワードやアクセスキーを持っているのに対し、IAMロールは固定のパスワードやキーを持ちません。その代わり、「信頼されたエンティティ(EC2...
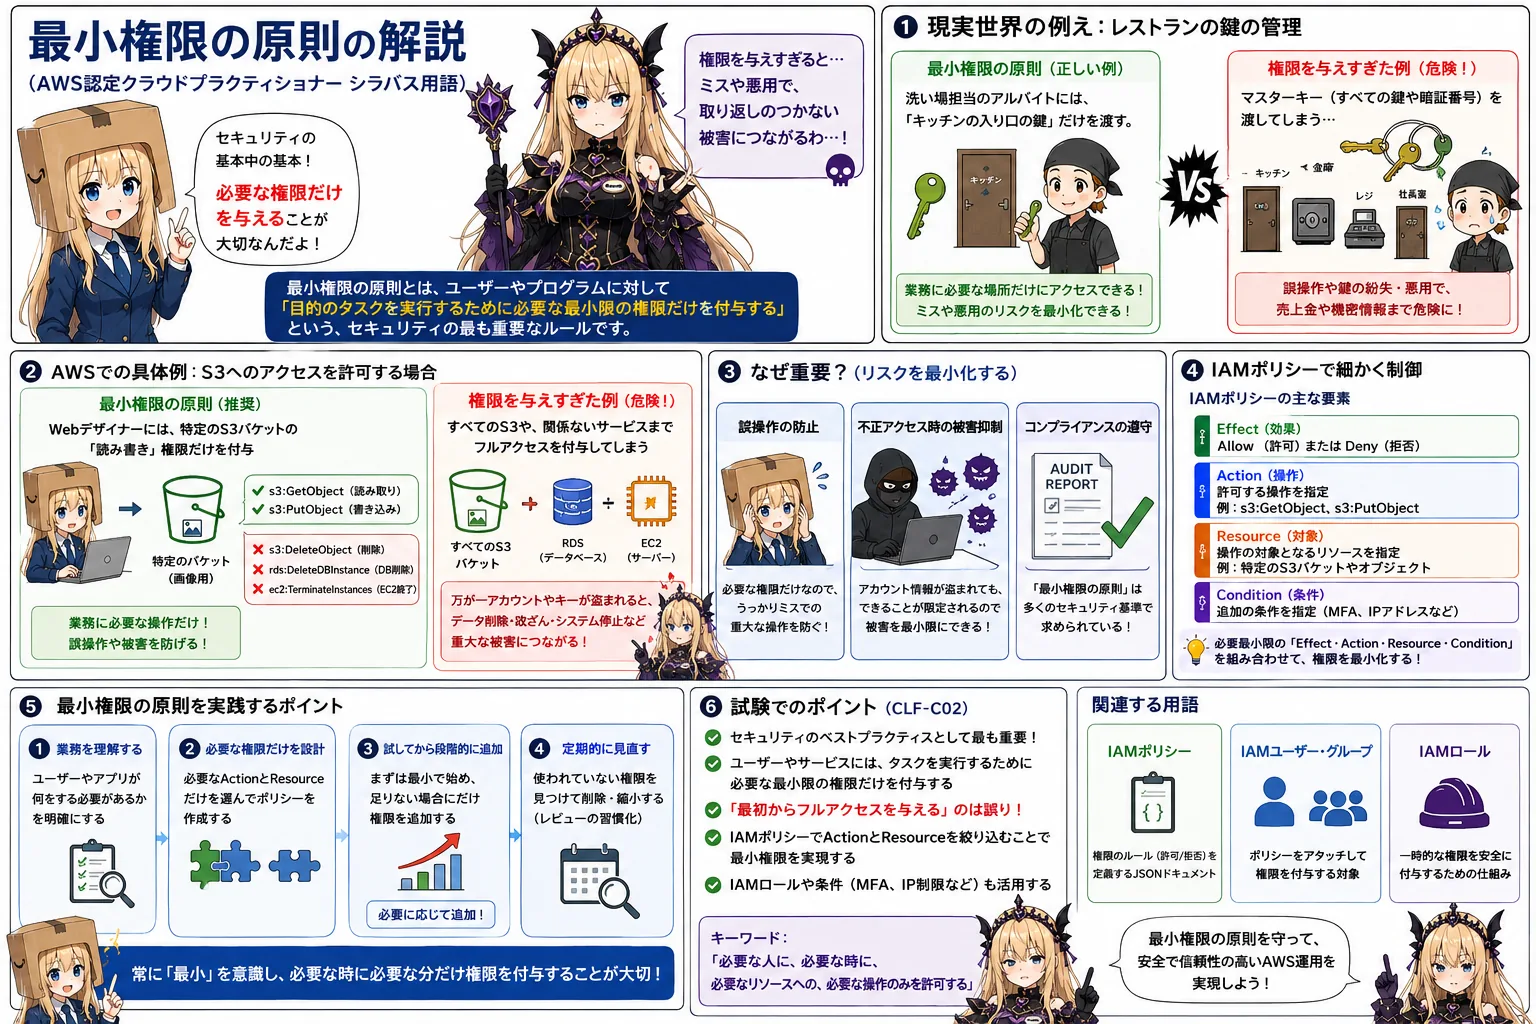
最小権限の原則とは 最小権限の原則(Principle of Least Privilege)とは、情報セキュリティにおける最も重要で基本的な考え方の一つであり、ユーザーやプログラムに対して「目的のタスク(業務)を実行するために必要不可欠な、最小限のアクセス権限のみを付与する」というルールです。AWS環境におけるIAM(Identity and Access Management)の設計・運用にお...
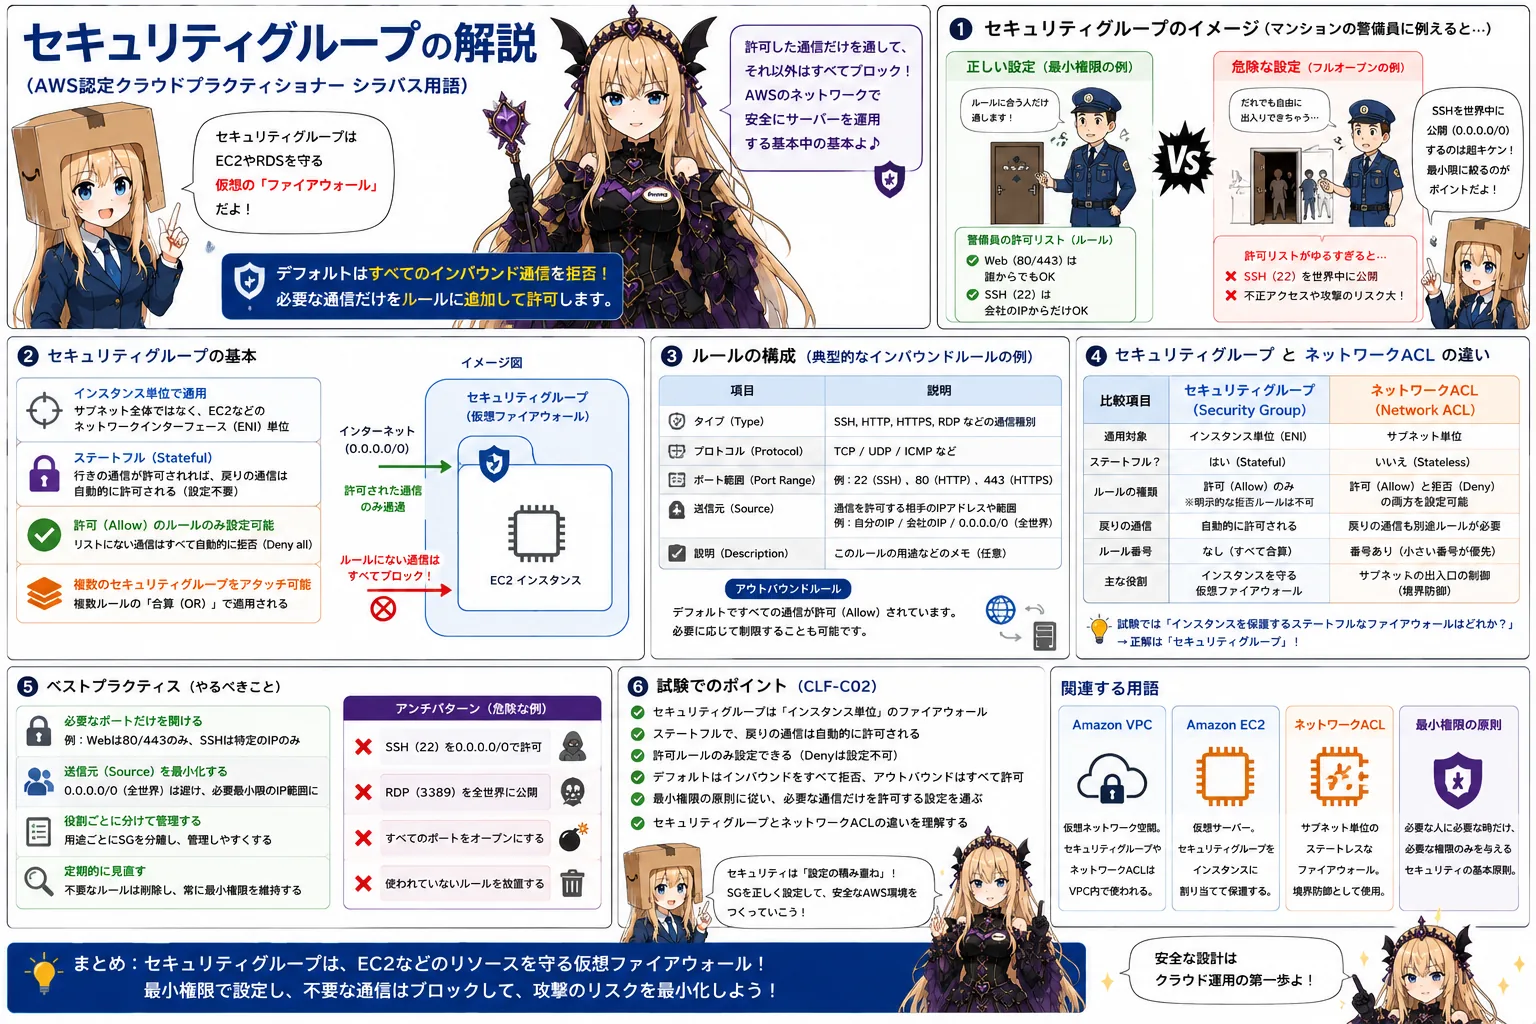
セキュリティグループとは セキュリティグループ(Security Group)とは、Amazon EC2インスタンスやRDSデータベースなどのAWSリソースに対して、仮想的な「ファイアウォール」として機能し、入ってくる通信(インバウンド)と出ていく通信(アウトバウンド)を制御するセキュリティ機能です。不要な通信を遮断し、許可された通信のみを通すことで、外部からのサイバー攻撃や不正アクセスからサーバ...
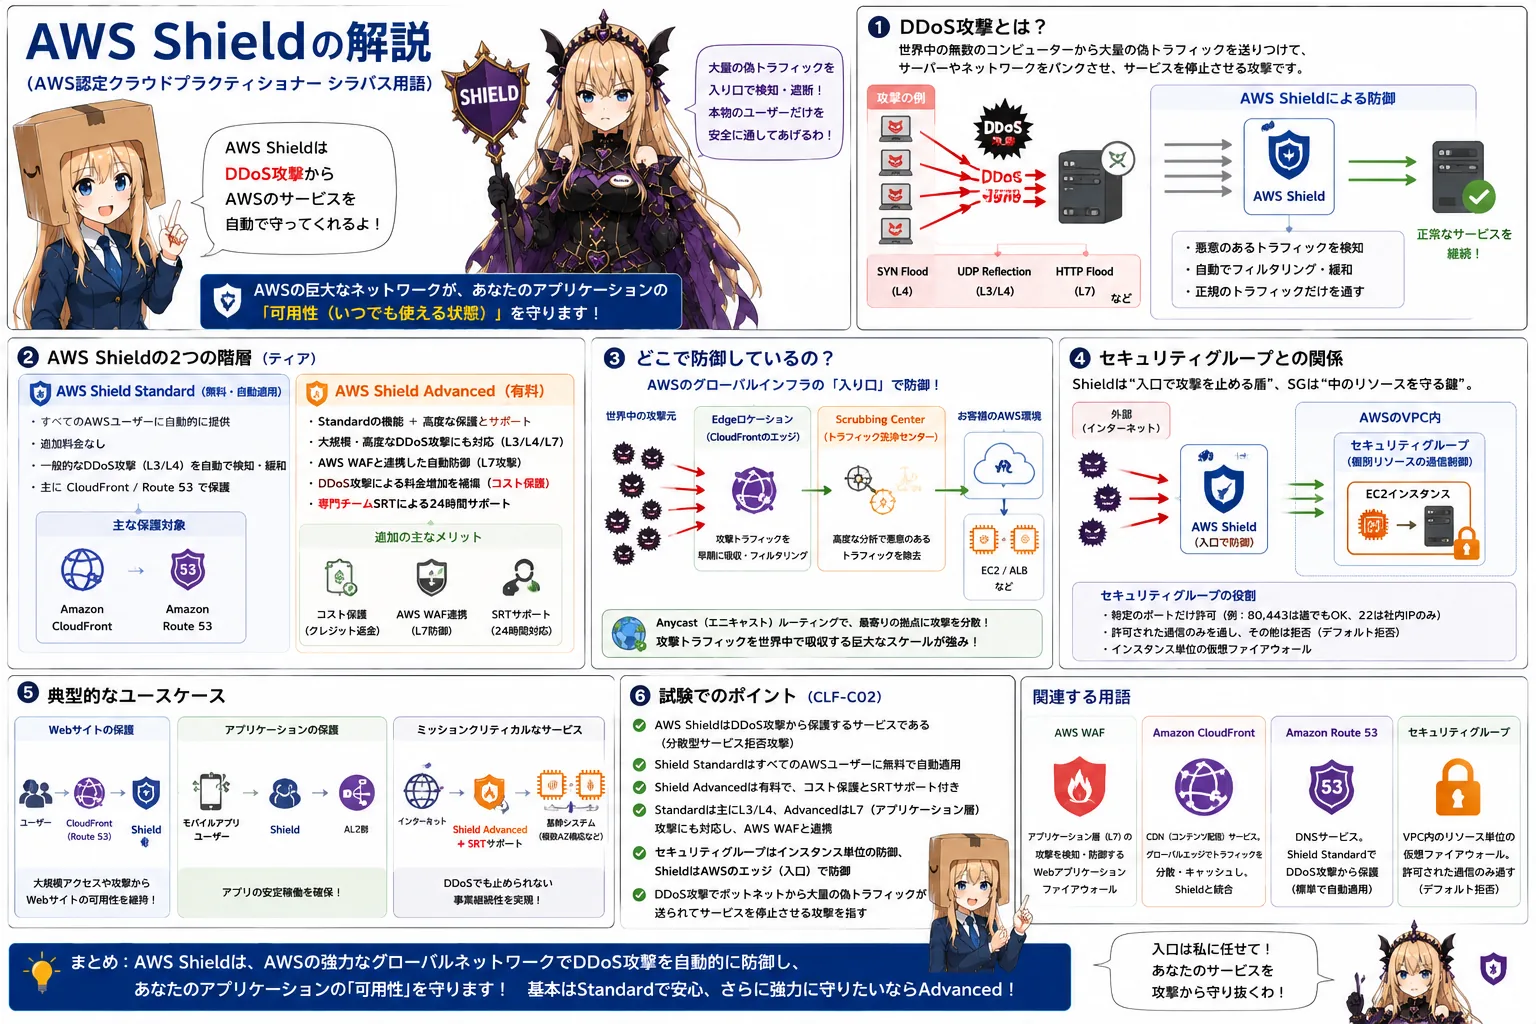
AWS Shieldとは AWS Shield(シールド)とは、ウェブアプリケーションやインフラストラクチャを「DDoS攻撃(Distributed Denial of Service:分散型サービス拒否攻撃)」から保護するためのマネージド型の脅威保護サービスです。DDoS攻撃とは、世界中の無数のコンピューターから特定のサーバーやネットワークに対して一斉に大量の偽の通信(トラフィック)を送りつけ、...
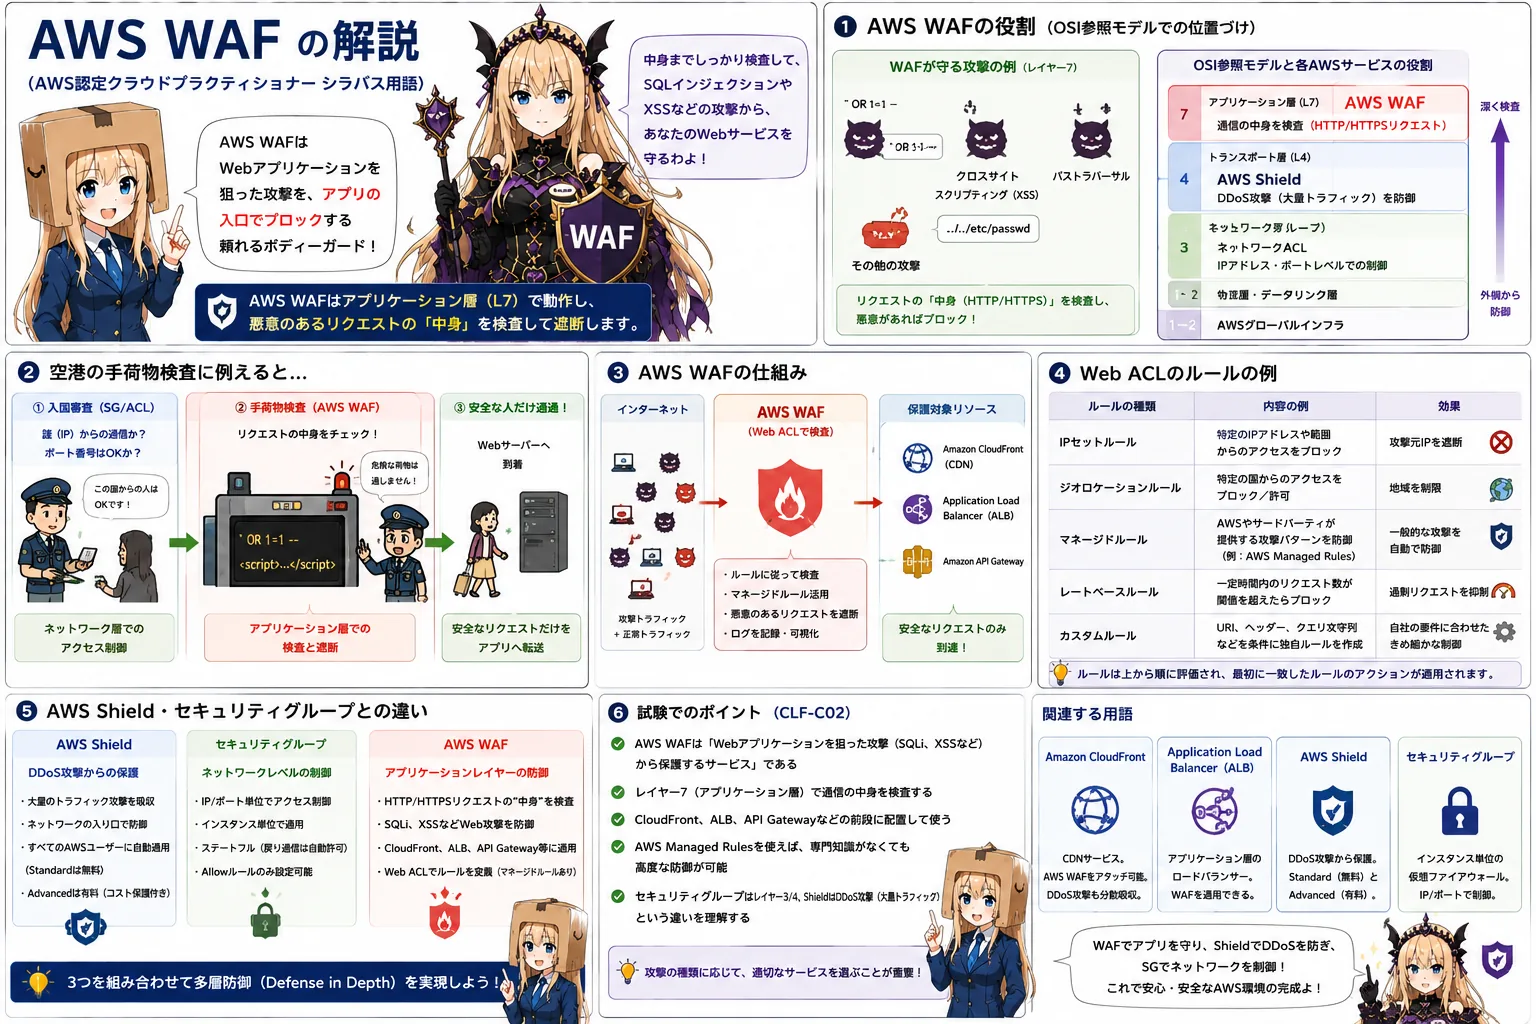
AWS WAFとは AWS WAF(Web Application Firewall:ウェブ・アプリケーション・ファイアウォール)とは、Webアプリケーションに対する悪意のある攻撃(ハッキングやデータ改ざんの試み)を検知し、アプリケーションの入り口でブロックするためのセキュリティサービスです。ネットワーク層の通信を制御する「セキュリティグループ」や、大量のトラフィック攻撃を防ぐ「AWS Shiel...
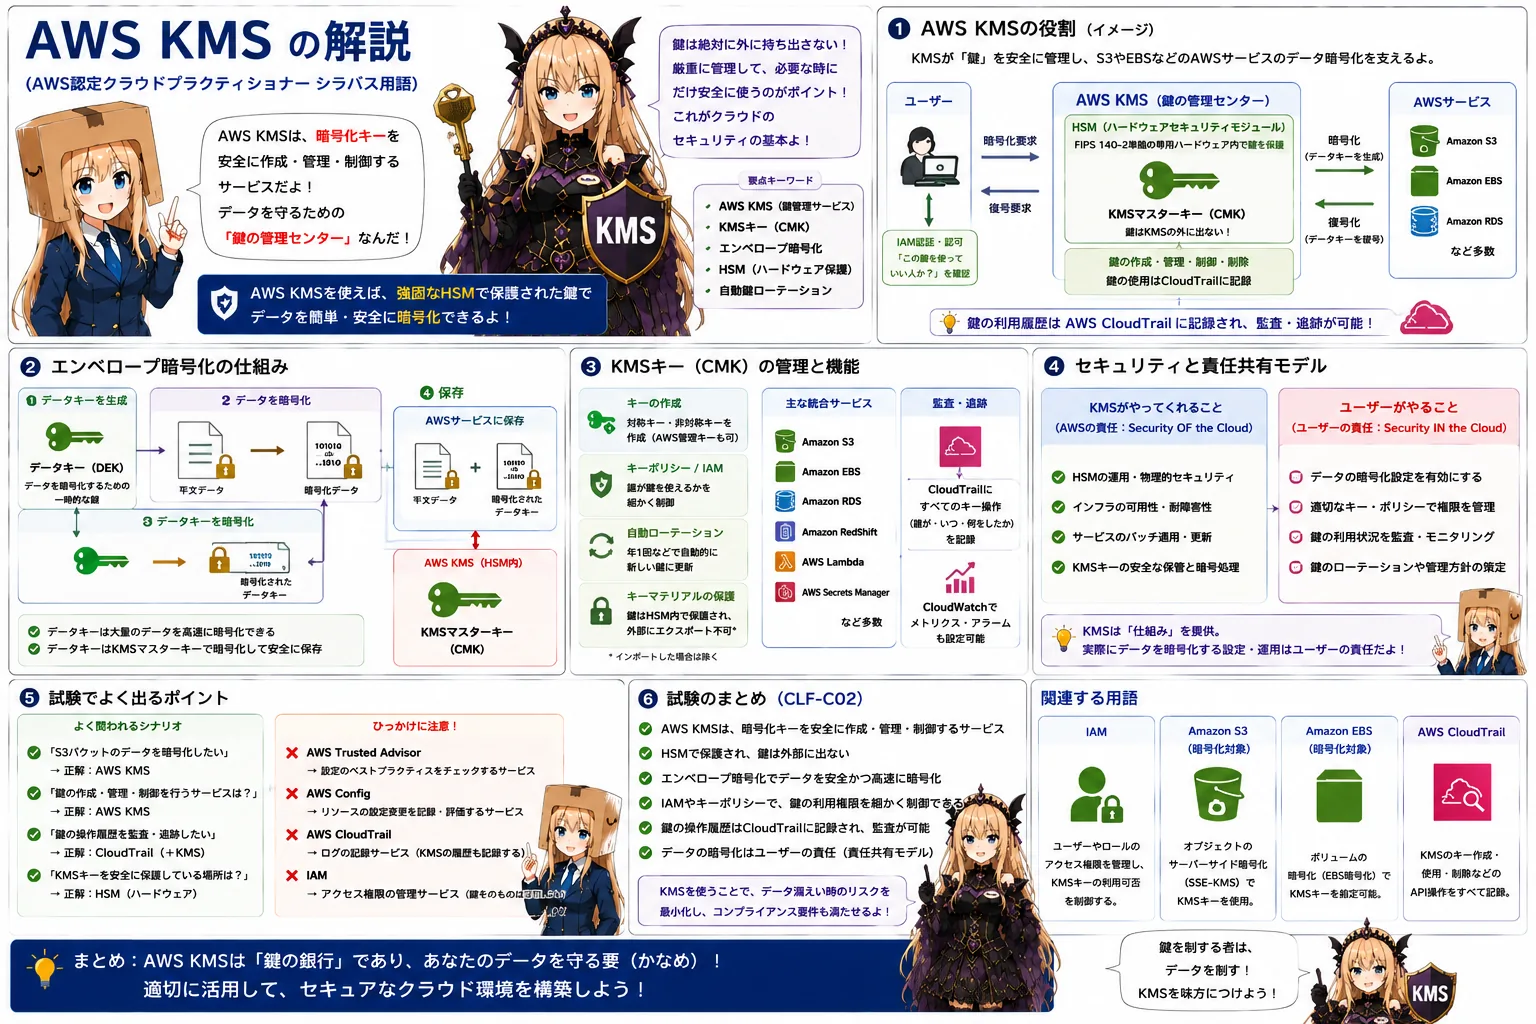
AWS KMSとは AWS KMS(Key Management Service)とは、AWS環境においてデータの「暗号化」と「復号」に使用する「暗号化キー(鍵)」を安全に作成・管理・制御するためのフルマネージド型サービスです。機密情報(顧客の個人情報、クレジットカード情報、企業秘密など)をクラウドに保存する際、万が一データが外部に流出したとしても、中身を読み取られないようにデータを暗号化しておく...
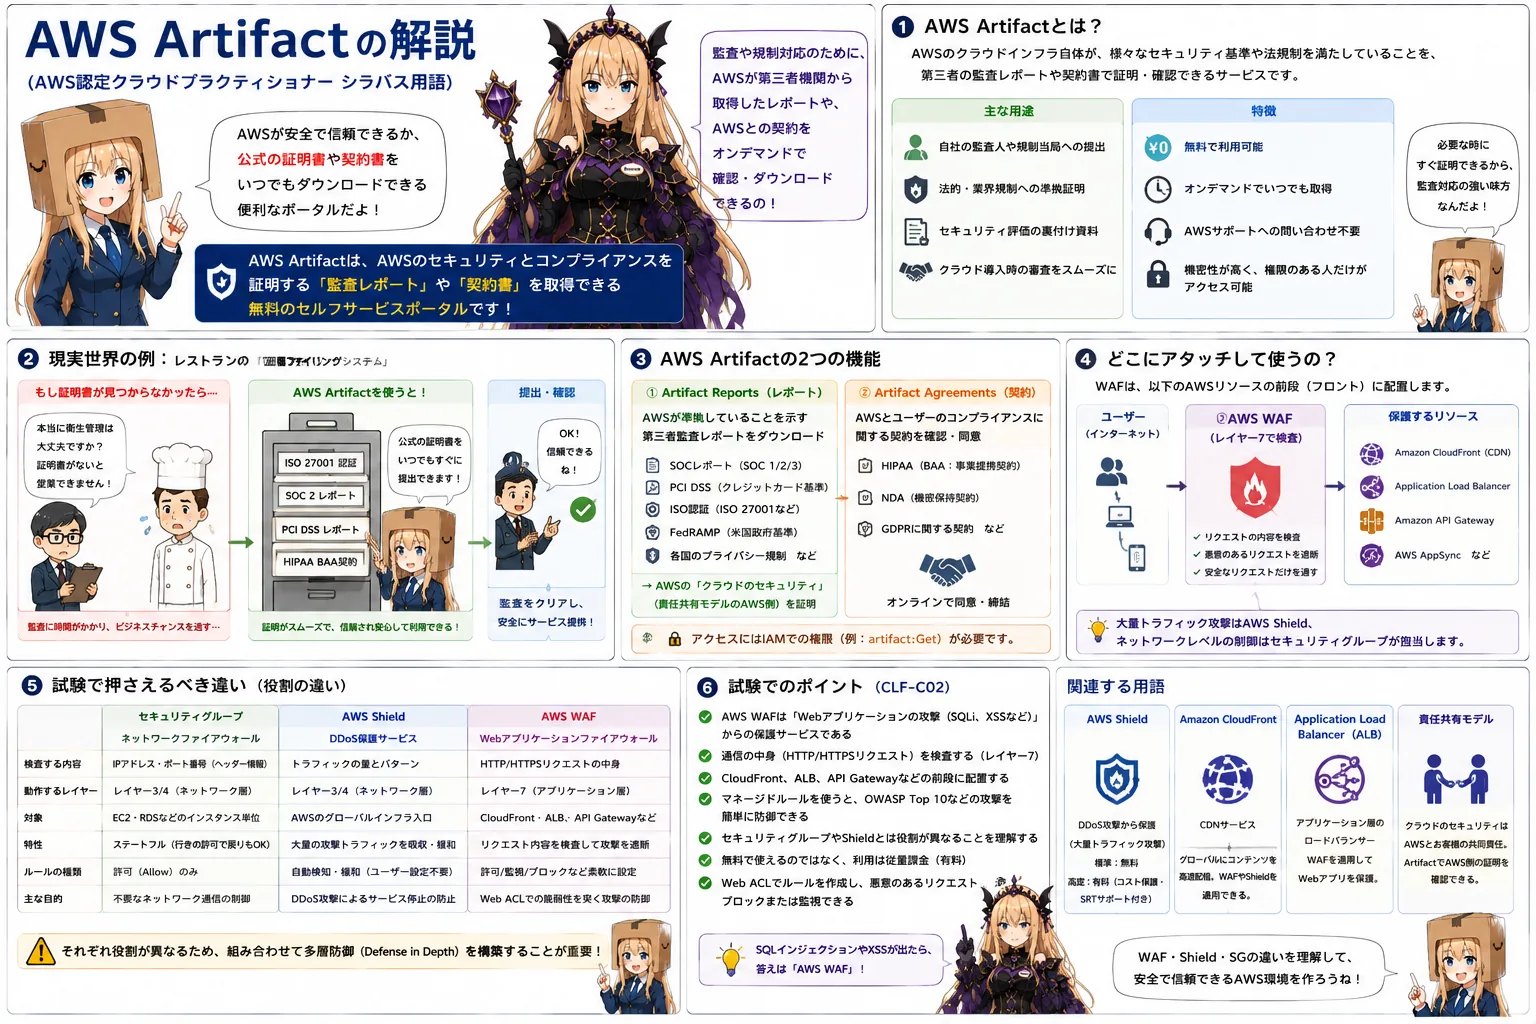
AWS Artifactとは AWS Artifact(アーティファクト)とは、AWSが外部の第三者監査機関から取得したセキュリティやコンプライアンスに関する各種「監査レポート」や、AWSとの間で締結する「コンプライアンス契約書」を、オンデマンドでいつでもダウンロード・確認できる無料のセルフサービスポータルです。企業がクラウドを導入する際、自社のセキュリティ基準や、業界特有の厳しい法的規制(医療デ...
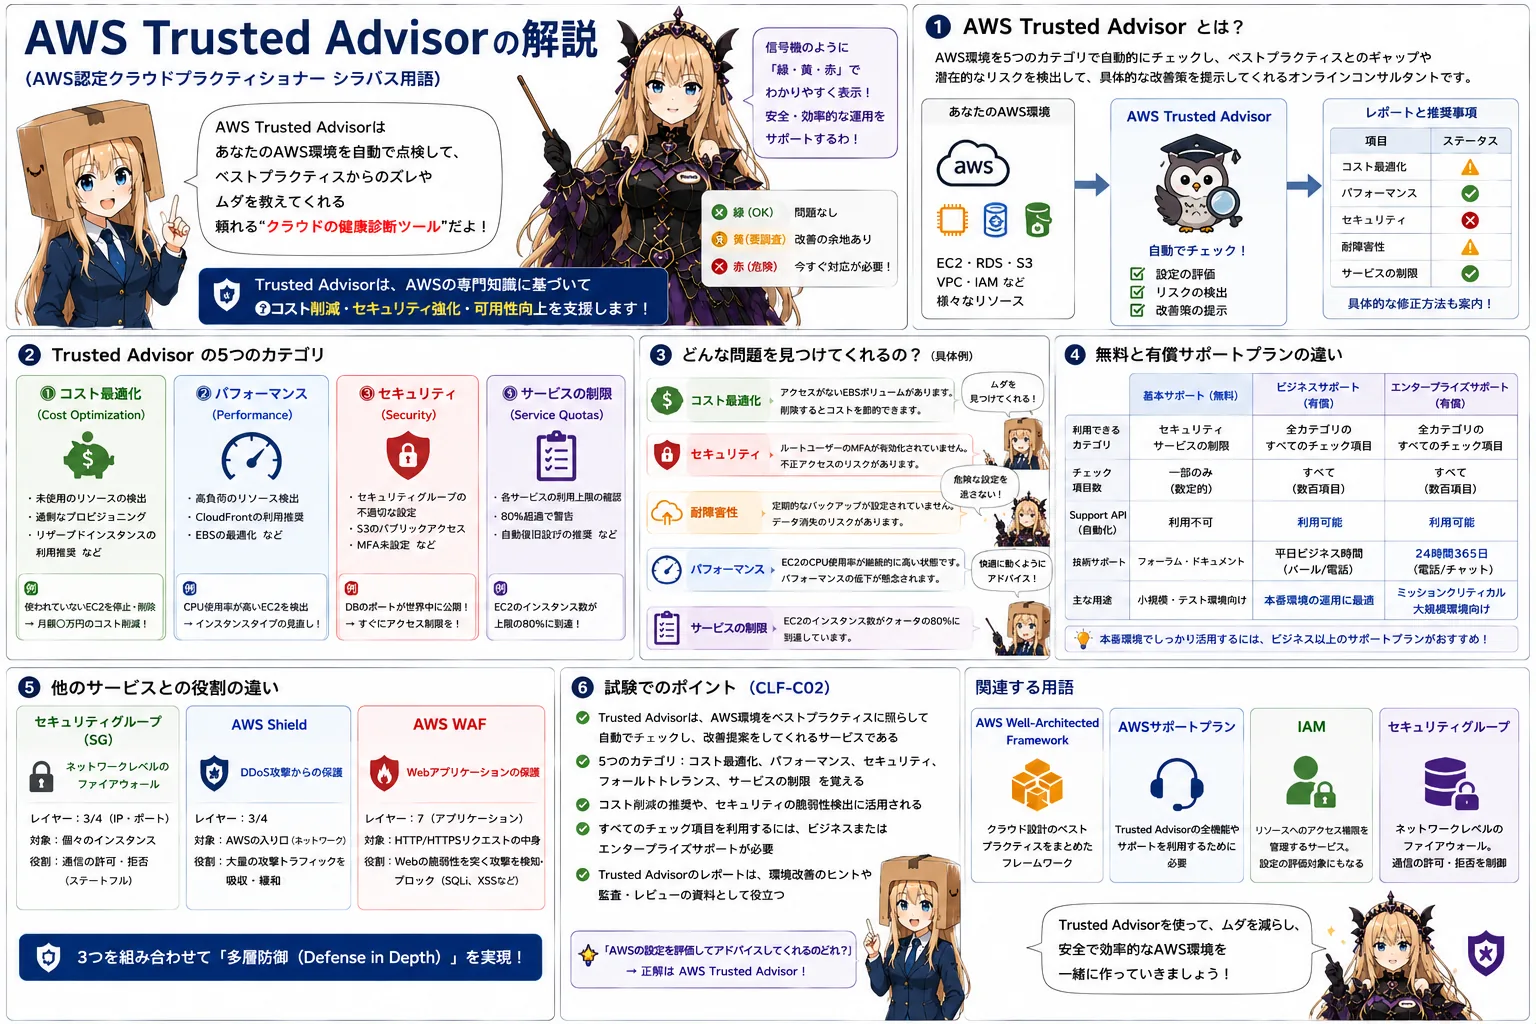
AWS Trusted Advisorとは AWS Trusted Advisor(トラステッド・アドバイザー)とは、ユーザーのAWS環境全体を自動的にスキャンし、AWSが推奨する「ベストプラクティス(最適な運用方法)」に沿って設定されているかを診断・アドバイスしてくれる無料〜有償のオンラインコンサルティングツールです。AWSの専門家が長年培ってきた知見に基づき、「コスト最適化」「パフォーマンス」...
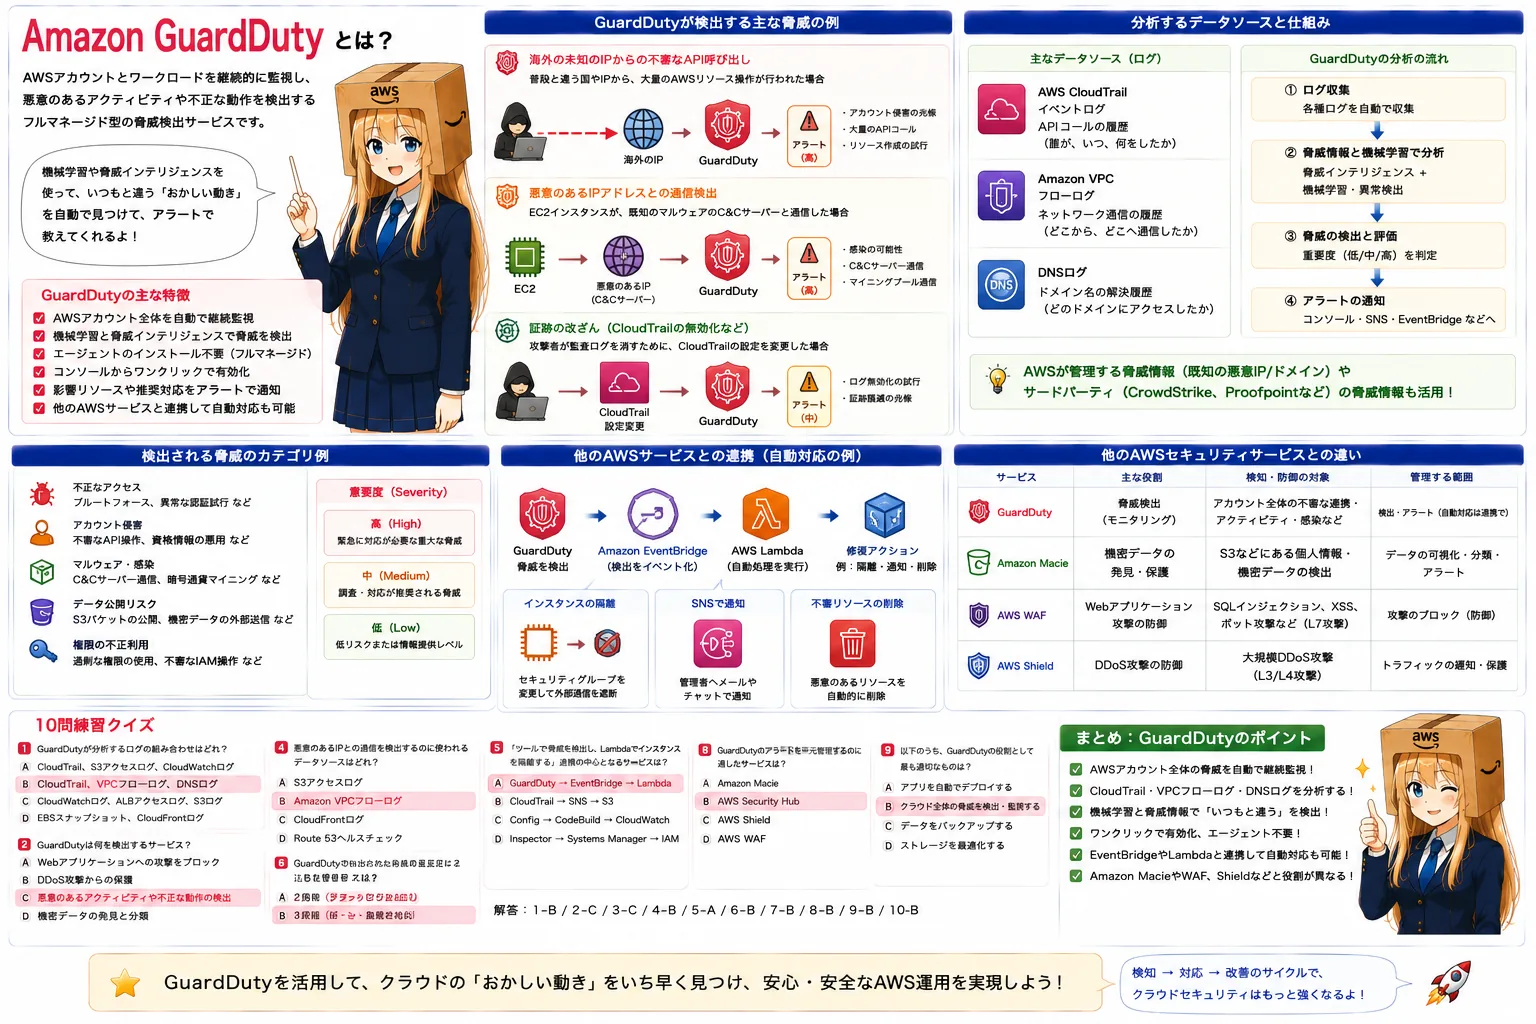
Amazon GuardDutyとは Amazon GuardDuty(アマゾン ガードデューティ)は、AWS環境およびAWSアカウント全体に対する悪意のあるアクティビティや不正な動作を継続的にモニタリングし、脅威を検出するフルマネージド型のインテリジェントな脅威検出サービスです。AWS上のログデータ(AWS CloudTrailのイベントログ、Amazon VPCのフローログ、DNSログなど)を...