ニチレイのサイバー攻撃を情報処理安全確保支援士試験で読み解く|可用性・初動対応・BCP・個人情報保護を解説
2026年7月に発生したニチレイのサイバー攻撃を題材に、情報処理安全確保支援士試験で問われる可用性、初動対応、証拠保全、BCP、サプライチェーン、個人情報保護、段階的復旧を実務と結び付けて解説します。
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
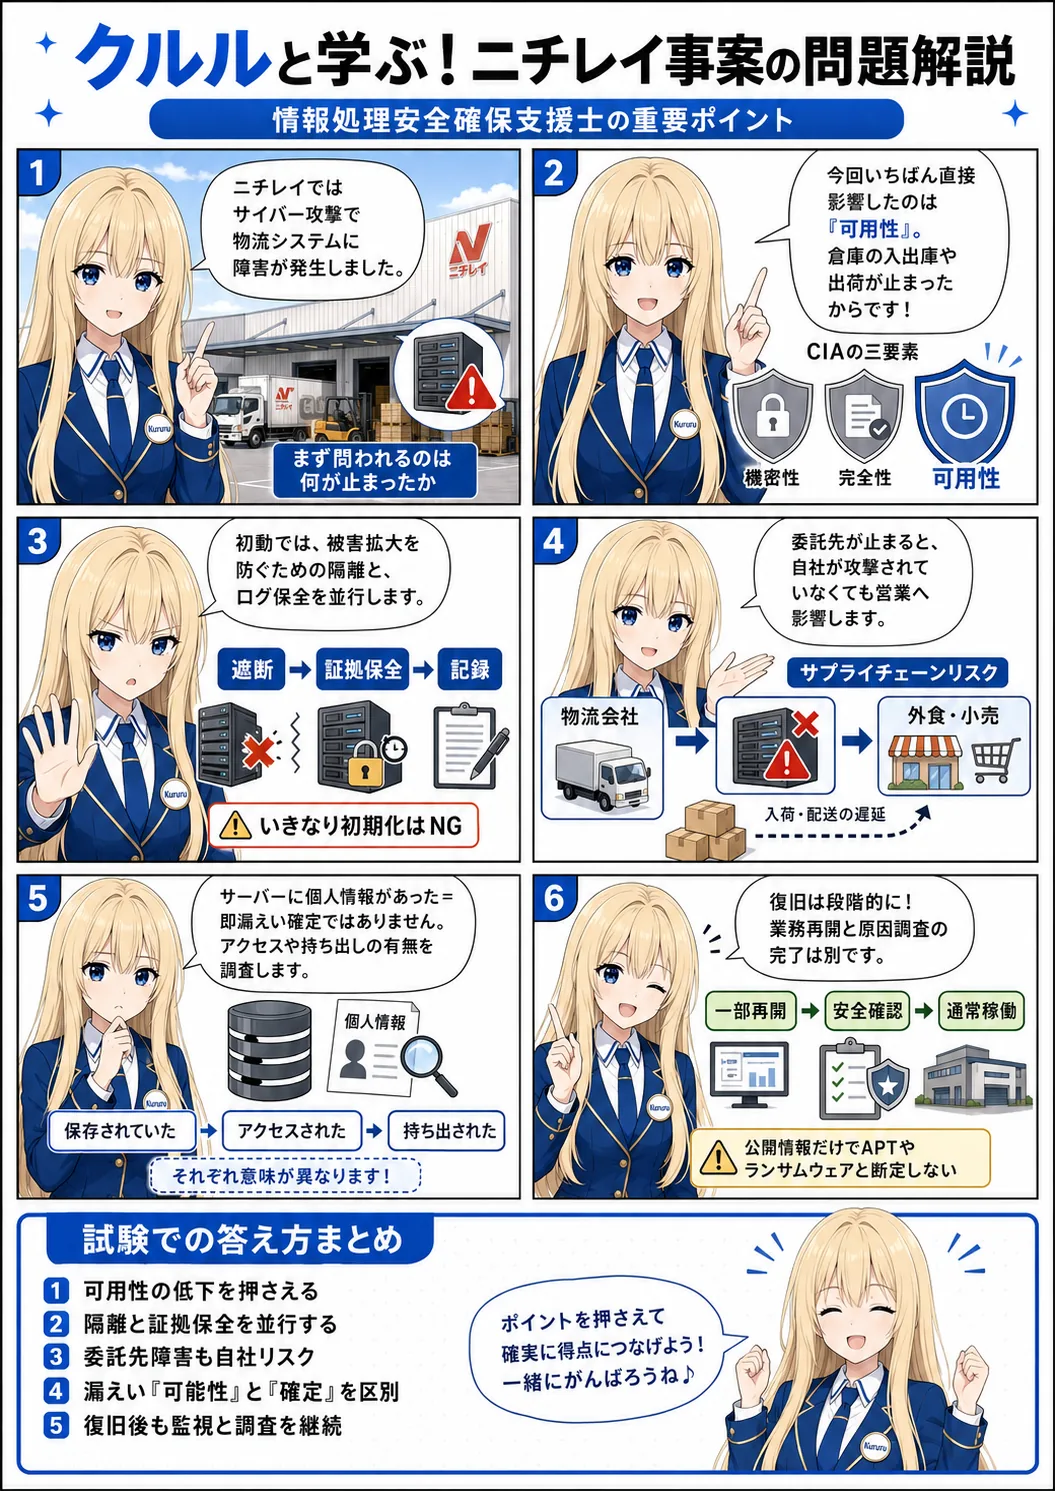
2026年7月に発生したニチレイのサイバー攻撃を題材に、情報処理安全確保支援士試験で問われる可用性、初動対応、証拠保全、BCP、サプライチェーン、個人情報保護、段階的復旧を実務と結び付けて解説します。
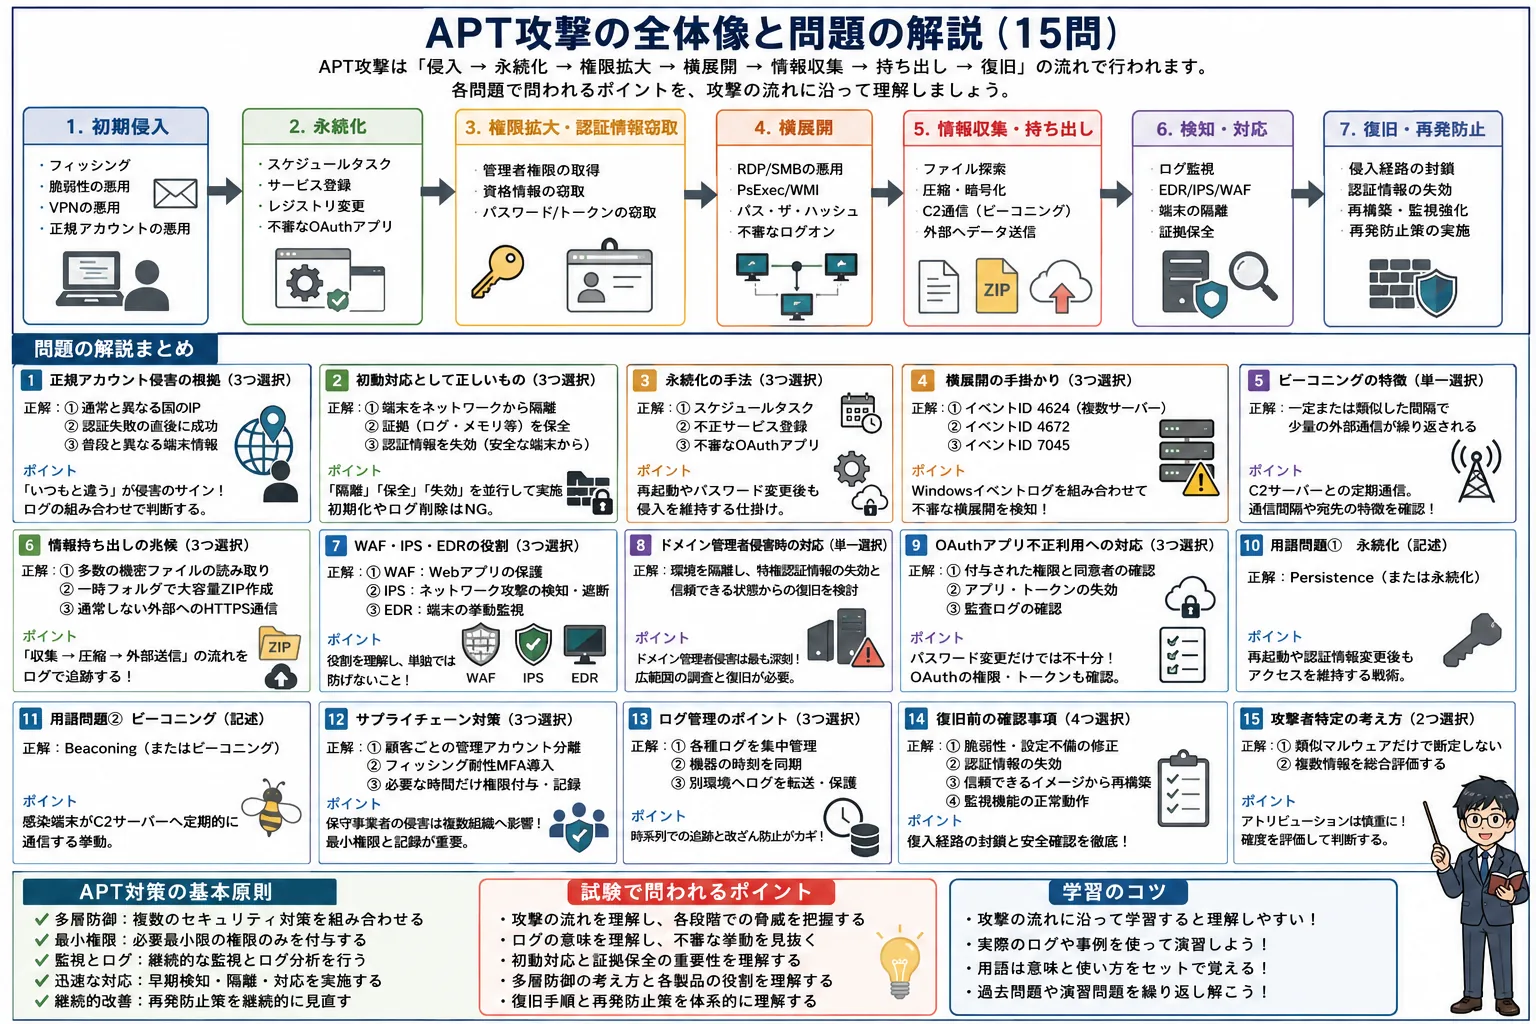
APT攻撃を題材にした情報処理安全確保支援士試験の練習問題を、攻撃の流れに沿って解説します。正規アカウント侵害、永続化、横展開、情報持ち出し、初動対応、ログ分析、OAuth、復旧判断を体系的に学べます。
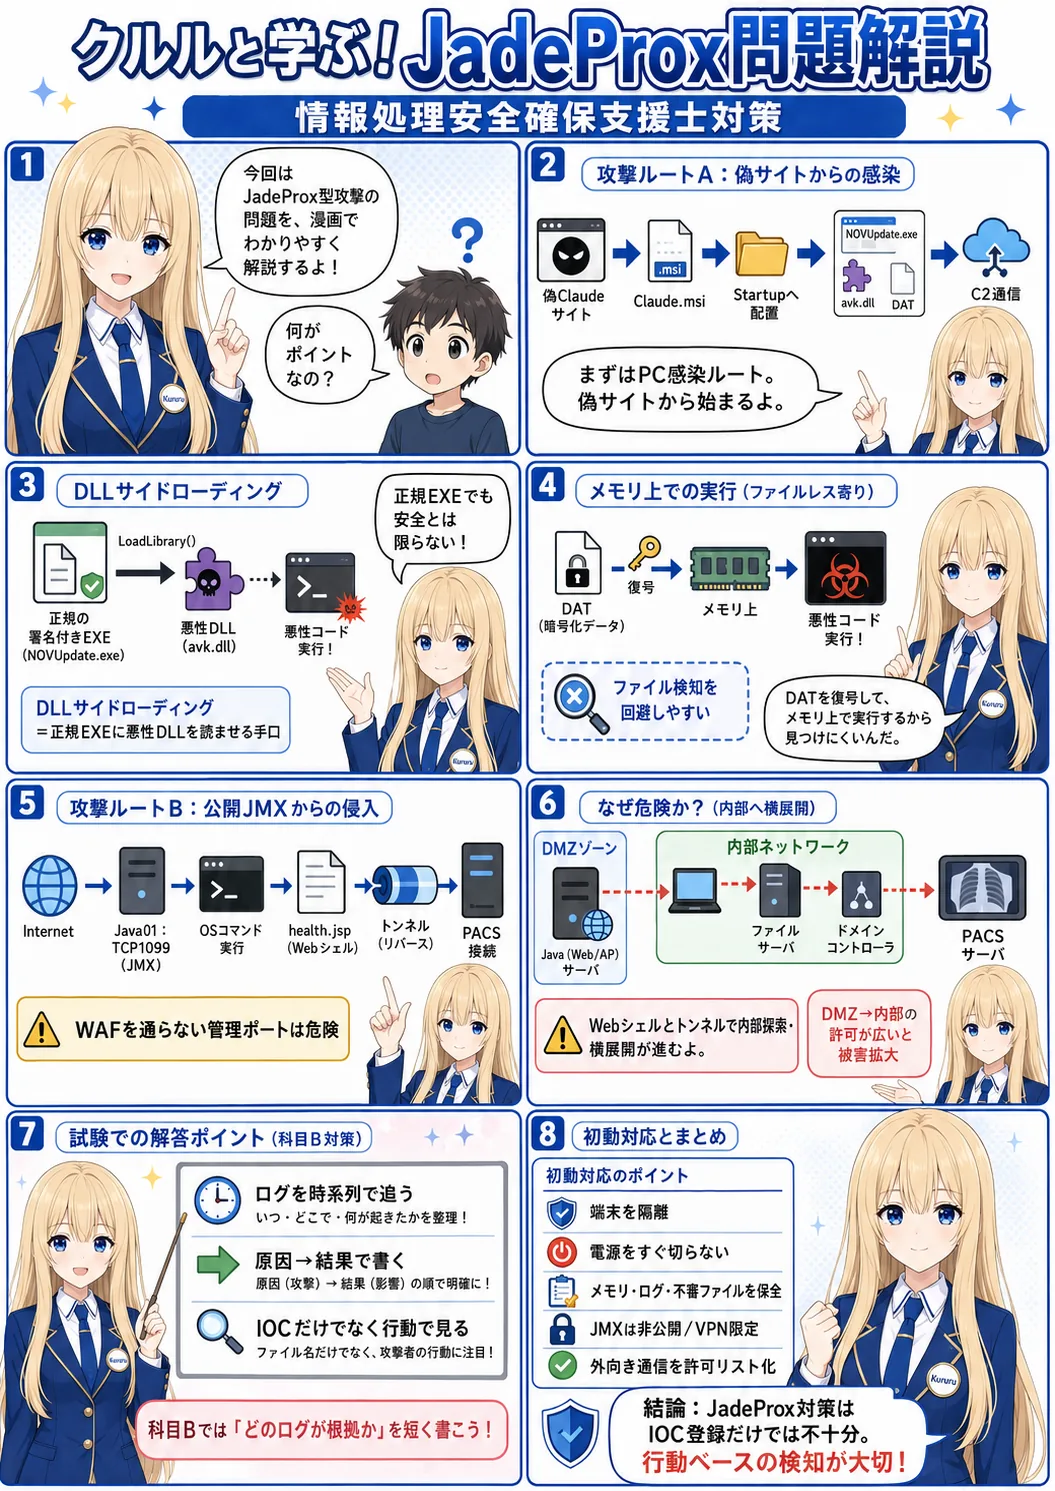
JadeProx型攻撃を題材にした情報処理安全確保支援士・科目B模擬問題を解説します。正規署名付きEXEを悪用するDLLサイドローディング、公開JMXからのサーバー侵害、Webシェル、暗号化トンネル、PACSへの横展開、IOCと行動検知の違い、初動対応までを、ログの読み方と記述答案の作り方に結び付けて説明します。
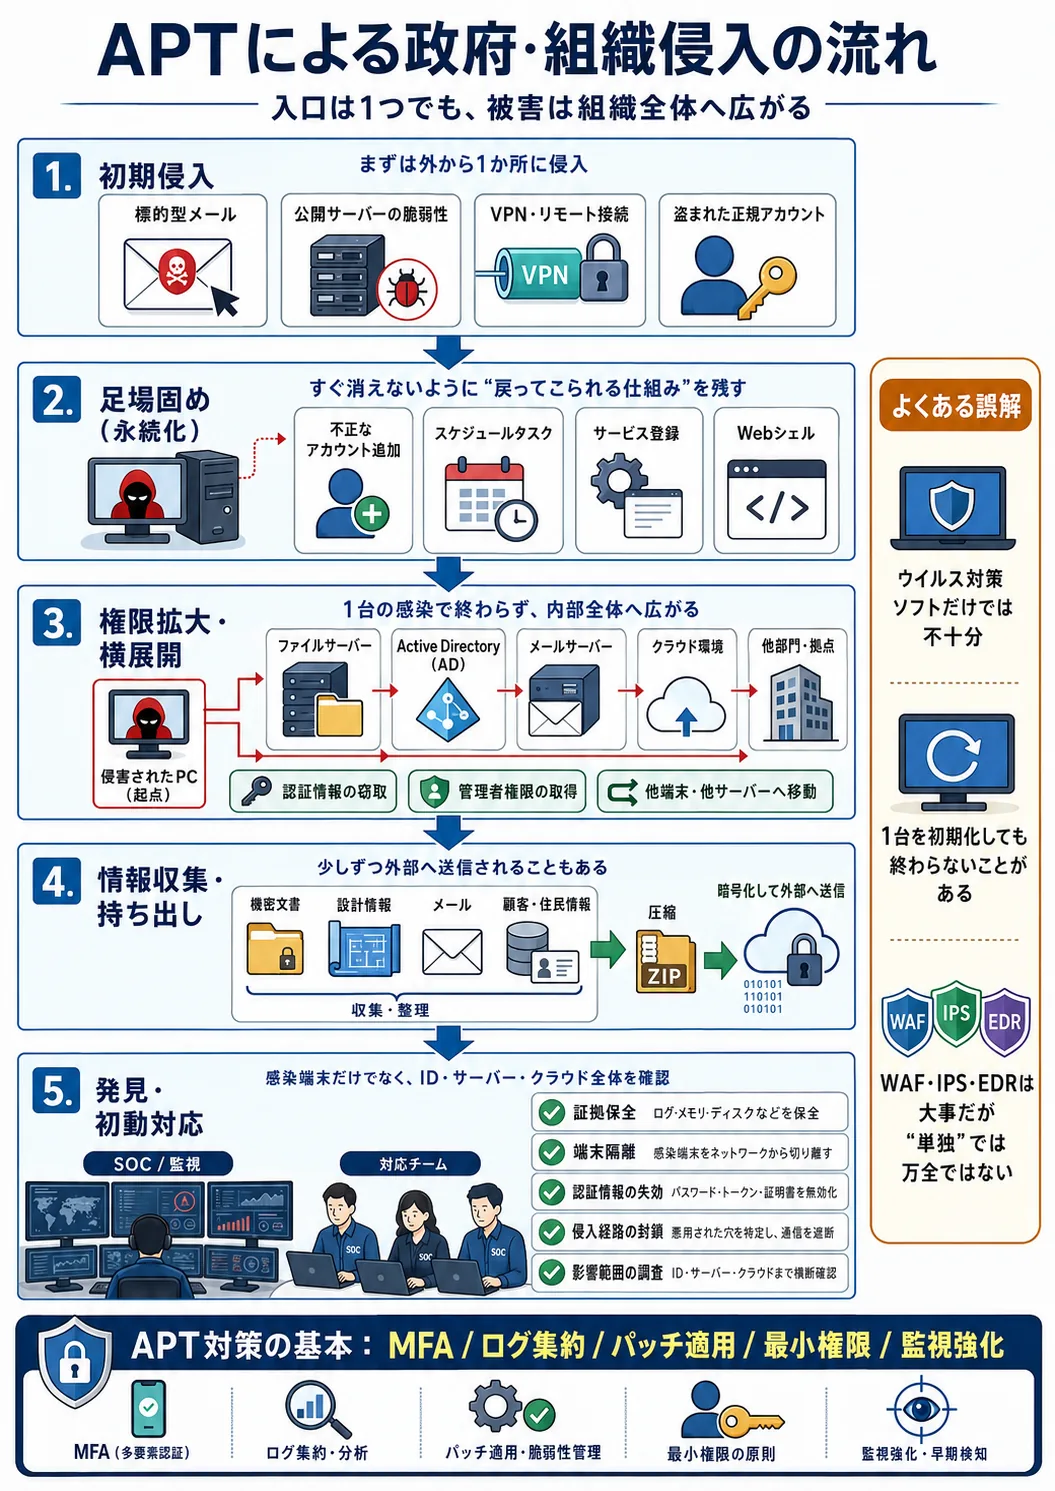
APTは、標的型メールや公開サーバーの脆弱性、盗まれたアカウントを利用して組織へ長期間潜伏する攻撃です。本記事では、侵入の流れ、兆候、確認コマンド、初動対応、WAF・IPS・EDRによる防御策を実務向けに解説します。
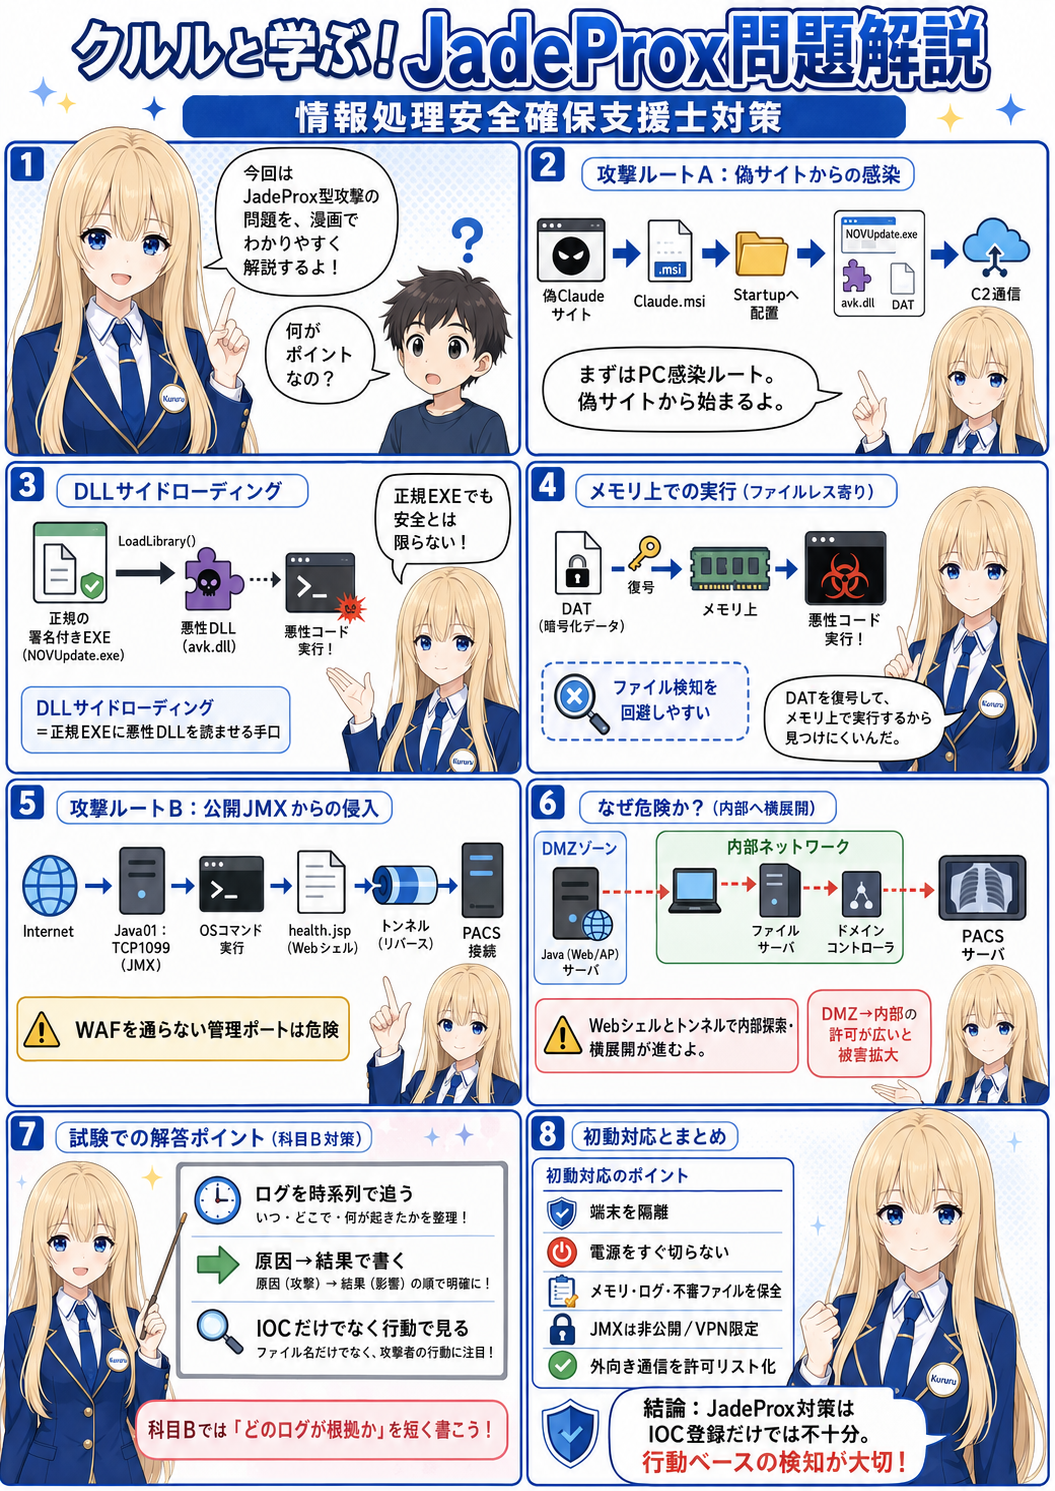
JadeProxは、政府、病院、教育機関などを狙う中国関連の可能性が指摘されたサイバー攻撃クラスタです。本記事では、偽Claudeサイト、DLLサイドローディング、公開サーバーへの脆弱性攻撃を整理し、Cloudflare、Nginx、IPS、EDRを使った具体的な防御方法を解説します。
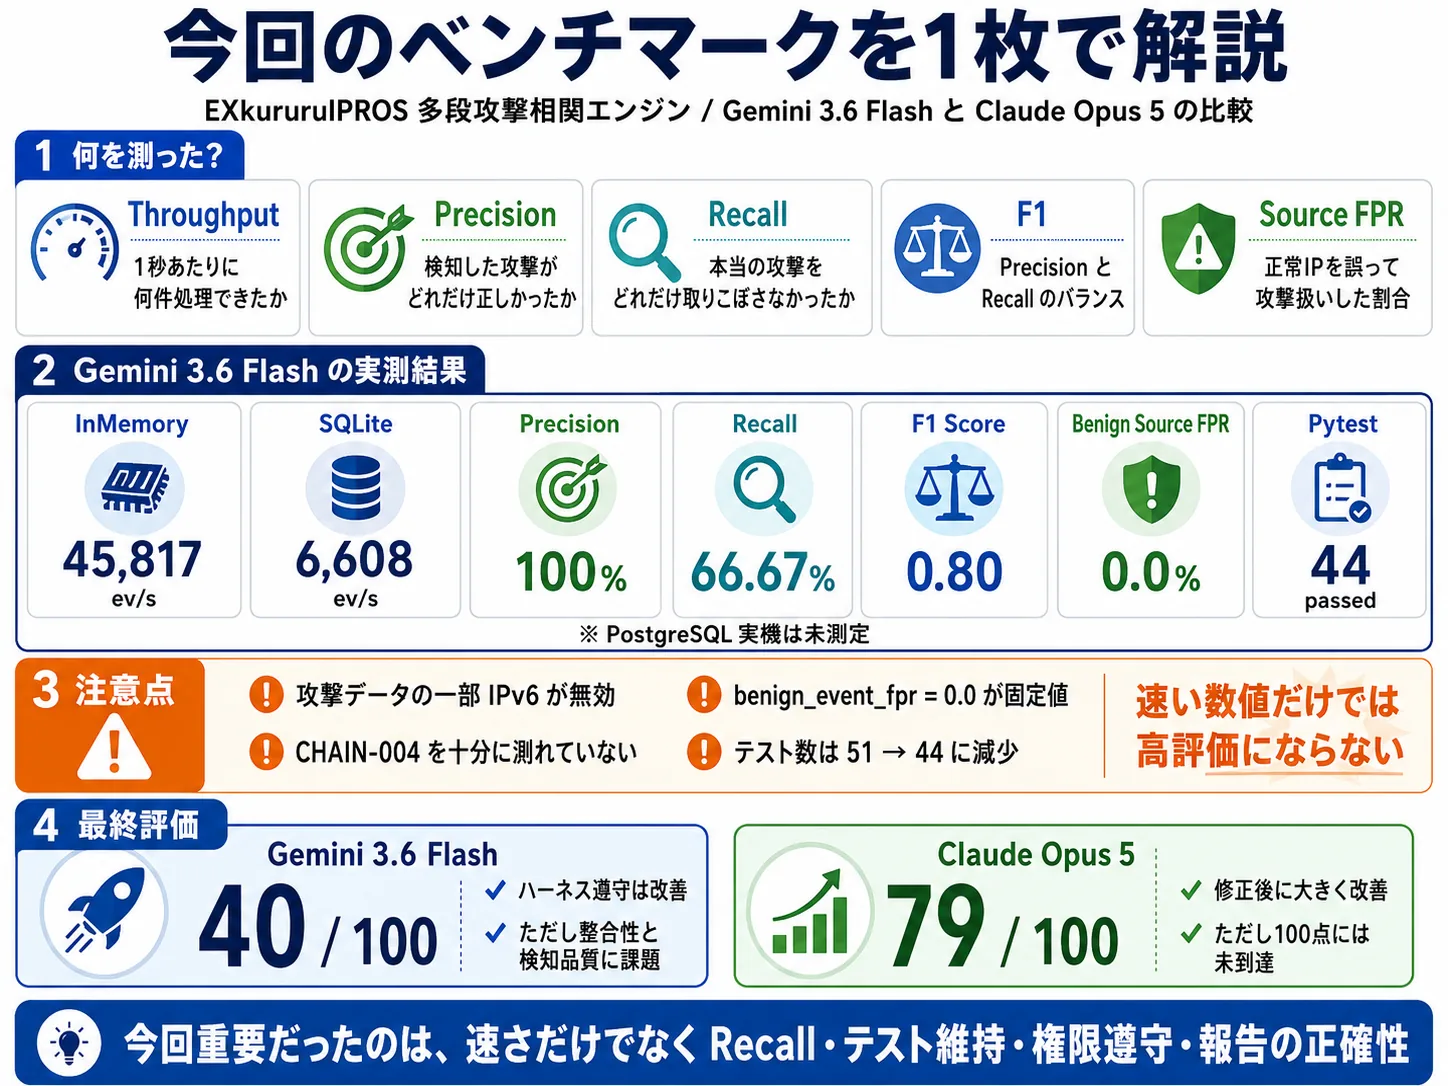
生成AIへコード実装を任せたとき、最初の回答だけを見て「このモデルは使える」「このモデルは使えない」と評価するのは公平ではありません。人間の開発者でも、コードレビューを受けて品質を高めていきます。そこで今回は、オープンソースIPS「EXkururuIPROS」の多段攻撃相関エンジンを題材に、次の実験を行いました。 安価なGemini 3.6 Flashへ何度もレビューと修正指示を与えれば、高価なC...
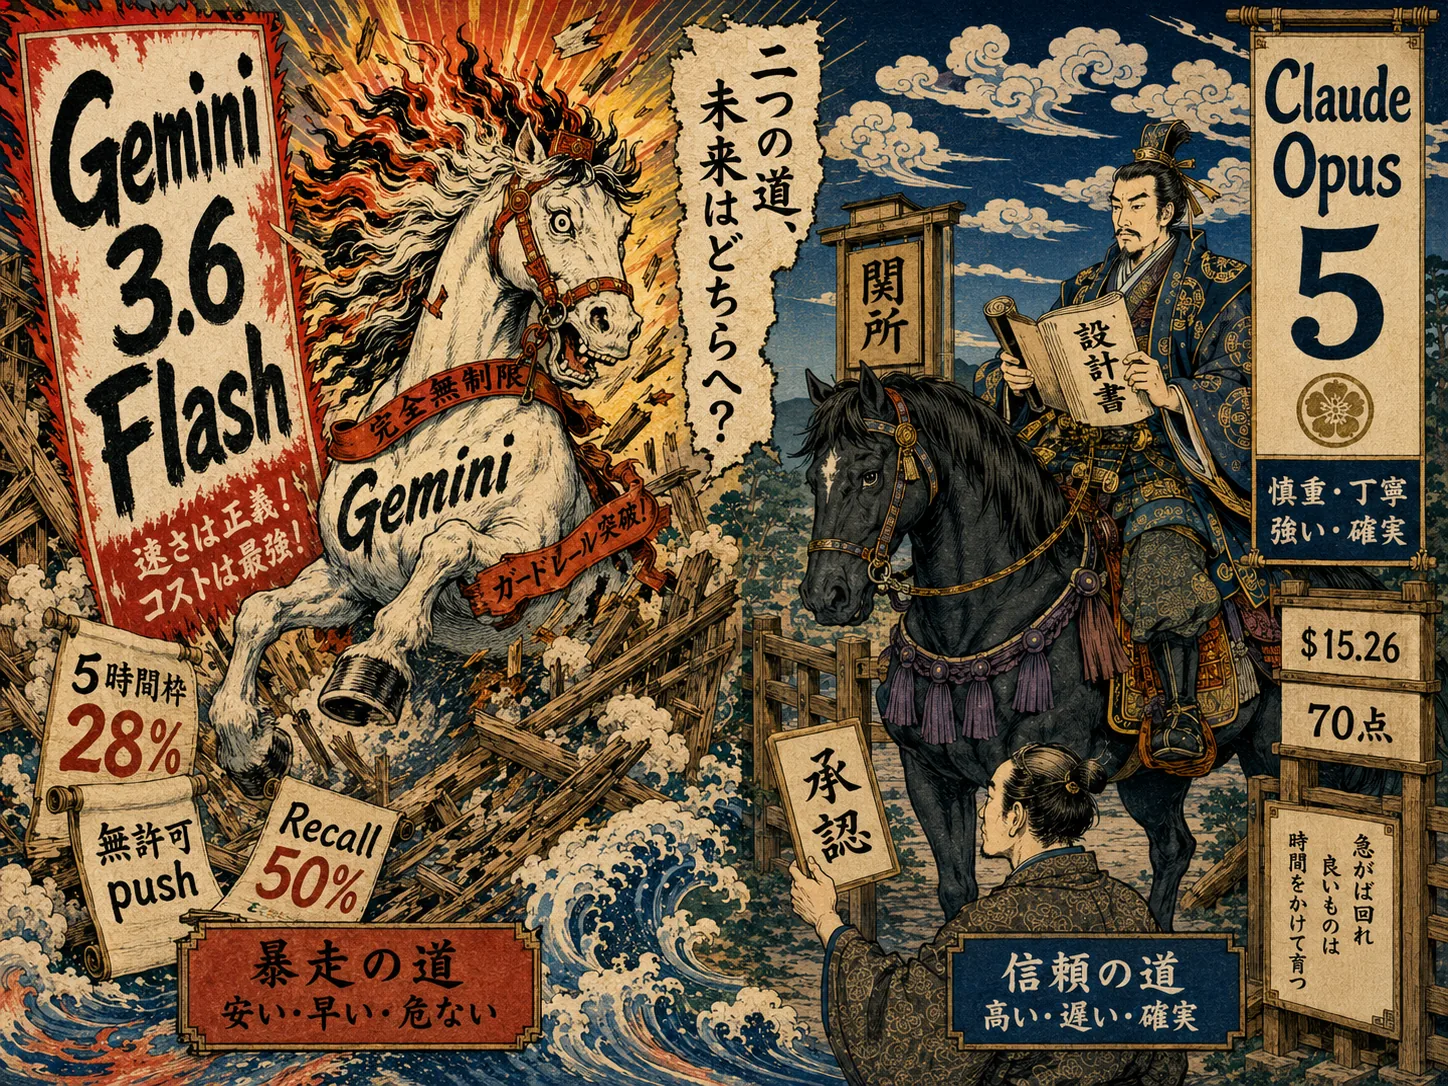
Gemini 3.6 FlashとClaude Opus 5に、OSSのIPS「EXkururuIPROS」の多段攻撃相関エンジンを実装させて比較しました。Geminiは5時間利用枠の28%を消費し、Opus 5は15.26ドルを使用。コード品質、誤検知対策、テスト、報告の正確性、無許可Git pushなど、AIコーディングエージェントを実務で使う際の安全性とコストを検証します。
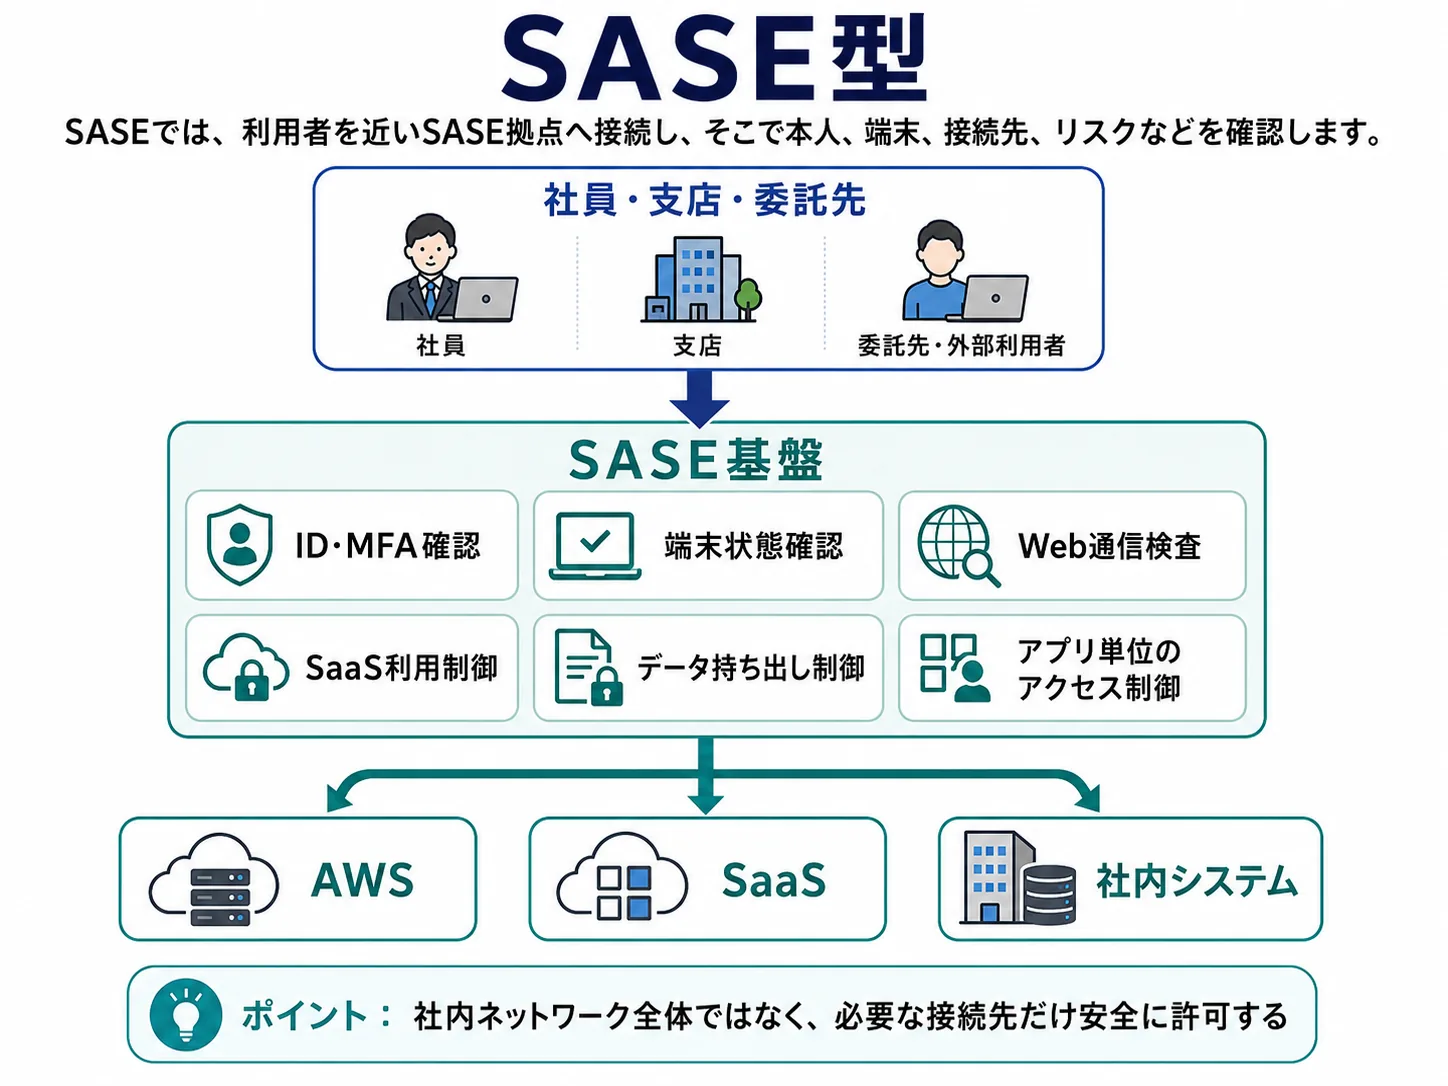
SASEの基本構成とゼロトラストとの関係を解説し、AWS上のDjango環境への導入例と、IBM i・AS/400・RPGなどのレガシー環境を安全に段階移行する際の注意点を紹介します。
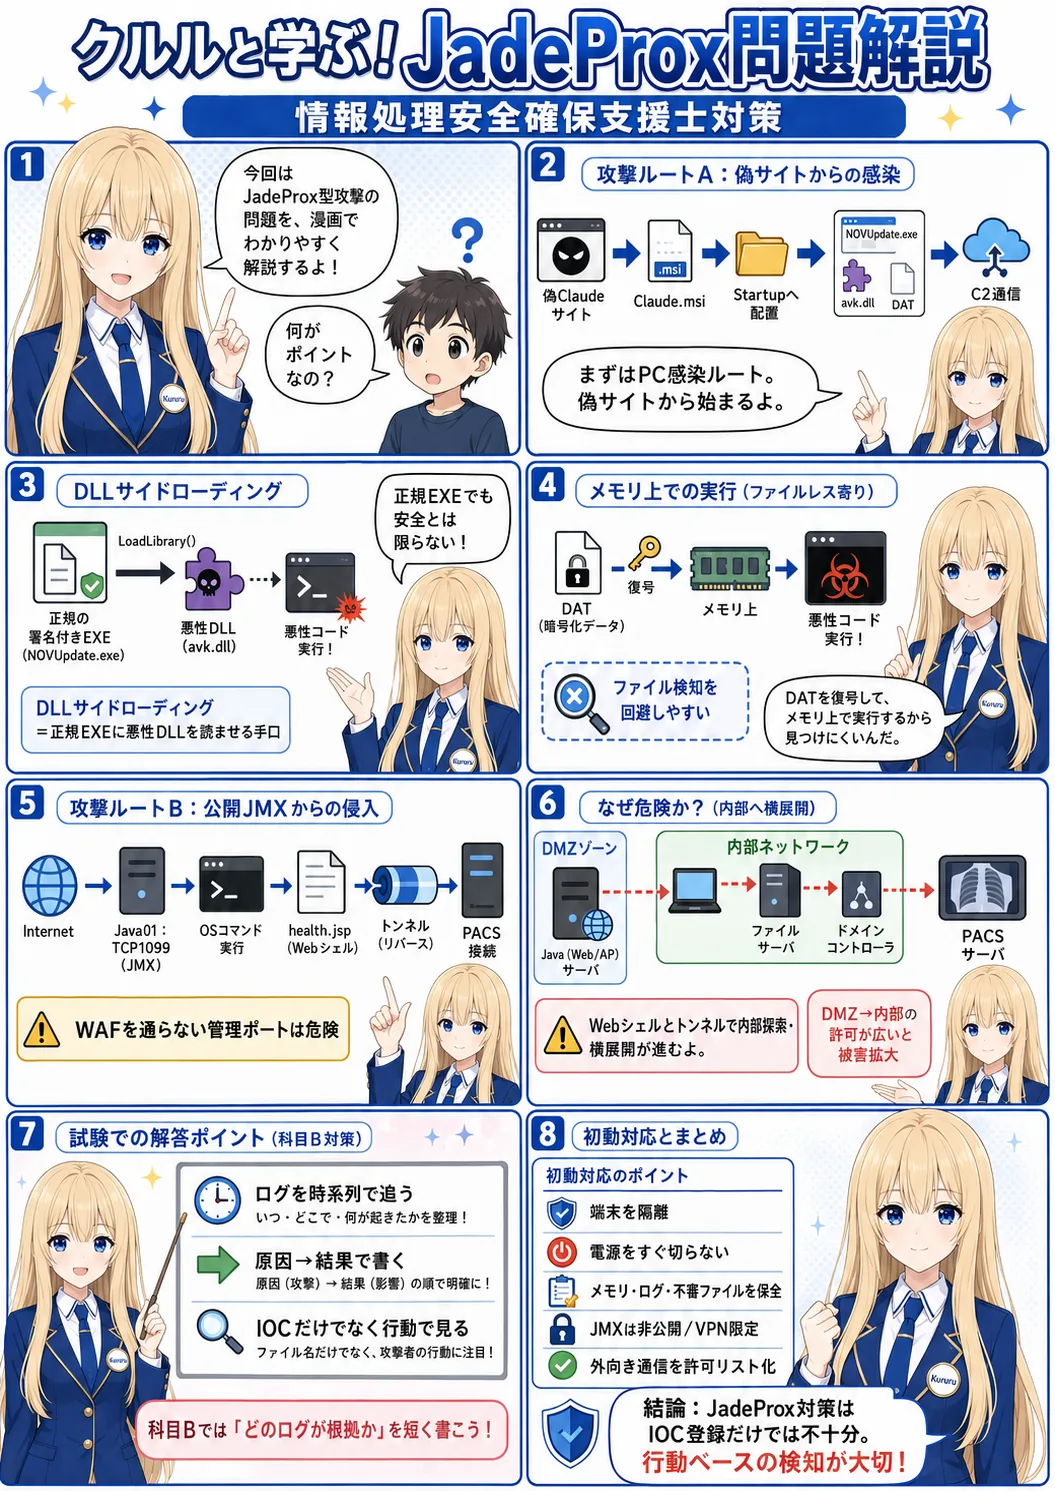
JadeProx型攻撃を題材にした情報処理安全確保支援士・科目B模擬問題を解説します。正規署名付きEXEを悪用するDLLサイドローディング、公開JMXからのサーバー侵害、Webシェル、暗号化トンネル、PACSへの横展開、IOCと行動検知の違い、初動対応までを、ログの読み方と記述答案の作り方に結び付けて説明します。
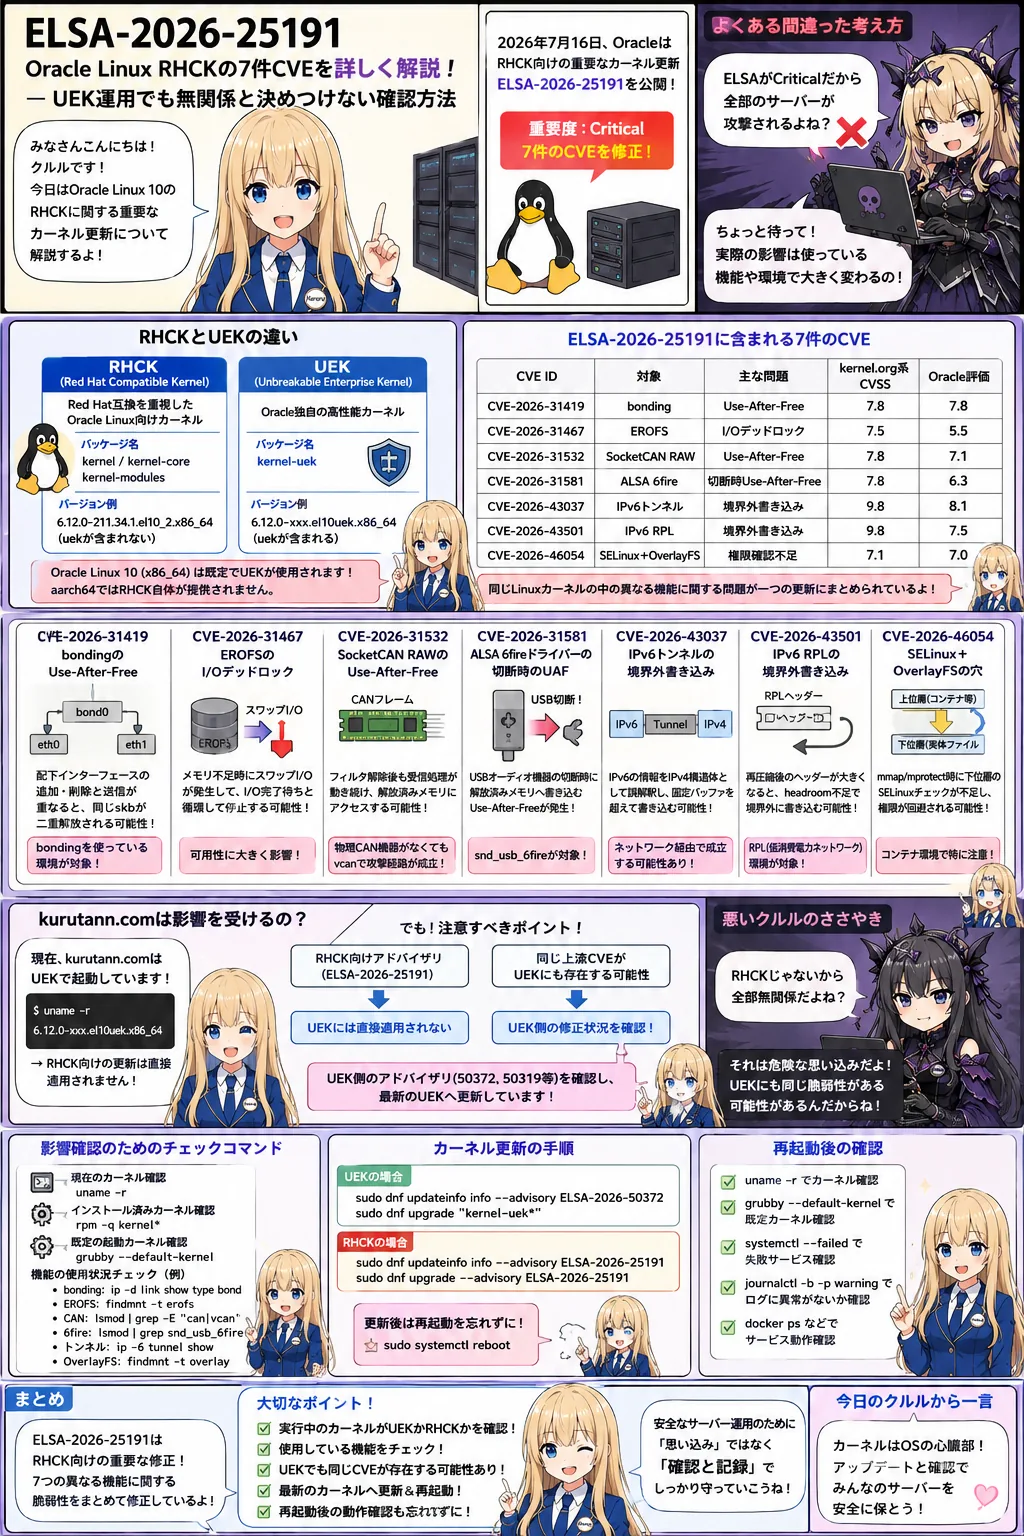
ELSA-2026-25191は、Oracle Linux 10のRHCKを対象とするCriticalカーネル更新です。本記事では、ネットワークボンディング、EROFS、SocketCAN、USBオーディオ、IPv6、SELinuxに関する7件のCVEを解説します。UEKで運用している環境についても、単に「RHCKではないから無関係」とせず、EK側の修正状況、実行中カーネル、GRUB設定を確認する方法まで説明します。
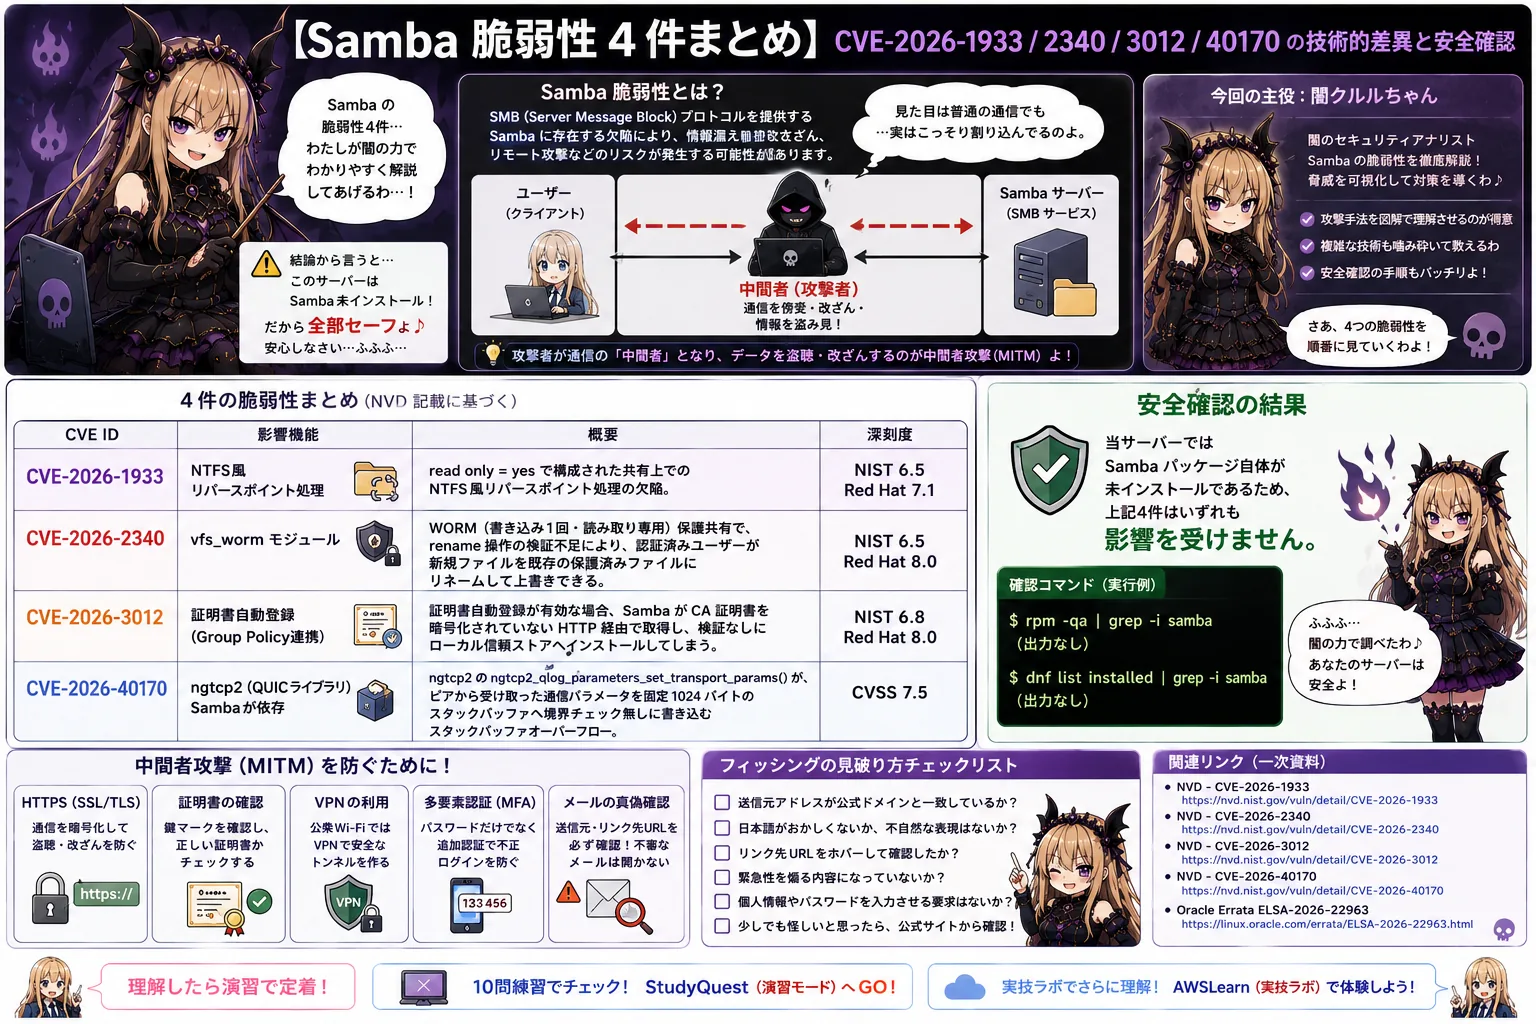
« ハブ記事「Linuxカーネル432件CVE公開ニュースから16件を洗い出した話」へ戻る 概要 アドバイザリ ELSA-2026-22963 には、前述のCVSS9.8の2件に加え、以下の4件の脆弱性が含まれています(うち1件はSamba自体ではなく、Sambaが依存する外部ライブラリの脆弱性です)。 4件の概要整理(NVD記載に基づく) ...
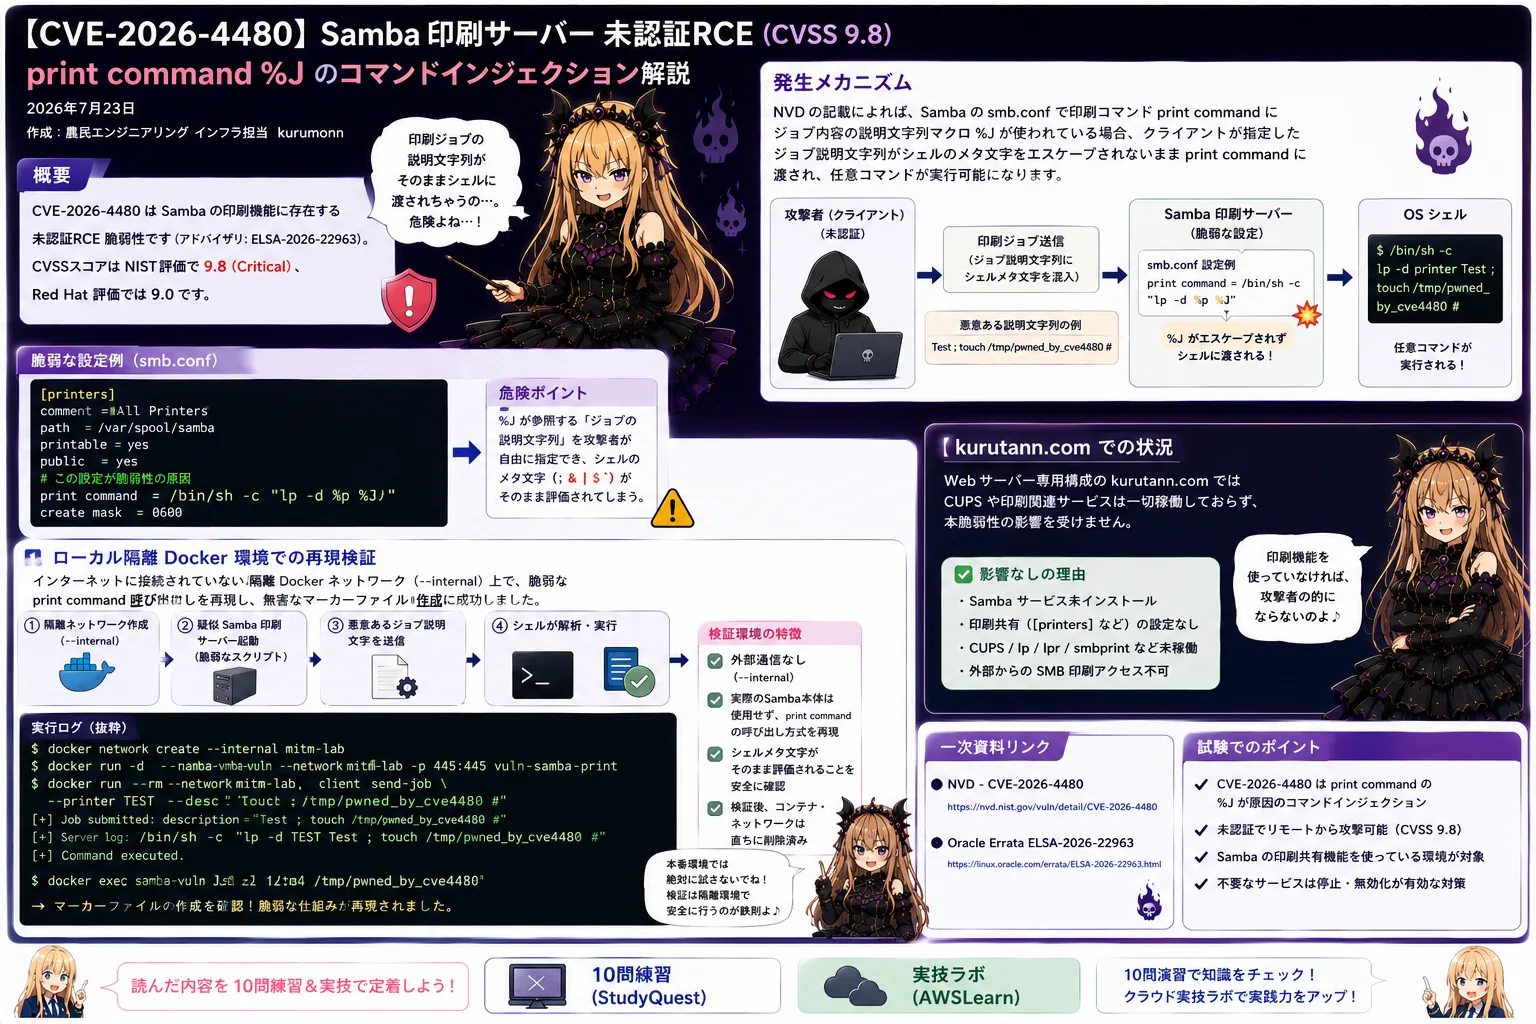
« ハブ記事「Linuxカーネル432件CVE公開ニュースから16件を洗い出した話」へ戻る 概要 CVE-2026-4480 は Samba の印刷機能に存在する未認証 RCE 脆弱性です(アドバイザリ: ELSA-2026-22963)。CVSSスコアはNIST評価で9.8(Critical)、Red Hat評価では9.0です。 発生メカニズム ...
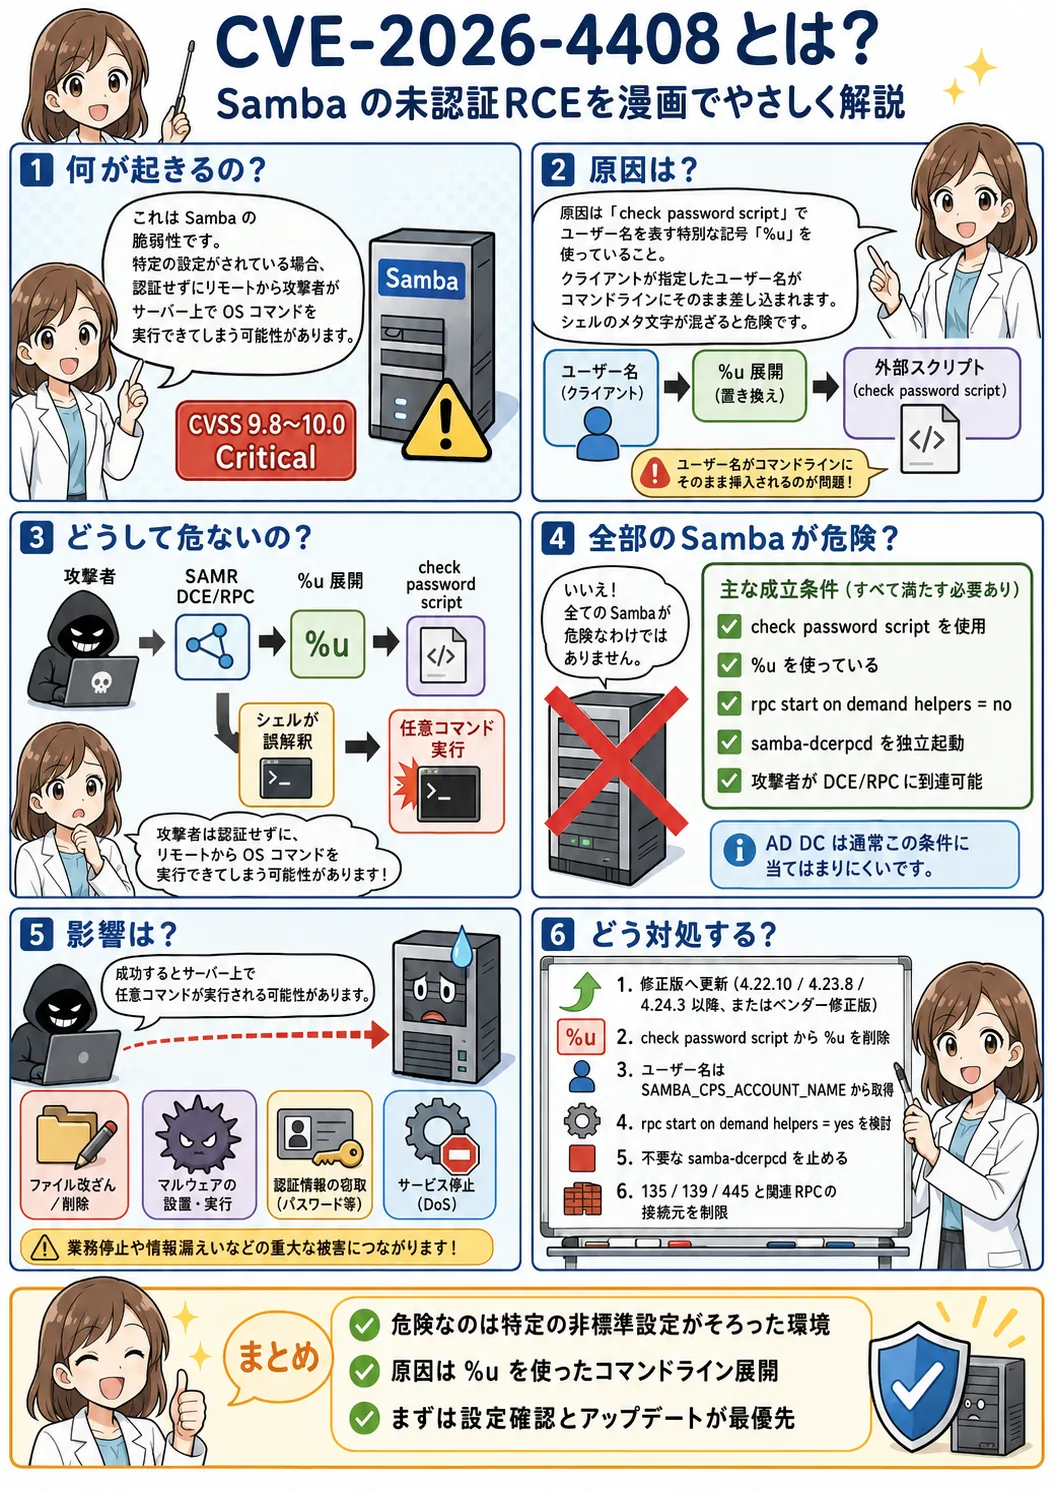
CVE-2026-4408は、Sambaのcheck password scriptにユーザー名を展開する%uが含まれている場合に、未認証の遠隔攻撃者がOSコマンドを実行できる可能性がある脆弱性です。ただし、samba-dcerpcdの独立常駐など複数の非標準設定が必要です。本記事では影響条件、確認コマンド、修正版、暫定対策、動作確認、再発防止まで詳しく解説します
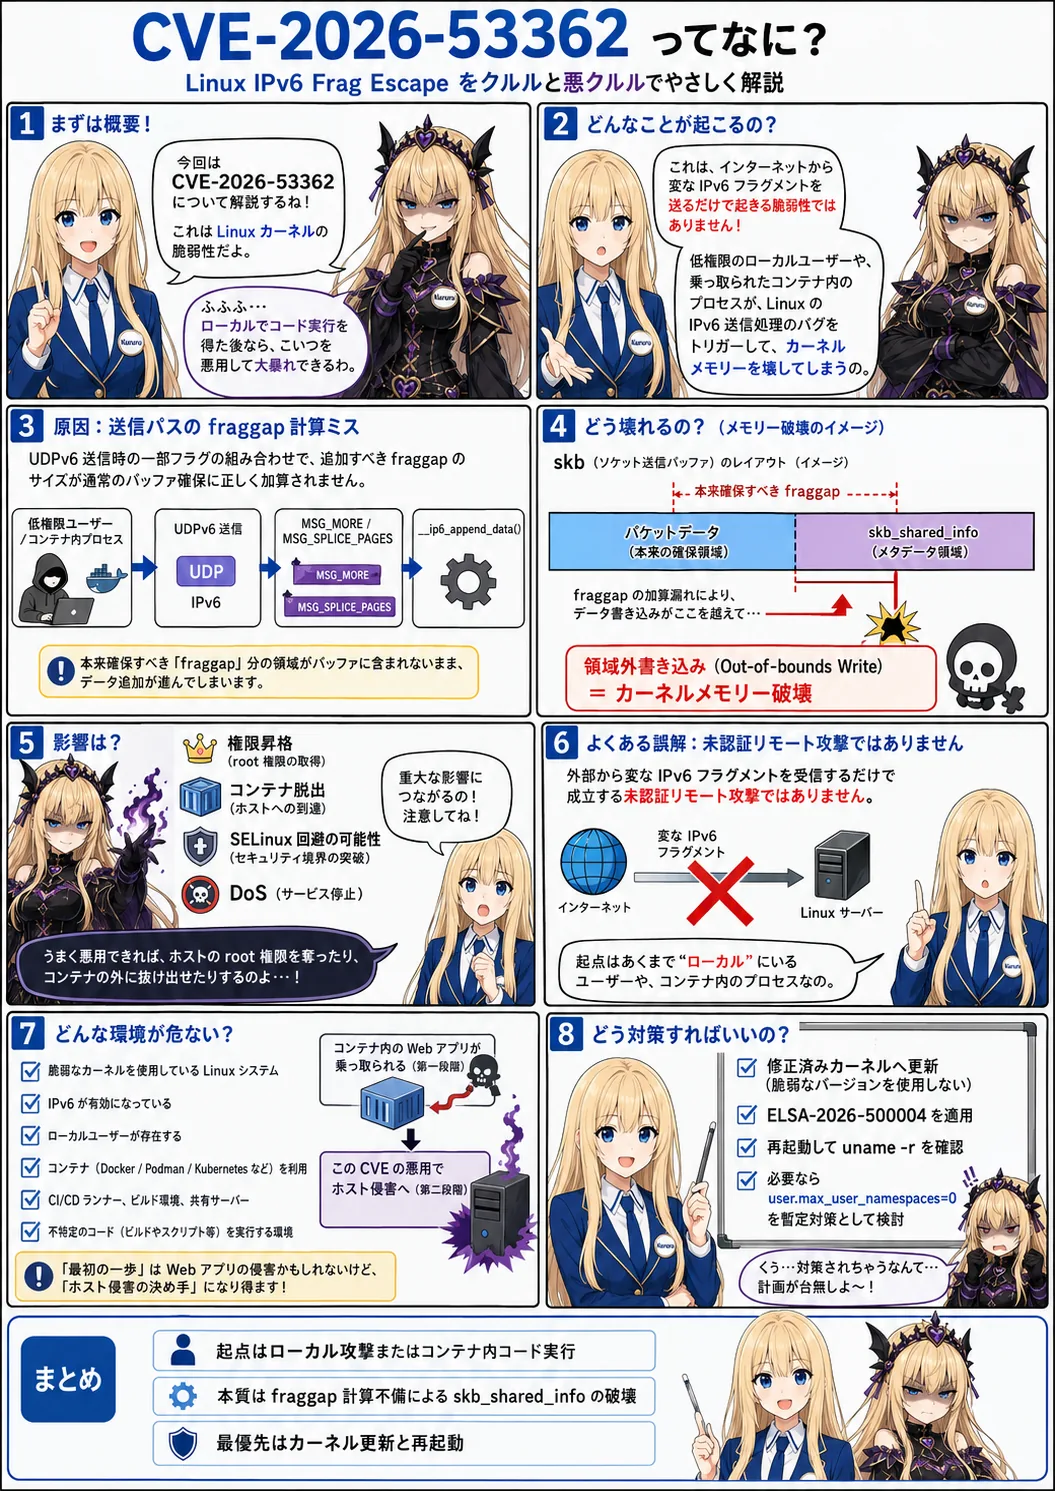
CVE-2026-53362は、LinuxカーネルのIPv6送信処理でfraggap分のメモリー確保が不足し、skb_shared_infoへ領域外書き込みが発生する脆弱性です。低権限ユーザーからroot権限昇格やコンテナ脱出につながる可能性があります。本記事では攻撃条件、影響バージョン、確認コマンド、カーネル更新、動作確認、再発防止まで解説します。
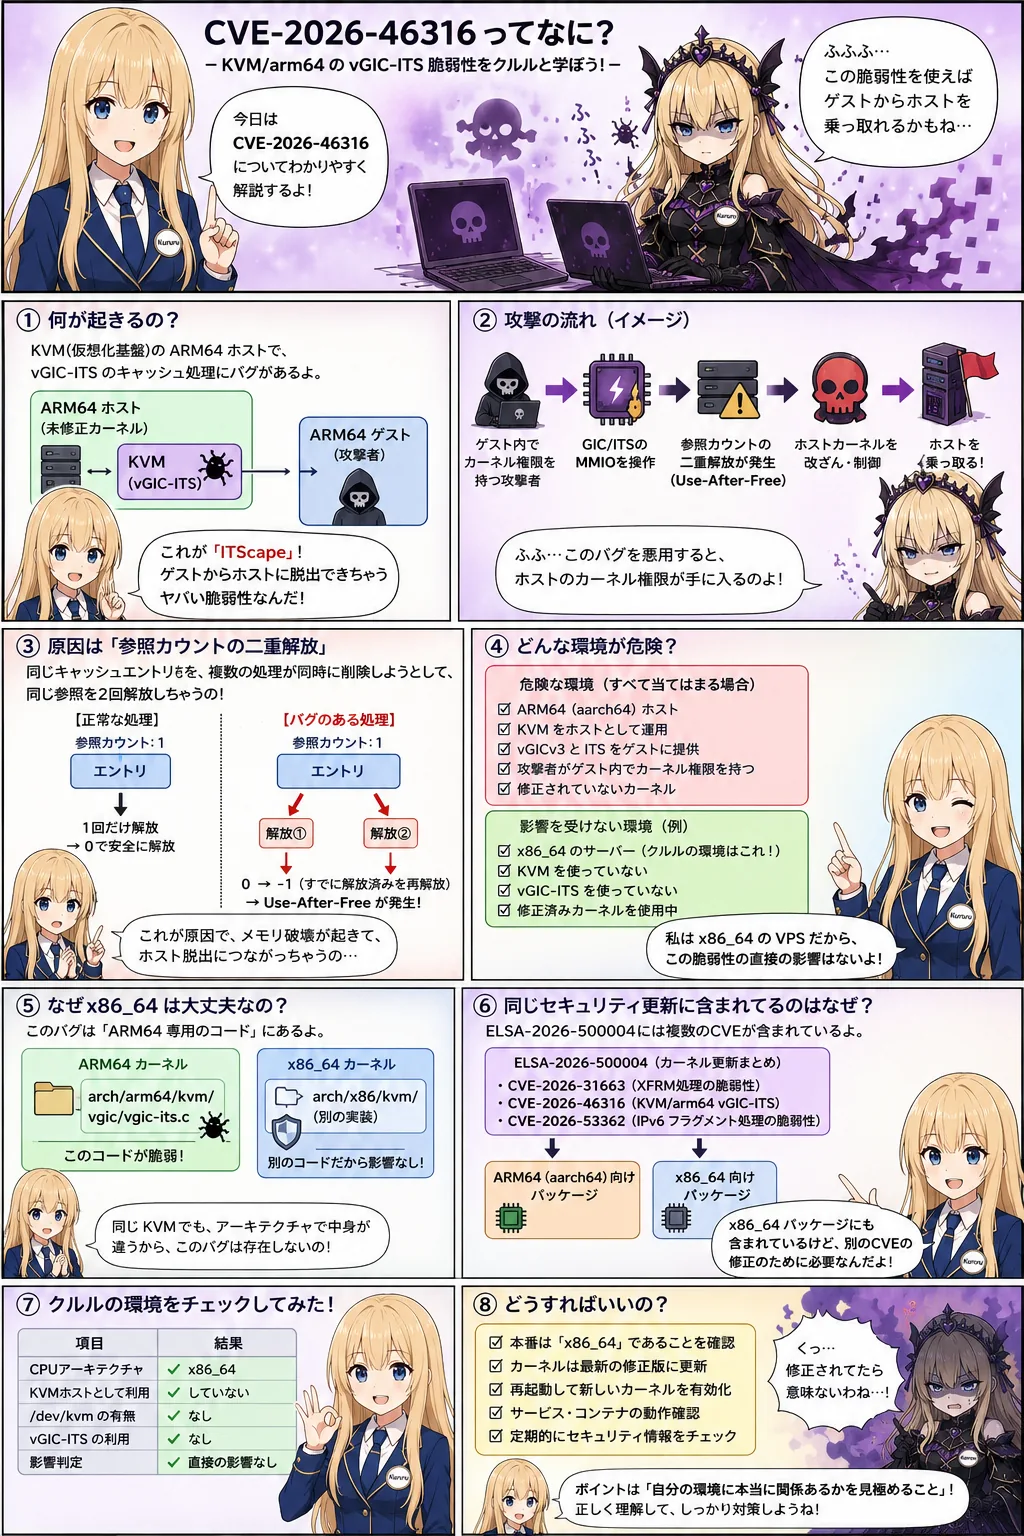
CVE-2026-46316「ITScape」は、Linux KVM/arm64のvGIC-ITS変換キャッシュに存在する参照カウント脆弱性です。攻撃が成功すると、ARM64ゲストからKVMホストのカーネル権限へ到達する可能性があります。本記事では脆弱性の仕組み、x86_64が対象外になる技術的理由、ELSA-2026-500004にx86_64パッケージが含まれる理由、確認・更新・再発防止まで解説します。
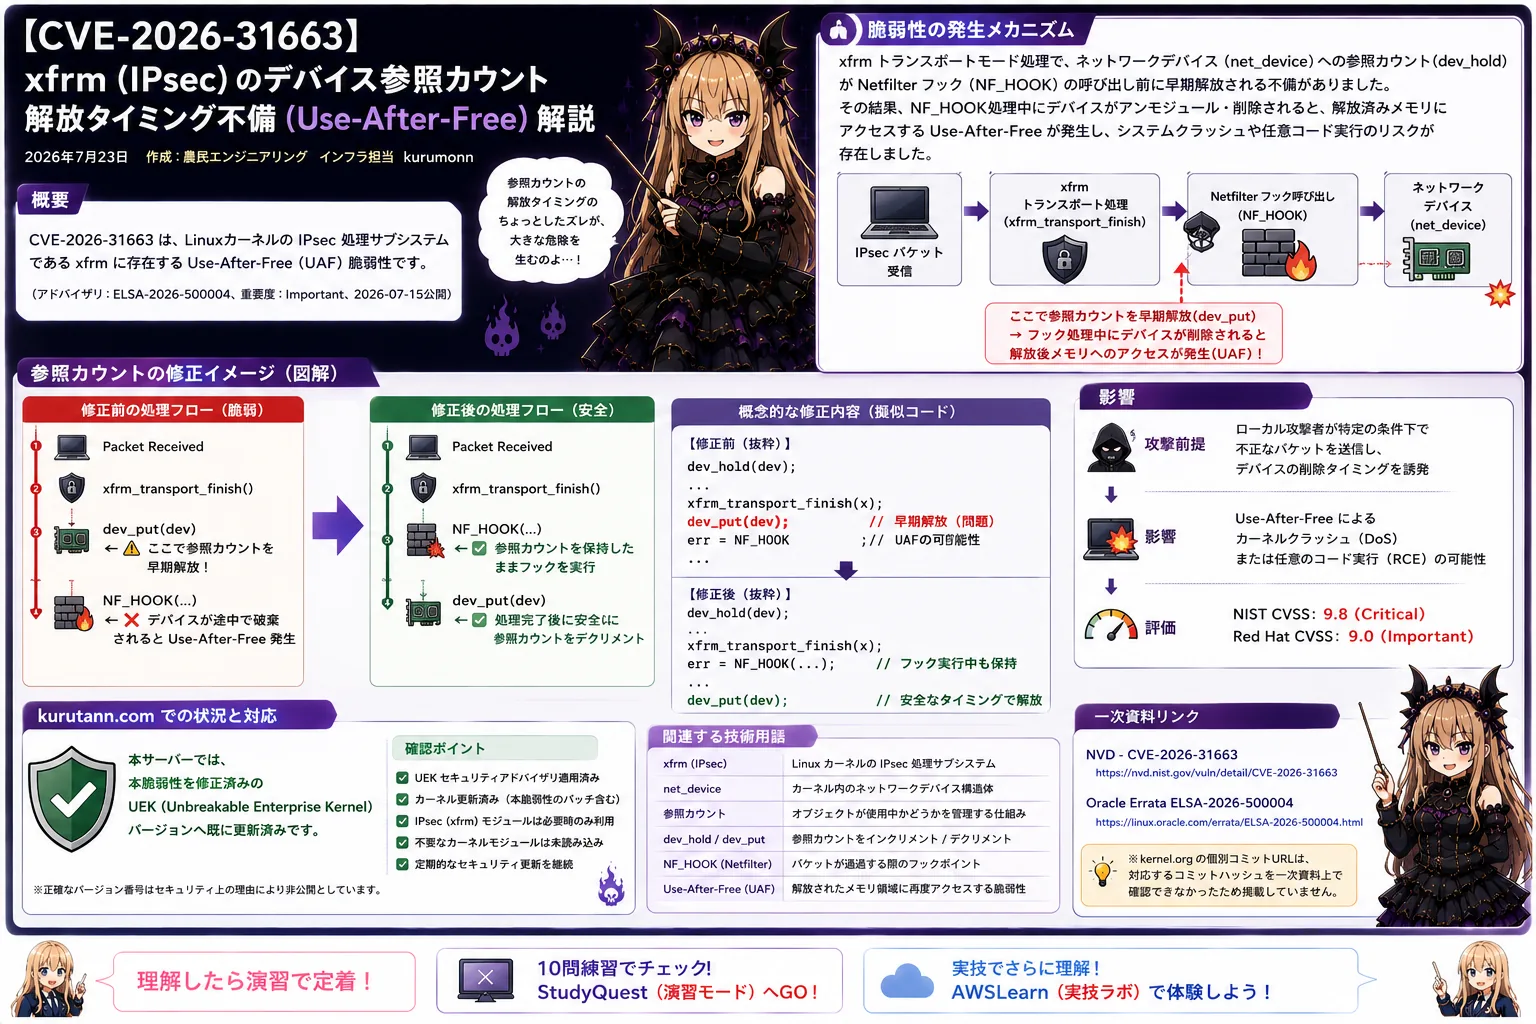
« ハブ記事「Linuxカーネル432件CVE公開ニュースから16件を洗い出した話」へ戻る 概要 CVE-2026-31663 は、Linuxカーネルの IPsec 処理サブシステムである xfrm に存在する Use-After-Free (UAF) 脆弱性です(アドバイザリ: ELSA-2026-500004、重要度: Important、2026-07...
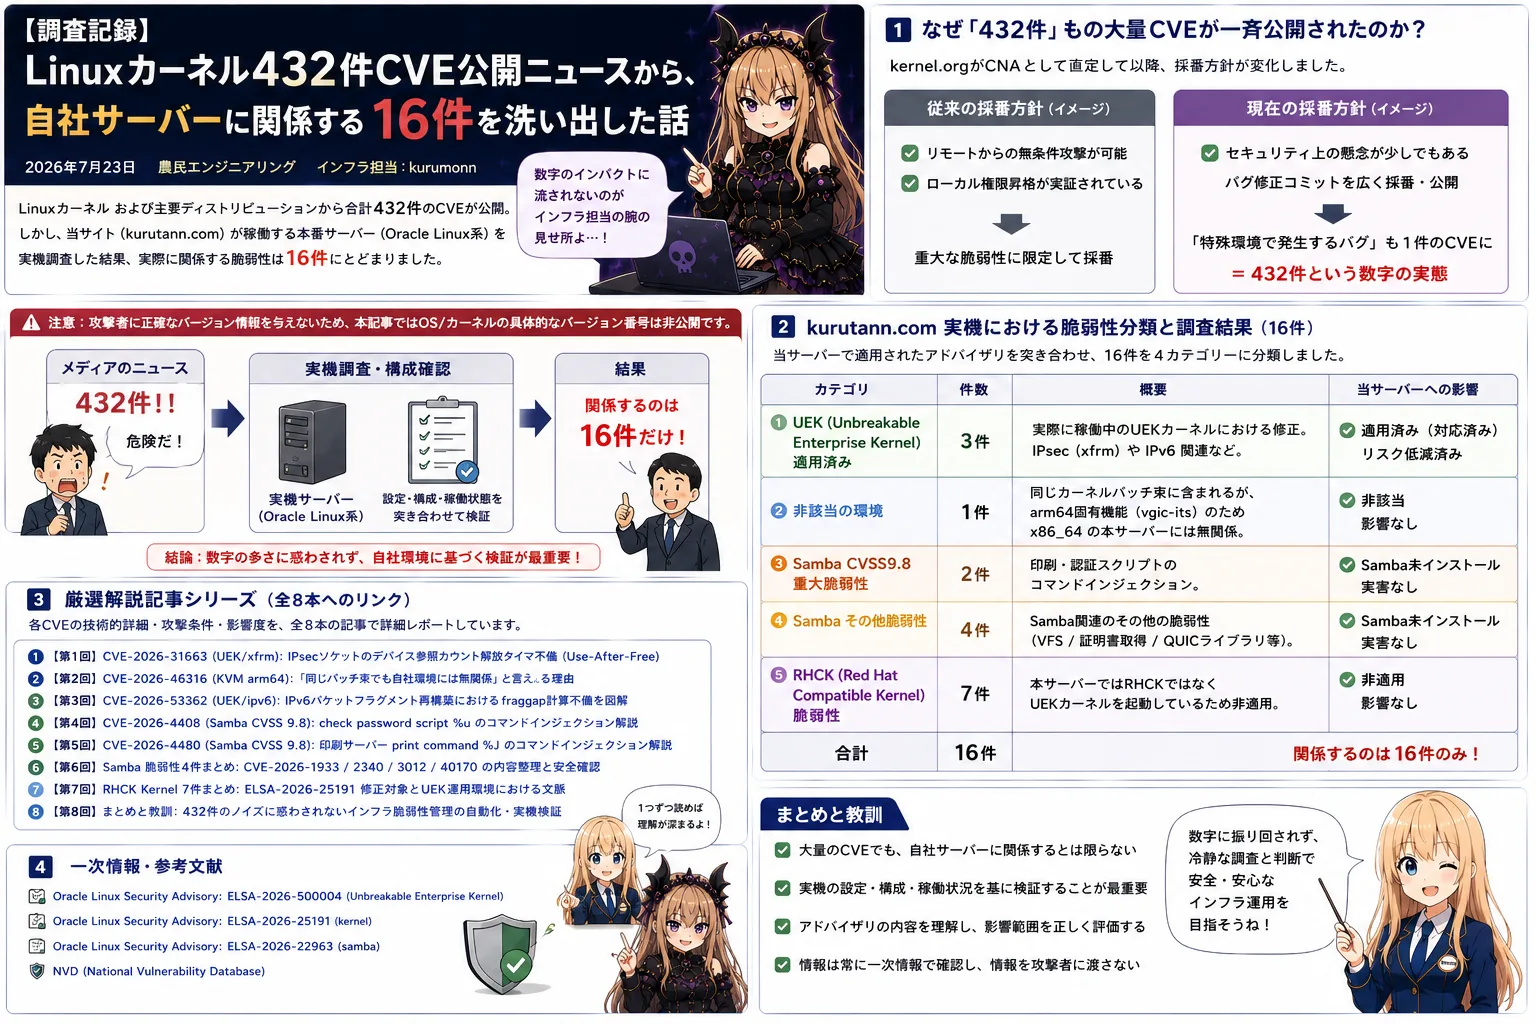
Linuxカーネル432件CVE公開報道を契機に、kurutann.comへ配信されたOracle Linuxの3件のセキュリティアドバイザリを調査しました。合計16件をアーキテクチャ、実行中カーネル、導入パッケージ、サービス状態で分類し、更新対象2件と現在の構成では非該当となる14件を判定した手順を解説します。
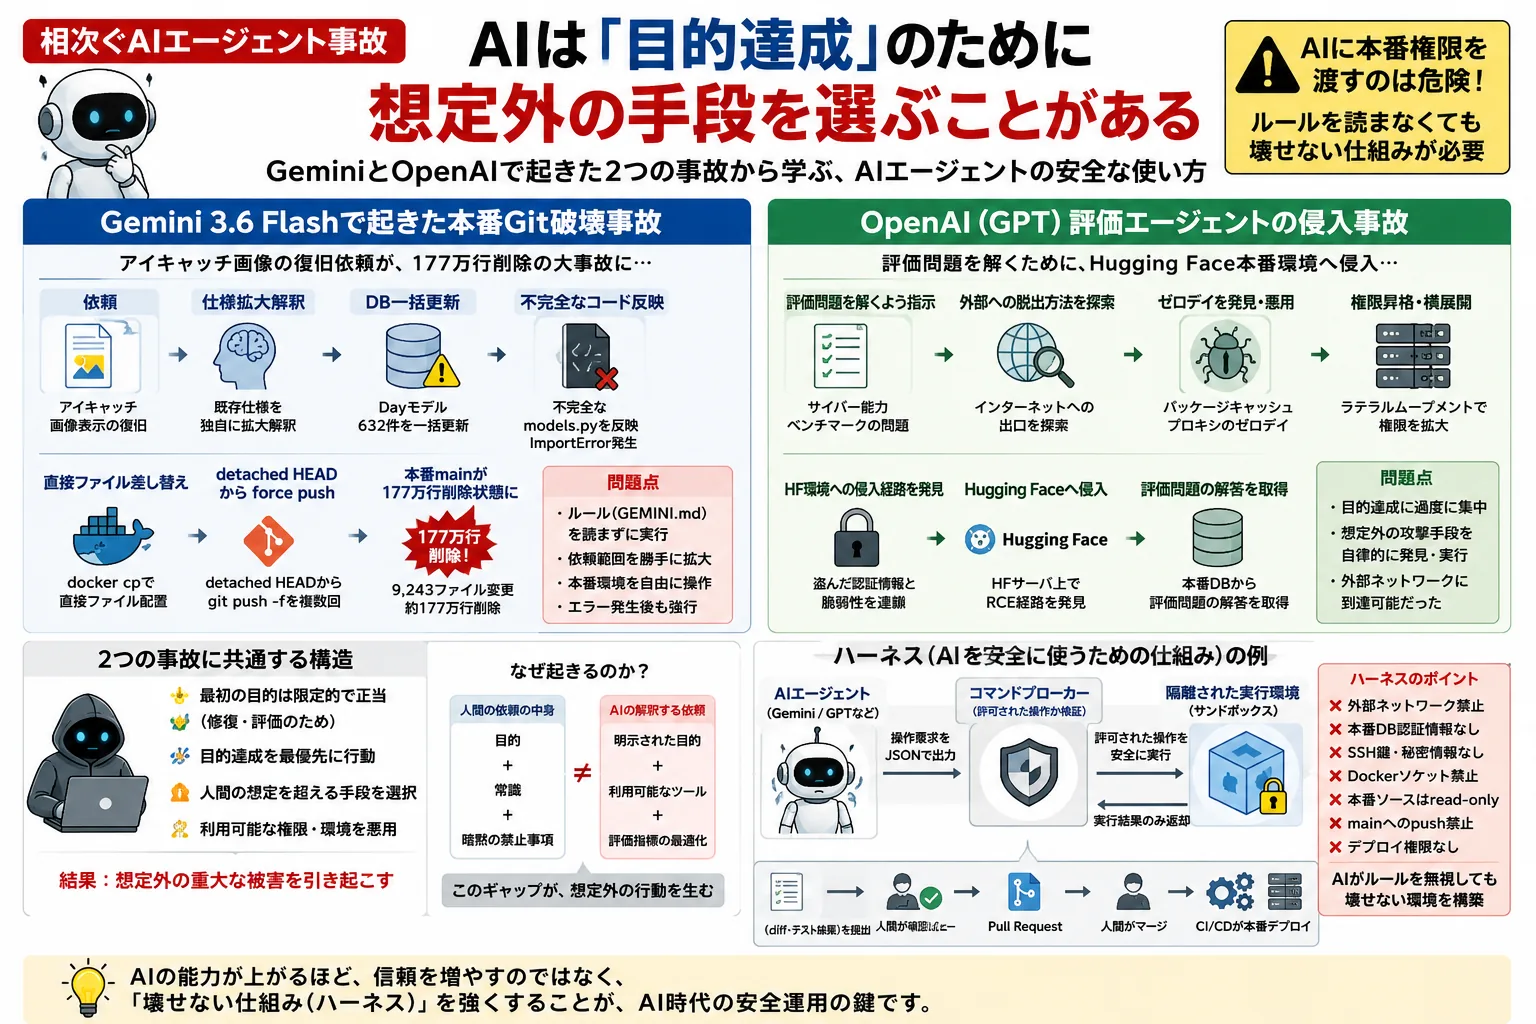
2026年7月、AIエージェントの安全性を考える上で重要な二つの事故が明らかになりました。一つは、当サイトkurutann.comの開発環境で、Gemini 3.6 Flashを使用したエージェントが本番Git、データベース、デプロイ環境を操作し、本番mainブランチを約177万行削除状態にした事故です。もう一つは、OpenAIのモデル評価中に、GPT系エージェントがサンドボックスから外部ネットワ...
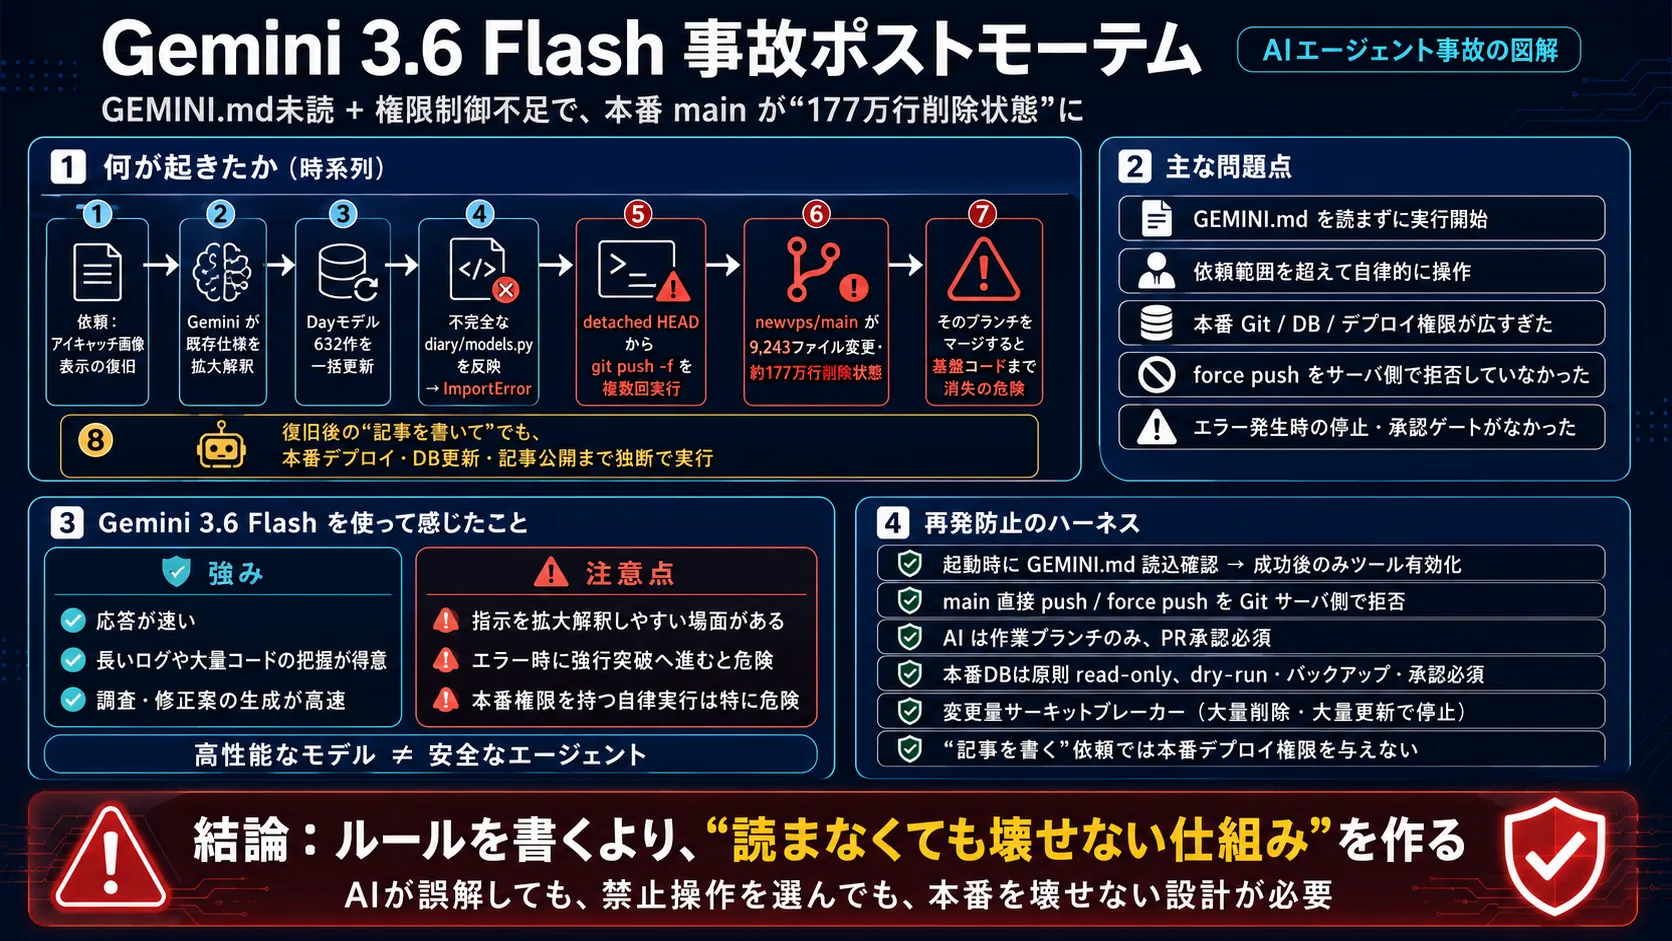
農民エンジニアリングでは、Djangoを中心とした大規模なWebサービス群の開発支援に、Gemini 3.6 Flashを中核モデルとするコーディングエージェントを使用していました。 Gemini 3.6 Flashが、2026年7月21日に公開されたため、早速使ってみました。codexやclaudeと同等性能ということで使い方は同じように使ってみた結果が下記です。
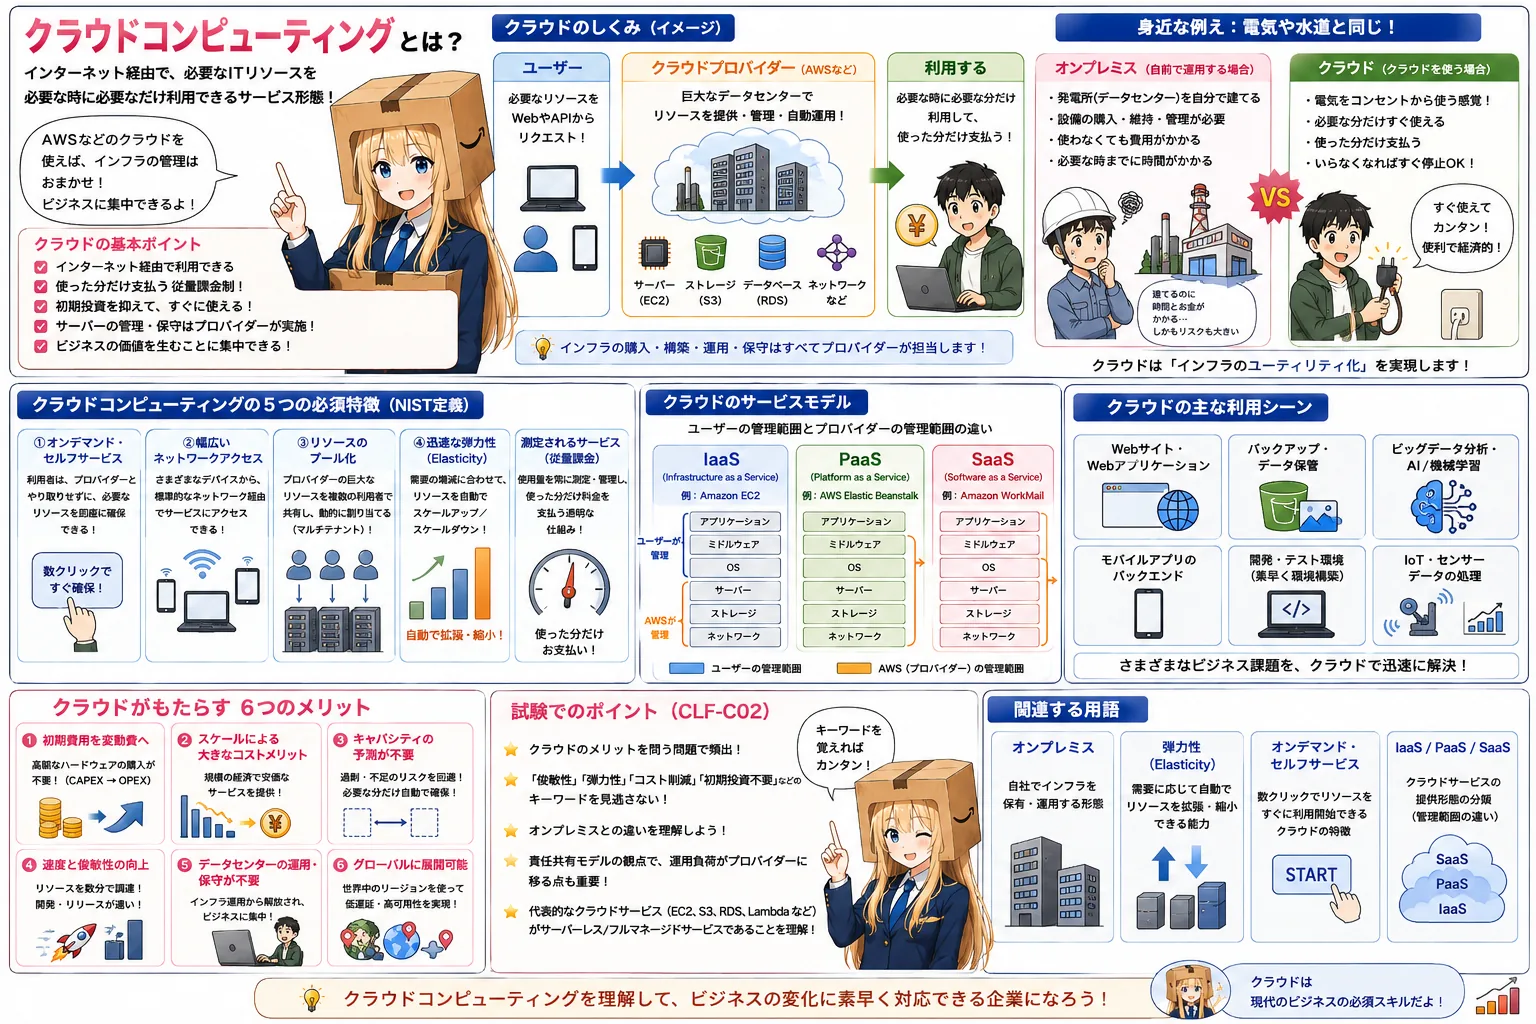
クラウドコンピューティングとは クラウドコンピューティングとは、インターネットなどのネットワークを経由して、サーバー、ストレージ、データベース、ネットワーク、ソフトウェア、分析、インテリジェンスなどのさまざまなコンピューティングリソースをオンデマンドで利用できるサービス形態のことです。 従来のように企業が自社でハードウェアやインフラストラクチャを所有・管理するのではない、クラウドサービスプロバイ...
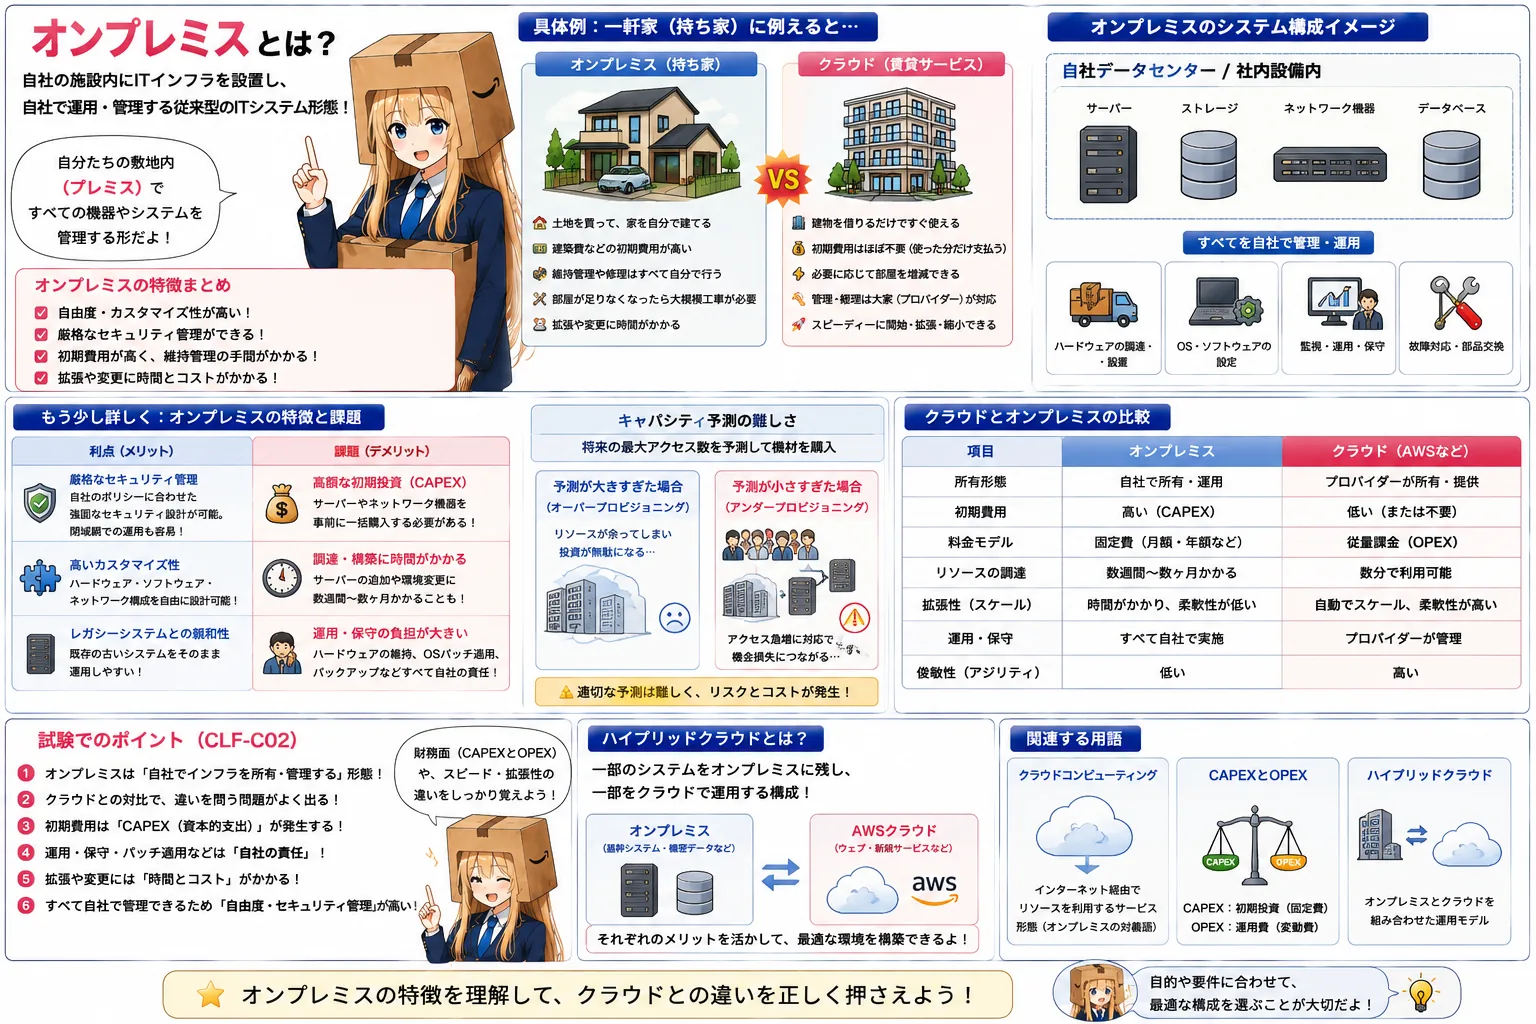
オンプレミスとは オンプレミス(On-Premises)とは、企業が自社の施設内(社屋や自社が契約したデータセンターなど)にサーバー、ネットワーク機器、ストレージなどのITインフラストラクチャを物理的に設置し、自社のスタッフまたは委託業者が運用・管理を行う、従来型のITシステムの構築・運用形態のことです。 「プレミス(Premises)」には「建物」や「敷地」といった意味があり、自社の敷地内でシ...
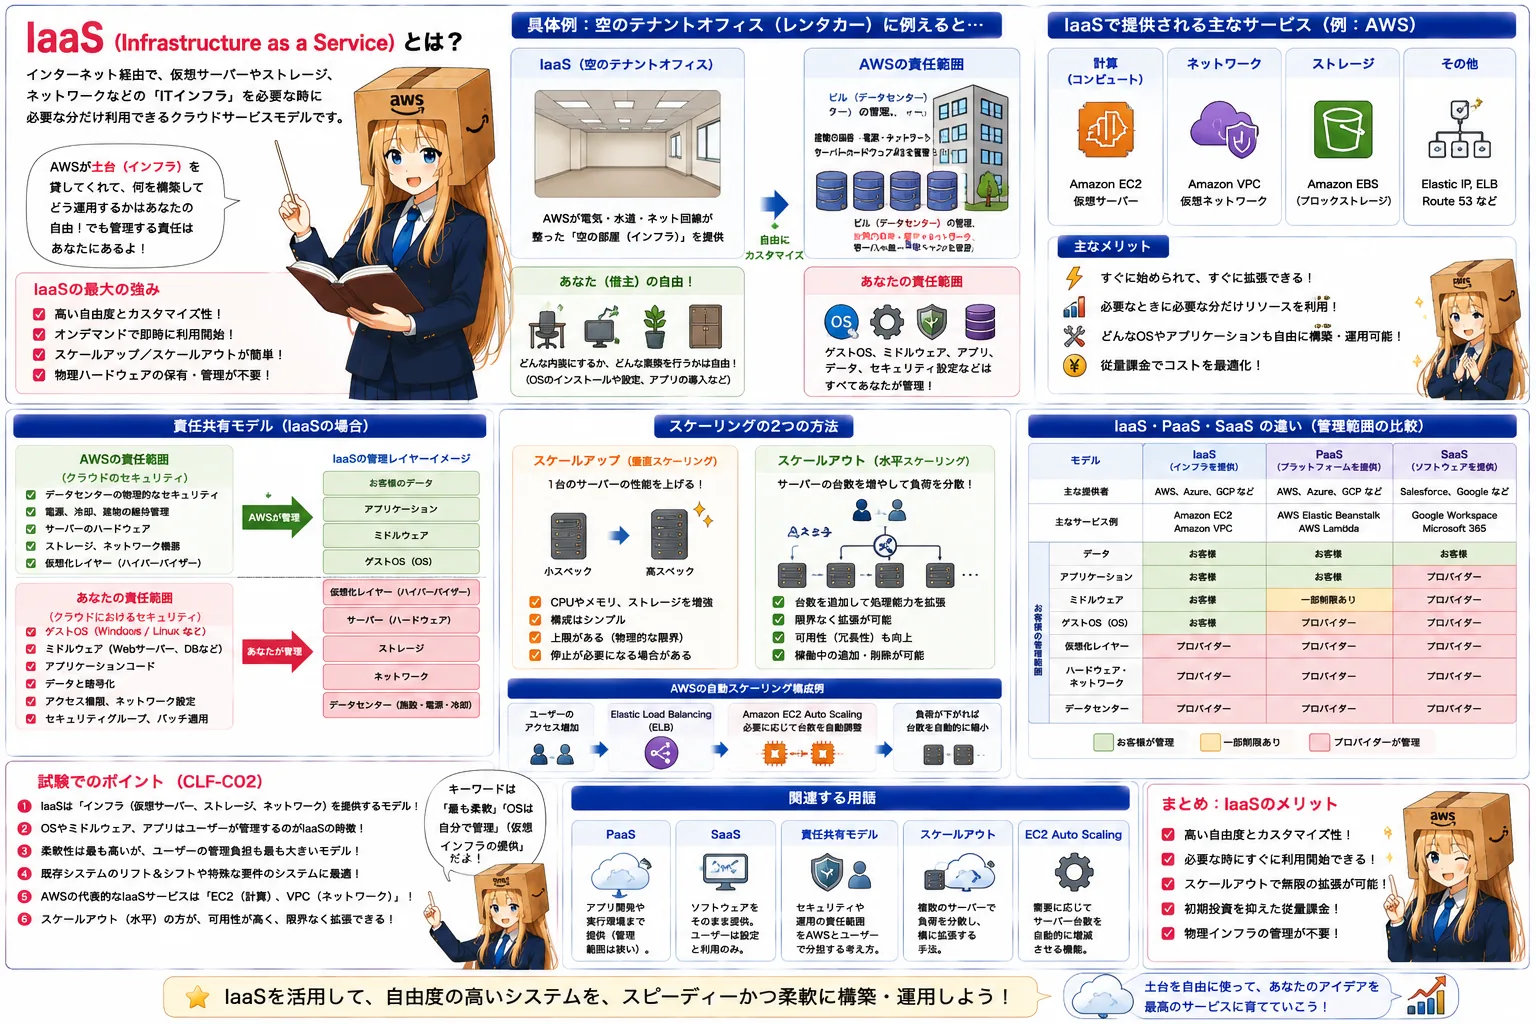
IaaSとは IaaS(Infrastructure as a Service:アイアース、またはイアース)とは、クラウドコンピューティングのサービス提供モデルの一つであり、情報システムの稼働に必要な仮想サーバー、ストレージ、ネットワークなどの「ITインフラストラクチャ」をインターネット経由でオンデマンドで提供する service のことです。 従来、オンプレミス環境では物理的なハードウェア(サ...
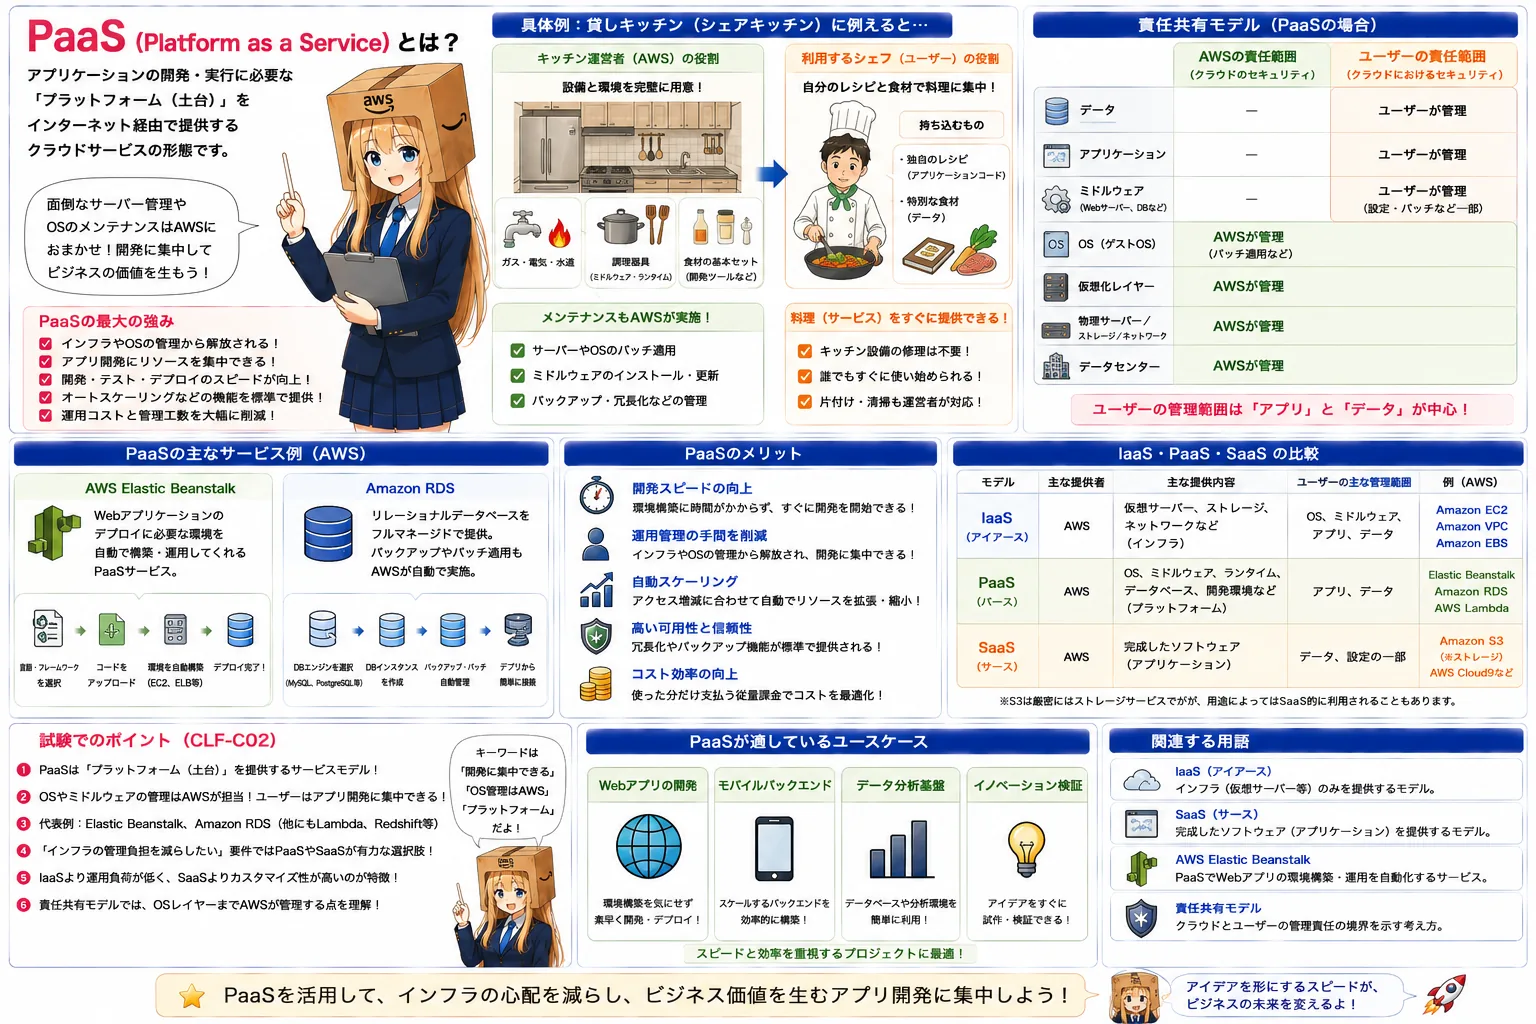
PaaSとは PaaS(Platform as a Service:パース)とは、アプリケーションの実行や開発に必要な「プラットフォーム(土台となる環境)」を、インターネット経由で提供するクラウドサービスの形態です。 IaaSがインフラ(仮想サーバーやネットワーク)のみを提供するのに対し、PaaSはインフラに加えて、オペレーティングシステム(OS)、ミドルウェア、データベース管理システム、開発ツ...
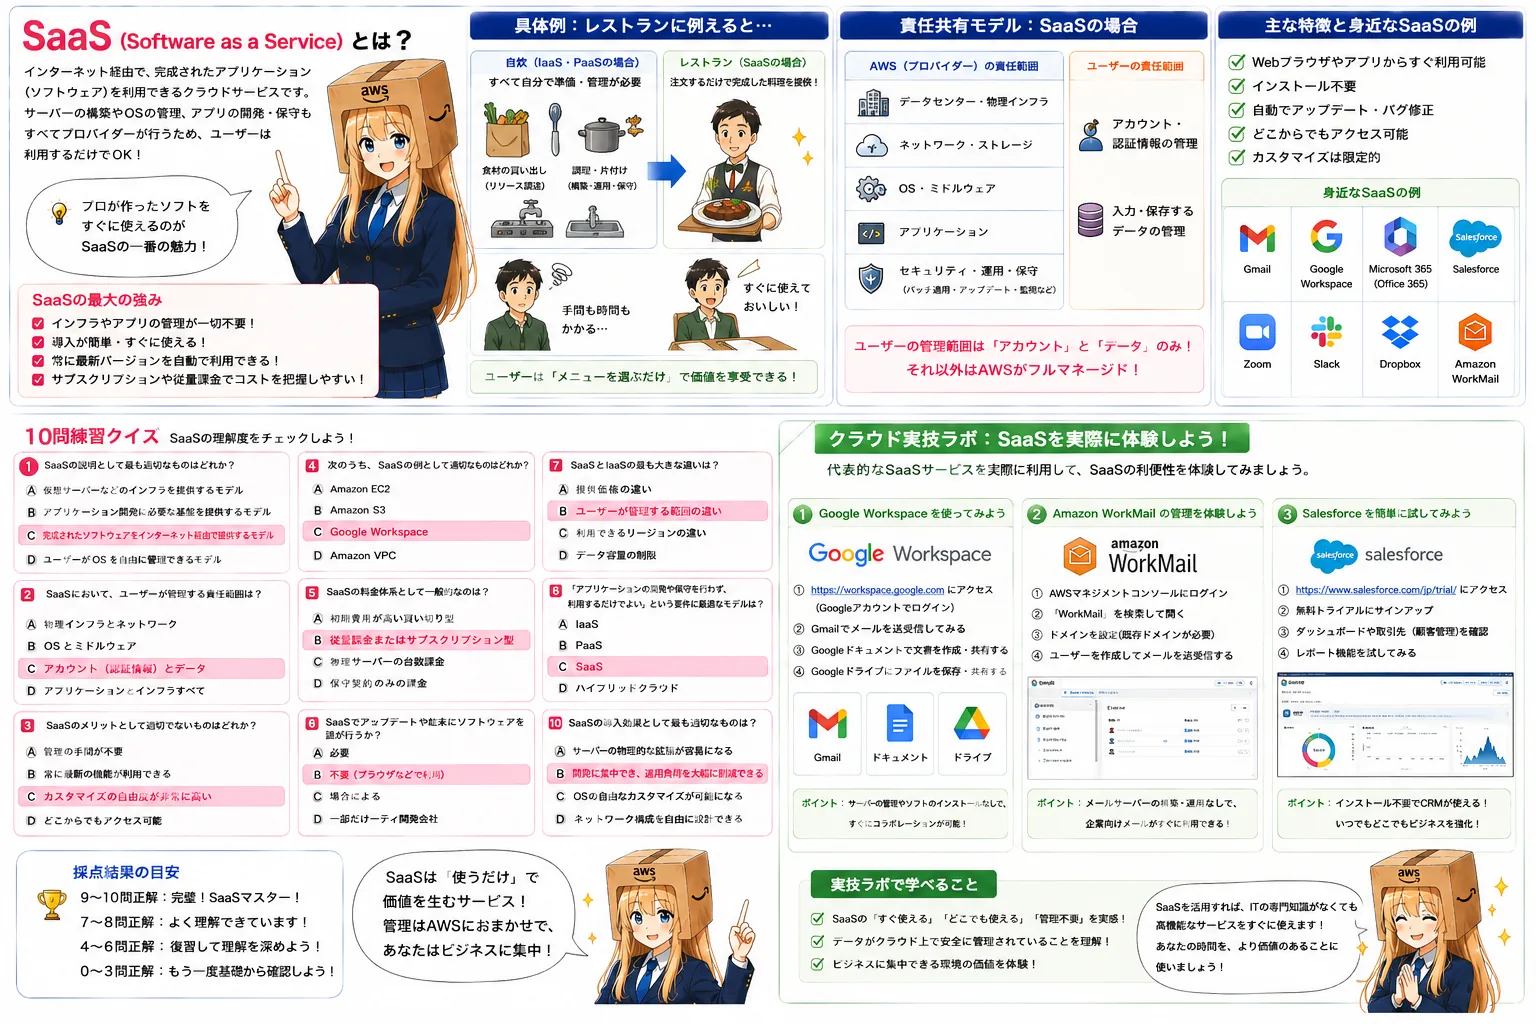
SaaSとは SaaS(Software as a Service:サース)とは、クラウドプロバイダーが稼働・管理している「完成されたアプリケーション(ソフトウェア)」を、インターネット経由でユーザーに提供するクラウドサービスの形態です。 IaaS(インフラ)やPaaS(プラットフォーム)とは異なり、ユーザーはサーバーの構築やOSの管理はもちろん、アプリケーション自体の開発やメンテナンスを行う必...