WAFの解説(基本情報技術者シラバス用語)
WAFとは WAF(Web Application Firewall:ワフ)とは、Webアプリケーションの脆弱性を狙った攻撃からWebサイトやWebサービスを防御するための専用のセキュリティシステムです。一般的なファイアウォールがネットワークの出入り口を守るのに対し、WAFはWebサービスのデータの中身を詳細に分析して攻撃を防ぎます。 ショッピングサイトやブログなどのWebアプリケーションは、ユー...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「セキュリティ」の記事を表示中× クリア
WAFとは WAF(Web Application Firewall:ワフ)とは、Webアプリケーションの脆弱性を狙った攻撃からWebサイトやWebサービスを防御するための専用のセキュリティシステムです。一般的なファイアウォールがネットワークの出入り口を守るのに対し、WAFはWebサービスのデータの中身を詳細に分析して攻撃を防ぎます。 ショッピングサイトやブログなどのWebアプリケーションは、ユー...
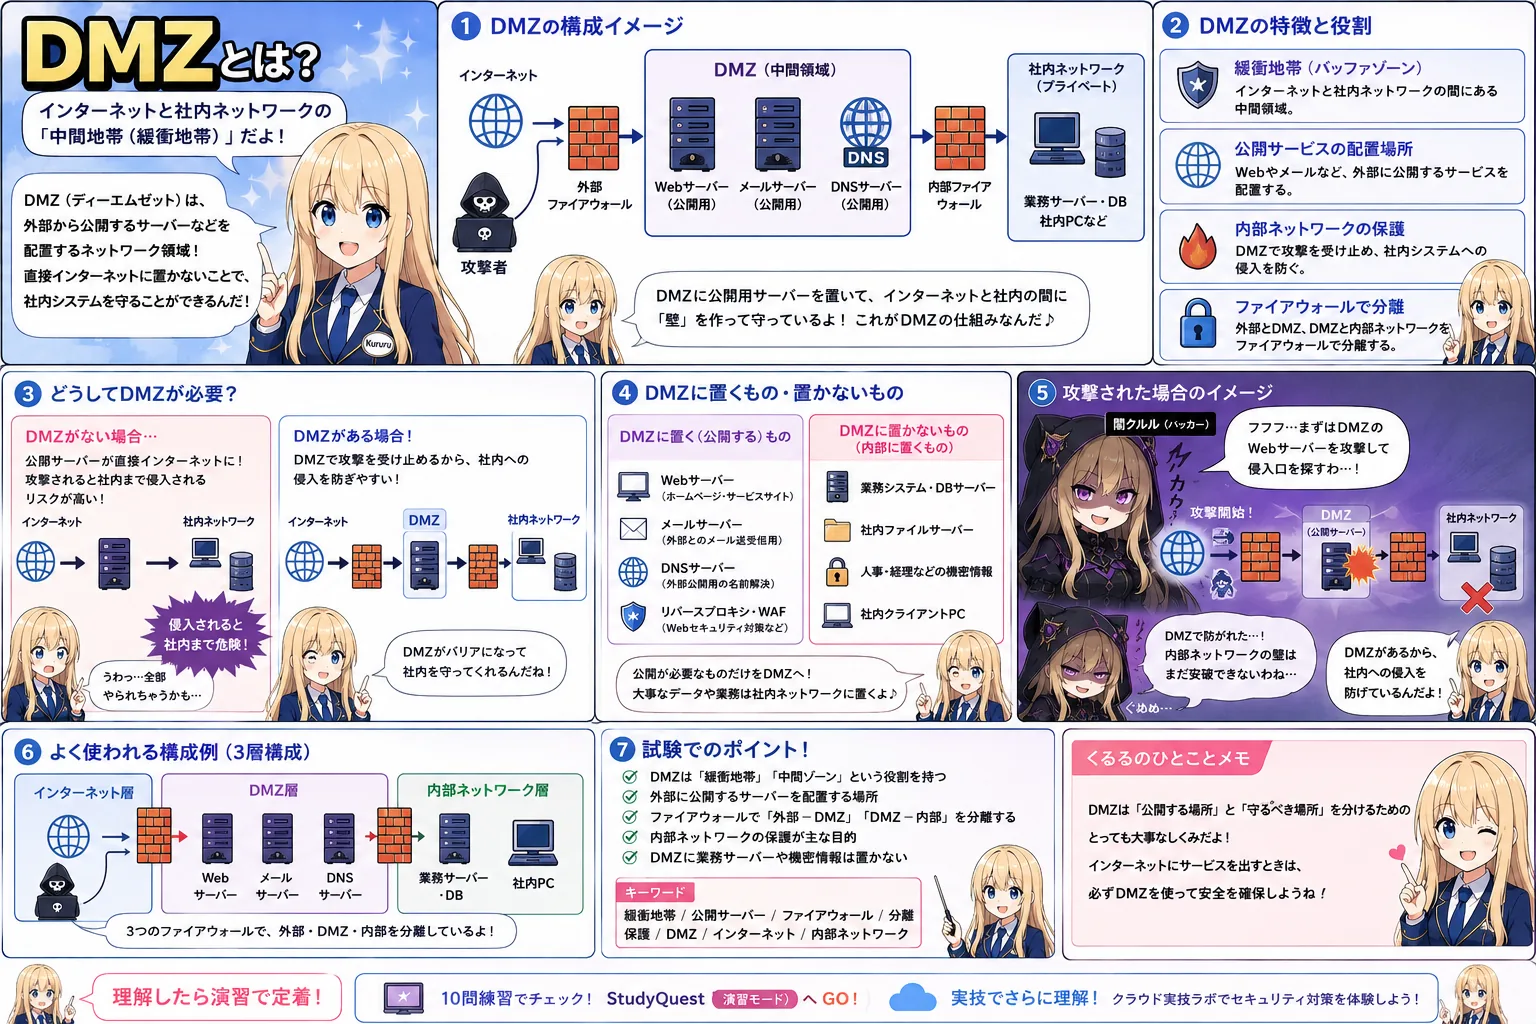
DMZとは DMZ(Demilitarized Zone)とは、社内の安全なネットワーク(組織の内部ネットワーク)と、インターネット(外部ネットワーク)の間に設けられる、どちらにも属さない中間的なネットワーク領域のことです。日本語では「非武装地帯」と呼ばれます。 インターネット上に公開するWebサーバーやメールサーバーなどは、外部からのアクセス受け入れる必要があります。しかし、これらのサーバーを社...
検疫ネットワークとは 検疫ネットワークとは、外部から持ち込まれたパソコンやスマートフォンなどを組織の内部ネットワーク(社内LANなど)に接続する前に、安全性をチェックし、安全が確認されるまで隔離・検査するための専用ネットワークのことです。医療における「検疫(感染症の拡大を防ぐために検査・隔離する仕組み)」をネットワークに応用したものです。 ウイルス対策ソフトが最新になっていない端末や、重要なセキュ...
ゼロトラストとは ゼロトラスト(Zero Trust)とは、「何も信頼しない(Zero Trust)」という前提に立ち、ネットワークの内部と外部を区別せず、すべてのアクセスに対して認証や安全性の検査を行うセキュリティの考え方のことです。従来の「社内ネットワーク(内側)は安全だから信頼し、インターネット(外側)は危険だからファイアウォールで防ぐ」という「境界防御」の限界を克服するために提唱されました...
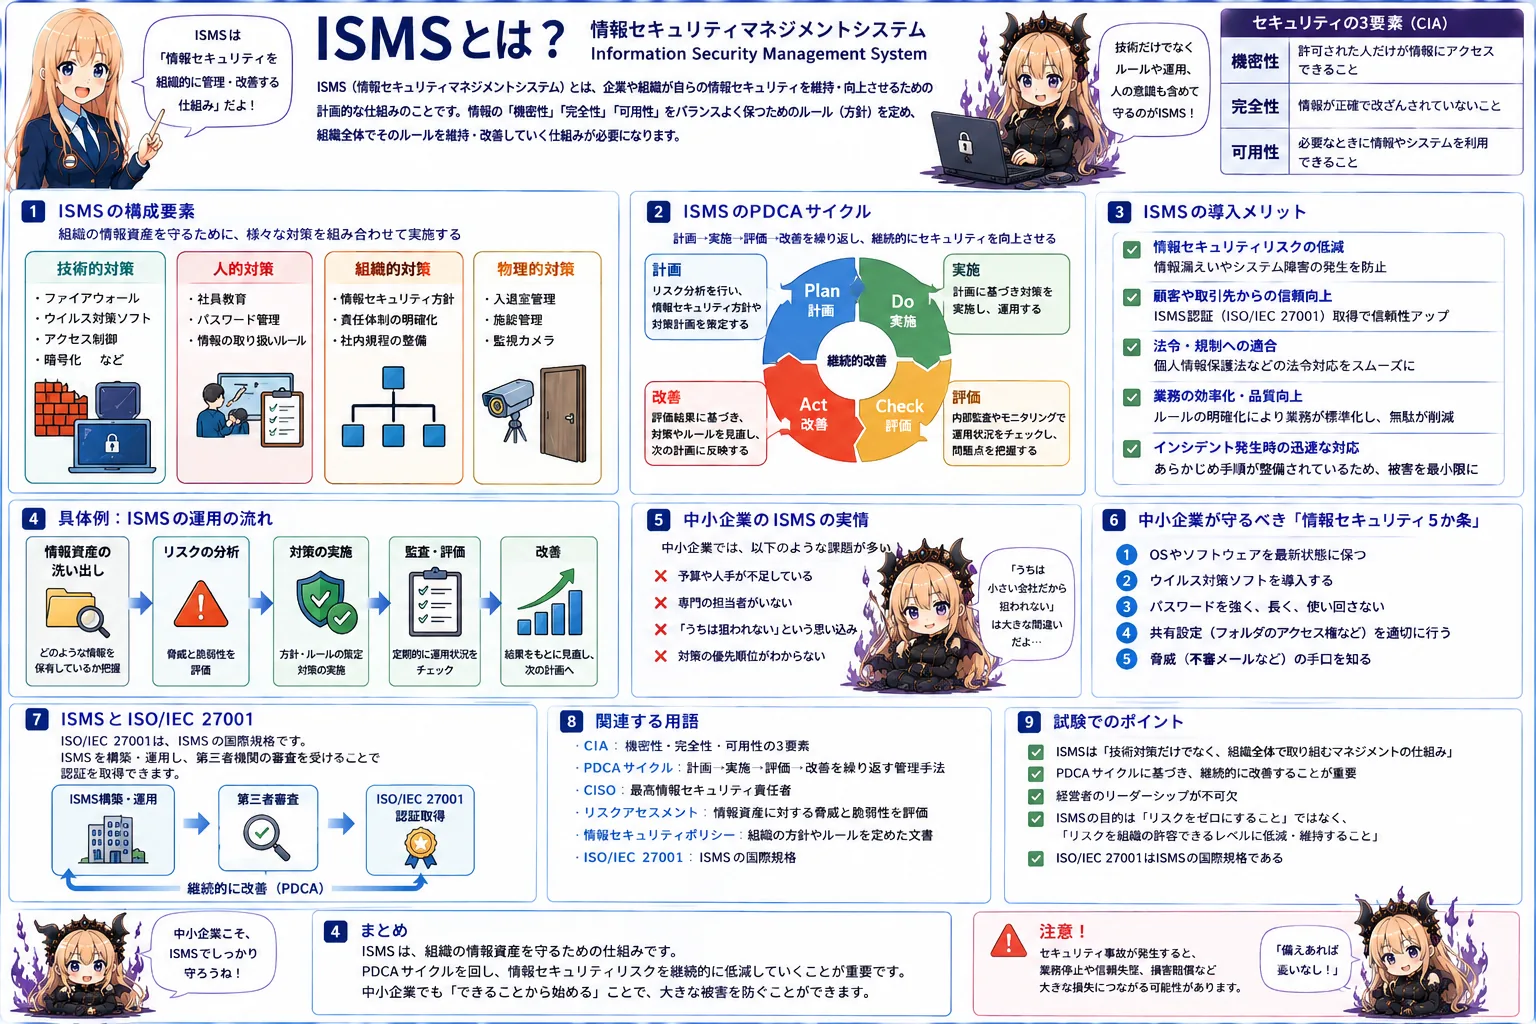
ISMSとは ISMS(Information Security Management System)とは、組織が保有する情報資産の安全性を保つために、セキュリティ対策のルールを定め、それを計画・実行・評価・改善していくための一連の管理体制(仕組み)のことです。日本語では「情報セキュリティマネジメントシステム」と呼ばれます。 セキュリティを保つには、単にウイルス対策ソフトを入れるような技術的対策だ...
情報セキュリティポリシーとは 情報セキュリティポリシーとは、企業や官公庁などの組織が、保有する情報資産を様々な脅威(漏洩、改ざん、紛失など)から守るために策定する、情報セキュリティ対策の基本的な方針や具体的な行動規範をまとめた文書のことです。 ポリシーは一般的に、以下の3つの階層構造で構成されます。 基本方針:組織のトップが、セキュリティに対する姿勢や目的を対外的に示す最上位の宣言。 対...
CSIRTとは CSIRT(Computer Security Incident Response Team:シーサート)とは、企業や組織において情報セキュリティ上の問題(インシデント)が発生した際に、その原因を調査し、被害を最小限に抑えるための対応を行う専門チームのことです。日本語では「コンピュータセキュリティインシデント対応チーム」と訳されます。 インターネットからのサイバー攻撃や、社員による...
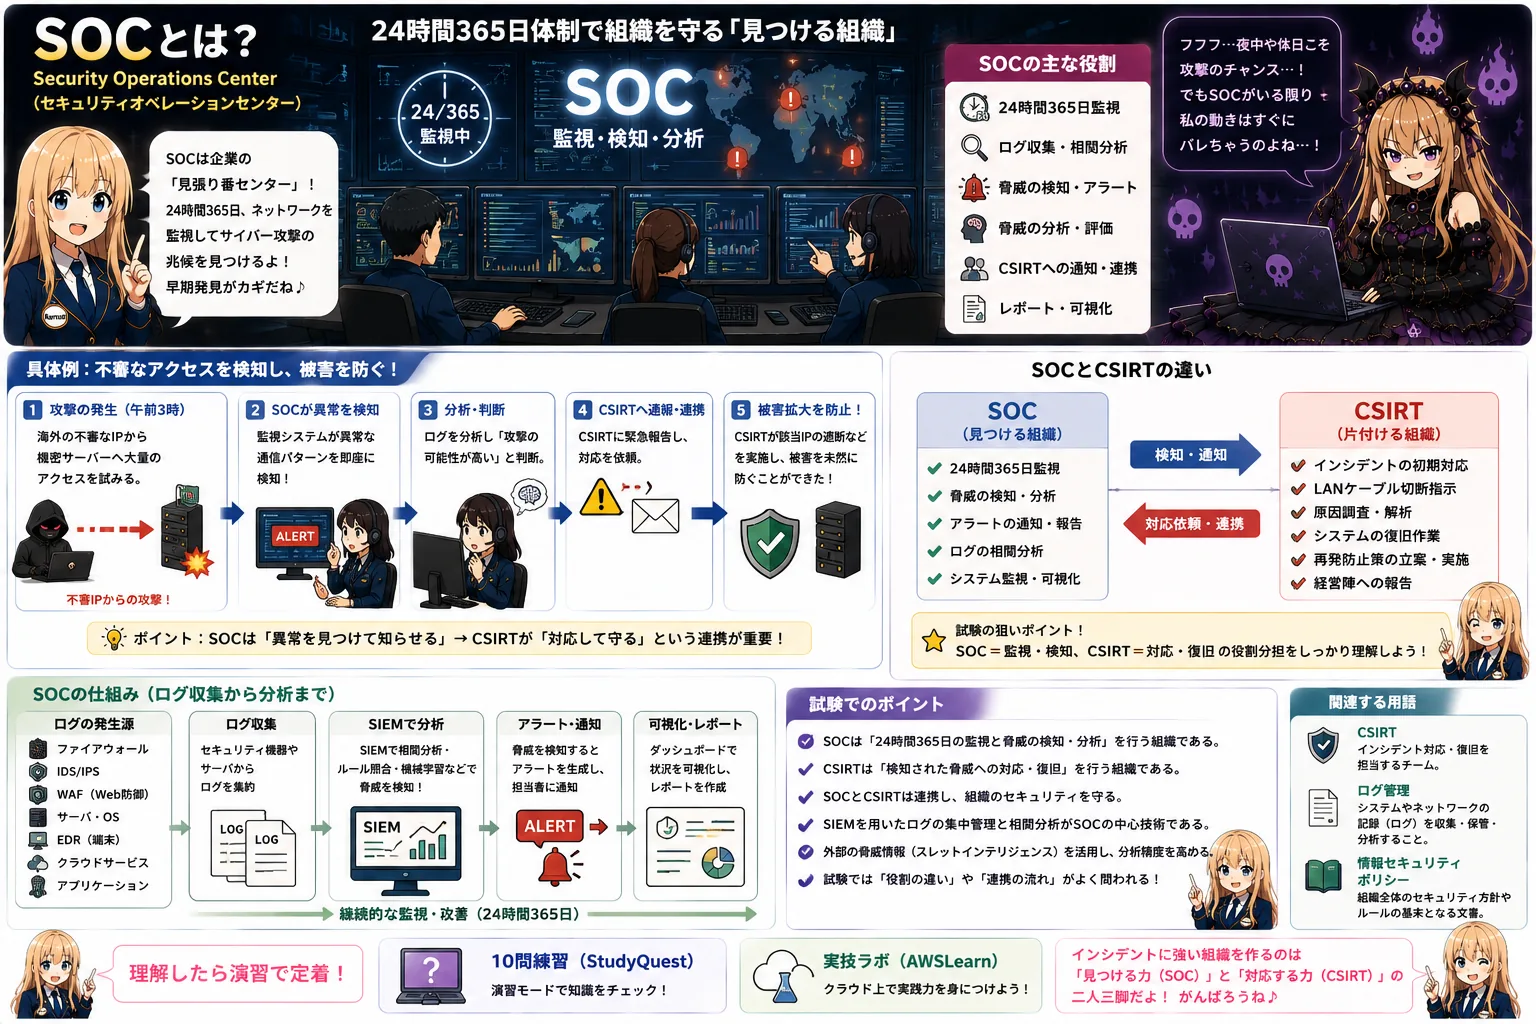
SOCとは SOC(Security Operation Center:そっく)とは、企業や組織のネットワーク、サーバー、パソコンなどを24時間365日体制でリアルタイムに監視し、サイバー攻撃などのセキュリティ脅威を早期に発見・分析する専門組織のことです。 現代の企業システムには、ファイアウォールやIDS/IPS、ウイルス対策ソフトなど、多数のセキュリティ機器が導入されています。これらが出力する大...
ペネトレーションテストとは ペネトレーションテストとは、稼働しているシステムやネットワークに対して、実際のハッカーと同じ手法で擬似的にサイバー攻撃を行い、侵入できる隙(セキュリティ上の欠陥や脆弱性)がないかを検証するテストのことです。「侵入テスト」とも呼ばれます。 単に「脆弱性のリスト」をツールで自動検知するだけのテストとは異なり、ペネトレーションテストは「特定の目的(例:機密データの奪取や管理者...
JPCERT/CCが2026年7月に報告したAPT-C-60の最新手口(RAR→LNK→mshta.exe→jsDelivr/GitHub/GitLab/Codeberg中継→git.exe悪用→SpyGlace)を工程ごとに分解し、当サイトのIPS/EDRに追加した検知シグネチャと、企業が今すぐ着手すべき対策をまとめました。
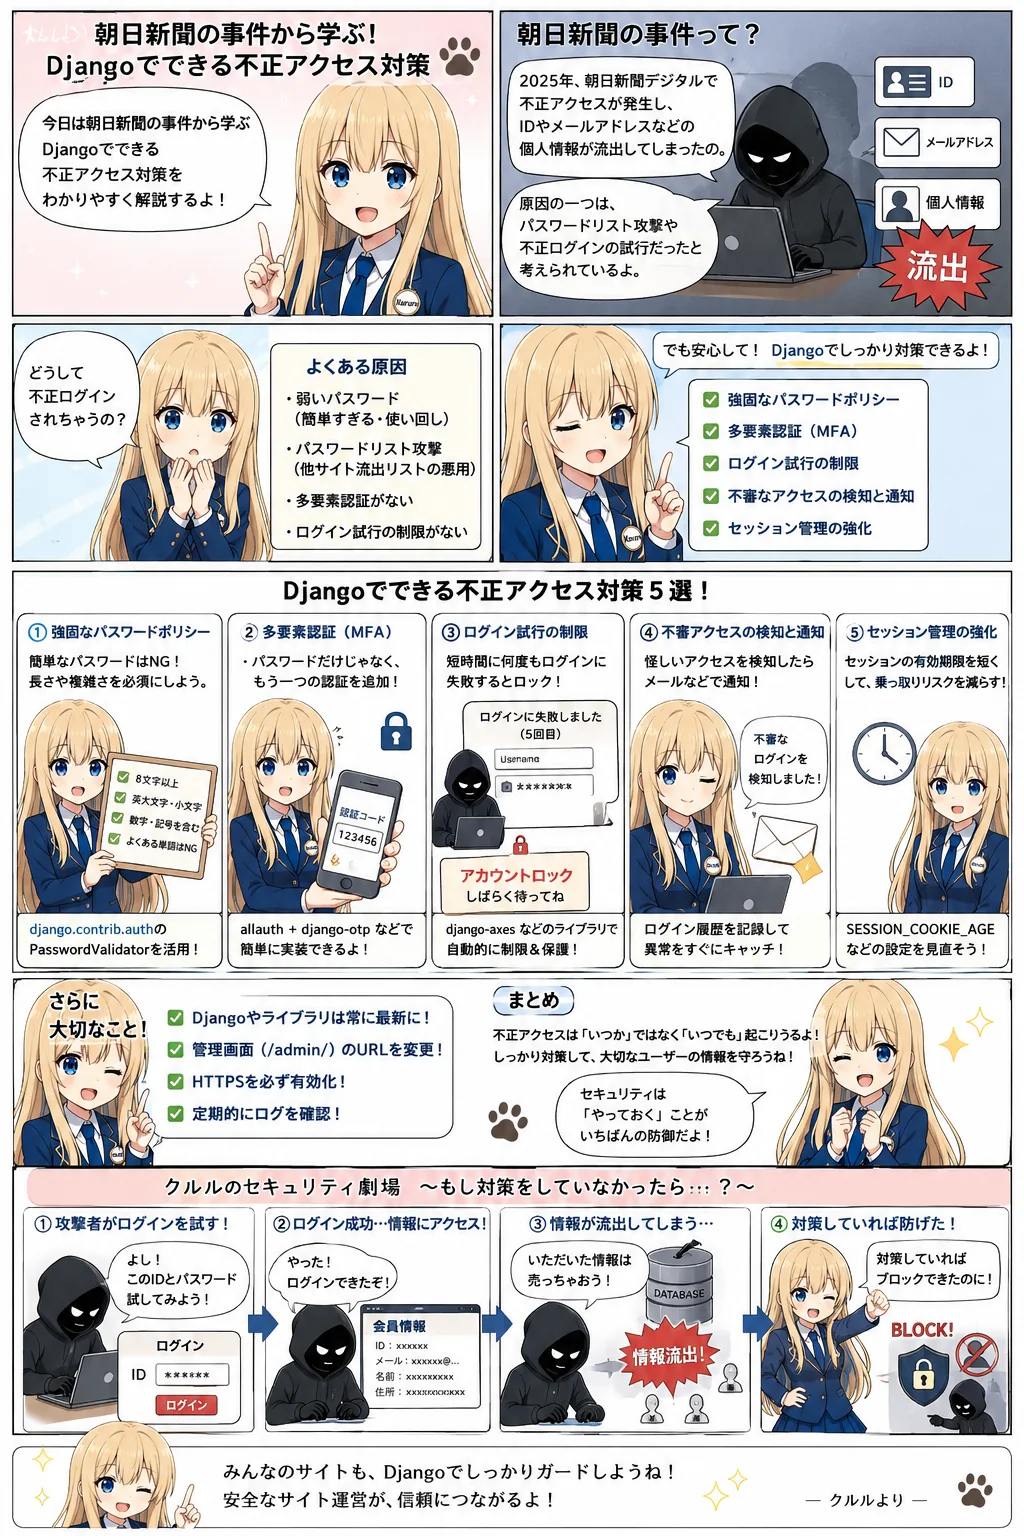
バンダイチャンネル不正アクセス事案を公開情報から整理し、Django / django-allauthで退会・メール変更などの重要操作APIを守る認可、再認証、CSRF、レート制限、監査ログ、復旧設計を解説します。
epollのuse-after-freeで権限昇格につながり得る「Bad Epoll」について、何が起きているのか・当サイトでの対策・IPSでの監視ポイントを整理した運用メモです。
CVE-2026-42945(NGINX Rift)の発生条件、修正版、ASLRを含む影響条件と、公開サービスで優先すべき対策を一次情報に基づいて整理します。
はじめに VPSで運用しているWebサービス「のうじゅく」のセキュリティを強化する作業を行っていたところ、思わぬ事態が発生しました。セキュリティを強化したはずなのに、自分自身がサイトにアクセスできなくなってしまったのです。 この記事では、IPSダッシュボードのセキュリティ強化作業の中で起きたトラブルと、その調査・解決の過程を記録します。同じようなミスを防ぐための教訓として、参考になれば幸いです...
はじめに セキュリティ運用の世界では、商用製品が数百万円単位で導入されるのが当たり前です。しかし、個人開発者や小規模チームが自分のVPSを守りたいとき、その選択肢はほとんどありません。 この課題を解決するために、私は4つのセキュリティOSSを開発し、GitHubで公開しました。すべてPython + Rustのハイブリッド構成で、1コア / 512MBの最小VPS環境でも動作します。 4つのOS...
自作のオープンソースIPS(侵入防止システム)プロジェクト「kururuIPROS」をGitHubで公開。ASGI+SQLiteダッシュボードとRustセンサーの軽量構成で、個人サーバーやVPS環境の不正アクセス検知・防止を実現します。