ISMSの解説(情報セキュリティマネジメントシラバス用語)
ISMSとはISMS(Information Security Management System:情報セキュリティマネジメントシステム)とは、企業や組織が自らの情報セキュリティを維持・向上させるための計画的な仕組みのことです。特定のセキュリティ機器を導入するだけでは、社員の操作ミスや管理不足による情報漏洩を防ぎきれません。そのため、情報の「機密性」「完全性」「可用性」をバランスよく保つためのルー...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「ISMS」の記事を表示中× クリア
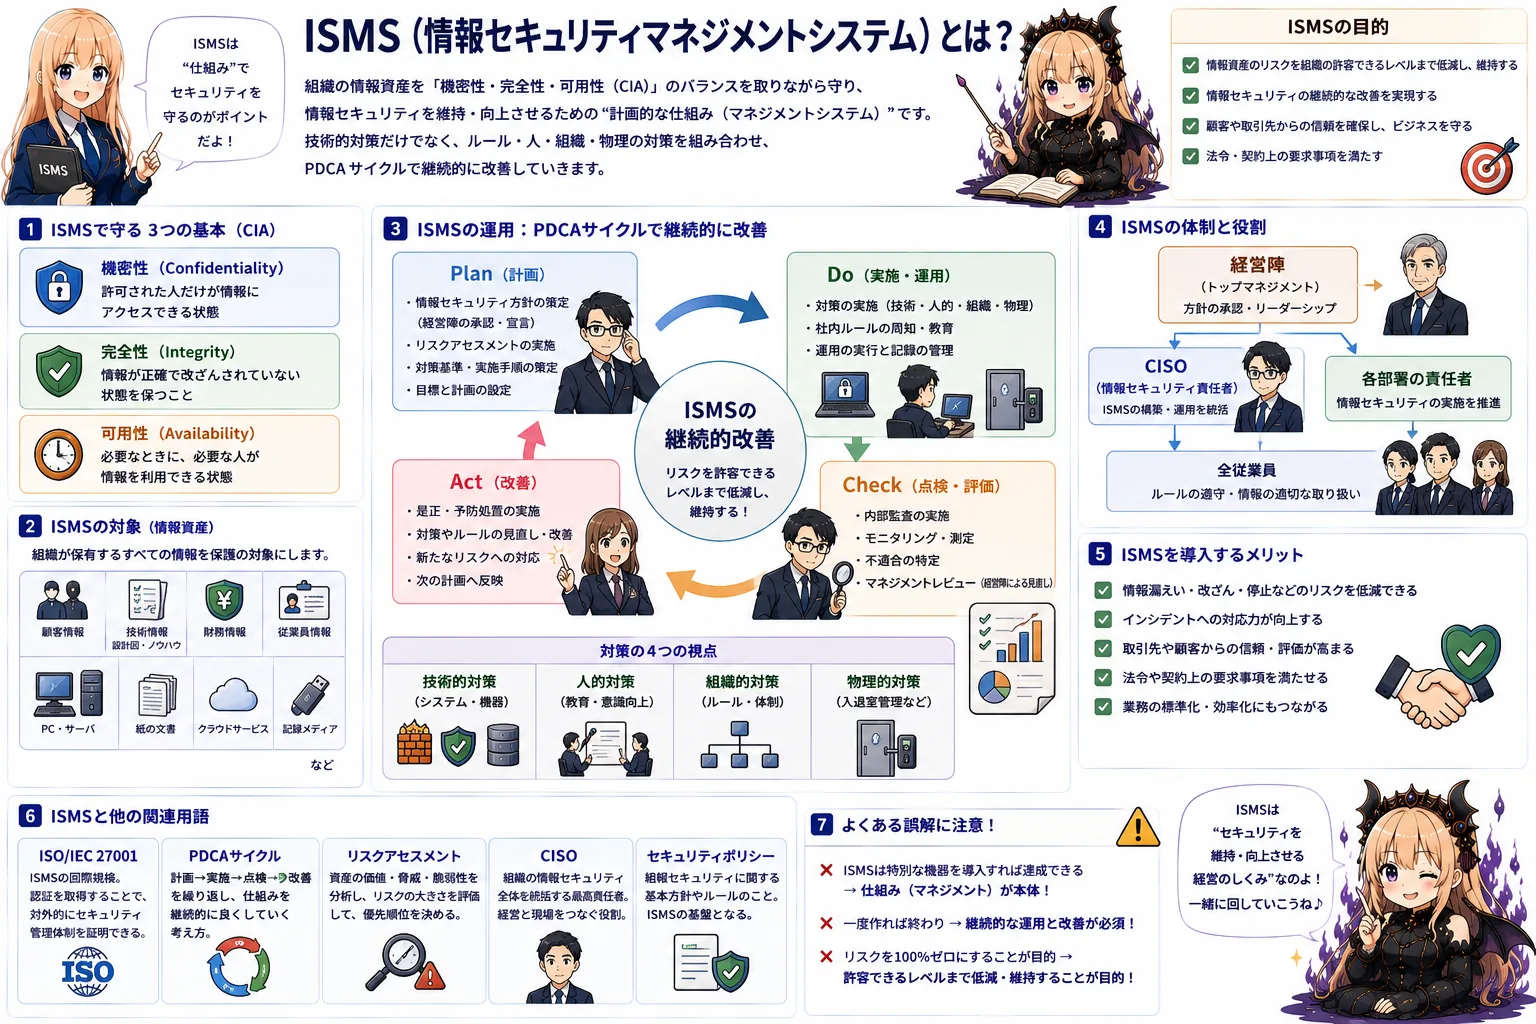
ISMSとはISMS(Information Security Management System:情報セキュリティマネジメントシステム)とは、企業や組織が自らの情報セキュリティを維持・向上させるための計画的な仕組みのことです。特定のセキュリティ機器を導入するだけでは、社員の操作ミスや管理不足による情報漏洩を防ぎきれません。そのため、情報の「機密性」「完全性」「可用性」をバランスよく保つためのルー...
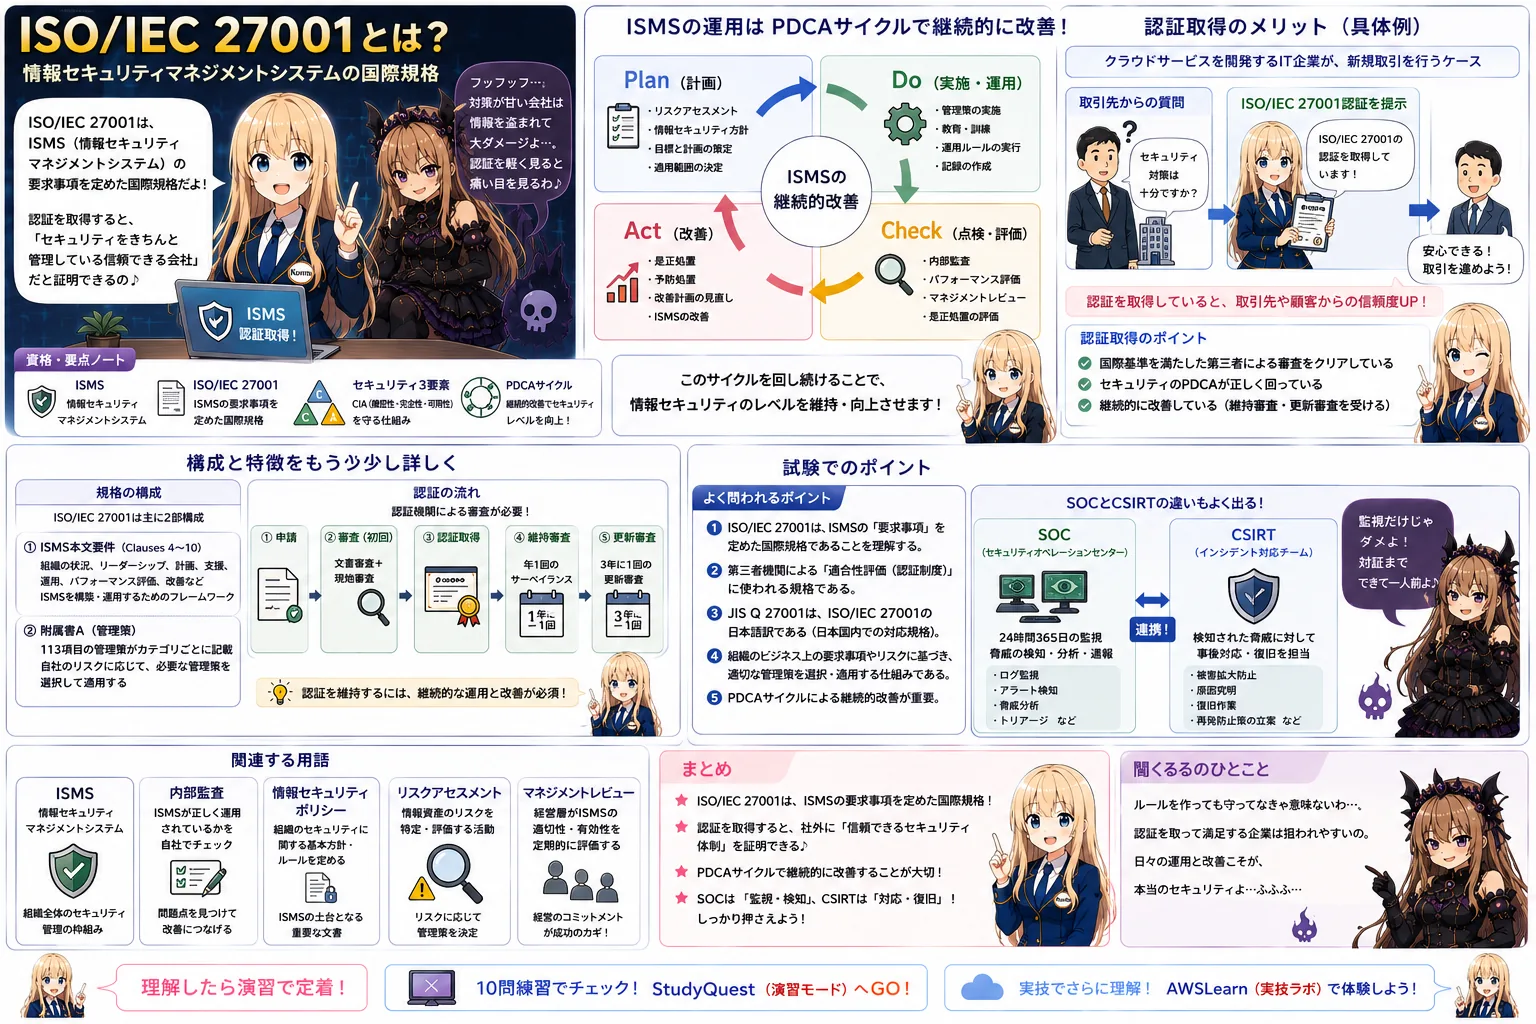
ISO/IEC 27001とはISO/IEC 27001とは、情報セキュリティマネジメントシステム(ISMS)の構築や運用に関する具体的な要件を定めた、国際的な標準規格です。スイスに本部を置くISO(国際標準化機構)とIEC(国際電気標準会議)が共同で作成しました。企業がこの規格に従って正しいセキュリティ管理体制を築いていると認められると、第三者の審査機関から「ISMS認証」を取得することができま...
PDCAサイクル運用とはPDCAサイクル運用とは、「Plan(計画)」「Do(実行)」「Check(評価)」「Act(改善)」の4つのプロセスを繰り返し行うことで、セキュリティ管理体制や業務の質を段階的に、かつ継続的に向上させていく手法です。情報セキュリティの脅威は常に変化し続けるため、一度対策を立てて終わりにするのではなく、このサイクルを何度もぐるぐると回し続けることで、常に最新かつ最適な状態に...
内部監査とは内部監査(ないぶかんさ)とは、企業や組織の内部にいる監査人(または社内のメンバー)が、社内のセキュリティルールや業務プロセスが正しく守られているか、システムが適切に運用されているかを客観的にチェックし、評価する活動です。業務を行っている本人やその部署の人間ではなく、独立した立場の人員が点検を行うことで、普段の業務で見落とされがちなルール違反や、システムの設定ミスなどの不備を公平に見つけ...