IAMの解説(AWS認定クラウドプラクティショナーシラバス用語)
IAMとは IAM(アイアム:AWS Identity and Access Management)とは、AWS内のリソースに対するアクセス権限を安全に、かつきめ細かく一元管理するためのグローバルサービスです。AWS環境において「誰が(Identity)」「どのAWSリソースに対して(Resource)」「どのような操作を(Action)」「どのような条件下で(Condition)」実行できるかを...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「アクセス管理」の記事を表示中× クリア
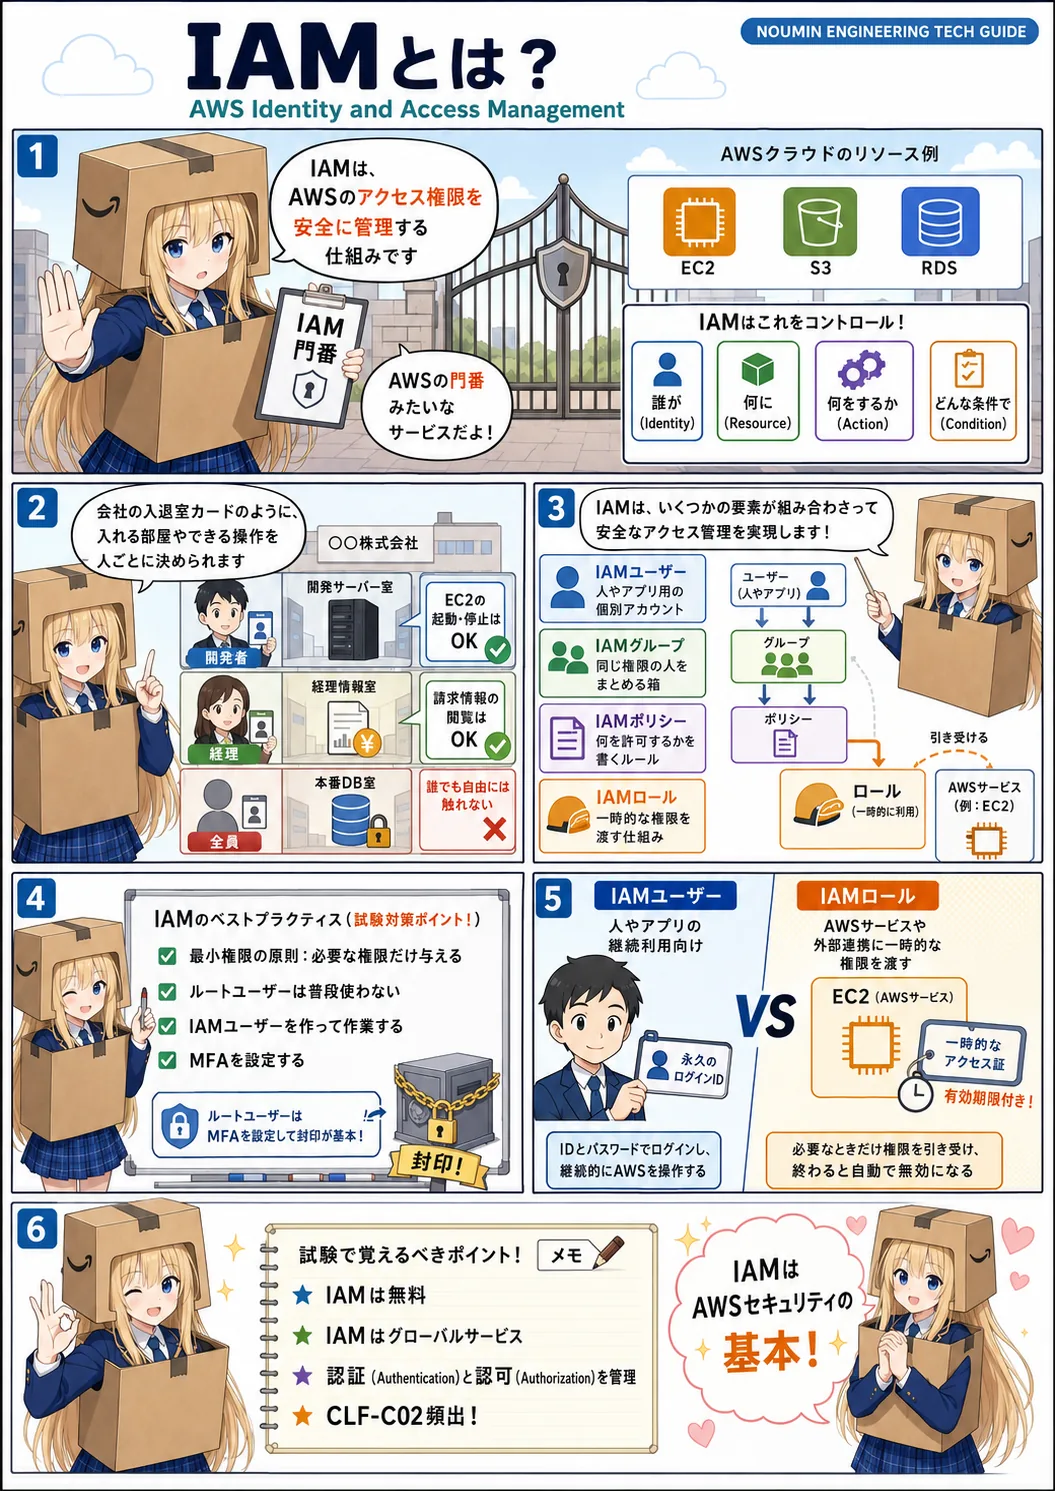
IAMとは IAM(アイアム:AWS Identity and Access Management)とは、AWS内のリソースに対するアクセス権限を安全に、かつきめ細かく一元管理するためのグローバルサービスです。AWS環境において「誰が(Identity)」「どのAWSリソースに対して(Resource)」「どのような操作を(Action)」「どのような条件下で(Condition)」実行できるかを...
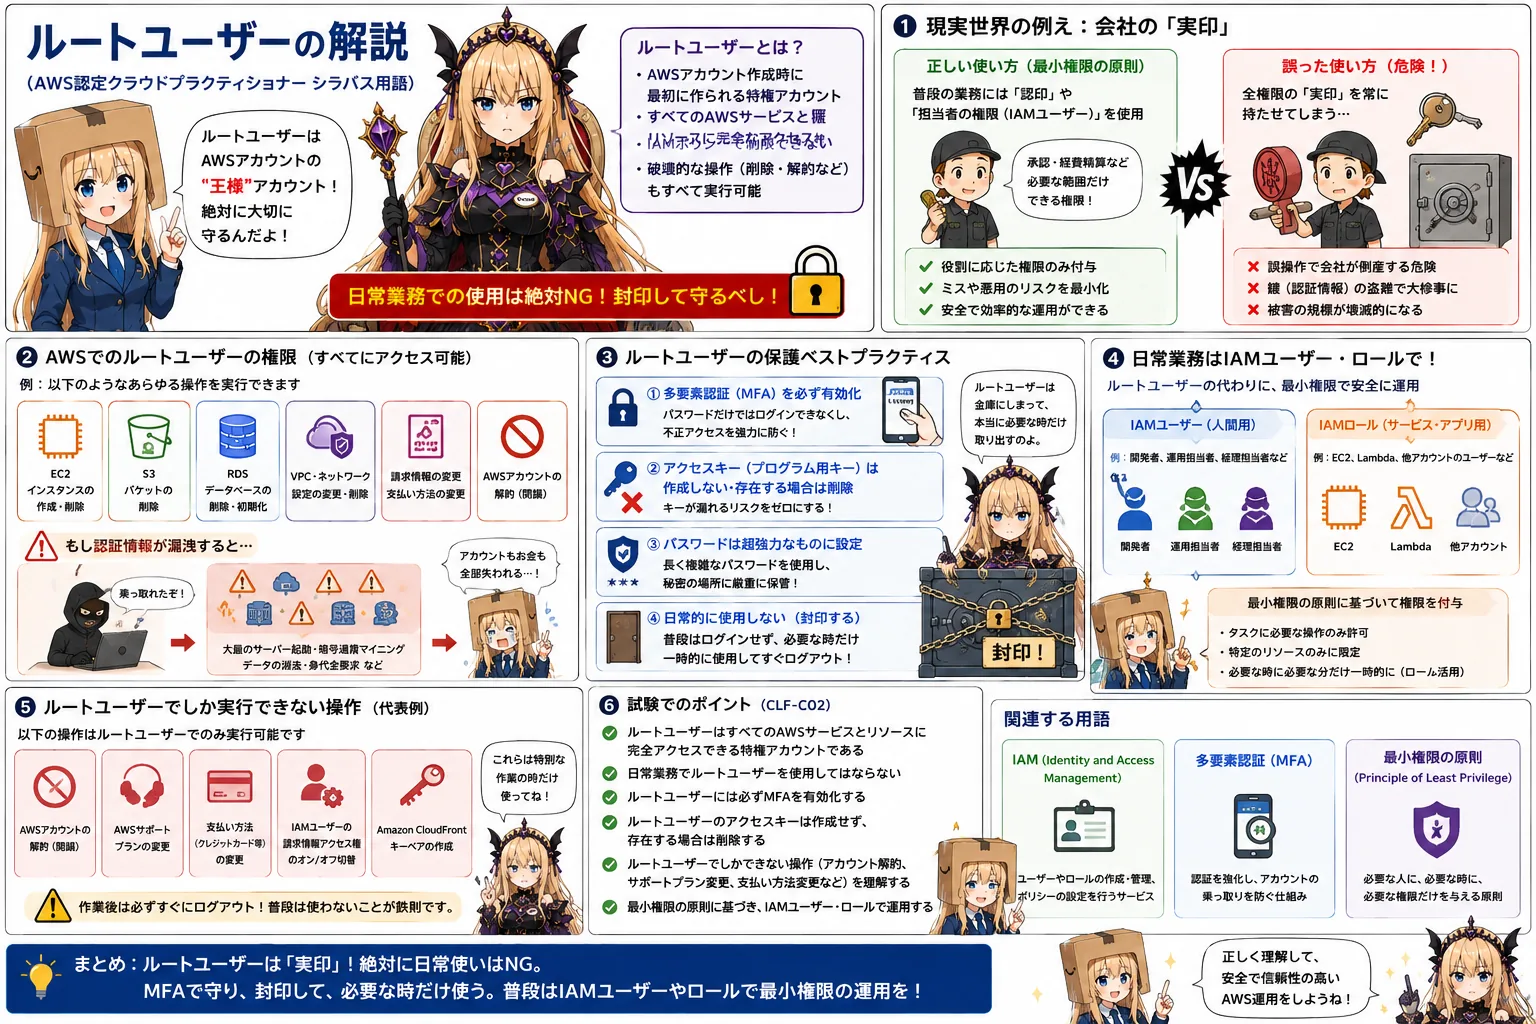
ルートユーザーとは ルートユーザー(AWSアカウントのルートユーザー)とは、AWSアカウントを最初に作成した際に作られる、そのアカウント内のすべてのAWSサービスとリソースに対して「完全かつ無制限のアクセス権限」を持つ特権アカウントのことです。アカウント作成時に登録したメールアドレスとパスワードを使用してサインインします。ルートユーザーの権限はIAM(Identity and Access Man...
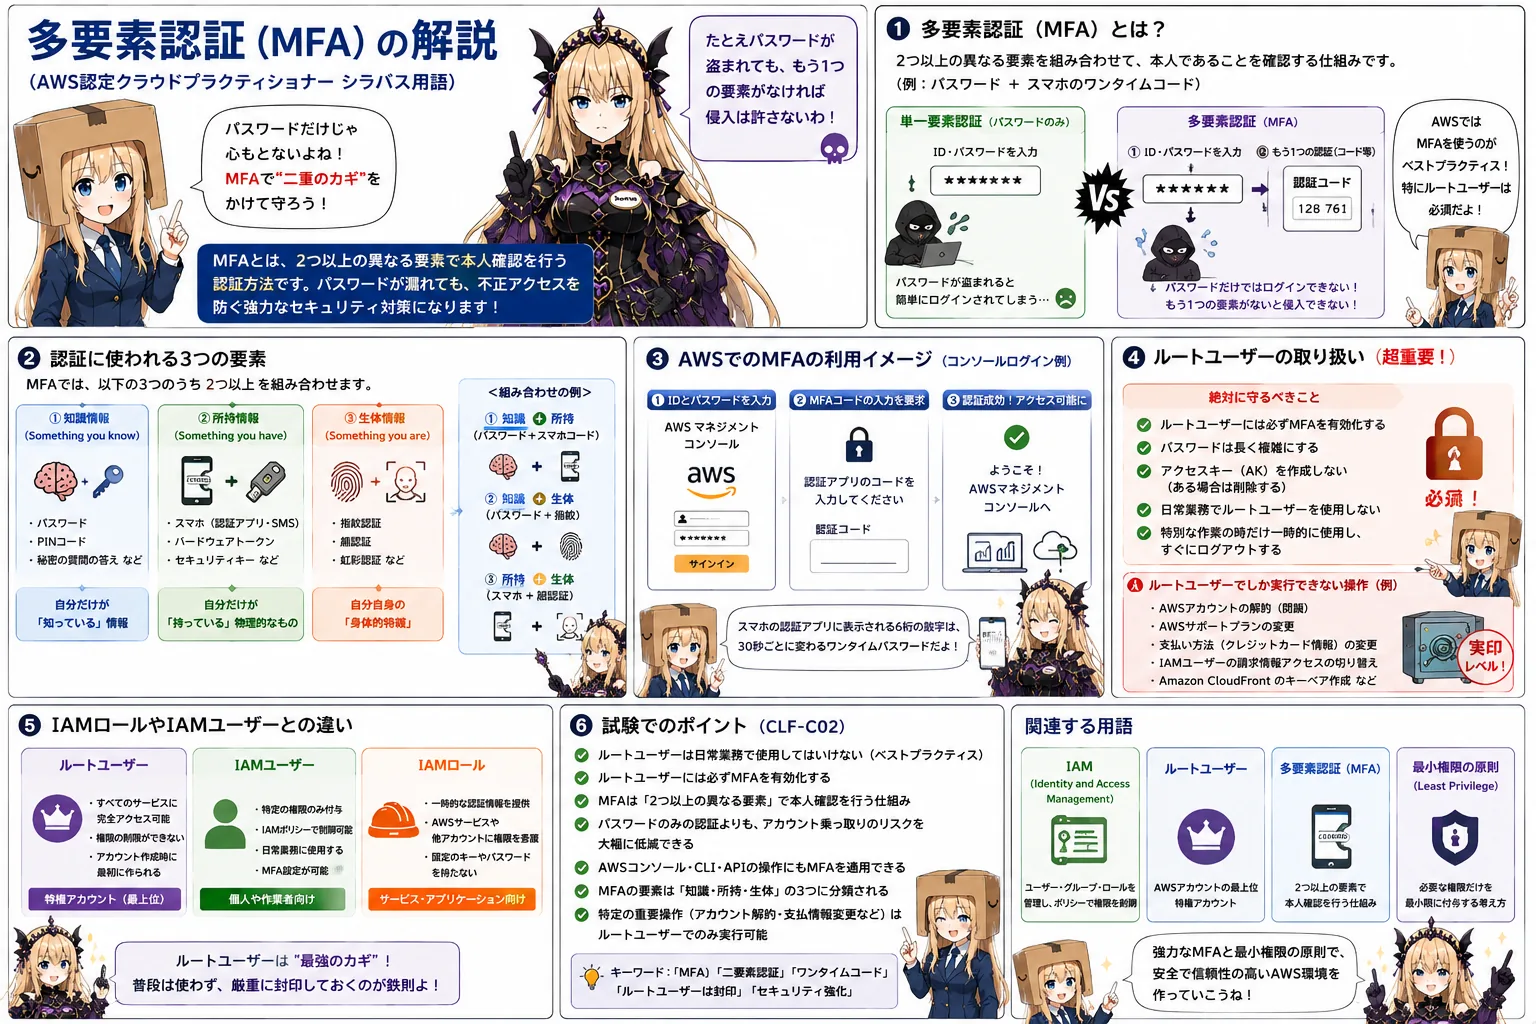
多要素認証とは 多要素認証(MFA:Multi-Factor Authentication)とは、ユーザーがシステムやアカウントにログインする際に、2つ以上の異なる要素を組み合わせて本人確認を行う強力なセキュリティ手法です。従来の「ユーザーIDとパスワード」だけによる認証(単一要素認証)は、パスワードが推測されたり、フィッシング詐欺で盗み出されたりすると、いとも簡単に不正アクセスを許してしまう脆弱...
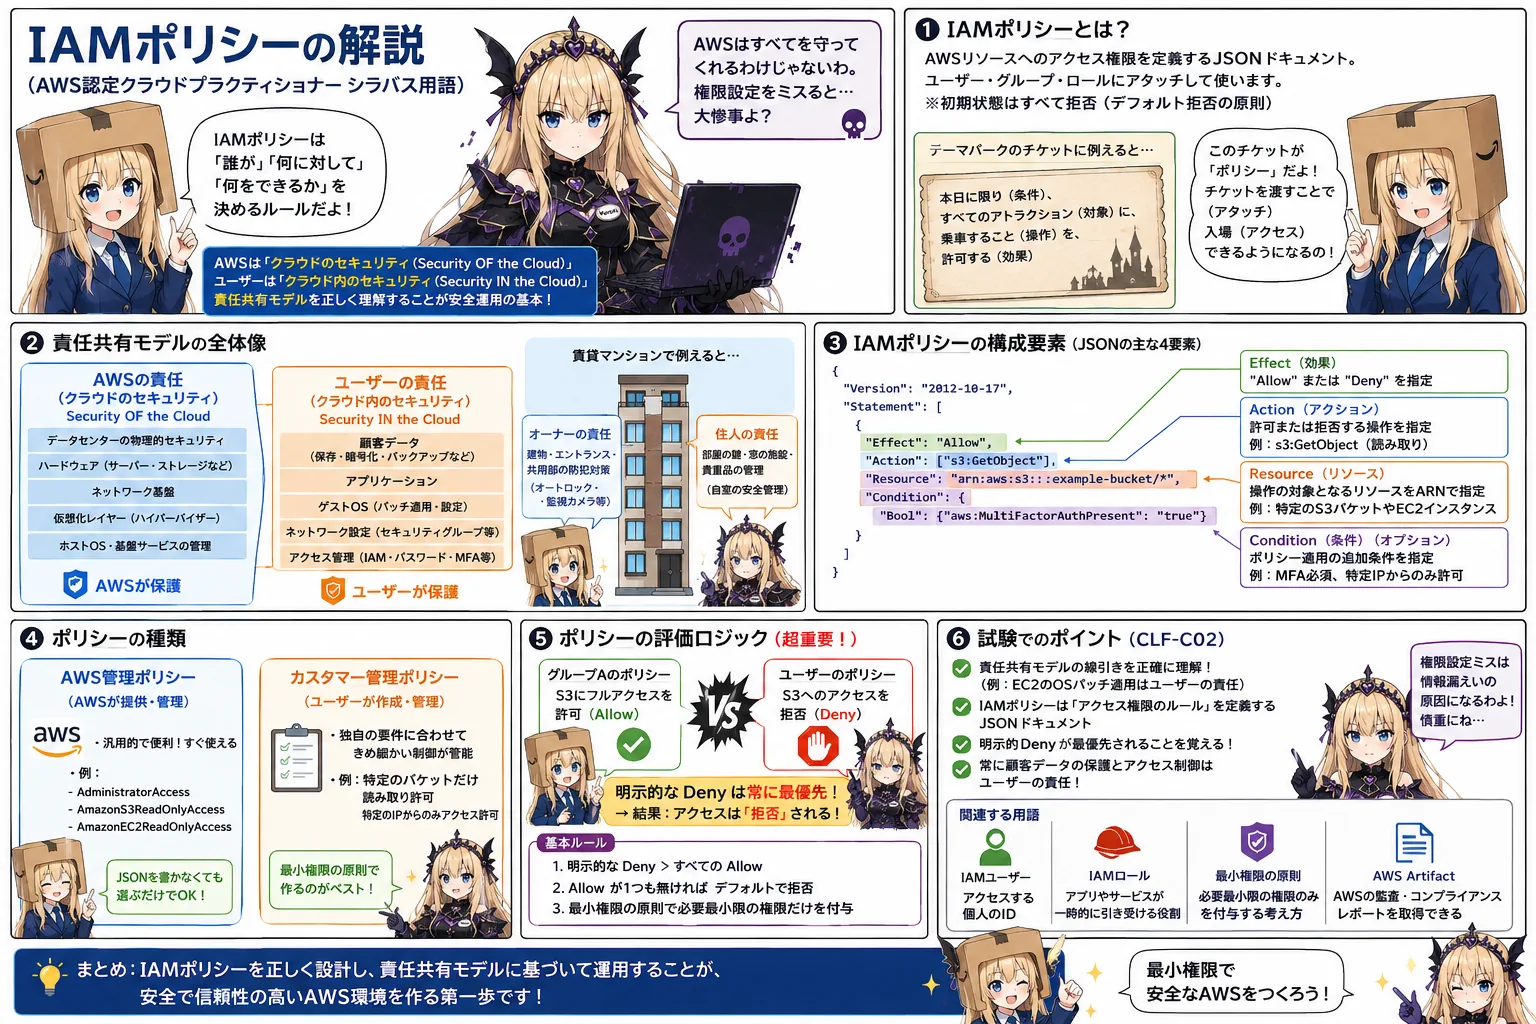
IAMポリシーとは IAMポリシー(IAM Policy)とは、AWSにおいて「どのリソースに対して、どのような操作を、許可する(または拒否する)か」という具体的な権限のルールを定義した設計図(ドキュメント)のことです。JSON(JavaScript Object Notation)というテキスト形式で記述されます。IAMユーザー、IAMグループ、IAMロールといったエンティティ(ID)にこのIA...
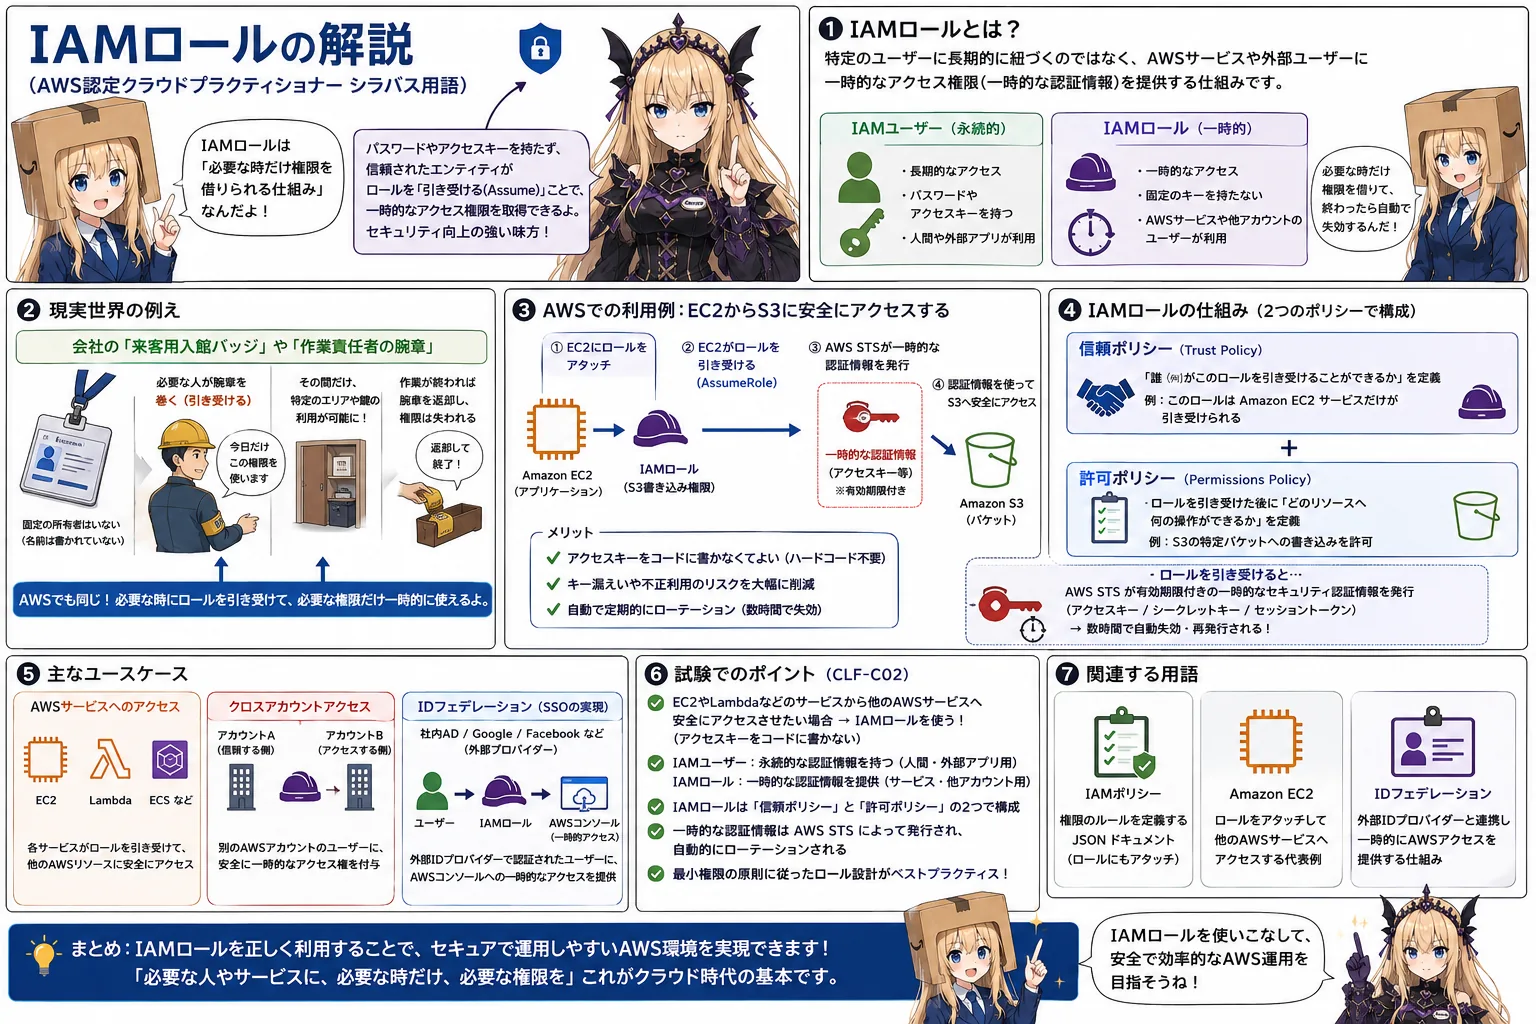
IAMロールとは IAMロール(IAM Role)とは、特定のユーザーやグループに長期間紐づくのではなく、AWSの各種サービスや外部のユーザーに対して「一時的なアクセス権限(一時的な認証情報)」を付与するためのIAMの仕組みです。通常のIAMユーザーが永続的なパスワードやアクセスキーを持っているのに対し、IAMロールは固定のパスワードやキーを持ちません。その代わり、「信頼されたエンティティ(EC2...
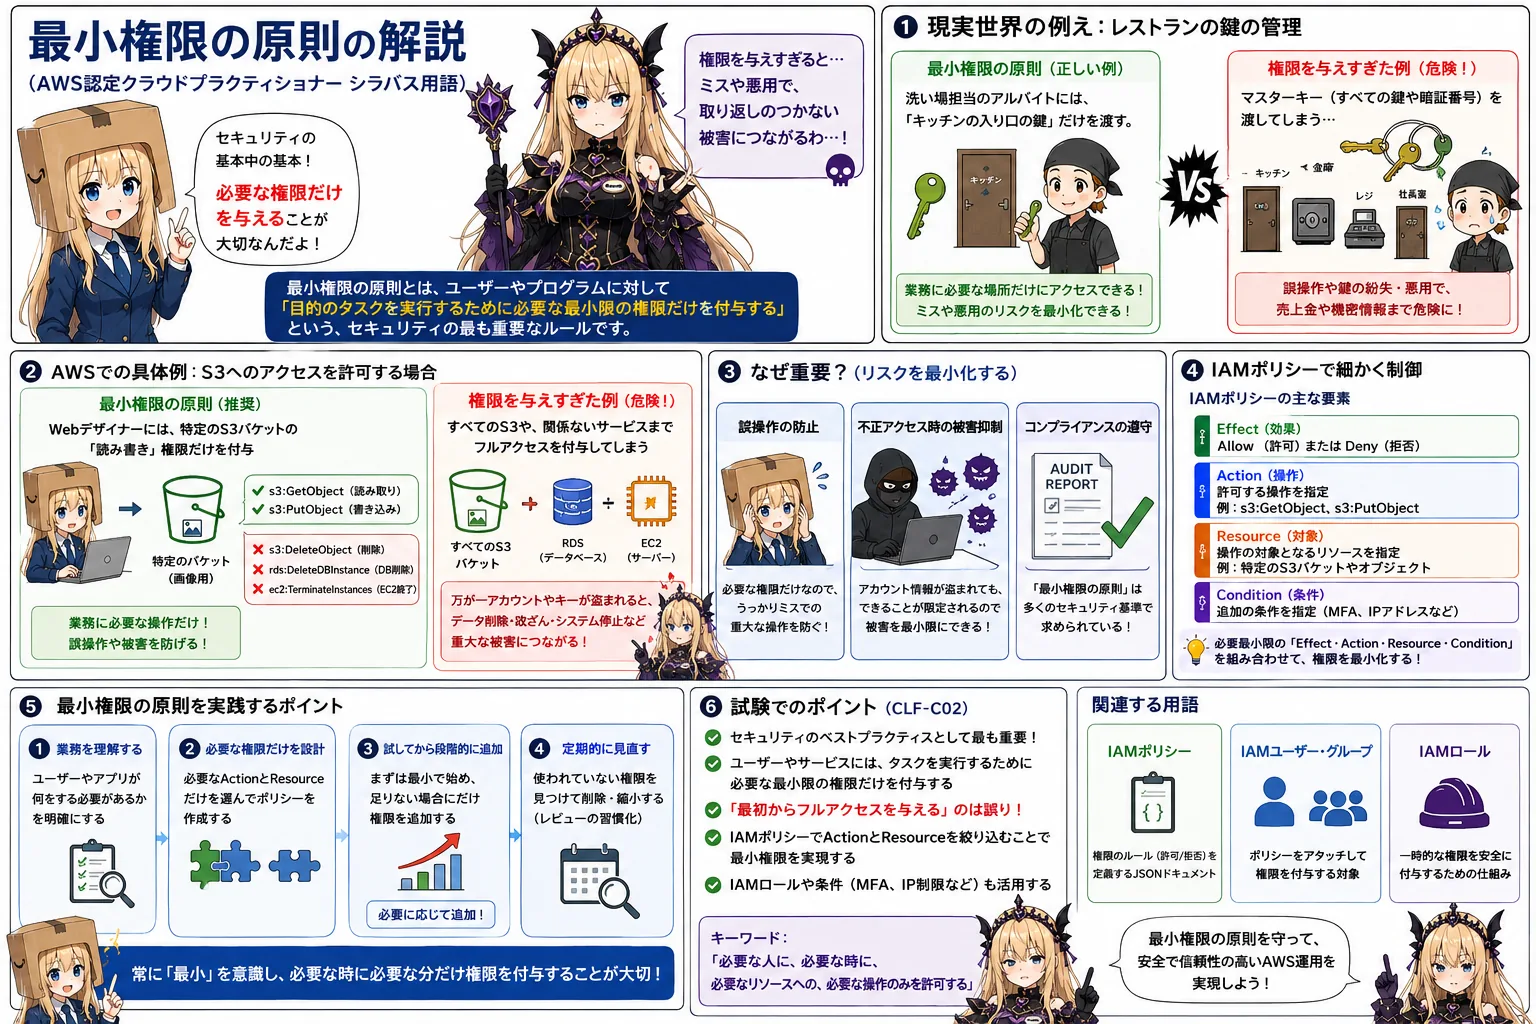
最小権限の原則とは 最小権限の原則(Principle of Least Privilege)とは、情報セキュリティにおける最も重要で基本的な考え方の一つであり、ユーザーやプログラムに対して「目的のタスク(業務)を実行するために必要不可欠な、最小限のアクセス権限のみを付与する」というルールです。AWS環境におけるIAM(Identity and Access Management)の設計・運用にお...