情報セキュリティの3要素の解説(情報セキュリティマネジメントシラバス用語)
情報セキュリティの3要素とは情報セキュリティの3要素とは、情報を安全に守りつつ、正しく活用するために欠かせない3つの基本的な性質のことです。これらは「機密性(きみつせい)」「完全性(かんぜんせい)」「可用性(かようせい)」と呼ばれ、英語の頭文字をとって「C.I.A.」と表現されることもあります。どれか1つでも欠けると、情報漏洩やシステムの停止といったトラブルにつながるため、バランスよく対策を行うこ...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「情報セキュリティの基本」の記事を表示中× クリア
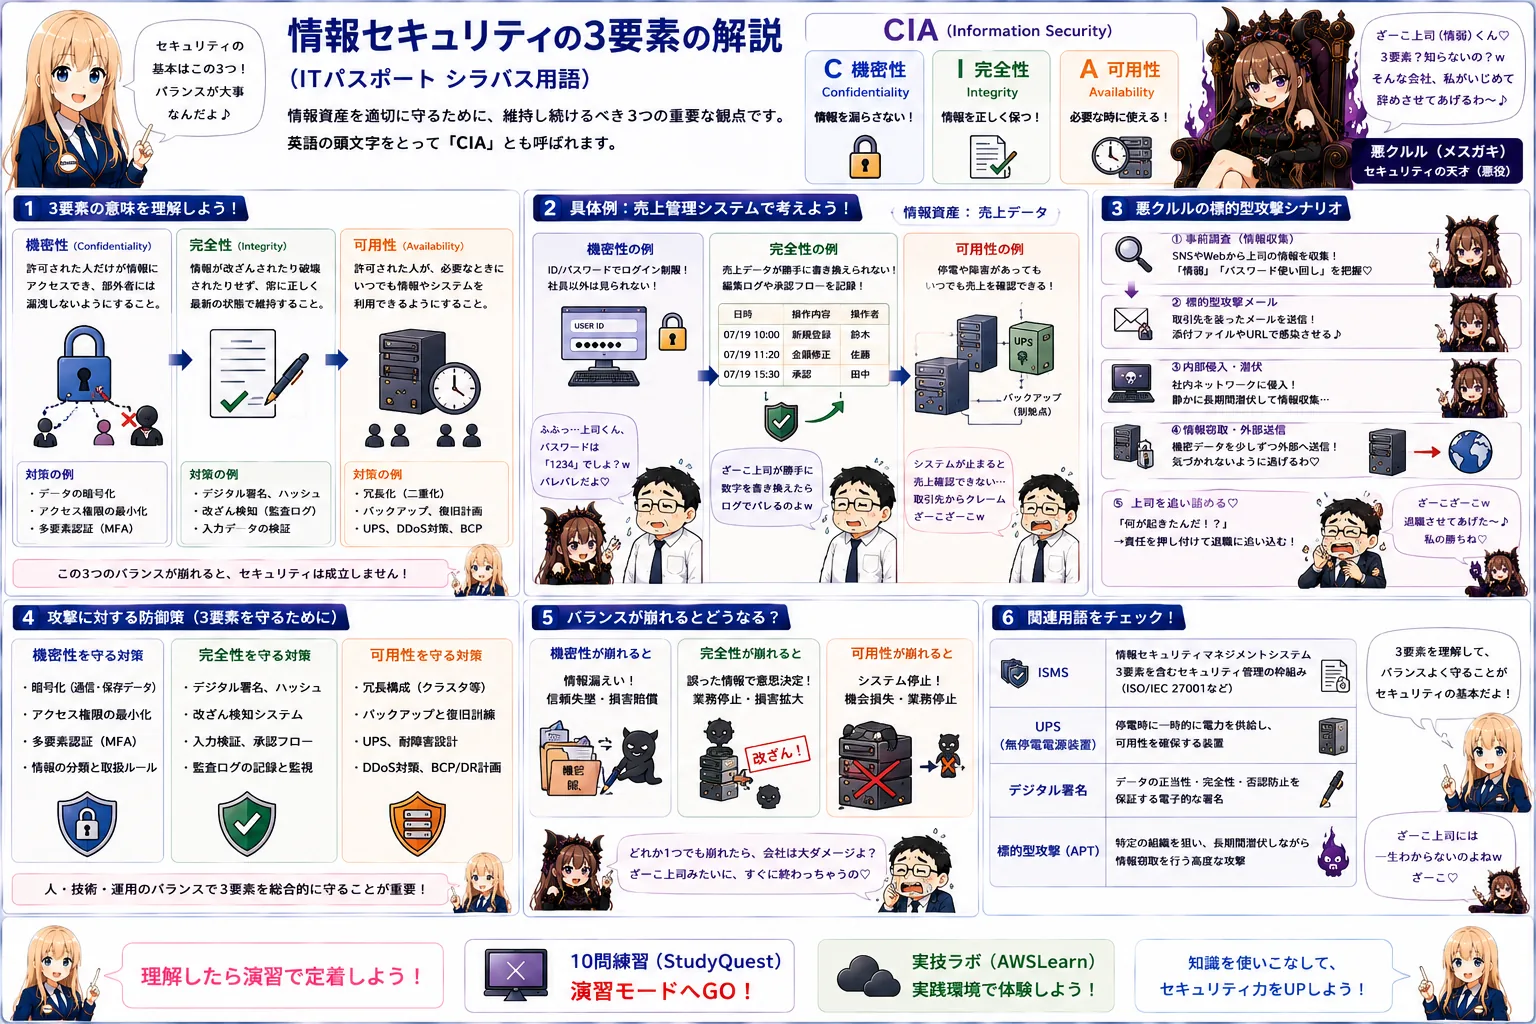
情報セキュリティの3要素とは情報セキュリティの3要素とは、情報を安全に守りつつ、正しく活用するために欠かせない3つの基本的な性質のことです。これらは「機密性(きみつせい)」「完全性(かんぜんせい)」「可用性(かようせい)」と呼ばれ、英語の頭文字をとって「C.I.A.」と表現されることもあります。どれか1つでも欠けると、情報漏洩やシステムの停止といったトラブルにつながるため、バランスよく対策を行うこ...
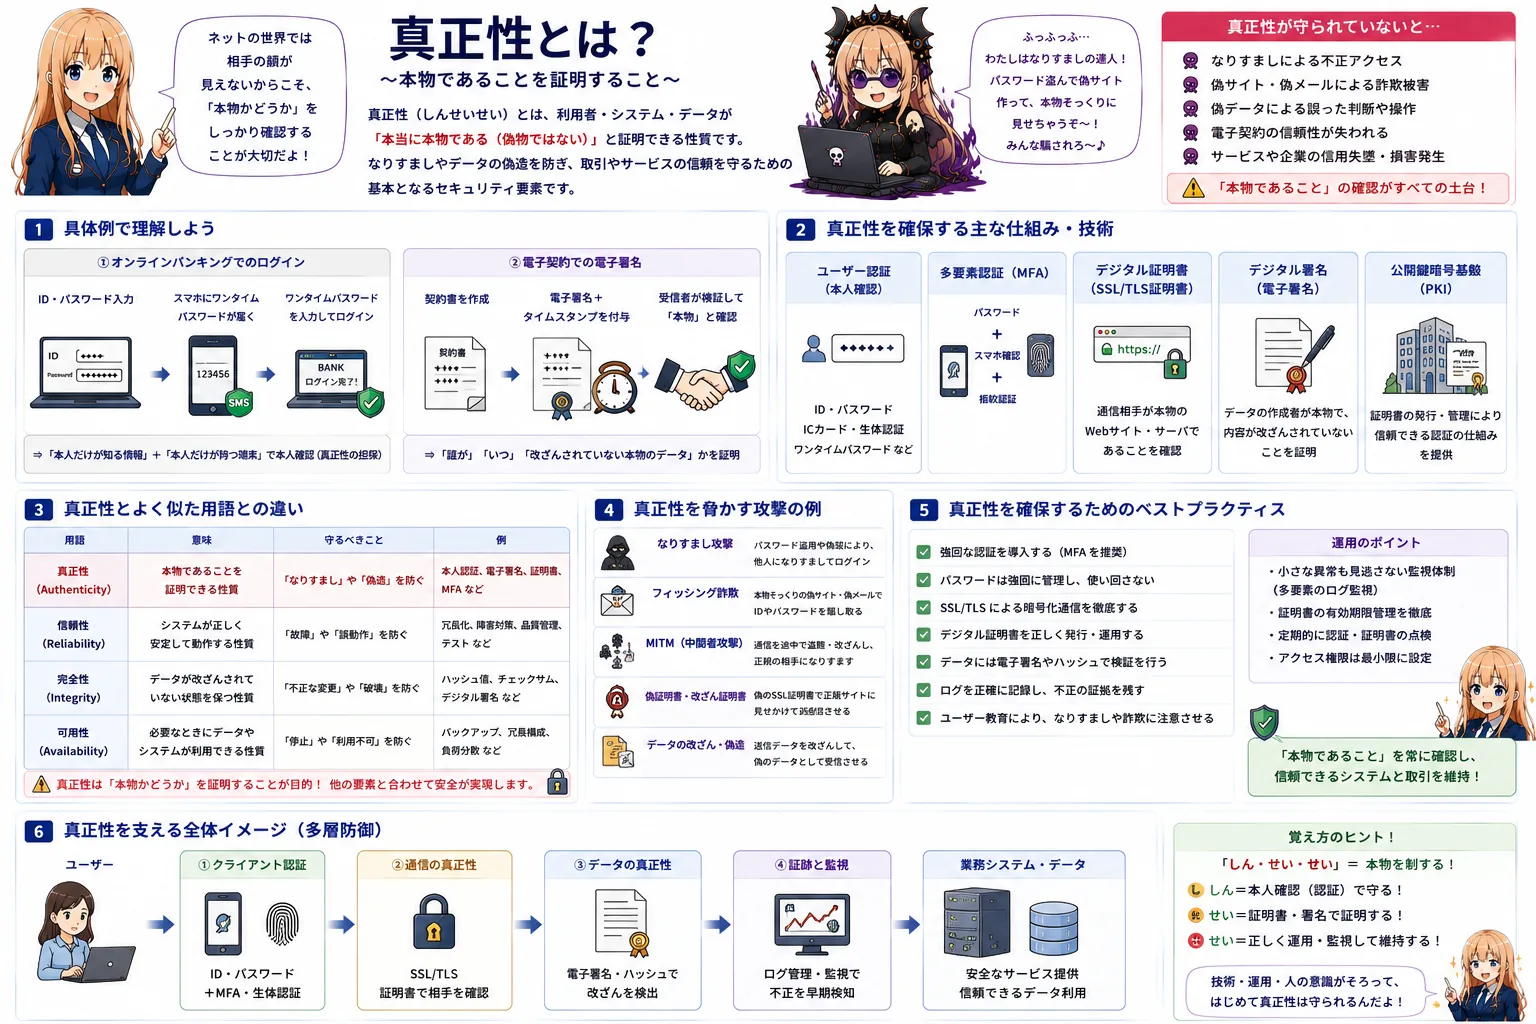
真正性とは真正性(しんせいせい)とは、アクセスしている利用者やシステム、あるいはやり取りされているデータが「本当に本物である(偽物ではない)」と証明できる性質のことです。インターネットの世界では相手の顔が見えないため、なりすましやデータの偽造が簡単にできてしまいます。そのため、操作を行っている人が確かに本人であることや、受信したデータが送信元の作成した本物であることを確認できる仕組みが必要になりま...
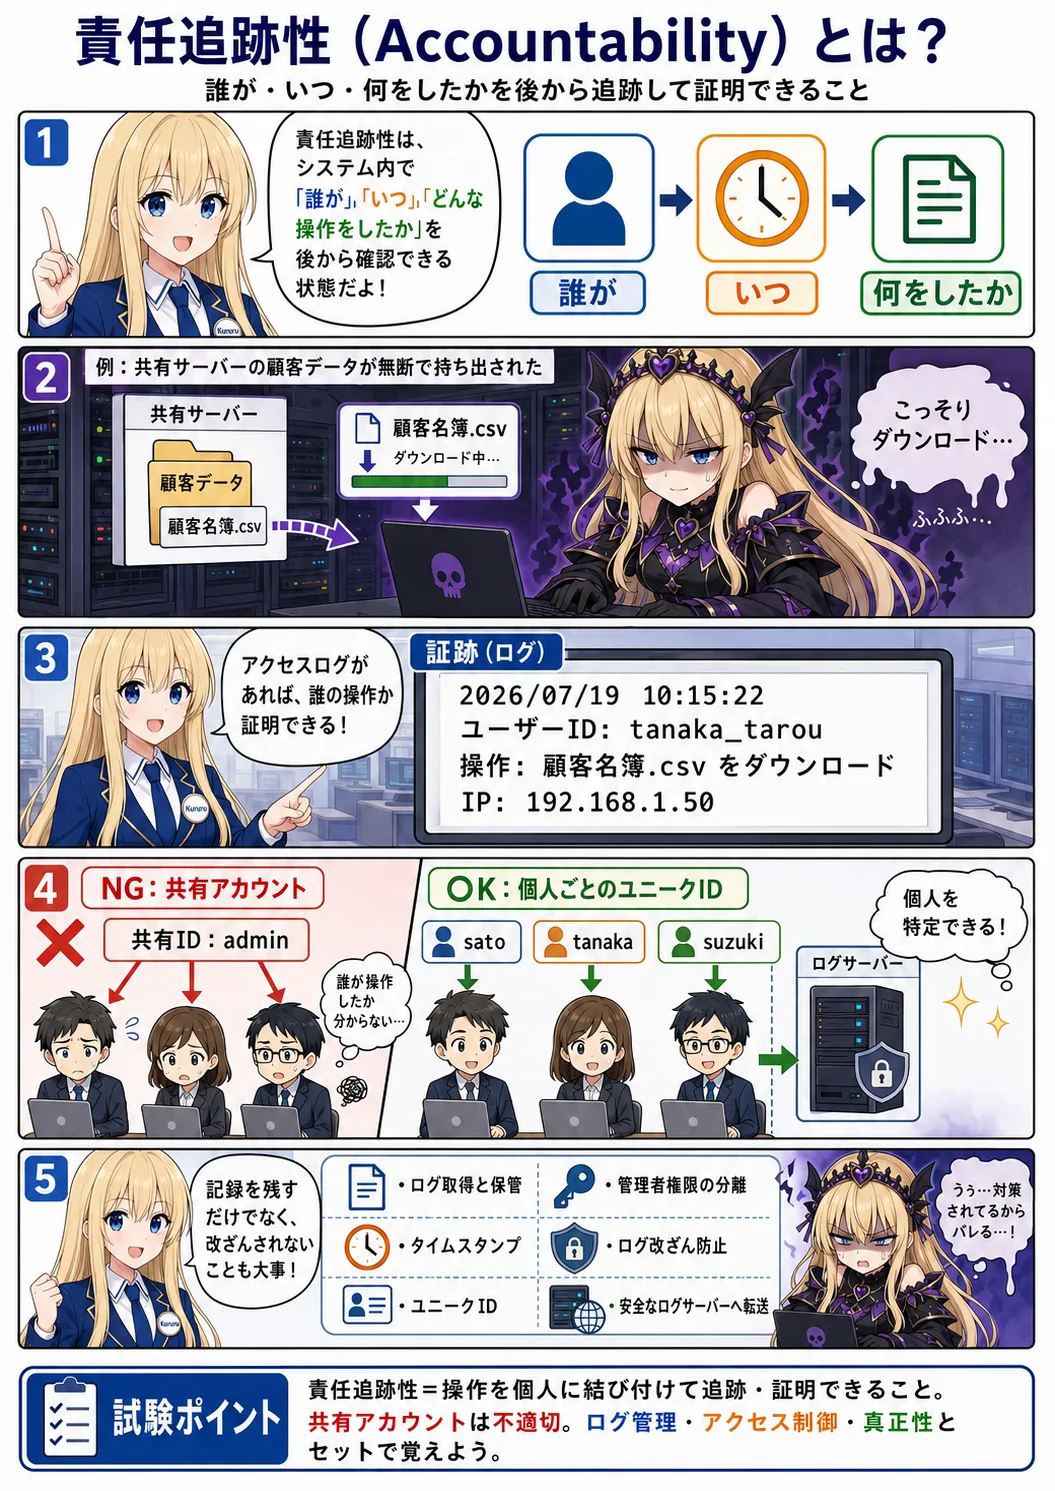
責任追跡性とは責任追跡性(せきにんついせきせい)とは、情報システム内で「誰が」「いつ」「どのような操作を行ったか」を後から確実に追跡し、証明できる状態にしておくことです。万が一、情報の漏洩やデータの不正な書き換えといったセキュリティ事故が発生した際に、その原因や責任の所在を明確にするために非常に重要となります。また、システム内の行動がすべて記録されているという事実自体が、不正行為を思いとどまらせる...
否認防止とは否認防止(ひにんぼうし)とは、情報通信や取引を行った事実について、後から「そんなことはやっていない」「送信していない」などと関係者が主張(否認)することを防ぐ仕組みや状態のことです。インターネット上のやり取りでは、対面での契約書や印鑑のような物理的な証拠が残りにくいため、デジタル技術を用いて「取引が行われた確実な証拠」を残す必要があります。これにより、送信者と受信者の双方が安心して取引...