標的型攻撃の解説(情報セキュリティマネジメントシラバス用語)
標的型攻撃とは標的型攻撃(APT:Advanced Persistent Threat)とは、不特定多数ではなく、特定の官公庁や企業などの組織を標的に定めて、機密情報の窃取などを目的に執拗かつ巧妙に行われるサイバー攻撃です。一般的なウイルスのように無差別にばらまかれるのではなく、攻撃相手の業務内容や人間関係を徹底的に調べ上げた上で、取引先を装った偽のメールを送るなどの手法が使われます。メールに添付...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「脅威と攻撃手法」の記事を表示中× クリア
標的型攻撃とは標的型攻撃(APT:Advanced Persistent Threat)とは、不特定多数ではなく、特定の官公庁や企業などの組織を標的に定めて、機密情報の窃取などを目的に執拗かつ巧妙に行われるサイバー攻撃です。一般的なウイルスのように無差別にばらまかれるのではなく、攻撃相手の業務内容や人間関係を徹底的に調べ上げた上で、取引先を装った偽のメールを送るなどの手法が使われます。メールに添付...
サプライチェーン攻撃とはサプライチェーン攻撃とは、セキュリティが強固な大手企業や組織を直接攻撃するのではなく、その企業と取引のある関連企業、子会社、または利用しているソフトウェアなどの「サプライチェーン(供給網)」の弱い部分を踏み台にして、最終的な標的である大手企業へ侵入する攻撃手法です。大企業自体がいくら強固なセキュリティ対策をしていても、セキュリティ対策が不十分な中小の取引先がウイルスに感染し...
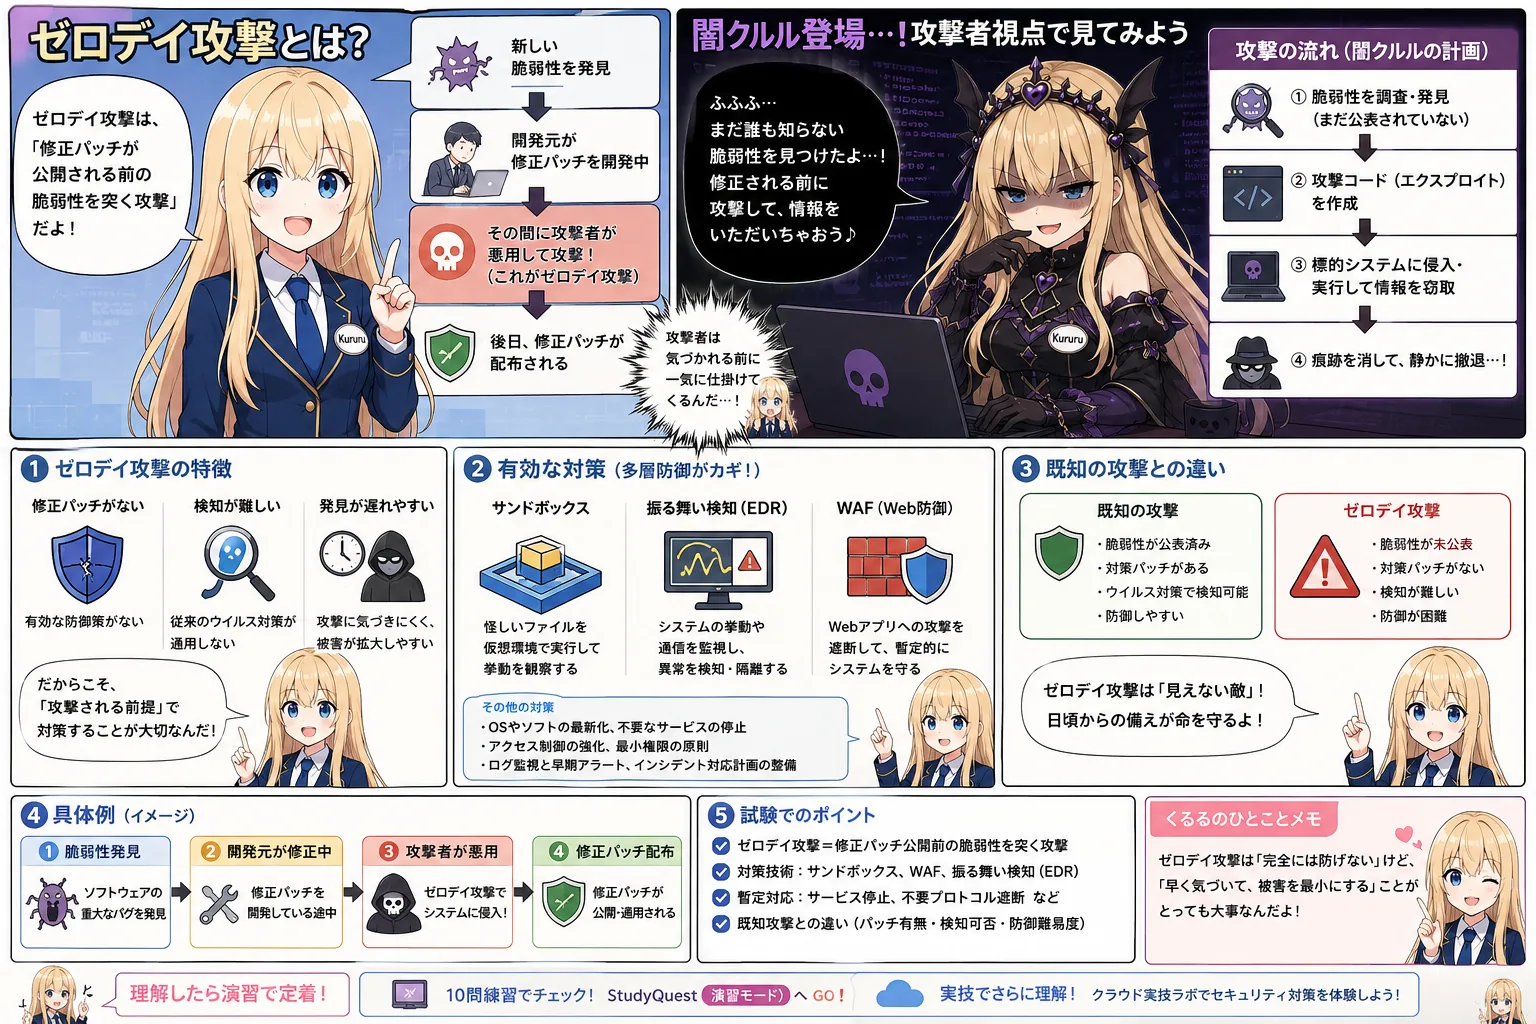
ゼロデイ攻撃とはゼロデイ攻撃とは、ソフトウェアやOSに新しく見つかった安全上の欠陥(脆弱性)について、開発元が修正プログラムを公開して対策を講じる前に、その隙を突いて行われるサイバー攻撃のことです。脆弱性が発見されてから、対策が完了するまでの日数を「ゼロ日(0日)」と例えてこのように呼ばれます。この期間は有効な防護策(修正パッチなど)が存在しないため、従来のセキュリティソフトでの検知が難しく、防ぐ...
DDoS攻撃とはDDoS攻撃(Distributed Denial of Service:分散型サービス拒否攻撃)とは、多数のコンピュータから、特定のWebサイトやサーバーに対して一斉に大量のアクセスやデータを送りつけ、サービスを停止や過負荷状態に追い込む攻撃手法です。攻撃者は、あらかじめウイルスなどを通じて乗っ取った世界中の数多くのパソコンやスマートデバイス(ボット)を踏み台にして、一斉に指示を...
JVNとはJVN(Japan Vulnerability Notes)とは、日本国内で使用されているソフトウェアやWebサイトなどの安全上の欠陥(脆弱性)に関する情報を集め、公開しているポータルサイトです。システム開発者やユーザーが、自分たちの使っているシステムに脆弱性がないかを確認し、速やかに対策を取れるように支援する目的で運営されています。JVNには、脆弱性の概要、影響を受けるバージョン、そし...
CVEとはCVE(Common Vulnerabilities and Exposures)とは、世界中で発見されたプログラムの安全上の欠陥(脆弱性)に対して、一意に割り当てられる世界共通の識別番号です。異なるセキュリティ企業や開発者が、同じ脆弱性をそれぞれ別の名前で呼んでいると、情報の共有や対策に混乱が生じてしまいます。そこで、国際的な標準ルールとして「CVE-西暦-連番」という一意の番号を割り...
CVSSとはCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)とは、ソフトウェアやOSの脆弱性の深刻さを、共通の基準に基づいて数値(スコア)で評価し、その危険度を分かりやすく示す仕組みです。脆弱性が見つかっても、それがどれだけ危険で、どれほど急いで修正すべきなのかを判断するのは困難です。CVSSでは、「どれだけ攻撃が容易か」「システムに与える...