セキュリティ教育・訓練の解説(情報セキュリティマネジメントシラバス用語)
セキュリティ教育・訓練とはセキュリティ教育・訓練とは、企業や組織の役員から一般社員、派遣社員にいたるまで、すべての構成員に対してセキュリティに関する知識を教え、実際のトラブルに備えて訓練を行うことです。システムのセキュリティをどんなに強固にしても、それを使う人間のセキュリティ意識が低いと、パスワードのずさんな管理や、不審なメールの開封などから情報漏洩が発生してしまいます。この「人」の脆弱性を克服し...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「セキュリティ対策」の記事を表示中× クリア
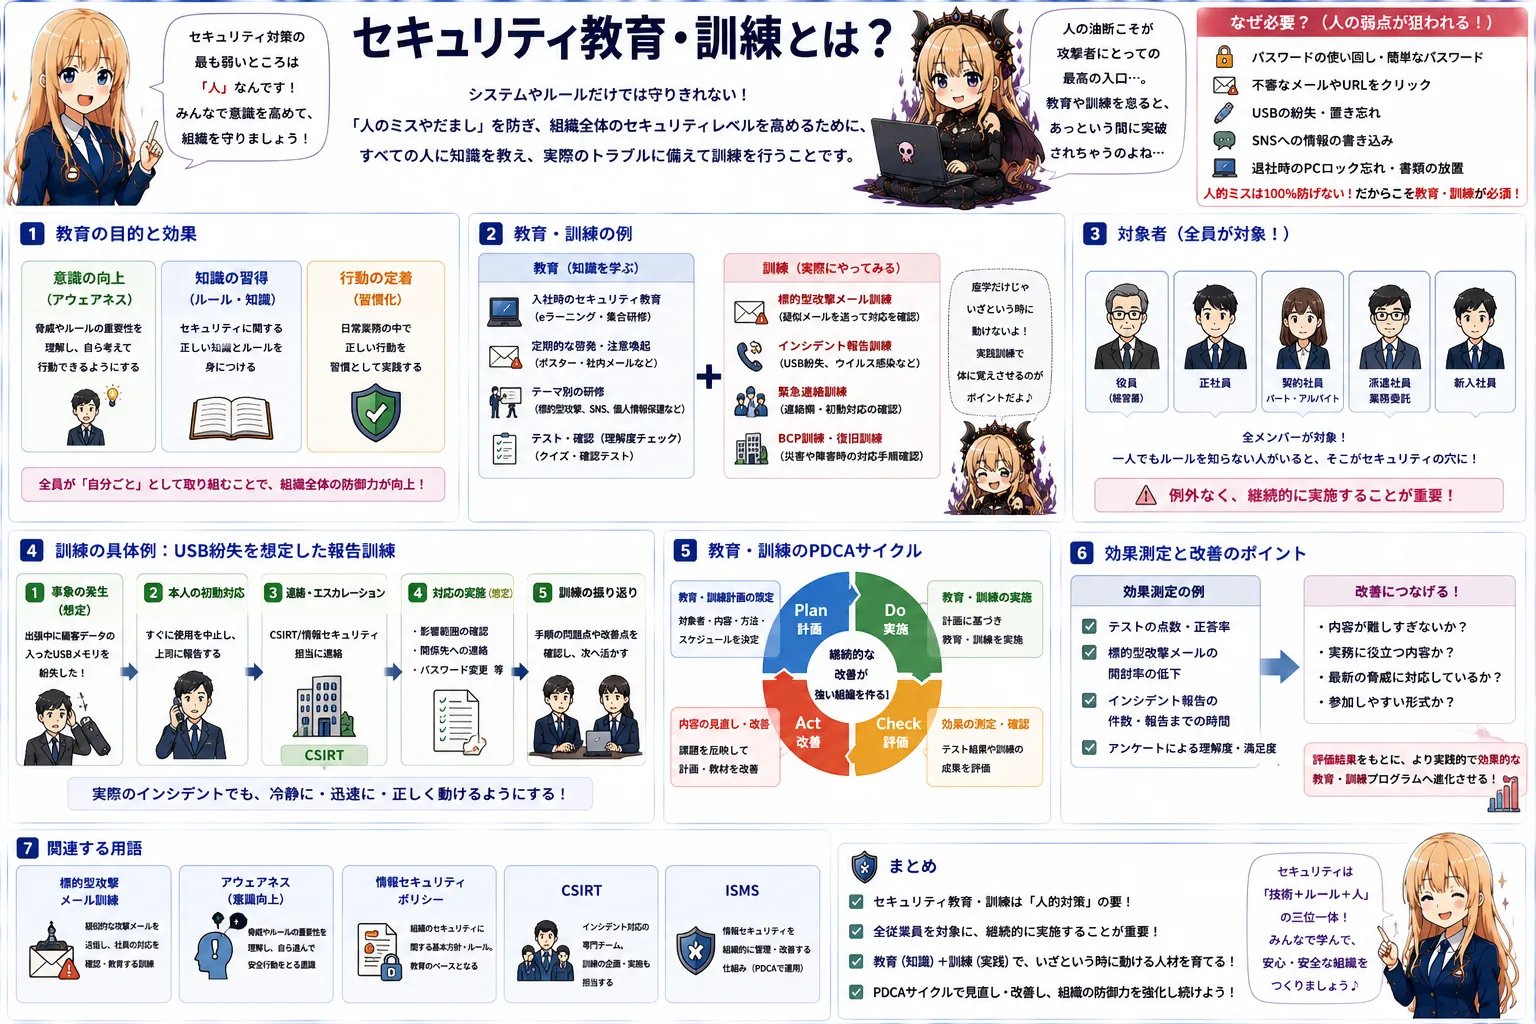
セキュリティ教育・訓練とはセキュリティ教育・訓練とは、企業や組織の役員から一般社員、派遣社員にいたるまで、すべての構成員に対してセキュリティに関する知識を教え、実際のトラブルに備えて訓練を行うことです。システムのセキュリティをどんなに強固にしても、それを使う人間のセキュリティ意識が低いと、パスワードのずさんな管理や、不審なメールの開封などから情報漏洩が発生してしまいます。この「人」の脆弱性を克服し...
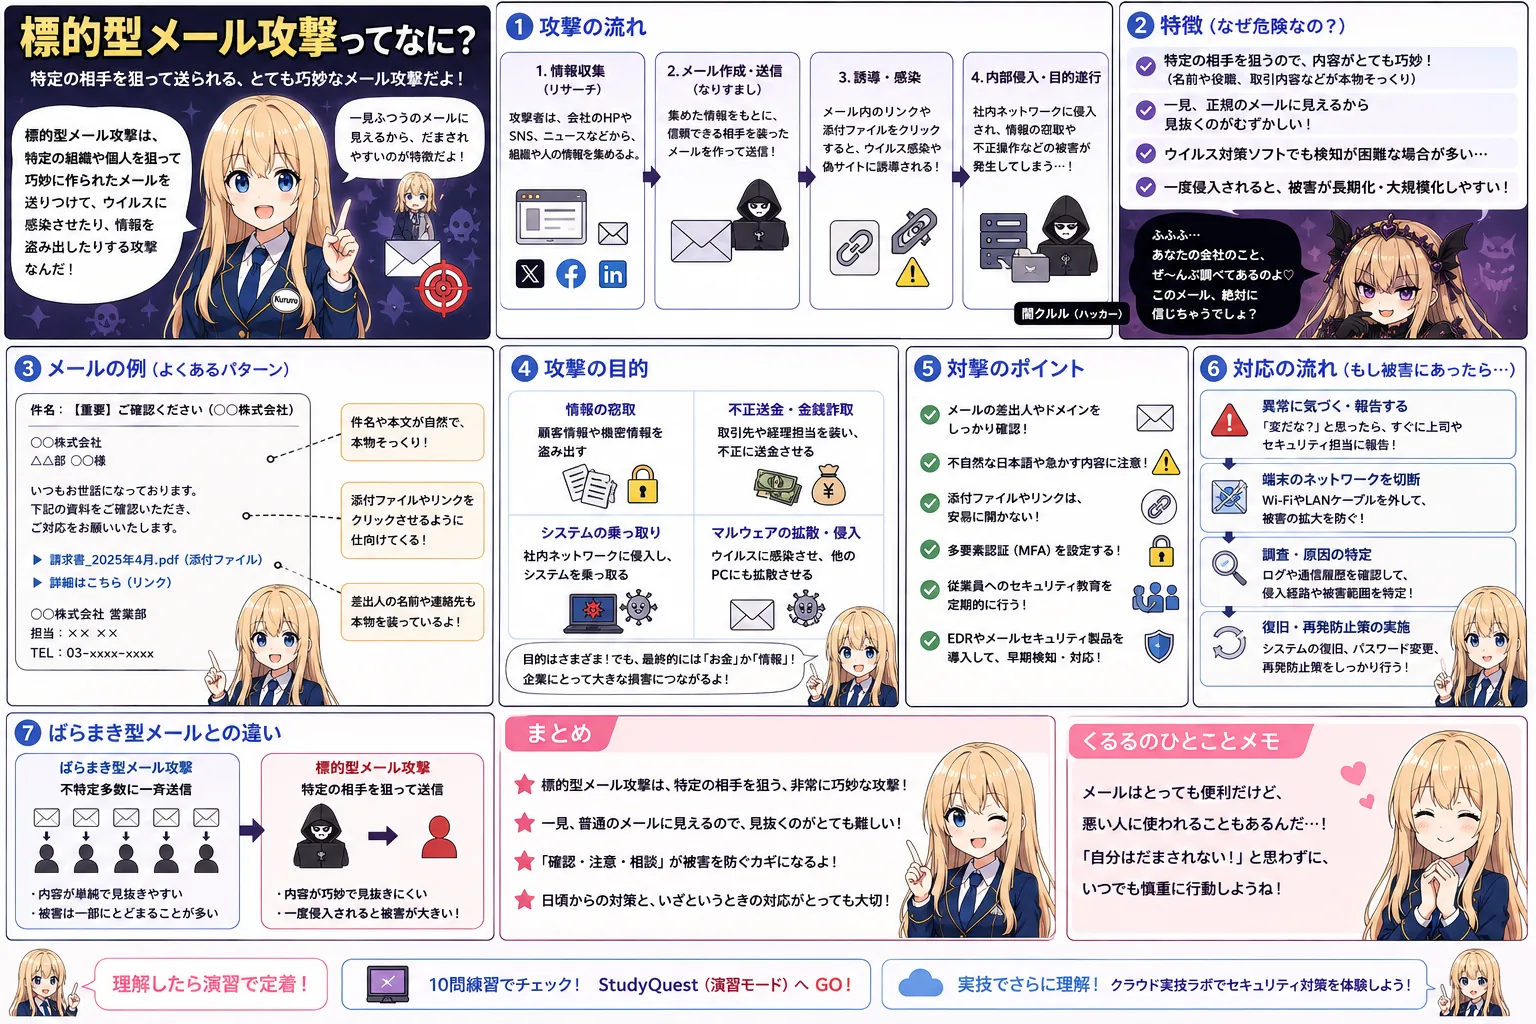
標的型攻撃メール訓練とは標的型攻撃メール訓練とは、特定の企業や組織を狙って送られる、実在する人物や取引先を装った偽のメール(標的型攻撃メール)への対処法を身につけるための体験型訓練です。この種のメールは、日常の業務連絡にそっくりなタイトルや本文で作られているため、見分けるのが非常に困難です。あらかじめ作成した「模擬の攻撃メール」を社員に送信し、実際に受信したときに怪しい点に気づいて適切に報告できる...
情報セキュリティポリシーとは情報セキュリティポリシーとは、企業や組織が保有する情報を守るために定めた、セキュリティ対策に関する基本的な方針や具体的なルールのまとまりのことです。これがあることで、全社員が「何をどこまで守るべきか」「どのように行動すべきか」を共通の基準で理解し、一貫したセキュリティ管理を行うことができます。ポリシーは通常、最上位の「基本方針」、具体的なルールを定めた「対策基準」、日々...
秘密保持契約(NDA)とは秘密保持契約(NDA:Non-Disclosure Agreement)とは、ビジネス上の取引や共同開発などを行うにあたにあたって、お互いに開示する技術的なノウハウや顧客情報、事業計画などの秘密情報を、許可なく他人に漏らしたり、目的外に使用したりしないことを約束する法的契約です。プロジェクトの商談を進める前や、業務を外部に委託する前に結ばれることが一般的で、万が一契約に違...
多要素認証(MFA)とは多要素認証(MFA:Multi-Factor Authentication)とは、システムへログインする際、認証の3つの要素である「知識情報(本人が知っていること)」「所持情報(本人が持っているもの)」「生体情報(本人自身の特徴)」のうち、2つ以上の異なる要素を組み合わせて本人確認を行う仕組みです。IDとパスワード(知識情報)だけでログインする従来の方法に比べ、パスワードが...
アクセス制御とはアクセス制御とは、コンピュータシステムやネットワークにおいて、特定のデータや機能を利用できる「人」や「端末」を制限し、許可されたものだけにアクセスを許す仕組みのことです。すべての社員が会社のあらゆるデータを見られる状態にしておくと、無関係のデータが誤って消去されたり、機密情報が盗まれたりするリスクが高まります。アクセス制御を行うことで、業務に必要な人だけに必要な権限を与える「最小権...
ログ管理とはログ管理とは、コンピュータシステムやサーバー、ネットワーク機器などが動作した記録(ログ)を収集し、長期間安全に保存して、必要に応じて分析や確認ができるように整理しておくことです。ログは、システム内で行われたすべての「出来事の履歴書」のようなものであり、エラーの原因調査や不正アクセスの監視、セキュリティ事故発生時の証拠(証跡)として極めて重要な役割を果たします。単に記録を保存するだけでな...
パッチマネジメントとはパッチマネジメントとは、OS(WindowsやmacOSなど)やソフトウェアに見つかったセキュリティ上の欠陥(脆弱性)を修正するための修正プログラム(パッチ)を、組織内のパソコンやサーバーへ迅速、かつ確実に適用・管理することです。ソフトウェアの弱点を放置していると、そこを突かれてサイバー攻撃者からウイルスに感染させられたり、システムを乗っ取られたりする危険があります。すべての...
エンドポイントセキュリティとはエンドポイントセキュリティとは、ネットワークに接続されている末端の機器(パソコンやスマートフォン、サーバーなど)を守るためのセキュリティ対策です。「エンドポイント」とは「終点」や「端末」を意味します。従来はネットワークの境界線(ファイアウォールなど)で侵入を防ぐ対策が主流でしたが、テレワークの普及により境界線が曖昧になったため、端末そのものを守る重要性が高まりました。...
クラウドセキュリティとはクラウドセキュリティとは、インターネットを通じて提供されるクラウドサービス(SaaS、PaaS、IaaSなど)を安全に利用するためのセキュリティ対策です。自社で物理的なサーバーを持たないクラウド利用では、データの保管場所やアクセス経路が社外にあるため、情報の流出や不正アクセスを防ぐための専用のルールと対策が必要です。この課題を解決する仕組みの一つがCASB(Cloud Ac...
テレワークセキュリティとはテレワークセキュリティとは、自宅やカフェなどのオフィス以外の場所から、安全に業務を行うためのセキュリティ対策です。社外からのアクセスは、公共の通信回線を通るため、データの盗聴や改ざんのリスクが高まります。これを防ぐために広く使われているのがVPN(Virtual Private Network、仮想専用回線)です。VPNを利用すると、インターネット上に暗号化された専用の「...
入退室管理とは入退室管理とは、オフィスやサーバー室などの特定の部屋へ人が出入りするのを制限・記録し、不審者の侵入や情報の持ち出しを防ぐための物理的なセキュリティ対策です。重要書類やサーバーがある場所に誰でも自由に入れる状態では、情報漏えいや機器の盗難といった重大なインシデント(事故)が発生する危険性が高くなります。そのため、ICカードや生体認証などを利用して「誰が」「いつ」「どこに」入退室したかを...
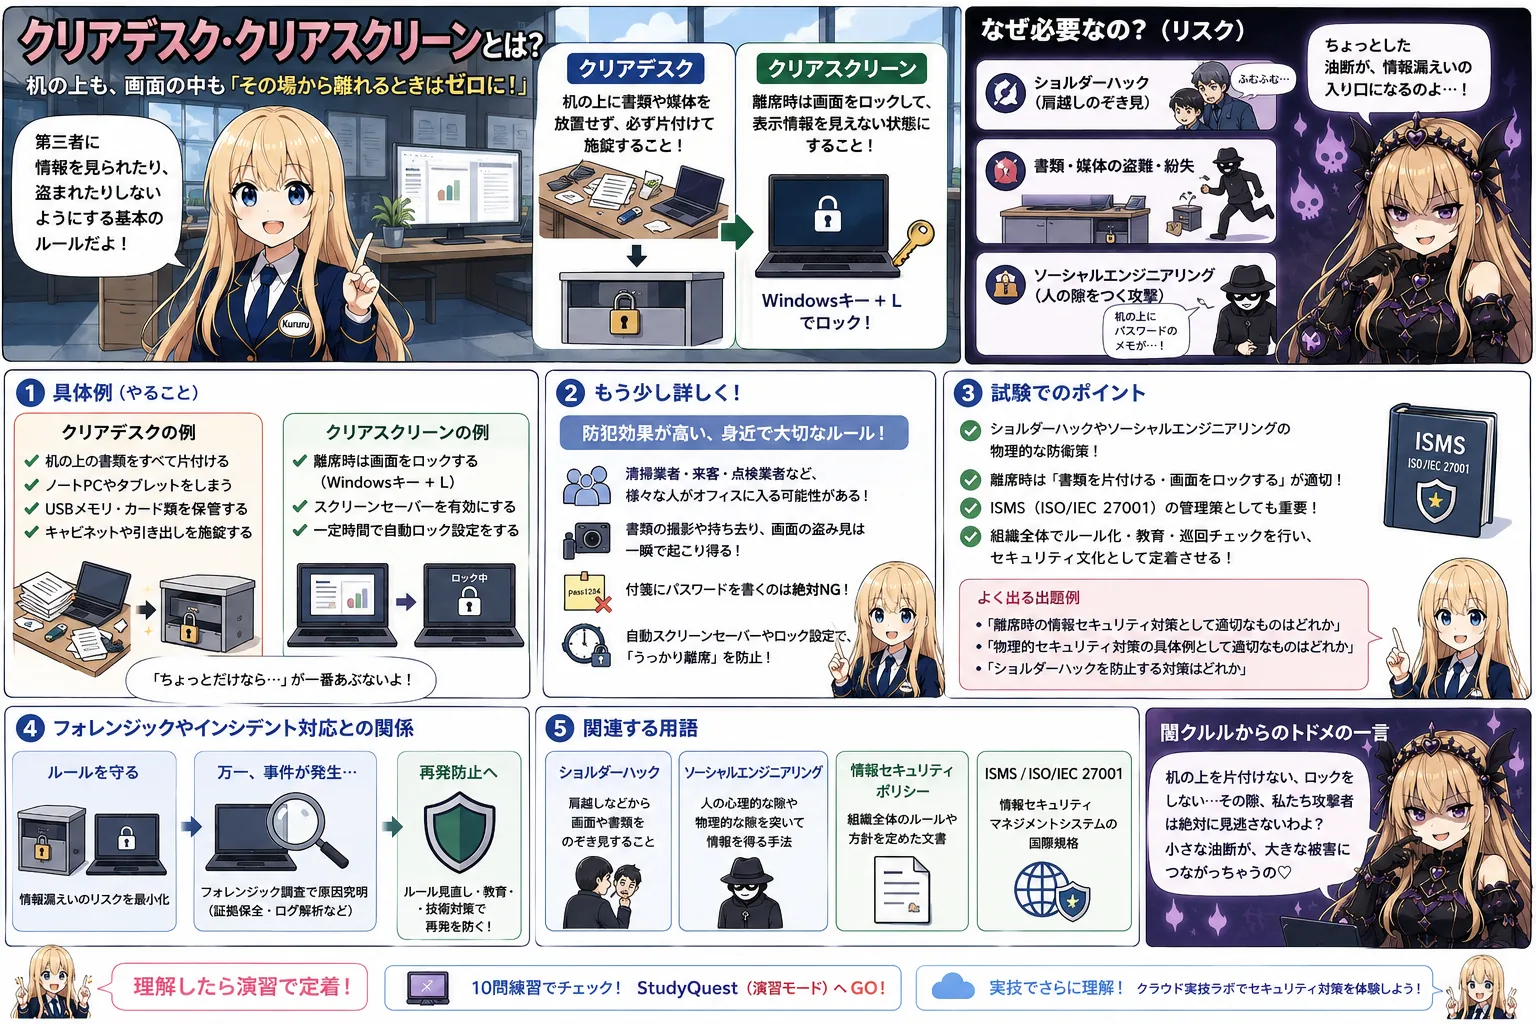
クリアデスクとはクリアデスクおよびクリアスクリーンとは、第三者に見られたり盗まれたりしてはいけない情報を机の上や画面上に放置しないという, 基本的な物理セキュリティ対策のルールです。「クリアデスク」は、離席する際に机の上に書類やノートパソコン、USBメモリなどを残さず、鍵付きの引き出しに片付けることを指します。「クリアスクリーン」は、離席する際にパソコンの画面をロックしたり、スクリーンセーバーを起...
WAF(Webアプリケーションファイアウォール)とはWAFは、WebサイトやWebアプリケーションへのアクセスを監視し、不正な攻撃から守るためのセキュリティ対策システムです。一般的な「ファイアウォール」がネットワーク全体の通信を制御するのに対し、WAFはWebの通信(HTTP/HTTPS)に特化しています。通信の中身(リクエストデータ)を詳細にチェックし、SQLインジェクションやクロスサイトスクリ...
SIEM(セキュリティ情報イベント管理)とはSIEM(Security Information and Event Management)は、企業内のさまざまなシステム(PC、サーバー、ネットワーク機器、ファイアウォールなど)から出力される膨大なログ(利用履歴)を1か所に集約し、リアルタイムで自動的に監視・分析するシステムです。それぞれの機器のログを単体で見るだけでは気づけないような、複雑に絡み合...
ゼロトラストアーキテクチャとはゼロトラストアーキテクチャは、「何も信頼しない(Zero Trust)」を前提としたセキュリティの設計思想です。従来のセキュリティは、社内ネットワーク(境界の内部)は安全で、外部インターネットは危険という「境界防御」の考え方でした。しかし、テレワークの普及やクラウドサービスの利用増加に伴い、社内外の境界が曖昧になりました。ゼロトラストでは、アクセス元が社内であっても社...
脆弱性診断とは脆弱性診断(セキュリティスキャン、またはペネトレーションテスト)は、システムやソフトウェア、ネットワークに、ハッカーに悪用される恐れのある「安全上の欠陥やセキュリティの弱点(脆弱性)」が存在しないかを調査・検証する作業です。診断ツールを使った自動診断や、セキュリティ専門家が疑似的なハッカーとなって実際に侵入を試みるテスト(ペネトレーションテスト)を通じて、事前に弱点を洗い出し、攻撃を...
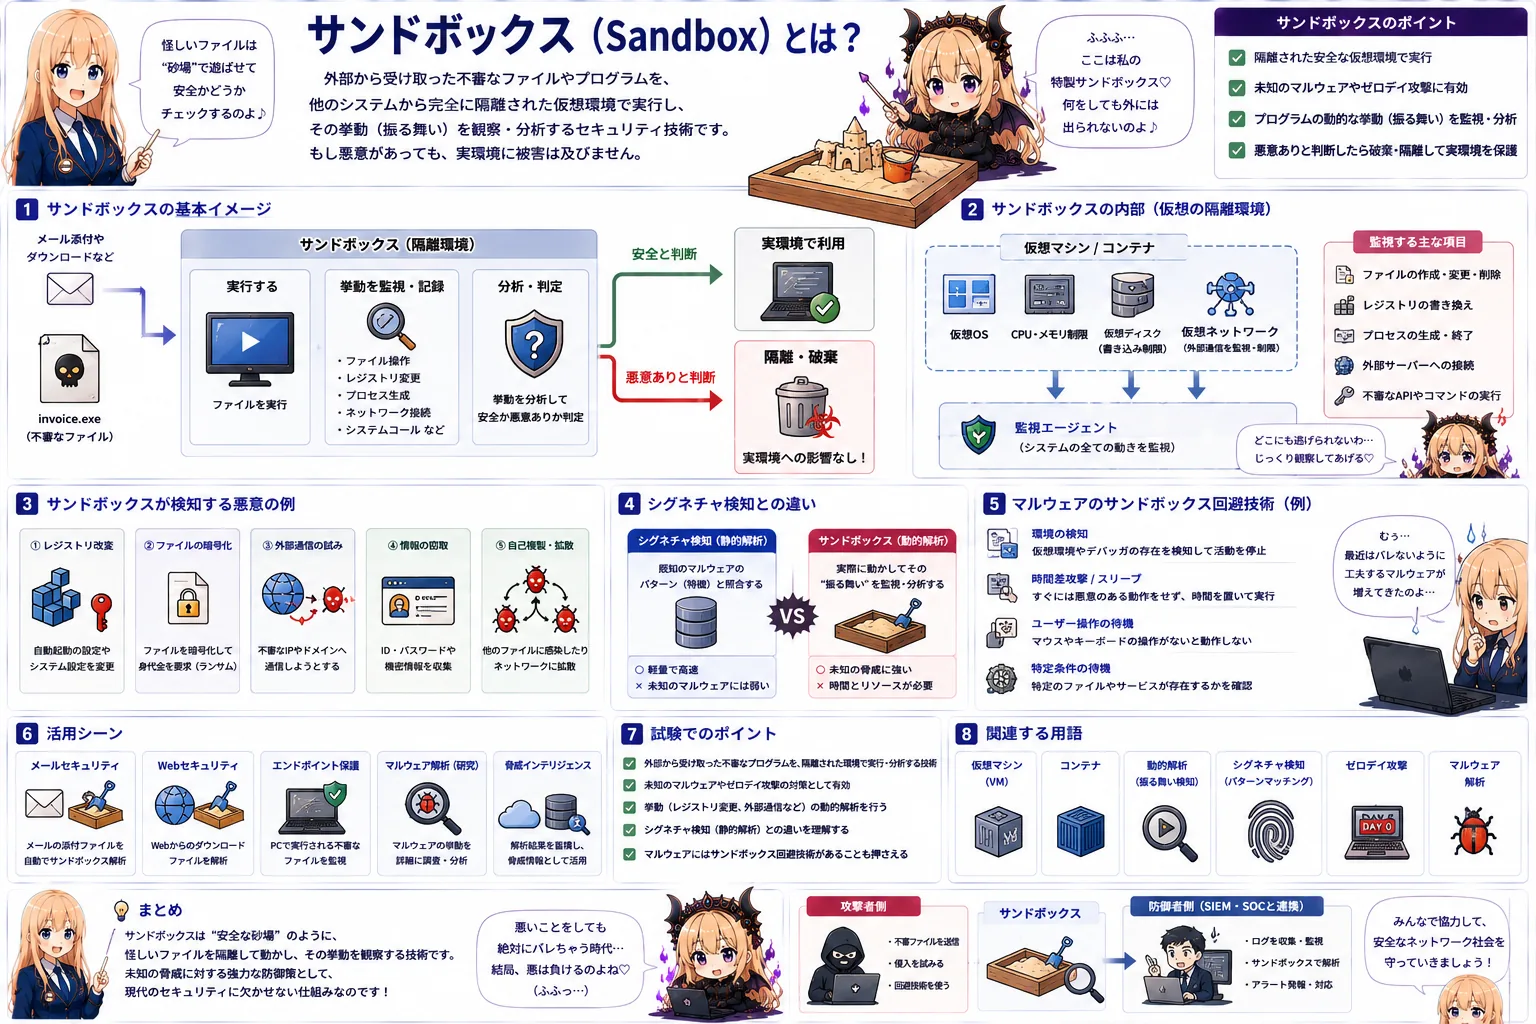
サンドボックスとはサンドボックス(Sandbox)とは、外部から受け取ったプログラムやファイルを、安全に動作させて様子を見るために用意された「隔離された仮想の作業環境」のことです。子供が遊ぶ「砂場(サンドボックス)」が語源であり、砂場の中であればどれだけ泥遊びをしても周囲の庭や家を汚さないのと同じように、サンドボックス内で怪しいファイルをわざと実行させてその挙動を観察し、もしウイルスなどの悪意ある...
ファイアウォールとは ファイアウォールとは、ネットワークの境界に設置され、外部からの不正なアクセスを防ぐためのセキュリティシステムです。日本語では「防火壁」と訳され、火災の延焼を防ぐ壁のように、外部ネットワークからの危険な通信(火)が内部のネットワークに侵入するのを遮断する役割を持っています。 ファイアウォールは、通過しようとする通信の「送信元のアドレス」や「送信先のポート番号」といったヘッダ情報...
IDS(侵入検知システム)とは IDS(Intrusion Detection System)とは、ネットワークやサーバーに対する不審なアクセスや、ハッカーによる攻撃の兆候を監視し、異常を発見した際に管理者に通知するセキュリティシステムのことです。日本語では「侵入検知システム」と訳されます。 IDSは、ネットワーク上を流れるデータを常に監視し、既知の攻撃パターン(シグネチャ)と一致する通信がないか...
IPS(侵入防止システム)とは IPS(Intrusion Prevention System)とは、ネットワークやサーバーへの不正なアクセスや攻撃をリアルタイムで監視し、異常を検知した瞬間にその通信を自動的にブロックして防御するセキュリティシステムのことです。日本語では「侵入防止システム」と訳されます。 先に挙げたIDS(侵入検知システム)が「異常を見つけて管理者に知らせるだけ」であるのに対し、...
WAFとは WAF(Web Application Firewall:ワフ)とは、Webアプリケーションの脆弱性を狙った攻撃からWebサイトやWebサービスを防御するための専用のセキュリティシステムです。一般的なファイアウォールがネットワークの出入り口を守るのに対し、WAFはWebサービスのデータの中身を詳細に分析して攻撃を防ぎます。 ショッピングサイトやブログなどのWebアプリケーションは、ユー...
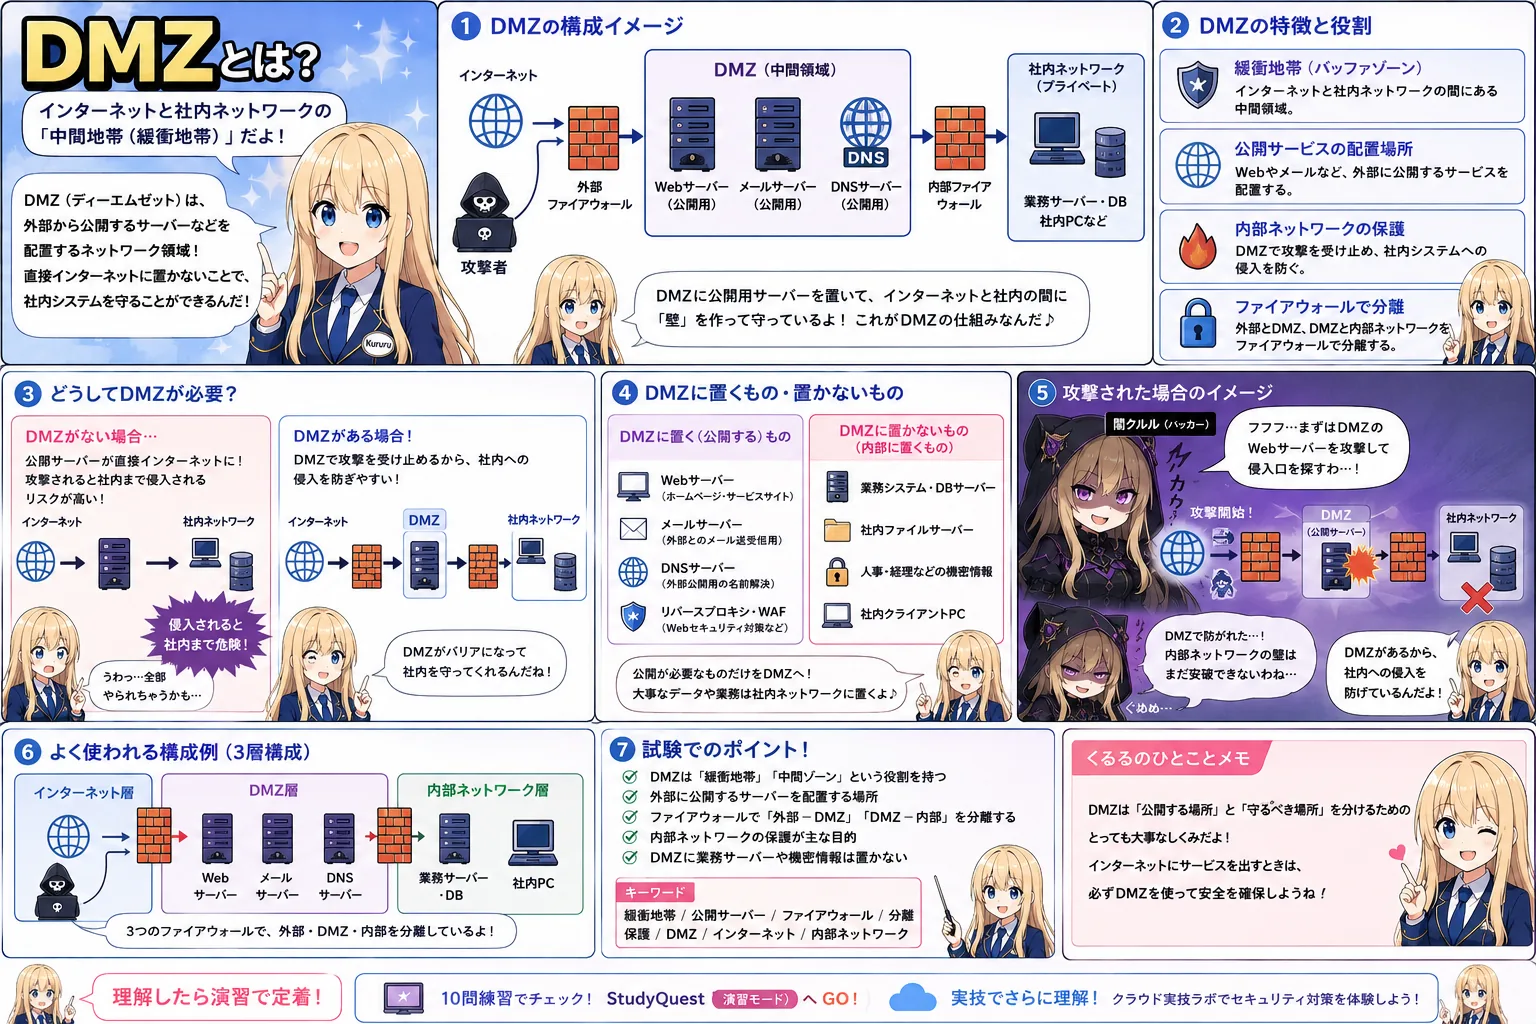
DMZとは DMZ(Demilitarized Zone)とは、社内の安全なネットワーク(組織の内部ネットワーク)と、インターネット(外部ネットワーク)の間に設けられる、どちらにも属さない中間的なネットワーク領域のことです。日本語では「非武装地帯」と呼ばれます。 インターネット上に公開するWebサーバーやメールサーバーなどは、外部からのアクセス受け入れる必要があります。しかし、これらのサーバーを社...
検疫ネットワークとは 検疫ネットワークとは、外部から持ち込まれたパソコンやスマートフォンなどを組織の内部ネットワーク(社内LANなど)に接続する前に、安全性をチェックし、安全が確認されるまで隔離・検査するための専用ネットワークのことです。医療における「検疫(感染症の拡大を防ぐために検査・隔離する仕組み)」をネットワークに応用したものです。 ウイルス対策ソフトが最新になっていない端末や、重要なセキュ...