SSL/TLSの解説(基本情報技術者シラバス用語)
SSL/TLSとは SSL/TLSとは、インターネット上でデータを暗号化して送受信するためのプロトコル(通信規約)です。以前は「SSL」と呼ばれていましたが、その脆弱性を修正した「TLS」が現在使われており、慣例的に「SSL/TLS」と並べて表記されます。SSL/TLSを使用することで、Webブラウザとサーバーの間の通信が強力に暗号化され、通信途中でのデータの「盗聴」や「改ざん」、サイト運営者の「...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
SSL/TLSとは SSL/TLSとは、インターネット上でデータを暗号化して送受信するためのプロトコル(通信規約)です。以前は「SSL」と呼ばれていましたが、その脆弱性を修正した「TLS」が現在使われており、慣例的に「SSL/TLS」と並べて表記されます。SSL/TLSを使用することで、Webブラウザとサーバーの間の通信が強力に暗号化され、通信途中でのデータの「盗聴」や「改ざん」、サイト運営者の「...
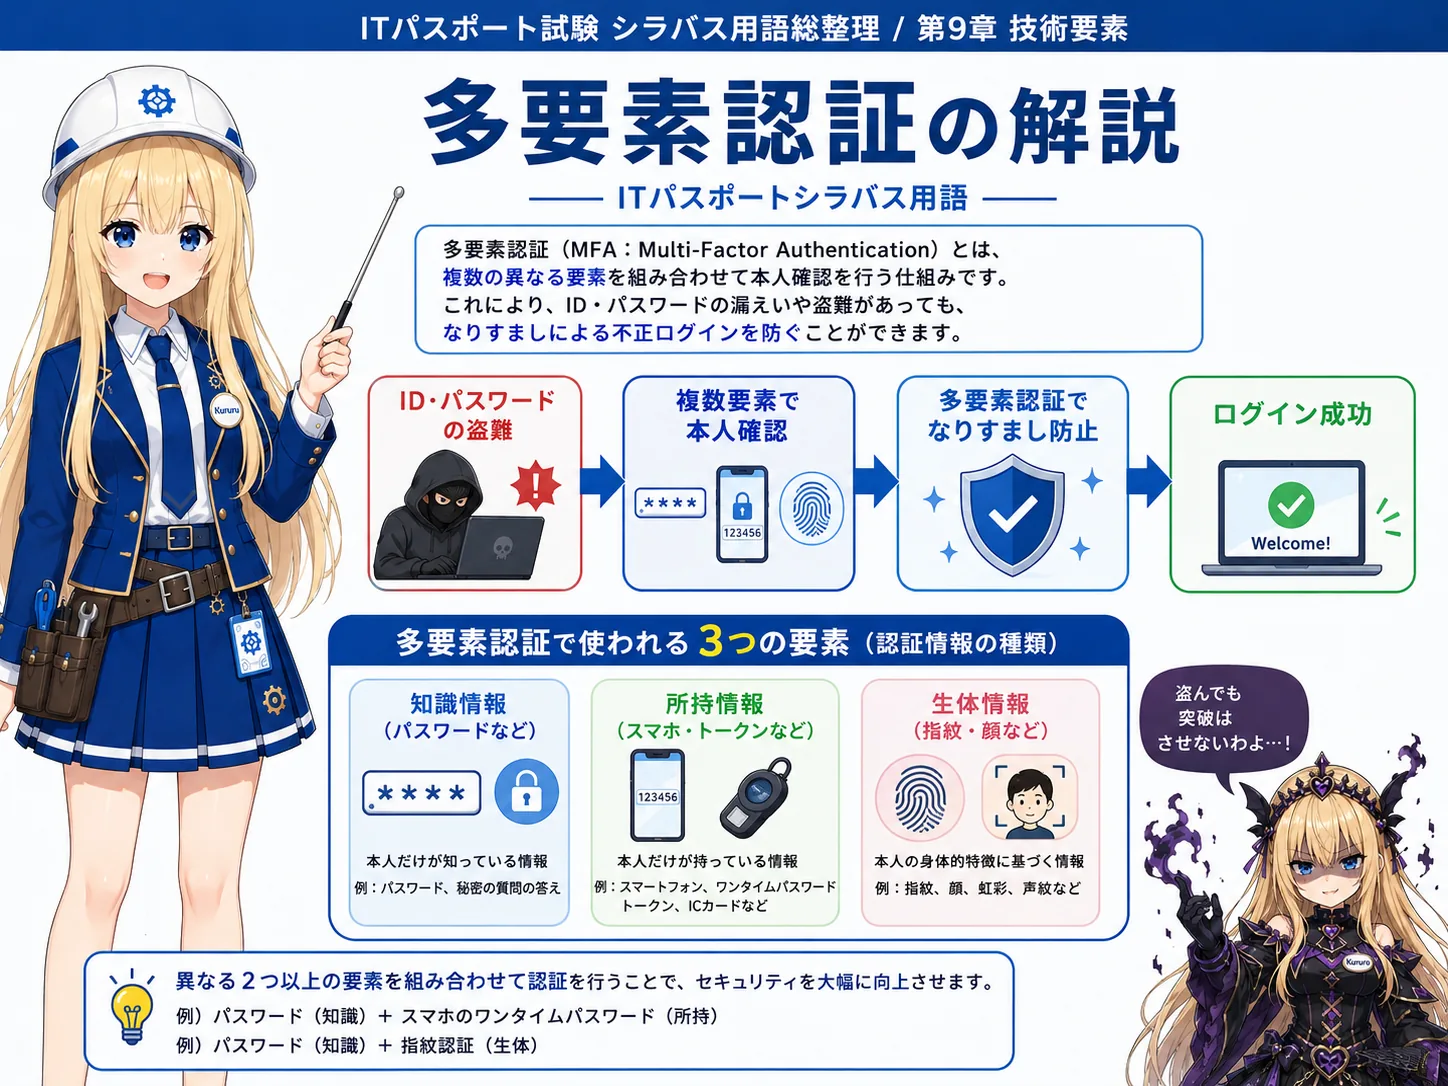
多要素認証とは 多要素認証(MFA / Multi-Factor Authentication)とは、システムやWebサービスへログインする際に、ユーザーの正当性を確認するために必要な「要素」を複数組み合わせる認証方法です。認証の要素には、本人が知っていること(パスワード、秘密の質問などの「知識情報」)、本人が持っているもの(スマートフォン、ICカード、鍵などの「所持情報」)、本人の身体的特徴(指...
バイオメトリクス認証とは バイオメトリクス認証とは、人間の身体的な特徴や行動の癖を利用して、本人かどうかを確認する認証方法のことです。日本語では「生体認証」とも呼ばれます。従来のパスワードや鍵を使う方法とは異なり、忘れたり紛失したりする心配がないため、セキュリティと利便性の両方を高める技術として広く使われています。 認証に使われる身体的特徴には、指紋、顔、目の虹彩(こうさい)、手のひらの静脈などが...
シングルサインオン(SSO)とは シングルサインオン(SSO)とは、1回のID・パスワード入力(認証)を行うだけで、連携している複数の異なるWebサービスやシステムに自動的にログインできる仕組みのことです。通常、サービスごとに異なるパスワードを覚えて入力する必要がありますが、SSOを導入することでその手間を大幅に削減できます。 ユーザーにとっては、多くのパスワードを管理するストレスから解放され、ロ...
ファイアウォールとは ファイアウォールとは、ネットワークの境界に設置され、外部からの不正なアクセスを防ぐためのセキュリティシステムです。日本語では「防火壁」と訳され、火災の延焼を防ぐ壁のように、外部ネットワークからの危険な通信(火)が内部のネットワークに侵入するのを遮断する役割を持っています。 ファイアウォールは、通過しようとする通信の「送信元のアドレス」や「送信先のポート番号」といったヘッダ情報...
IDS(侵入検知システム)とは IDS(Intrusion Detection System)とは、ネットワークやサーバーに対する不審なアクセスや、ハッカーによる攻撃の兆候を監視し、異常を発見した際に管理者に通知するセキュリティシステムのことです。日本語では「侵入検知システム」と訳されます。 IDSは、ネットワーク上を流れるデータを常に監視し、既知の攻撃パターン(シグネチャ)と一致する通信がないか...
IPS(侵入防止システム)とは IPS(Intrusion Prevention System)とは、ネットワークやサーバーへの不正なアクセスや攻撃をリアルタイムで監視し、異常を検知した瞬間にその通信を自動的にブロックして防御するセキュリティシステムのことです。日本語では「侵入防止システム」と訳されます。 先に挙げたIDS(侵入検知システム)が「異常を見つけて管理者に知らせるだけ」であるのに対し、...
WAFとは WAF(Web Application Firewall:ワフ)とは、Webアプリケーションの脆弱性を狙った攻撃からWebサイトやWebサービスを防御するための専用のセキュリティシステムです。一般的なファイアウォールがネットワークの出入り口を守るのに対し、WAFはWebサービスのデータの中身を詳細に分析して攻撃を防ぎます。 ショッピングサイトやブログなどのWebアプリケーションは、ユー...
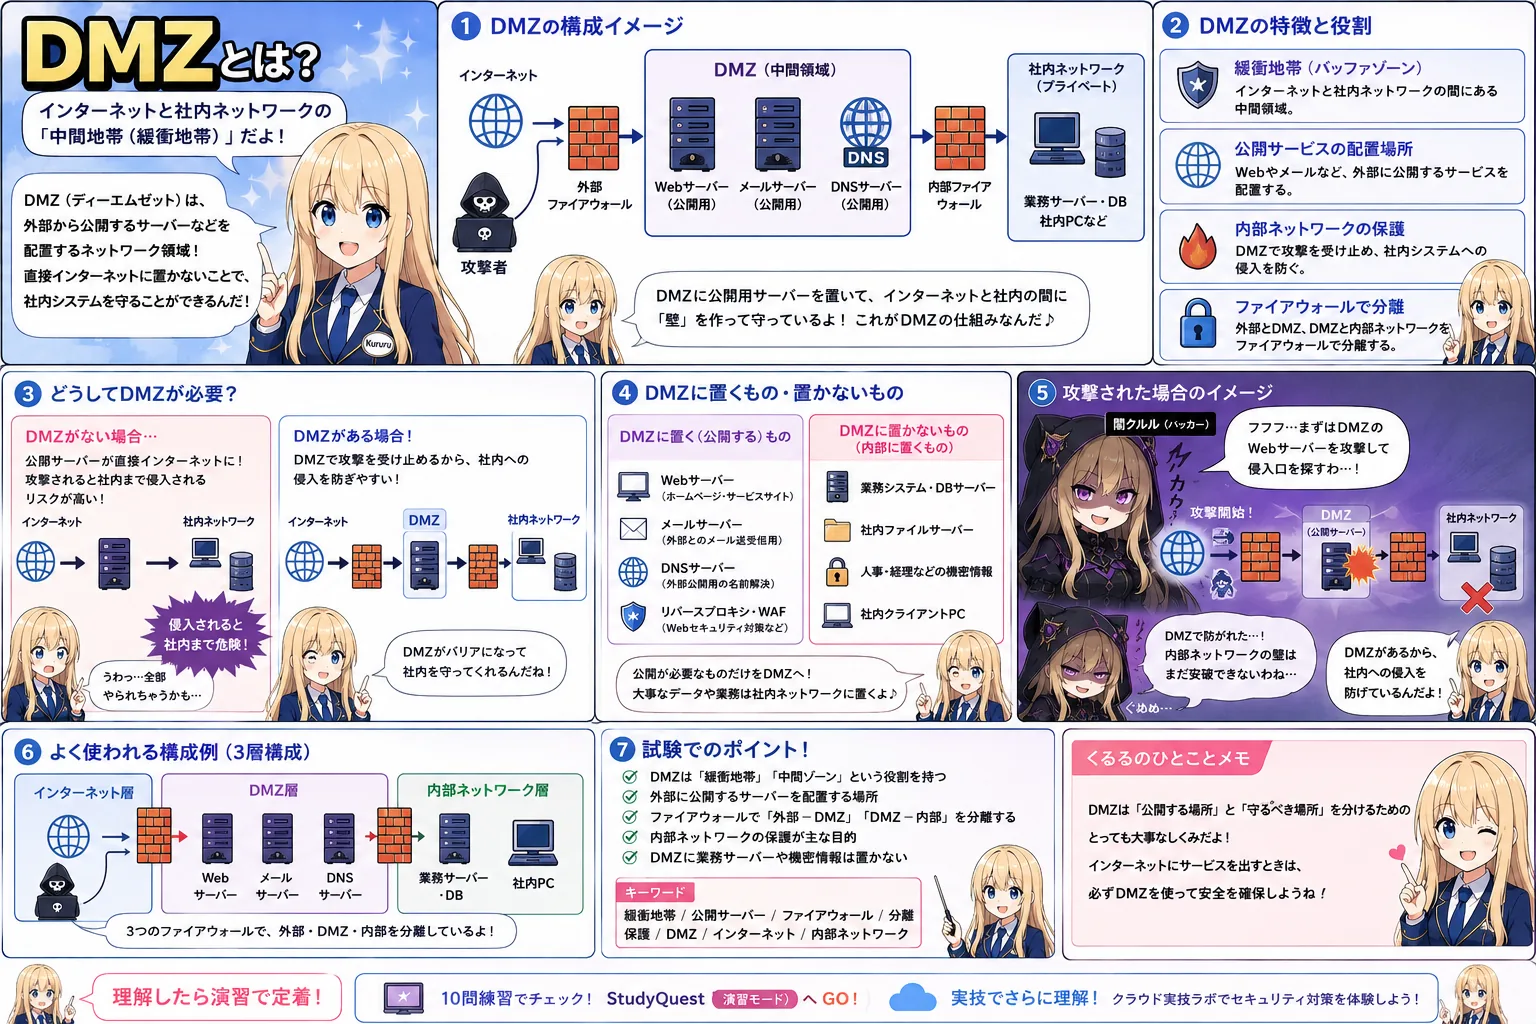
DMZとは DMZ(Demilitarized Zone)とは、社内の安全なネットワーク(組織の内部ネットワーク)と、インターネット(外部ネットワーク)の間に設けられる、どちらにも属さない中間的なネットワーク領域のことです。日本語では「非武装地帯」と呼ばれます。 インターネット上に公開するWebサーバーやメールサーバーなどは、外部からのアクセス受け入れる必要があります。しかし、これらのサーバーを社...
検疫ネットワークとは 検疫ネットワークとは、外部から持ち込まれたパソコンやスマートフォンなどを組織の内部ネットワーク(社内LANなど)に接続する前に、安全性をチェックし、安全が確認されるまで隔離・検査するための専用ネットワークのことです。医療における「検疫(感染症の拡大を防ぐために検査・隔離する仕組み)」をネットワークに応用したものです。 ウイルス対策ソフトが最新になっていない端末や、重要なセキュ...
ゼロトラストとは ゼロトラスト(Zero Trust)とは、「何も信頼しない(Zero Trust)」という前提に立ち、ネットワークの内部と外部を区別せず、すべてのアクセスに対して認証や安全性の検査を行うセキュリティの考え方のことです。従来の「社内ネットワーク(内側)は安全だから信頼し、インターネット(外側)は危険だからファイアウォールで防ぐ」という「境界防御」の限界を克服するために提唱されました...
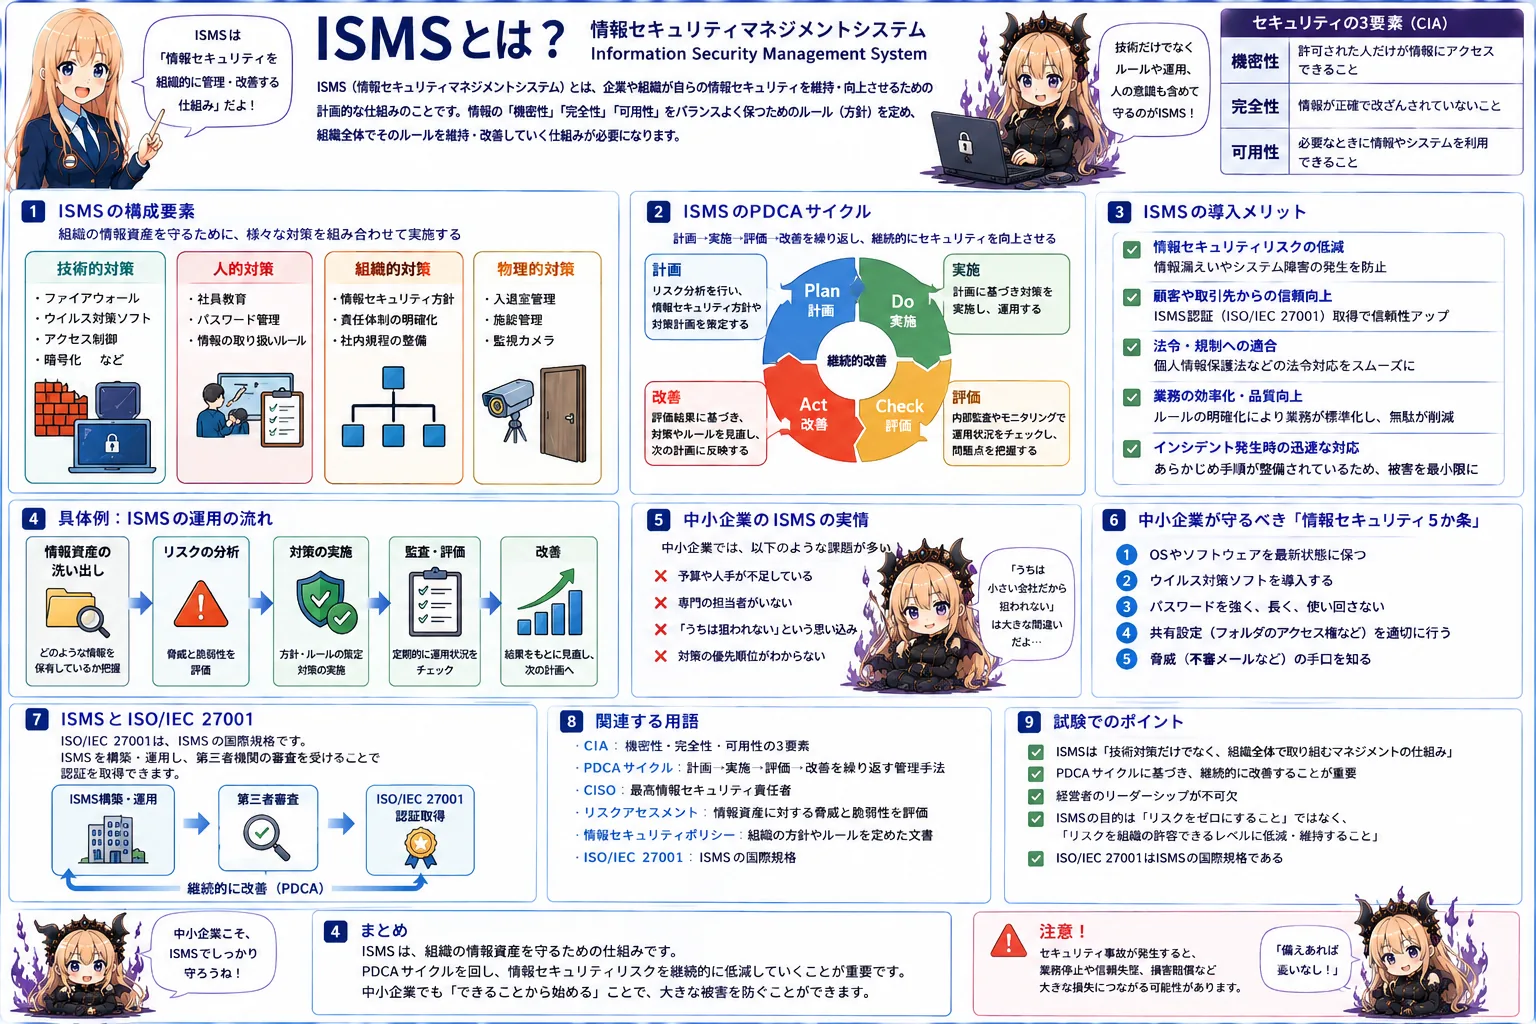
ISMSとは ISMS(Information Security Management System)とは、組織が保有する情報資産の安全性を保つために、セキュリティ対策のルールを定め、それを計画・実行・評価・改善していくための一連の管理体制(仕組み)のことです。日本語では「情報セキュリティマネジメントシステム」と呼ばれます。 セキュリティを保つには、単にウイルス対策ソフトを入れるような技術的対策だ...
情報セキュリティポリシーとは 情報セキュリティポリシーとは、企業や官公庁などの組織が、保有する情報資産を様々な脅威(漏洩、改ざん、紛失など)から守るために策定する、情報セキュリティ対策の基本的な方針や具体的な行動規範をまとめた文書のことです。 ポリシーは一般的に、以下の3つの階層構造で構成されます。 基本方針:組織のトップが、セキュリティに対する姿勢や目的を対外的に示す最上位の宣言。 対...
CSIRTとは CSIRT(Computer Security Incident Response Team:シーサート)とは、企業や組織において情報セキュリティ上の問題(インシデント)が発生した際に、その原因を調査し、被害を最小限に抑えるための対応を行う専門チームのことです。日本語では「コンピュータセキュリティインシデント対応チーム」と訳されます。 インターネットからのサイバー攻撃や、社員による...
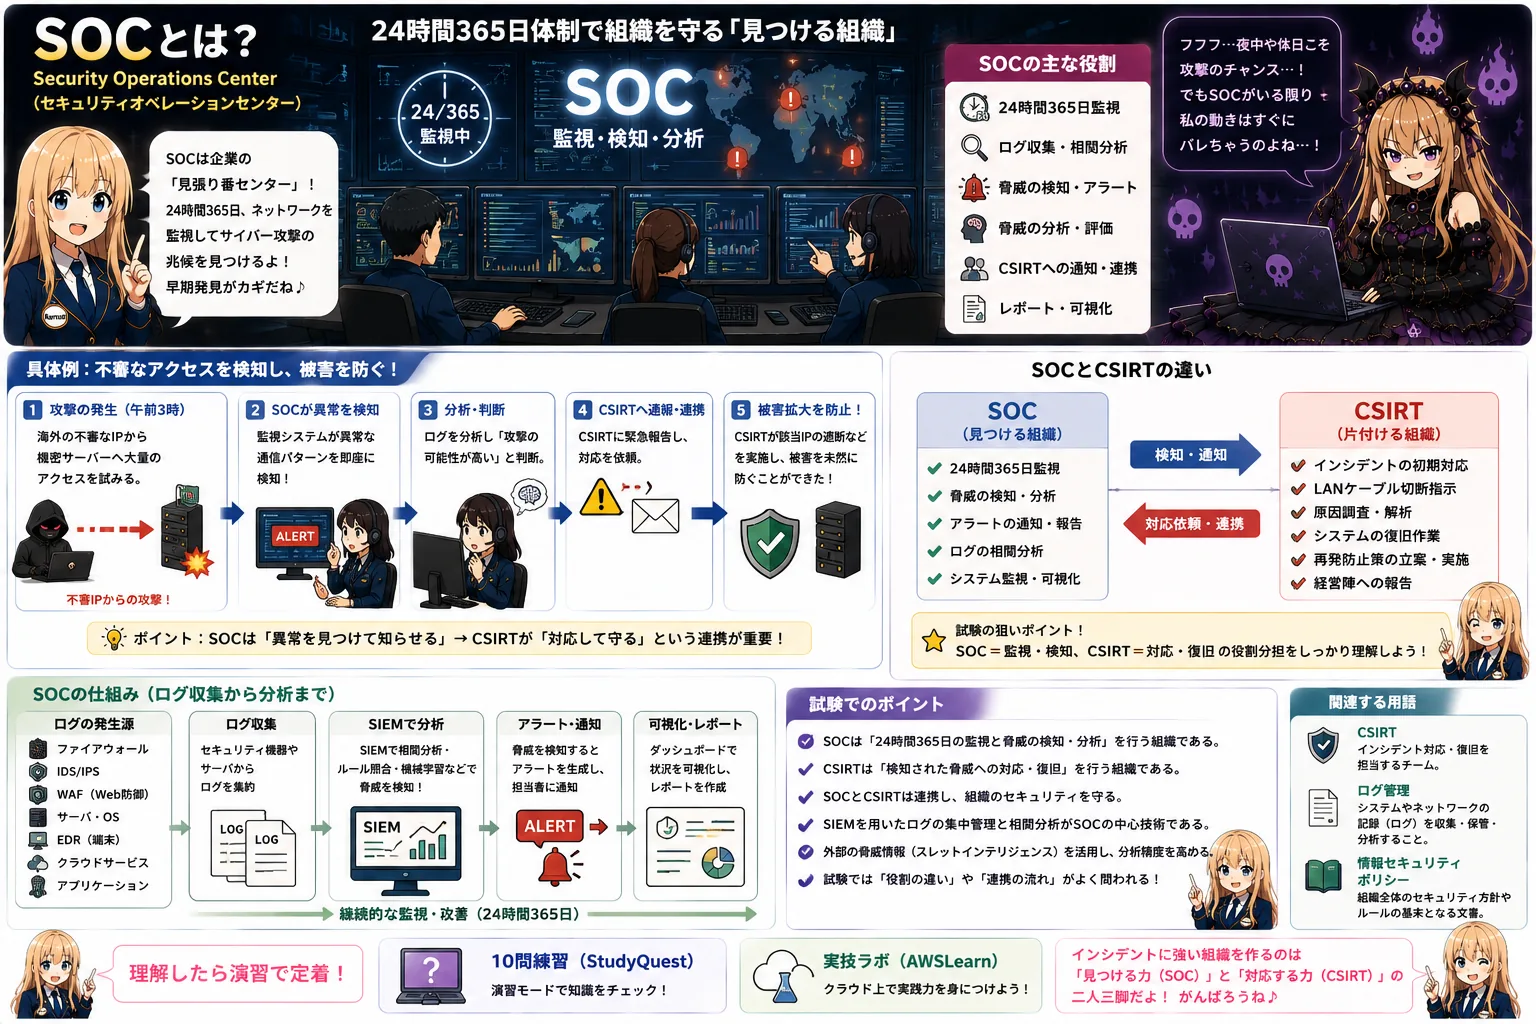
SOCとは SOC(Security Operation Center:そっく)とは、企業や組織のネットワーク、サーバー、パソコンなどを24時間365日体制でリアルタイムに監視し、サイバー攻撃などのセキュリティ脅威を早期に発見・分析する専門組織のことです。 現代の企業システムには、ファイアウォールやIDS/IPS、ウイルス対策ソフトなど、多数のセキュリティ機器が導入されています。これらが出力する大...
ペネトレーションテストとは ペネトレーションテストとは、稼働しているシステムやネットワークに対して、実際のハッカーと同じ手法で擬似的にサイバー攻撃を行い、侵入できる隙(セキュリティ上の欠陥や脆弱性)がないかを検証するテストのことです。「侵入テスト」とも呼ばれます。 単に「脆弱性のリスト」をツールで自動検知するだけのテストとは異なり、ペネトレーションテストは「特定の目的(例:機密データの奪取や管理者...
要件定義とは 要件定義とは、システム開発の最初の工程であり、クライアント(発注者)がそのシステムを使って「何をしたいのか」「どのような機能が必要か」を明確にし、開発の仕様として取りまとめる作業のことです。 要件は大きく分けて、以下の2種類に分類されます。 機能要件:ユーザーが画面で操作する機能や、システムが処理する内容そのもの(例:ログイン機能、商品の購入カート機能、検索機能など)。 非...
外部設計とは 外部設計とは、システム開発において、要件定義で決まった内容をもとに、システムの「ユーザーから見える部分」の仕様を決める工程のことです。「基本設計」とも呼ばれます。 主に、ユーザーが操作する画面のデザインや配置(画面レイアウト)、データを入力したり結果を表示したりする画面間の流れ(画面遷移図)、印刷される帳票のレイアウト、他システムとのデータのやり取りの方法などを設計します。発注者(ク...
内部設計とは 内部設計とは、外部設計(基本設計)で決まった仕様をもとに、プログラマーが実際にプログラムコードを書くことができるように、システムの「ユーザーからは見えない裏側の仕組み」を詳細に設計する工程のことです。「詳細設計」とも呼ばれます。 外部設計が「何を見せるか(表面)」を設計するのに対し、内部設計は「どのようにコンピュータで処理するか(裏面)」を設計します。具体的には、データの処理ロジック...
モジュール分割とは モジュール分割とは、ひとつの大きなプログラムを、特定の機能や役割を持った小さくて独立した部品(モジュール)に細かく分ける設計手法のことです。これにより、プログラムの構造が整理され、開発、テスト、修正が格段に行いやすくなります。 モジュール分割を上手に行うための評価基準として、「結合度」と「凝集度(ぎょうしゅうど)」があります。 結合度(低い方が良い):モジュール同士の結び...
単体テストとは 単体テストとは、システムを構成する最小単位の部品(モジュールや関数、クラスなど)が、単体で正しく設計通りに動作するかを検証するテストのことです。英語では「ユニットテスト」とも呼ばれます。 プログラム全体を組み立ててからテストを行うと、バグ(不具合)が見つかったときに「どの部品のせいで動かないのか」原因を特定するのが非常に困難になります。そのため、家を建てる際にレンガや柱の強度を個別...
結合テストとは 結合テストとは、単体テストをクリアした複数のプログラムの部品(モジュール)を組み合わせたときに、それらが連携して正しく動作するかを検証するテストのことです。モジュール同士をつないだ境界(インターフェース)でデータの受け渡しがスムーズに行われているかを確認します。 個別の部品がどれだけ完璧に動いていても、それらを合体させたときに「データの形式が合わない」「処理を送るタイミングがズレて...
システムテストとは システムテストとは、開発したすべてのプログラムやハードウェアを結合し、システム全体として要件定義で定めた機能や性能、品質がすべて満たされているかを検証する最終段階のテストのことです。「総合テスト」とも呼ばれます。 個々の機能が正しく動くかだけでなく、実際の運用環境に近い状態で全体を動かします。機能要件(想定通りの画面遷移や計算結果が得られるか)はもちろん、非機能要件である「大量...
受入れテストとは 受入れテストとは、開発会社から納品されたシステムに対して、発注者(クライアントや実際の業務ユーザー)が自ら操作を行い、業務で問題なく使えるか、求めていた要件がすべて実装されているかを確認するテストのことです。日本語では「検収(けんしゅう)テスト」とも呼ばれます。 これまで開発側が実施してきた単体・結合・システムテストは、「設計書通りにバグなくプログラムが動くか」を技術的な視点で検...