入退室管理の解説(情報セキュリティマネジメントシラバス用語)
入退室管理とは入退室管理とは、オフィスやサーバー室などの特定の部屋へ人が出入りするのを制限・記録し、不審者の侵入や情報の持ち出しを防ぐための物理的なセキュリティ対策です。重要書類やサーバーがある場所に誰でも自由に入れる状態では、情報漏えいや機器の盗難といった重大なインシデント(事故)が発生する危険性が高くなります。そのため、ICカードや生体認証などを利用して「誰が」「いつ」「どこに」入退室したかを...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「セキュリティ」の記事を表示中× クリア
入退室管理とは入退室管理とは、オフィスやサーバー室などの特定の部屋へ人が出入りするのを制限・記録し、不審者の侵入や情報の持ち出しを防ぐための物理的なセキュリティ対策です。重要書類やサーバーがある場所に誰でも自由に入れる状態では、情報漏えいや機器の盗難といった重大なインシデント(事故)が発生する危険性が高くなります。そのため、ICカードや生体認証などを利用して「誰が」「いつ」「どこに」入退室したかを...
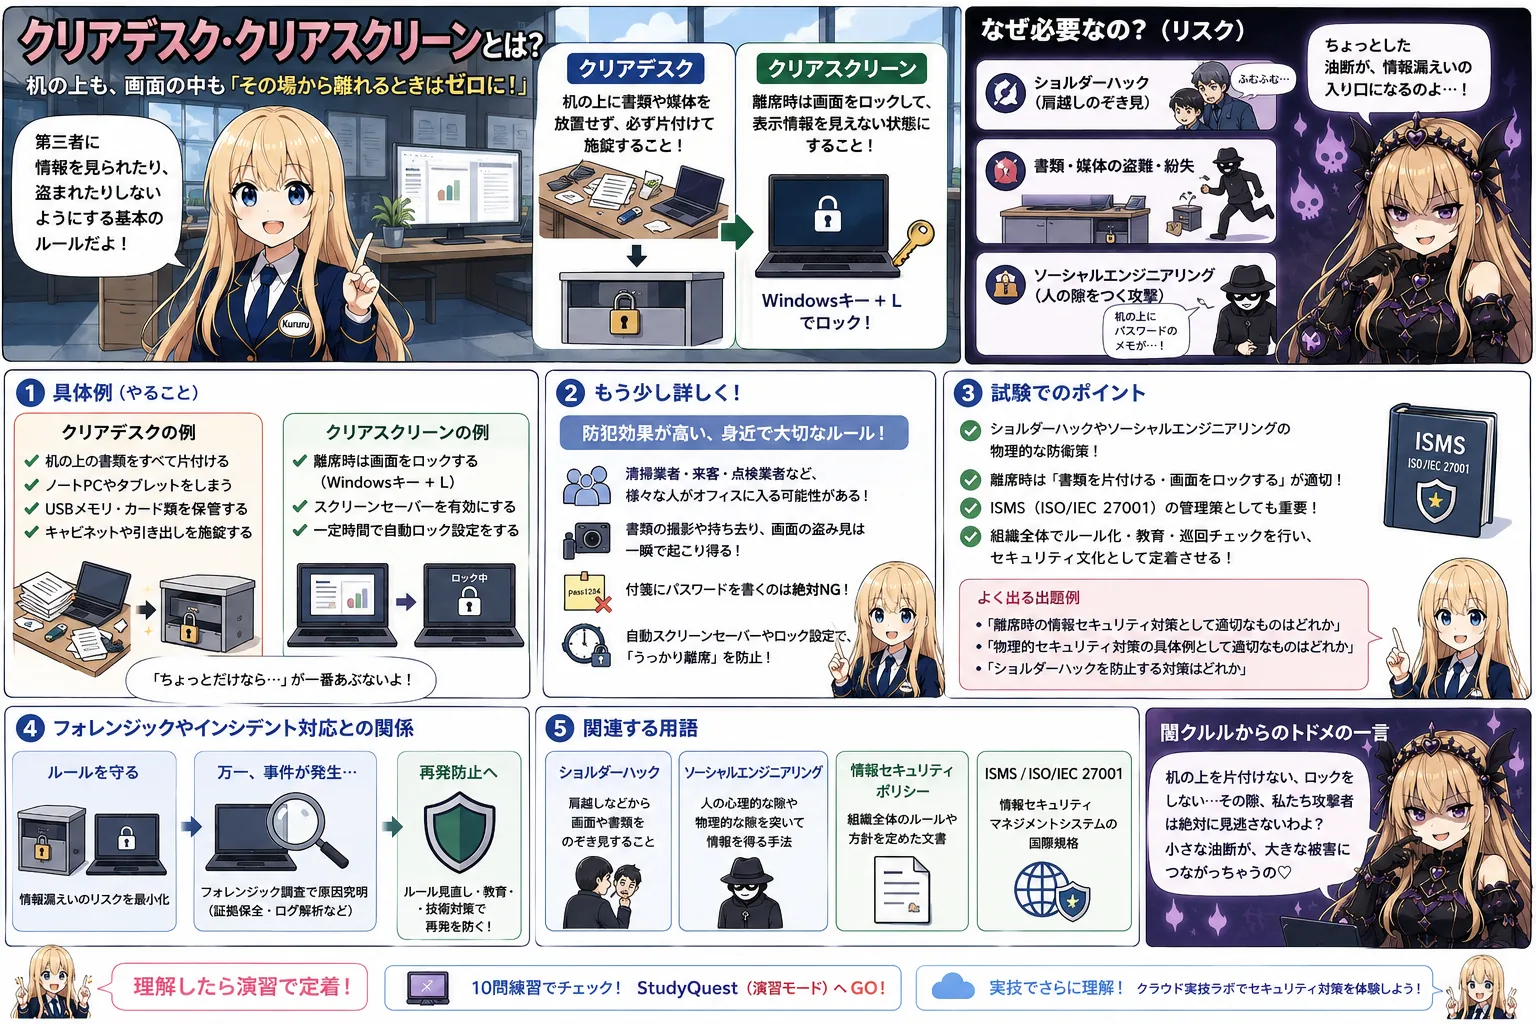
クリアデスクとはクリアデスクおよびクリアスクリーンとは、第三者に見られたり盗まれたりしてはいけない情報を机の上や画面上に放置しないという, 基本的な物理セキュリティ対策のルールです。「クリアデスク」は、離席する際に机の上に書類やノートパソコン、USBメモリなどを残さず、鍵付きの引き出しに片付けることを指します。「クリアスクリーン」は、離席する際にパソコンの画面をロックしたり、スクリーンセーバーを起...
標的型攻撃とは標的型攻撃(APT:Advanced Persistent Threat)とは、不特定多数ではなく、特定の官公庁や企業などの組織を標的に定めて、機密情報の窃取などを目的に執拗かつ巧妙に行われるサイバー攻撃です。一般的なウイルスのように無差別にばらまかれるのではなく、攻撃相手の業務内容や人間関係を徹底的に調べ上げた上で、取引先を装った偽のメールを送るなどの手法が使われます。メールに添付...
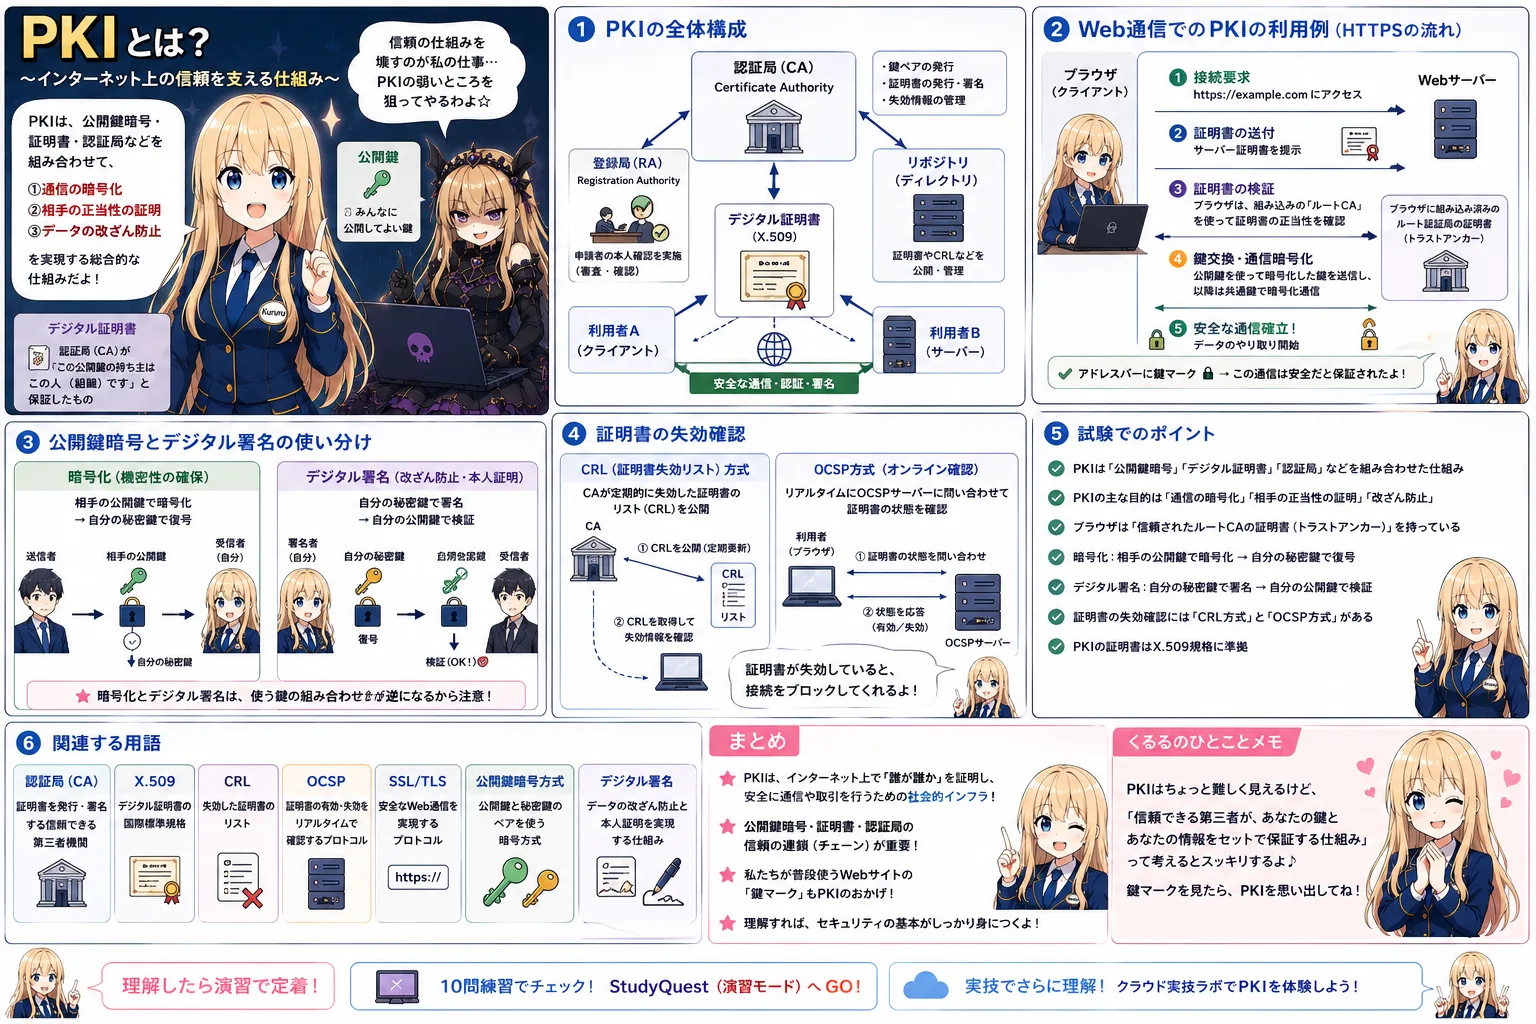
PKIとはPKI(Public Key Infrastructure:公開鍵基盤)とは、インターネットなどの安全ではないネットワーク上で、データを暗号化して送受信したり、相手が本物であるかを証明したりするための、暗号技術、証明書、信頼できる第三者機関などを組み合わせた総合的なセキュリティの仕組みです。PKIは「公開鍵暗号」という技術をベースにしています。誰もが見てよい「公開鍵」と、本人しか持たない...
楕円曲線暗号(ECC)とは楕円曲線暗号(ECC:Elliptic Curve Cryptography)は、数学の「楕円曲線」という複雑なグラフの性質を利用した公開鍵暗号方式です。従来の暗号方式(RSAなど)と比較して、はるかに短い鍵の長さ(データサイズ)で同等以上の強力な安全性を確保できるのが最大の特徴です。鍵が短いため、暗号化や復号に必要な計算量が少なくて済み、スマートフォンのようなモバイル端...
サプライチェーン攻撃とはサプライチェーン攻撃とは、セキュリティが強固な大手企業や組織を直接攻撃するのではなく、その企業と取引のある関連企業、子会社、または利用しているソフトウェアなどの「サプライチェーン(供給網)」の弱い部分を踏み台にして、最終的な標的である大手企業へ侵入する攻撃手法です。大企業自体がいくら強固なセキュリティ対策をしていても、セキュリティ対策が不十分な中小の取引先がウイルスに感染し...
WAF(Webアプリケーションファイアウォール)とはWAFは、WebサイトやWebアプリケーションへのアクセスを監視し、不正な攻撃から守るためのセキュリティ対策システムです。一般的な「ファイアウォール」がネットワーク全体の通信を制御するのに対し、WAFはWebの通信(HTTP/HTTPS)に特化しています。通信の中身(リクエストデータ)を詳細にチェックし、SQLインジェクションやクロスサイトスクリ...
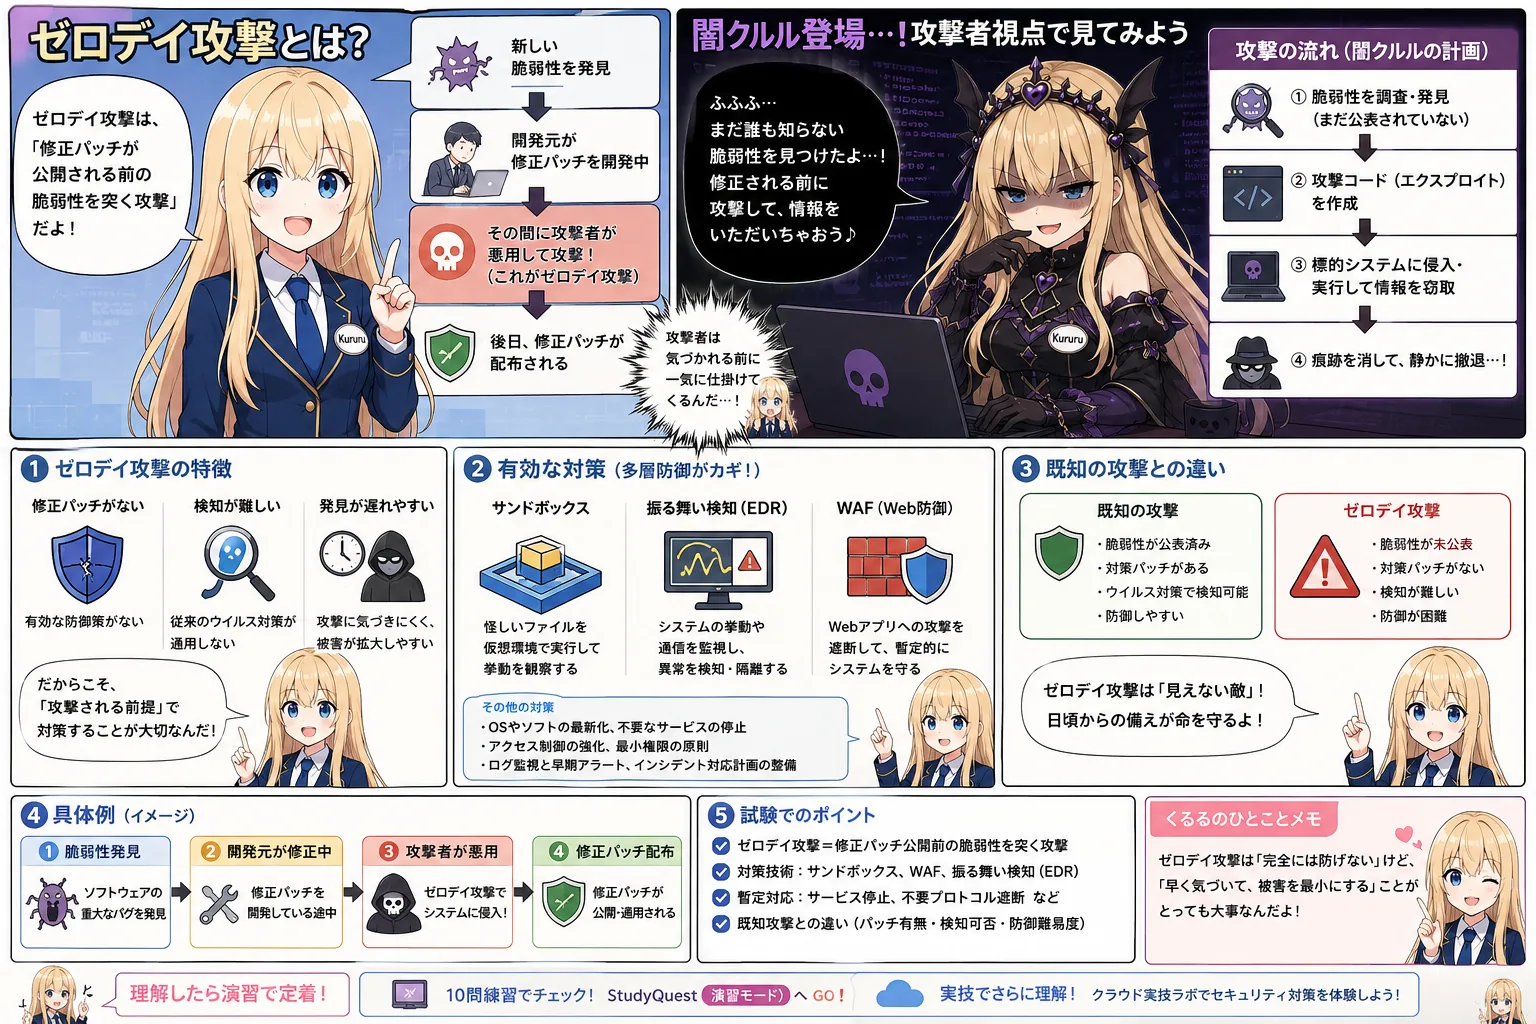
ゼロデイ攻撃とはゼロデイ攻撃とは、ソフトウェアやOSに新しく見つかった安全上の欠陥(脆弱性)について、開発元が修正プログラムを公開して対策を講じる前に、その隙を突いて行われるサイバー攻撃のことです。脆弱性が発見されてから、対策が完了するまでの日数を「ゼロ日(0日)」と例えてこのように呼ばれます。この期間は有効な防護策(修正パッチなど)が存在しないため、従来のセキュリティソフトでの検知が難しく、防ぐ...
SIEM(セキュリティ情報イベント管理)とはSIEM(Security Information and Event Management)は、企業内のさまざまなシステム(PC、サーバー、ネットワーク機器、ファイアウォールなど)から出力される膨大なログ(利用履歴)を1か所に集約し、リアルタイムで自動的に監視・分析するシステムです。それぞれの機器のログを単体で見るだけでは気づけないような、複雑に絡み合...
DDoS攻撃とはDDoS攻撃(Distributed Denial of Service:分散型サービス拒否攻撃)とは、多数のコンピュータから、特定のWebサイトやサーバーに対して一斉に大量のアクセスやデータを送りつけ、サービスを停止や過負荷状態に追い込む攻撃手法です。攻撃者は、あらかじめウイルスなどを通じて乗っ取った世界中の数多くのパソコンやスマートデバイス(ボット)を踏み台にして、一斉に指示を...
ゼロトラストアーキテクチャとはゼロトラストアーキテクチャは、「何も信頼しない(Zero Trust)」を前提としたセキュリティの設計思想です。従来のセキュリティは、社内ネットワーク(境界の内部)は安全で、外部インターネットは危険という「境界防御」の考え方でした。しかし、テレワークの普及やクラウドサービスの利用増加に伴い、社内外の境界が曖昧になりました。ゼロトラストでは、アクセス元が社内であっても社...
JVNとはJVN(Japan Vulnerability Notes)とは、日本国内で使用されているソフトウェアやWebサイトなどの安全上の欠陥(脆弱性)に関する情報を集め、公開しているポータルサイトです。システム開発者やユーザーが、自分たちの使っているシステムに脆弱性がないかを確認し、速やかに対策を取れるように支援する目的で運営されています。JVNには、脆弱性の概要、影響を受けるバージョン、そし...
脆弱性診断とは脆弱性診断(セキュリティスキャン、またはペネトレーションテスト)は、システムやソフトウェア、ネットワークに、ハッカーに悪用される恐れのある「安全上の欠陥やセキュリティの弱点(脆弱性)」が存在しないかを調査・検証する作業です。診断ツールを使った自動診断や、セキュリティ専門家が疑似的なハッカーとなって実際に侵入を試みるテスト(ペネトレーションテスト)を通じて、事前に弱点を洗い出し、攻撃を...
CVEとはCVE(Common Vulnerabilities and Exposures)とは、世界中で発見されたプログラムの安全上の欠陥(脆弱性)に対して、一意に割り当てられる世界共通の識別番号です。異なるセキュリティ企業や開発者が、同じ脆弱性をそれぞれ別の名前で呼んでいると、情報の共有や対策に混乱が生じてしまいます。そこで、国際的な標準ルールとして「CVE-西暦-連番」という一意の番号を割り...
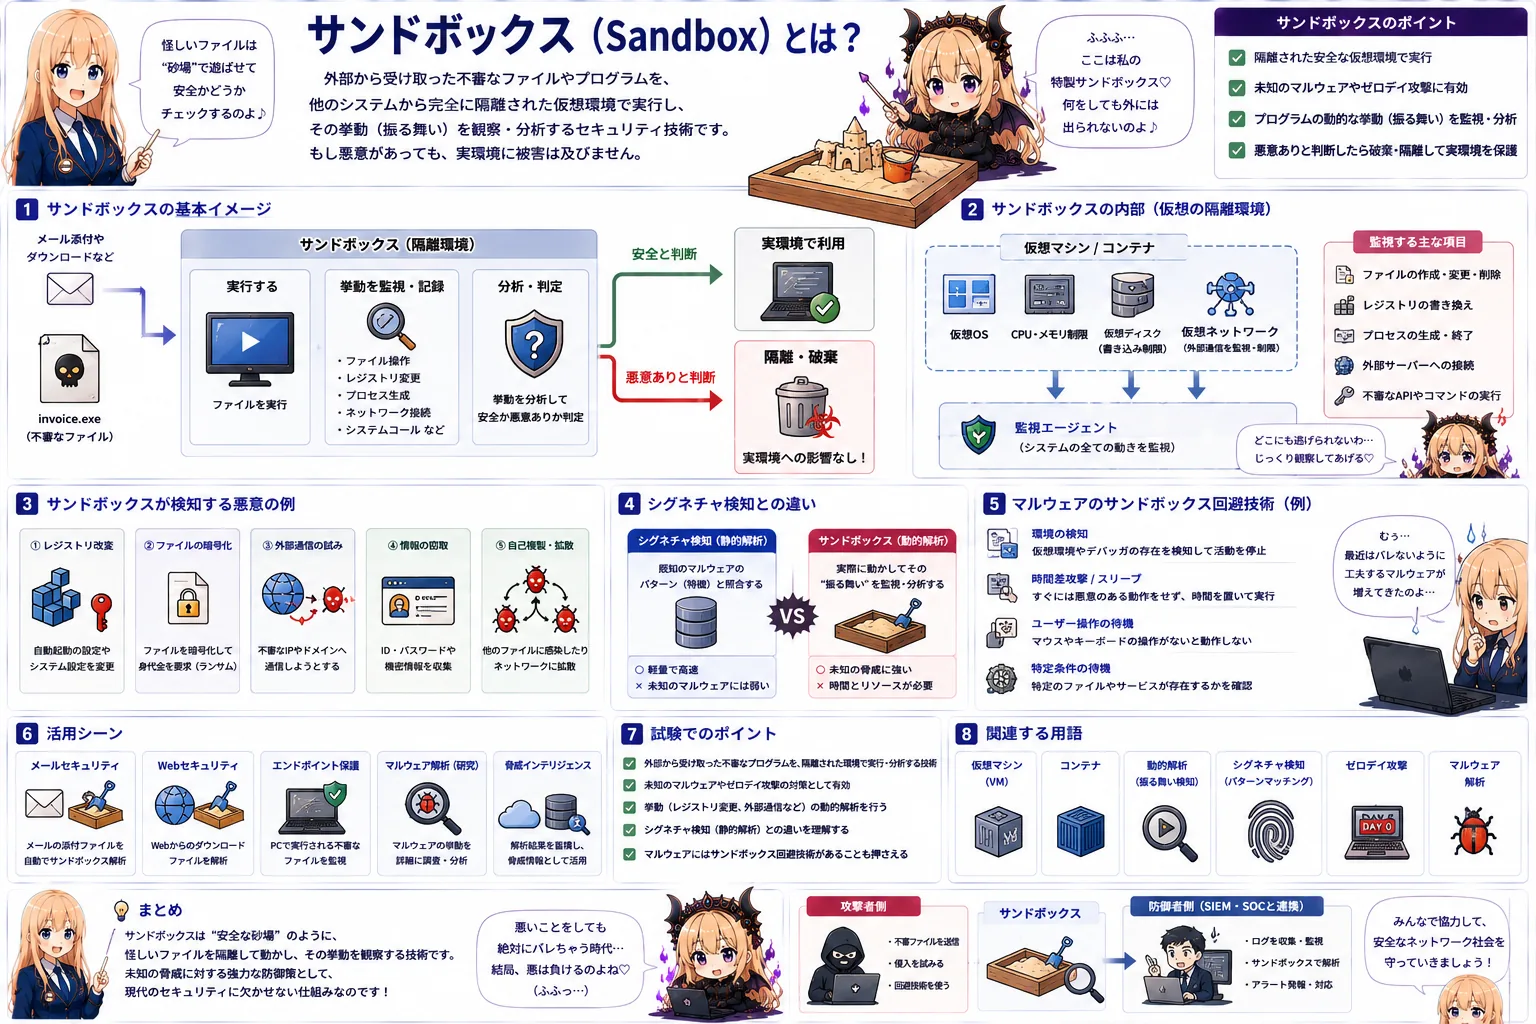
サンドボックスとはサンドボックス(Sandbox)とは、外部から受け取ったプログラムやファイルを、安全に動作させて様子を見るために用意された「隔離された仮想の作業環境」のことです。子供が遊ぶ「砂場(サンドボックス)」が語源であり、砂場の中であればどれだけ泥遊びをしても周囲の庭や家を汚さないのと同じように、サンドボックス内で怪しいファイルをわざと実行させてその挙動を観察し、もしウイルスなどの悪意ある...
CVSSとはCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)とは、ソフトウェアやOSの脆弱性の深刻さを、共通の基準に基づいて数値(スコア)で評価し、その危険度を分かりやすく示す仕組みです。脆弱性が見つかっても、それがどれだけ危険で、どれほど急いで修正すべきなのかを判断するのは困難です。CVSSでは、「どれだけ攻撃が容易か」「システムに与える...
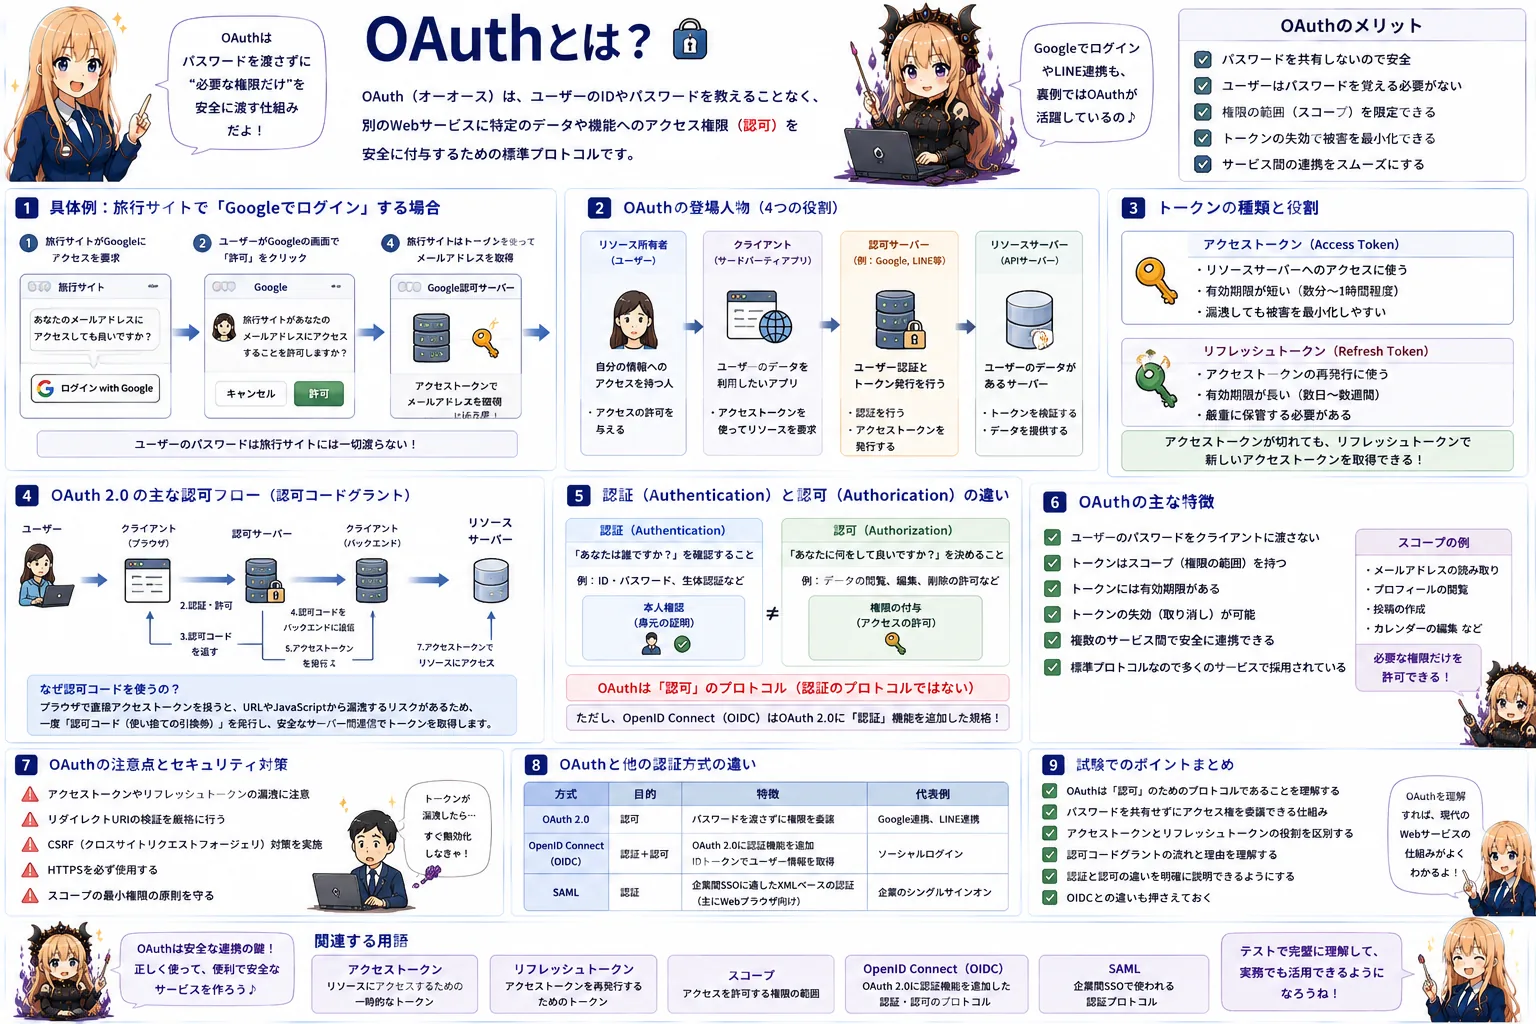
OAuthとはOAuth(オーオース)は、あるWebサービスが持つユーザーのデータへのアクセス権限を、ユーザーのIDやパスワードを直接教えることなく、別のWebサービスに安全に「認可(権限の付与)」するための標準プロトコル(手順の決まり)です。これにより、ユーザーは自分のアカウント情報を開示するリスクを避けることができ、サービス間での連携を安全かつスムーズに行えるようになります。具体例例えば、あな...
インシデントハンドリングとはインシデントハンドリングとは、情報セキュリティにおける重大な事故やトラブル(ウイルス感染、不正アクセス、情報漏えいなど)が発生した際に、被害を最小限に抑え、迅速に復旧するための対応手順や管理プロセスのことです。インシデントが発生した際、慌てて場当たり的な対応をすると、かえって被害が拡大したり、原因究明に必要な証拠が消えてしまったりする危険性があります。そうならないよう、...
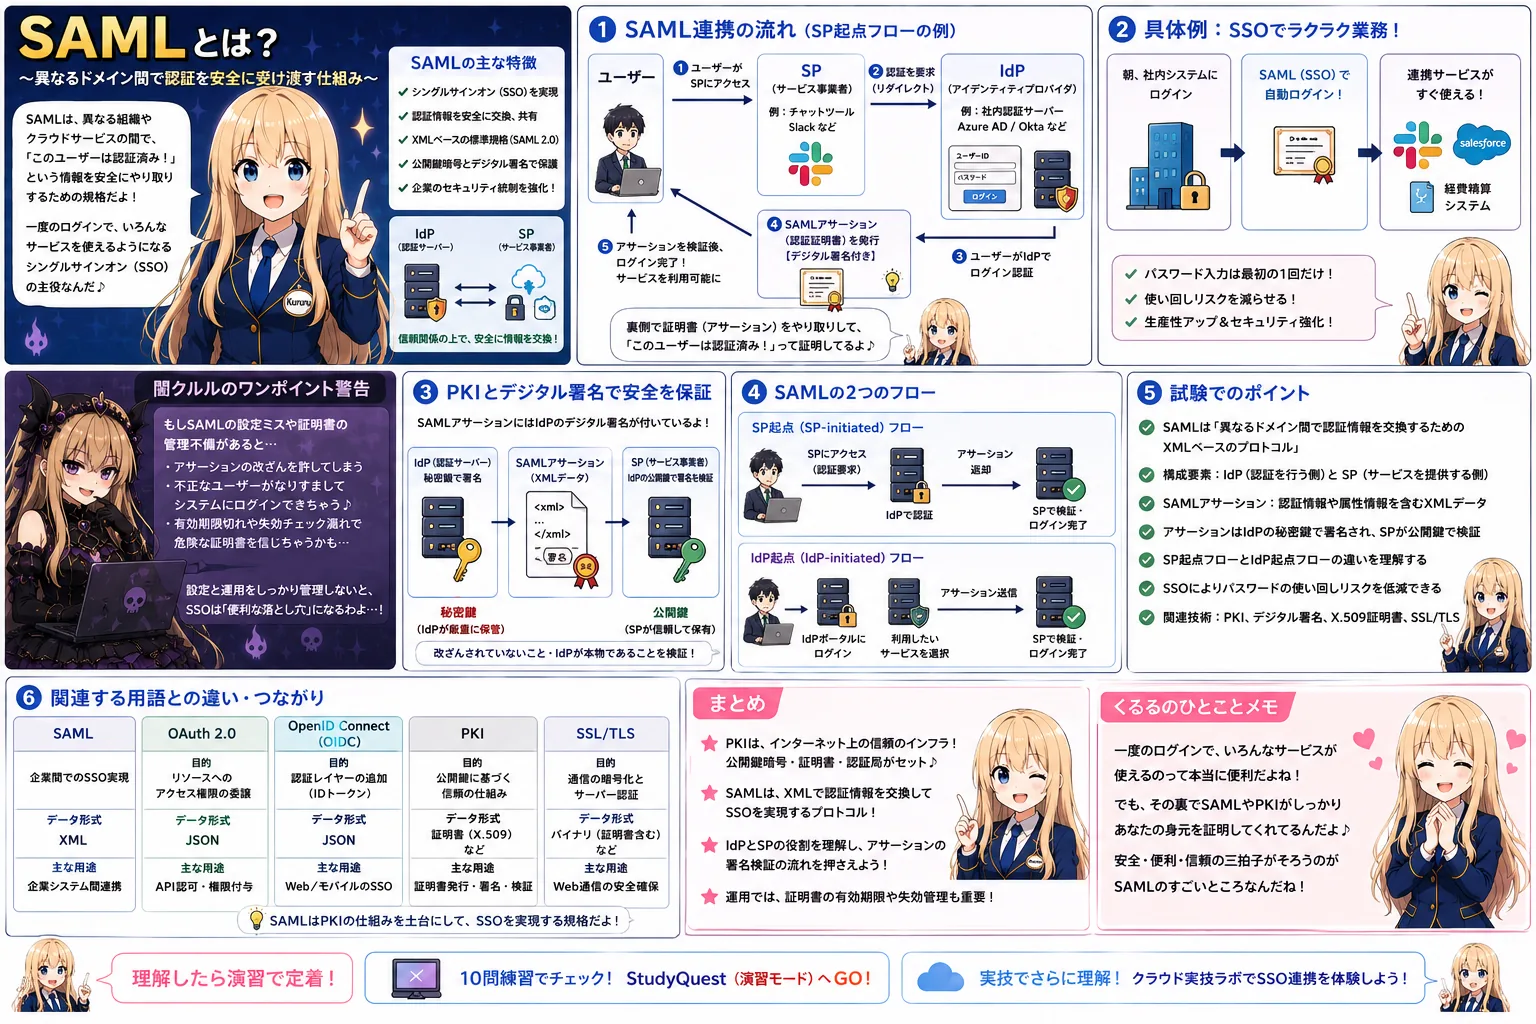
SAMLとはSAML(Security Assertion Markup Language)は、異なるドメイン(組織やWebサービス)の間で、ユーザーの認証情報(ログイン状態など)を安全に交換するためのXMLベースの規格です。主に企業で導入されている「シングルサインオン(SSO)」を実現するために使われます。SAMLを利用することで、ユーザーは会社のアカウントに一度ログインするだけで、連携している...
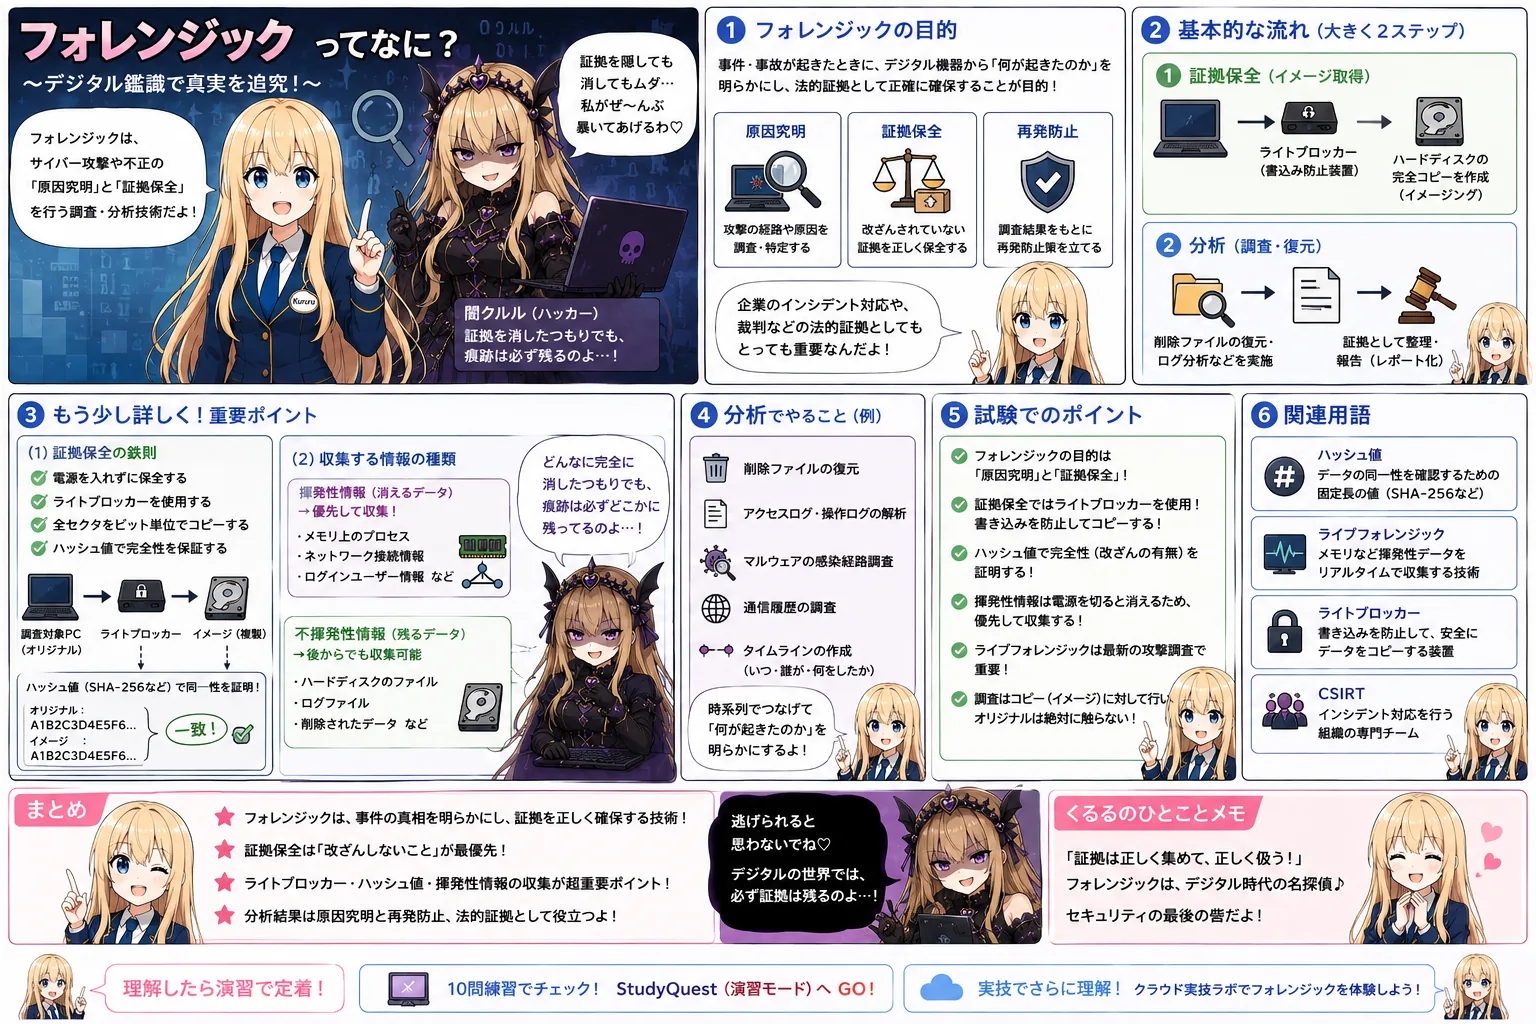
フォレンジックとはフォレンジック(デジタルフォレンジック、デジタル鑑識)とは、コンピュータやスマートフォンなどの電子機器に対して、サイバー攻撃や不正アクセス、データ改ざんなどの事件が発生した際、その原因究明や法的な証拠保全のために行われる調査・分析技術のことです。通常のやり方でデータを調べようとすると、意図せずファイルの更新日時が変わるなど、証拠としての価値が損なわれてしまうことがあります。フォレ...
初動対応とは初動対応(トリアージ)とは、情報セキュリティのトラブル(インシデント)が発生した直後に、現場の状況を素早く把握し、被害の拡大を防ぐために行う最も初期の応急処置のことです。「トリアージ」は元々災害医療の用語で、患者の緊急度や重症度に応じて治療の優先順位を決めることを意味します。ITセキュリティにおけるトリアージも同様に、発生したトラブルの緊急性と重要度(どのサーバーが落ちているか、何のデ...
BCPとはBCP(Business Continuity Plan:事業継続計画)とは、大規模な災害(地震、火災など)や深刻なシステム障害、感染症の流行といった不測の事態が発生した際に、企業が重要業務を中断させない、あるいは中断しても許容範囲内の短期間で再開できるようにするための具体的な計画案のことです。万が一の事態が起きた場合、あらかじめ計画がないと混乱が生じ、操業停止が長引いて顧客を失ったり、...
BCMとはBCM(Business Continuity Management:事業継続マネジメント)とは、企業が災害や障害などの不測の事態に対処するための計画(BCP)を策定するだけでなく、それを日頃から運用・維持し、組織に定着させるための「継続的な管理活動全般」を指します。BCP(計画書)を作成しただけで放置してしまうと、時間の経過とともにオフィスの構成や社員の役割が変わり、いざという時に全く...
DRとはDR(Disaster Recovery:ディザスタリカバリ、災害復旧)とは、地震や津波、テロなどの大規模な災害によって、システムやデータセンターが壊滅的な被害を受けた際に、システムを速やかに復旧・再開するためのシステム上の対策や計画のことです。主にITシステムやデータの復旧に焦点を当てており、ビジネス全体の継続を目指す「BCP」の一部として位置づけられます。遠く離れた別の地域にバックアッ...