TCP SYNフラッド攻撃とは?分類・仕組み・技術的進化・防御方法を詳しく解説
TCP SYNフラッドは、TCPの接続開始処理を途中で止め、サーバーやファイアウォールの未完了接続、CPU、回線帯域を枯渇させるDoS・DDoS攻撃です。本記事では、直送型、IP偽装型、分散型、SYN/ACK反射、カーペット・ボミングなどの分類と技術的進化、SYN Cookie、SYN Proxy、CDN、Anycast、XDPを使った多層防御を詳しく解説します。
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「DoS」の記事を表示中× クリア
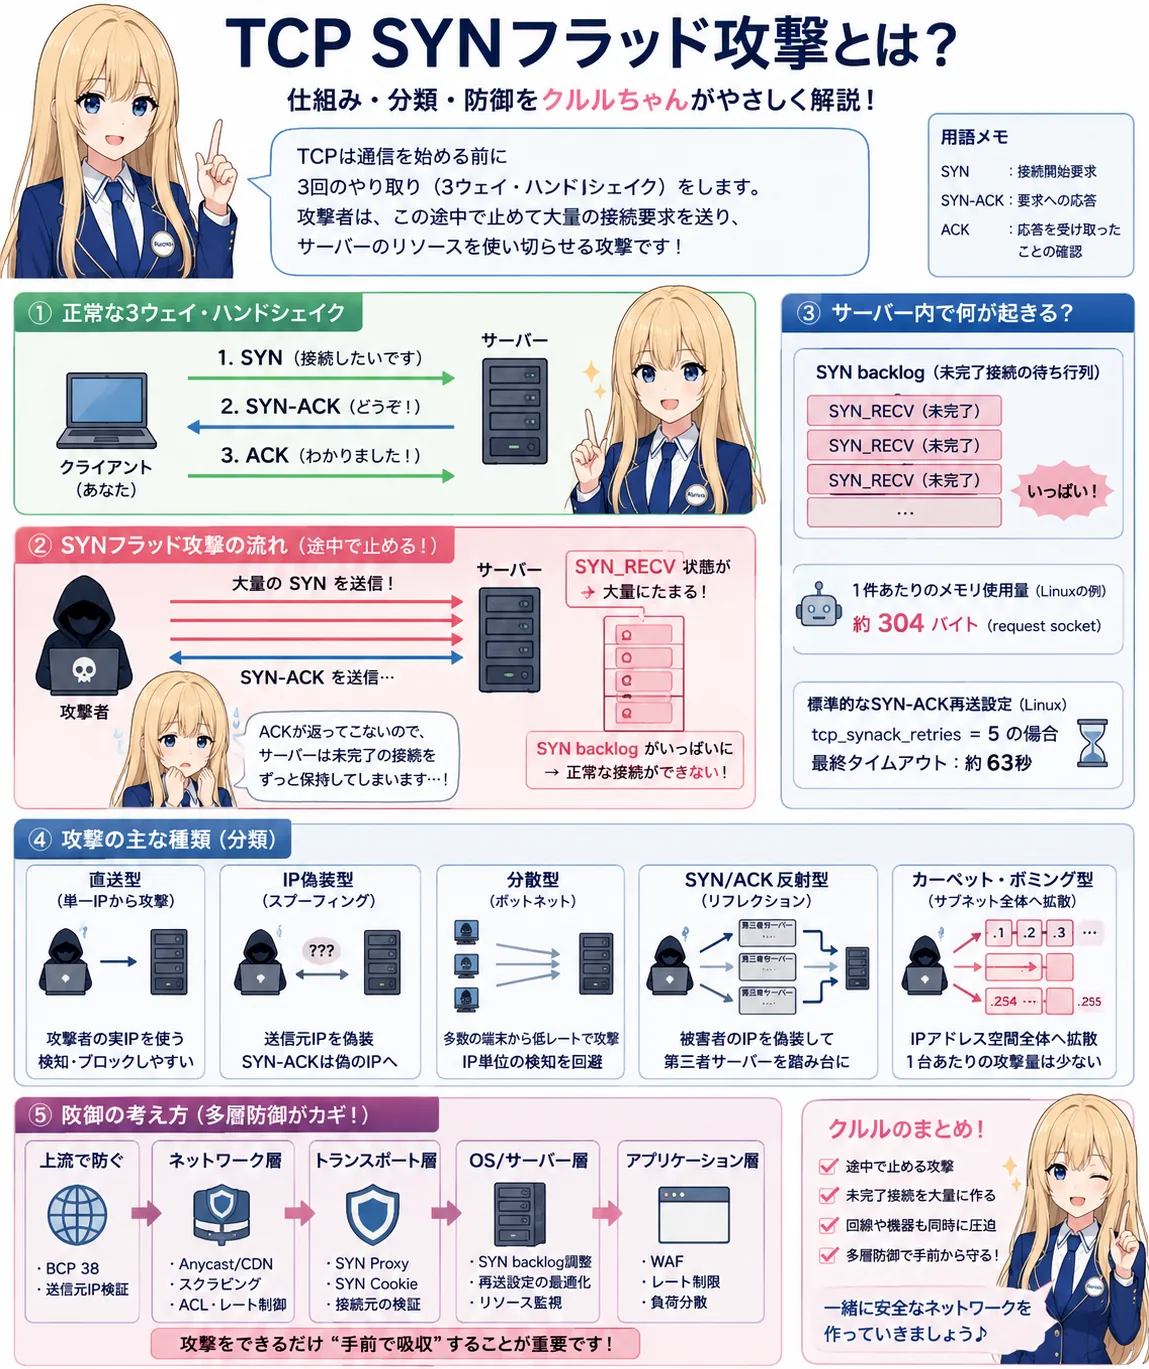
TCP SYNフラッドは、TCPの接続開始処理を途中で止め、サーバーやファイアウォールの未完了接続、CPU、回線帯域を枯渇させるDoS・DDoS攻撃です。本記事では、直送型、IP偽装型、分散型、SYN/ACK反射、カーペット・ボミングなどの分類と技術的進化、SYN Cookie、SYN Proxy、CDN、Anycast、XDPを使った多層防御を詳しく解説します。
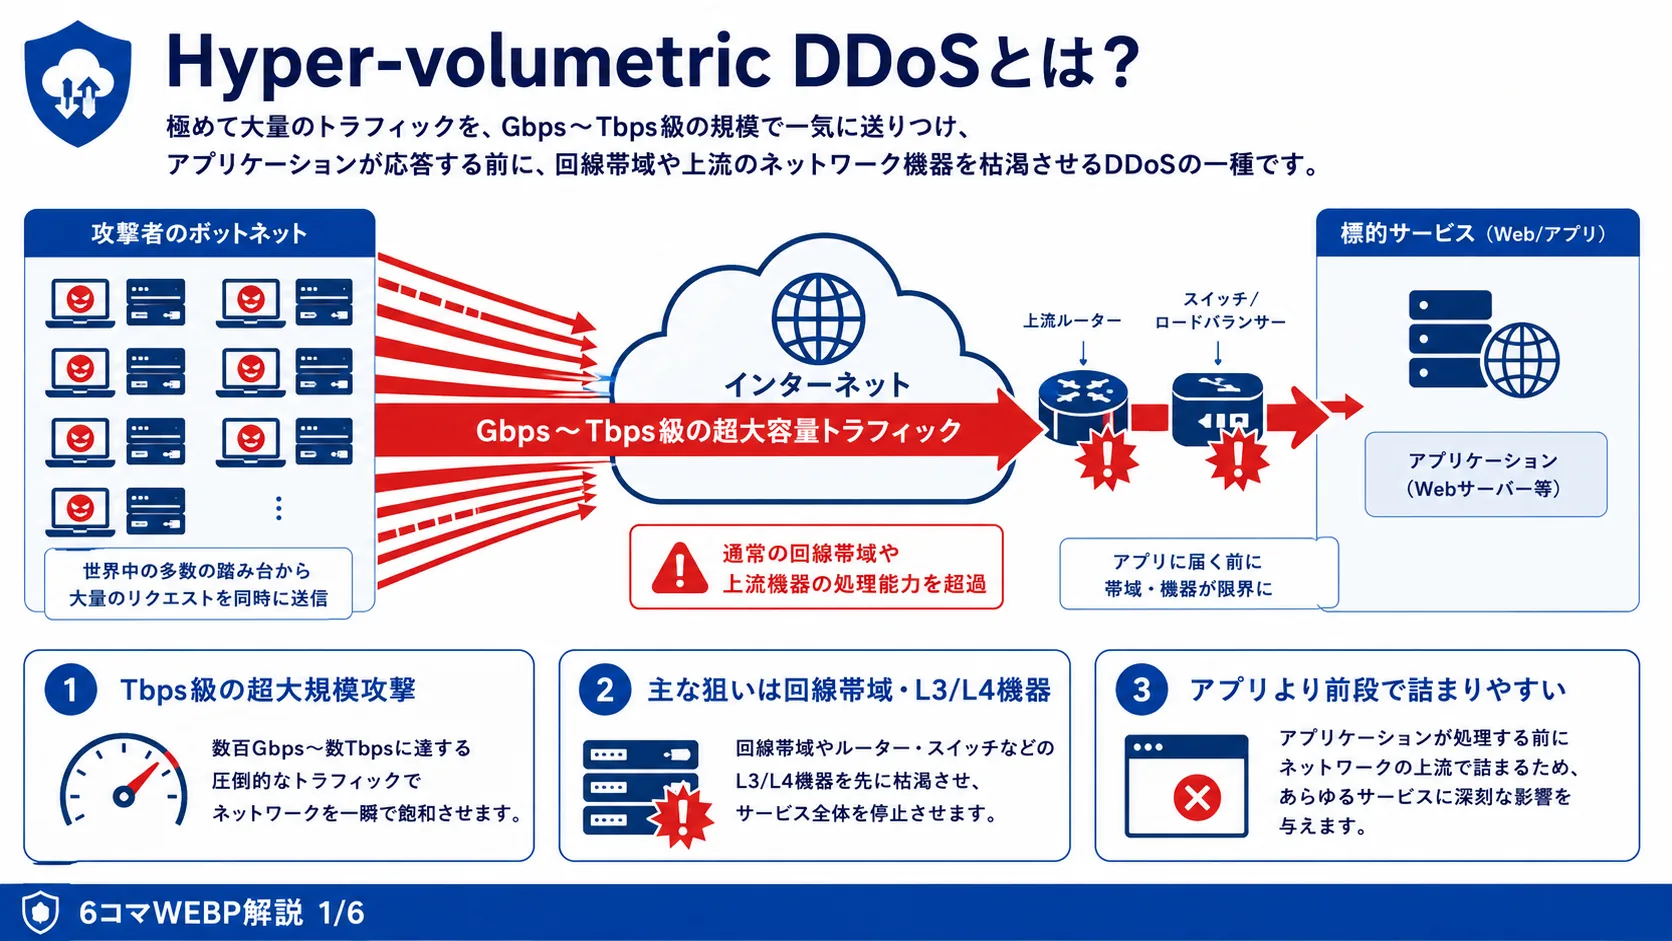
Hyper-volumetric DDoSHyper-volumetric DDoSは、Tbps級の超大規模トラフィックを送り込む攻撃です。とにかく通信量が大きく、標的の回線やL3/L4機器、ファイアウォール、ロードバランサーなどを先に詰まらせます。このタイプは、アプリケーションのコードをいくら最適化しても、そもそも通信がサーバーまで届かない、または上流回線で詰まる可能性があります。そのため、CD...