CSRFとは?歴史・攻撃の種類・トークン防御・Djangoでの守り方を徹底解説
CSRFは、ログイン中のブラウザに利用者が意図しないリクエストを送らせる攻撃です。SameSite Cookieの普及で単純な攻撃は減りましたが、GETによる状態変更、API、SPA、OAuth、WebSocket、兄弟サブドメインなどの攻撃面は残っています。本記事ではCSRFの歴史と種類、トークン防御の仕組み、Djangoでの設定、確認コマンド、テスト、再発防止まで解説します。
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「クロスサイトリクエストフォージェリ」の記事を表示中× クリア
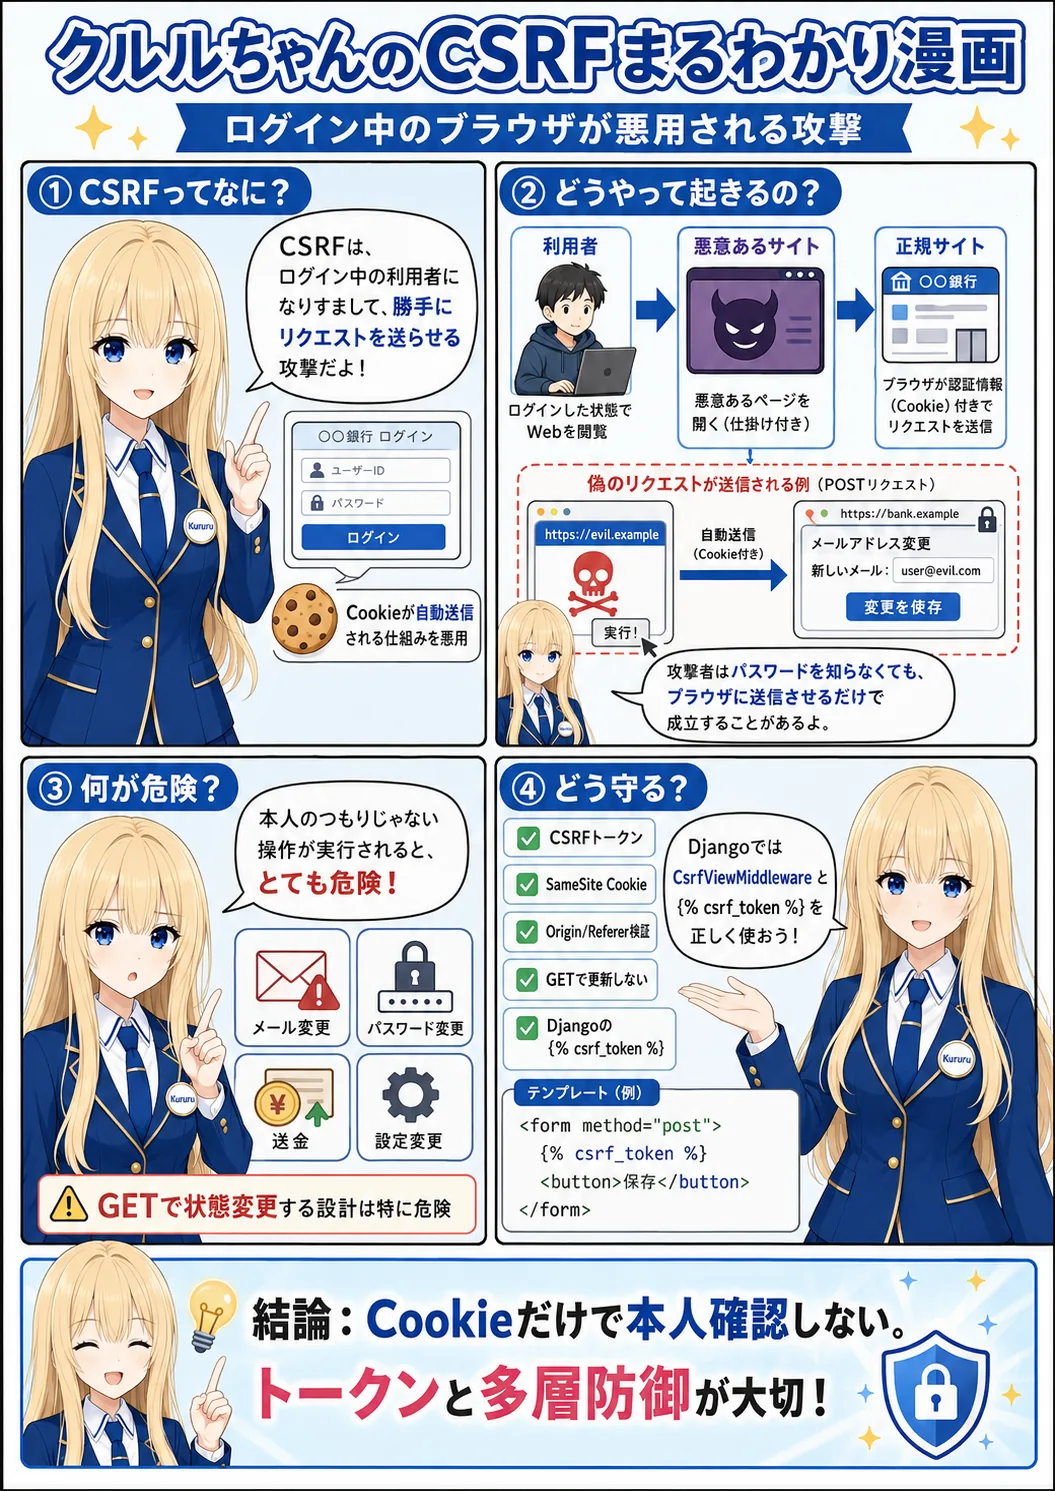
CSRFは、ログイン中のブラウザに利用者が意図しないリクエストを送らせる攻撃です。SameSite Cookieの普及で単純な攻撃は減りましたが、GETによる状態変更、API、SPA、OAuth、WebSocket、兄弟サブドメインなどの攻撃面は残っています。本記事ではCSRFの歴史と種類、トークン防御の仕組み、Djangoでの設定、確認コマンド、テスト、再発防止まで解説します。