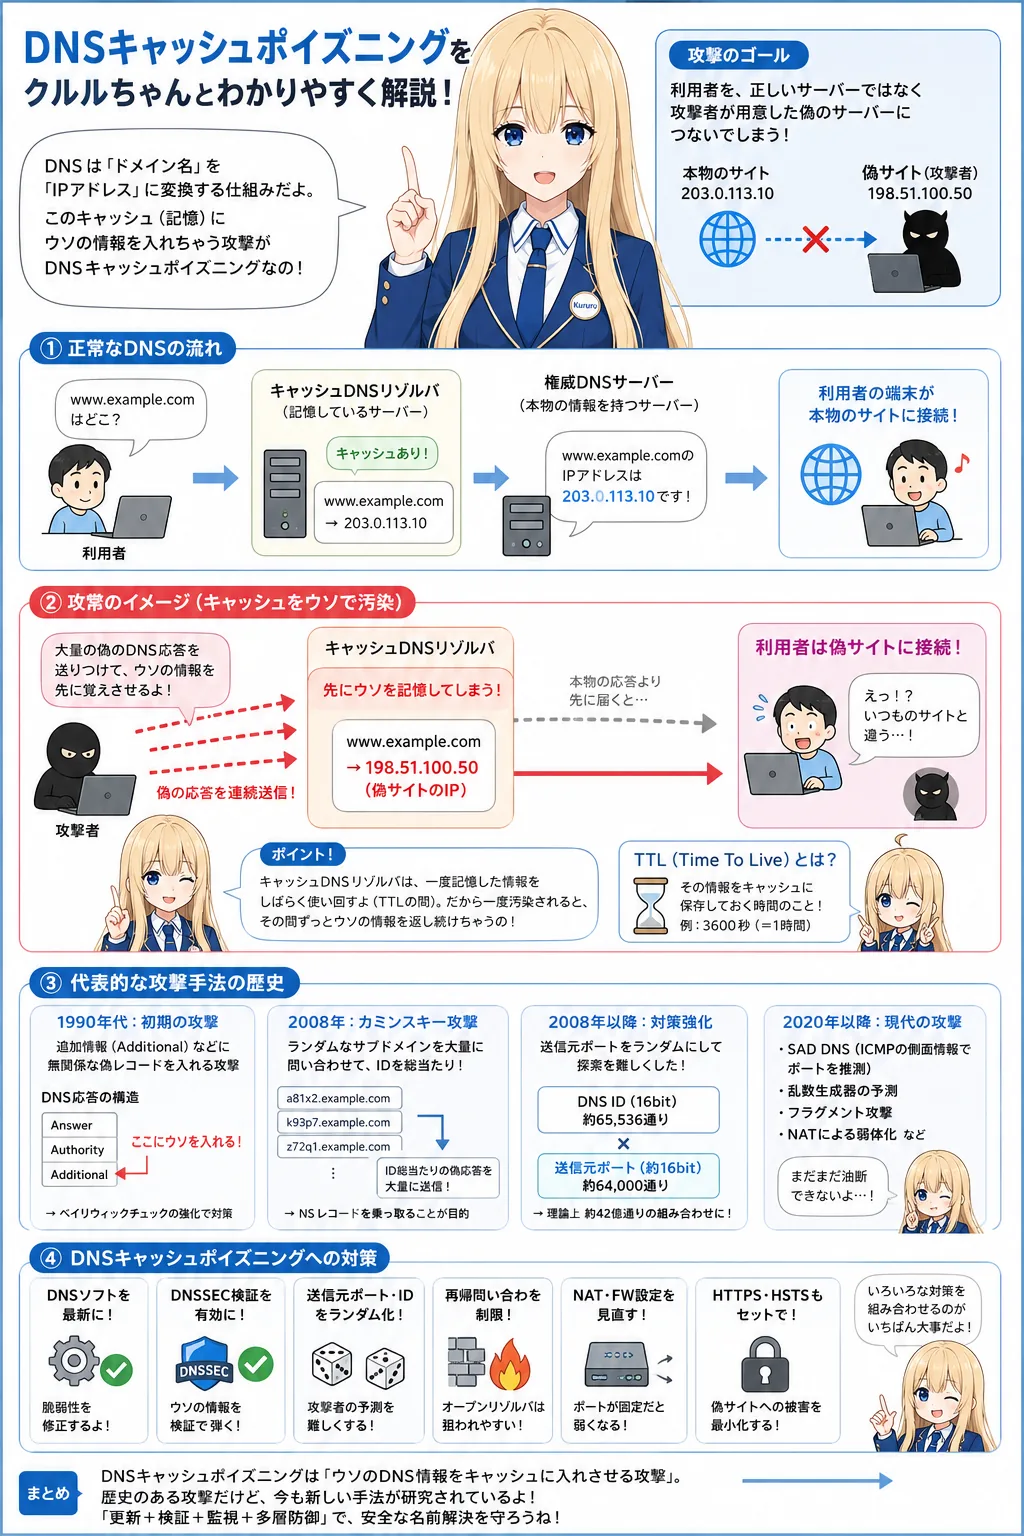
DNSキャッシュポイズニングとは?歴史・種類・現代の攻撃手法・DNSSECによる対策を徹底解説
DNSキャッシュポイズニングは、キャッシュDNSリゾルバへ偽の名前解決情報を記憶させ、利用者を不正なサーバーへ誘導する攻撃です。2008年のカミンスキー攻撃以降、UDP送信元ポートのランダム化が普及しましたが、SAD DNSや疑似乱数予測などの研究により、現在も継続的な更新と多層防御が必要です。本記事では、攻撃の歴史、種類、BIND 9の脆弱性、DNSSECの仕組み、Linuxでの確認方法、インシデント対応と再発防止を解説します。