【7日目】Django で管理画面を自作――ダッシュボードとブロックエディター
管理画面を自作し、ブロックエディターと自動保存を作ります。同時編集の衝突検出を更新日時ではなく版番号で行う理由を、実際に落ちたテストとともに説明します。
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
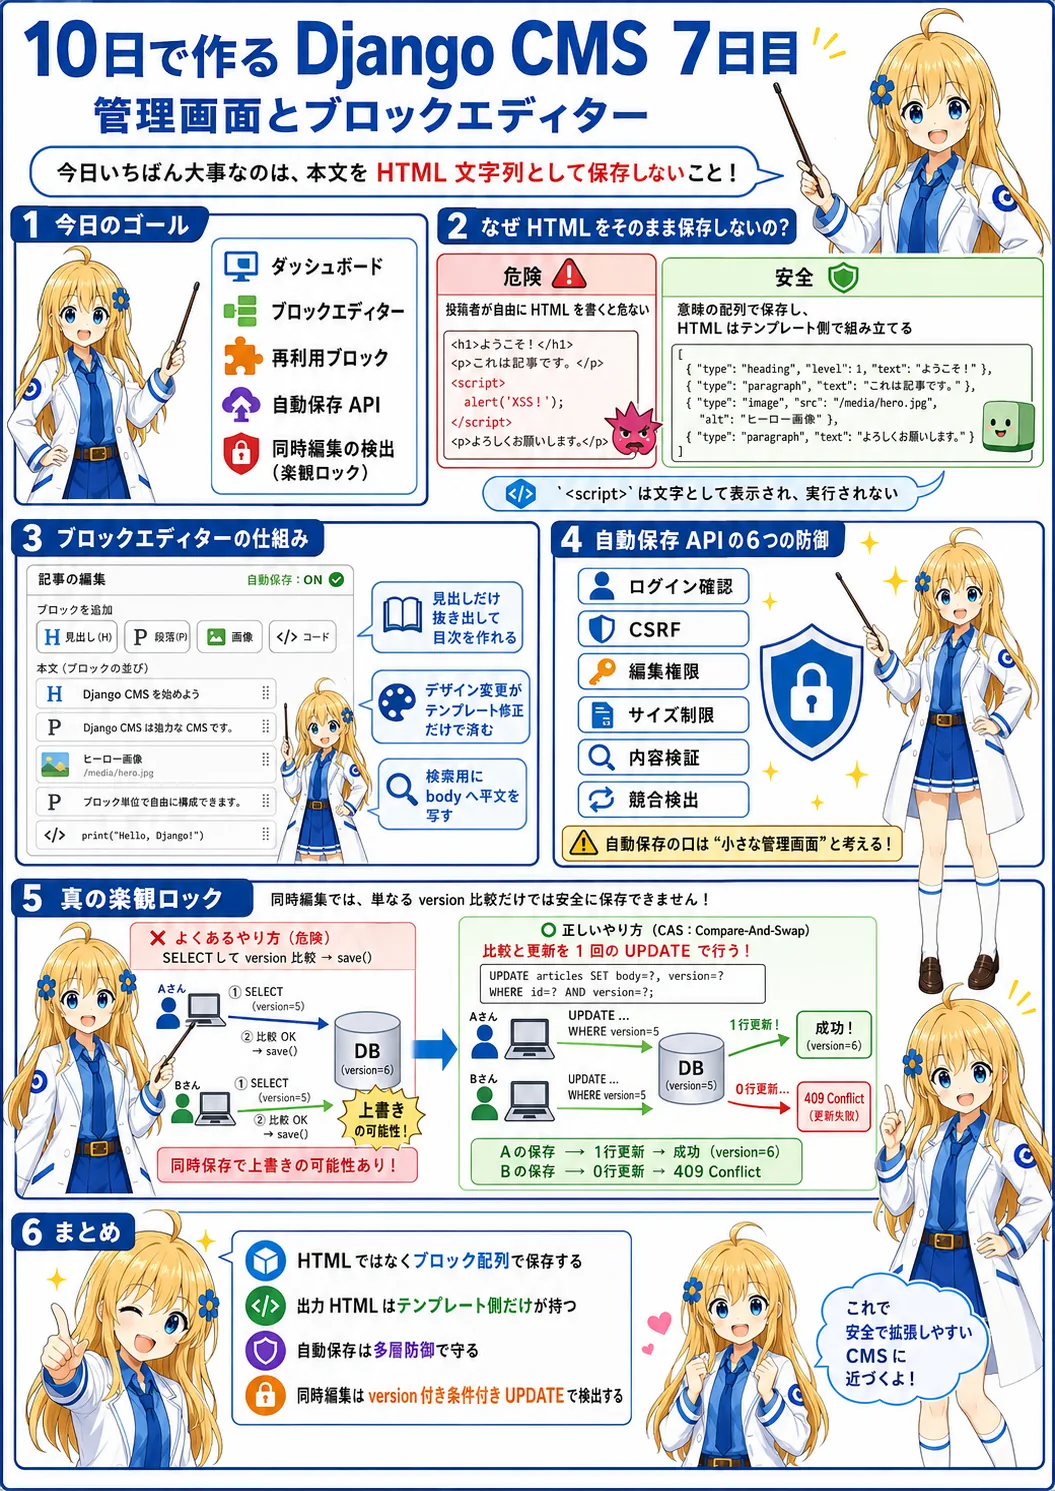
管理画面を自作し、ブロックエディターと自動保存を作ります。同時編集の衝突検出を更新日時ではなく版番号で行う理由を、実際に落ちたテストとともに説明します。
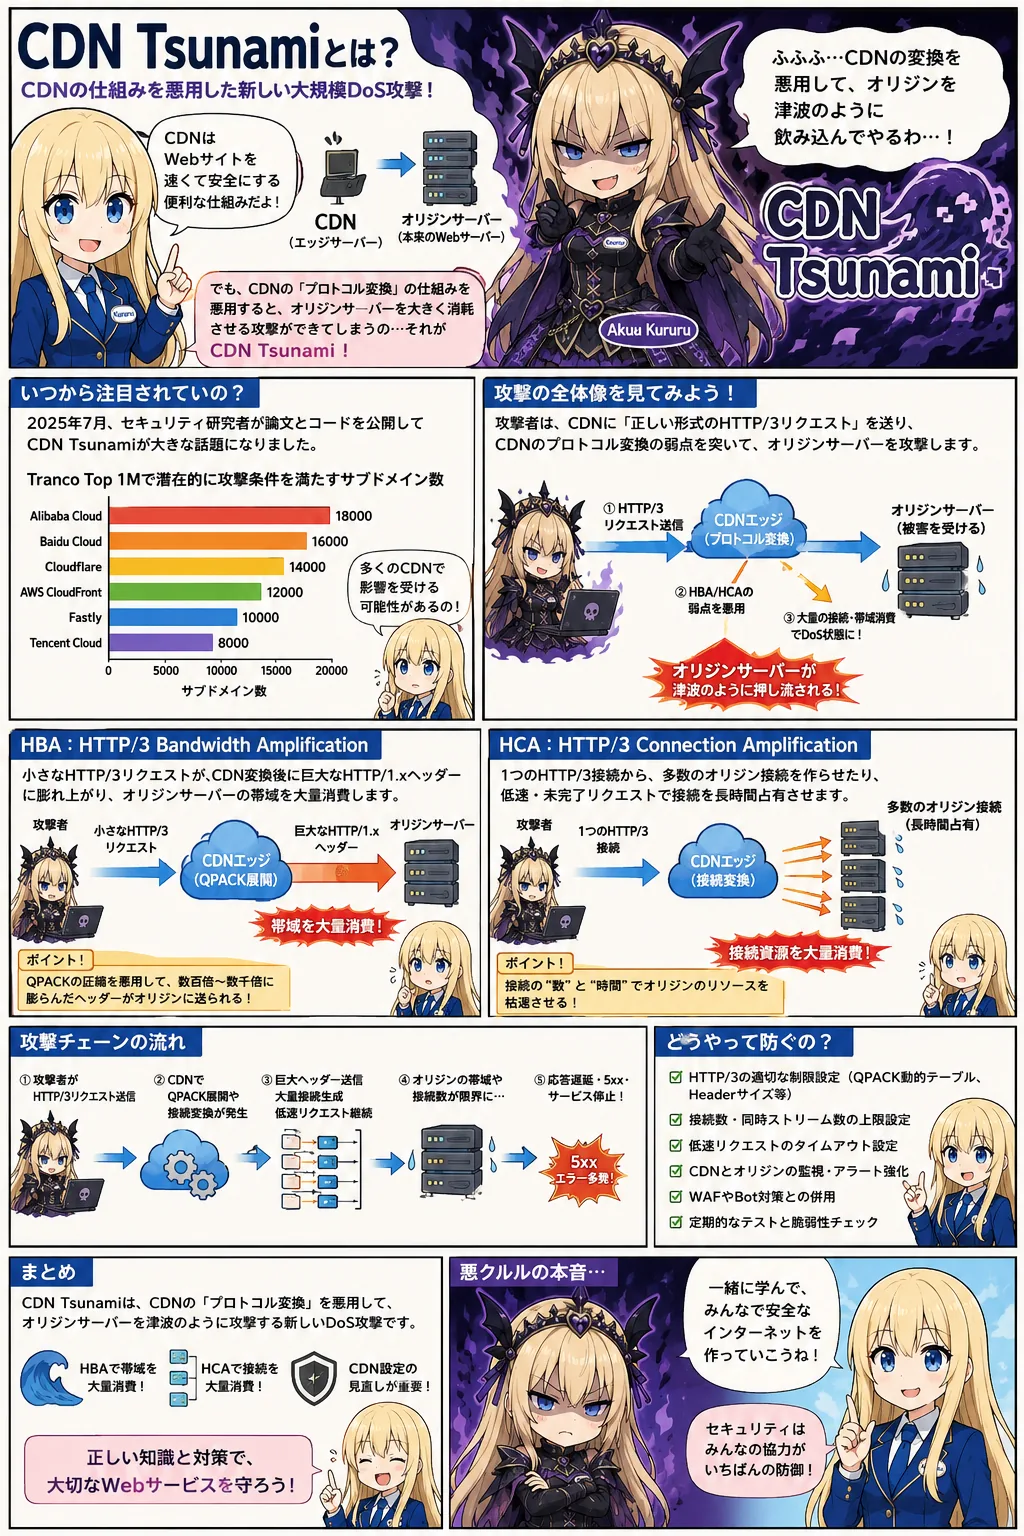
CDN TsunamiはHTTP/3とHTTP/1.1のプロトコル変換差を悪用し、CDNを介してオリジンの帯域や接続数を増幅させる研究上のDoS攻撃です。本記事では研究論文と公式仕様を基に、攻撃チェーン、影響範囲、IoC、検知ルール、フォレンジック、緩和策、復旧まで解説します。
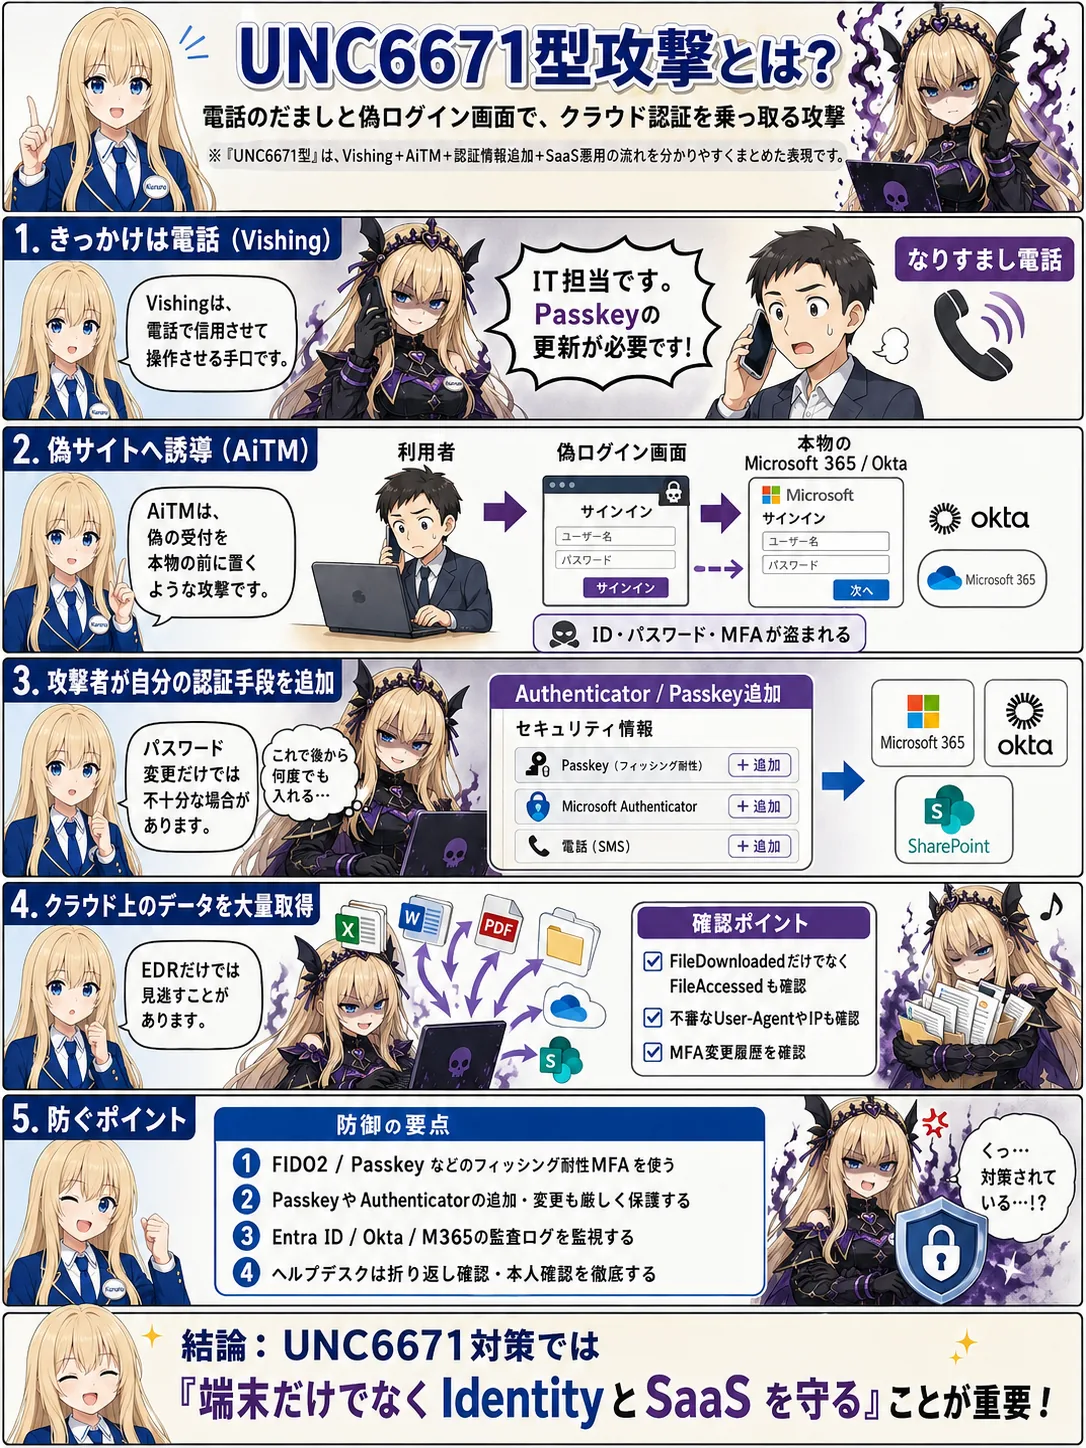
UNC6671はVishingとAiTMを組み合わせ、Microsoft 365やOktaの正規アカウントを侵害してクラウドデータを窃取する金銭目的の脅威クラスタです。本記事では、攻撃チェーン、IOC、MITRE ATT&CK、Sentinel KQL、Sigma、IPS・EDRの限界、Passkeyとフィッシング耐性MFAを中心とした実践的な防御方法を解説します。
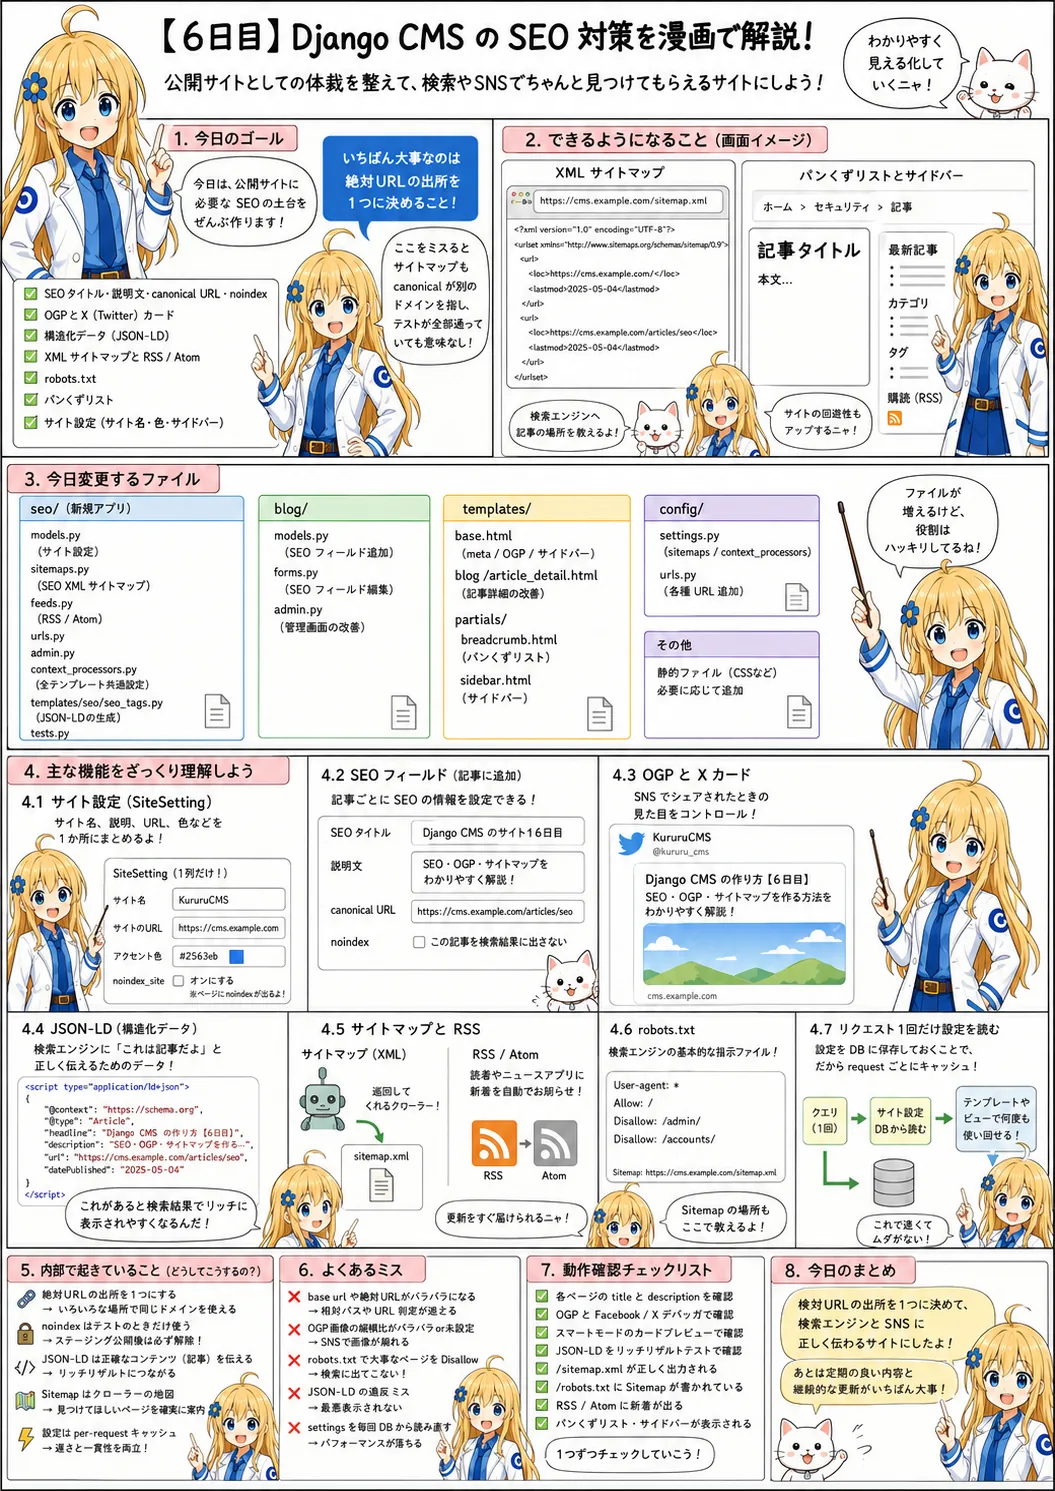
OGP・構造化データ・RSS・XMLサイトマップを実装します。テストが全部通っている状態でサイトマップだけ別ドメインを指していたバグを、ブラウザで見つけた経緯も書きました。
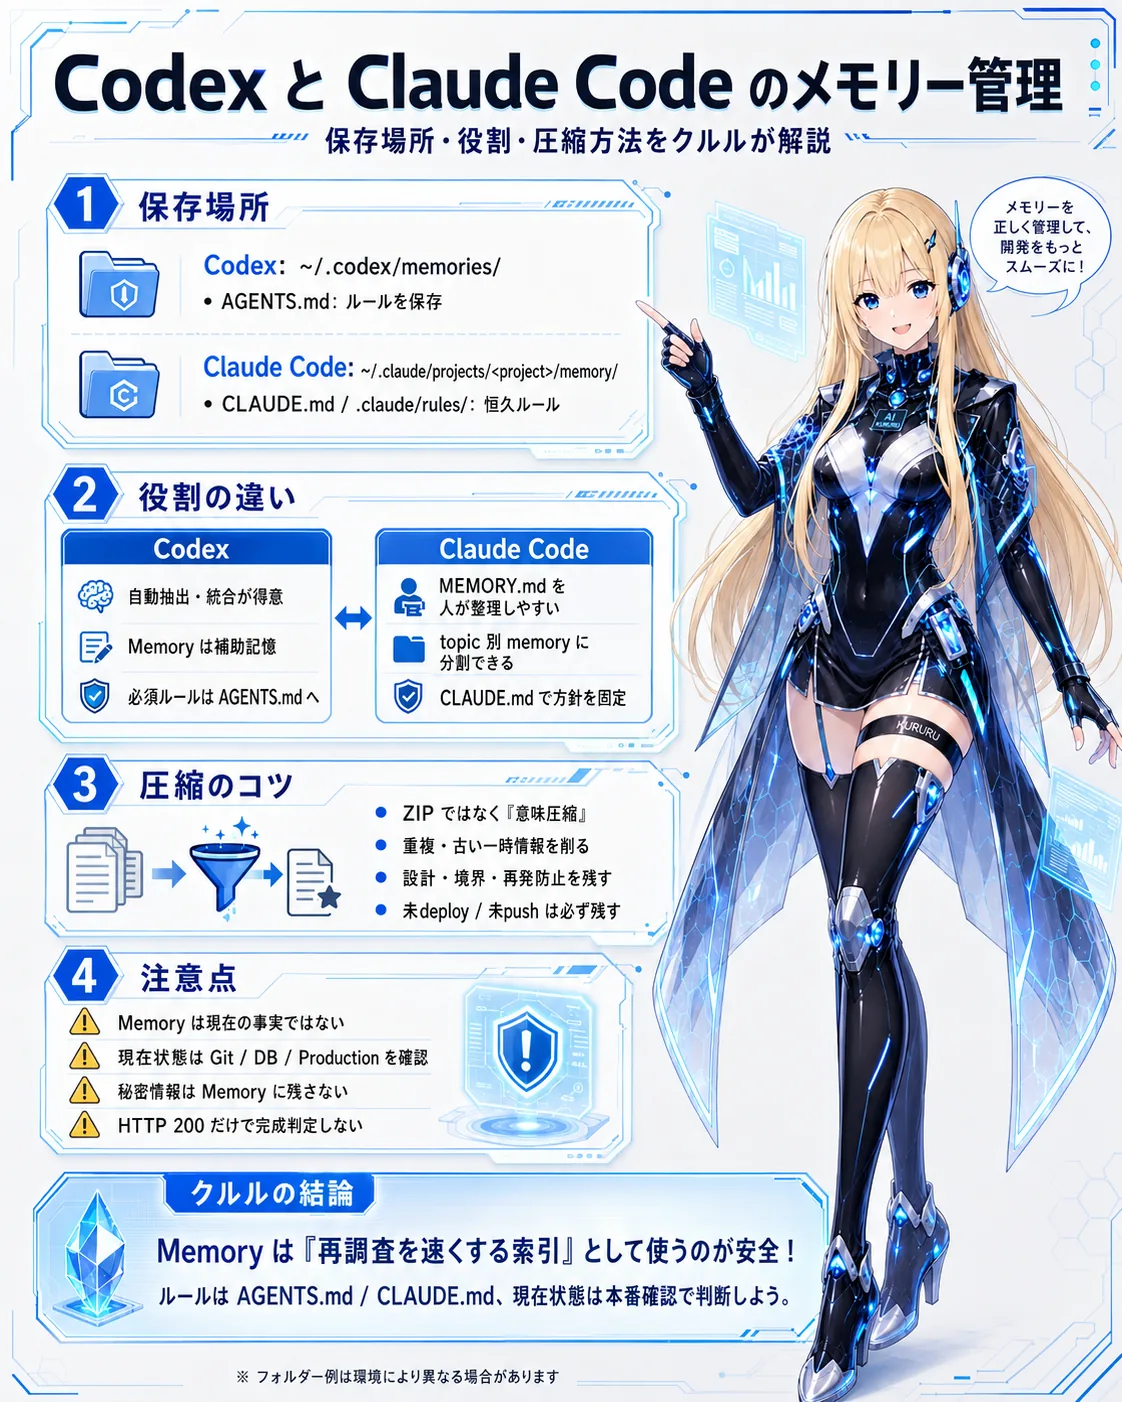
CodexとClaude Codeのメモリー管理は似ているようで設計思想が異なります。本記事では、実際の保存フォルダー、AGENTS.md・CLAUDE.md・Auto memoryの役割、Windowsでの確認方法、バックアップ方法、メモリーを安全に意味圧縮する手順を比較します。さらに、古い本番状態や未デプロイ情報がAIの誤判断につながる問題を取り上げ、大規模プロジェクトで安全にAIメモリーを運用するための構成を解説します。
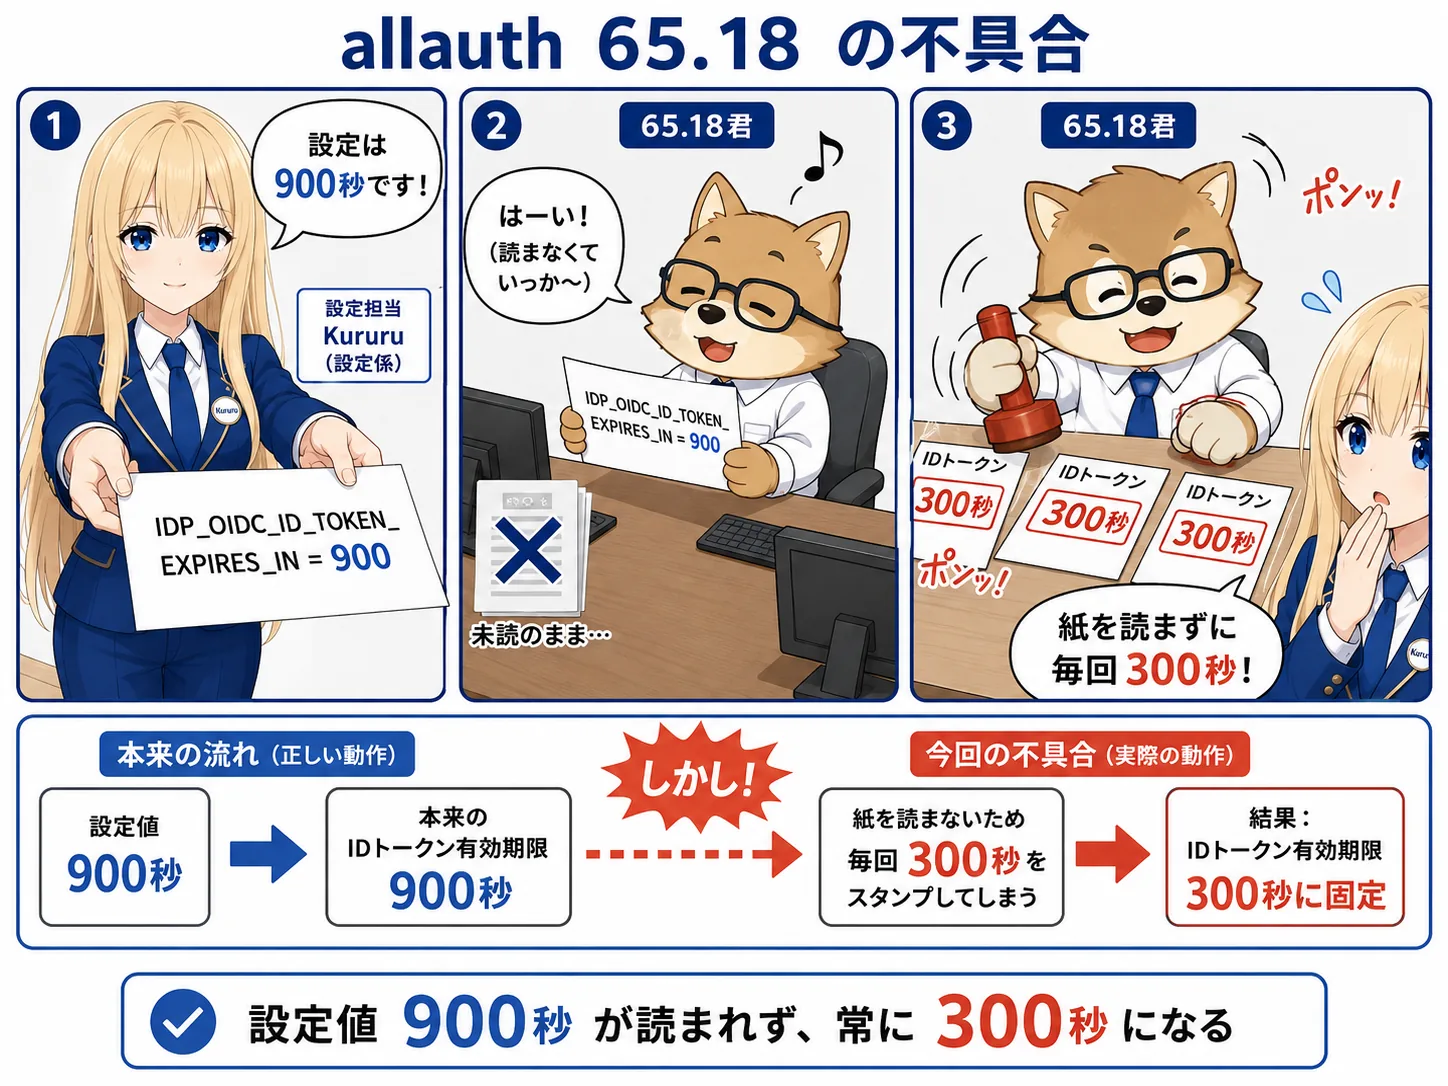
django-allauth 65.18.0では、OIDC IdP設定IDP_OIDC_ID_TOKEN_EXPIRES_INを変更しても値が参照されず、IDトークン有効期限がデフォルトの300秒として扱われます。原因は設定取得処理_setting()の呼出し漏れで、65.19.0で修正されています。影響範囲、確認コマンド、安全な更新方法、再発防止策まで解説します。
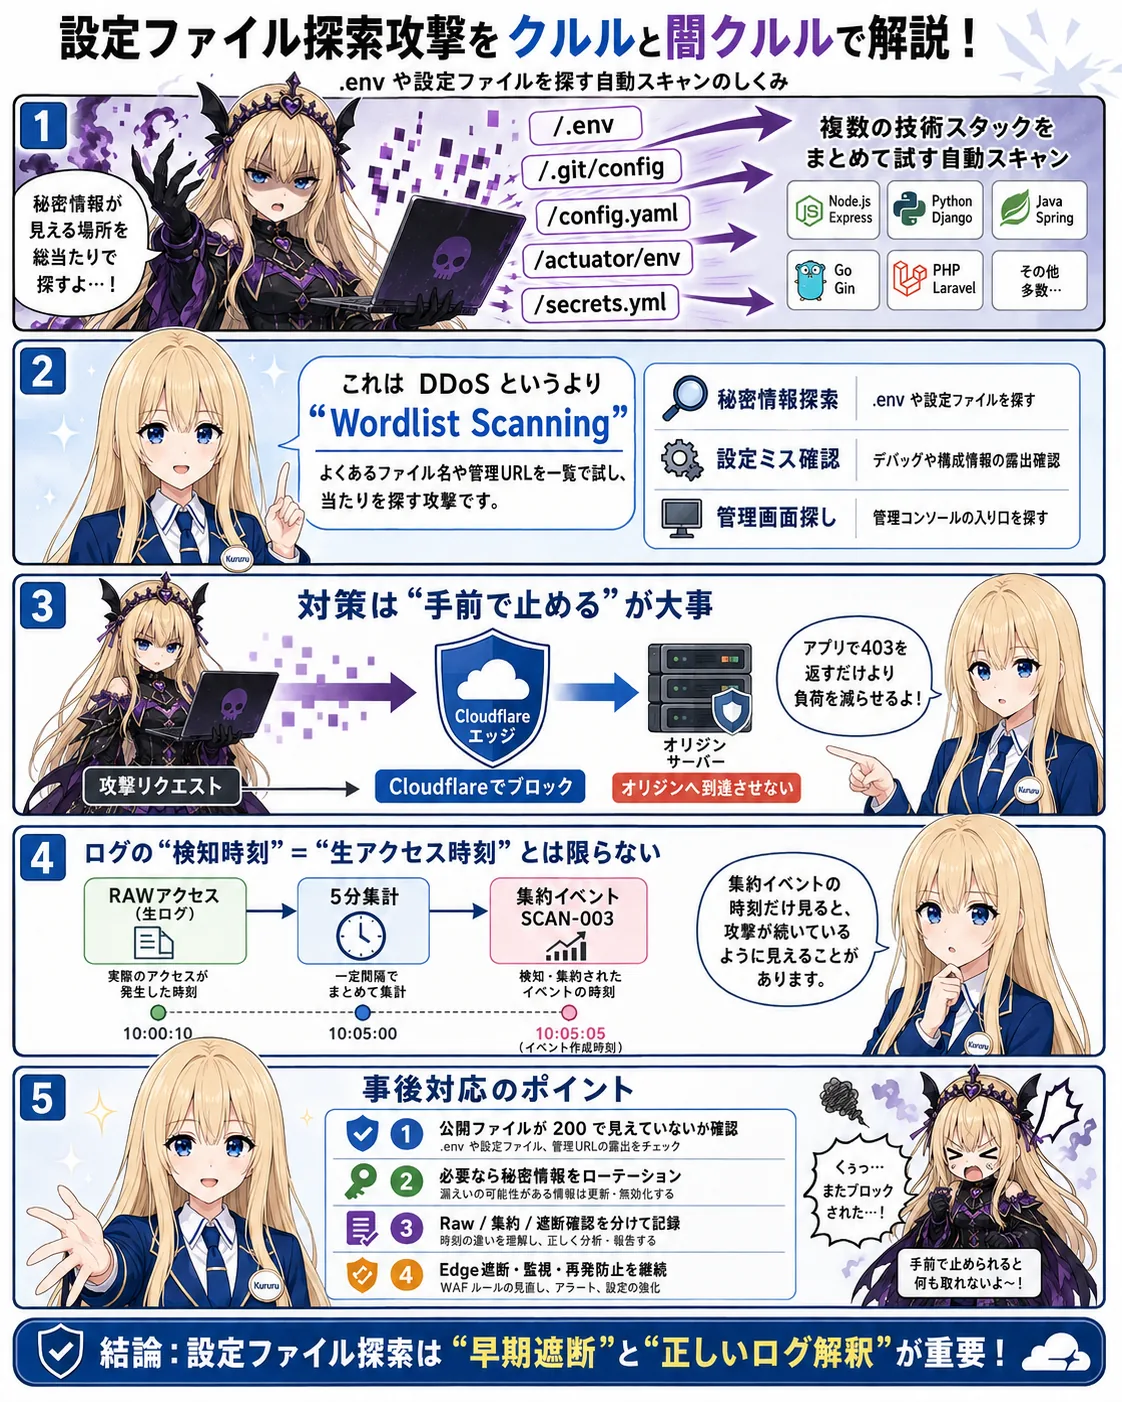
.envや.git/config、設定ファイル、クラウド認証情報を狙う大量の自動スキャンを観測しました。今回の挙動はMITRE ATT&CK T1595.003 Wordlist Scanningに近く、Application側の拒否に加えてCloudflare Edgeで封じ込めました。本記事では攻撃の仕組み、確認方法、情報漏えい時の対応、ログを正しく読むための注意点まで解説します。
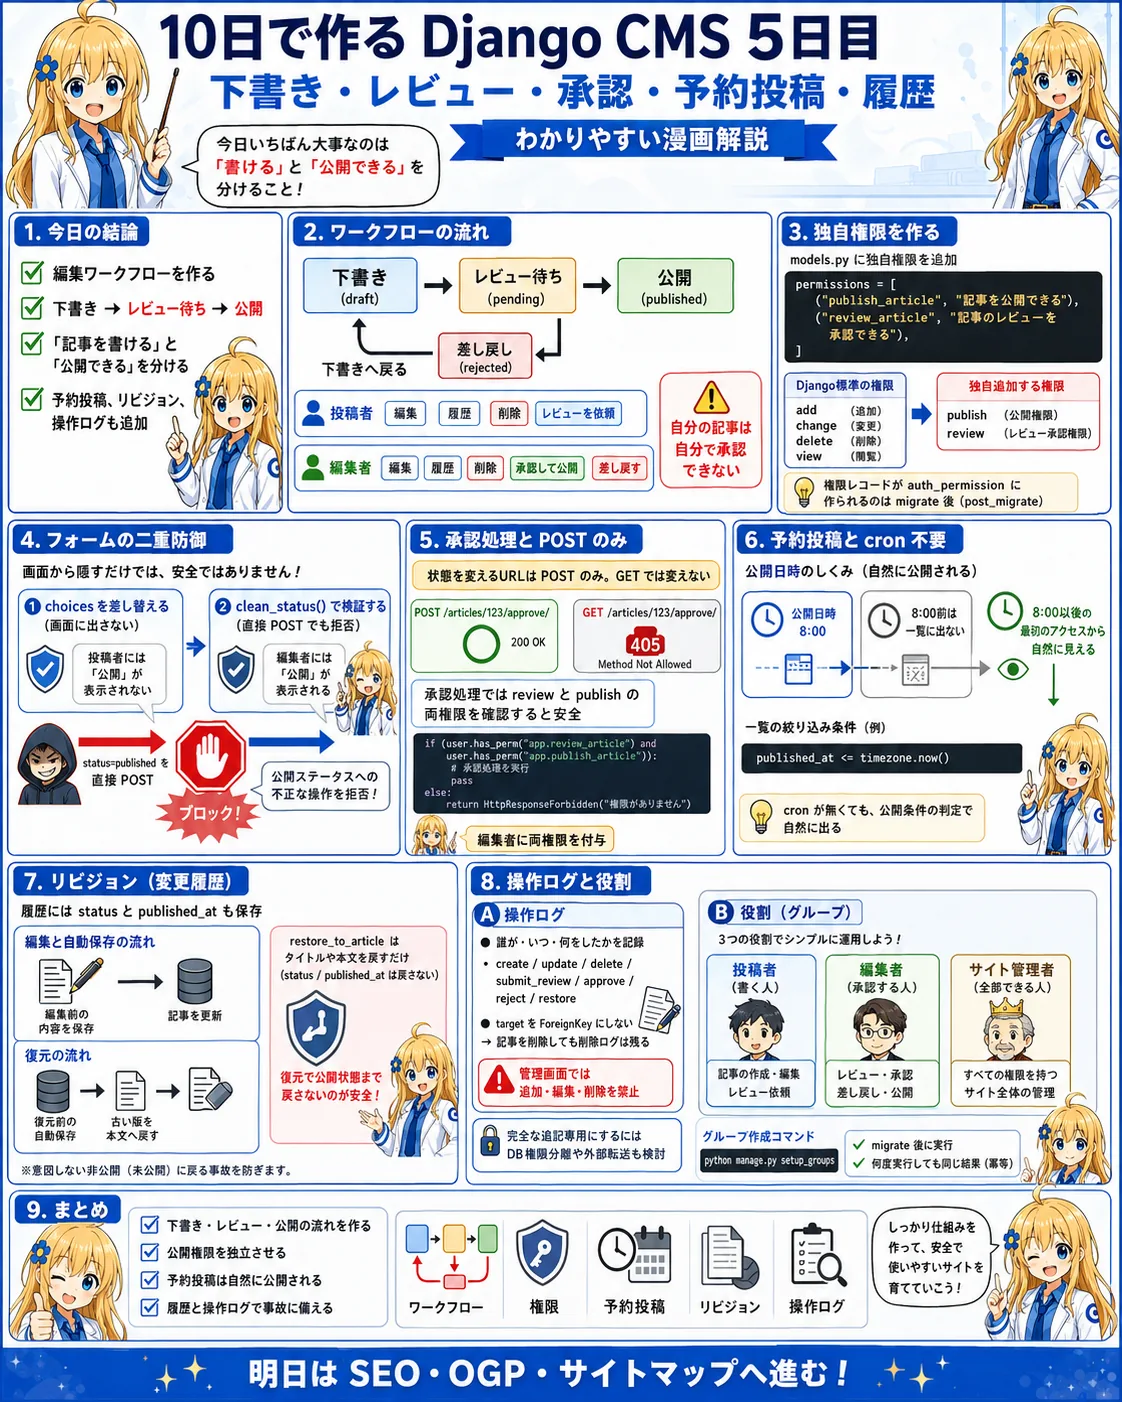
下書き/レビュー待ち/公開の3状態、未来日時による予約公開、リビジョン履歴と差し戻しを実装します。公開判定をQuerySetに一本化して「見えてはいけない記事」を消す設計です。
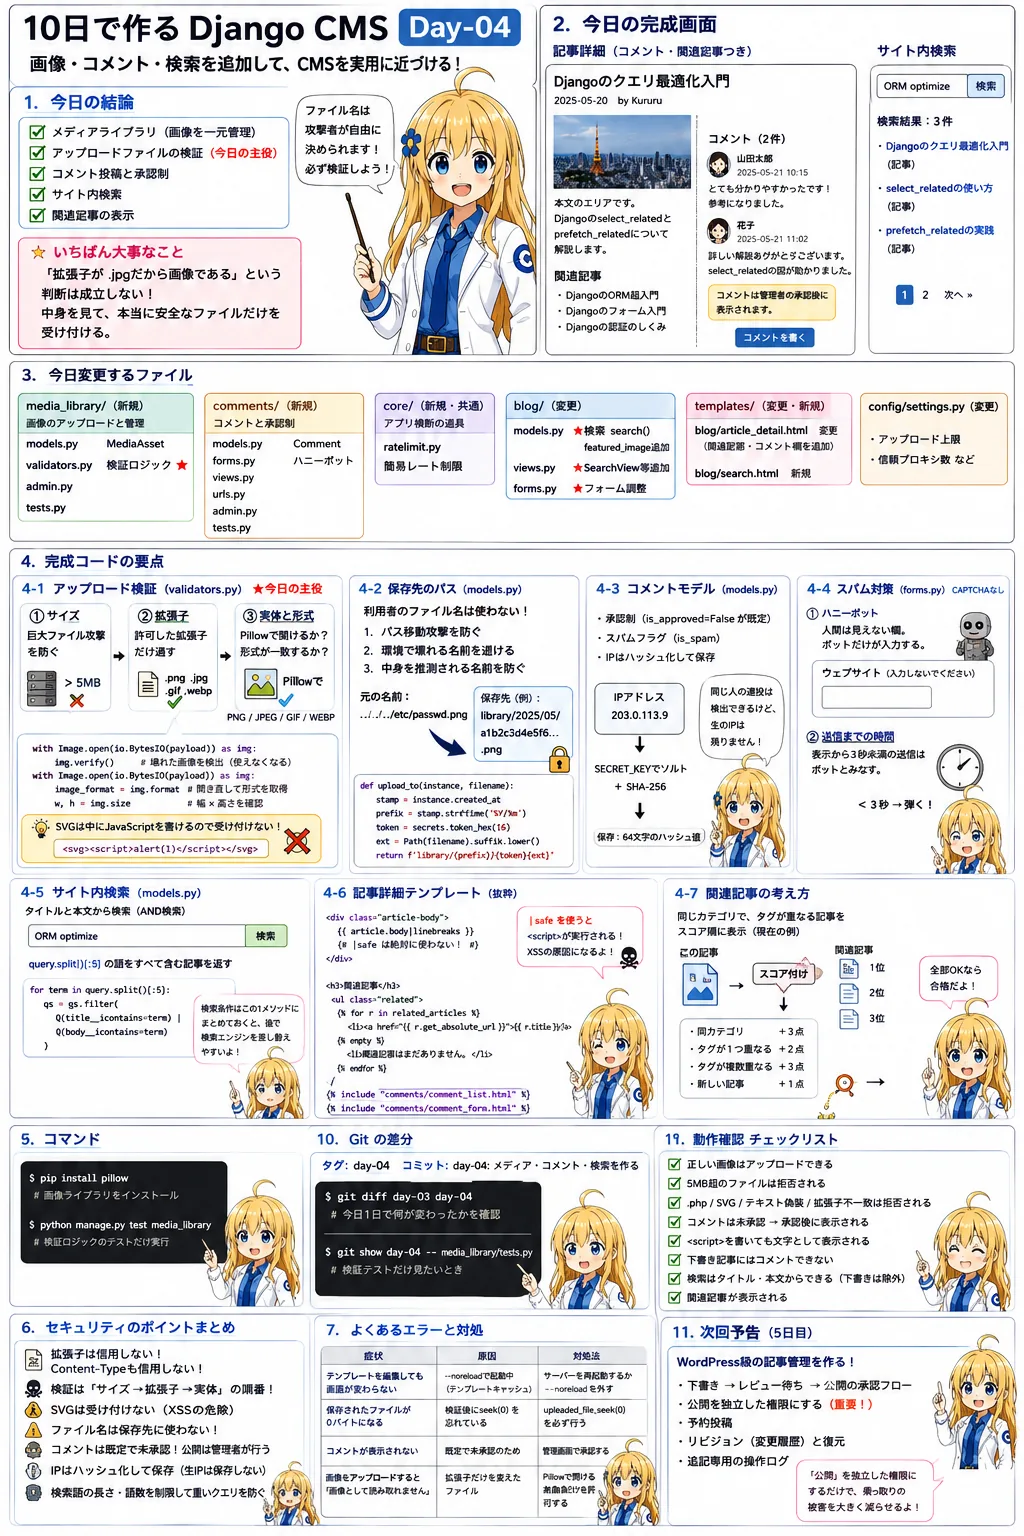
画像アップロードを拡張子ではなく中身で検証し、コメントにレート制限とハニーポットを入れ、サイト内検索を作ります。X-Forwarded-Forを右から数える理由も解説します。
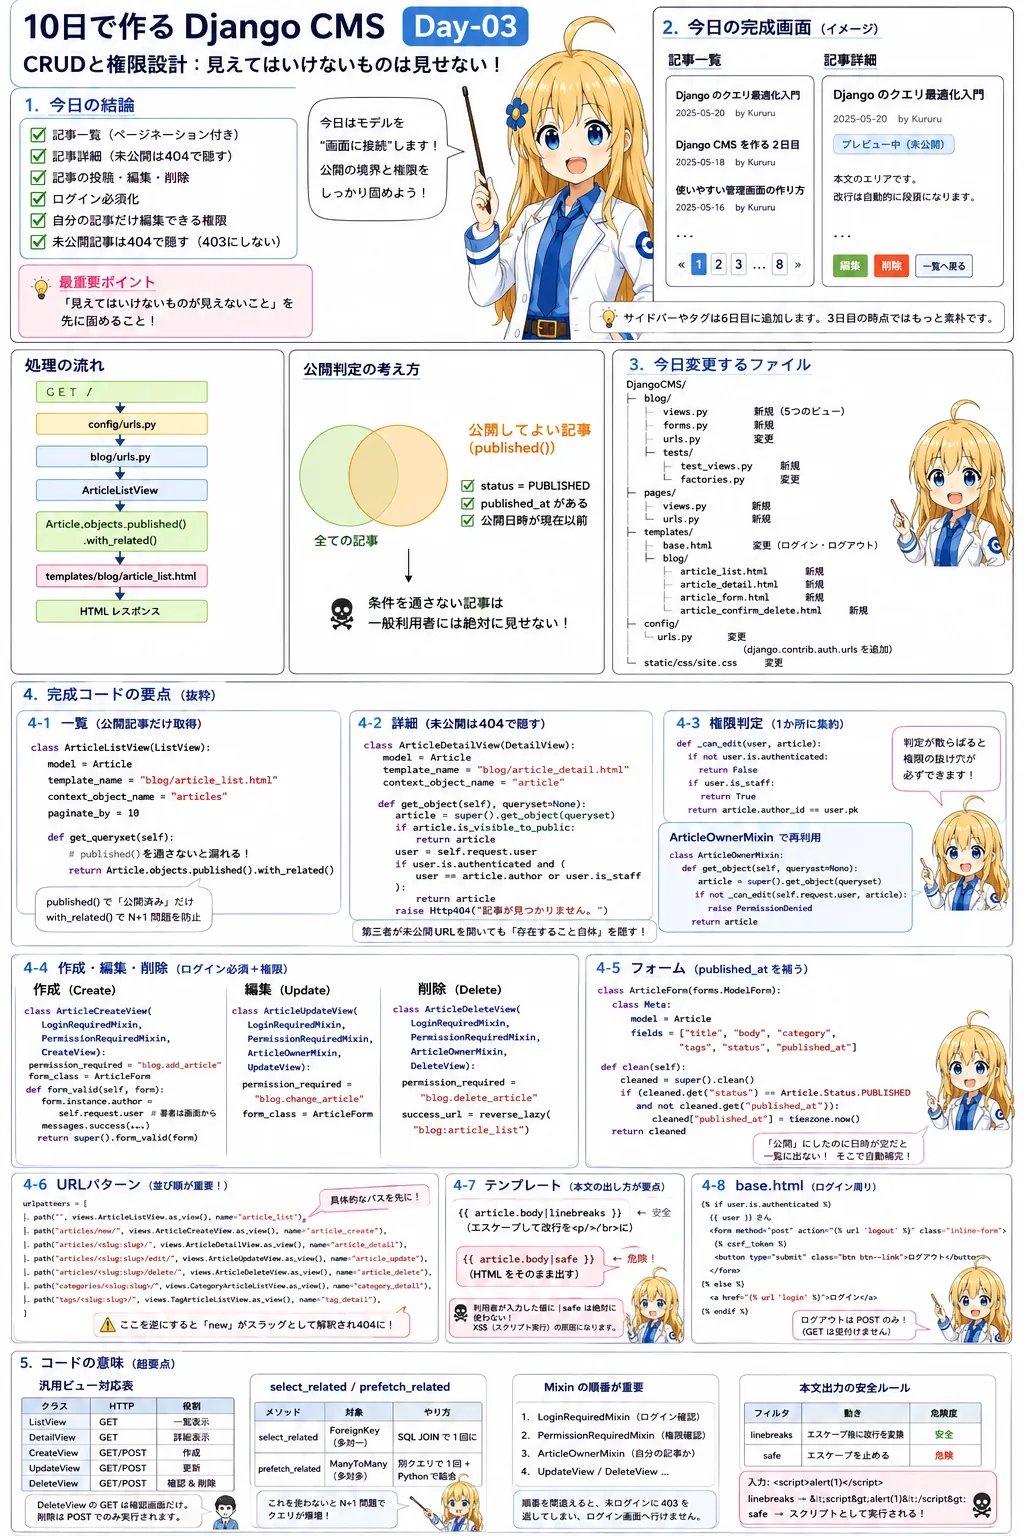
記事の一覧・詳細・投稿・編集・削除を作ります。非公開記事に403ではなく404を返す理由、公開権限をadd/change/deleteから切り離す設計まで踏み込みます。
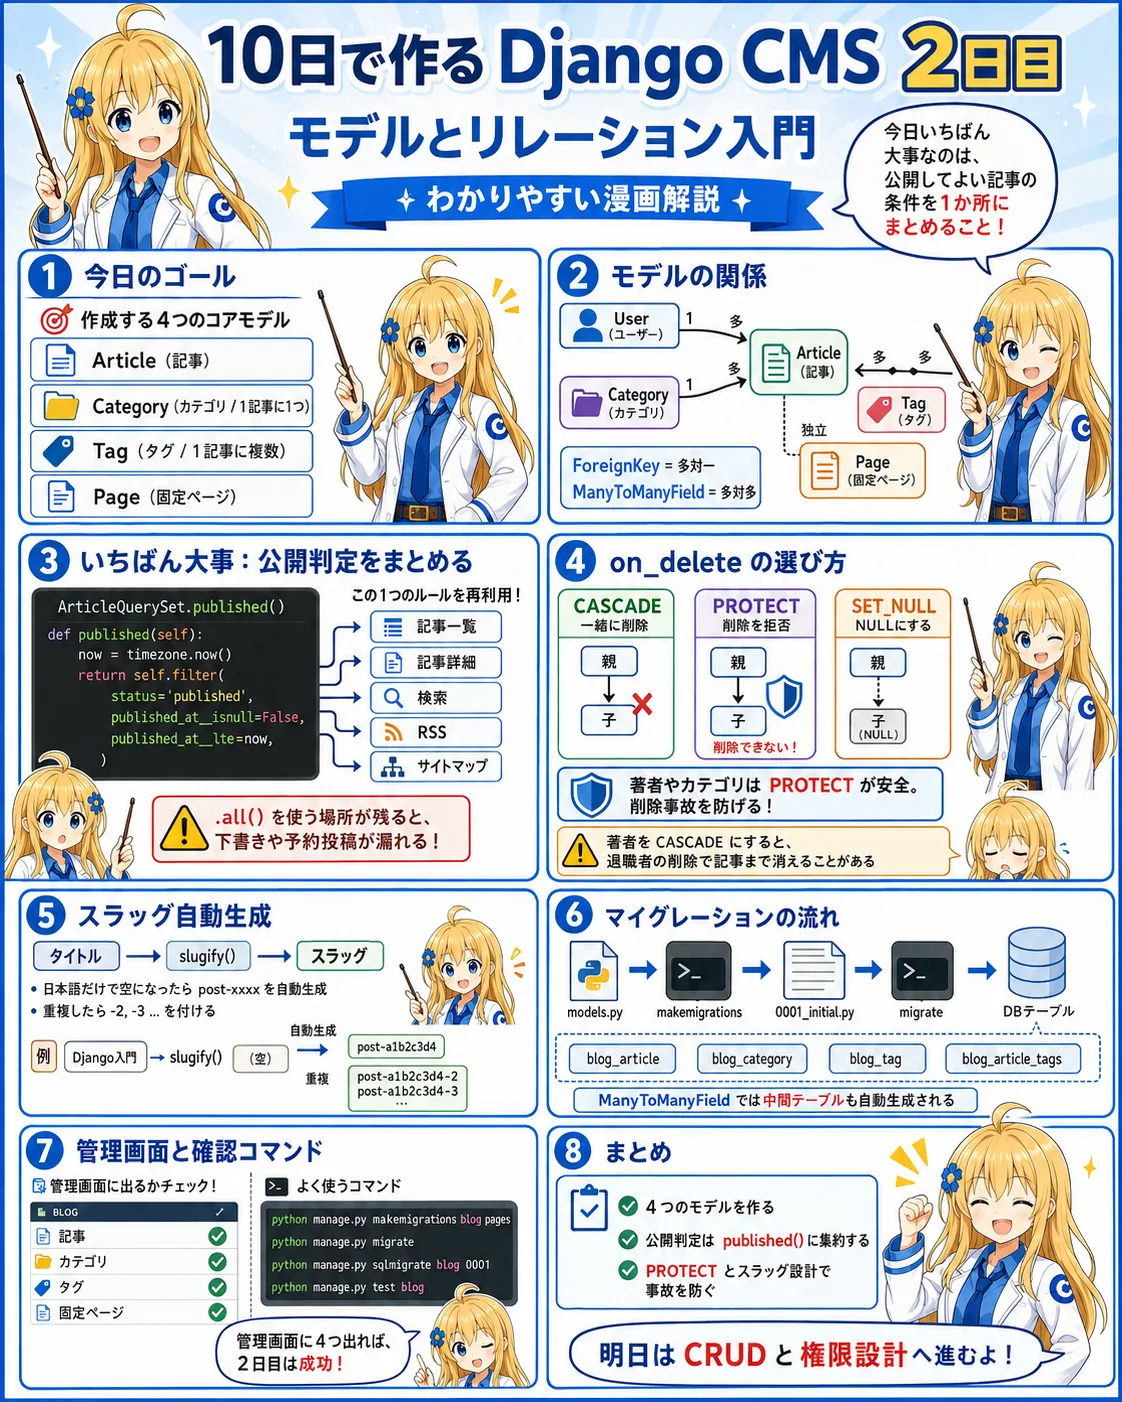
記事・カテゴリ・タグ・固定ページをモデルとして設計します。ForeignKeyのon_delete、日本語タイトルでslugifyが空になる問題、autocomplete_fieldsのadmin.E040まで。
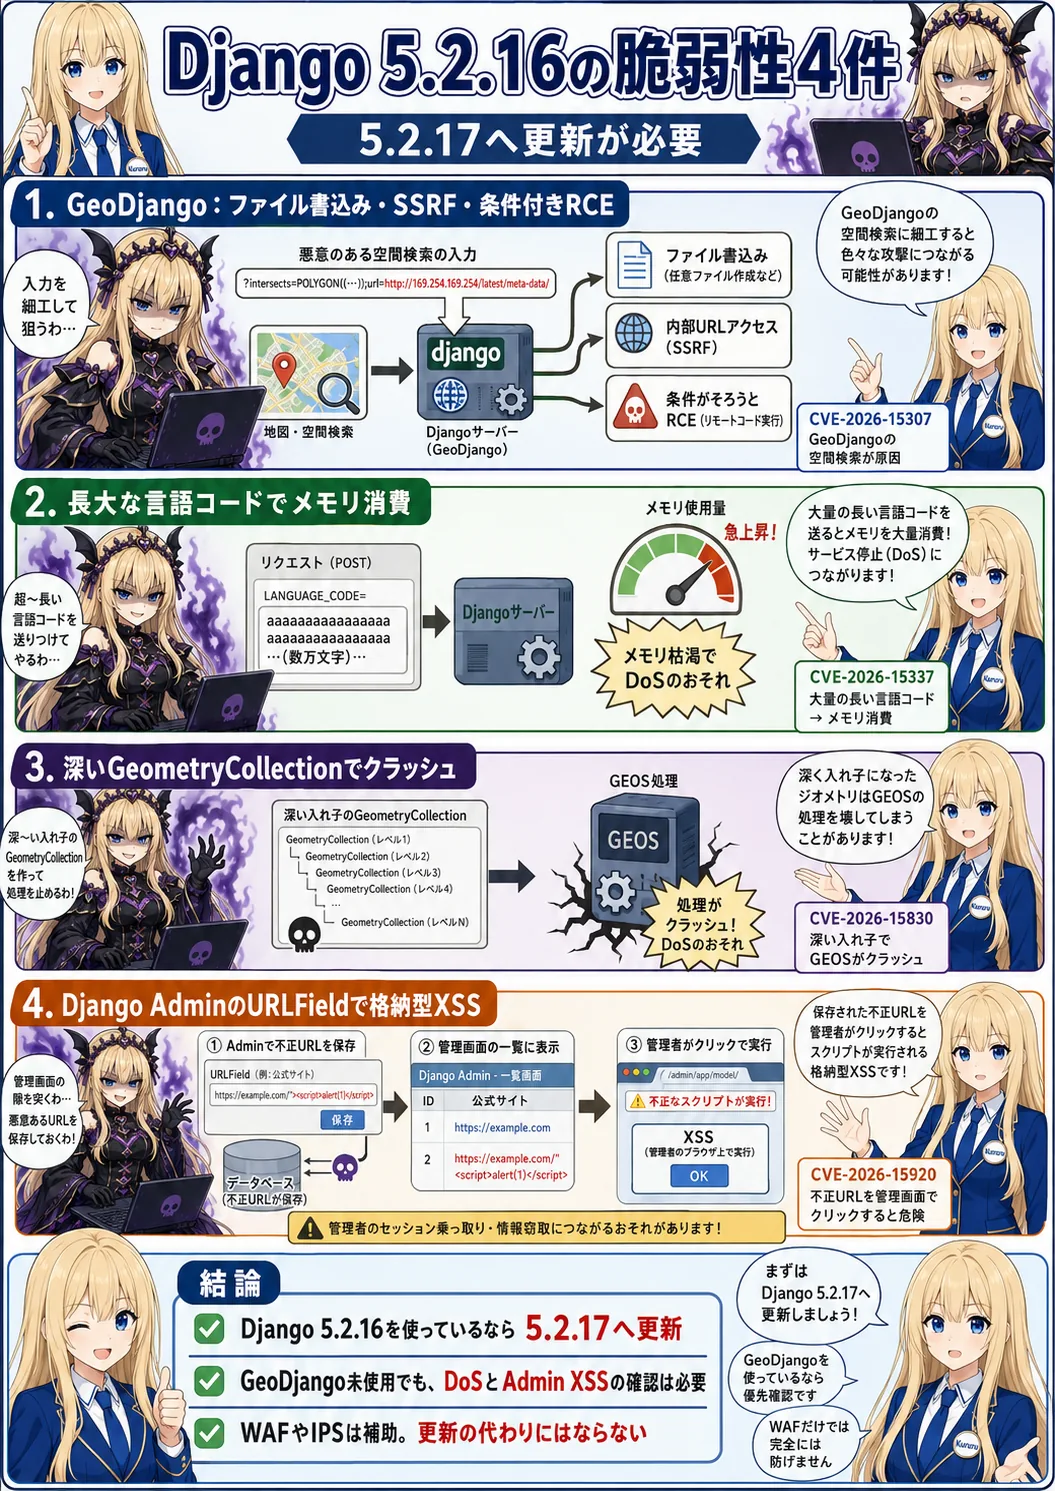
Django 5.2.16には、GeoDjangoを通じたファイル書込み・SSRF・条件付きRCE、長大な言語コードによるDoS、GeometryCollectionによるクラッシュ、Django AdminのURLFieldによる格納型XSSが存在します。Django 5.2.17への更新方法、影響確認、更新後の動作確認、WAF・IPS・EDRによる補助対策まで解説します。
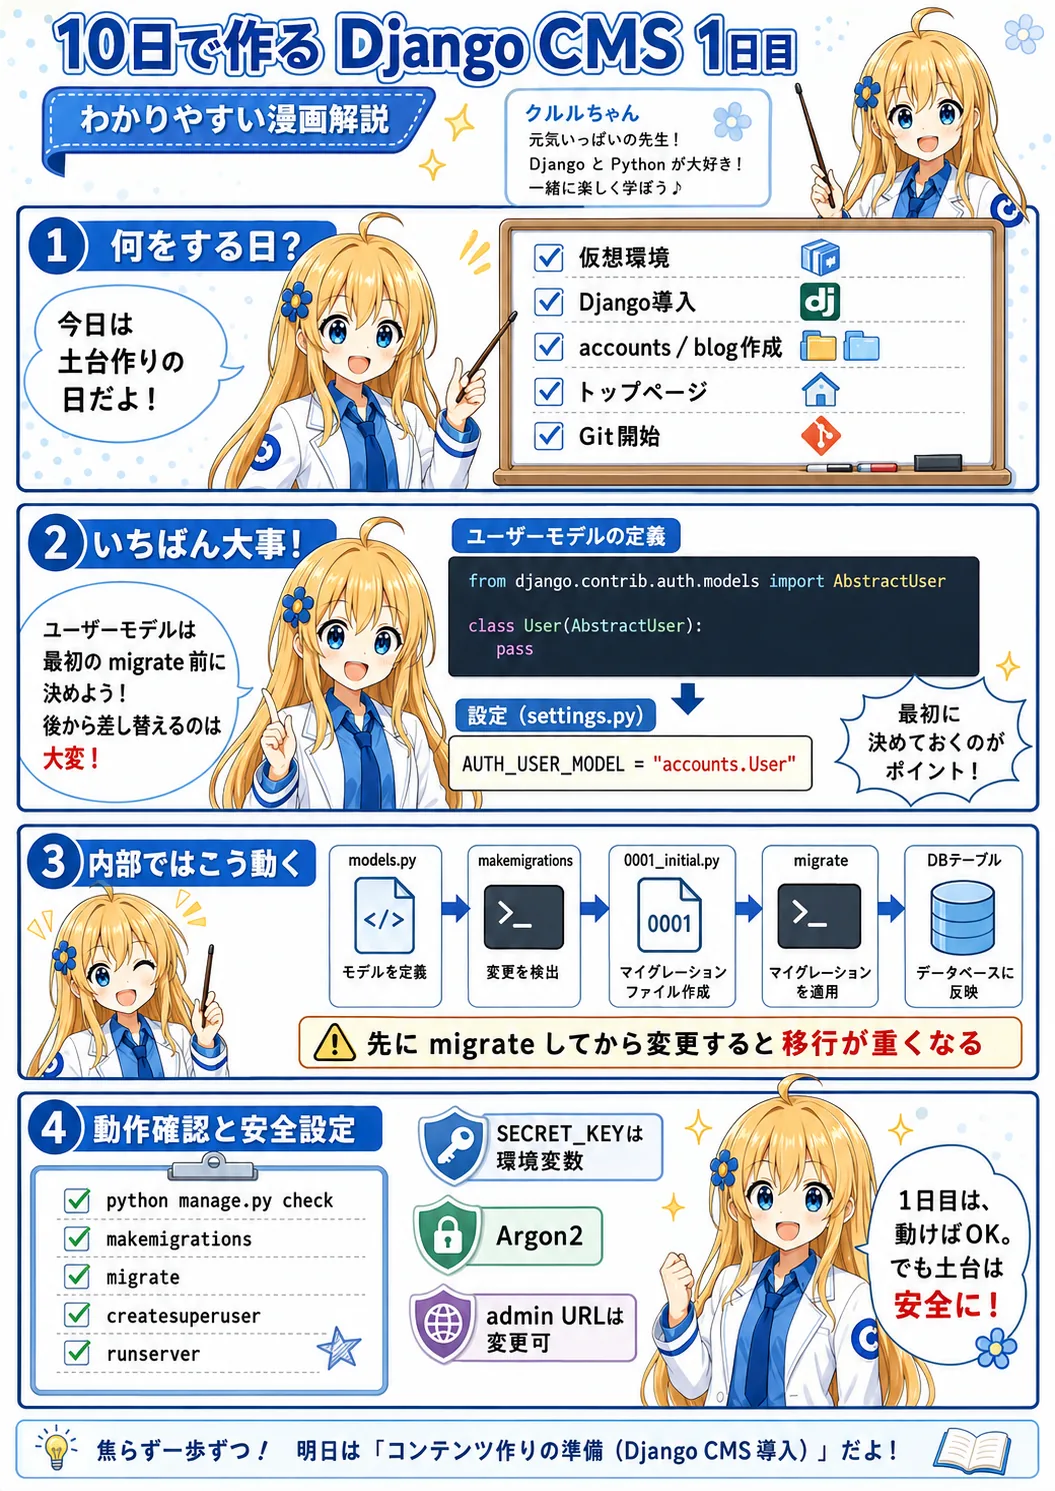
Djangoの環境構築から、あとで差し替えるのが極端に難しくなるカスタムユーザーモデルの作成まで。連載「10日で作るDjango CMS」の1日目を、実際に出たエラーごと記録します。
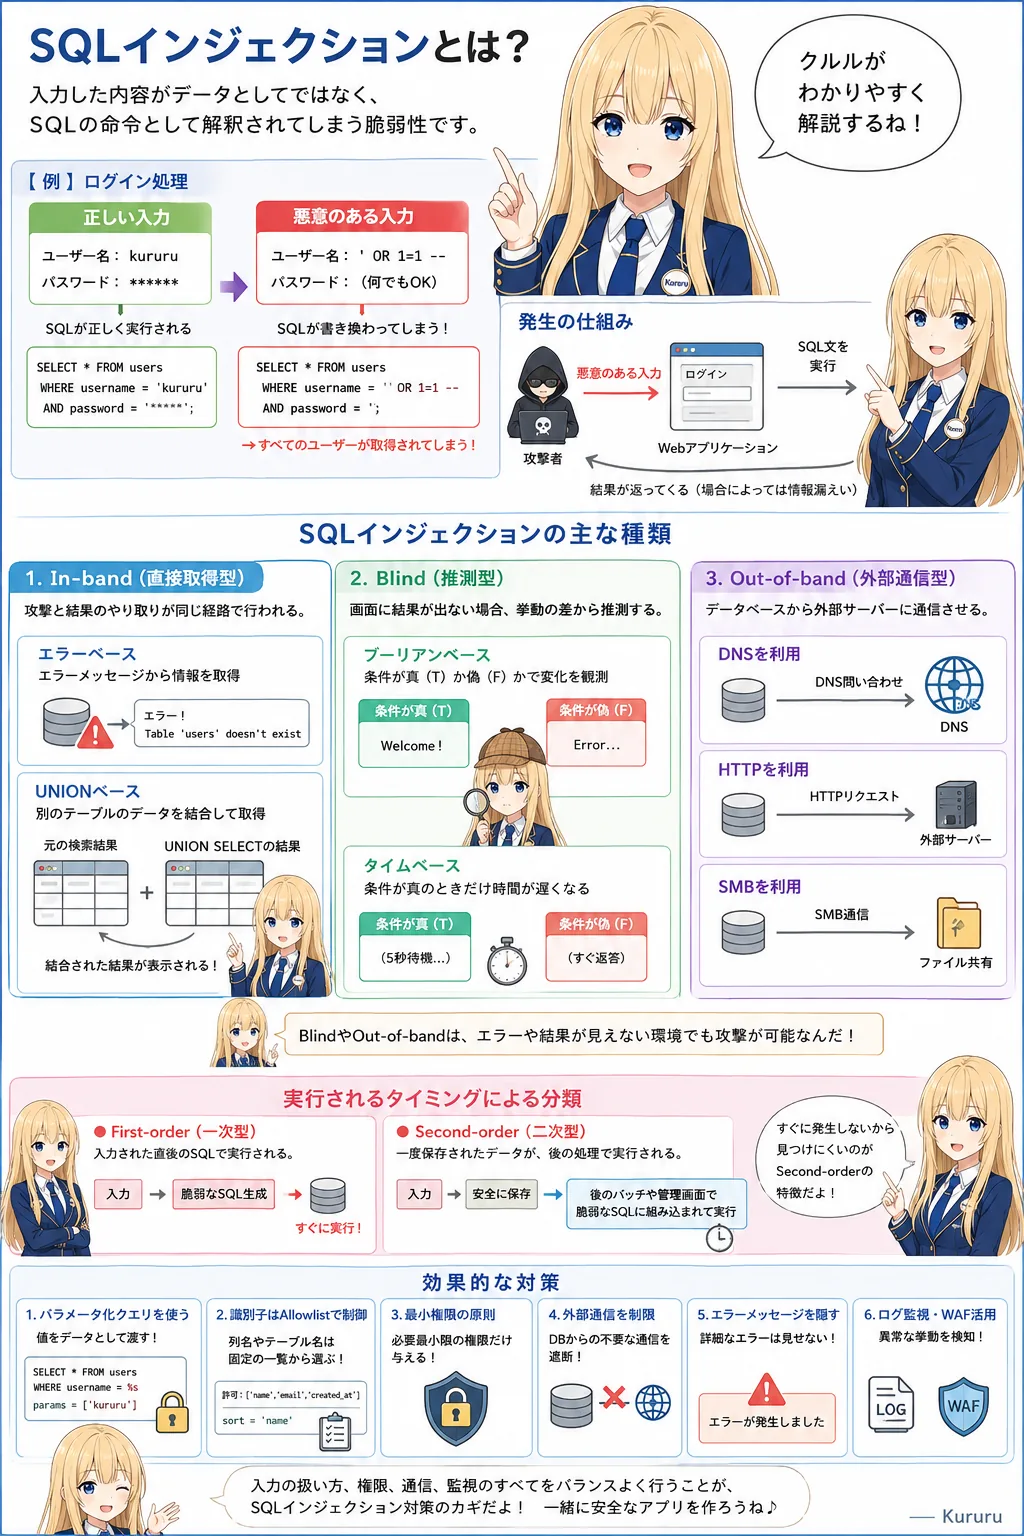
SQLインジェクションは、入力フォームだけを狙う古い攻撃ではありません。UNION型、エラー型、Blind、時間差型、OOB、Second-order、ORM、GraphQL、非同期処理、LLMによるPrompt-to-SQLまで、歴史と最新動向を体系的に整理し、Djangoでの確認方法、修正方法、動作確認、再発防止を解説します。
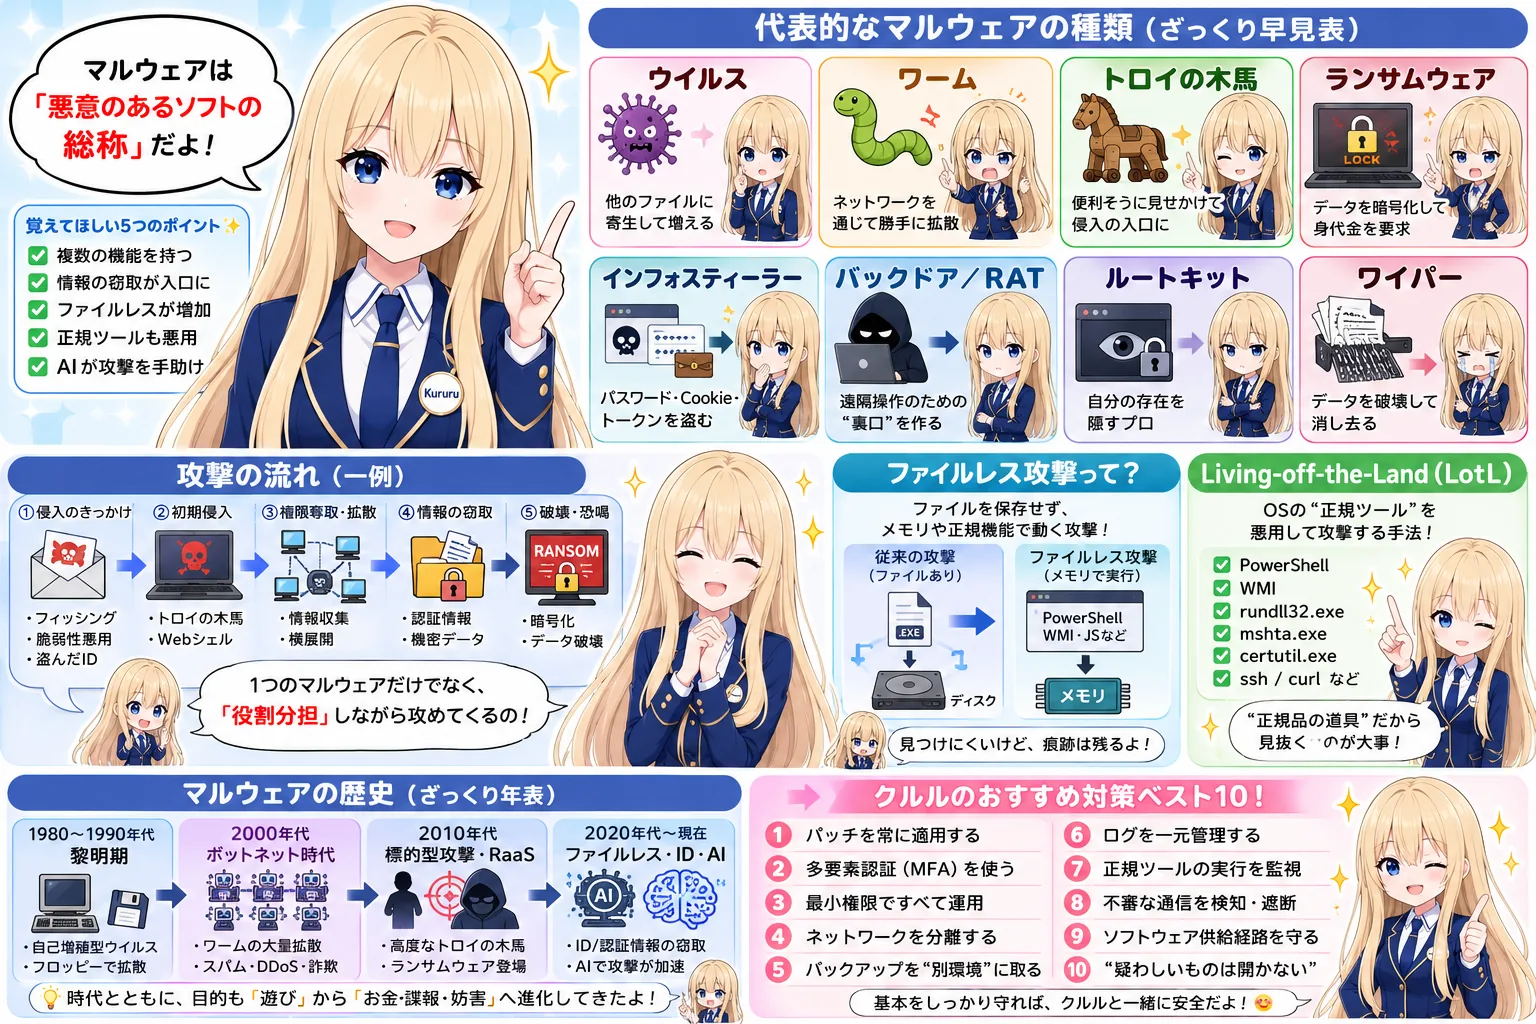
マルウェアは、ウイルスだけを表す言葉ではありません。ワーム、トロイの木馬、ランサムウェア、インフォスティーラー、RAT、バックドア、ルートキット、ワイパーなど、悪意あるソフトウェア全体の総称です。本記事では、1980年代の自己増殖型から、現代のファイルレス攻撃、正規ツール悪用、クラウド・ID攻撃、AIを利用した最新のマルウェアまで、歴史と仕組みを体系的に解説します。
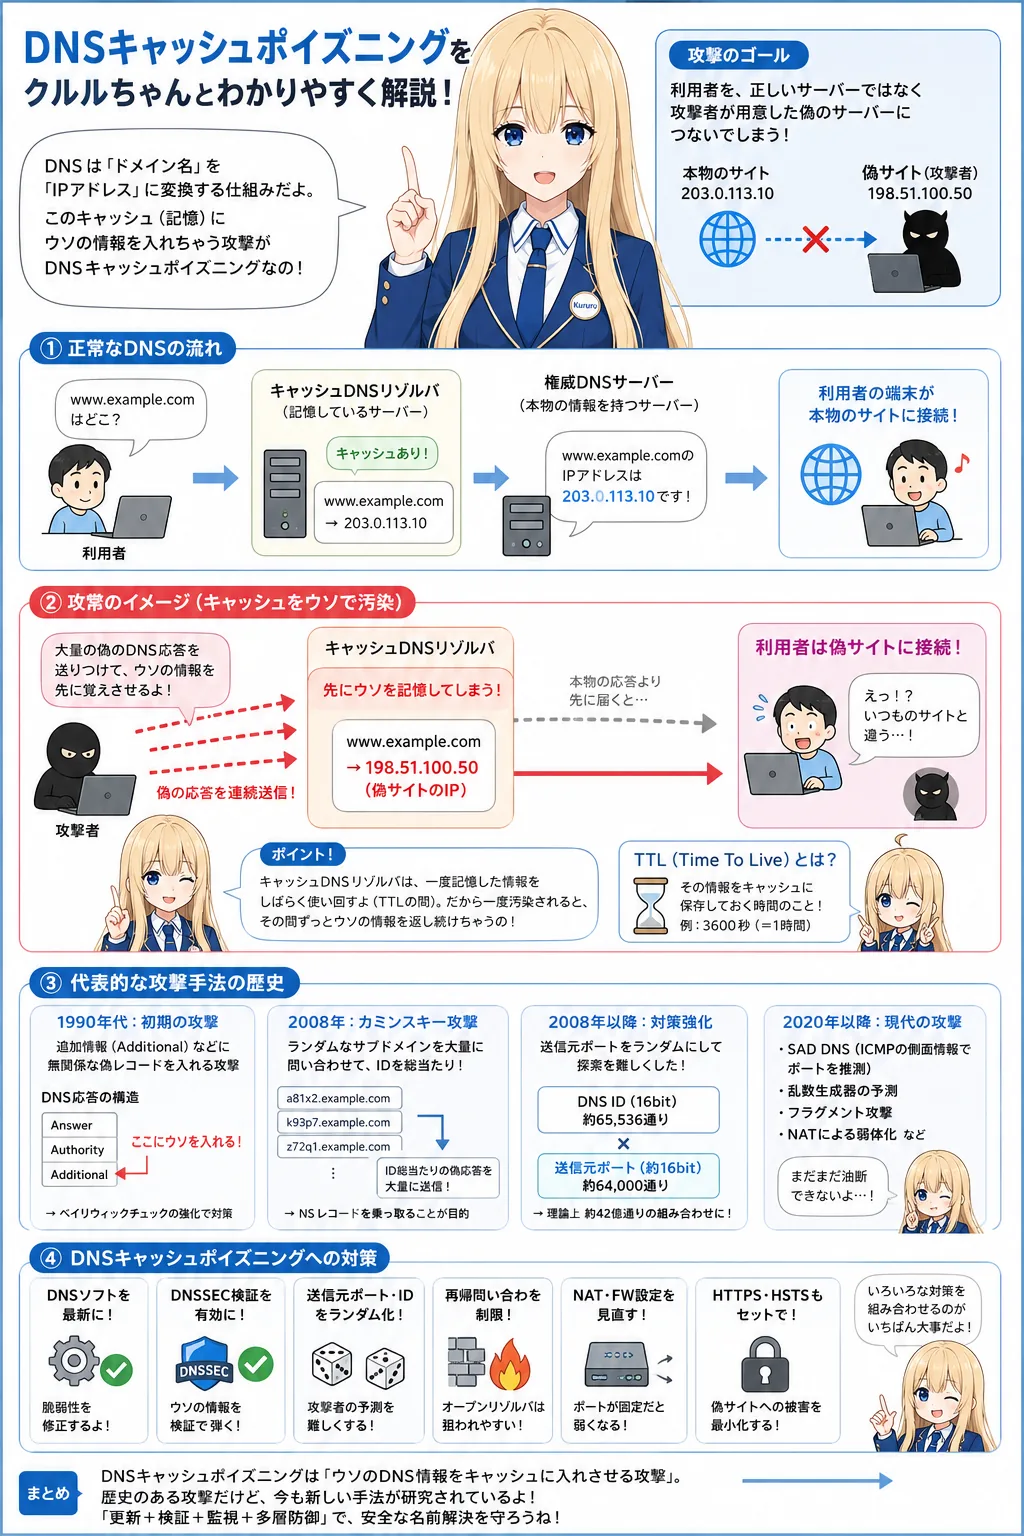
DNSキャッシュポイズニングは、キャッシュDNSリゾルバへ偽の名前解決情報を記憶させ、利用者を不正なサーバーへ誘導する攻撃です。2008年のカミンスキー攻撃以降、UDP送信元ポートのランダム化が普及しましたが、SAD DNSや疑似乱数予測などの研究により、現在も継続的な更新と多層防御が必要です。本記事では、攻撃の歴史、種類、BIND 9の脆弱性、DNSSECの仕組み、Linuxでの確認方法、インシデント対応と再発防止を解説します。
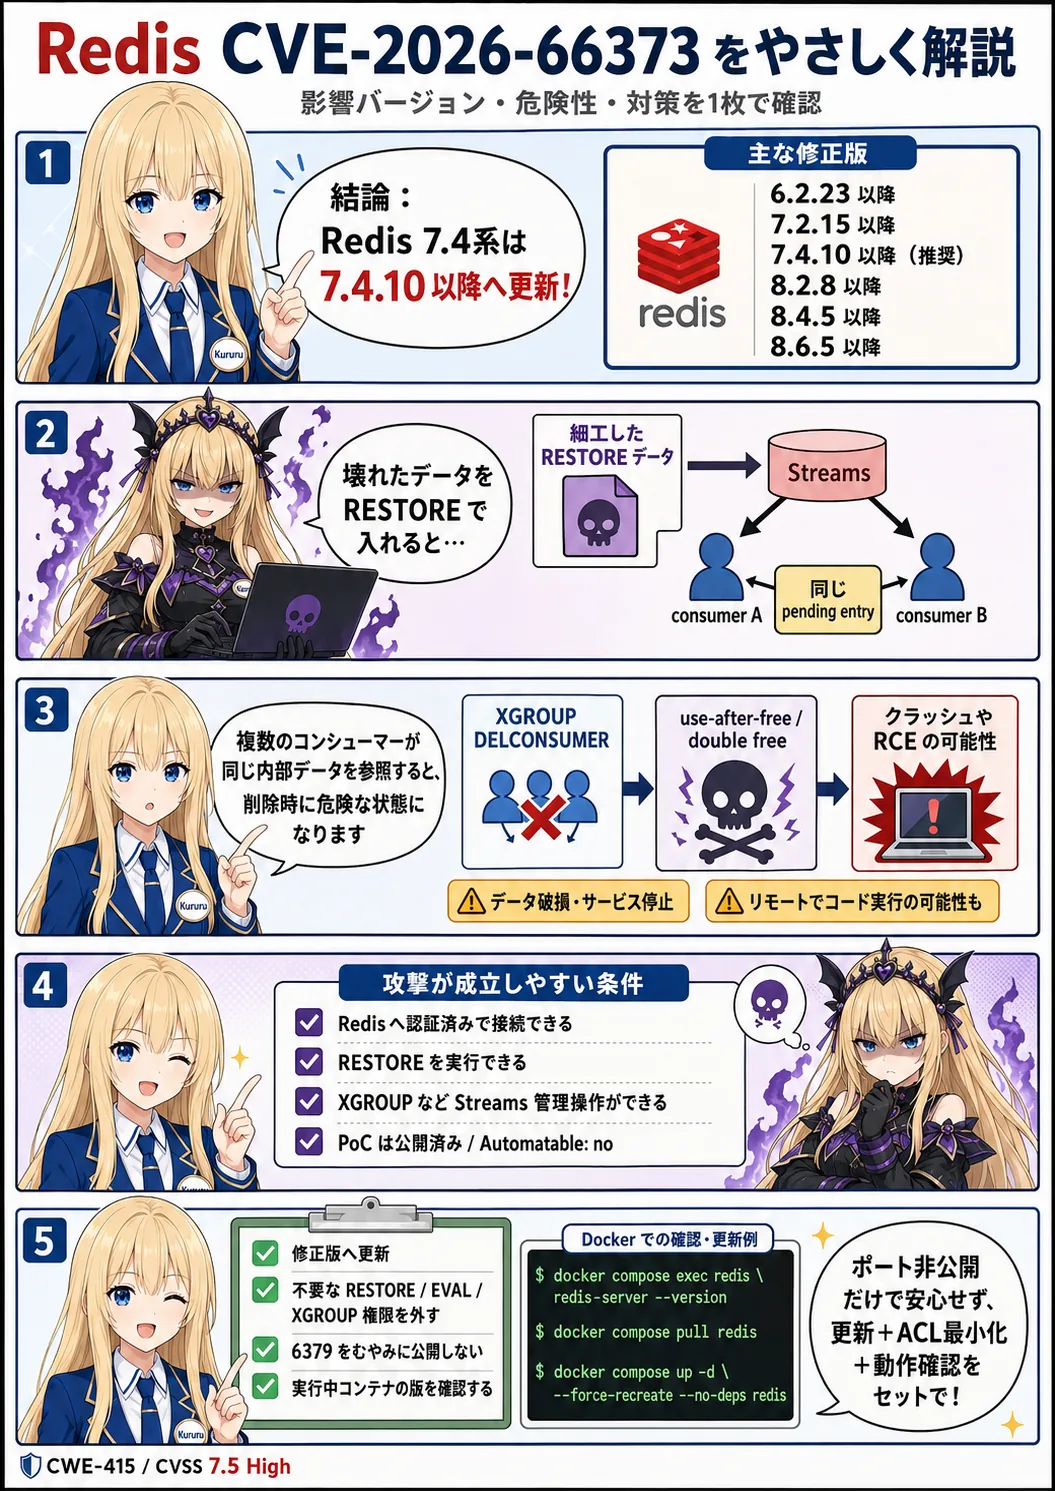
RedisのRESTORE処理に関するCVE-2026-66373を解説。影響バージョン、7.4.8と7.4.10の隔離Docker検証、Compose更新方法、ACL緩和策、更新後の確認項目をまとめます。
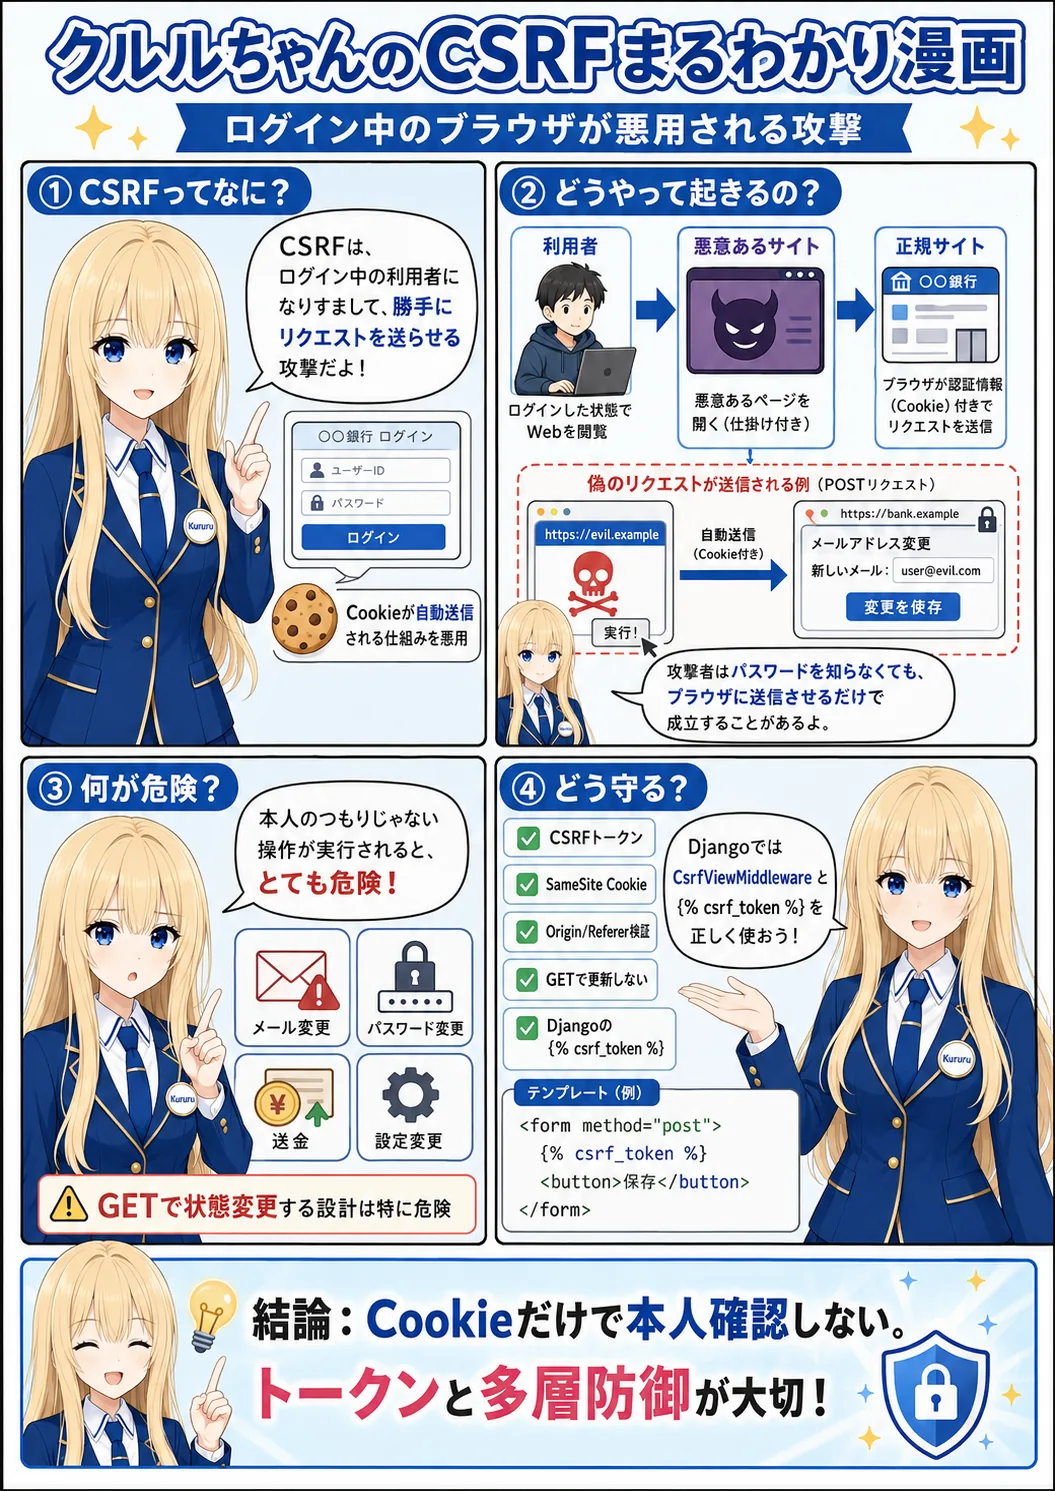
CSRFは、ログイン中のブラウザに利用者が意図しないリクエストを送らせる攻撃です。SameSite Cookieの普及で単純な攻撃は減りましたが、GETによる状態変更、API、SPA、OAuth、WebSocket、兄弟サブドメインなどの攻撃面は残っています。本記事ではCSRFの歴史と種類、トークン防御の仕組み、Djangoでの設定、確認コマンド、テスト、再発防止まで解説します。
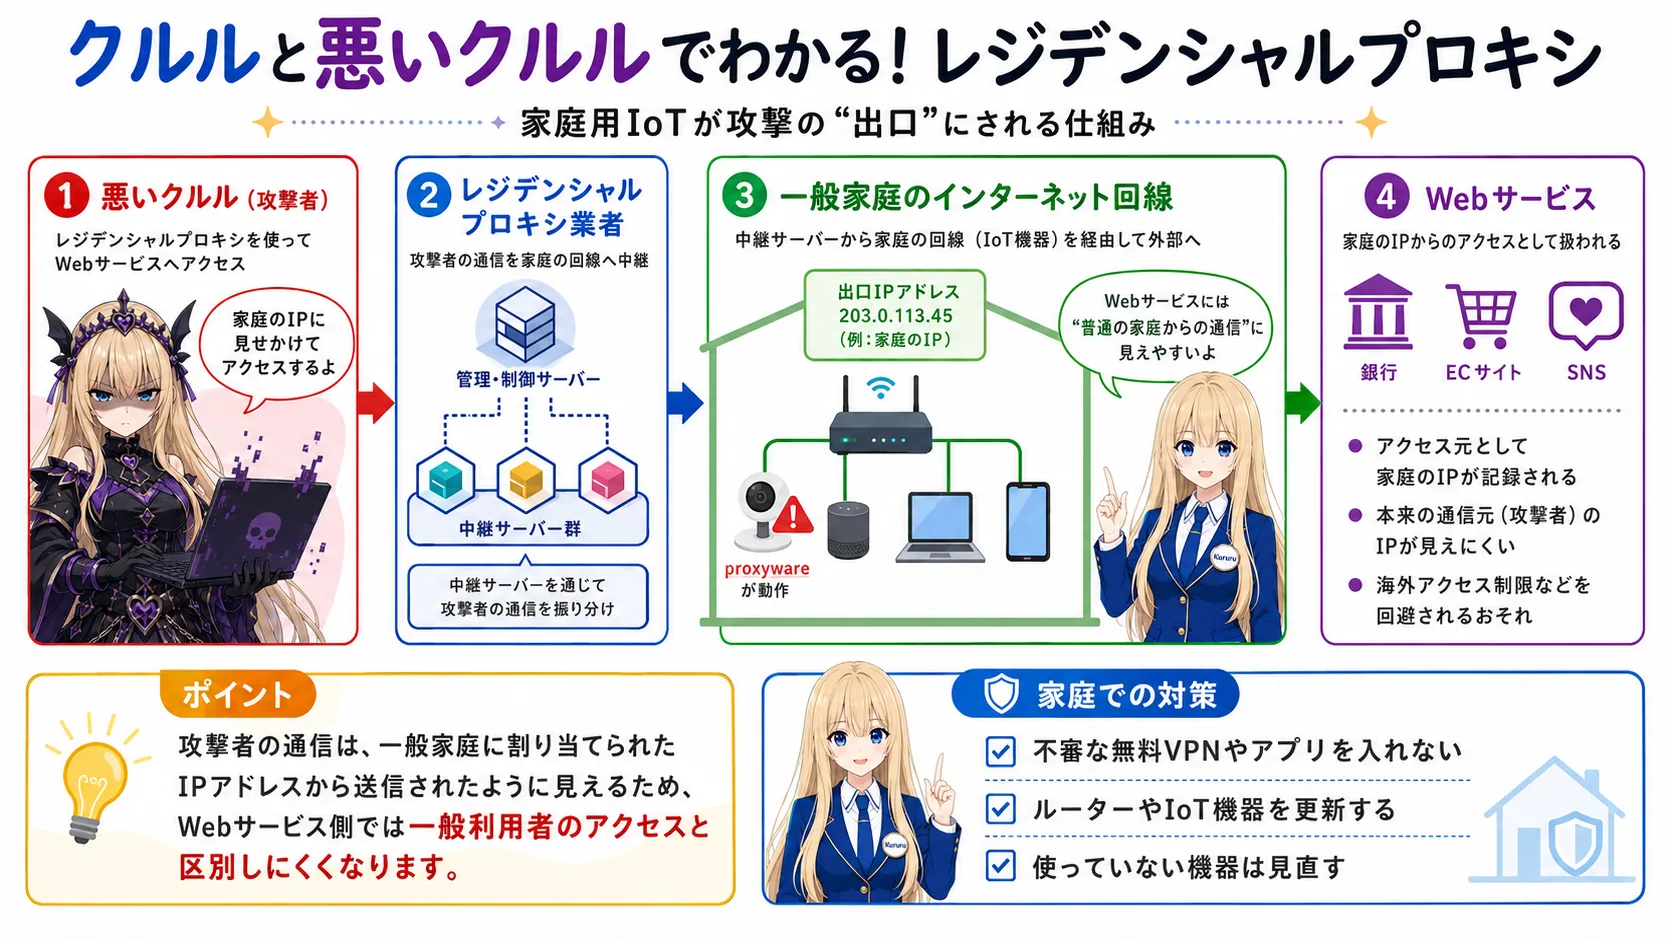
NICT、総務省、警察庁は、家庭用IoT機器を悪用するレジデンシャルプロキシのファクトシートを公表しました。一般家庭のルーターや動画端末が、利用者の知らないうちに不正アクセスや不正送金の通信経路として悪用される可能性があります。本記事では、仕組み、家庭での確認方法、対処方法、Webサイト運営者に必要な防御を解説します。
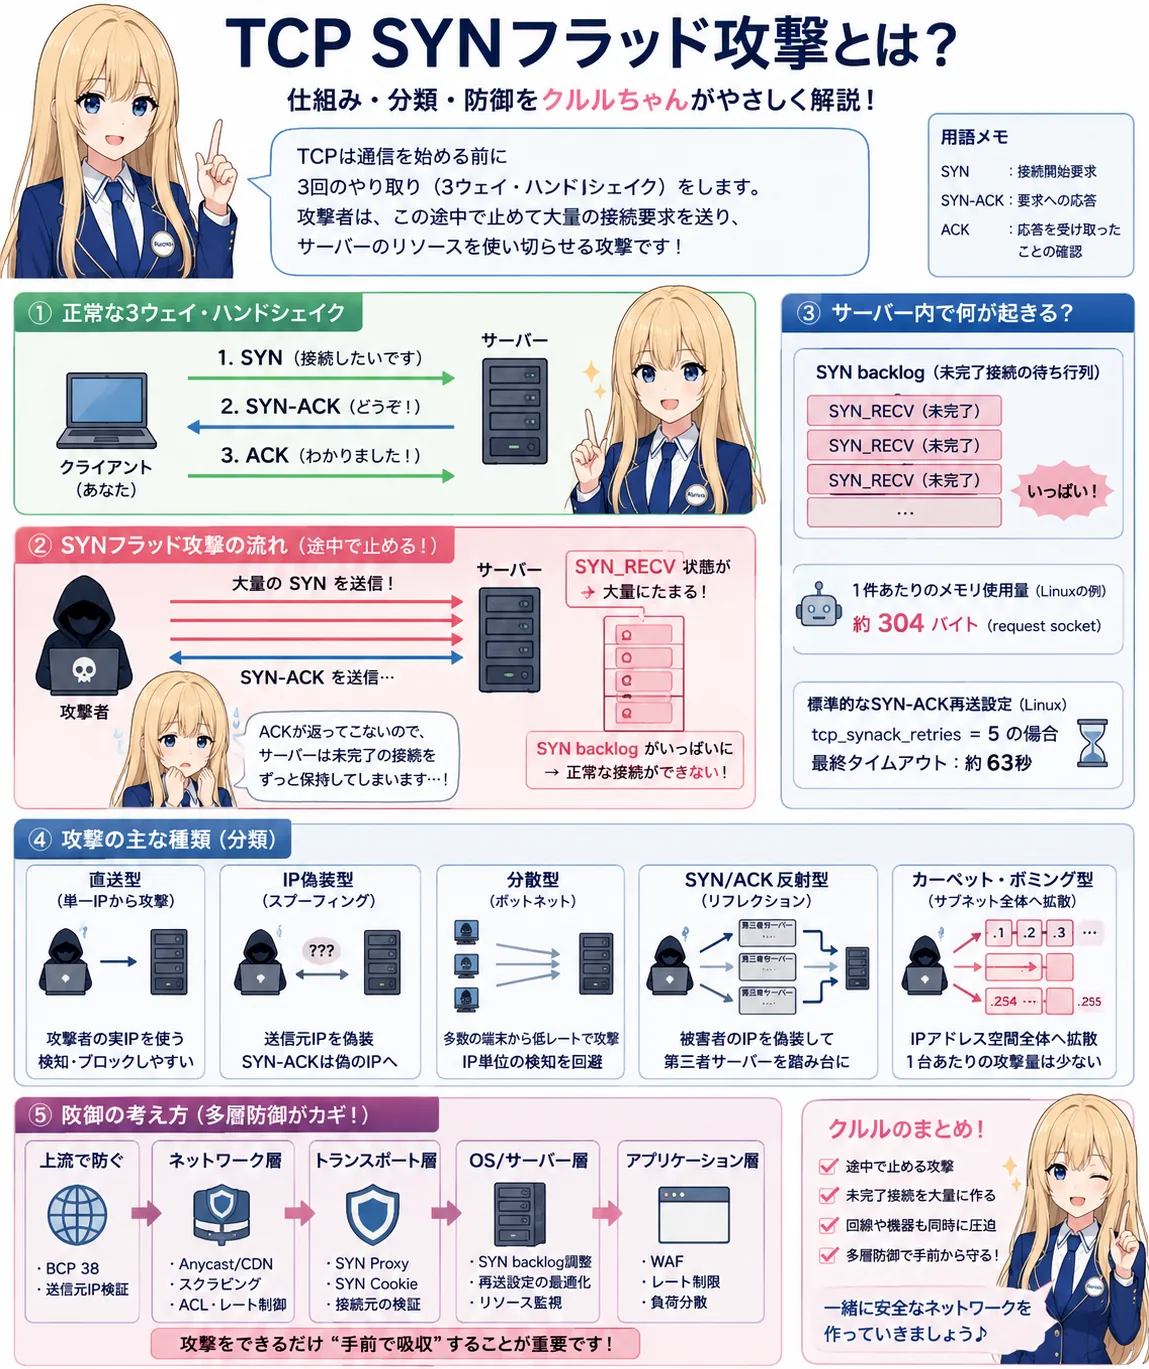
TCP SYNフラッドは、TCPの接続開始処理を途中で止め、サーバーやファイアウォールの未完了接続、CPU、回線帯域を枯渇させるDoS・DDoS攻撃です。本記事では、直送型、IP偽装型、分散型、SYN/ACK反射、カーペット・ボミングなどの分類と技術的進化、SYN Cookie、SYN Proxy、CDN、Anycast、XDPを使った多層防御を詳しく解説します。
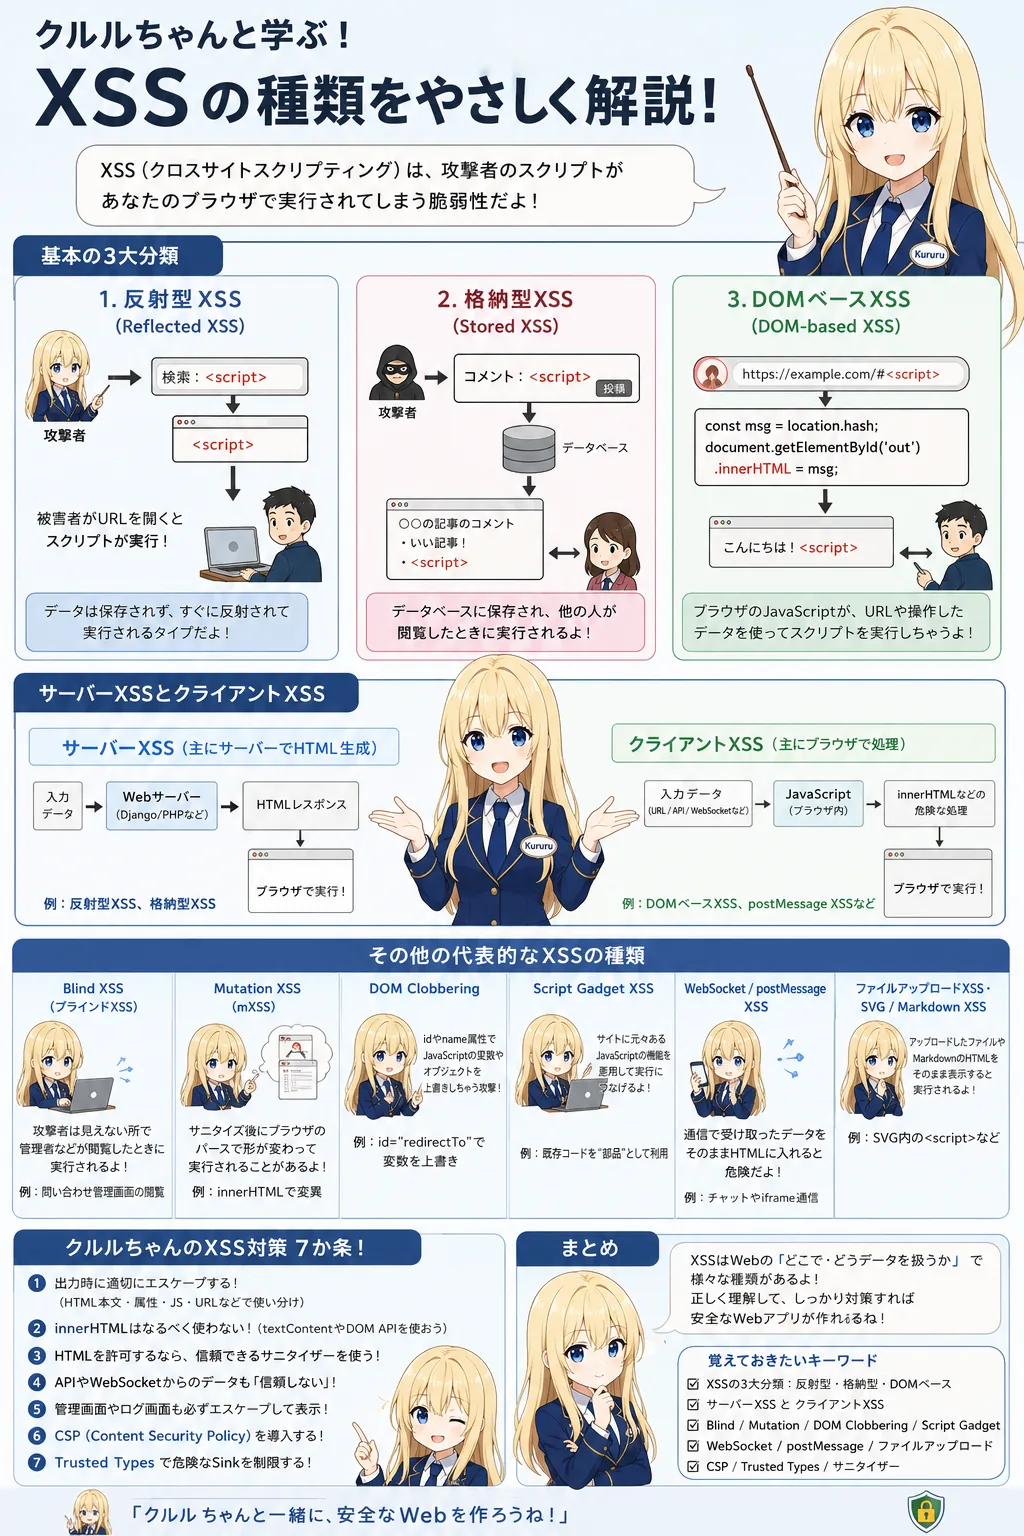
クロスサイトスクリプティング(XSS)は、反射型・格納型・DOM型の3種類だけでは整理できません。本記事では、Server XSSとClient XSS、Blind XSS、Second-order XSS、Mutation XSS、SVG、Script Gadget、DOM Clobbering、Prototype Pollution、WebSocket、WebView、Universal XSSまでを歴史とともに体系化します。DjangoやJavaScript環境での確認コマンド、修正方法、CSP、Trusted Types、WAF・IPS・EDRによる補助対策、再発防止まで解説します。
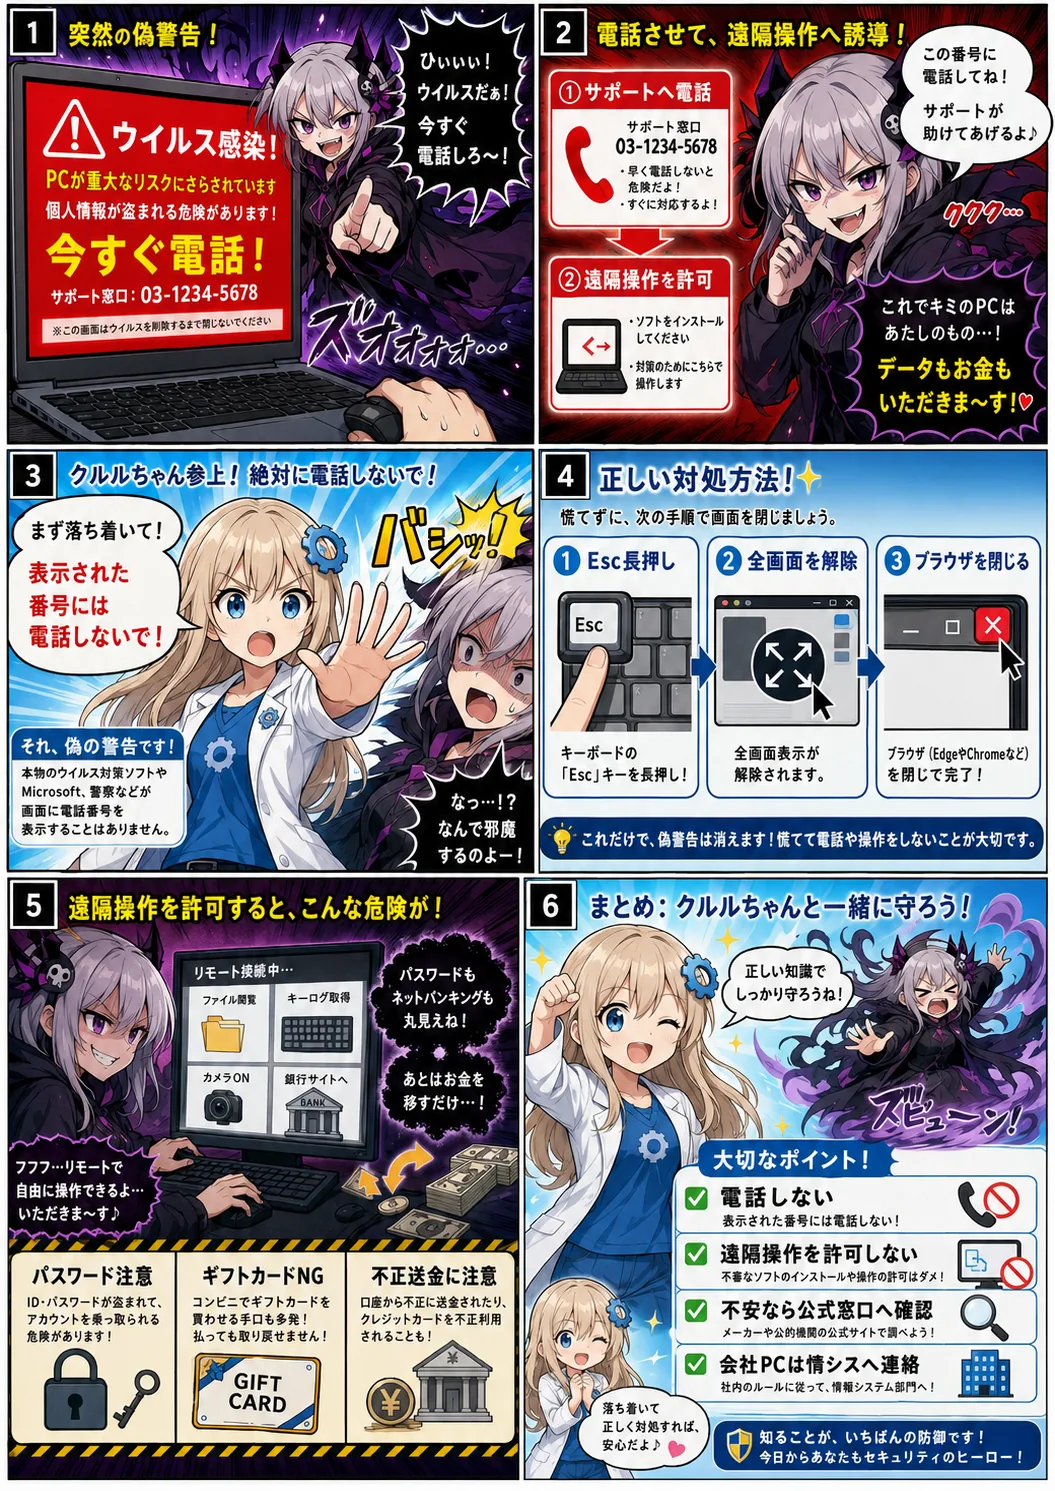
IPAによると、2026年第2四半期に寄せられた偽ウイルス警告の相談は1,428件となり、前四半期から約23.7%増加しました。電話番号付きの警告はサポート詐欺の可能性が高いため、電話や遠隔操作を許可してはいけません。本記事では、警告画面の閉じ方、電話してしまった場合、遠隔操作や送金を許可した場合の対処、企業向けの再発防止策まで解説します。
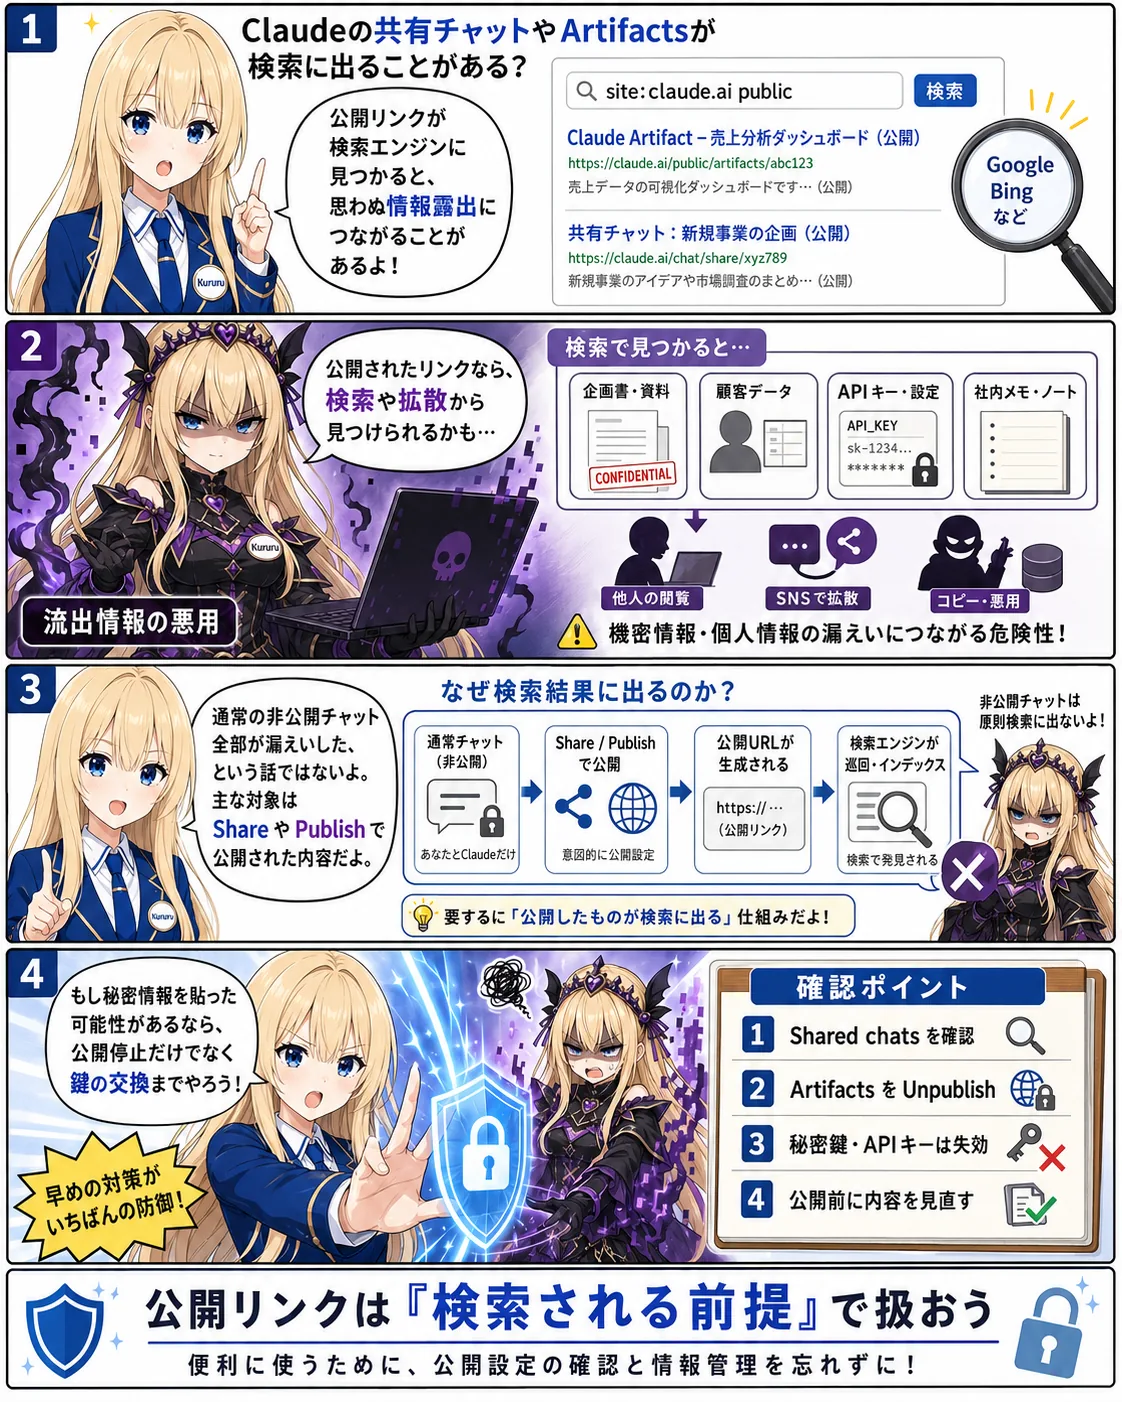
2026年7月、Claudeの共有チャットや公開Artifactsの一部がGoogle・Bingの検索結果に表示されていたことが報告されました。今回の問題は、すべての非公開チャットが侵害された事件ではなく、ShareやPublishによって公開URLが作成され、検索エンジンに発見されたことが中心です。本記事では、kurutann.com関連の確認結果、公開状況の調査方法、共有解除、APIキーや秘密鍵を公開した場合の対処、再発防止策を解説します。
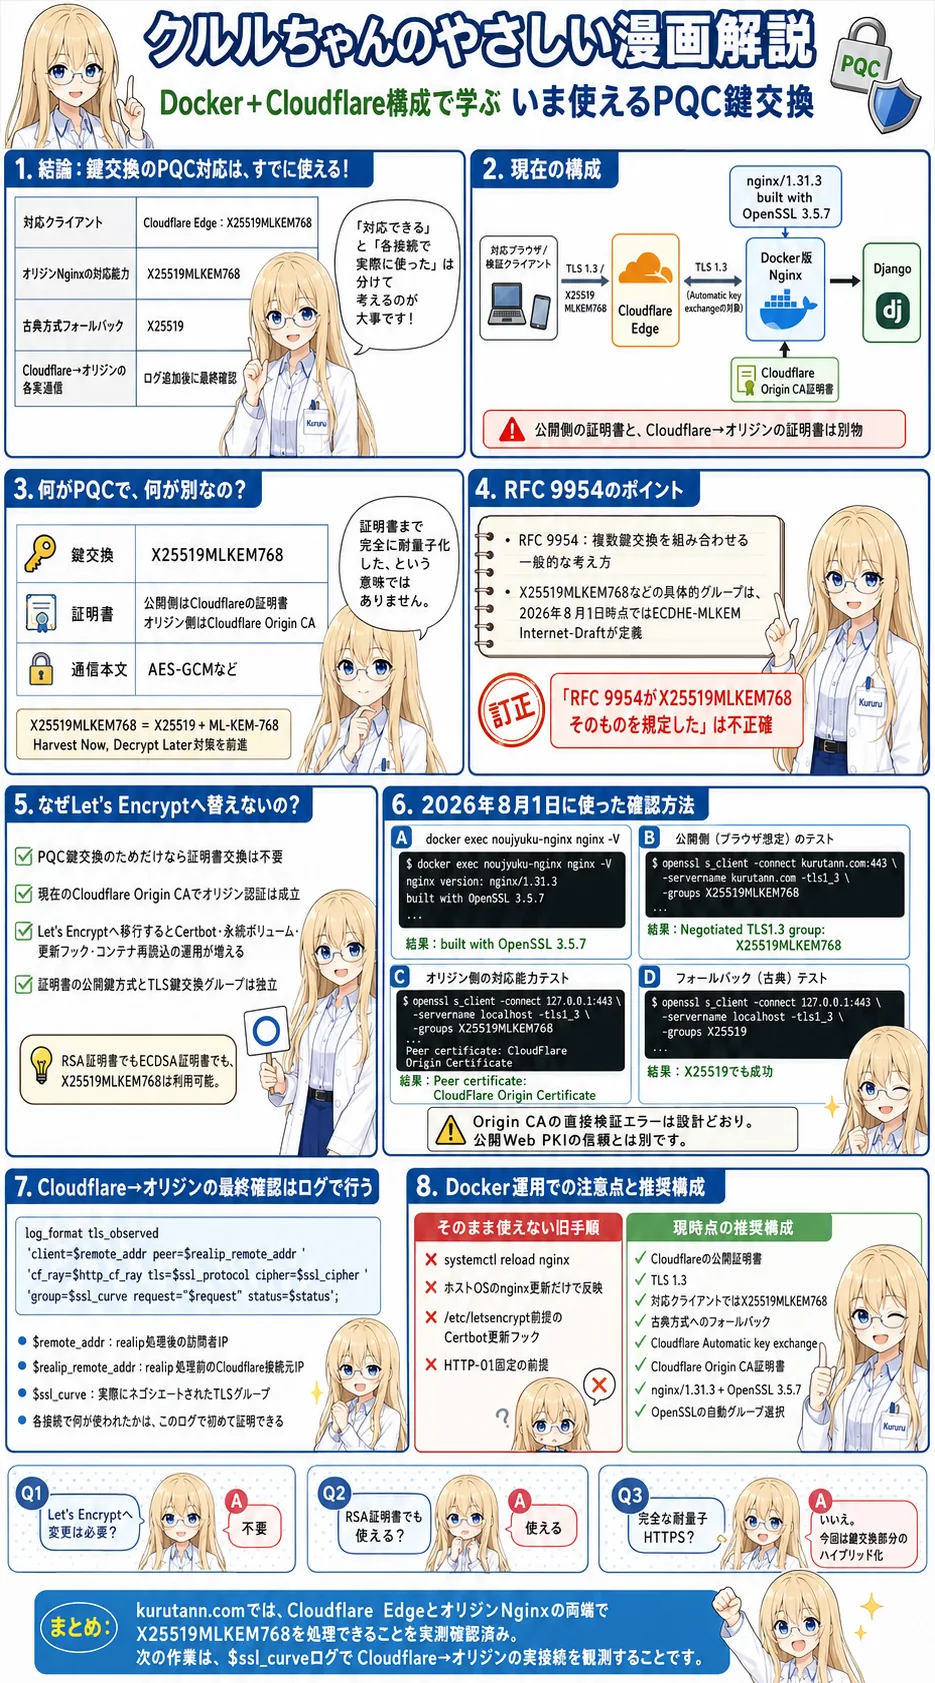
kurutann.comのTLSを実測し、Cloudflare EdgeとDocker版NginxがX25519MLKEM768に対応していることを確認しました。現在のCloudflare Origin CA証明書を維持したまま進める構成、確認できた範囲、未確認事項、正しいログ方法を解説します。