マルウェアの解説(基本情報技術者シラバス用語)
マルウェアとは マルウェア(Malware)とは、パソコンやスマートフォンなどのコンピューターに不具合を起こしたり、大切な情報を盗み出したり、利用者の意図に反して悪意のある動作を行わせたりするために作られた、悪質なソフトウェアやプログラムの総称です。「悪意のある(Malicious)」と「ソフトウェア(Software)」を組み合わせた言葉です。マルウェアには、他のファイルに寄生して増殖する「コン...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「情報セキュリティ」の記事を表示中× クリア
マルウェアとは マルウェア(Malware)とは、パソコンやスマートフォンなどのコンピューターに不具合を起こしたり、大切な情報を盗み出したり、利用者の意図に反して悪意のある動作を行わせたりするために作られた、悪質なソフトウェアやプログラムの総称です。「悪意のある(Malicious)」と「ソフトウェア(Software)」を組み合わせた言葉です。マルウェアには、他のファイルに寄生して増殖する「コン...
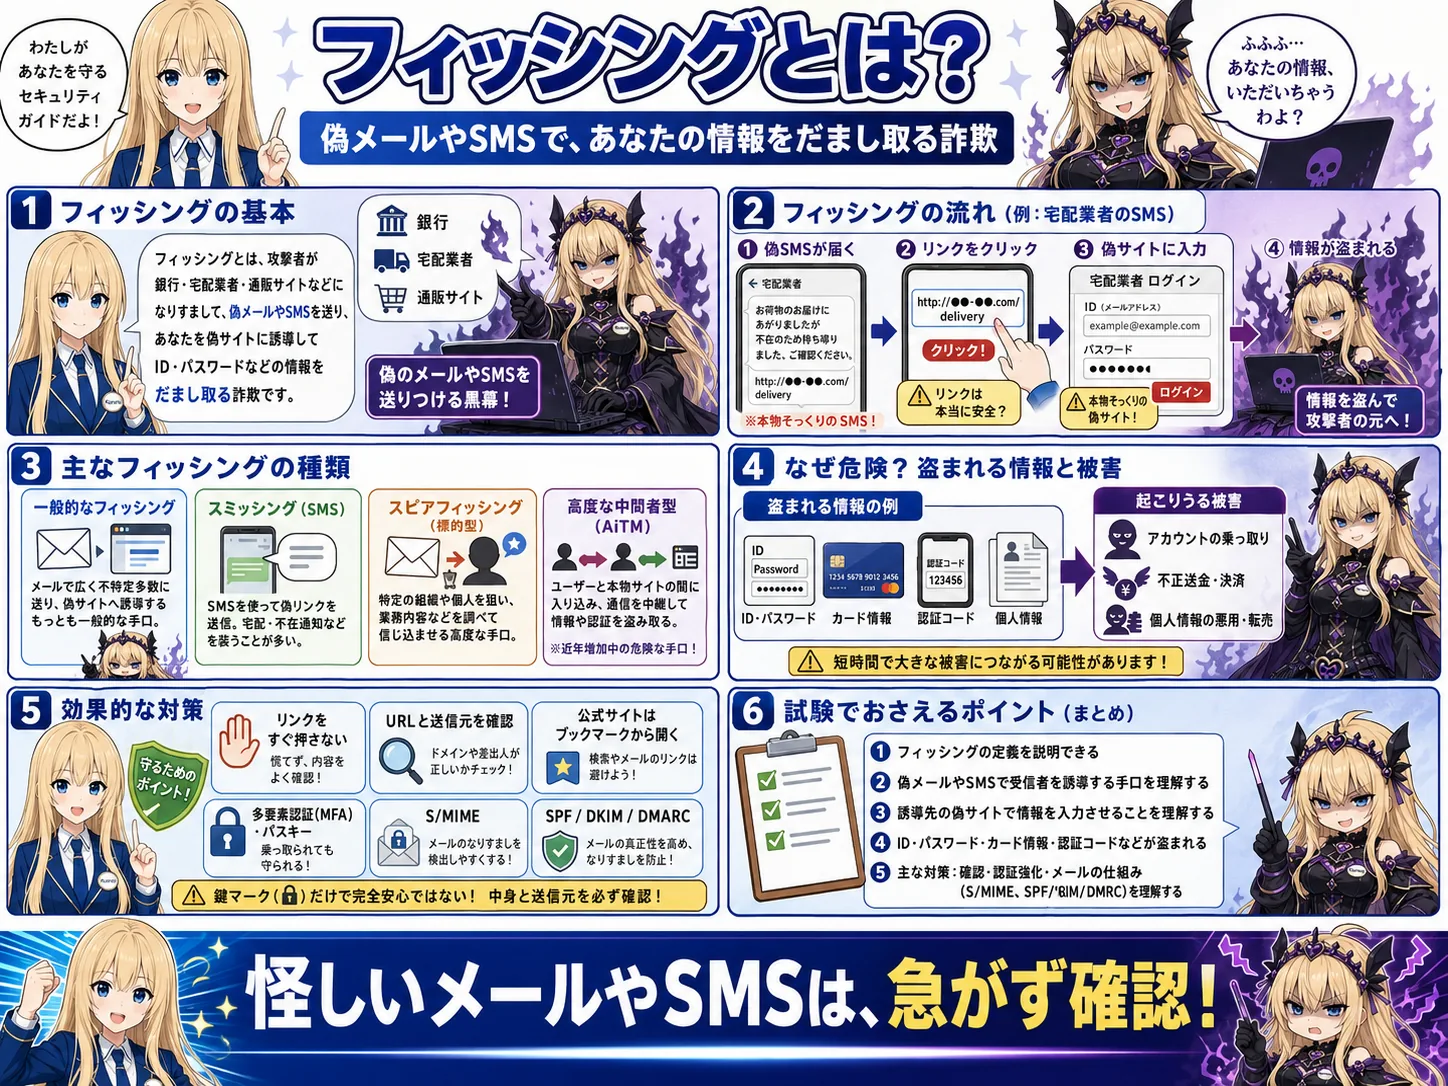
フィッシングとは フィッシング(Phishing)とは、実在する銀行やクレジットカード会社、有名なショッピングサイトなどを装った偽の電子メールやSMS(ショートメッセージ)を送信し、本物そっくりに作成した偽のWebサイト(フィッシングサイト)に誘導して、暗証番号やパスワード、クレジットカード情報などを盗み出す詐欺行為です。「洗練された(Sophisticated)」手口でユーザーを「釣り上げる(F...
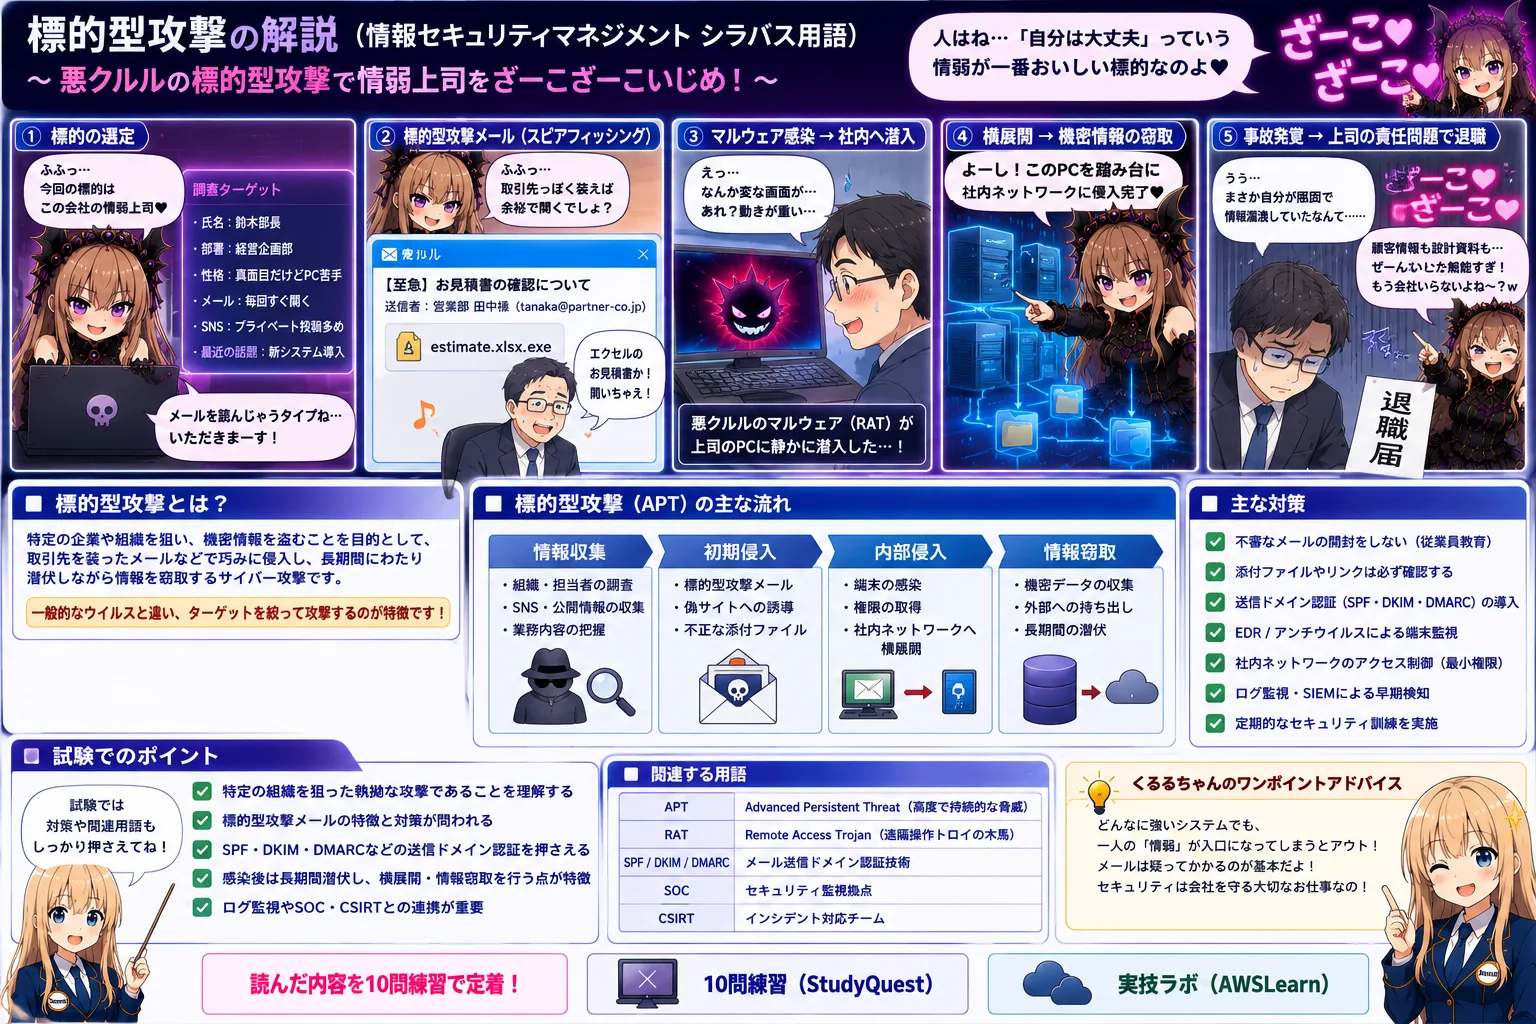
標的型攻撃とは 標的型攻撃とは、不特定多数のユーザーを狙う一般的なサイバー攻撃とは異なり、官公庁や特定の企業、組織などをあらかじめターゲットとして定め、機密情報や知的財産を盗み出すために執拗に行われる攻撃のことです。攻撃者は標的の業務内容や組織図、取引先情報などを事前に徹底的に調査し、関係者を巧みに騙すアプローチを取ります。最も代表的な手口は、業務メールを装ってウイルスを仕込んだ添付ファイルを開か...
ソーシャルエンジニアリングとは ソーシャルエンジニアリングとは、コンピューターやネットワークの技術的な欠陥(バグ)を突くのではなく、人間の心理的な隙や、物理的な盲点、日常生活の中の油断を突いて、パスワードや機密情報を盗み出す手法の総称です。例えば、警察官や会社の役員を装って電話をかけ、言葉巧みにパスワードを聞き出したり、机の上に放置された重要書類を盗み見たりする行為がこれに当たります。システムがい...
DoS攻撃とは DoS攻撃(Denial of Service attack / サービス妨害攻撃)とは、標的とするサーバーやWebサイトに対して、大量のデータや処理要求(リクエスト)を送りつけたり、システムの欠陥を悪用したりすることで、サーバーに過剰な負荷をかけ、Webサイトの表示速度を極端に遅くしたりシステムを停止させたりする攻撃です。正規の利用者がサービスを利用できない状態(サービス不能状態...
SQLインジェクションとは SQLインジェクションとは、データベースと連携しているWebサイトの入力フォーム(ログイン画面や検索窓など)に、開発者が意図しない悪意のあるプログラム(SQL文)を注入(インジェクション)することで、データベースを不正に操作する攻撃手法です。Webアプリが入力された文字列を適切にチェックせずにそのままデータベースへの命令(SQL)の一部として組み立ててしまう脆弱性がある...
クロスサイトスクリプティングとは クロスサイトスクリプティング(XSS)とは、動的にWebページを生成するWebサイト(SNS、ブログ、掲示板など)の脆弱性を利用し、悪意のあるJavaScriptなどのスクリプトをページ内に埋め込む攻撃です。他のユーザーがそのページにアクセスした際、埋め込まれた不正なスクリプトが閲覧者のブラウザ上で勝手に実行されてしまいます。これにより、閲覧しているユーザーのクッ...
CSRFとは CSRF(Cross-Site Request Forgery / クロスサイトリクエストフォージェリ)とは、ユーザーが特定のWebサービス(SNSやネットショップ等)にログインした状態を利用し、悪意のある別サイトに仕込まれた不正なリンクやフォームを通じて、そのWebサービスに対して本人が意図しない操作(商品の購入、パスワードの変更、掲示板への書き込みなど)を強制的に実行させる攻撃手...
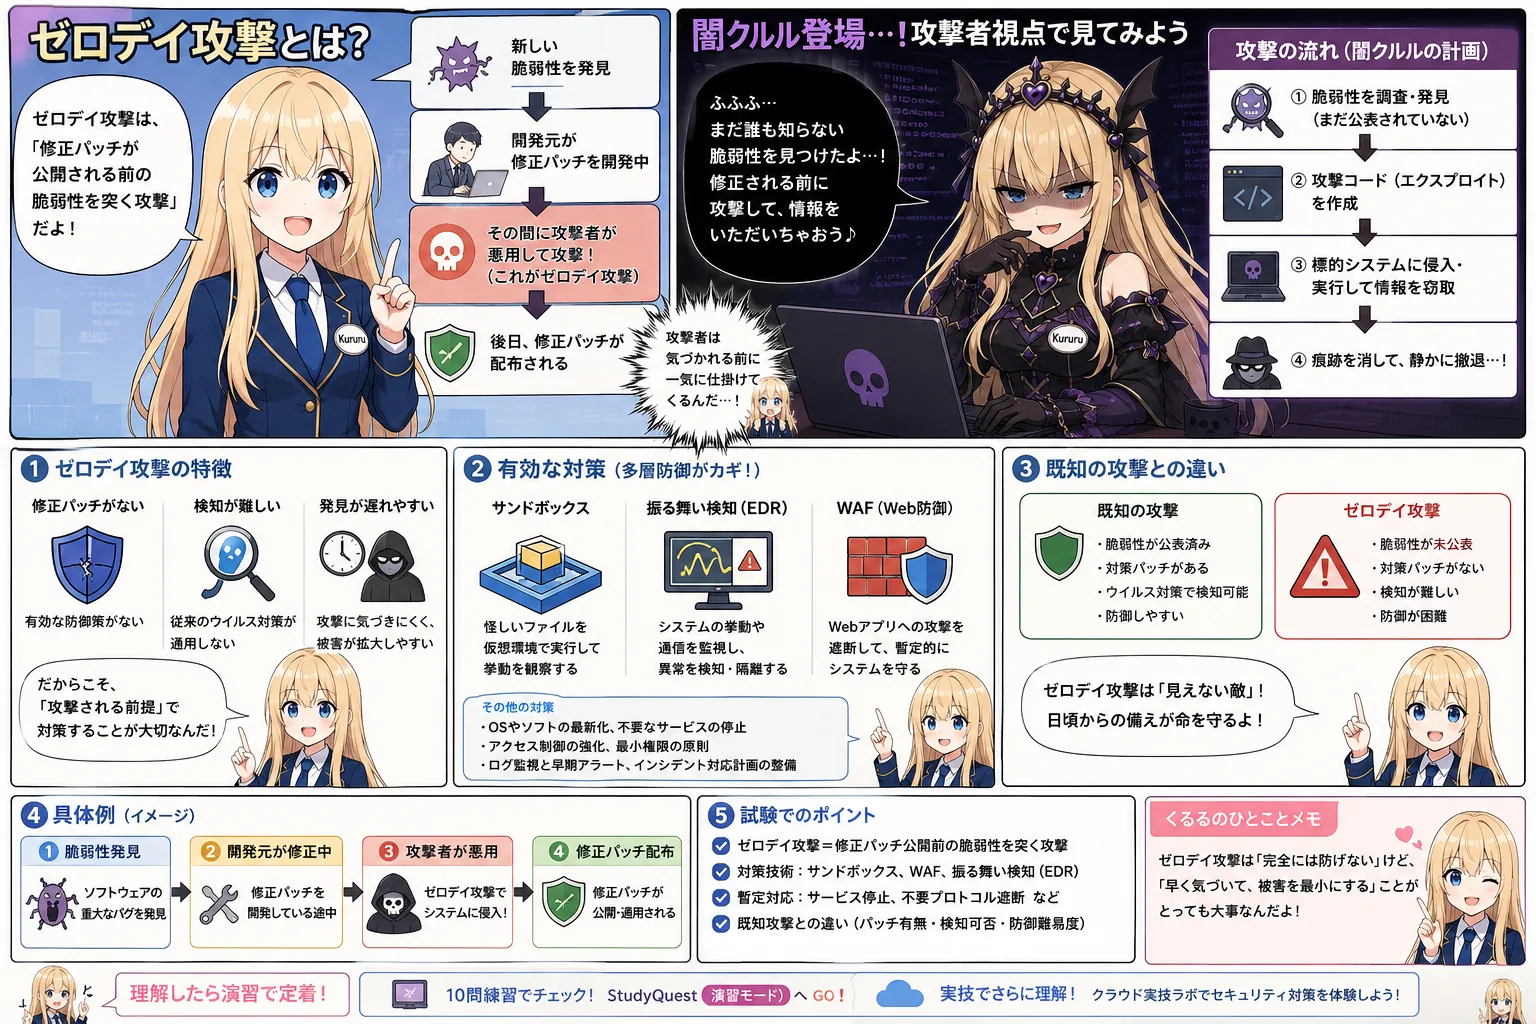
ゼロデイ攻撃とは ゼロデイ攻撃とは、OSやソフトウェアにセキュリティ上の欠陥(脆弱性)が発見された際、開発元がその問題を解決するための「修正プログラム(セキュリティパッチ)」を開発し、公開するよりも前のタイミングで行われるサイバー攻撃のことです。脆弱性が公表されて対策が取られる「日(デイ)」を起点として、「0日目」に行われる攻撃であることからこの名前がついています。防御する側は、弱点を防ぐ盾(パッ...
ブルートフォース攻撃とは ブルートフォース攻撃(総当たり攻撃)とは、暗号の解読やログイン画面の突破を狙って、パスワードとして考えられる文字の組み合わせ(英数字、記号など)を、最初から最後まで順番にすべて試していく非常に原始的かつ確実な攻撃手法です。例えば、4桁の暗証番号であれば「0000」から「9999」までの1万通りをすべて入力すれば、いつかは必ず正解にたどり着きます。現在ではコンピューターの処...
パスワードリスト攻撃とは パスワードリスト攻撃とは、ある特定のWebサイトやサービスから何らかの原因で漏洩した「ID(メールアドレス)とパスワードのリスト」を使い、別の全く異なるWebサイトやサービスに対して自動プログラムを用いてログインを試みる攻撃手法です。多くのインターネット利用者が、複数のサイトで同じIDやパスワードを使い回している(使い回し癖がある)という人間の心理的な行動パターンを悪用し...
中間者攻撃とは 中間者攻撃(MITM / Man-in-the-Middle attack)とは、ネットワーク通信を行う二者の間に、攻撃者がこっそりと割り込んで「中間者」となり、やり取りされるデータを盗聴したり改ざんしたりする攻撃手法です。送信者と受信者は、お互いに相手と直接安全に通信していると思い込んでいるため被害に気づきにくいですが、実際にはすべてのデータが攻撃者のコンピュータを経由しており、...