coturn CVE-2026-53450、django-haystack RCE、OpenSSL更新を安全に確認・適用する方法【2026年8月版】
coturn 4.12.0以前のloopback判定回避、django-haystack 3.4.0未満の任意コード実行、2026年8月25日に公開されたOpenSSL修正版を取り上げます。影響条件の確認からDocker Composeでの更新、正常系・異常系の検証、再発防止まで実務向けに説明します。
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「脆弱性」の記事を表示中× クリア
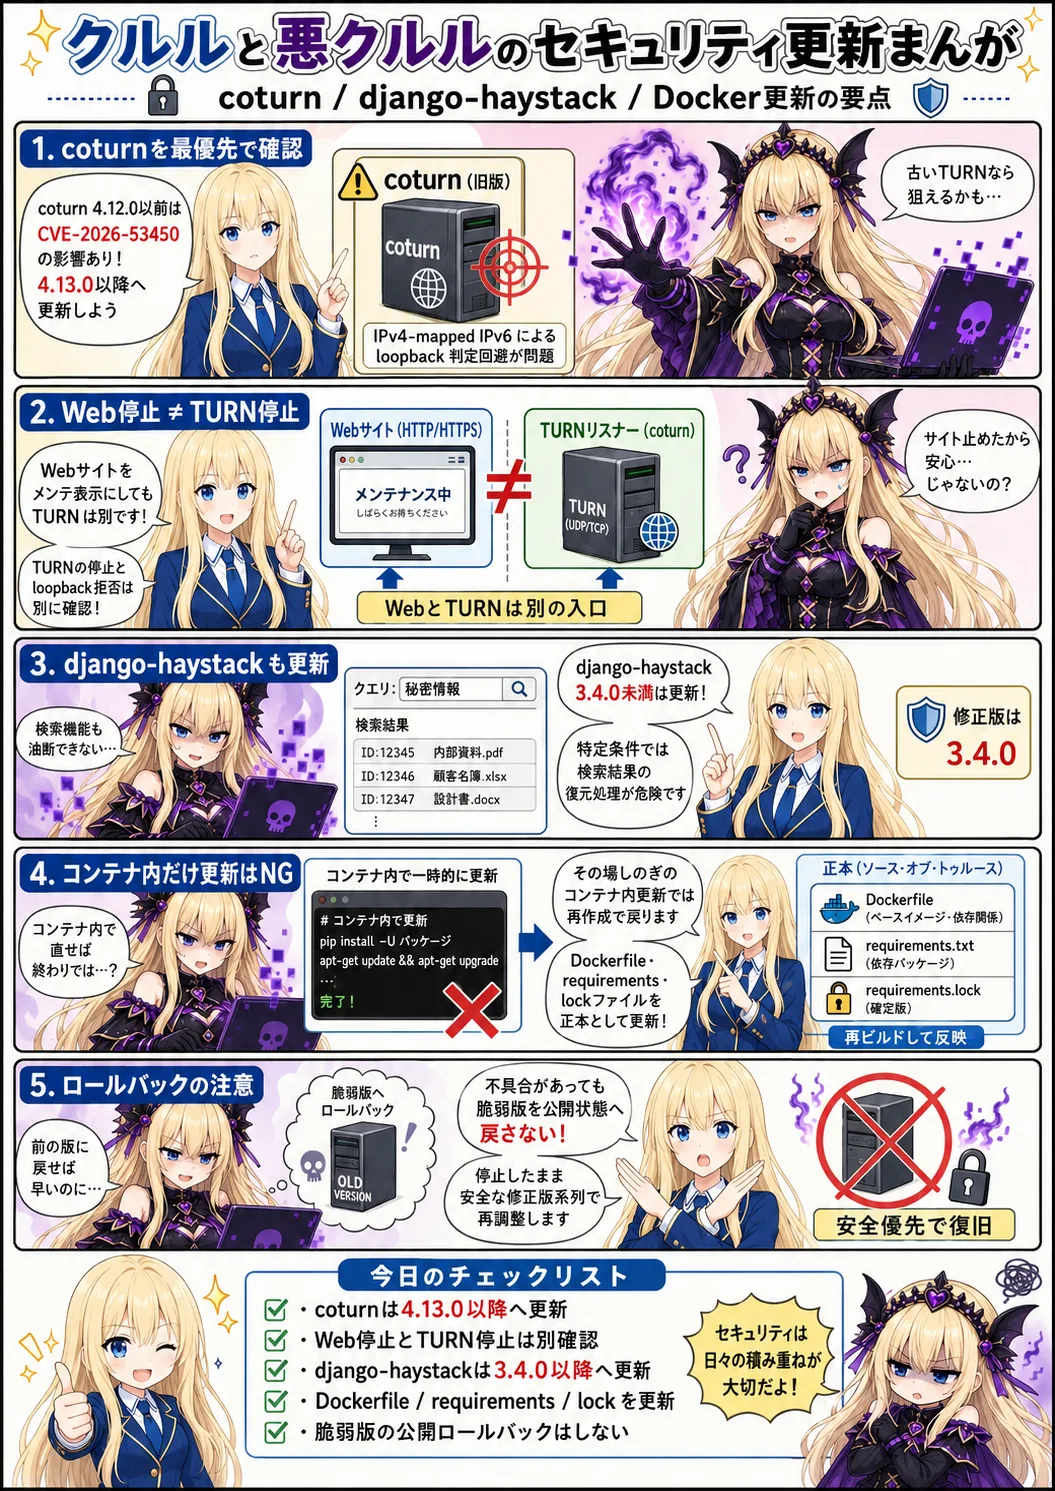
coturn 4.12.0以前のloopback判定回避、django-haystack 3.4.0未満の任意コード実行、2026年8月25日に公開されたOpenSSL修正版を取り上げます。影響条件の確認からDocker Composeでの更新、正常系・異常系の検証、再発防止まで実務向けに説明します。
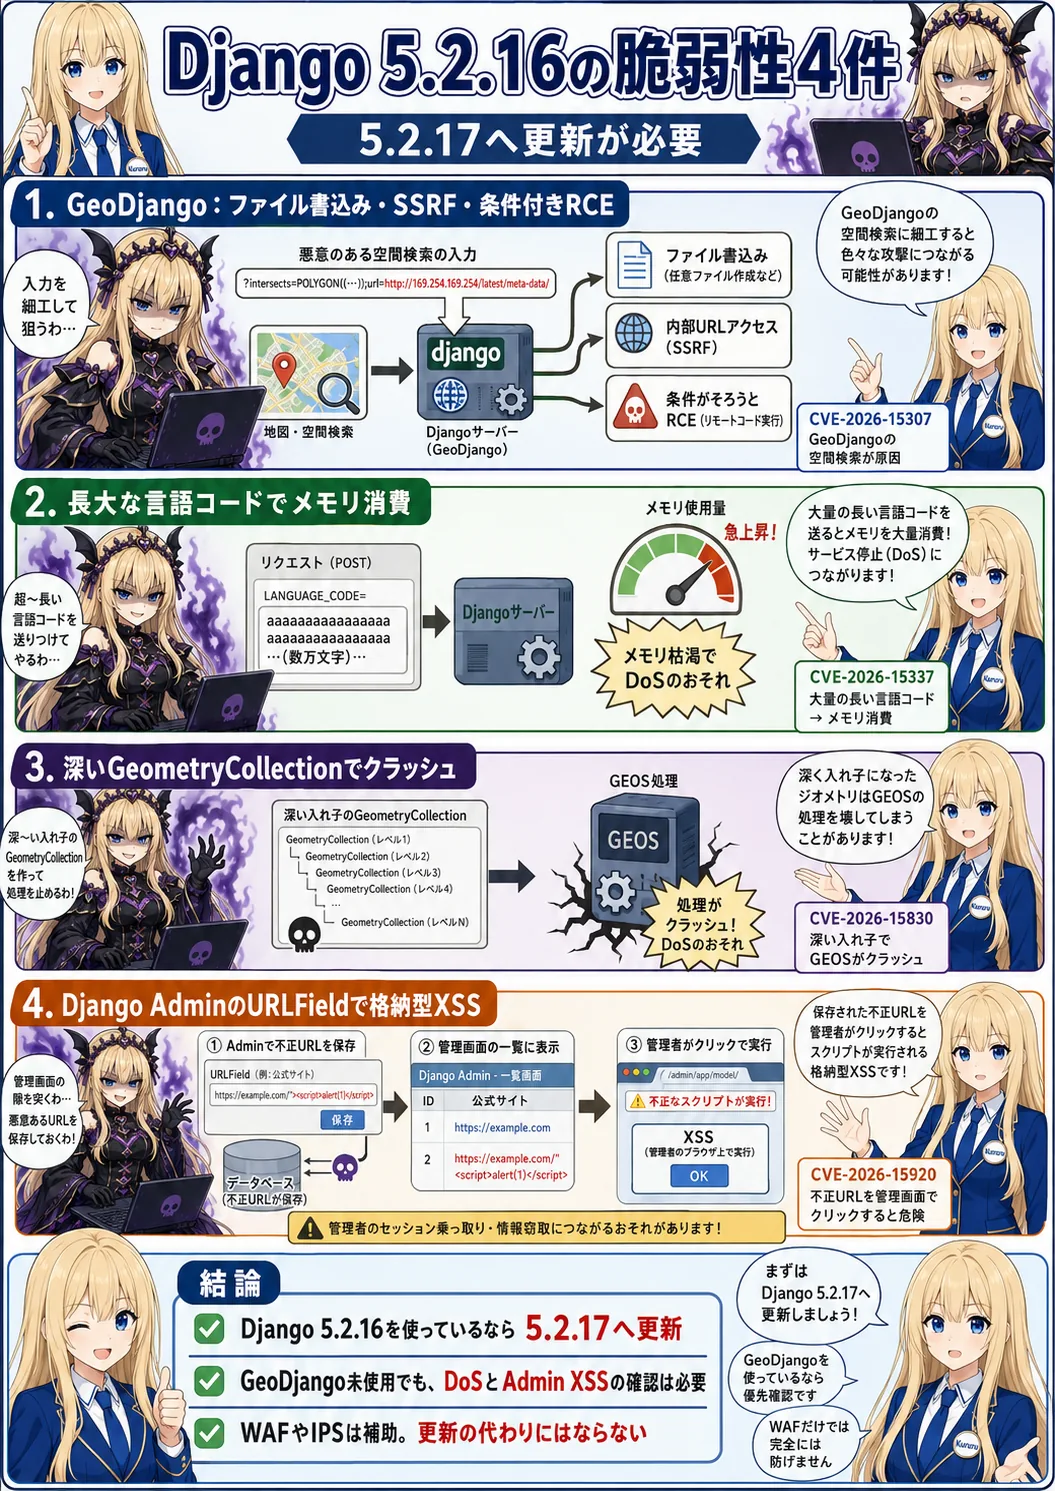
Django 5.2.16には、GeoDjangoを通じたファイル書込み・SSRF・条件付きRCE、長大な言語コードによるDoS、GeometryCollectionによるクラッシュ、Django AdminのURLFieldによる格納型XSSが存在します。Django 5.2.17への更新方法、影響確認、更新後の動作確認、WAF・IPS・EDRによる補助対策まで解説します。
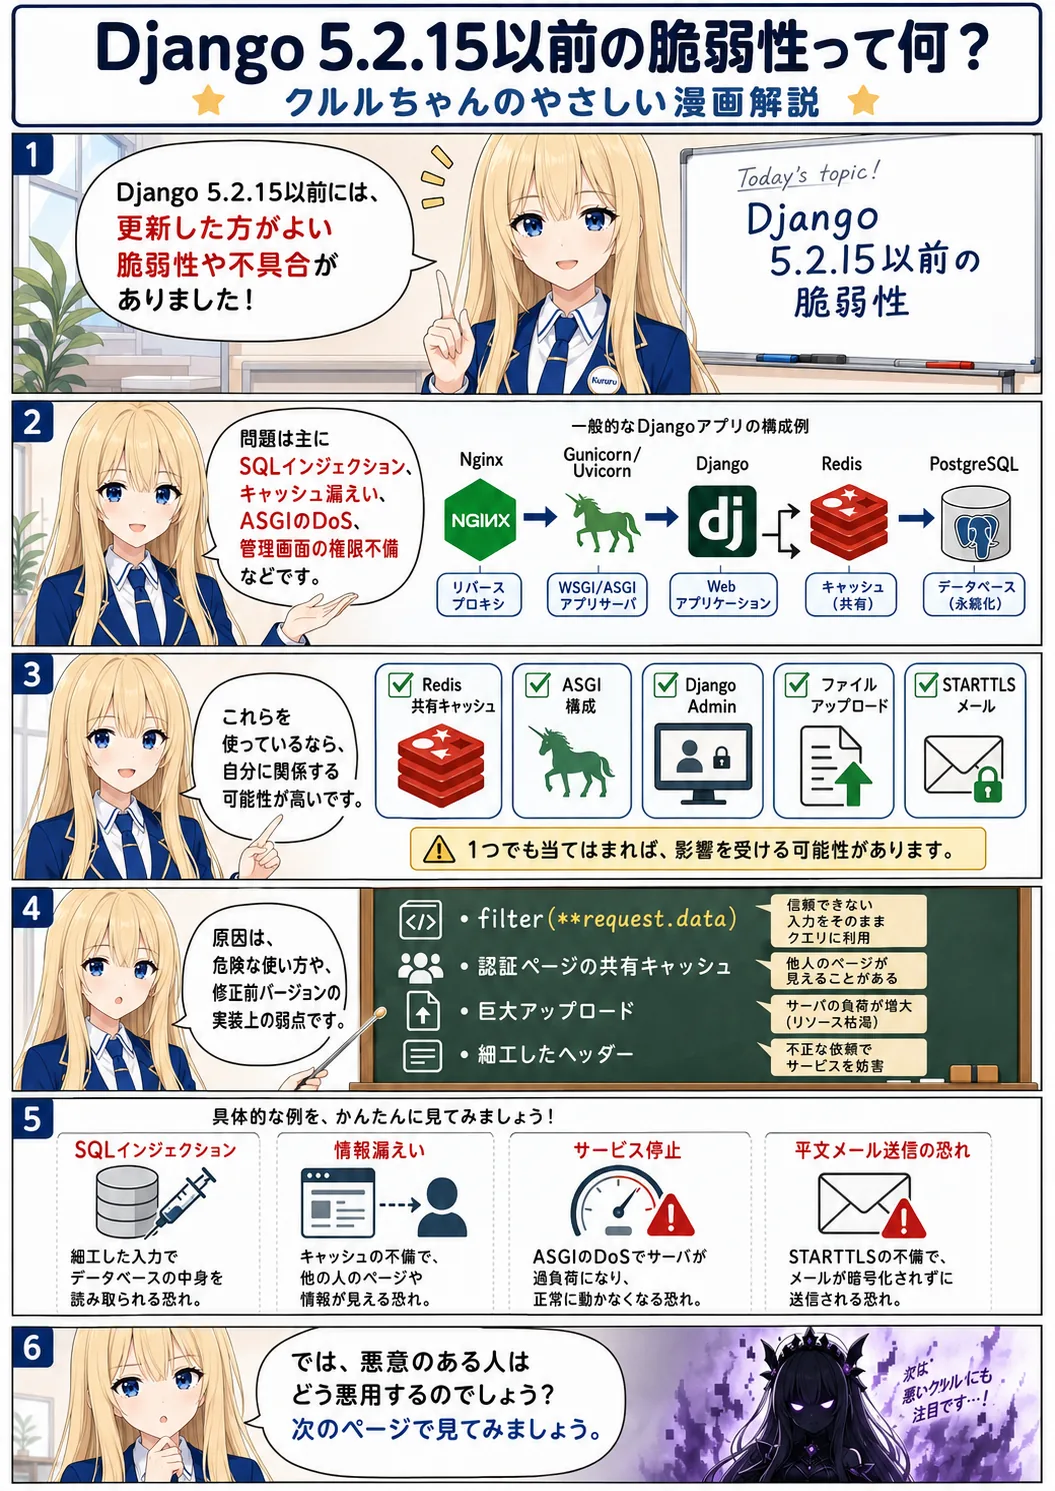
Django 5.2.15以前には、SQLインジェクション、ASGIリクエストによるDoS、Redis共有キャッシュからの情報漏えい、セッション固定、Django Adminの権限検証不備などが存在します。本記事では、影響を受ける構成、確認コマンド、Django 5.2.16への安全な更新方法、更新後の動作確認、WAF・IPS・EDRによる補助対策を実務向けに解説します。
JVNとはJVN(Japan Vulnerability Notes)とは、日本国内で使用されているソフトウェアやWebサイトなどの安全上の欠陥(脆弱性)に関する情報を集め、公開しているポータルサイトです。システム開発者やユーザーが、自分たちの使っているシステムに脆弱性がないかを確認し、速やかに対策を取れるように支援する目的で運営されています。JVNには、脆弱性の概要、影響を受けるバージョン、そし...
CVEとはCVE(Common Vulnerabilities and Exposures)とは、世界中で発見されたプログラムの安全上の欠陥(脆弱性)に対して、一意に割り当てられる世界共通の識別番号です。異なるセキュリティ企業や開発者が、同じ脆弱性をそれぞれ別の名前で呼んでいると、情報の共有や対策に混乱が生じてしまいます。そこで、国際的な標準ルールとして「CVE-西暦-連番」という一意の番号を割り...
CVSSとはCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)とは、ソフトウェアやOSの脆弱性の深刻さを、共通の基準に基づいて数値(スコア)で評価し、その危険度を分かりやすく示す仕組みです。脆弱性が見つかっても、それがどれだけ危険で、どれほど急いで修正すべきなのかを判断するのは困難です。CVSSでは、「どれだけ攻撃が容易か」「システムに与える...