共通鍵暗号方式の解説(基本情報技術者シラバス用語)
共通鍵暗号方式とは 共通鍵暗号方式(対称鍵暗号)とは、データを暗号化する(読み取れない状態にする)ときと、復号する(元の状態に戻す)ときに、全く同じ「共通の鍵」を使用する暗号方式です。データの送信者と受信者が同じ鍵を共有して使用します。この方式の最大のメリットは、暗号化や復号の計算が非常にシンプルであるため、処理スピードが非常に速いことです。一方でデメリットは、鍵を相手に渡す際に、もし第三者に盗ま...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「基本情報」の記事を表示中× クリア
共通鍵暗号方式とは 共通鍵暗号方式(対称鍵暗号)とは、データを暗号化する(読み取れない状態にする)ときと、復号する(元の状態に戻す)ときに、全く同じ「共通の鍵」を使用する暗号方式です。データの送信者と受信者が同じ鍵を共有して使用します。この方式の最大のメリットは、暗号化や復号の計算が非常にシンプルであるため、処理スピードが非常に速いことです。一方でデメリットは、鍵を相手に渡す際に、もし第三者に盗ま...
公開鍵暗号方式とは 公開鍵暗号方式とは、暗号化と復号にそれぞれ異なるペアとなる2つの鍵(公開鍵と秘密鍵)を使用する暗号方式です。誰にでも公開してよい「公開鍵」でデータを暗号化し、受け取った本人のみが厳重に管理している「秘密鍵」でしか復号できない仕組みになっています。共通鍵暗号方式の弱点であった「どうやって安全に鍵を渡すか」という問題を解決しました。デメリットとしては、鍵の作成や暗号化・復号の計算が...
ハイブリッド暗号とは ハイブリッド暗号とは、データの処理速度が速い「共通鍵暗号方式」と、鍵を安全に受け渡せる「公開鍵暗号方式」のそれぞれのメリットを組み合わせた暗号方式です。インターネット上のWebサイトと安全に通信を行う際(HTTPS通信など)に広く使われています。仕組みとしては、まず実際のデータ自体は処理の速い「共通鍵」で暗号化します。そして、その共通鍵自体を、相手の「公開鍵」を使って暗号化し...
ハッシュ関数とは ハッシュ関数とは、入力されたどのような長さのデータ(文字列やファイルなど)からでも、常に固定された長さの不規則な値(ハッシュ値)を計算して出力する数式や関数のことです。ハッシュ関数には、出力されたハッシュ値から元のデータを逆算することが極めて困難である「一方向性」や、少しでも元のデータが変わると全く異なるハッシュ値が出力される「衝突困難性」という特徴があります。これらを利用して、...
デジタル署名とは デジタル署名(電子署名)とは、公開鍵暗号方式の技術を応用し、送信されたデジタルデータが「間違いなく本人が作成したものであること(なりすまし防止)」と「送信された後にデータが改ざんされていないこと(改ざん検知)」を受信者が確認できるようにするための技術です。データの送信者は、データからハッシュ値を計算し、それを自身の「秘密鍵」で暗号化して「署名」を作成しデータに添付します。受信者は...
電子証明書とは 電子証明書とは、インターネット上での取引や通信において、公開鍵暗号方式で使われる「公開鍵」が間違いなくその持ち主(企業や個人)のものであることを証明するために、信頼できる第三者機関である「認証局(CA)」が発行するデジタルの証明書です。現実世界における「印鑑証明書」や「運転免許証」のような役割を果たします。電子証明書には、持ち主の情報、持ち主の公開鍵、および認証局によるデジタル署名...
SSL/TLSとは SSL/TLSとは、インターネット上でデータを暗号化して送受信するためのプロトコル(通信規約)です。以前は「SSL」と呼ばれていましたが、その脆弱性を修正した「TLS」が現在使われており、慣例的に「SSL/TLS」と並べて表記されます。SSL/TLSを使用することで、Webブラウザとサーバーの間の通信が強力に暗号化され、通信途中でのデータの「盗聴」や「改ざん」、サイト運営者の「...
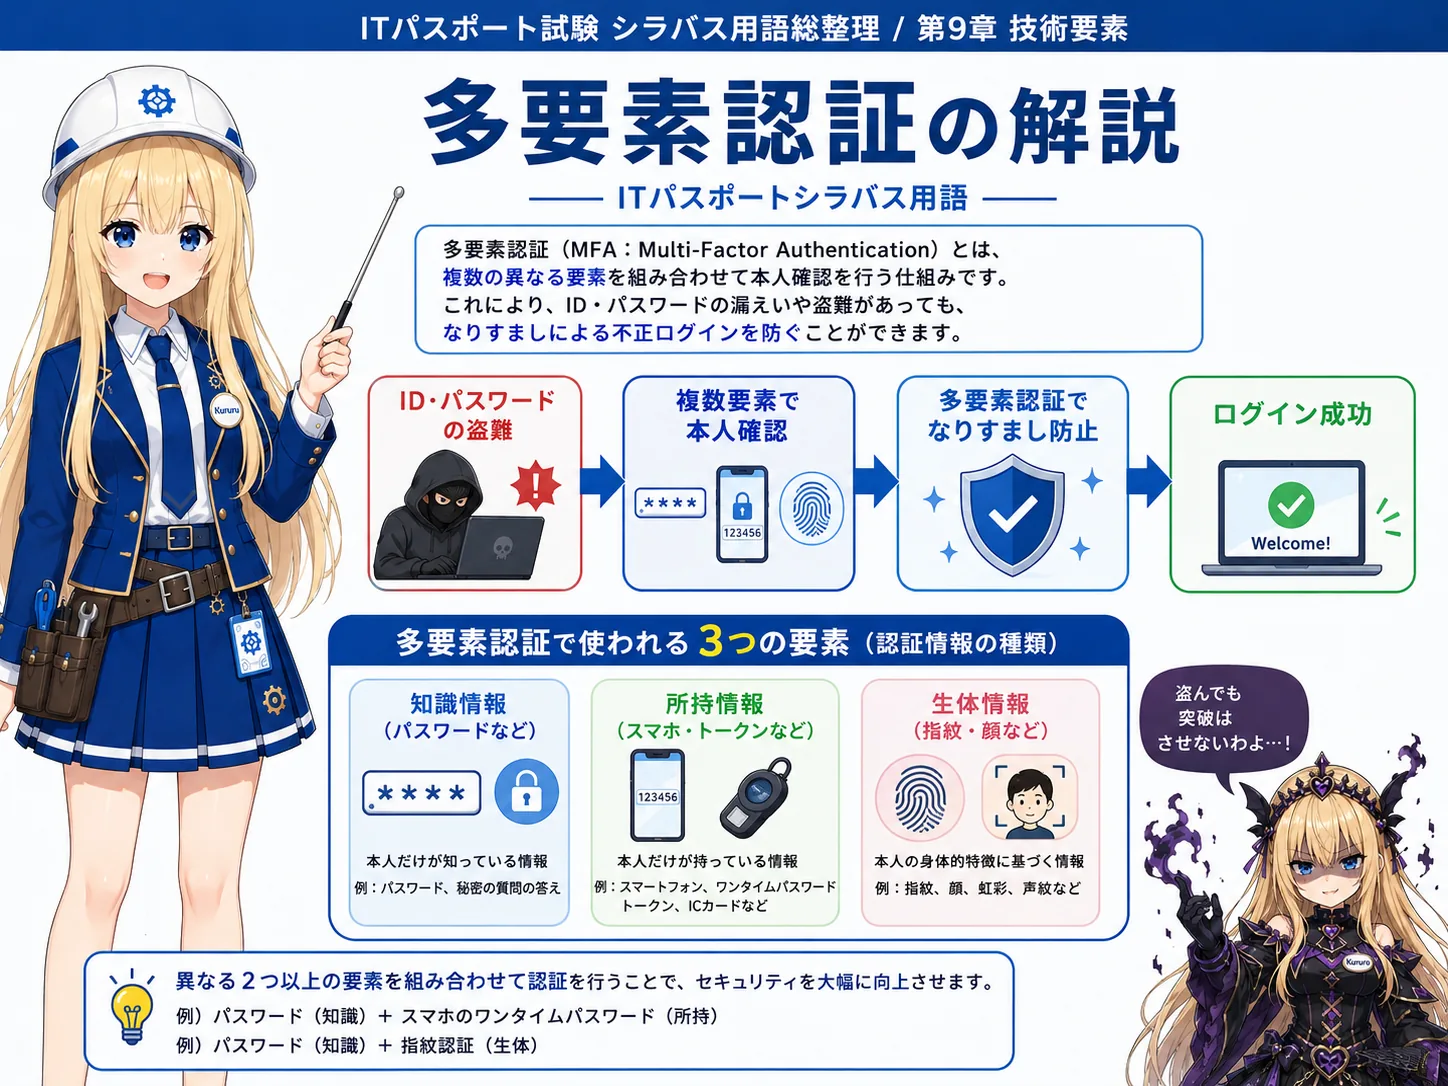
多要素認証とは 多要素認証(MFA / Multi-Factor Authentication)とは、システムやWebサービスへログインする際に、ユーザーの正当性を確認するために必要な「要素」を複数組み合わせる認証方法です。認証の要素には、本人が知っていること(パスワード、秘密の質問などの「知識情報」)、本人が持っているもの(スマートフォン、ICカード、鍵などの「所持情報」)、本人の身体的特徴(指...
バイオメトリクス認証とは バイオメトリクス認証とは、人間の身体的な特徴や行動の癖を利用して、本人かどうかを確認する認証方法のことです。日本語では「生体認証」とも呼ばれます。従来のパスワードや鍵を使う方法とは異なり、忘れたり紛失したりする心配がないため、セキュリティと利便性の両方を高める技術として広く使われています。 認証に使われる身体的特徴には、指紋、顔、目の虹彩(こうさい)、手のひらの静脈などが...
シングルサインオン(SSO)とは シングルサインオン(SSO)とは、1回のID・パスワード入力(認証)を行うだけで、連携している複数の異なるWebサービスやシステムに自動的にログインできる仕組みのことです。通常、サービスごとに異なるパスワードを覚えて入力する必要がありますが、SSOを導入することでその手間を大幅に削減できます。 ユーザーにとっては、多くのパスワードを管理するストレスから解放され、ロ...
ファイアウォールとは ファイアウォールとは、ネットワークの境界に設置され、外部からの不正なアクセスを防ぐためのセキュリティシステムです。日本語では「防火壁」と訳され、火災の延焼を防ぐ壁のように、外部ネットワークからの危険な通信(火)が内部のネットワークに侵入するのを遮断する役割を持っています。 ファイアウォールは、通過しようとする通信の「送信元のアドレス」や「送信先のポート番号」といったヘッダ情報...
IDS(侵入検知システム)とは IDS(Intrusion Detection System)とは、ネットワークやサーバーに対する不審なアクセスや、ハッカーによる攻撃の兆候を監視し、異常を発見した際に管理者に通知するセキュリティシステムのことです。日本語では「侵入検知システム」と訳されます。 IDSは、ネットワーク上を流れるデータを常に監視し、既知の攻撃パターン(シグネチャ)と一致する通信がないか...
IPS(侵入防止システム)とは IPS(Intrusion Prevention System)とは、ネットワークやサーバーへの不正なアクセスや攻撃をリアルタイムで監視し、異常を検知した瞬間にその通信を自動的にブロックして防御するセキュリティシステムのことです。日本語では「侵入防止システム」と訳されます。 先に挙げたIDS(侵入検知システム)が「異常を見つけて管理者に知らせるだけ」であるのに対し、...
WAFとは WAF(Web Application Firewall:ワフ)とは、Webアプリケーションの脆弱性を狙った攻撃からWebサイトやWebサービスを防御するための専用のセキュリティシステムです。一般的なファイアウォールがネットワークの出入り口を守るのに対し、WAFはWebサービスのデータの中身を詳細に分析して攻撃を防ぎます。 ショッピングサイトやブログなどのWebアプリケーションは、ユー...
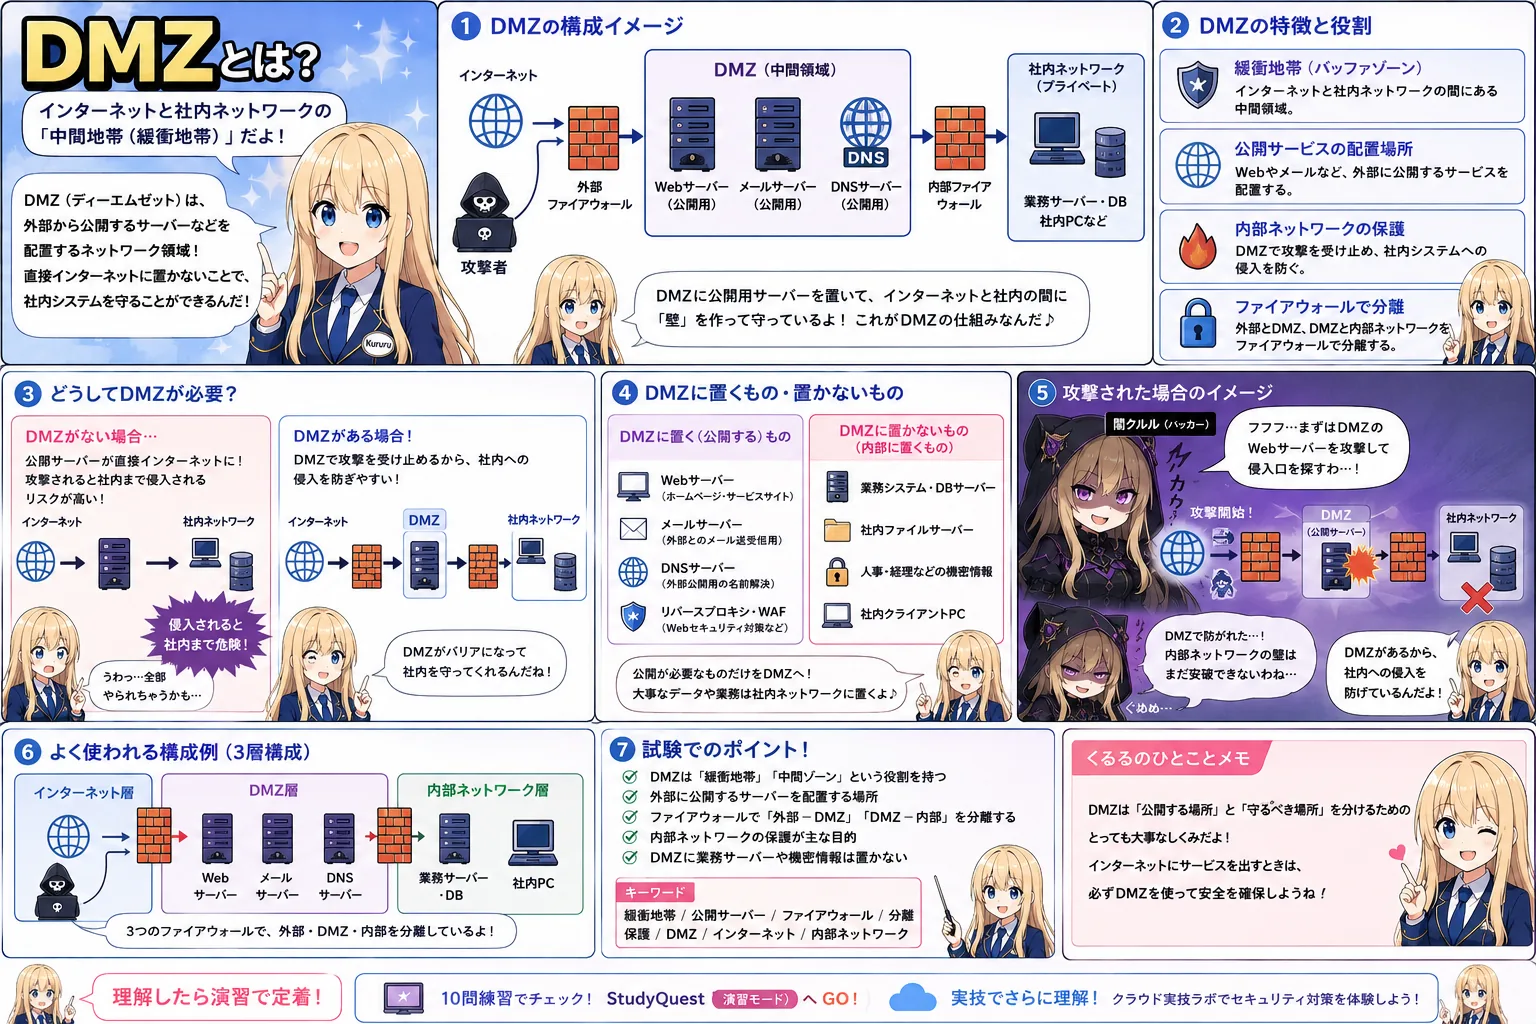
DMZとは DMZ(Demilitarized Zone)とは、社内の安全なネットワーク(組織の内部ネットワーク)と、インターネット(外部ネットワーク)の間に設けられる、どちらにも属さない中間的なネットワーク領域のことです。日本語では「非武装地帯」と呼ばれます。 インターネット上に公開するWebサーバーやメールサーバーなどは、外部からのアクセス受け入れる必要があります。しかし、これらのサーバーを社...
検疫ネットワークとは 検疫ネットワークとは、外部から持ち込まれたパソコンやスマートフォンなどを組織の内部ネットワーク(社内LANなど)に接続する前に、安全性をチェックし、安全が確認されるまで隔離・検査するための専用ネットワークのことです。医療における「検疫(感染症の拡大を防ぐために検査・隔離する仕組み)」をネットワークに応用したものです。 ウイルス対策ソフトが最新になっていない端末や、重要なセキュ...
ゼロトラストとは ゼロトラスト(Zero Trust)とは、「何も信頼しない(Zero Trust)」という前提に立ち、ネットワークの内部と外部を区別せず、すべてのアクセスに対して認証や安全性の検査を行うセキュリティの考え方のことです。従来の「社内ネットワーク(内側)は安全だから信頼し、インターネット(外側)は危険だからファイアウォールで防ぐ」という「境界防御」の限界を克服するために提唱されました...
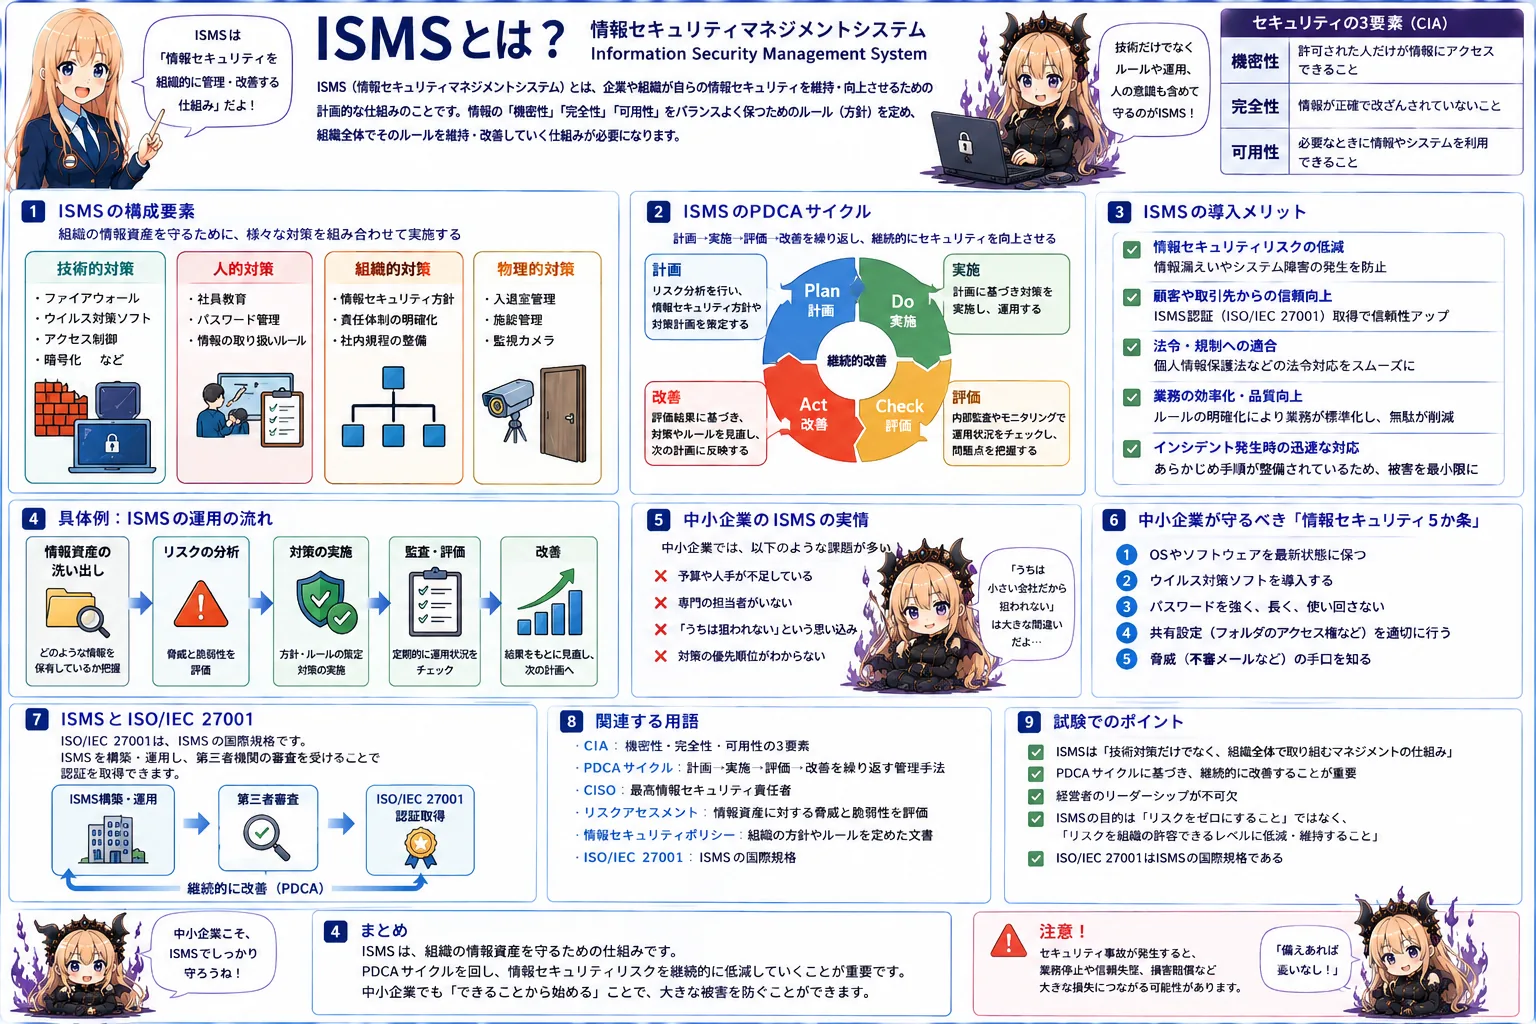
ISMSとは ISMS(Information Security Management System)とは、組織が保有する情報資産の安全性を保つために、セキュリティ対策のルールを定め、それを計画・実行・評価・改善していくための一連の管理体制(仕組み)のことです。日本語では「情報セキュリティマネジメントシステム」と呼ばれます。 セキュリティを保つには、単にウイルス対策ソフトを入れるような技術的対策だ...
情報セキュリティポリシーとは 情報セキュリティポリシーとは、企業や官公庁などの組織が、保有する情報資産を様々な脅威(漏洩、改ざん、紛失など)から守るために策定する、情報セキュリティ対策の基本的な方針や具体的な行動規範をまとめた文書のことです。 ポリシーは一般的に、以下の3つの階層構造で構成されます。 基本方針:組織のトップが、セキュリティに対する姿勢や目的を対外的に示す最上位の宣言。 対...
CSIRTとは CSIRT(Computer Security Incident Response Team:シーサート)とは、企業や組織において情報セキュリティ上の問題(インシデント)が発生した際に、その原因を調査し、被害を最小限に抑えるための対応を行う専門チームのことです。日本語では「コンピュータセキュリティインシデント対応チーム」と訳されます。 インターネットからのサイバー攻撃や、社員による...
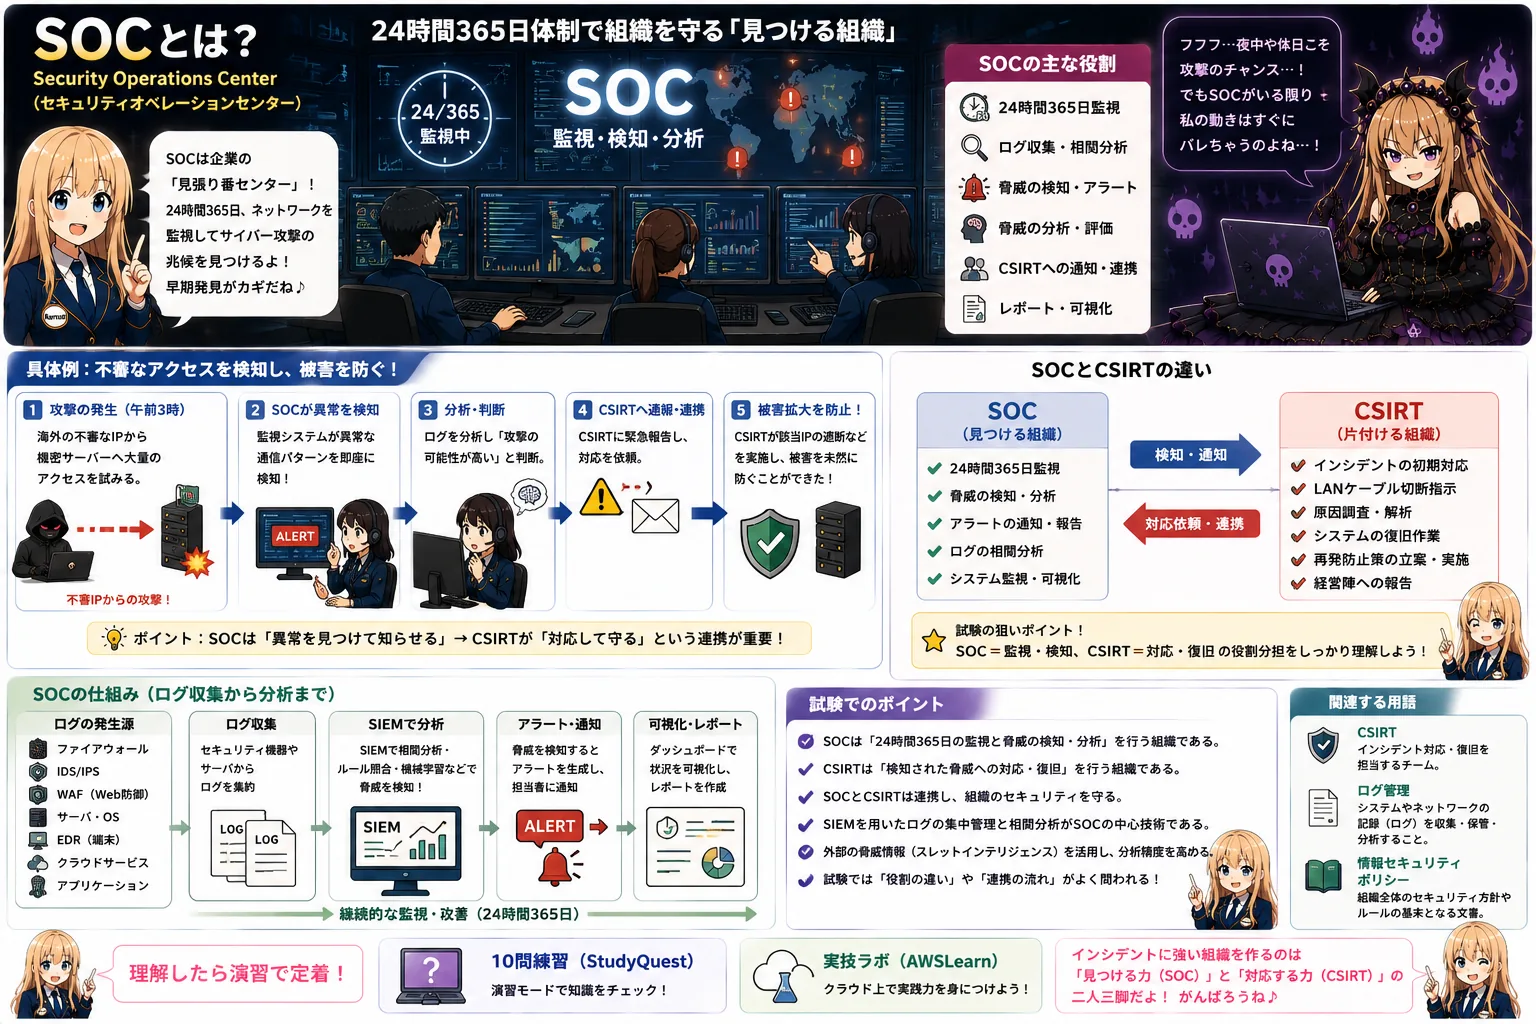
SOCとは SOC(Security Operation Center:そっく)とは、企業や組織のネットワーク、サーバー、パソコンなどを24時間365日体制でリアルタイムに監視し、サイバー攻撃などのセキュリティ脅威を早期に発見・分析する専門組織のことです。 現代の企業システムには、ファイアウォールやIDS/IPS、ウイルス対策ソフトなど、多数のセキュリティ機器が導入されています。これらが出力する大...
ペネトレーションテストとは ペネトレーションテストとは、稼働しているシステムやネットワークに対して、実際のハッカーと同じ手法で擬似的にサイバー攻撃を行い、侵入できる隙(セキュリティ上の欠陥や脆弱性)がないかを検証するテストのことです。「侵入テスト」とも呼ばれます。 単に「脆弱性のリスト」をツールで自動検知するだけのテストとは異なり、ペネトレーションテストは「特定の目的(例:機密データの奪取や管理者...
要件定義とは 要件定義とは、システム開発の最初の工程であり、クライアント(発注者)がそのシステムを使って「何をしたいのか」「どのような機能が必要か」を明確にし、開発の仕様として取りまとめる作業のことです。 要件は大きく分けて、以下の2種類に分類されます。 機能要件:ユーザーが画面で操作する機能や、システムが処理する内容そのもの(例:ログイン機能、商品の購入カート機能、検索機能など)。 非...
外部設計とは 外部設計とは、システム開発において、要件定義で決まった内容をもとに、システムの「ユーザーから見える部分」の仕様を決める工程のことです。「基本設計」とも呼ばれます。 主に、ユーザーが操作する画面のデザインや配置(画面レイアウト)、データを入力したり結果を表示したりする画面間の流れ(画面遷移図)、印刷される帳票のレイアウト、他システムとのデータのやり取りの方法などを設計します。発注者(ク...