サプライチェーン攻撃の解説(情報セキュリティマネジメントシラバス用語)
サプライチェーン攻撃とはサプライチェーン攻撃とは、セキュリティが強固な大手企業や組織を直接攻撃するのではなく、その企業と取引のある関連企業、子会社、または利用しているソフトウェアなどの「サプライチェーン(供給網)」の弱い部分を踏み台にして、最終的な標的である大手企業へ侵入する攻撃手法です。大企業自体がいくら強固なセキュリティ対策をしていても、セキュリティ対策が不十分な中小の取引先がウイルスに感染し...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
サプライチェーン攻撃とはサプライチェーン攻撃とは、セキュリティが強固な大手企業や組織を直接攻撃するのではなく、その企業と取引のある関連企業、子会社、または利用しているソフトウェアなどの「サプライチェーン(供給網)」の弱い部分を踏み台にして、最終的な標的である大手企業へ侵入する攻撃手法です。大企業自体がいくら強固なセキュリティ対策をしていても、セキュリティ対策が不十分な中小の取引先がウイルスに感染し...
WAF(Webアプリケーションファイアウォール)とはWAFは、WebサイトやWebアプリケーションへのアクセスを監視し、不正な攻撃から守るためのセキュリティ対策システムです。一般的な「ファイアウォール」がネットワーク全体の通信を制御するのに対し、WAFはWebの通信(HTTP/HTTPS)に特化しています。通信の中身(リクエストデータ)を詳細にチェックし、SQLインジェクションやクロスサイトスクリ...
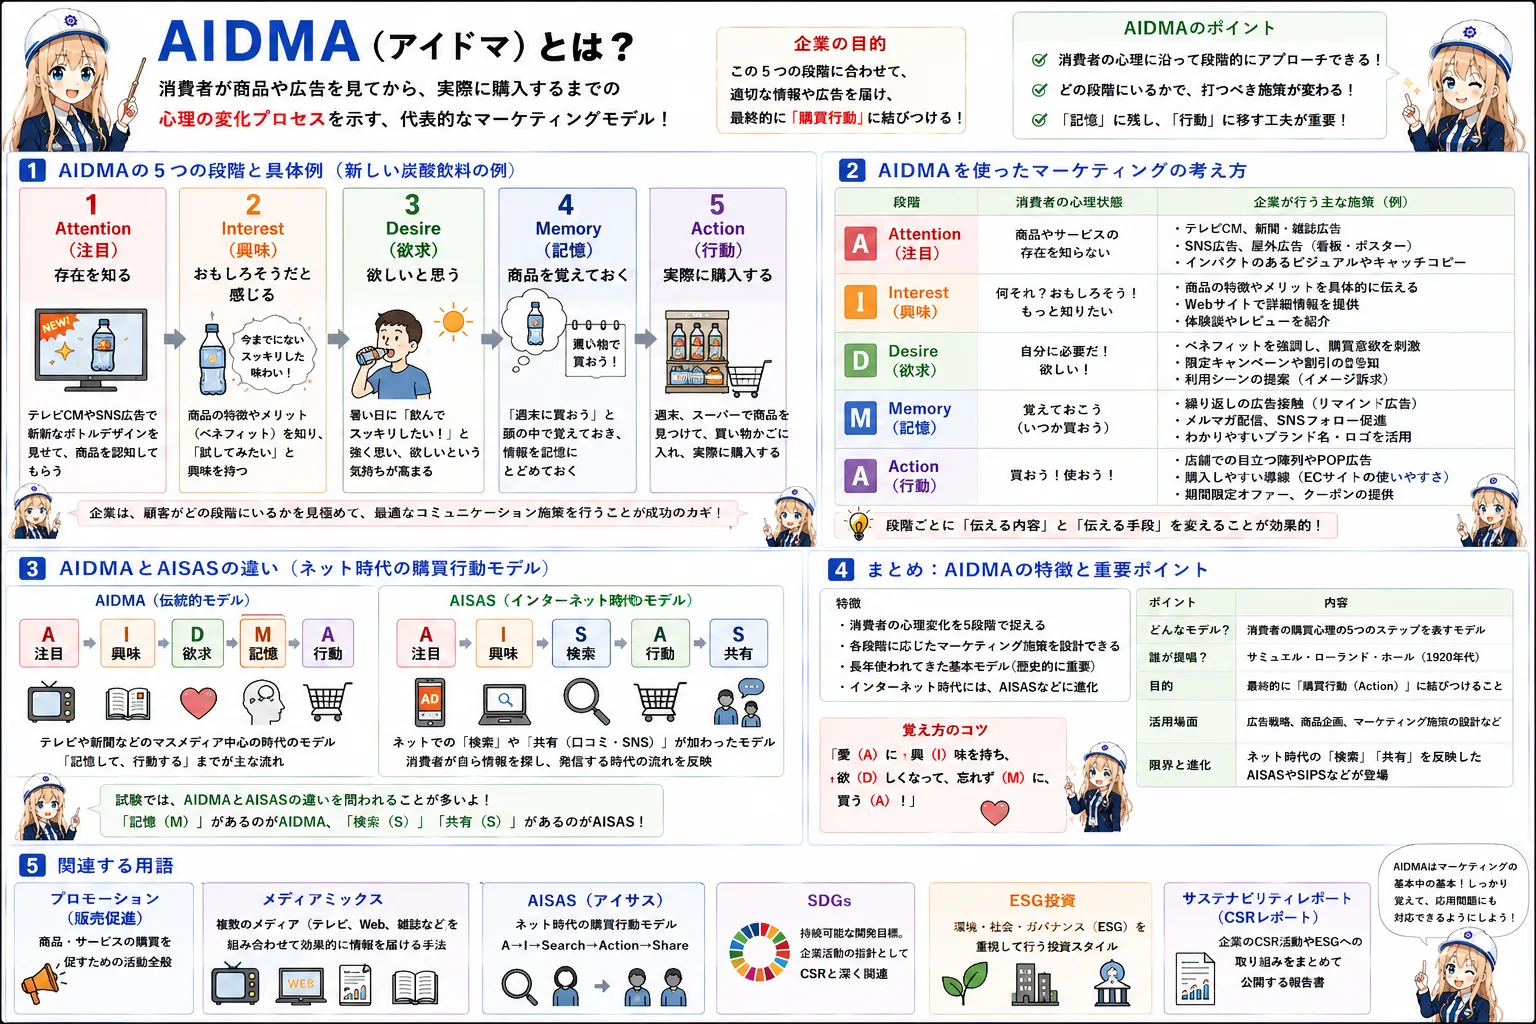
AIDMA(アイドマ)とは AIDMA(アイドマ)とは、消費者が広告や商品を見てから、実際に購入に至るまでの心理的な変化のプロセスを示した代表的なモデルです。以下の5つのアルファベットの頭文字を取っています。 A (Attention: 注目):存在を知る I (Interest: 興味):おもしろそうだと感じる D (Desire: 欲求):欲しいと思う M (Memory: ...
AIとはAI(Artificial Intelligence:人工知能)とは、人間の知的な振る舞い(学習、推論、判断、問題解決など)をコンピュータのソフトウェアやシステムを用いて再現する技術のことです。コンピュータが大量のデータを処理し、パターンを見つけ出すことで、人間のように自ら学んで賢くなっていく仕組みを含みます。近年ではスマートフォンの音声アシスタントや、自動翻訳、画像認識など、日常生活のい...
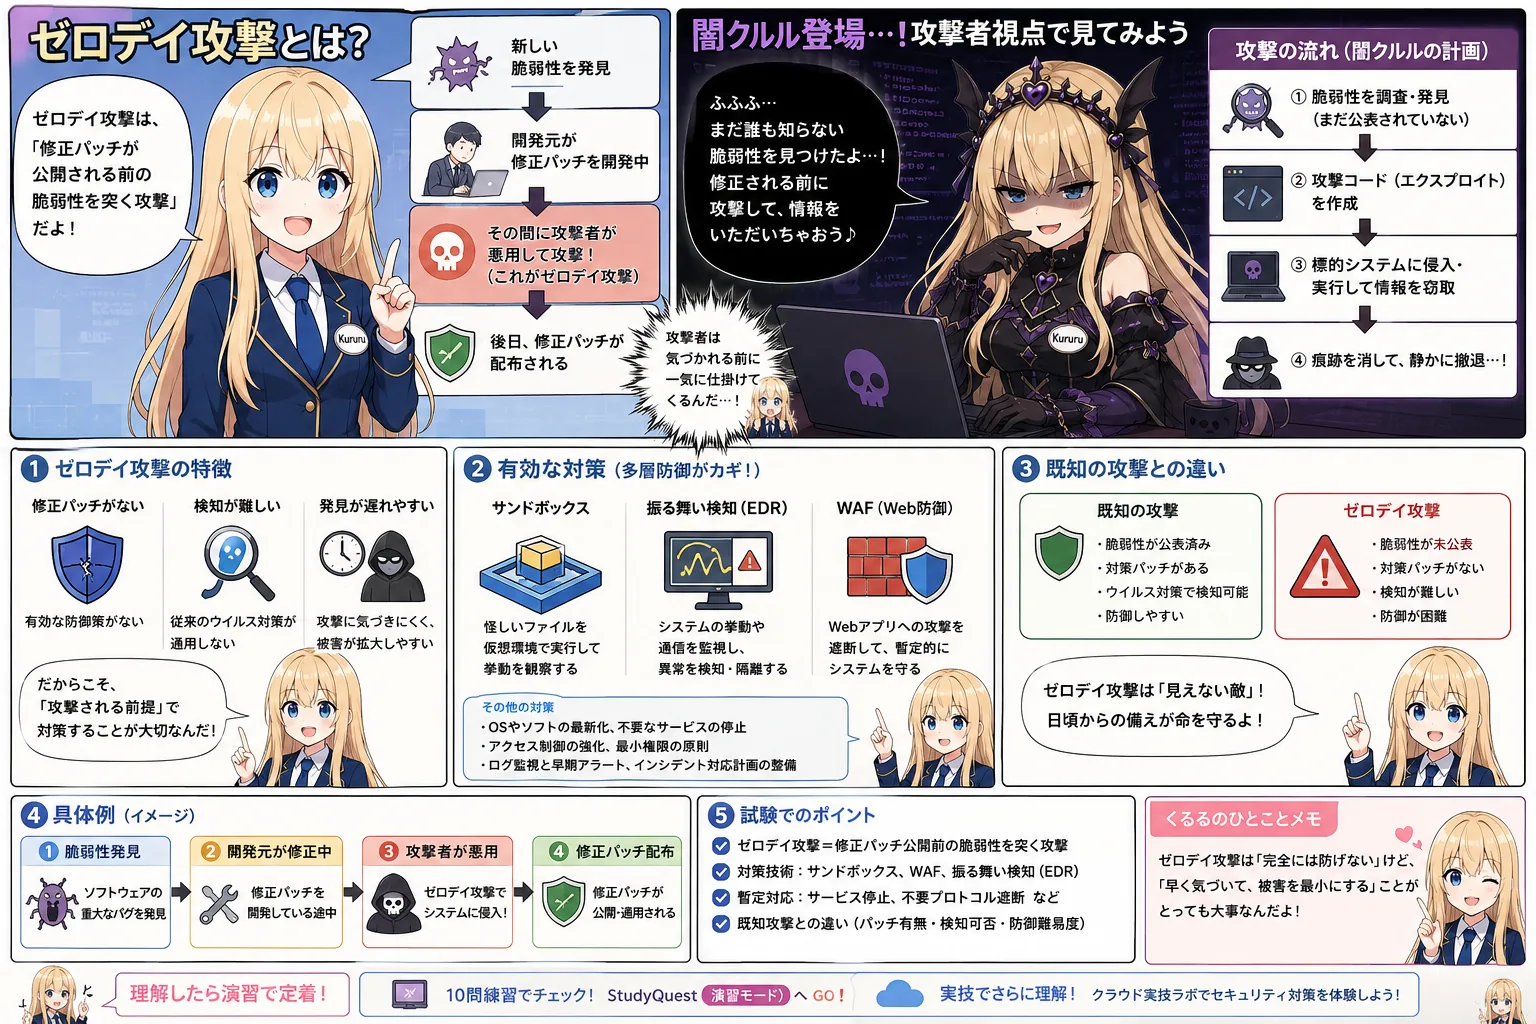
ゼロデイ攻撃とはゼロデイ攻撃とは、ソフトウェアやOSに新しく見つかった安全上の欠陥(脆弱性)について、開発元が修正プログラムを公開して対策を講じる前に、その隙を突いて行われるサイバー攻撃のことです。脆弱性が発見されてから、対策が完了するまでの日数を「ゼロ日(0日)」と例えてこのように呼ばれます。この期間は有効な防護策(修正パッチなど)が存在しないため、従来のセキュリティソフトでの検知が難しく、防ぐ...
SIEM(セキュリティ情報イベント管理)とはSIEM(Security Information and Event Management)は、企業内のさまざまなシステム(PC、サーバー、ネットワーク機器、ファイアウォールなど)から出力される膨大なログ(利用履歴)を1か所に集約し、リアルタイムで自動的に監視・分析するシステムです。それぞれの機器のログを単体で見るだけでは気づけないような、複雑に絡み合...
バランススコアカード(Balanced Scorecard / BSC)とは バランススコアカード(BSC)とは、企業の業績を単に「売上」や「利益」といった財務的な指標だけでなく、複数の異なる視点から総合的に評価し、具体的な戦略を立てるための経営管理手法です。以下の4つの視点からバランスよく目標を設定します。 財務の視点:株主や投資家から見て、どのような業績を達成すべきか。 顧客の視点:...
ディープラーニングとはディープラーニング(Deep Learning:深層学習)とは、人間の脳にある神経細胞(ニューロン)のネットワークを模した「ニューラルネットワーク」を何層にも深く重ねて用いることで、コンピュータに複雑なデータを認識・分析させる技術です。従来の機械学習とは異なり、人間が「どの特徴に注目すべきか」を細かく指示しなくても、コンピュータ自身がデータの中から重要な特徴を自動的に見つけ出...
DDoS攻撃とはDDoS攻撃(Distributed Denial of Service:分散型サービス拒否攻撃)とは、多数のコンピュータから、特定のWebサイトやサーバーに対して一斉に大量のアクセスやデータを送りつけ、サービスを停止や過負荷状態に追い込む攻撃手法です。攻撃者は、あらかじめウイルスなどを通じて乗っ取った世界中の数多くのパソコンやスマートデバイス(ボット)を踏み台にして、一斉に指示を...
ゼロトラストアーキテクチャとはゼロトラストアーキテクチャは、「何も信頼しない(Zero Trust)」を前提としたセキュリティの設計思想です。従来のセキュリティは、社内ネットワーク(境界の内部)は安全で、外部インターネットは危険という「境界防御」の考え方でした。しかし、テレワークの普及やクラウドサービスの利用増加に伴い、社内外の境界が曖昧になりました。ゼロトラストでは、アクセス元が社内であっても社...
KPI(Key Performance Indicator / 重要業績評価指標)とは KPI(重要業績評価指標)とは、組織やプロジェクトの最終目標を達成するために、日々の活動が順調に進んでいるかどうかを計測・評価するための中間目標(数値指標)です。最終的なゴールに至るまでのプロセスの進捗具合をチェックする「道しるべ」の役割を果たします。KPIを設定することで、チーム全員が「今何をどれくらい達成す...
教師あり学習とは教師あり学習(Supervised Learning)とは、コンピュータによる機械学習の手法の一つで、「問題(入力データ)」と「正解(ラベル)」がセットになった学習データ(教師データ)を事前に大量に与えて学習させる方式です。コンピュータは問題と正解のパターンやルールを学び、それをもとに新しい「問題」だけを与えられたときにも、正しい「正解」を予測・判別できるようになります。画像認識や...
JVNとはJVN(Japan Vulnerability Notes)とは、日本国内で使用されているソフトウェアやWebサイトなどの安全上の欠陥(脆弱性)に関する情報を集め、公開しているポータルサイトです。システム開発者やユーザーが、自分たちの使っているシステムに脆弱性がないかを確認し、速やかに対策を取れるように支援する目的で運営されています。JVNには、脆弱性の概要、影響を受けるバージョン、そし...
脆弱性診断とは脆弱性診断(セキュリティスキャン、またはペネトレーションテスト)は、システムやソフトウェア、ネットワークに、ハッカーに悪用される恐れのある「安全上の欠陥やセキュリティの弱点(脆弱性)」が存在しないかを調査・検証する作業です。診断ツールを使った自動診断や、セキュリティ専門家が疑似的なハッカーとなって実際に侵入を試みるテスト(ペネトレーションテスト)を通じて、事前に弱点を洗い出し、攻撃を...
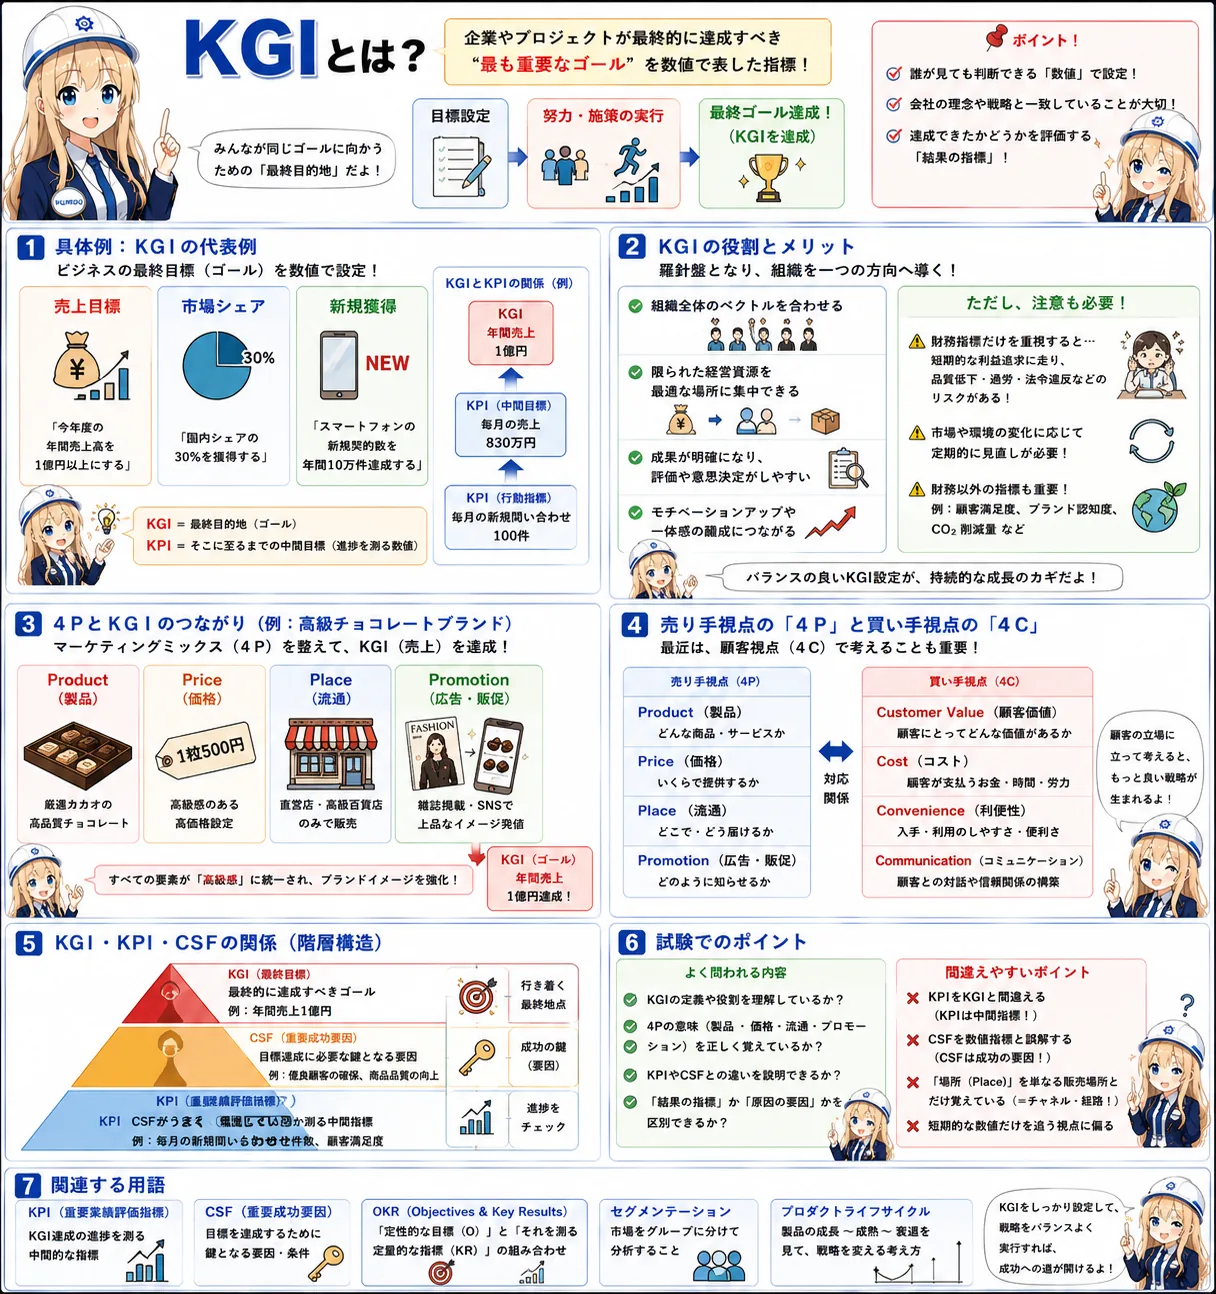
KGI(Key Goal Indicator / 重要目標達成指標)とは KGI(重要目標達成指標)とは、企業やプロジェクトが最終的に達成すべき「最も重要なゴール」を数値で表した指標です。ビジネスの成功を定義する最終目的地の役割を果たします。KGIは誰が見ても達成できたかどうかが客観的に判断できるよう、抽象的な表現ではなく、「売上高」や「利益額」、「契約件数」といった明確な数値(定量的なデータ)で...
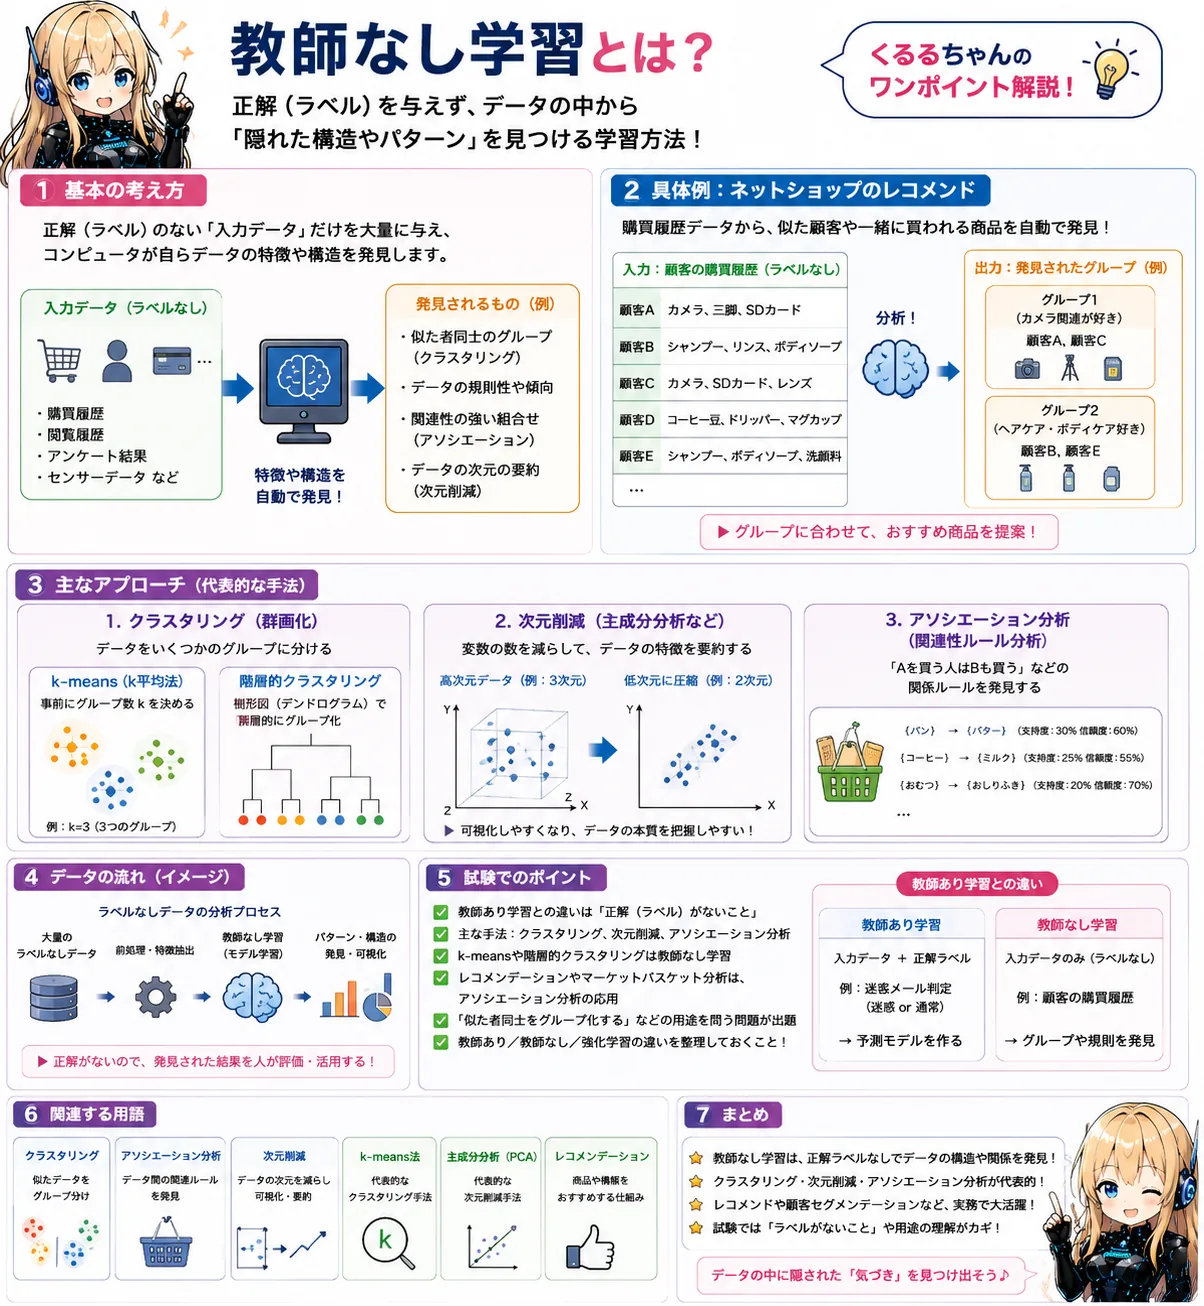
教師なし学習とは教師なし学習(Unsupervised Learning)とは、コンピュータに「正解(ラベル)」を与えず、「問題(入力データ)」だけを大量に与えて学習させる手法です。コンピュータはデータそのものが持つ特徴や構造を自ら分析し、似た者同士をグループに分ける(クラスタリング)ことや、データの規則性を発見することを行います。まだ正解がわかっていないデータの分析や、隠れた関係性を見つけるのに...
CVEとはCVE(Common Vulnerabilities and Exposures)とは、世界中で発見されたプログラムの安全上の欠陥(脆弱性)に対して、一意に割り当てられる世界共通の識別番号です。異なるセキュリティ企業や開発者が、同じ脆弱性をそれぞれ別の名前で呼んでいると、情報の共有や対策に混乱が生じてしまいます。そこで、国際的な標準ルールとして「CVE-西暦-連番」という一意の番号を割り...
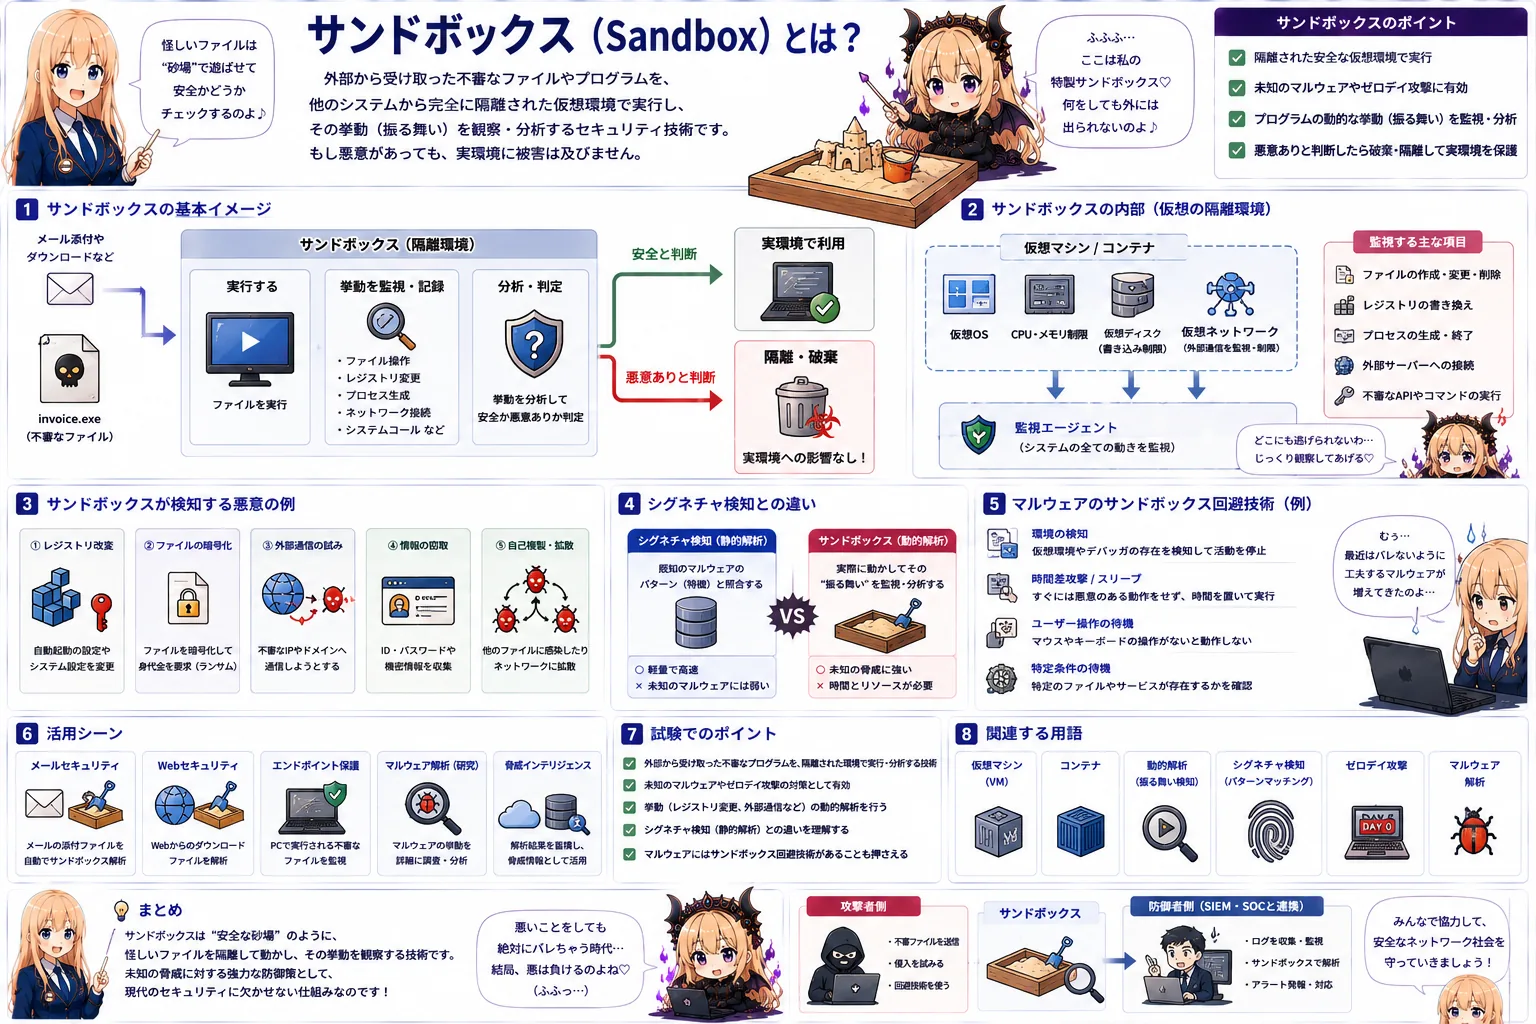
サンドボックスとはサンドボックス(Sandbox)とは、外部から受け取ったプログラムやファイルを、安全に動作させて様子を見るために用意された「隔離された仮想の作業環境」のことです。子供が遊ぶ「砂場(サンドボックス)」が語源であり、砂場の中であればどれだけ泥遊びをしても周囲の庭や家を汚さないのと同じように、サンドボックス内で怪しいファイルをわざと実行させてその挙動を観察し、もしウイルスなどの悪意ある...
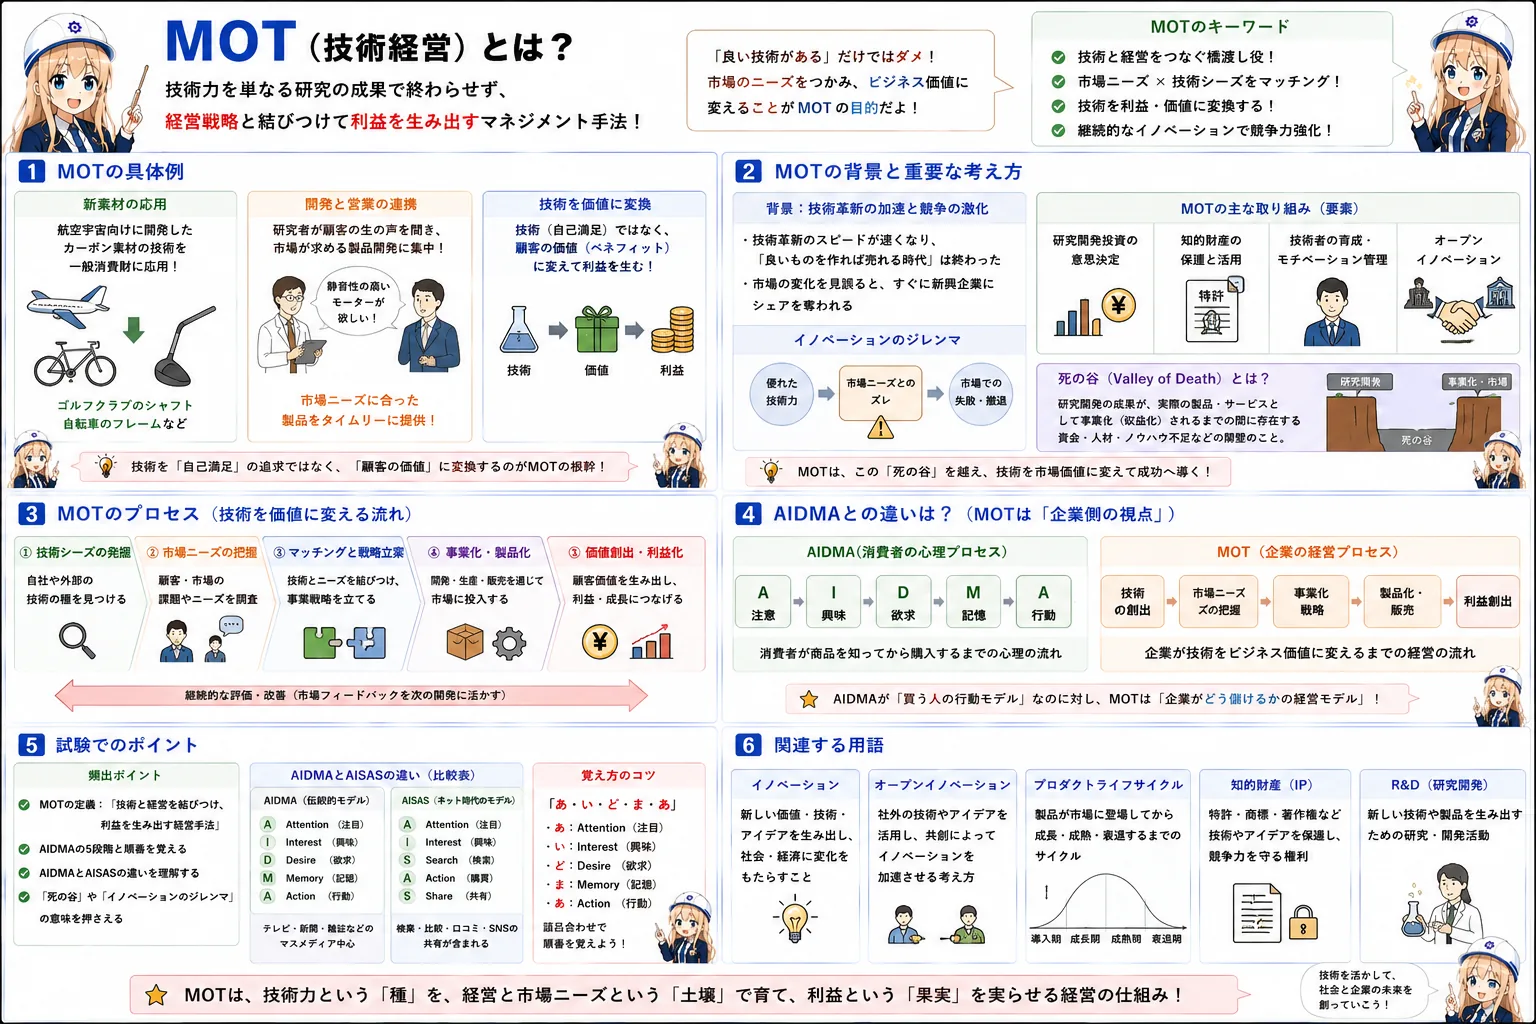
MOT(Management of Technology / 技術経営)とは MOT(技術経営)とは、技術を持つ企業が、その独自の技術力を単なる研究開発の成果として終わらせるのではなく、ビジネス(経営戦略)と結びつけて効果的に利益を生み出すためのマネジメント手法です。優れた技術を持っていても、顧客が欲しがらない製品を作ってしまってはビジネスとして成り立ちません。市場のニーズを的確に捉え、自社の技術...
強化学習とは強化学習(Reinforcement Learning)とは、コンピュータ(エージェント)が特定の環境のなかで「どのような行動をとるべきか」を試行錯誤を通じて自ら学習する手法です。コンピュータが良い結果を出したときには「報酬(プラスの点数)」を、悪い結果のときには「ペナルティ(マイナスの点数)」を与えることで、得られる報酬の合計が最大になるような最適な行動パターンを自発的に学習していき...
CVSSとはCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)とは、ソフトウェアやOSの脆弱性の深刻さを、共通の基準に基づいて数値(スコア)で評価し、その危険度を分かりやすく示す仕組みです。脆弱性が見つかっても、それがどれだけ危険で、どれほど急いで修正すべきなのかを判断するのは困難です。CVSSでは、「どれだけ攻撃が容易か」「システムに与える...
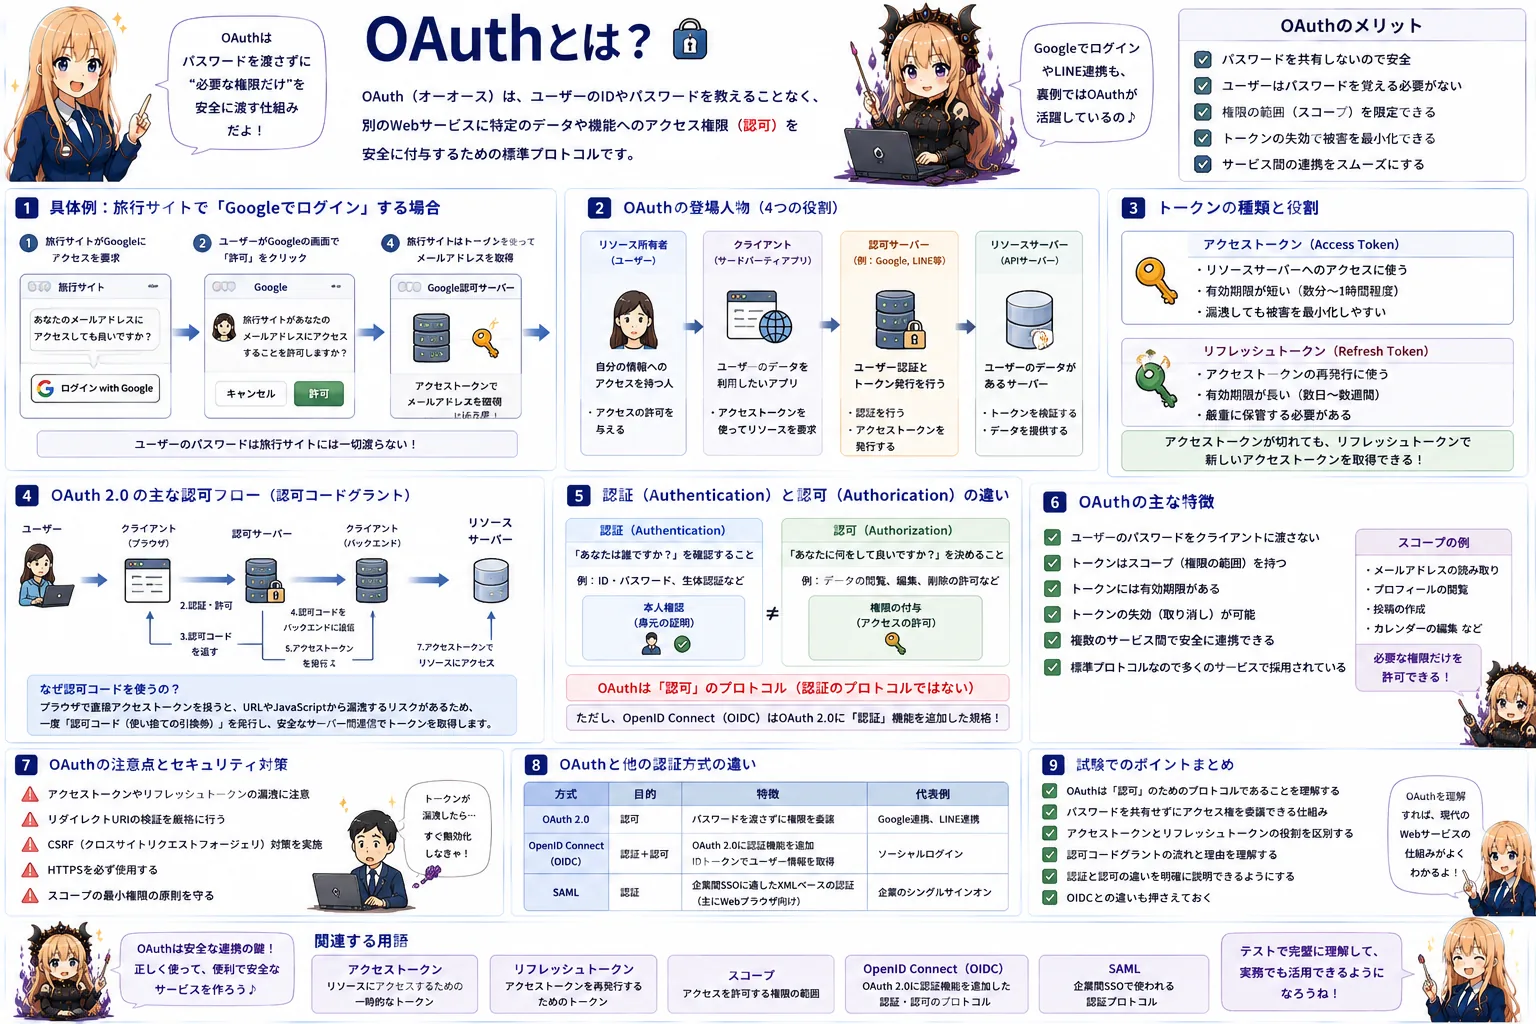
OAuthとはOAuth(オーオース)は、あるWebサービスが持つユーザーのデータへのアクセス権限を、ユーザーのIDやパスワードを直接教えることなく、別のWebサービスに安全に「認可(権限の付与)」するための標準プロトコル(手順の決まり)です。これにより、ユーザーは自分のアカウント情報を開示するリスクを避けることができ、サービス間での連携を安全かつスムーズに行えるようになります。具体例例えば、あな...
イノベーション(Innovation / 技術革新・新結合)とは イノベーションとは、これまでにない新しい技術やアイデア、考え方を取り入れることで、社会や市場に劇的な変化をもたらし、新たな価値を生み出すことです。単なる「新しい発明(インベンション)」にとどまらず、その発明が社会に普及し、人々の生活様式や仕事の仕組みを根本から変えてしまうような革新的な変革を指します。製品の革新だけでなく、ビジネスモ...
生成AIとは生成AI(Generative AI)とは、大量のデータを学習した人工知能が、人間の指示(プロンプト)に応じて、テキスト、画像、音楽、動画、プログラムのソースコードなど、新しいコンテンツを自動的に作り出す技術です。従来のAIが「データの分類や予測」を得意としていたのに対し、生成AIは「新しいものを創造する」ことができる点が画期的であり、クリエイティブな業務の支援や業務の自動化に大きく貢...