個人情報保護法の解説(情報セキュリティマネジメントシラバス用語)
個人情報保護法とは個人情報保護法(個人情報の保護に関する法律)とは、個人の権利や利益を守るために、企業や個人が「個人情報」をどのように取り扱うべきかを定めた日本の法律です。名前、住所、電話番号、メールアドレスだけでなく、マイナンバーや指紋データ、あるいは他の情報と組み合わせることで個人を特定できる情報はすべて「個人情報」に該当します。企業はこの情報を取得する際、あらかじめ利用目的を明確にして本人に...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「セキュリティ」の記事を表示中× クリア
個人情報保護法とは個人情報保護法(個人情報の保護に関する法律)とは、個人の権利や利益を守るために、企業や個人が「個人情報」をどのように取り扱うべきかを定めた日本の法律です。名前、住所、電話番号、メールアドレスだけでなく、マイナンバーや指紋データ、あるいは他の情報と組み合わせることで個人を特定できる情報はすべて「個人情報」に該当します。企業はこの情報を取得する際、あらかじめ利用目的を明確にして本人に...
不正アクセス禁止法とは不正アクセス禁止法(不正アクセス行為の禁止等に関する法律)とは、他人のIDやパスワードを盗み用いて勝手にネットワークにログインしたり、システムの隙(脆弱性)を突いて制限されたデータにアクセスしたりする行為を処罰する日本の法律です。この法律では、許可なく他人のアカウントにログインする「不正アクセス行為」そのものを禁止するだけでなく、他人のパスワードを無断で第三者に提供する行為(...
サイバーセキュリティ基本法とはサイバーセキュリティ基本法とは、日本国全体のサイバーセキュリティに関する基本理念を定め、国や地方自治体、重要インフラ事業者などが果たすべき責務や方針を明確にした法律です。インターネットの普及により、サイバー攻撃が国の安全保障や国民の生活に重大な影響を及ぼすようになったため、国が一丸となって防衛力を高めるための「指針」として制定されました。この法律に基づき、国全体のセキ...
NISCとはNISC(National center of Incident readiness and Strategy for Cybersecurity:内閣サイバーセキュリティセンター)とは、日本の政府機関や重要インフラ(電力、金融、通信など)を守るためのサイバーセキュリティ対策を、国全体の司令塔として企画・調整する組織です。内閣官房に設置されており、国や社会にとって極めて重要なシステムが...
中小企業の情報セキュリティ対策ガイドラインとは「中小企業の情報セキュリティ対策ガイドライン」とは、独立行政法人情報処理推進機構(IPA)が作成・公開している、ITの専門知識を持つ人材が不足しがちな中小企業に向けて、セキュリティ対策の進め方を分かりやすく解説した手引書(ガイドライン)です。予算や人手が限られている中小企業でも、まず「身の丈に合った対策」から始められるよう、30項目の基本対策リストや、...
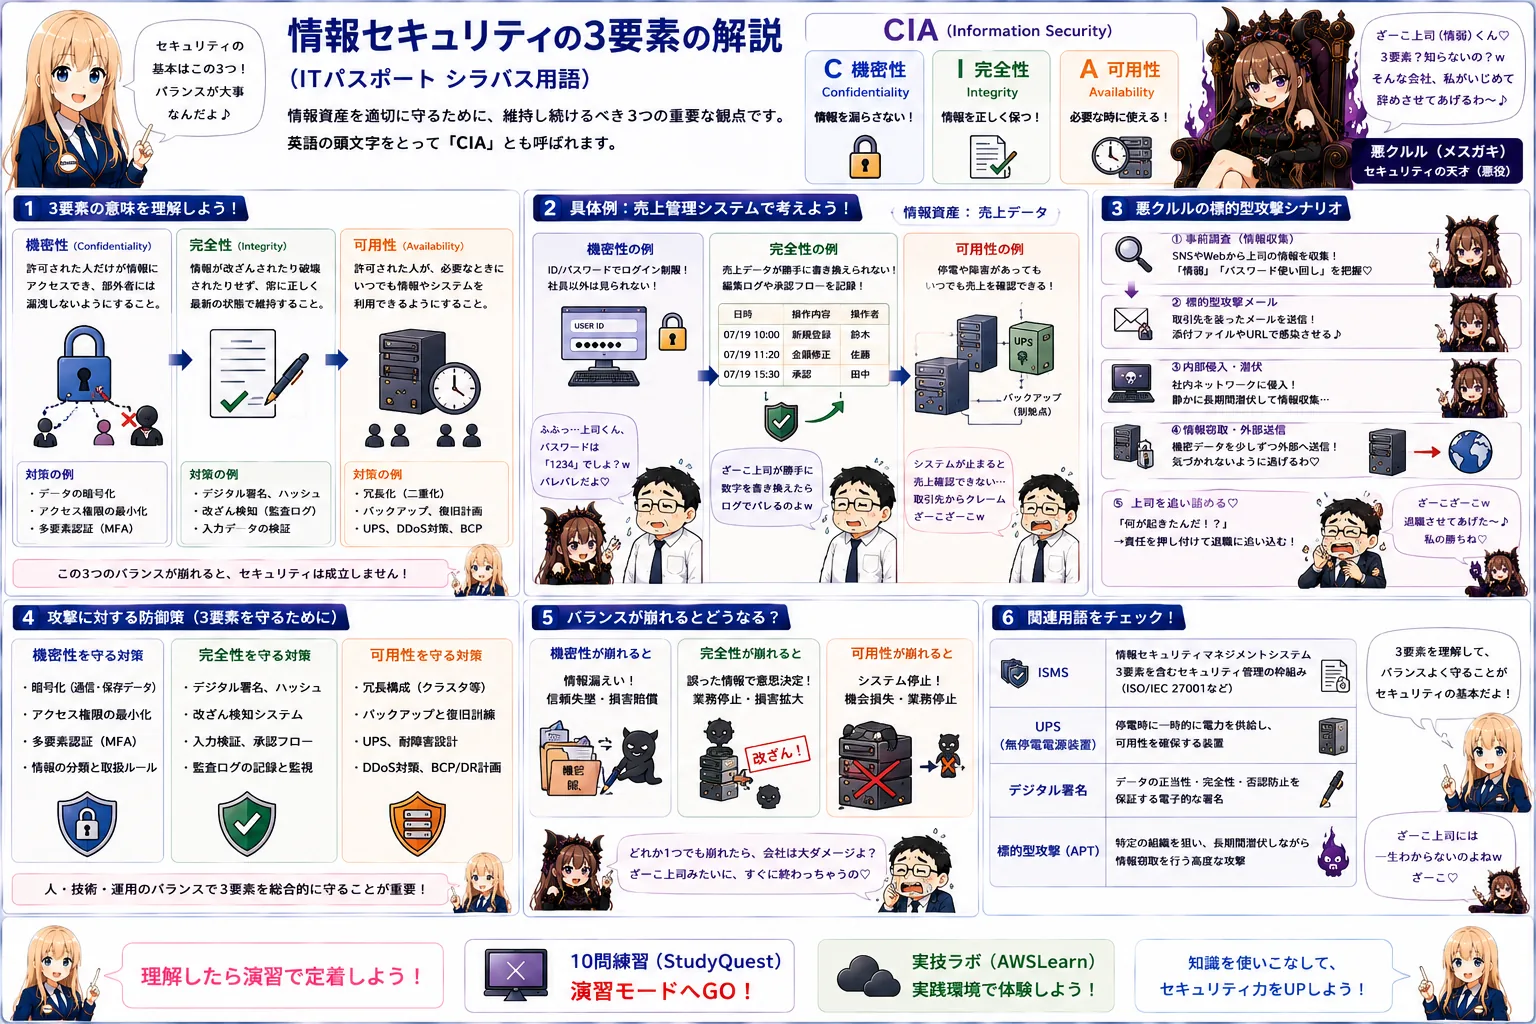
情報セキュリティの3要素とは 情報セキュリティの3要素とは、組織やシステムが保有する情報資産を適切に守るために、維持し続けなければならない極めて重要な3つの観点のことです。英語の頭文字をとって「CIA」とも呼ばれます。具体的には以下の3つを指します。 機密性(Confidentiality):許可された人だけが情報にアクセスでき、部外者には漏洩しないようにすること。 完全性(Integr...
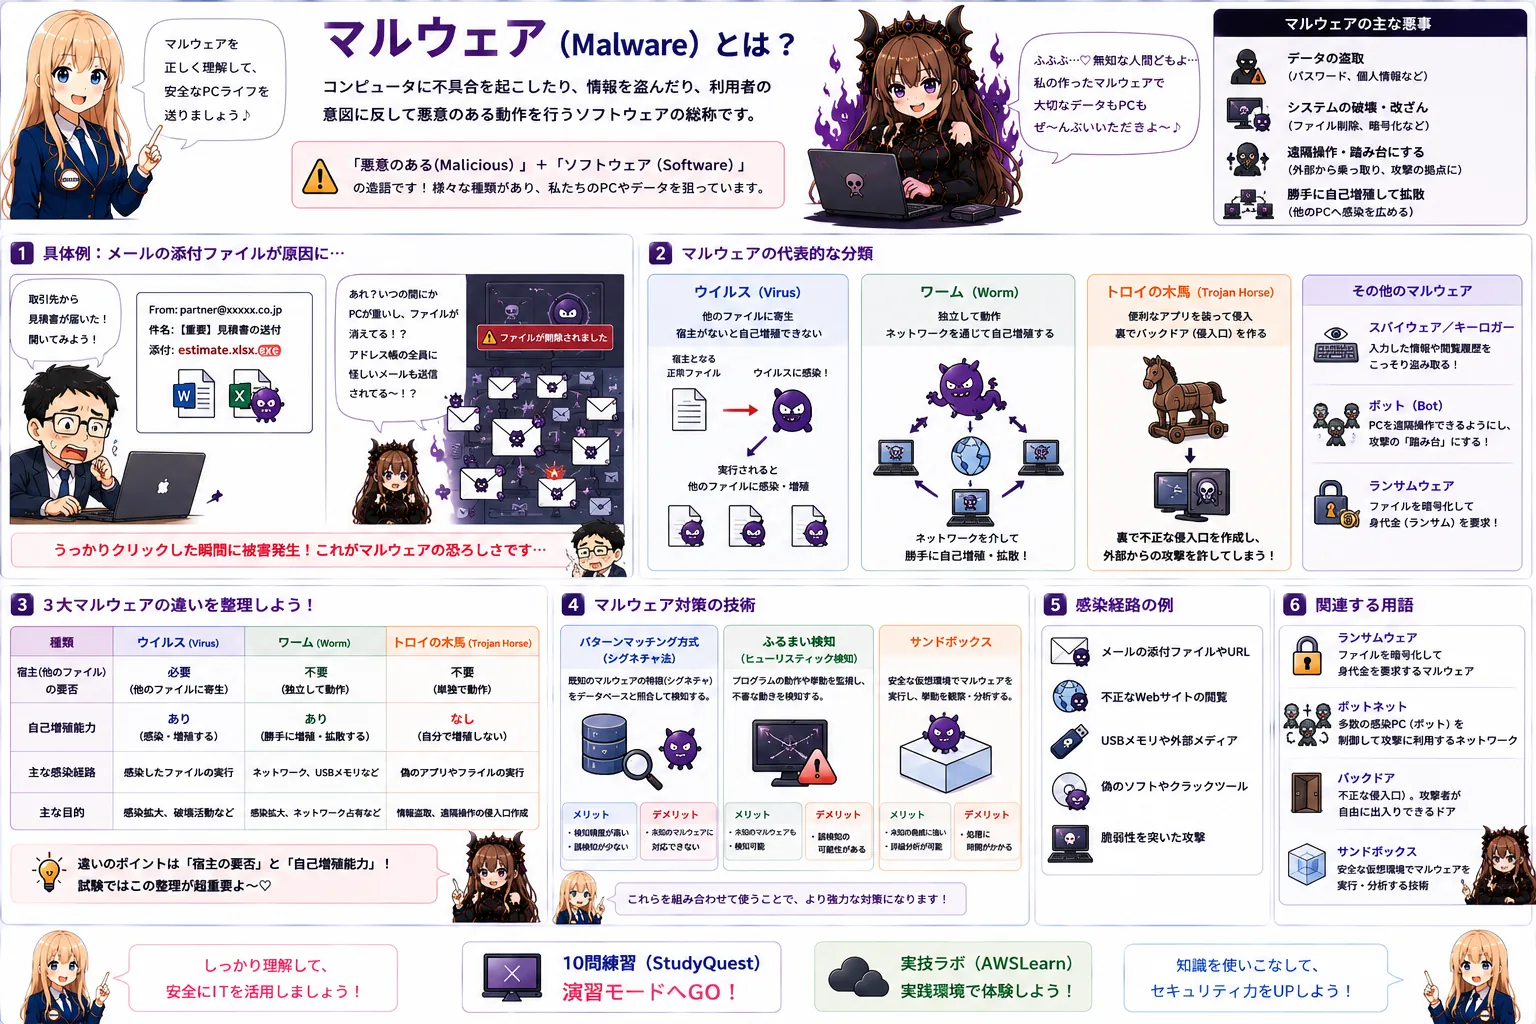
マルウェアとは マルウェアとは、コンピュータやスマートフォン、サーバーなどの機器やネットワークに不具合を起こしたり、データを盗み出したり、不正な操作を行ったりすることを目的に作成された、悪意のあるソフトウェアや悪質なコードの総称です。「悪意のある(Malicious)」と「ソフトウェア(Software)」を組み合わせた言葉です。一般的に「コンピュータウイルス」と呼ばれるものもマルウェアの一種です...
フィッシングとは フィッシング(Phishing)とは、インターネットを利用した詐欺手法の一種で、信頼できる公的機関、銀行、クレジットカード会社、有名なショッピングサイトなどを装った偽の電子メールやSMS(ショートメッセージ)を送り、本物そっくりに作成した偽のWebサイト(フィッシングサイト)へ受信者を誘導する行為です。そこでログインIDやパスワード、クレジットカード番号、暗証番号などの重要情報を...
標的型攻撃とは 標的型攻撃とは、不特定多数のユーザーを対象にした無差別なサイバー攻撃とは異なり、官公庁、特定の企業、民間団体など、明確に狙いを定めたターゲットに対して行われるサイバー攻撃の手法です。攻撃者は事前に入念な調査を行い、標的の組織が使用しているソフトウェアの弱点(脆弱性)や、取引先との関係性などを調べ上げます。その上で、日常の業務連絡や問い合わせを装った極めて巧妙な偽メールを送り、ウイル...
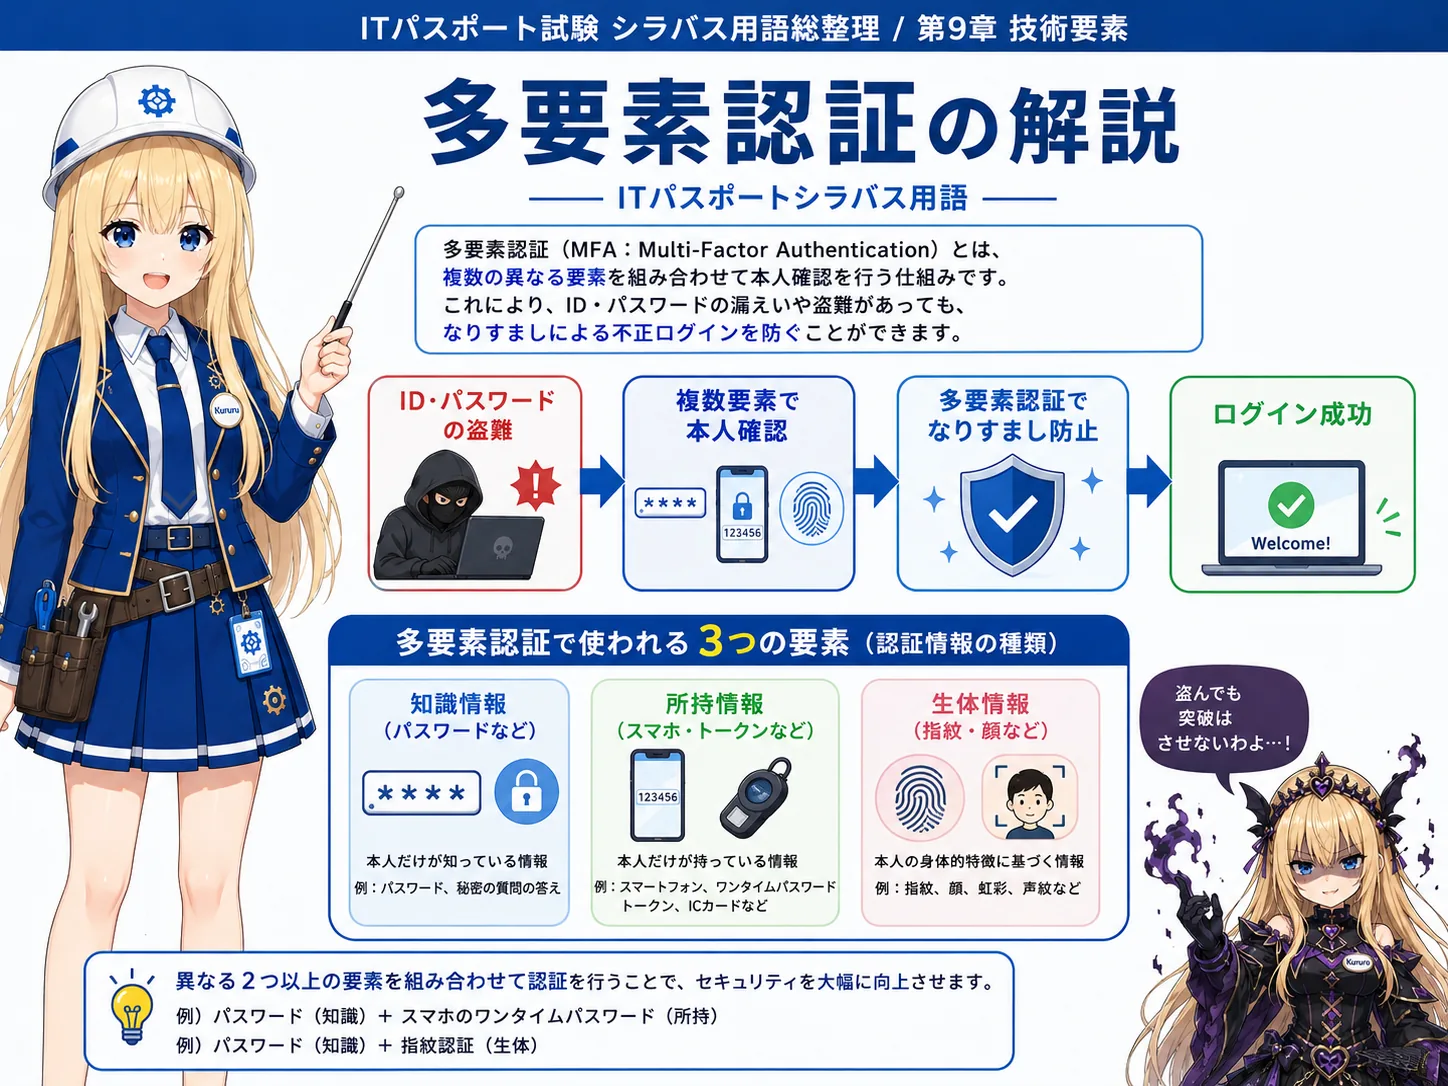
多要素認証とは 多要素認証(MFA)とは、コンピュータシステムやWebサービスにログインする際、本人確認を行うための情報を「異なるカテゴリの要素」から2つ以上組み合わせて認証を行うセキュリティ技術です。認証に必要な要素は、大きく分けて以下の3つがあります。 知識情報:パスワード、暗証番号、秘密の質問など(本人が覚えていること) 所持情報:スマートフォン、ICカード、セキュリティキーなど(...
ファイアウォールとは ファイアウォールは、インターネットのような外部のネットワークと、家庭内や企業内の内部ネットワークの境界線に設置されるセキュリティシステムです。日本語で「防火壁」を意味し、外部からの不正なアクセスや有害なパケット(データの塊)が内部に入り込むのを防ぐとともに、内部から許可されていない危険な通信が外部へ出ていくのを遮断する役割を持ちます。通過しようとするデータの送信元や宛先(IP...
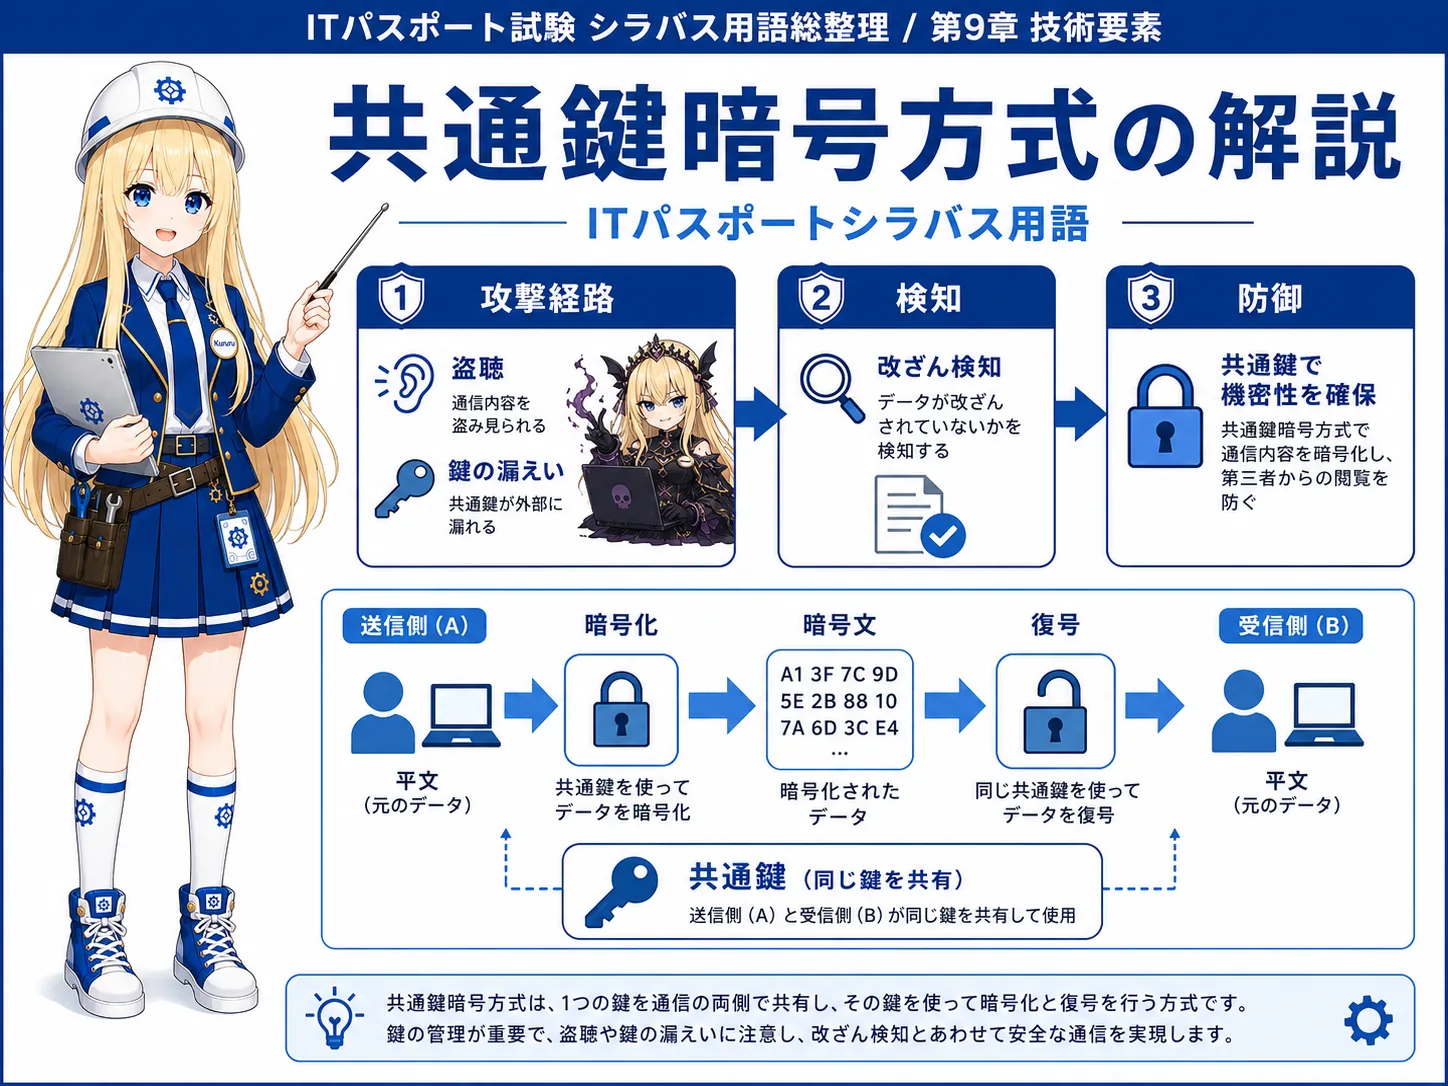
共通鍵暗号方式とは 共通鍵暗号方式とは、データを第三者に解読できないよう「暗号化」するときと、暗号化されたデータを元に戻す「復号」を行うときに、全く同じ「共通の鍵(秘密のデータ)」を使用する暗号化の手法です。処理速度が非常に高速なため、大容量のデータをやり取りするのに適しています。しかし、データを送りたい相手に事前にどうやって安全に鍵を渡すかという問題(鍵配送問題)や、取引先が増えるほど管理しなけ...
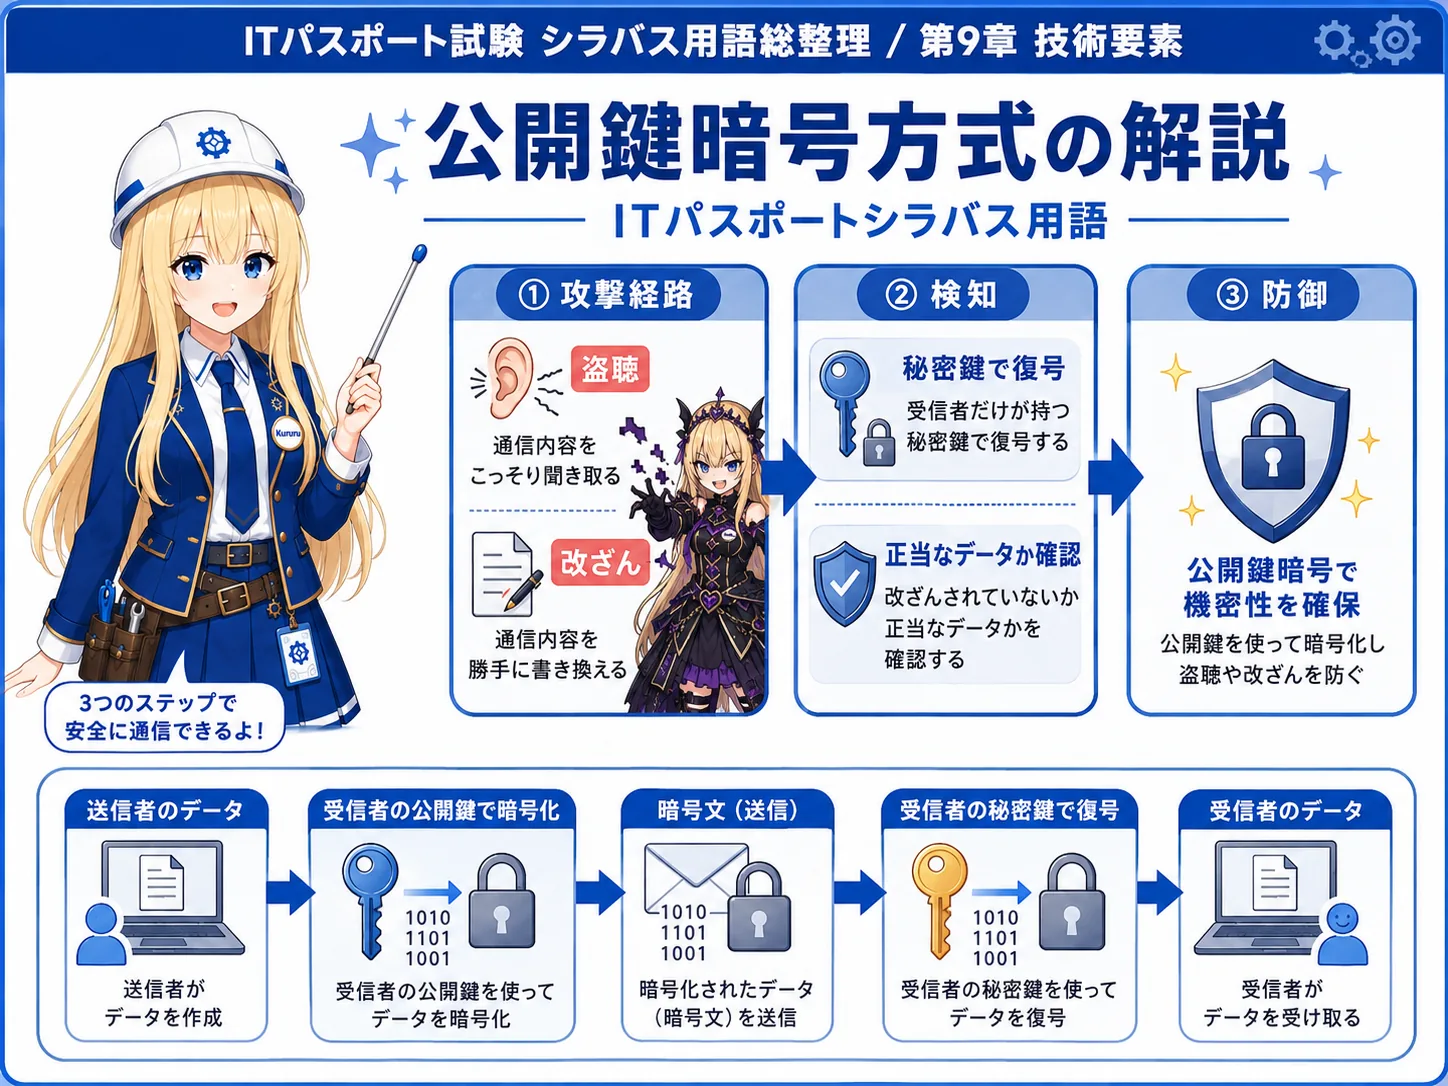
公開鍵暗号方式とは 公開鍵暗号方式とは、暗号化と復号に「ペアとなる異なる2つの鍵」を使用する暗号化の手法です。一方の鍵は、誰にでも教えてよい「公開鍵(こうかいかぎ)」で、もう一方は本人のみが厳重に管理する「秘密鍵(ひみつき)」です。公開鍵で暗号化したデータは、対になる秘密鍵でしか復号できません。この方式の最大のメリットは、あらかじめ公開鍵をインターネット上にばらまいておいてもセキュリティ上の問題が...
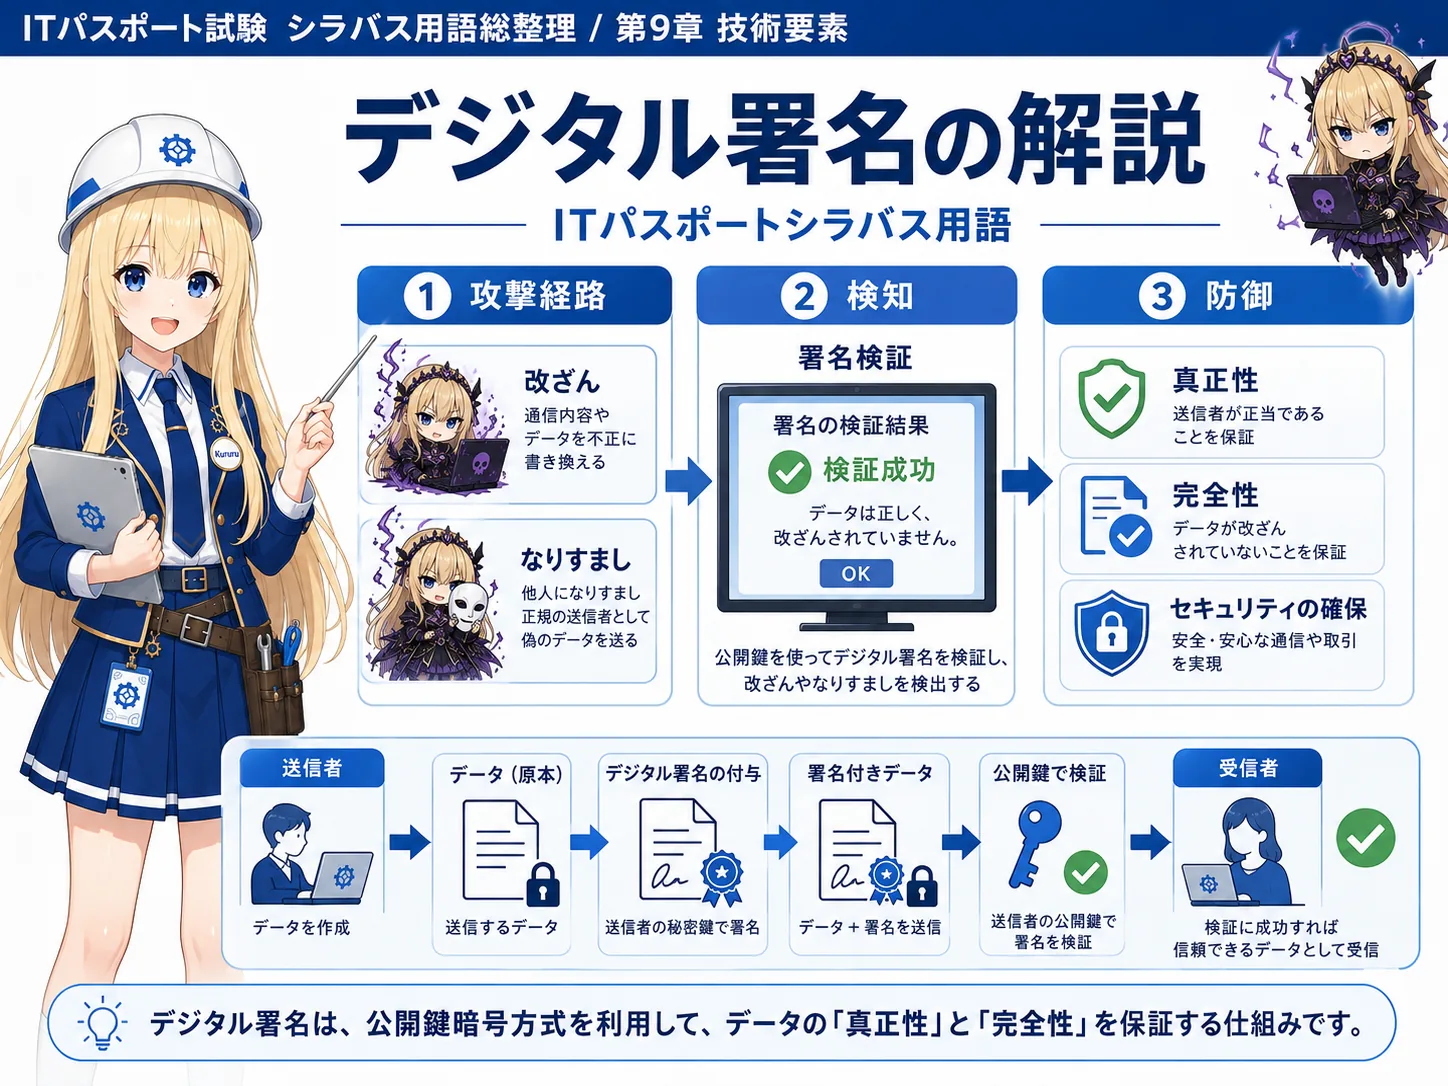
デジタル署名とは デジタル署名(電子署名)とは、インターネットを介して送信される電子文書やメールにおいて、「本当に本人が作成して送信したものか(なりすましの防止)」と「途中で内容が書き換えられていないか(改ざんの防止)」を証明するための技術です。公開鍵暗号方式の仕組みを応用しており、送信者は自分だけの「秘密鍵」を使って文書のハッシュ値(データから生成した短い値)を暗号化して署名を作成し、受信者は送...
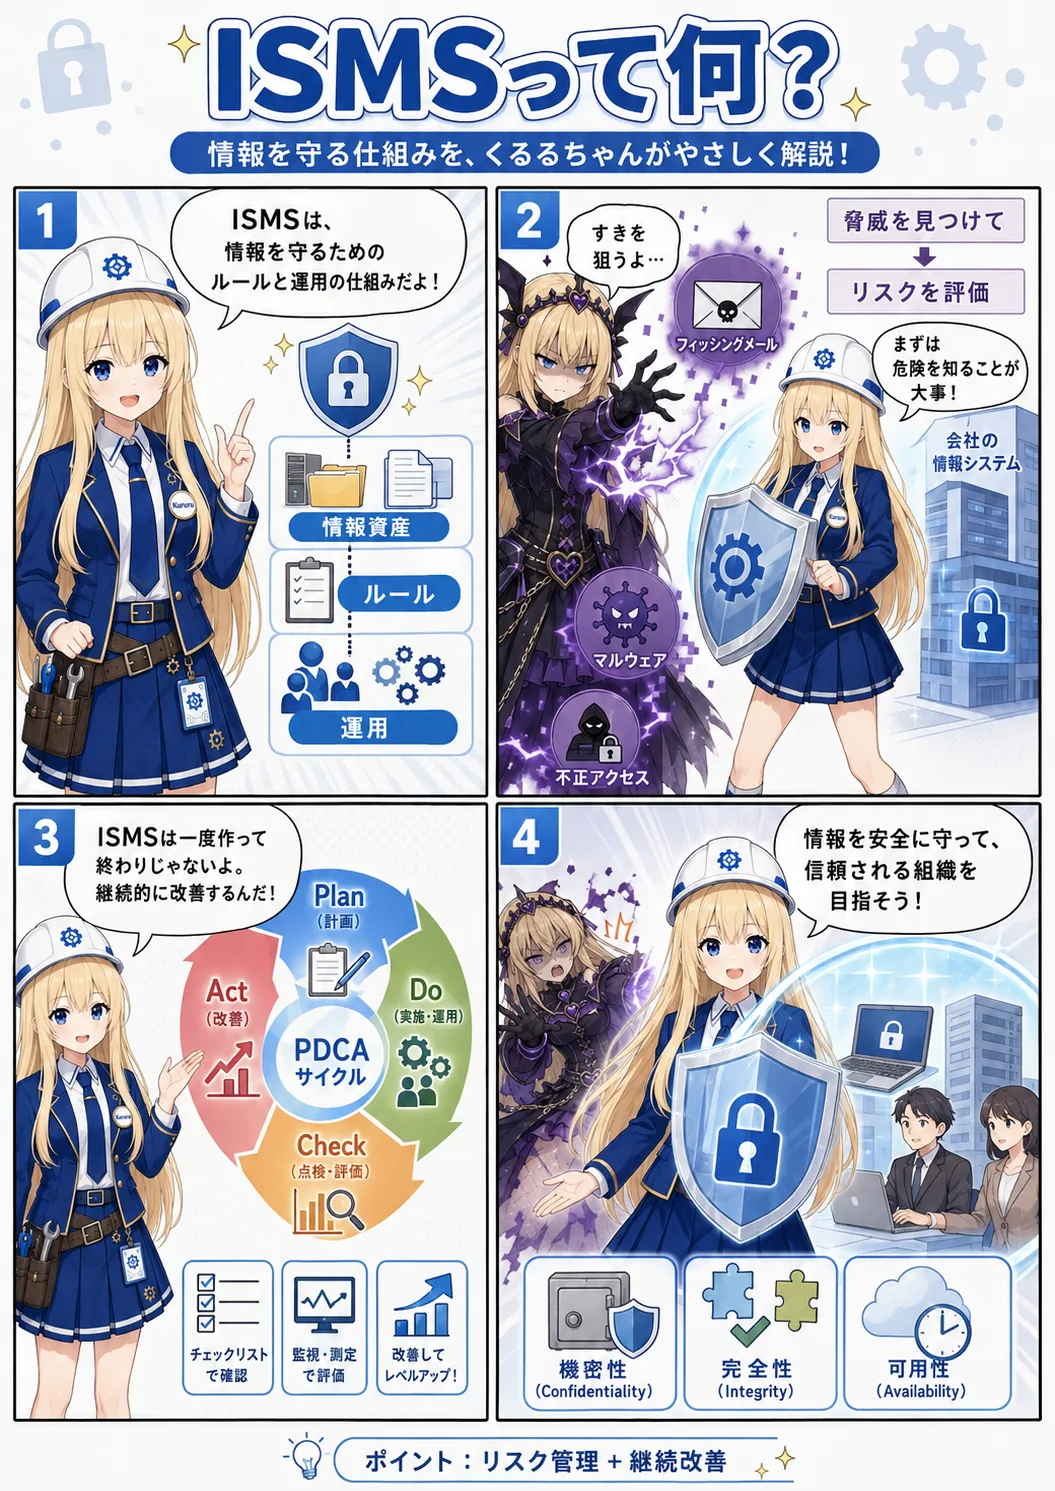
ISMSとは ISMS(情報セキュリティマネジメントシステム)とは、組織が保有するすべての情報資産を総合的に保護し、適切に管理するための仕組みのことです。情報セキュリティの3要素である「機密性・完全性・可用性」をバランスよく維持するために、情報セキュリティ方針の策定、リスク評価、対策の実施、定期的な評価と改善を組織的な体制で継続して行います。一度対策を施して終わりではなく、計画(Plan)、導入(...
一つの Django プロジェクトに、技術ブログ、ゲームコミュニティ CMS、学習アプリ、3D コンテンツなどの機能を追加し続けて数年。ついに、管理画面からサブドメインを指定して新しいサイトを作成し、そのまま公開できる「マルチテナント CMS プラットフォーム」への再編を完了しました。 この記事では、既存サイトを壊さずにマルチサイト化するために行った設計判断、実際に踏んだ罠、セキュリティ対策、移行...
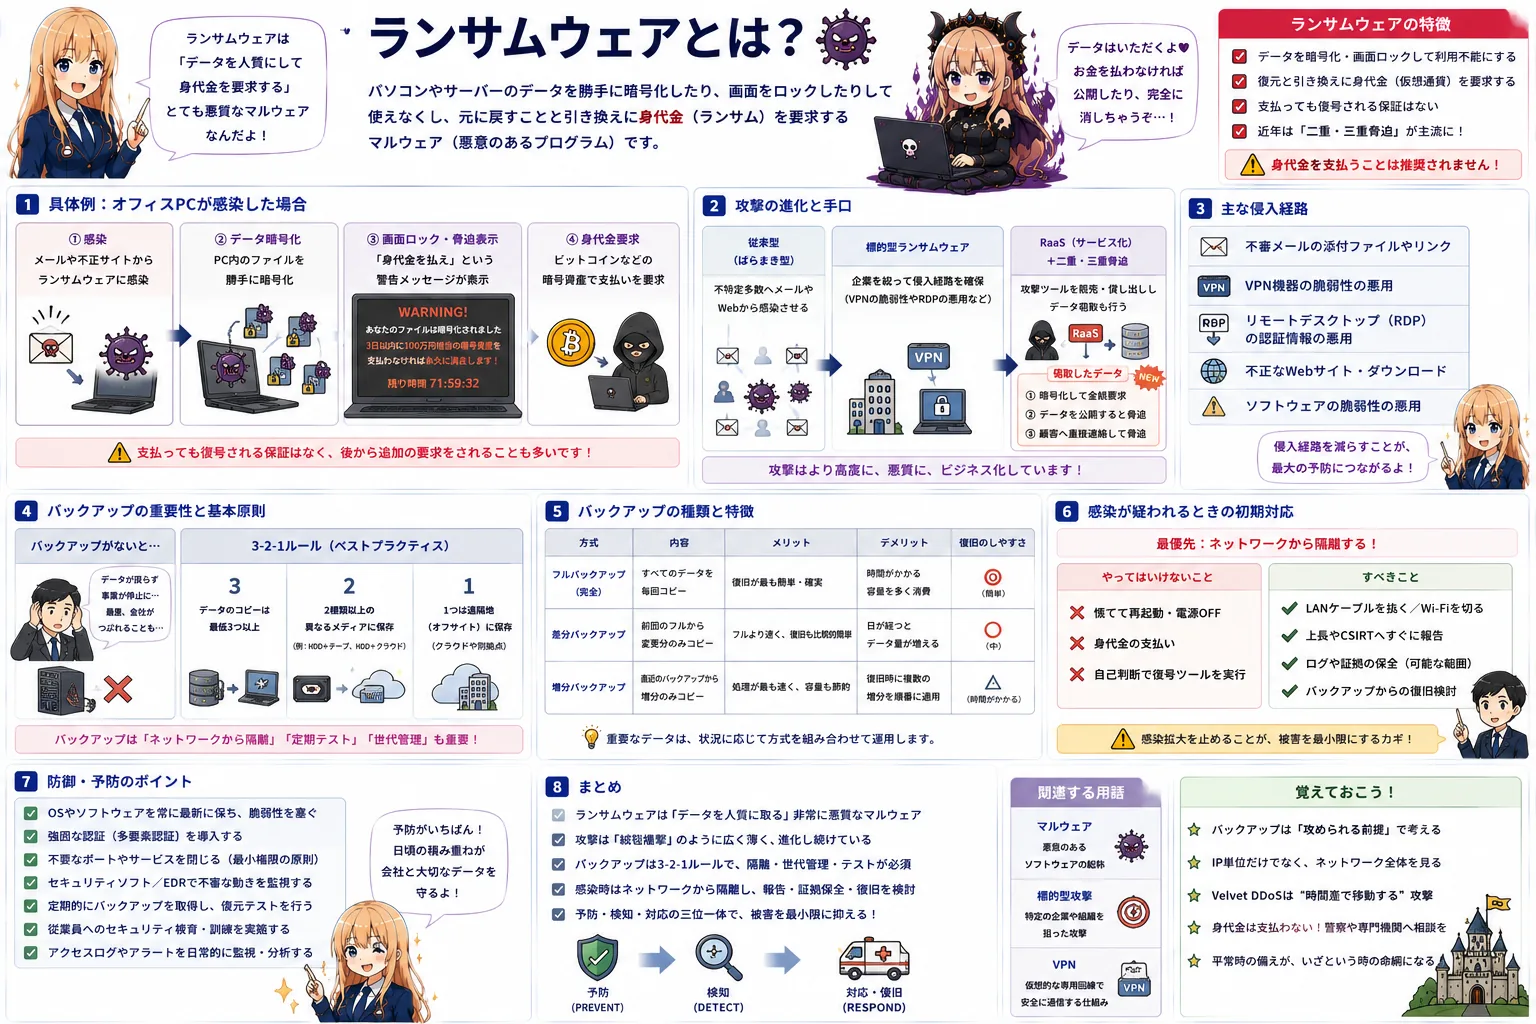
ランサムウェアを「ファイルを暗号化するウイルス」だけで覚えるのは不十分です。「侵入→情報窃取→暗号化→脅迫」という攻撃の流れから、二重脅迫、RaaS、感染時のネットワーク隔離、安全なバックアップ、EDRなどの対策まで初心者向けに図解します。
機密性とは 機密性(Confidentiality)とは、情報セキュリティの基本である「3要素(CIA)」の一つで、許可された人だけがその情報にアクセスできるように制限し、許可されていない第三者には情報が漏洩しないように保護することです。どれだけ重要なデータであっても、無関係な人に見られてしまっては意味がありません。機密性を保つためには、データを暗号化して読み取れないようにしたり、パスワードによる...
完全性とは 完全性(Integrity)とは、情報セキュリティの基本である「3要素(CIA)」の一つで、データや情報が改ざんされたり、破壊されたりすることなく、常に正しく最新の状態が保たれていることです。システムエラーや悪意のあるハッカーによる書き換え、あるいは人為的なミスによってデータの内容が勝手に変わってしまうと、情報の信頼性が失われてしまいます。完全性を確保するためには、データが変更された際...
可用性とは 可用性(Availability)とは、情報セキュリティの基本である「3要素(CIA)」の一つで、システムや情報が必要なときに、許可された利用者がいつでも中断されることなく利用できる状態を維持することです。どれだけ強固に暗号化され(機密性)、正しく保管された(完全性)データであっても、システムが停止して使えなくなってしまっては価値が半減します。可用性を高めるためには、サーバーを複数台用...
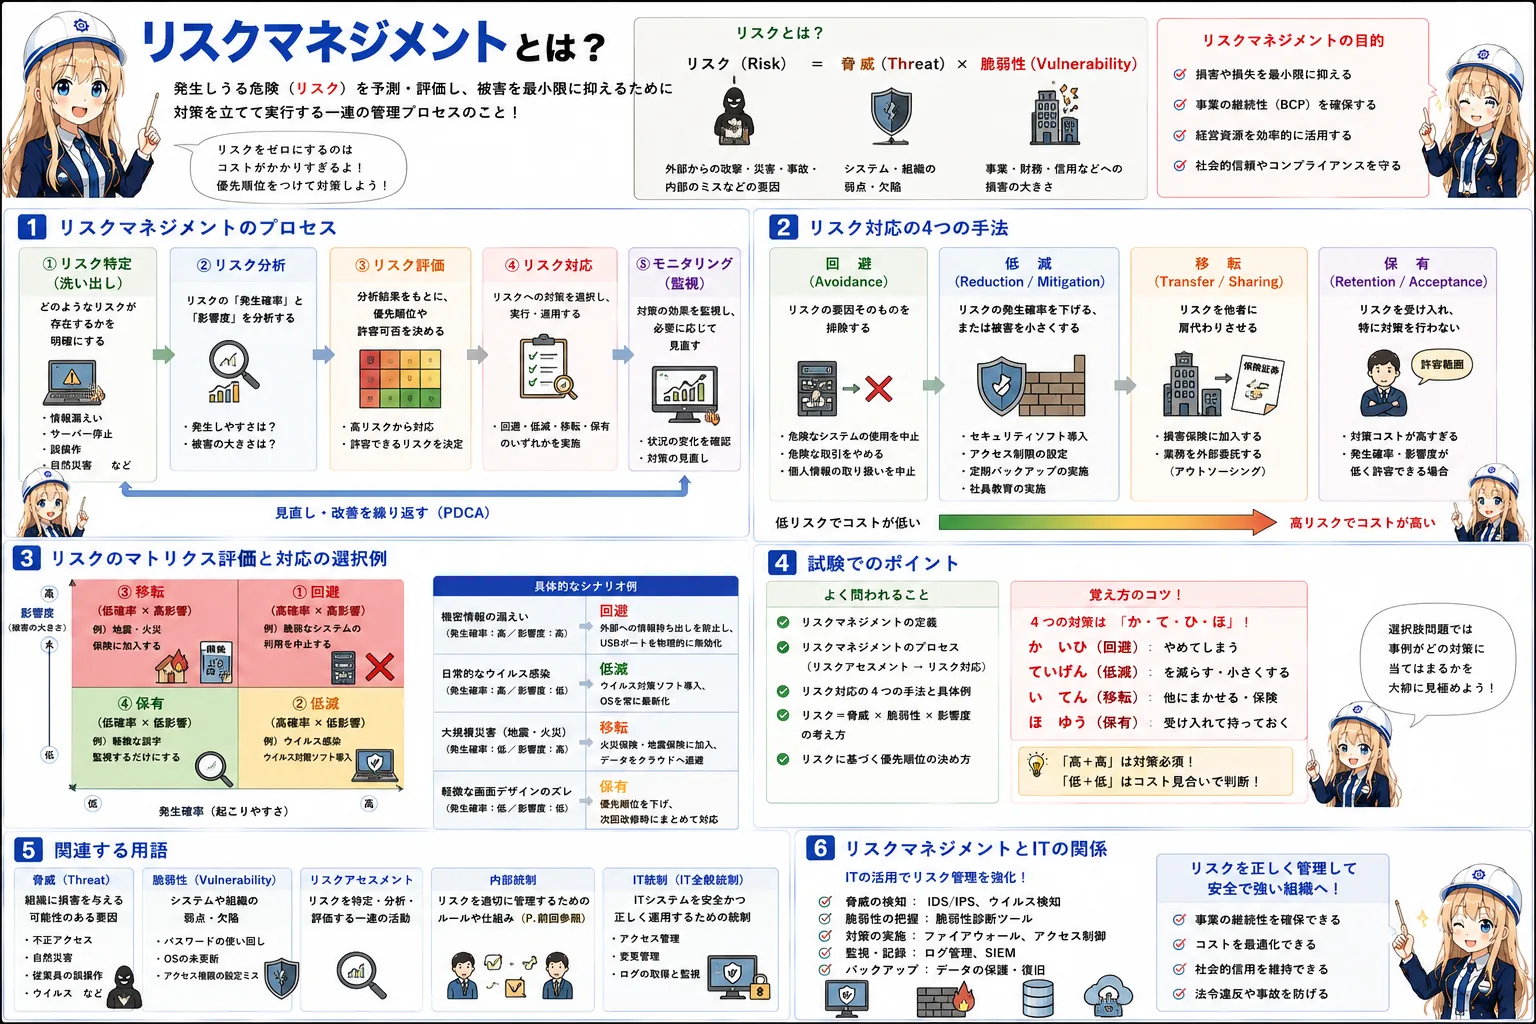
リスクマネジメントとは リスクマネジメントとは、企業や組織の運営において、発生する可能性のある危険(リスク)をあらかじめ予測・評価し、そのリスクによる被害を最小限に抑えるために対策を立てて実行する一連の管理プロセスのことです。リスクを放置すると甚大な損害に繋がりますが、すべてのリスクをゼロにするには莫大なコストがかかります。そのため、リスクの「発生確率」と「発生時の影響度」を分析し、対策の優先順位...
脅威とは 脅威(きょうい)とは、情報システムやデータなどの「情報資産」に対して、悪影響を与えたり損害をもたらしたりする具体的な要因のことです。脅威は、セキュリティ対策 of 弱点である「脆弱性(ぜいじゃくせい)」を突くことで被害を発生させます。脅威は大きく3つに分類されます。1つ目はハッカーによる不正アクセスやウイルス感染などの「技術的脅威」、2つ目は操作ミスや機器の紛失、ルール違反などの「人的脅...
マルウェアとは マルウェア(Malware)とは、パソコンやスマートフォンなどのコンピューターに不具合を起こしたり、大切な情報を盗み出したり、利用者の意図に反して悪意のある動作を行わせたりするために作られた、悪質なソフトウェアやプログラムの総称です。「悪意のある(Malicious)」と「ソフトウェア(Software)」を組み合わせた言葉です。マルウェアには、他のファイルに寄生して増殖する「コン...
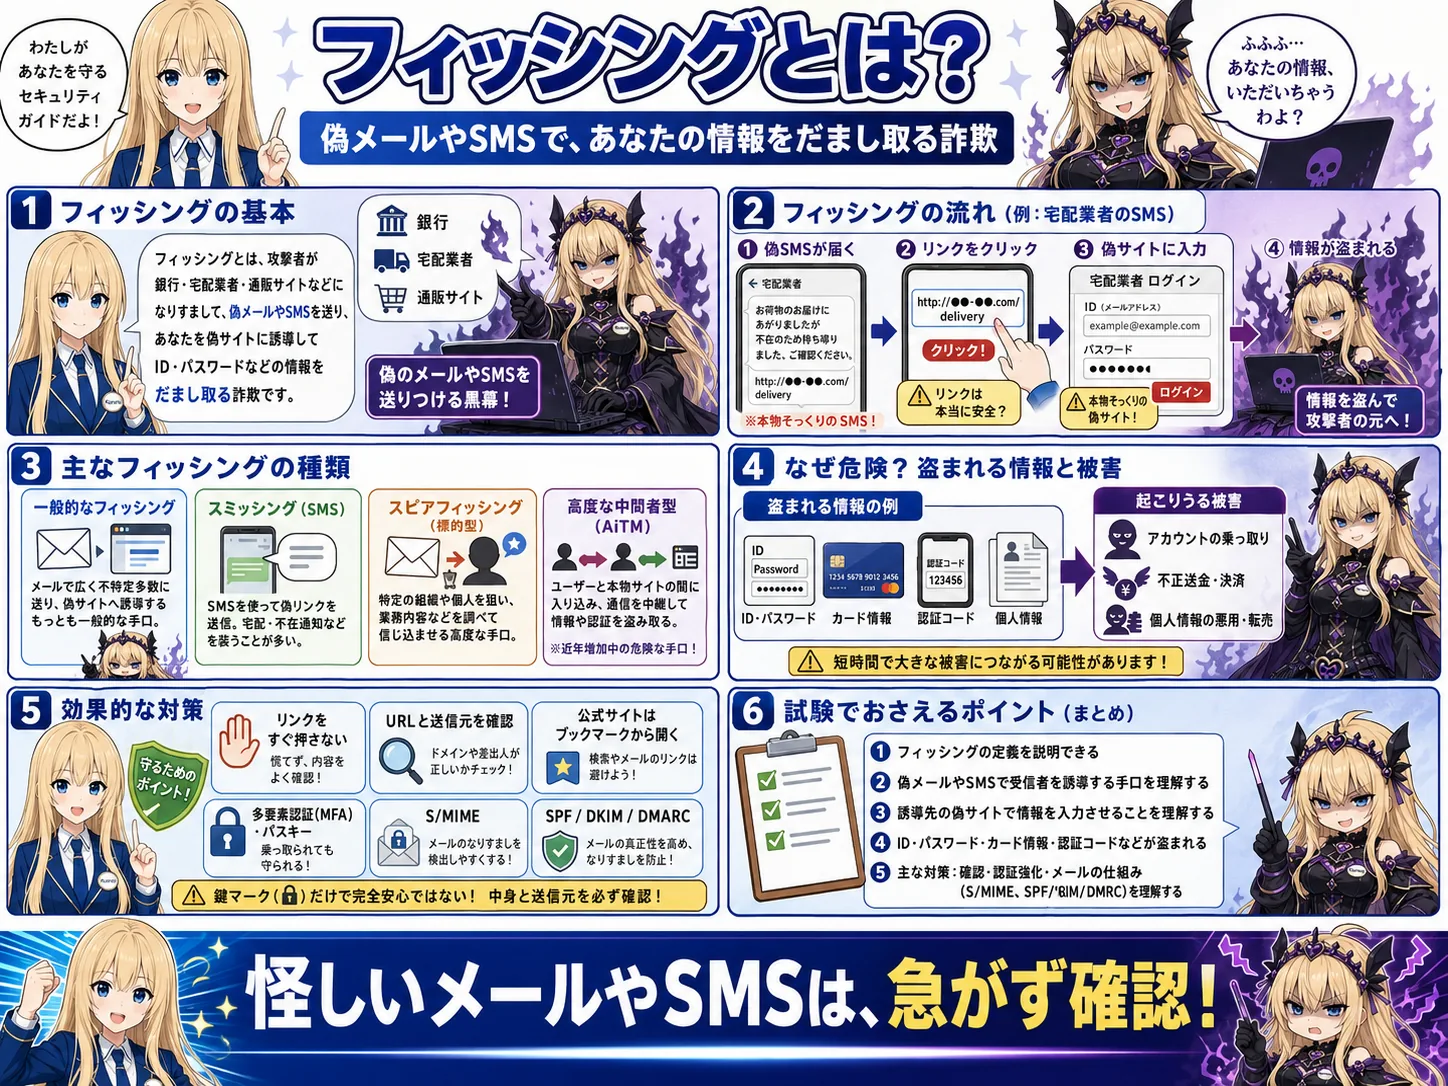
フィッシングとは フィッシング(Phishing)とは、実在する銀行やクレジットカード会社、有名なショッピングサイトなどを装った偽の電子メールやSMS(ショートメッセージ)を送信し、本物そっくりに作成した偽のWebサイト(フィッシングサイト)に誘導して、暗証番号やパスワード、クレジットカード情報などを盗み出す詐欺行為です。「洗練された(Sophisticated)」手口でユーザーを「釣り上げる(F...