エンドポイントセキュリティの解説(情報セキュリティマネジメントシラバス用語)
エンドポイントセキュリティとはエンドポイントセキュリティとは、ネットワークに接続されている末端の機器(パソコンやスマートフォン、サーバーなど)を守るためのセキュリティ対策です。「エンドポイント」とは「終点」や「端末」を意味します。従来はネットワークの境界線(ファイアウォールなど)で侵入を防ぐ対策が主流でしたが、テレワークの普及により境界線が曖昧になったため、端末そのものを守る重要性が高まりました。...
Django、Python、AWS、Linux、セキュリティ、CVE、基本情報技術者、応用情報技術者、ITパスポートの用語を、図解と実務手順で解説します。個人開発kurutann.comの検証記録や障害対応事例も公開しています。
タグ「情報セキュリティマネジメント」の記事を表示中× クリア
エンドポイントセキュリティとはエンドポイントセキュリティとは、ネットワークに接続されている末端の機器(パソコンやスマートフォン、サーバーなど)を守るためのセキュリティ対策です。「エンドポイント」とは「終点」や「端末」を意味します。従来はネットワークの境界線(ファイアウォールなど)で侵入を防ぐ対策が主流でしたが、テレワークの普及により境界線が曖昧になったため、端末そのものを守る重要性が高まりました。...
クラウドセキュリティとはクラウドセキュリティとは、インターネットを通じて提供されるクラウドサービス(SaaS、PaaS、IaaSなど)を安全に利用するためのセキュリティ対策です。自社で物理的なサーバーを持たないクラウド利用では、データの保管場所やアクセス経路が社外にあるため、情報の流出や不正アクセスを防ぐための専用のルールと対策が必要です。この課題を解決する仕組みの一つがCASB(Cloud Ac...
テレワークセキュリティとはテレワークセキュリティとは、自宅やカフェなどのオフィス以外の場所から、安全に業務を行うためのセキュリティ対策です。社外からのアクセスは、公共の通信回線を通るため、データの盗聴や改ざんのリスクが高まります。これを防ぐために広く使われているのがVPN(Virtual Private Network、仮想専用回線)です。VPNを利用すると、インターネット上に暗号化された専用の「...
入退室管理とは入退室管理とは、オフィスやサーバー室などの特定の部屋へ人が出入りするのを制限・記録し、不審者の侵入や情報の持ち出しを防ぐための物理的なセキュリティ対策です。重要書類やサーバーがある場所に誰でも自由に入れる状態では、情報漏えいや機器の盗難といった重大なインシデント(事故)が発生する危険性が高くなります。そのため、ICカードや生体認証などを利用して「誰が」「いつ」「どこに」入退室したかを...
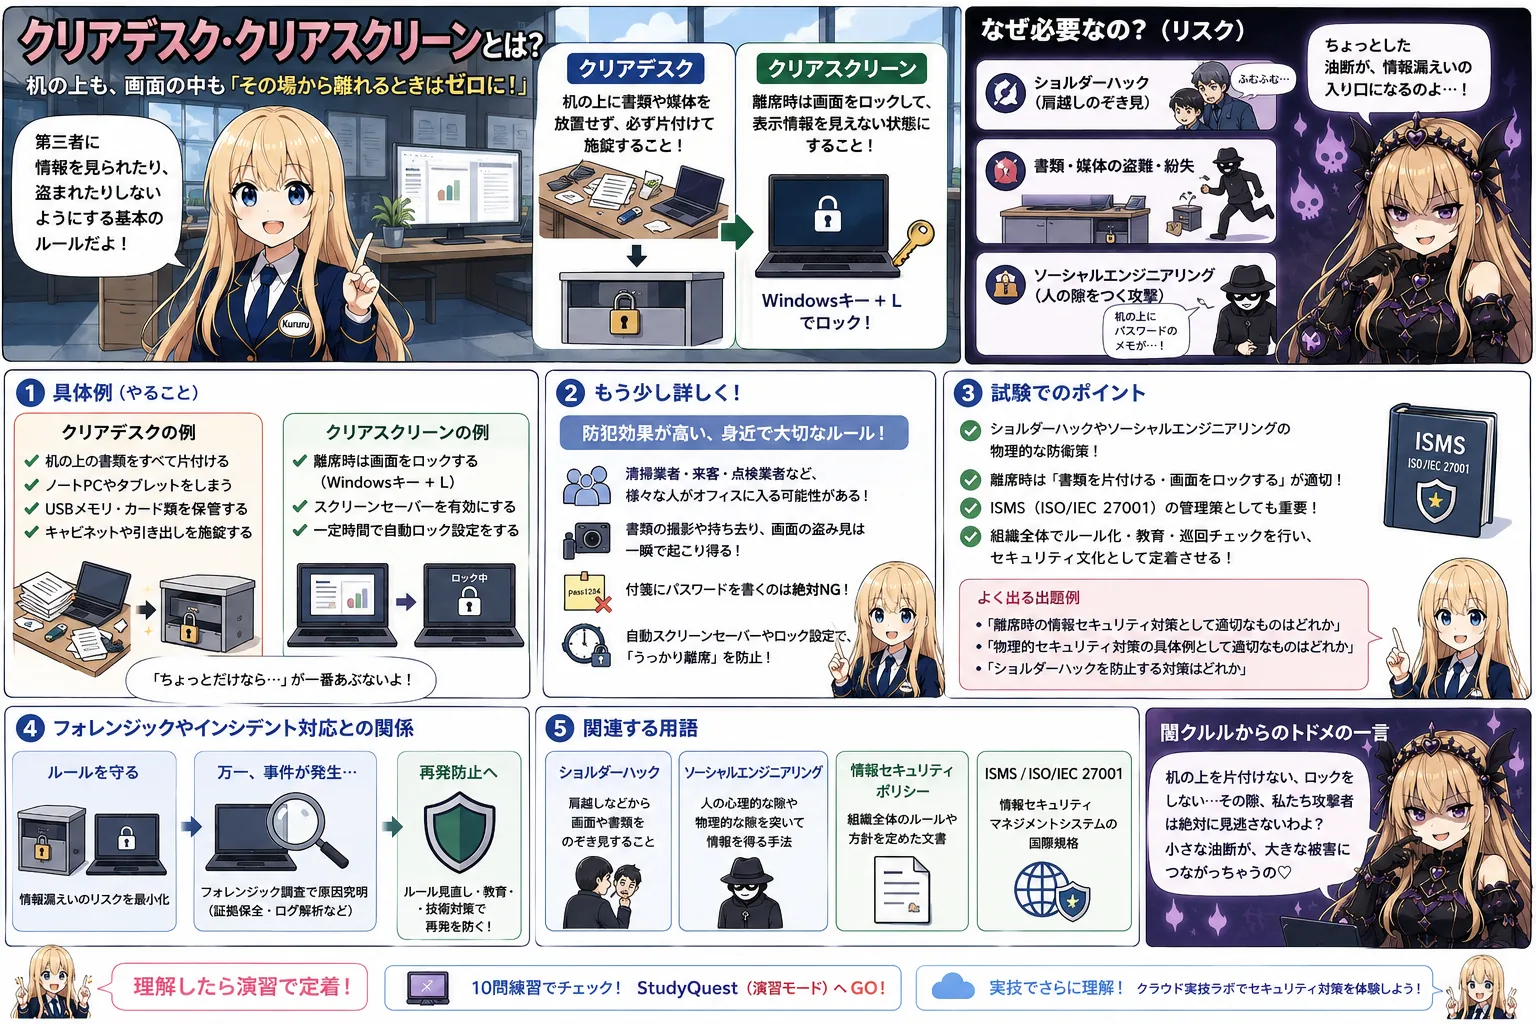
クリアデスクとはクリアデスクおよびクリアスクリーンとは、第三者に見られたり盗まれたりしてはいけない情報を机の上や画面上に放置しないという, 基本的な物理セキュリティ対策のルールです。「クリアデスク」は、離席する際に机の上に書類やノートパソコン、USBメモリなどを残さず、鍵付きの引き出しに片付けることを指します。「クリアスクリーン」は、離席する際にパソコンの画面をロックしたり、スクリーンセーバーを起...
標的型攻撃とは標的型攻撃(APT:Advanced Persistent Threat)とは、不特定多数ではなく、特定の官公庁や企業などの組織を標的に定めて、機密情報の窃取などを目的に執拗かつ巧妙に行われるサイバー攻撃です。一般的なウイルスのように無差別にばらまかれるのではなく、攻撃相手の業務内容や人間関係を徹底的に調べ上げた上で、取引先を装った偽のメールを送るなどの手法が使われます。メールに添付...
サプライチェーン攻撃とはサプライチェーン攻撃とは、セキュリティが強固な大手企業や組織を直接攻撃するのではなく、その企業と取引のある関連企業、子会社、または利用しているソフトウェアなどの「サプライチェーン(供給網)」の弱い部分を踏み台にして、最終的な標的である大手企業へ侵入する攻撃手法です。大企業自体がいくら強固なセキュリティ対策をしていても、セキュリティ対策が不十分な中小の取引先がウイルスに感染し...
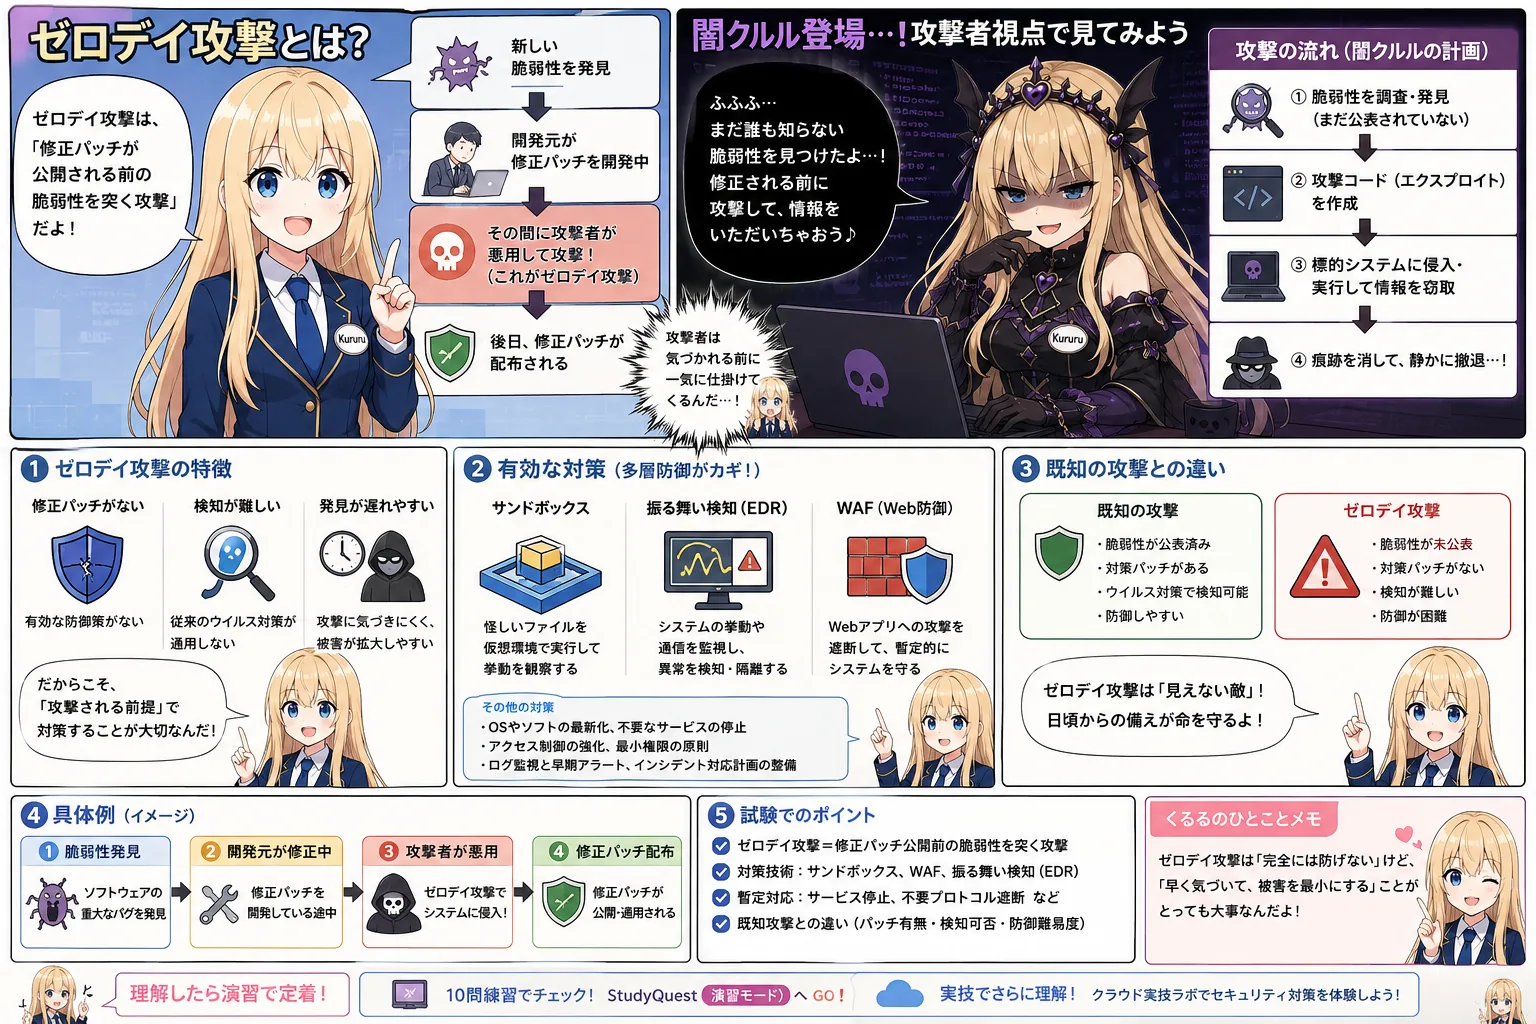
ゼロデイ攻撃とはゼロデイ攻撃とは、ソフトウェアやOSに新しく見つかった安全上の欠陥(脆弱性)について、開発元が修正プログラムを公開して対策を講じる前に、その隙を突いて行われるサイバー攻撃のことです。脆弱性が発見されてから、対策が完了するまでの日数を「ゼロ日(0日)」と例えてこのように呼ばれます。この期間は有効な防護策(修正パッチなど)が存在しないため、従来のセキュリティソフトでの検知が難しく、防ぐ...
DDoS攻撃とはDDoS攻撃(Distributed Denial of Service:分散型サービス拒否攻撃)とは、多数のコンピュータから、特定のWebサイトやサーバーに対して一斉に大量のアクセスやデータを送りつけ、サービスを停止や過負荷状態に追い込む攻撃手法です。攻撃者は、あらかじめウイルスなどを通じて乗っ取った世界中の数多くのパソコンやスマートデバイス(ボット)を踏み台にして、一斉に指示を...
JVNとはJVN(Japan Vulnerability Notes)とは、日本国内で使用されているソフトウェアやWebサイトなどの安全上の欠陥(脆弱性)に関する情報を集め、公開しているポータルサイトです。システム開発者やユーザーが、自分たちの使っているシステムに脆弱性がないかを確認し、速やかに対策を取れるように支援する目的で運営されています。JVNには、脆弱性の概要、影響を受けるバージョン、そし...
CVEとはCVE(Common Vulnerabilities and Exposures)とは、世界中で発見されたプログラムの安全上の欠陥(脆弱性)に対して、一意に割り当てられる世界共通の識別番号です。異なるセキュリティ企業や開発者が、同じ脆弱性をそれぞれ別の名前で呼んでいると、情報の共有や対策に混乱が生じてしまいます。そこで、国際的な標準ルールとして「CVE-西暦-連番」という一意の番号を割り...
CVSSとはCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)とは、ソフトウェアやOSの脆弱性の深刻さを、共通の基準に基づいて数値(スコア)で評価し、その危険度を分かりやすく示す仕組みです。脆弱性が見つかっても、それがどれだけ危険で、どれほど急いで修正すべきなのかを判断するのは困難です。CVSSでは、「どれだけ攻撃が容易か」「システムに与える...
インシデントハンドリングとはインシデントハンドリングとは、情報セキュリティにおける重大な事故やトラブル(ウイルス感染、不正アクセス、情報漏えいなど)が発生した際に、被害を最小限に抑え、迅速に復旧するための対応手順や管理プロセスのことです。インシデントが発生した際、慌てて場当たり的な対応をすると、かえって被害が拡大したり、原因究明に必要な証拠が消えてしまったりする危険性があります。そうならないよう、...
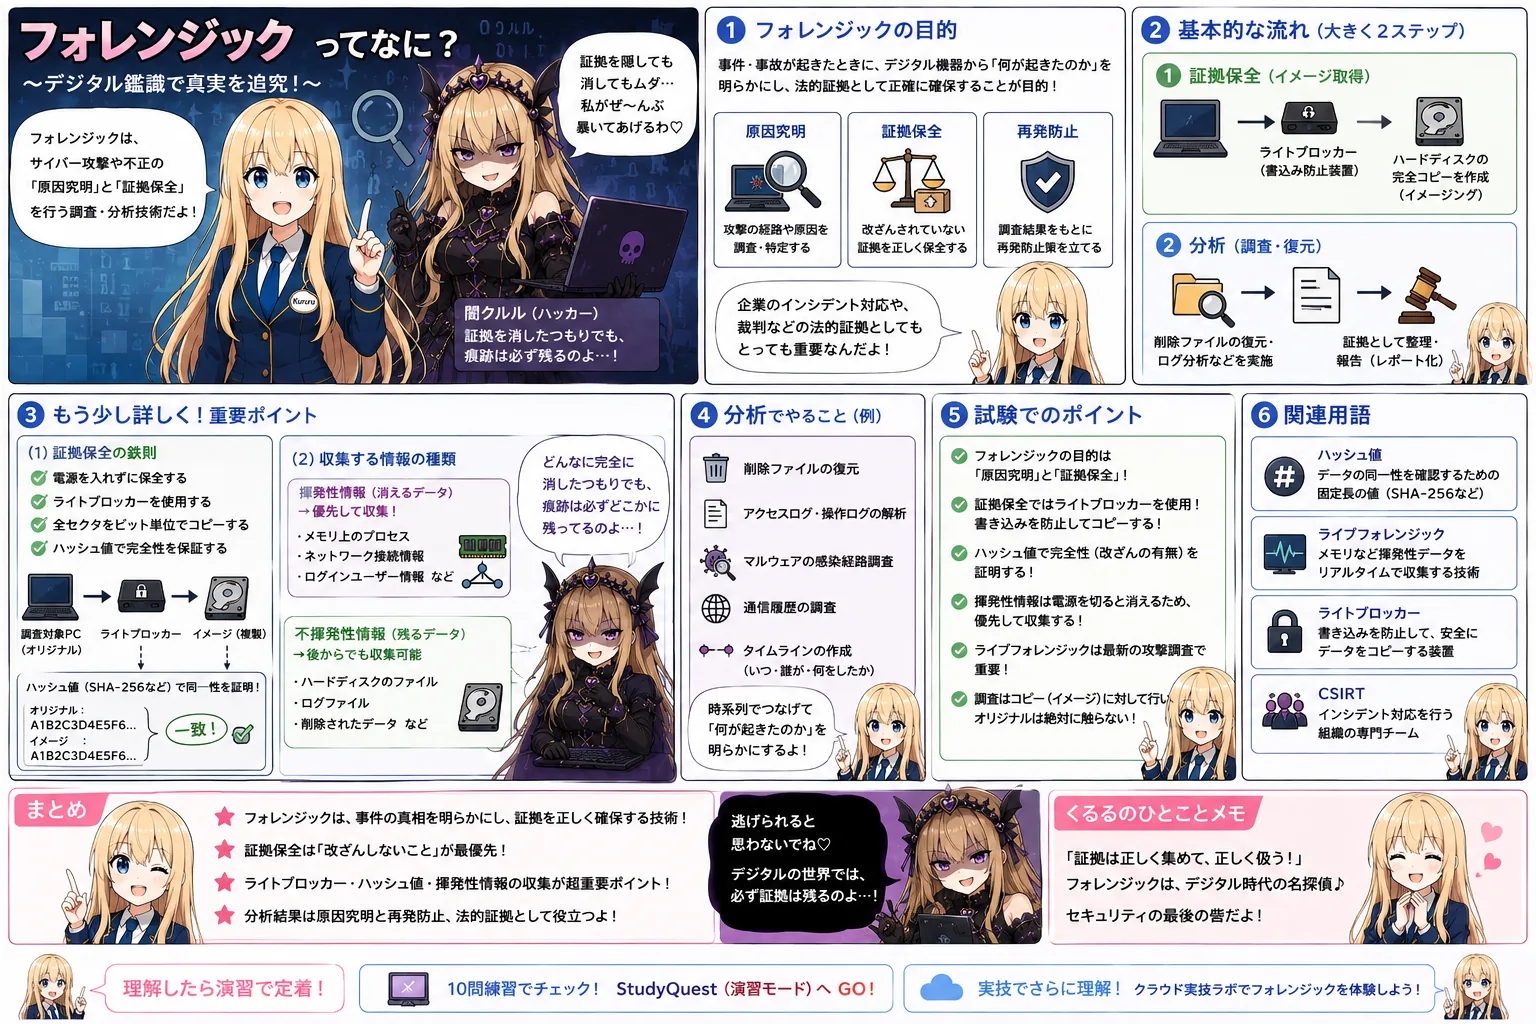
フォレンジックとはフォレンジック(デジタルフォレンジック、デジタル鑑識)とは、コンピュータやスマートフォンなどの電子機器に対して、サイバー攻撃や不正アクセス、データ改ざんなどの事件が発生した際、その原因究明や法的な証拠保全のために行われる調査・分析技術のことです。通常のやり方でデータを調べようとすると、意図せずファイルの更新日時が変わるなど、証拠としての価値が損なわれてしまうことがあります。フォレ...
初動対応とは初動対応(トリアージ)とは、情報セキュリティのトラブル(インシデント)が発生した直後に、現場の状況を素早く把握し、被害の拡大を防ぐために行う最も初期の応急処置のことです。「トリアージ」は元々災害医療の用語で、患者の緊急度や重症度に応じて治療の優先順位を決めることを意味します。ITセキュリティにおけるトリアージも同様に、発生したトラブルの緊急性と重要度(どのサーバーが落ちているか、何のデ...
BCPとはBCP(Business Continuity Plan:事業継続計画)とは、大規模な災害(地震、火災など)や深刻なシステム障害、感染症の流行といった不測の事態が発生した際に、企業が重要業務を中断させない、あるいは中断しても許容範囲内の短期間で再開できるようにするための具体的な計画案のことです。万が一の事態が起きた場合、あらかじめ計画がないと混乱が生じ、操業停止が長引いて顧客を失ったり、...
BCMとはBCM(Business Continuity Management:事業継続マネジメント)とは、企業が災害や障害などの不測の事態に対処するための計画(BCP)を策定するだけでなく、それを日頃から運用・維持し、組織に定着させるための「継続的な管理活動全般」を指します。BCP(計画書)を作成しただけで放置してしまうと、時間の経過とともにオフィスの構成や社員の役割が変わり、いざという時に全く...
DRとはDR(Disaster Recovery:ディザスタリカバリ、災害復旧)とは、地震や津波、テロなどの大規模な災害によって、システムやデータセンターが壊滅的な被害を受けた際に、システムを速やかに復旧・再開するためのシステム上の対策や計画のことです。主にITシステムやデータの復旧に焦点を当てており、ビジネス全体の継続を目指す「BCP」の一部として位置づけられます。遠く離れた別の地域にバックアッ...
個人情報保護法とは個人情報保護法(個人情報の保護に関する法律)とは、個人の権利や利益を守るために、企業や個人が「個人情報」をどのように取り扱うべきかを定めた日本の法律です。名前、住所、電話番号、メールアドレスだけでなく、マイナンバーや指紋データ、あるいは他の情報と組み合わせることで個人を特定できる情報はすべて「個人情報」に該当します。企業はこの情報を取得する際、あらかじめ利用目的を明確にして本人に...
不正アクセス禁止法とは不正アクセス禁止法(不正アクセス行為の禁止等に関する法律)とは、他人のIDやパスワードを盗み用いて勝手にネットワークにログインしたり、システムの隙(脆弱性)を突いて制限されたデータにアクセスしたりする行為を処罰する日本の法律です。この法律では、許可なく他人のアカウントにログインする「不正アクセス行為」そのものを禁止するだけでなく、他人のパスワードを無断で第三者に提供する行為(...
サイバーセキュリティ基本法とはサイバーセキュリティ基本法とは、日本国全体のサイバーセキュリティに関する基本理念を定め、国や地方自治体、重要インフラ事業者などが果たすべき責務や方針を明確にした法律です。インターネットの普及により、サイバー攻撃が国の安全保障や国民の生活に重大な影響を及ぼすようになったため、国が一丸となって防衛力を高めるための「指針」として制定されました。この法律に基づき、国全体のセキ...
NISCとはNISC(National center of Incident readiness and Strategy for Cybersecurity:内閣サイバーセキュリティセンター)とは、日本の政府機関や重要インフラ(電力、金融、通信など)を守るためのサイバーセキュリティ対策を、国全体の司令塔として企画・調整する組織です。内閣官房に設置されており、国や社会にとって極めて重要なシステムが...
中小企業の情報セキュリティ対策ガイドラインとは「中小企業の情報セキュリティ対策ガイドライン」とは、独立行政法人情報処理推進機構(IPA)が作成・公開している、ITの専門知識を持つ人材が不足しがちな中小企業に向けて、セキュリティ対策の進め方を分かりやすく解説した手引書(ガイドライン)です。予算や人手が限られている中小企業でも、まず「身の丈に合った対策」から始められるよう、30項目の基本対策リストや、...
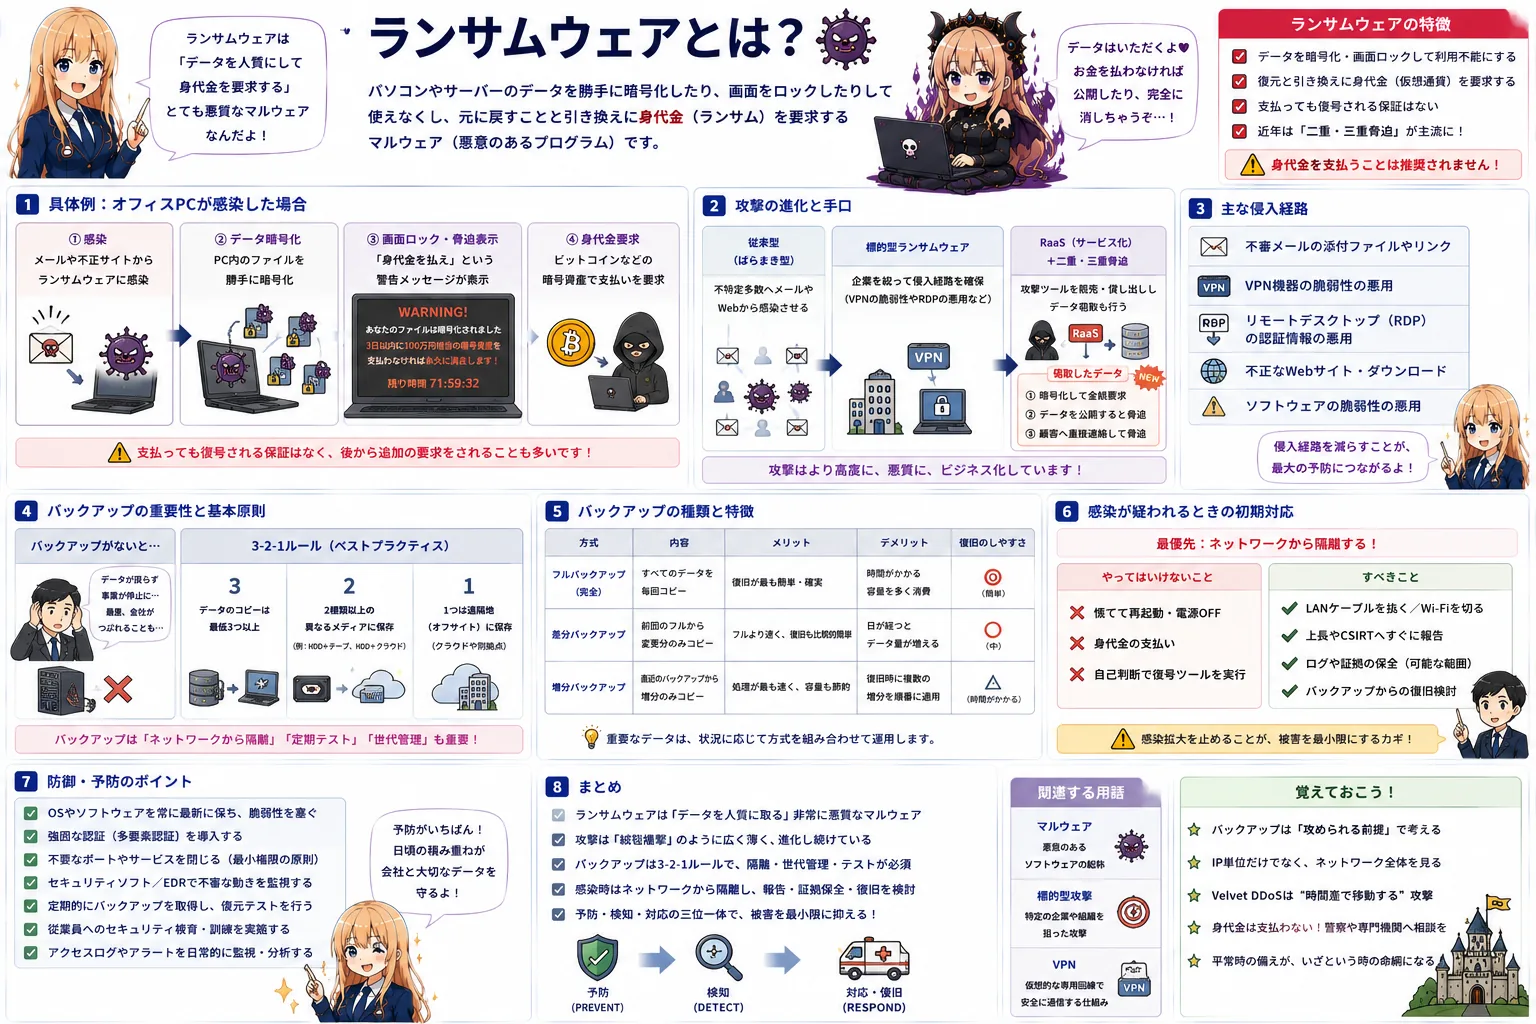
ランサムウェアを「ファイルを暗号化するウイルス」だけで覚えるのは不十分です。「侵入→情報窃取→暗号化→脅迫」という攻撃の流れから、二重脅迫、RaaS、感染時のネットワーク隔離、安全なバックアップ、EDRなどの対策まで初心者向けに図解します。